
Кратко
- Поле abuse-c в RIPE Database указывает на контакт, отвечающий за обработку сообщений о злоупотреблениях, связанных с интернет-ресурсами; оно не доказывает, что конкретный инцидент был расследован или устранён.
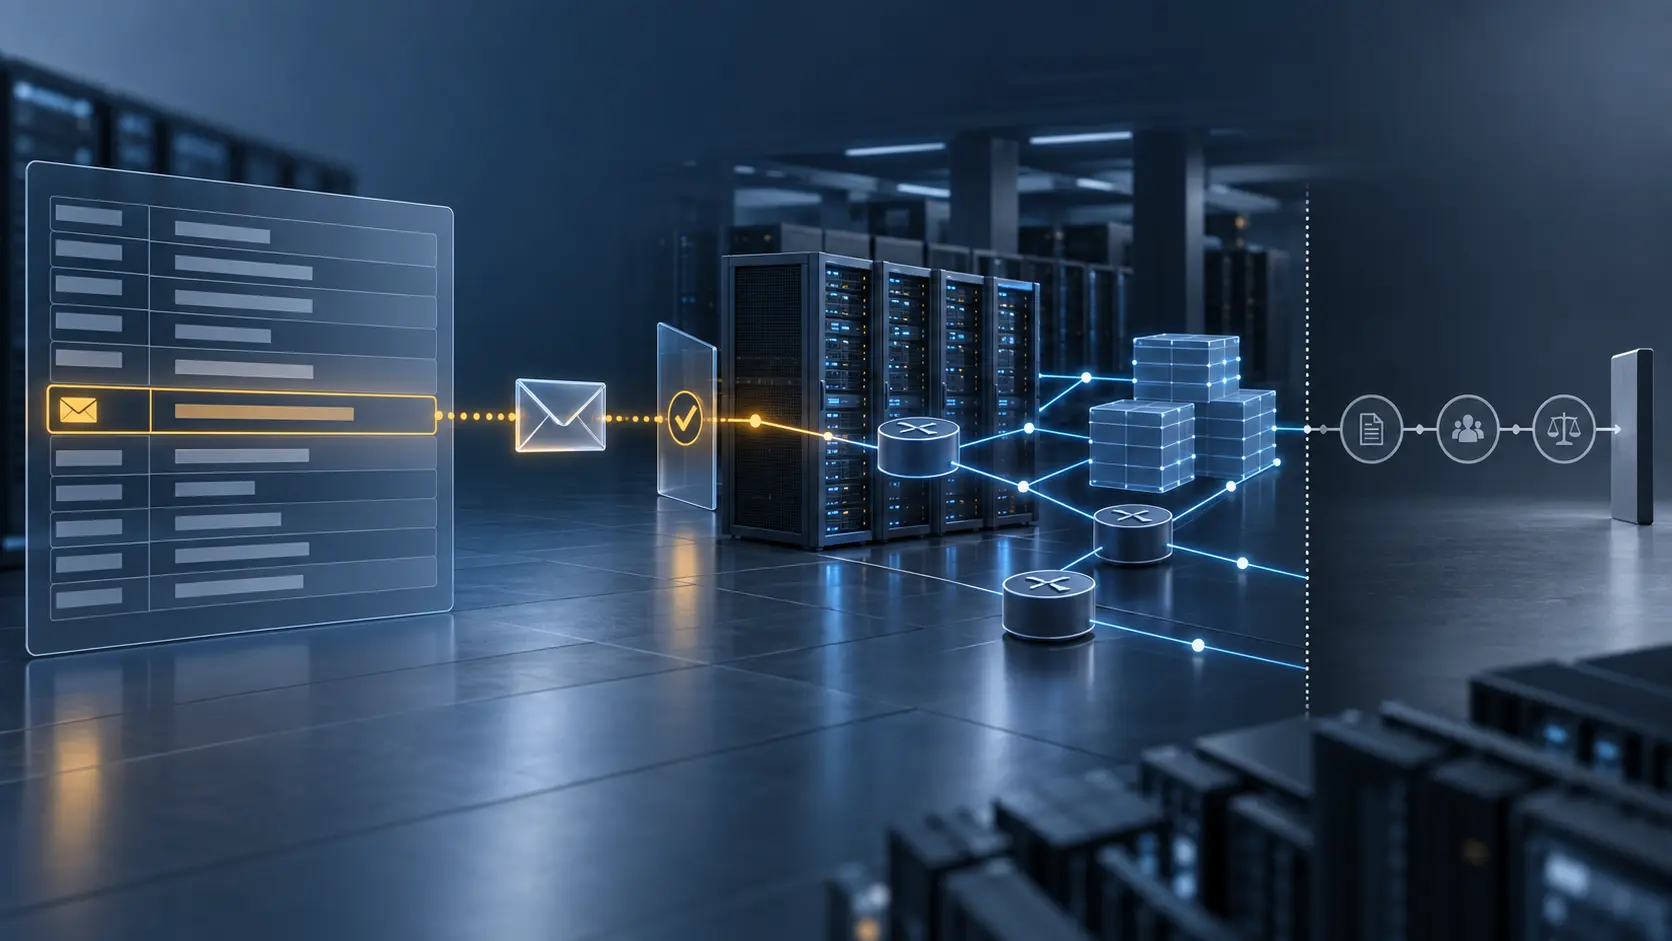
- Валидация RIPE NCC проверяет возможность доставить сообщение в опубликованный почтовый ящик и получить ответ. Это контроль доступности канала, а не аудит качества реагирования.
Публикация — это первый контрольный слой
В инфраструктурном споре часто смешивают пять разных утверждений: контакт опубликован; сообщение можно доставить; кто-то обязан его обработать; вредоносная активность была прекращена; проблема не повторится. Для каждого утверждения нужен отдельный механизм и, как правило, отдельный ответственный субъект.
Поле abuse-c в RIPE Database создано для того, чтобы связать интернет-ресурс с контактом, отвечающим за обработку сообщений о злоупотреблениях. Так описывает его RIPE-563 — документ, устанавливающий смысл и назначение атрибута abuse-c (описание атрибута abuse-c). Практическая ценность такой записи — в маршрутизации жалобы: отправитель получает публичный адрес, а не должен угадывать, какая организация контролирует соответствующий ресурс.
Но запись в реестре не является журналом инцидентов. Она не показывает, было ли сообщение прочитано, признано обоснованным, передано оператору, использовано для блокировки или привело к устранению источника злоупотребления. Эти события могут происходить после публикации контакта, но не следуют из неё автоматически.
Что именно проверяет RIPE NCC
Процедура abuse-contact validation у RIPE NCC устроена как проверка работоспособности канала связи. В описании процесса RIPE NCC указывает, что отправляет проверочные сообщения на опубликованный адрес и оценивает, может ли почтовый ящик принимать и обрабатывать такие сообщения (описание процесса валидации). Детали самой проверки и ожидаемого ответа изложены в отдельной процедуре (проверка abuse-контакта).
Это важная, но узкая проверка. Успешная доставка означает, что канал, по крайней мере в момент теста, доступен для контрольного сообщения. Она не устанавливает, что владелец ящика:
- читает все поступающие жалобы;
- способен отличить массовую рассылку от достоверного сигнала;
- отвечает заявителю в разумный срок;
- расследует событие на уровне сети, сервера или клиента;
- располагает полномочиями отключить услугу или изменить маршрутизацию;
- добился прекращения вредоносной активности.
Точно так же неудача валидации не доказывает, что конкретная жалоба необоснованна. Она указывает на проблему с доступностью или прохождением контрольной процедуры. Для пострадавшей стороны это может быть критическим практическим препятствием, но это не то же самое, что решение вопроса по существу.
От проверки ящика к действиям держателя ресурса
После отправки жалобы цепочка контроля переходит от публичного реестра к организации, которая управляет соответствующим интернет-ресурсом. RIPE-563 связывает abuse-контакт с ответственностью за обработку сообщений о злоупотреблениях, связанных с ресурсами, однако наличие контакта не превращает RIPE NCC в оператора каждой сети, сервера или услуги, использующей зарегистрированный номер ресурса.
На операционном уровне именно держатель ресурса обычно имеет доступ к журналам, системам фильтрации, клиентским отношениям и внутренним процедурам реагирования. Он может сопоставить жалобу с IP-адресом, ASN, временем и услугой; проверить собственные записи; запросить сведения у клиента; ограничить конкретную учётную запись или передать вопрос другой компетентной стороне. Реестр не может заменить эти действия, потому что не обладает тем же наблюдением над конечной системой.
Это различие особенно важно для маршрутизации. Видимый адрес abuse-c говорит отправителю, куда направить сигнал. Он не сообщает, какой именно технический компонент породил событие и какой рычаг способен его остановить. Один и тот же ресурс может быть связан с хостингом, транзитом, корпоративной сетью, реселлером и конечным пользователем. Контакт в базе данных сокращает неопределённость на входе, но не устраняет распределённость ответственности внутри операционной цепочки.
Что происходит при неудаче валидации
RIPE NCC описывает последующие действия и возможное влияние на статус abuse-контакта в RIPE Database, если проверка не завершена. Эти меры создают стимул поддерживать опубликованную контактную информацию работоспособной и позволяют отличать активный канал от записи, которая существует только формально (процедура RIPE NCC для abuse-контактов).
Однако эскалация внутри реестра имеет определённый предмет: качество и актуальность регистрационных данных, включая доступность abuse-контакта там, где такая информация требуется. Она не превращается автоматически в расследование каждого сообщения и не означает, что RIPE NCC обязана применить конкретное техническое средство — например, заблокировать адрес, остановить сервер, прекратить транзит или отключить клиента.
Из этого следует практическое правило для любого, кто направляет жалобу: отсутствие ответа из abuse-c — это сигнал о разрыве канала или об операционной проблеме, но не доказательство того, что регистратура сама контролирует конечное поведение ресурса. Эскалация в RIPE NCC может касаться нарушения требований к регистрационной информации. Для остановки вредоносной активности могут понадобиться оператор, хостинг-провайдер, вышестоящий транзит, национальный регулятор, правоохранительный орган или суд — в зависимости от характера события и применимой юрисдикции.
Где заканчивается власть реестра
RIPE NCC администрирует интернет-ресурсы и применяет политики, разработанные сообществом. В RIPE-706 описана институциональная роль RIPE NCC и рамки её деятельности (документ RIPE-706). Эти функции важны для поддержания единой базы, распределения и учёта номеров, а также для исполнения согласованных процедур.
Но из административной роли не следует общее полномочие регулировать всю сетевую активность, осуществляемую с использованием зарегистрированных ресурсов. Реестр может устанавливать требования к данным, запрашивать исправления и применять предусмотренные правилами последствия к регистрационной записи. Он не становится универсальным регулятором контента, киберпреступности, мошенничества или поведения каждой организации, которой связан ресурс.
Граница полномочий — это не формальность. Если жалоба касается фишингового сайта, ботнета, спама, сканирования или другого злоупотребления, техническая остановка события зависит от того, кто контролирует соответствующий сервис и какие средства доступны этому субъекту. Если вопрос включает нарушение закона, санкции, угрозу безопасности или спор о праве, применяются отдельные правовые и институциональные каналы. Нельзя подменять их процедурой обновления реестра.
Точность данных как механизм подотчётности
RIPE Database работает как контрольная поверхность: она делает видимой связь между ресурсом и организацией, а затем позволяет проверить, сохраняется ли эта связь в рабочем состоянии. Требования к точности и пригодности регистрационной информации изложены в документах RIPE, включая RIPE-563 и связанные с ним правила поддержки данных (RIPE-563, RIPE-767).
Польза такого механизма измеряется не количеством публикаций, а тем, насколько быстро сигнал попадает к правильному контролирующему субъекту. У работающего abuse-контакта есть как минимум три эффекта. Он снижает стоимость поиска ответственной стороны. Он создаёт проверяемую точку для повторной коммуникации. Он оставляет регистрационный след, по которому можно оценить, поддерживает ли держатель ресурса базовую информацию в пригодном состоянии.
Но эти эффекты не следует расширять до обещания исправления. Доступный контакт не равен добросовестному расследованию. Добросовестное расследование не обязательно заканчивается блокировкой. Блокировка одного ресурса не гарантирует удаления инфраструктуры злоумышленника. А прекращение одного события не доказывает предотвращение повторения.
Контур recourse для заявителя
Для заявителя разумно разделять как минимум четыре вопроса. Куда направить сообщение? Кто подтверждает его получение? Кто обладает техническим рычагом для ограничения активности? Какая внешняя инстанция может потребовать действие, если оператор не реагирует?
RIPE ABUSE помогает прежде всего с первым вопросом и частично — со вторым, если контакт действительно работает. Валидация RIPE NCC проверяет канал на уровне контрольного сообщения. Дальше необходимы собственные процедуры держателя ресурса и, в спорных случаях, другие каналы принуждения. Ни одна запись в базе не показывает сама по себе, что эти последующие ступени были пройдены.
Поэтому публичная формулировка должна оставаться узкой. Можно утверждать, что ресурс связан с опубликованным abuse-контактом, если это следует из реестра. Можно описывать результат валидации, если он подтверждён процедурой RIPE NCC. Нельзя на основании этих двух фактов утверждать, что инцидент расследован, вред остановлен, ущерб устранён или риск рецидива исчез.
Измеримый предел доказательств
Доступные документы позволяют уверенно описать механизм, но не дают ответа на ряд предметных вопросов. Они не устанавливают исход конкретной жалобы, связанной с RIPE ABUSE или AS210380. Они не показывают качество ответа конкретного почтового ящика, факт блокировки, длительность технического вмешательства или предотвращение повторного события.
Не следует также считать неизменными сроки, статусы и последствия процедур. Политические и операционные документы могут обновляться, поэтому текущий статус отдельных положений нужно проверять по действующей документации. В этой статье использованы опубликованные материалы RIPE NCC и RIPE; они описывают систему ответственности и процедуру контроля, но не заменяют доказательства по отдельному инциденту.
Вывод
RIPE ABUSE — это маршрут и контрольная точка, а не сертификат исправления. Публикация контакта повышает наблюдаемость. Валидация подтверждает, что контрольный канал может работать. Обработка жалобы, техническое ограничение, правовое принуждение и предотвращение повторения принадлежат разным уровням контроля.
Для операторов это означает необходимость поддерживать не только поле в базе, но и реальный процесс реагирования. Для заявителей — необходимость фиксировать, какой именно результат подтверждён: публикация, доставка, ответ, расследование или исправление. Для оценщиков инфраструктурного риска — необходимость не путать административную доступность с операционной подотчётностью.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров