
Кратко
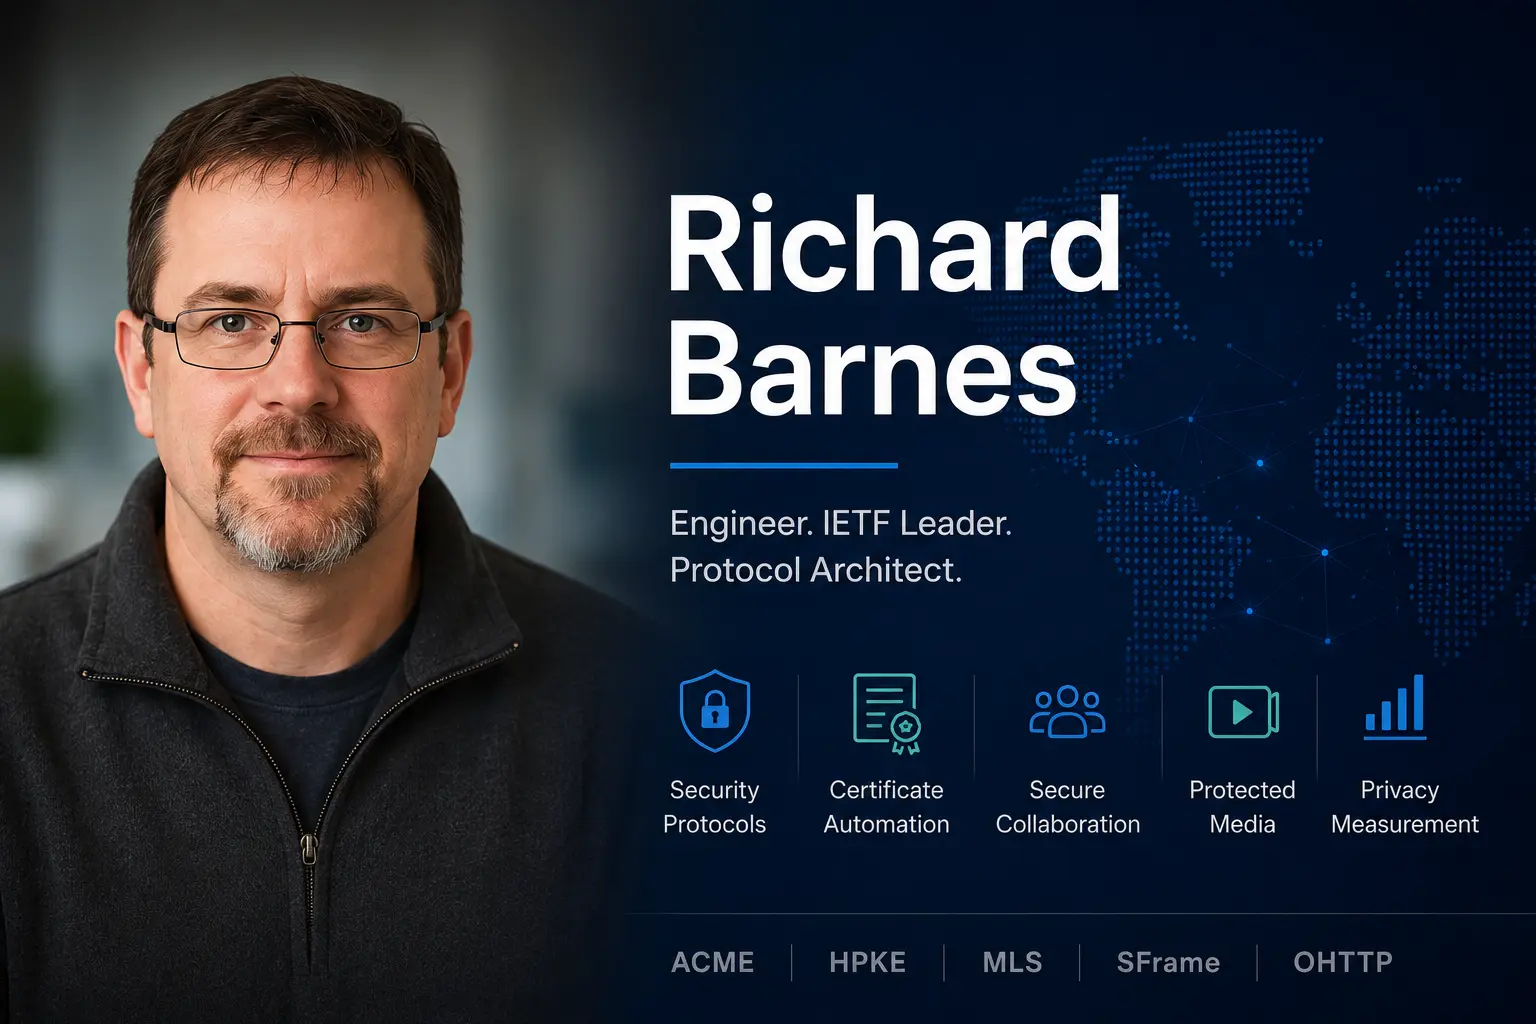
- Richard Barnes — Distinguished Engineer в Cisco и рецензент Директората безопасности IETF; его работа охватывает автоматизацию сертификатов, гибридное шифрование, групповую переписку, защищённые медиа и конфиденциальные измерения.
- ISRG отмечает, что он написал первую реализацию Boulder, тогда как нынешний сервис и кодовая база Let’s Encrypt — коллективные системы, которые поддерживают более широкая организация и сообщество.
- ACME, HPKE, MLS и SFrame работают с разными уровнями доверия — жизненным циклом сертификатов, шифрованием для получателя, сменой состояния группы и защищёнными медиа, — но не дают полной безопасности конечных точек или сервисов.
- Карьера Barnes показывает, как стандарты распределяют полномочия между авторами, рабочими группами, рецензентами, разработчиками, вендорами и операторами, которые решают, что принимается, внедряется и поддерживается.
Boulder превратил выпуск сертификатов в операционную систему
Internet Security Research Group — некоммерческая организация, стоящая за Let’s Encrypt, — сообщает, что Barnes написал первую версию Boulder после обсуждений с командой-основателем на встрече IETF. Boulder — это кодовая база на Go, на которой строятся основные операции удостоверяющего центра. Первоначальная реализация была важна тем, что превратила идею автоматизированного выпуска в исполняемую архитектуру.
Написать первую версию — не то же самое, что единолично владеть или создавать нынешнюю систему. Let’s Encrypt вырос в крупный публичный сервис с инженерами, работой по надёжности сервиса, проверками безопасности, базами данных, аппаратными модулями безопасности, инфраструктурой валидации и процедурами реагирования на инциденты. В нынешнем репозитории Boulder — годы чужих правок. Роль Barnes — конкретная точка отсчёта в коллективной операционной истории.
Публичный удостоверяющий центр непрерывно получает недоверенные запросы. Он взаимодействует с DNS и веб-серверами, хранит состояние аккаунтов и заказов и может подписывать сертификаты ключами, компрометация которых имела бы серьёзные последствия. Автоматизация повышает объёмы и убирает ручные контрольные точки. Поэтому архитектура ПО должна компенсировать это строгими границами.
Архитектура Boulder развивалась вокруг раздельных компонентов и узких зон ответственности. Сервисы валидации определяют, прошла ли проверка (challenge) успешно. Системы регистрации и заказов отслеживают состояние клиента. Пути выпуска и подписания сертификатов защищены. Лимитирование запросов и политики ограничивают использование. Базы данных и очереди сохраняют ход работы при сбоях. Точная нынешняя архитектура изменилась с момента первой реализации, но принцип устойчив: компонент, который разбирает публичный запрос, не должен автоматически обладать полномочиями подписи.
Такое разделение улучшает и аудит. Оператор может выяснить, какой результат валидации разрешил выпуск, какой аккаунт его запросил и какой компонент действовал. Журналы и хранимое состояние важны, потому что ошибки сертификатов могут обнаружиться уже после транзакции. API без сохранения состояния и связной записи был бы проще, но менее подотчётен.
Автоматизация порождает сбои со скоростью целого парка машин. Некорректный запрос одного клиента может повториться на тысячах хостов. Ошибка валидации может разрешить не то имя. Сбой базы данных или очереди может задержать заказы до приближения срока истечения сертификатов. Лимиты запросов могут защитить сервис, но и заблокировать легитимное восстановление. Boulder и ACME требуют операционных инструментов, которые отличают злоупотребление от массовой починки.
Архитектура зависит и от внешних систем. Ответы DNS могут различаться. Пути HTTP-проверок можно перехватить или настроить неправильно. Время влияет на срок действия сертификатов. Хранилища доверия браузеров и операционных систем определяют, принесёт ли результат пользу. УЦ контролирует выпуск, но не весь опыт доверия.
Ранний код стал и полигоном для протокола, который позже получил имя ACME. Реализация вскрывает неоднозначности, которые черновик может скрывать. Как клиент восстанавливается после обрыва сети? Что происходит, если DNS меняется во время валидации? Как переиспользуются авторизации? Какие ошибки безопасно повторять? Как центр сообщает, что nonce или состояние аккаунта больше недействительны? Эти вопросы становятся видимыми, когда взаимодействуют реальные клиенты и реальный сервис.
Первая версия Barnes дала исполняемую точку старта для этого разделения труда. Позже другие инженеры укрепляли, расширяли и эксплуатировали её. Корректная историческая формулировка не в том, что один программист построил нынешний сервис Let’s Encrypt, а в том, что начальный код помог сделать автоматизированный центр достаточно конкретным, чтобы протокол и организация могли развиваться вместе.
Это различие защищает и историю стандартизации. ACME — не только интерфейс Let’s Encrypt. Сервис помог доказать модель, а стандарт IETF позволил другим удостоверяющим центрам и частным PKI реализовать тот же жизненный цикл. Код создал операционные доказательства; стандартизация сделала механизм переносимым.
Более широкий урок касается любой автоматизированной службы доверия. Убрать ручную работу — не значит убрать управление. Нужны более чёткие разрешения, подкреплённые машиной, лучшие записи и проверенное восстановление, потому что ошибки движутся быстрее.
Опыт в браузерной безопасности научил Barnes: доверие зависит от эксплуатации
Инфраструктуру открытых ключей часто описывают через алгоритмы и цепочки сертификатов. Для пользователя браузера её надёжность зависит от гораздо более крупной операционной системы. Удостоверяющие центры подтверждают контроль над именами, выпускают и отзывают учётные данные. Операторы серверов генерируют ключи, запрашивают сертификаты, разворачивают их, продлевают и не допускают их утечки. Браузеры поддерживают хранилища доверия и применяют политики. Время, DNS, сетевая доступность и безопасность аккаунтов — всё это может повлиять на результат.
До распространения автоматизации многие из этих задач были ручными. Администратор мог купить сертификат, скопировать файлы между системами, завести напоминание и через год повторить процесс. Рабочий процесс был настолько дорогим, что небольшие сайты иногда вообще не использовали шифрование транспорта. Он был и подвержен ошибкам. Истёкший сертификат мог вызвать простой. Приватный ключ мог оказаться на чужом хосте. Продление могло пройти успешно у центра, но сорваться при развёртывании.
Richard Barnes работал в браузерной безопасности до эпохи Let’s Encrypt, в том числе как руководитель направления безопасности Firefox (Firefox Security Lead). Этот опыт поставил его вплотную к расхождению между криптографическим дизайном и развёртываемой безопасностью. Браузер может поддерживать сильные протоколы и всё равно соединяться с вебом, полным сайтов без валидных сертификатов, — потому что выпуск и поддержка слишком сложны.
Проблема решалась не ослаблением валидации. Нужно было превратить жизненный цикл сертификата в протокол, который машины могут исполнять. Серверу требовался способ создать аккаунт у удостоверяющего центра, доказать контроль над доменом, запросить сертификат, получить его и продлить до истечения срока. Центру требовались проверяемые правила и защита от злоупотреблений. Клиентам и центрам нужен был общий язык, а не набор проприетарных скриптов.
Этот опыт помогает объяснить позднейший портфель проектов Barnes. ACME автоматизирует жизненный цикл публичных сертификатов. HPKE упаковывает переиспользуемую форму шифрования для получателя. MLS управляет криптографическим состоянием по мере изменения состава группы. SFrame защищает медиаобъекты, пока инфраструктура конференц-связи их пересылает. Oblivious HTTP отделяет сетевые метаданные от прикладных запросов при оговорённых допущениях о несговоре сторон. Системы разные, но каждая превращает хрупкую процедуру безопасности в собираемый протокол.
Автоматизация не убирает доверие. Она переносит его в аккаунты, ключи, политики, ПО и восстановление. Достижение в том, что эти зависимости становятся достаточно явными, чтобы их можно было тестировать и внедрять в разных организациях. Работу Barnes правильнее читать через эту операционную линзу, а не как список криптографических аббревиатур.
Геолокация и экстренная связь сделали приватность архитектурным требованием
Ещё до Let’s Encrypt в стандартизационной работе Barnes были сетевая геолокация, экстренная связь и обращение с чувствительными метаданными. Эти области легко списать на прелюдию, но в них сложилась повторяющаяся проблема его позднейших проектов безопасности: системе может требоваться достаточно информации, чтобы выполнять публичную функцию, но не так, чтобы каждый участник узнавал о пользователе всё.
Экстренным службам нужны надёжные геолокация и маршрутизация. Сети, устройства и приложения могут обладать разными частями ответа. Объект геолокации способен сэкономить время, когда человеку нужна помощь, но он же может раскрыть перемещения или личность, если его копируют или хранят без контроля. Протокол должен задавать точность, происхождение и доступ, признавая, что политики различаются по юрисдикциям и операторам.
Такая работа заставляет инженеров различать содержимое и метаданные. Шифрование сообщения не скрывает, кто с кем связался, когда, из какой сети и с какого устройства. Сервис может идеально соблюдать транспортный стандарт и при этом строить подробный поведенческий профиль. Позднейшие проекты OHTTP и конфиденциальных измерений делают то же различие более явным, разделяя роли или доли данных.
Она учит и осторожности с конечными точками. Протокол может защищать информацию в пути, но исходное устройство и принимающая сторона должны видеть достаточно открытого текста, чтобы действовать. Если любая из конечных точек скомпрометирована, сетевая криптография не восстановит секретность. Восстановление, аутентификация и журналирование становятся частью системы.
Переход Barnes от стандартов геолокации к браузерной безопасности и протоколам совместной работы поэтому более непрерывен, чем кажется по списку продуктов. Меняется защищаемый объект, но вопрос остаётся: какой стороне и в отношении какого утверждения следует доверять? Безопасный дизайн — не тот, что скрывает всю информацию, а тот, что делает раскрытие необходимым, ограниченным и проверяемым.
Этот подход помогает объяснить, почему его поздние протоколы собираемы, а не монолитны. Формат геолокации, жизненный цикл сертификата, примитив установления ключей и формат защиты медиа решают каждый свою задачу. Приложения комбинируют их с политиками. Такое разделение может казаться неполным пользователям, ждущим одной гарантии, но оно не даёт документу стандарта тихо заявлять полномочия над идентичностью, законом и работой продукта, которые он контролировать не может.
ACME превратил выпуск сертификатов в управляемый клиентом конечный автомат
Среда автоматизированного управления сертификатами (Automated Certificate Management Environment), опубликованная как RFC 8555, описывает взаимодействие клиента и удостоверяющего центра. Клиент создаёт или использует аккаунт. Он размещает заказ на идентификаторы, например доменные имена. Центр выдаёт авторизации и проверки (challenges). Клиент доказывает контроль поддерживаемым способом. После валидации клиент отправляет запрос на подпись сертификата и получает выпущенный сертификат.
Очерёдность важна, потому что выпуск сертификата — не один запрос. Это процесс с состоянием, сбоями и повторами. DNS-проверка может требовать времени на распространение. HTTP-проверка зависит от маршрутизации и конфигурации сервера. Клиент может потерять связь после валидации, но до завершения. Центру нужно предотвращать повторное использование (replay) и привязывать сообщения к правильному аккаунту и заказу.
ACME использует подписанные запросы и nonce против повторов. Протокол даёт клиентам машиночитаемые статусы и сообщения об ошибках. Он поддерживает автоматизацию, не заставляя центр раскрывать свой приватный процесс подписания. Итоговый сертификат остаётся частью более широкой веб-PKI и подчиняется правилам хранилищ доверия и политик вне ACME.
Операционный эффект был огромным: продление превратилось из ежегодного проекта в непрерывный сервис. Короткие сроки жизни сертификатов стали практичными, когда клиенты могут продлевать их автоматически. Системы инфраструктуры-как-кода могут запрашивать учётные данные при развёртывании. Внутренние PKI могут использовать тот же жизненный цикл. Операторы могут следить за сроком истечения и сбоями как за обычным здоровьем системы.
Автоматизация создаёт и коррелированные риски. Ошибка клиента может сорвать продление на целом парке. Учётные данные аккаунта могут авторизовать множество заказов. Сбой DNS-провайдера может заблокировать валидацию. Лимиты запросов, призванные предотвращать злоупотребления, могут мешать восстановлению после массовой переустановки. Инцидент удостоверяющего центра может затронуть автоматизированных клиентов в масштабе. Протокол даёт состояния и сообщения; устойчивое развёртывание требует тестирования и запасных путей.
ACME не решает, заслуживает ли домен доверия пользователей. Он доказывает определённую форму контроля и получает сертификат в рамках политики центра. Валидный сертификат не удостоверяет, что сайт честен или безопасен. Он связывает открытый ключ с именами в рамках структуры доверия. Эта граница важна для ответственного объяснения.
Вклад Barnes как соавтора встроен в процесс IETF. Соавторы писали и правили текст. Участники рабочей группы оспаривали допущения. Рецензенты безопасности и Инженерный совет IETF (Internet Engineering Steering Group) оценивали документ. Разработчики давали обратную связь. Ни один автор не мог объявить протокол стандартом в одиночку.
Продление сделало восстановление после сбоев настоящей проверкой автоматизации
Выпуск первого сертификата привлекает внимание, но именно продление определяет, станет ли автоматизация инфраструктурой. Сервер может работать годами. Его сертификат может смениться много раз. Ключи могут ротироваться, домены переезжать, методы валидации меняться. Оператор не должен повторять ручную процедуру в каждом цикле.
Клиент ACME обычно начинает продление до истечения срока, оставляя время на повторы. Он должен безопасно хранить учётные данные аккаунта, выбрать подходящую проверку и развернуть новый сертификат на нужном сервисе. В системе с балансировкой нагрузки сертификат может понадобиться на многих узлах. Успешный заказ, оставшийся на одном управляющем хосте, не спасает от простоя.
Пути восстановления требуют продуманного дизайна. Если истёк учётный доступ к DNS API, может ли организация использовать другую проверку? Если потерян ключ аккаунта, как авторизуются новые заказы? Если центр недоступен, могут ли клиенты перейти на другого издателя, не меняя архитектуру приложения? Если во время пересборки парка достигнуты лимиты запросов, кто может согласовать исключение? Эти вопросы лежат вне счастливого пути протокольного обмена, но определяют операционную устойчивость.
Короткие сроки жизни сертификатов улучшают безопасность, ограничивая окно экспозиции и поощряя автоматизацию, но сокращают время на обнаружение сломанного продления. Мониторинг должен отслеживать следующий срок истечения, последний успешный заказ, сбой валидации и состояние развёртывания. Тревога, срабатывающая только после истечения сертификата, — признак того, что жизненный цикл на практике остаётся ручным.
Переносимость ACME может снизить зависимость от одного УЦ, если клиенты, конфигурация аккаунтов и политика доверия спроектированы соответственно. Многие развёртывания всё равно привязаны к управляемой платформе, чьё внутреннее использование ACME невидимо. Протокол может быть открытым, а у оператора — не быть практического пути миграции.
Этот взгляд на жизненный цикл объясняет, почему ACME оказался важнее, чем просто более дешёвый сертификат. Он сменил операционную модель с периодических закупок на непрерывное машинное управление. То же изменение видно в поздних протоколах Barnes: ключи группы обновляются при изменении состава, ключи медиа следуют за сессиями, системы приватности ротируют криптографическое состояние. Безопасность становится сервисом, который должен переживать продление, а не артефактом, установленным один раз.
IETF превратил решение одного сервиса в общую инфраструктуру
Реализация может двигаться быстро, потому что одна команда контролирует свой код. У интернет-стандарта другая цель: несколько независимых организаций должны уметь реализовать механизм и обеспечить совместимость, не спрашивая разрешения у одного вендора. Это требует точности, публичного рецензирования и готовности сузить амбиции.
Barnes занимал несколько руководящих ролей в IETF, в том числе директора области (area director) и председателя рабочих групп, а сейчас работает рецензентом Директората безопасности. Эти роли влиятельны, но распределены. Директор области может продвигать документы, выявлять нерешённые вопросы и участвовать в решениях IESG. Председатель ведёт процесс и консенсус. Рецензент директората изучает свойства безопасности. Рабочие группы, другие рецензенты, разработчики и апелляции ограничивают каждую роль.
Эта модель управления сопротивляется идее одностороннего дизайна протокола. Успешный RFC — это согласованный технический артефакт. Авторы могут предложить идею и отстаивать решения, но обязаны отвечать на рецензирование и доказательства из реализаций. Некоторые черновики умирают. Некоторые заменяются. Некоторые публикуются без заметного внедрения. Статус RFC — не приказ рынку.
Процесс IETF делает видимыми и компромиссы. ACME должен был описать общий жизненный цикл, не задавая все деловые правила удостоверяющих центров. MLS нужна была криптографическая модель группы без превращения в полноценное приложение переписки. SFrame должен был защищать медиа, позволяя инфраструктуре пересылать кадры. Стандарт становится полезным отчасти потому, что отказывается владеть смежными проблемами.
Карьера Barnes демонстрирует преимущество перехода между миром стандартов и миром продуктов. Офис CTO по совместной работе в Cisco (Collaboration CTO office) обнажает ограничения корпоративных коммуникаций. Работа в браузере и Let’s Encrypt — реалии публичной инфраструктуры. Стандартизация требует абстрагировать этот опыт, не превращая архитектуру одного продукта во всеобщее правило.
Процесс может быть медленным и трудным для новичков. Поддержка работодателя даёт одним участникам больше времени и влияния. Консенсус может сохранять сложность или задерживать срочно нужные механизмы. Но открытый протокол и требование независимых реализаций — это проверка, которой не хватает проприетарной разработке протоколов.
Для Barnes лидерство лучше всего измерять многократным участием в этой системе признания. Он помог провести несколько механизмов безопасности от кода или исследований до рецензированных спецификаций. Полномочия остаются институциональными, а не личными.
Автоматизация сертификатов изменила экономику шифрования
Стоимость сертификата никогда не сводилась к комиссии издателя. Организации тратили время на генерацию запросов, доказательство контроля, перенос ключей, установку файлов и восстановление после истечения срока. Бремя особенно тяжело ложилось на небольшие сайты и на крупные парки, где один пропущенный хост мог вызвать инцидент. Let’s Encrypt убрала цену покупки своих сертификатов, а ACME решил модель трудозатрат для всех издателей.
Когда жизненный цикл стал программируемым, шифрование смогло стать умолчанием для сервисов, которые не оправдали бы ручного процесса. Среда разработки, недолговечная инфраструктура и внутренние системы могли получать сертификаты как часть развёртывания. Операторы могли использовать короткие сроки жизни, потому что продление ожидалось автоматическим. Улучшение безопасности пришло из экономики и рабочих процессов не меньше, чем из криптографии.
Экономия — не исчезновение работы. Операции удостоверяющего центра, поддержка клиентов, DNS API, мониторинг и реагирование на инциденты по-прежнему стоят денег. Работа переехала в общее ПО и сервисы. Некоммерческая организация вроде ISRG могла финансировать публичную инфраструктуру пожертвованиями, спонсорством и сопутствующей поддержкой, а не брать с каждого сайта плату за ручную транзакцию. Коммерческие центры могли предлагать автоматизацию как часть управляемой PKI.
Этот сдвиг создал общую инфраструктурную зависимость. Популярный ACME-клиент или УЦ может затронуть множество организаций. Облачные платформы могут прятать управление сертификатами за сервисным интерфейсом, одновременно снижая усилия оператора и видимость. Протокол даёт клиентам теоретический путь к другой реализации, но практическая миграция зависит от конфигурации, аккаунта и архитектуры развёртывания.
Экономический урок распространяется и на позднюю работу Barnes. Стандарт безопасности групп снижает стоимость создания сквозного шифрования. Переиспользуемая реализация HPKE не даёт каждому продукту нанимать команду для изобретения собственной конструкции. SFrame позволяет системам конференц-связи сохранить пересылающую инфраструктуру, а не перестраивать сервис вокруг полностью доверенных медиасерверов. Общие стандарты концентрируют рецензирование и амортизируют инженерные затраты.
Риск — недофинансированное общее обслуживание. Когда протокол или библиотека становятся привычными, покупатели могут считать их бесплатной сантехникой. Рецензирование безопасности, тестовая инфраструктура и участие в стандартизации остаются специализированным трудом. Работодатели и некоммерческие организации решают, поддерживать ли его. Карьера Barnes зависит от институтов, готовых финансировать работу, ценность которой проявляется во всей экосистеме, а не в строке выручки одного продукта.
HPKE упаковывает шифрование для получателя, не становясь прикладным протоколом
Гибридное шифрование с открытым ключом (Hybrid Public Key Encryption), опубликованное как RFC 9180, даёт стандартный способ объединить установление ключей и симметричное аутентифицированное шифрование. Отправитель использует открытый ключ получателя и согласованный набор шифров (ciphersuite), чтобы установить общий секрет, а затем эффективно шифрует данные. Конструкция упаковывает криптографические решения и привязку контекста так, что приложения не изобретают новую гибридную схему для каждого случая.
Слово «гибридный» здесь относится к сочетанию операций с открытым ключом и симметричных операций, а не обязательно к постквантовой гибридизации, хотя поздние работы могут сочетать классические и постквантовые механизмы инкапсуляции ключей. Приватный ключ получателя остаётся критическим. Приложению всё равно нужен аутентичный открытый ключ и политика ротации, компрометации и идентичности.
HPKE ценен тем, что многим протоколам приватности и переписки нужен один и тот же примитив. Oblivious HTTP может зашифровать прикладной запрос для шлюза, пока ретранслятор видит адрес клиента. Системы переписки могут шифровать сообщения для получателей или компонентов группы. Вместо того чтобы каждый раз изобретать собственные форматы проводов и деривацию ключей, протоколы могут ссылаться на проверенный строительный блок.
Композиция сокращает дублирование, но не делает злоупотребление невозможным. Приложения должны правильно выбирать режимы и наборы шифров, привязывать нужный контекст и избегать повтора nonce или ключей. Метаданные, такие как время и размер сообщения, остаются вне шифрованного содержимого. Компрометация конечной точки вскрывает открытый текст. Реализациям нужна защита от побочных каналов и безопасная случайность.
Постквантовый переход повышает ценность и сложность такой абстракции. Протокол может определить новые комбинации KEM, не переписывая каждый прикладной слой, но большие ключи, иное поведение при сбоях и более молодые реализации создают операционные риски. Черновики не следует выдавать за завершённое развёртывание.
Barnes — соавтор HPKE вместе с другими проектировщиками криптографических протоколов. Значение RFC принадлежит той коллективной работе и разработчикам, которые его приняли. Его портфель становится связным, потому что HPKE служит соединительной тканью позднейших систем приватности и совместной работы.
MLS должен сохранять единую историю группы при изменении состава
У двусторонней шифрованной сессии относительно простая модель состава. В групповом чате или конференции может быть много участников, которые приходят и уходят. Системе нужно эффективно обновлять ключи, не давать удалённому участнику читать будущие сообщения и ограничивать последствия компрометации прежнего состояния. Отправлять свежий секрет каждому участнику отдельно при каждом изменении становится дорого в масштабе.
Messaging Layer Security, опубликованный как RFC 9420, определяет протокол состояния группы, построенный вокруг дерева криптографических отношений. Участники поддерживают общий вид группы и продвигаются по эпохам (epochs). Предложение (proposal) может добавить, удалить или обновить участника. Коммит (commit) применяет изменения и выводит новые секреты. Сообщения защищаются в рамках текущей эпохи. Дерево позволяет обновляться без попарной работы со всей группой при каждом изменении.
Протокол нацелен на прямую секретность (forward secrecy) и посткомпрометационную безопасность при оговорённых допущениях. Прямая секретность ограничивает то, что поздняя компрометация ключей раскроет о ранних сообщениях. Посткомпрометационные механизмы позволяют группе восстановить безопасность после того, как участник обновил свежий ключевой материал, — при условии, что противник больше не контролирует соответствующую конечную точку.
MLS — не полный сервис переписки. Он не определяет идентичность пользователей, восстановление аккаунтов, политику спама, модерацию, хранение сообщений или честность доставки. Сервис может удерживать или переставлять сообщения. Скомпрометированная конечная точка может читать открытый текст. Приложение должно связывать криптографические учётные данные с людьми или устройствами и управлять резервным копированием. Эти границы — осознанный дизайн, а не пропущенные сноски.
Совместимость требует большего, чем согласие по RFC. Реализациям нужны совместимые наборы шифров, расширения и форматы учётных данных. Продукты могут по-разному профилировать стандарт. Работа над федерацией, например MIMI, стремится решить смежные вопросы межсервисного взаимодействия, но текущие черновики могут меняться.
Роль Barnes в MLS значительна и коллективна. Он один из нескольких авторов и участников. Протокол возник через рабочую группу и сообщество реализаторов. Описывать его как единственного создателя значило бы противоречить той самой модели управления, которая сделала стандарт заслуживающим доверия.
Стратегическая ценность — в отделении групповой криптографии от приложения одного вендора. Если несколько платформ могут реализовать одно ядро безопасности, организации получают путь к совместимым защищённым группам. Станет ли этот путь широко внедрённым, зависит от идентичности продуктов, пользовательского опыта и бизнес-стимулов вне протокола.
Дерево в MLS решает лишь часть проблемы безопасности группы. Участникам нужен и согласованный взгляд на то, какие изменения состава закоммичены и какая эпоха защищает сообщение. Сети задерживают и переставляют трафик. Устройства уходят офлайн. У пользователя может быть несколько устройств. Сервис может удерживать предложение или доставлять коммиты неравномерно.
MLS представляет изменения явно. Предложения описывают добавления, удаления или обновления. Коммит применяет набор предложений и переводит группу в новую эпоху с новыми секретами. Участникам нужно прежнее состояние и аутентифицированный контекст группы, чтобы обработать переход. Если устройство пропустило слишком много истории, может потребоваться передача состояния или процедура повторного входа, определяемая приложением.
Цели безопасности протокола зависят от этих переходов. Удаление участника должно закрыть доступ к будущим эпохам. Обновление скомпрометированного участника свежим ключевым материалом восстанавливает безопасность только после того, как противник потерял доступ к конечной точке и обновление принято. Прямая секретность защищает ранние секреты при оговорённых допущениях о компрометации; она не стирает открытый текст, уже сохранённый на устройствах и серверах.
Конкурентность создаёт сложные случаи. Два участника могут предложить изменения одновременно. Сервис, доставляющий сообщения, может выбрать порядок. Группе нужны правила, которые дают одно принятое состояние, а не постоянные развилки. Реализация может быть криптографически корректной и всё равно давать плохой пользовательский опыт, если устройства постоянно рассинхронизируются.
Идентичность остаётся вне дерева. Учётная запись (credential) связывает криптографического участника с прикладной идентичностью под некоей властью. Протокол не решает, правильно ли эта власть проверила человека, организацию или устройство. Злонамеренный сервис может добавить идентичность, которую принимает политика. Модерация и восстановление аккаунтов — отдельные системы.
Это разделение — сила, потому что разные приложения могут использовать MLS. Оно же причина того, что ярлык «защищено MLS» рассказывает лишь часть истории. Покупателям нужно проверять выпуск учётных данных, управление устройствами, резервные копии, поведение доставки и укрепление конечных точек. Протокол даёт строгий движок состояния группы; продукт придаёт ему социальный и операционный смысл.
Соавторство Barnes вводит его в дизайн этого движка. История его внедрения принадлежит более широкой рабочей группе, разработчикам и сервисам, которые его интегрируют.
SFrame защищает медиа, пока инфраструктура конференц-связи продолжает их маршрутизировать
Реальновременная конференц-связь ставит задачу, отличную от групповой переписки. Медиапотоки велики, непрерывны и часто обрабатываются селективными пересылающими устройствами (selective forwarding units), которые выбирают, какие потоки участников отправить остальным. Традиционное транспортное шифрование может защищать трафик между клиентом и пересылающим сервисом, позволяя сервису расшифровывать медиа. Сквозная конфиденциальность требует защиты, которая переживает этот промежуточный хоп.
SFrame, опубликованный как RFC 9605, шифрует отдельные медиакадры выше транспортного уровня. Пересылающее устройство может видеть информацию, нужную для маршрутизации или адаптации потоков, не владея ключами содержимого. Участники с нужными ключами могут расшифровать медиа. Дизайн отделяет защиту медиаобъектов от сетевого транспорта, который их переносит.
Распределение ключей — смежная функция. MLS может помочь меняющейся группе конференции вывести общие секреты, но продукты могут использовать другие механизмы. Решения об идентичности и составе остаются за приложением. Во многих развёртываниях сервис конференции по-прежнему знает участников и метаданные соединений. Время, размер пакетов и картины трафика могут оставаться видимыми. Сквозное шифрование содержимого — не анонимность.
Дизайн ограничивает и обработку медиа. Сервис, который не может расшифровать кадры, может быть не в состоянии выполнять некоторые серверные преобразования, запись или модерацию. Продукты должны решать, какие операции выполняются на конечных точках и как пользователи понимают режим безопасности. Восстановление и использование нескольких устройств добавляют сложности.
Ценность SFrame — архитектурная ясность. Он позволяет системе конференц-связи сохранить масштабируемую пересылку, уменьшая объём инфраструктуры, которая доверяется открытому тексту. Результат всё равно опирается на безопасность конечных точек, ключи группы и корректную реализацию. Соавторство Barnes снова находится внутри более широкого сообщества и экосистемы продуктов.
Переход от MLS к SFrame показывает, почему описание «один протокол безопасной переписки» недостаточно. Состояние группы и медиаобъекты — разные слои. Стандарты становятся собираемыми, когда они заявляют, какой слой защищают и какие риски остаются видимыми.
Oblivious HTTP разделяет тех, кто видит клиента, и тех, кто видит запрос
Шифрование содержимого скрывает запрос от наблюдателей в сети, но не обязательно от сервиса, который его получает. Сервис часто видит сетевой адрес клиента и прикладное содержимое. Oblivious HTTP делит эти представления между ретранслятором и шлюзом. Ретранслятор видит соединение клиента, но переносит шифрованный запрос. Шлюз может расшифровать и переслать прикладной запрос, но не должен видеть исходный адрес клиента.
Свойство приватности зависит от того, что ретранслятор и шлюз не сговариваются. Криптография обеспечивает разделение содержимого в пути; институциональная независимость обеспечивает разделение знания. Корреляция по времени, размер трафика и прикладные аккаунты всё равно могут идентифицировать пользователей. Механизм — не универсальная анонимность.
У этого дизайна есть практические применения в чувствительной к приватности телеметрии, запросах и доступе к сервисам. Он также добавляет инфраструктуру и режимы отказов. Ретрансляторам нужны ёмкость и защита от злоупотреблений. Шлюзам нужно управление ключами. Приложениям нужен способ обрабатывать повторы и ошибки без утечки связываемой информации. Операторы должны объяснять, какая организация исполняет какую роль.
Работа Barnes в этой области соединяет HPKE с сетевой архитектурой. Примитив шифрования защищает запрос. Схема ретрансляции меняет экспозицию метаданных. Ни то, ни другое по отдельности не даёт задуманного свойства приватности. Система безопасна только тогда, когда технические и организационные допущения совпадают.
Урок применим и за пределами OHTTP. Приватность часто проваливается потому, что дизайн защищает полезную нагрузку, игнорируя метаданные, или концентрирует якобы разделённые функции в одной компании. Открытые стандарты могут задавать роли и форматы проводов, но о значимости разделения решает развёртывание.
Конфиденциальные измерения всё равно оставляют метаданные и институциональную власть
Операционные сервисы хотят данные о производительности, безопасности или использовании продукта. Сбор каждого события в открытом виде создаёт риск для приватности и утечек. Системы распределённой агрегации, такие как VDAF и связанная работа над DAP, стремятся позволить нескольким агрегаторам проверять вклады и выдавать итоги так, чтобы ни одна сторона не видела каждое исходное измерение при оговорённой модели угроз.
Клиент кодирует измерение. Доли уходят разным агрегаторам. Криптографическая проверка удостоверяется, что вклады корректны по форме и в допустимых границах. Агрегаторы объединяют результаты в итог. Свойство приватности зависит от ограничений на сговор и от дизайна запросов.
Агрегированный вывод всё равно может раскрыть людей, когда группы малы или запросы повторяются стратегически. Дифференциальная приватность — отдельный механизм, который может понадобиться для ограничения выводов. Метаданные о времени и участии могут остаться. Злонамеренные клиенты могут пытаться отравить результаты. Реализациям нужно управлять ключами, эпохами и доступностью.
Текущая черновая работа Barnes над конфиденциальными измерениями — продолжение того же подхода: разложить доверие так, чтобы один сервис не обязан был хранить всю информацию. Работа остаётся частично в статусе черновика, и активные Internet-Draft не следует называть финальными стандартами. Их наличие показывает текущее направление, а не гарантированное принятие.
Переход от сертификатов к агрегированной телеметрии может казаться широким, но архитектурный вопрос неизменен. Какой стороне нужна какая информация для своей работы, и может ли протокол помешать ей узнать больше? Ответ всегда включает допущения о реализации и институциональной независимости.
HPKE, MLS, SFrame и Oblivious HTTP работают с разными точками экспозиции. Ни один из них не делает общение невидимым. Серверы могут по-прежнему видеть идентичность аккаунта, время сообщений, состав группы, назначение или объём трафика. Ретрансляторы могут разделить некоторые представления, не устраняя их.
Это важно, потому что метаданные могут быть необходимы операционно и при этом раскрывать личное. Сервису конференц-связи нужно маршрутизировать медиа и управлять составом. Системе конфиденциальных запросов нужна защита от злоупотреблений. Вопрос дизайна в том, какой посредник узнаёт какой факт и могут ли два посредника объединить свои представления.
Протокольная работа Barnes сильнее всего, когда разделение явно. SFrame может сохранить содержимое медиа защищённым от пересылающего сервиса, позволяя сервису переключать пакеты. OHTTP может помешать одной стороне видеть и адрес клиента, и содержимое запроса при допущении о несговоре. MLS защищает сообщения группы и не скрывает от всех окружающих систем сам факт существования группы.
Продукт должен описывать границу метаданных с той же точностью, что и алгоритм шифрования. «Сквозное шифрование» — утверждение о содержимом, а не полная модель приватности.
Постквантовый переход проверяет обещанную модульность протоколов
Алгоритмы с открытым ключом, встроенные в протоколы, могут оставаться в развёртывании дольше, чем ожидают их разработчики. Постквантовый переход требует вводить новые схемы установления ключей и подписи, не ломая связь со старыми пирами и не доверяя вслепую незрелым реализациям. Активная работа Barnes над постквантовым HPKE, наборами шифров MLS и связанными черновиками находится в этой фазе миграции.
Гибридный подход может объединять классические и постквантовые секреты так, чтобы атакующему пришлось взломать оба для восстановления сессии в рамках задуманной конструкции. Метод снижает зависимость от непроверенной безопасности нового алгоритма, сохраняя защиту от будущей квантовой атаки, если постквантовый компонент состоятелен. Он увеличивает размер сообщений, вычислительную нагрузку и сложность реализации.
Модульность протоколов помогает, потому что HPKE уже разделяет выбор KEM, деривации ключей и аутентифицированного шифрования. MLS может согласовывать наборы шифров. Приложениям не нужно перепроектировать каждый формат сообщений с нуля. Та же гибкость порождает вопросы даунгрейда и совместимости. Стороны должны согласовывать комбинации, отклонять слабые запасные варианты и управлять учётными данными разных размеров и сроков жизни.
Статус черновика критичен. Активный Internet-Draft может содержать серьёзную инженерную работу и несколько реализаций, оставаясь при этом предметом изменений. Продукты, внедрившиеся рано, могут нести долг по совместимости. Продукты, отложившие переход, могут столкнуться с сжатой миграцией позже. Лидерам стандартизации нужны тестовые векторы, криптографическое рецензирование и руководства по переходу, а не только идентификаторы новых алгоритмов.
Аппаратура и ограниченные конечные точки добавляют ещё одну границу. Крупные ключи и подписи влияют на пропускную способность и хранение. Система конференц-связи со многими участниками усиливает накладные расходы. Экосистема удостоверяющих центров или браузерного доверия может мигрировать в ином темпе, чем сервис переписки. «Постквантовая готовность» полезна только в привязке к конкретной функции и согласованному поведению.
Текущий портфель Barnes делает миграцию видимой на нескольких слоях. HPKE упаковывает установление ключей. MLS управляет состоянием группы. ACME и сертификатные системы могут нести новые открытые ключи или подписи. Стандарты могут координировать изменения, но ни один автор не контролирует график внедрения каждого вендора. Переход покажет, сокращает ли композируемость разрушения или умножает профили.
Несколько протоколов, связанных с Barnes, опираются на механизмы открытых ключей, долгосрочные допущения которых пересматриваются. Ближайший вопрос не в том, что каждое текущее развёртывание внезапно небезопасно, а в том, как системы могут ввести постквантовые алгоритмы, не ломая совместимость, производительность и доказательства безопасности, оправдывающие композицию.
Гибридные подходы объединяют устоявшиеся и постквантовые механизмы так, чтобы атакующему нужно было преодолеть оба. Они снижают риск перехода, но увеличивают сообщения, код и матрицы тестирования. Наборы HPKE должны задавать, как кодируются ключи и шифротексты. Группы MLS должны согласовывать возможности между участниками, которые обновляются в разное время. Медиа- и мессенджер-приложения должны учитывать мобильные устройства, ограниченные сети и годы разнообразия ПО.
Процесс стандартизации должен также отличать черновик от операционной гарантии. Активная работа Barnes над постквантовым HPKE и связанными механизмами групповой переписки показывает направление движения. Пока документы не финальны и не существует совместимых реализаций, это предложения на рассмотрении. Даже опубликованный стандарт не показывает, что продукты безопасно перевели свои системы идентичности, хранения и резервного копирования.
Переход усиливает ценность малых протоколов. Композируемый примитив можно заменить или расширить легче, чем монолитный проприетарный дизайн, если его интерфейсы и допущения были явными. Он же показывает цену композиции: каждый зависимый слой должен понять изменение. Проверка подхода Barnes не в том, попадут ли новые алгоритмы в RFC. Она в том, смогут ли приложения сменить криптографический фундамент, не потеряв автоматизацию и совместимость, которые сделали исходные стандарты полезными.
Совместимость — это место встречи открытых спецификаций с несовместимыми допущениями
RFC определяет поведение, но разработчики выясняют, дают ли два прочтения текста одинаковые сообщения и состояния. Библиотеки с открытым исходным кодом и тестовые наборы упрощают вскрытие таких различий. Boulder сделал это для ACME. MLS, HPKE и SFrame точно так же зависят от нескольких реализаций, тестовых векторов и мероприятий по интероперабельности.
Успешный обмен доказывает определённый случай, а не универсальную совместимость. Реализации могут поддерживать разные наборы шифров или расширения. Обработка ошибок и восстановление могут расходиться. Одна библиотека может отвергать ввод, который принимает другая. Продукты могут обернуть стандартное ядро в проприетарные API идентичности или управления, не допускающие замены.
Эталонный код ценен тем, что снижает стоимость экспериментов и даёт рецензентам исполняемую интерпретацию. Он может стать фактическим авторитетом, даже когда стандарт допускает альтернативы. Поэтому важны концентрация мейнтейнеров и реакция на уязвимости. Баг широко используемой библиотеки может распространиться по вендорам, которые считали свои продукты независимыми.
Тестирование соответствия должно включать негативные случаи и переходы состояний, а не только успешное рукопожатие. Клиентам ACME нужно поведение при невалидном nonce и проваленной проверке. Реализациям MLS — неупорядоченные коммиты, удаления и повторное вхождение. SFrame — смену ключей и повреждённые кадры. HPKE — несовпадение контекста и набора. Эти тесты показывают, насколько операционный протокол так же переносим, как формат провода.
Вендоры могут сопротивляться публикации полных результатов тестов или архитектуры продуктов. IETF не может принудить к раскрытию. Закупщики всё равно могут требовать поддерживаемые версии, доказательства интероперабельности и процесс работы с уязвимостями. Участие в стандартизации должно порождать вопросы к продуктам, а не иммунитет от них.
Переход Barnes между кодом, спецификациями и продуктовыми средами придаёт его работе практический вес. Центральный урок его пути в том, что доверие становится рутиной только после того, как одна и та же идея переживает несколько независимых реализаций и их сбои.
Протокол может быть криптографически состоятельным и всё равно не изменить практику. Разработчики должны сойтись на одной интерпретации, администраторы — суметь его развернуть, а старые системы — продолжать работать во время миграции. Стандартизационная карьера Barnes примечательна тем, что снова и снова оказывается на этой границе.
ACME добился успеха отчасти потому, что операционная проблема была видимой и повторяющейся. Выпуск и продление сертификатов требовали труда почти от каждого публичного сервиса. Протокол предложил узкий обмен, который удостоверяющие центры, клиенты и веб-серверы могли реализовать независимо. И всё равно развёртывание зависело от методов проверок, восстановления аккаунтов, лимитов запросов, DNS-провайдеров и надёжной автоматизации. Стандарт снизил трение; экосистему сертификатов он не убрал.
Перед MLS стоит другая проблема миграции. Безопасная групповая переписка включает состояние приложения, изменения состава, системы идентичности и пользовательский опыт. Две реализации могут следовать одному криптографическому протоколу, предлагая несовместимые ожидания об устройствах, истории и восстановлении. Совместимость требует тестовых векторов, общих библиотек, аккуратного согласования версий и готовности продуктов проявлять совместимое поведение. RFC — фундамент, а не глобальный сервис групповых чатов.
У SFrame и HPKE похожие пределы. Система конференц-связи может поддерживать SFrame, используя проприетарный сервис распределения ключей. Приложение может корректно использовать HPKE внутри более крупного дизайна, который плохо аутентифицирует получателей. Авторы стандартов могут задавать входы, выходы и свойства безопасности. Продуктовые команды должны сохранять эти свойства в хранении, идентичности, интерфейсе и реагировании на инциденты.
Процесс IETF медленен отчасти потому, что именно на этих краевых случаях безопасность даёт сбой. Рецензирование рабочих групп, замечания директората безопасности, отчёты о реализациях и мероприятия по интероперабельности заставляют допущения выйти наружу. Задержка может раздражать вендоров, которым нужна функция. Преждевременный консенсус может заморозить ошибку в развёрнутой инфраструктуре. Переходы Barnes между Mozilla, Cisco, ISRG и IETF дают ему видение обоих давлений: необходимости выпускать и цены доверительного примитива, который нельзя тихо починить.
Поэтому авторство не следует путать с командованием. Редактор или соавтор RFC может формировать выбор и снимать разногласия по тексту. Рабочая группа, рецензенты и Инженерный совет IETF решают, продвигается ли документ. Независимые разработчики определяют, станет ли он реальностью. Операторы решают, достаточно ли он надёжен, чтобы остаться. Власть стандарта распределена по всем этим этапам.
Вывод из эксплуатации — та работа по безопасности, которая начинается после успеха
Протокол становится инфраструктурой, когда старые реализации остаются в использовании ещё долго после того, как авторы и продуктовые команды ушли дальше. Алгоритмы слабеют, сертификаты меняются, форматы проводов обрастают расширениями, а операционные обходные пути становятся зависимостями. Убрать небезопасный вариант часто труднее, чем добавить безопасный.
Стандартизационный портфель Barnes делает этот жизненный цикл видимым. Клиенты ACME и удостоверяющие центры должны согласовывать меняющееся поведение проверок и аккаунтов. Наборам HPKE нужны ясные реестры и правила переходов. Группы MLS могут содержать устройства, обновляющиеся в разное время. Медиасистема не может предполагать, что каждый участник в тот же день поддержит новый режим SFrame.
Вывод из эксплуатации требует доказательств реального использования. Слишком быстрое удаление алгоритма может оставить без связи устройства и сервисы. Бессрочное сохранение даёт атакующим цель для даунгрейда. Стандарты могут задавать формулировки «нельзя» и «не следует»; разработчики и операторы решают, когда слова становятся принуждаемой реальностью.
Восстановление усложняет выбор. Пользователю со старым устройством может понадобиться временный доступ для переноса учётных данных. Система экстренной связи может предпочесть ухудшенную совместимость полной потере сервиса. У исключения должны быть рамки и крайний срок, иначе оно становится постоянным путём.
Открытые протоколы улучшают процесс, потому что несколько разработчиков могут тестировать миграцию и оспаривать предпочтительный график одного вендора. Они не создают центральную власть, способную удалить каждое небезопасное развёртывание. Работа распределена между реестрами, библиотеками, продуктами, администраторами и пользователями.
Профили безопасности поэтому следует считать живыми операционными контрактами. Командам нужны инвентаризации алгоритмов и версий протоколов, тесты интероперабельности и план отката на случай, когда якобы совместимое изменение не сработает. Долгосрочное качество стандарта измеряется в том числе тем, насколько безопасно его экосистема может перестать делать то, что разрешала исходная версия.
Это недооценённая часть композируемого подхода Barnes. Малые протоколы могут развиваться на определённых интерфейсах. Преимущество реализуется только тогда, когда экосистема готова управлять старым интерфейсом так же тщательно, как новым.
Должности, работа в совете и авторство дают разные виды влияния
Сейчас Barnes работает Distinguished Engineer в офисе CTO по совместной работе Cisco. Эта роль связывает стандартизацию с коммуникациями в реальном времени, корпоративной безопасностью и продуктовой архитектурой. Публичные данные не дают полной карты того, какие продукты Cisco реализуют каждый RFC или черновик, и публичные материалы не поддерживают такой вывод.
Продуктовые среды накладывают ограничения, которые стандартизационные обсуждения могут преуменьшать. Предприятиям нужны интеграция идентичности, соответствие требованиям, запись, восстановление ключей, миграция и поддержка. Конечные точки различаются по производительности. В конференции участвуют и легаси-участники. Функции безопасности должны взаимодействовать с пользовательским опытом. Протокол, состоятельный в изоляции, может провалиться коммерчески, если его нельзя внедрять постепенно.
Связь с продуктами может улучшать стандарты, потому что разработчики выявляют неоднозначности и стоимость. Она же может порождать опасения о влиянии вендоров. Открытый процесс IETF и независимые реализации — важные проверки. Автор, нанятый компанией, не должен по умолчанию считаться вписывающим частные продуктовые требования в интернет, но и интересы работодателя нельзя игнорировать.
Влияние Barnes яснее всего, когда эти два пространства остаются раздельными. Cisco даёт работу и продуктовый контекст. IETF управляет стандартами через консенсус. Let’s Encrypt и ISRG ведут некоммерческую сертификатную инфраструктуру. Проекты с открытым кодом поддерживают код. Ни один из этих институтов не даёт ему власть над остальными.
По материалам организации, Barnes входил в совет ISRG с 2017 года как минимум до 2025 года. На живой странице совета по состоянию на август 2026 года его нет. Публичного объявления об уходе или его причины не найдено. Ответственная актуальная формулировка — бывший или недавний директор, а не действующий член совета.
В биографическом смысле различие невелико, в доказательственном — важно. Роли в стандартизации и некоммерческих организациях меняются. Старый профиль может оставаться исторически точным, но вводить в заблуждение в настоящем времени. Для текущих полномочий весомее актуальные страницы институтов.
То же правило касается должностей в IETF. Barnes был директором области и председателем рабочих групп. Его текущая роль в Datatracker — рецензент Директората безопасности. Прежнее лидерство говорит об опыте; оно не даёт продолжающихся прав принятия решений.
Переход не умаляет его роли в истории Let’s Encrypt. Первая реализация Boulder и многолетняя работа в совете остаются фактами. Речь о том, чтобы исторический авторитет не превращался в актуальное притязание на управление.
Профили людей в инфраструктуре часто спотыкаются об эту границу, потому что биографии накапливают роли. Читатель видит основателя, директора, автора и инженера и предполагает одну непрерывную сферу контроля. Карьера Barnes вместо этого пересекает несколько институтов с отдельными проверками. Точность требует датировать каждую роль и указывать, на что она давала право.
В биографии Barnes есть роли, которые для обычного читателя звучат похоже, а работают очень по-разному. Distinguished Engineer в компании может формировать архитектуру внутри работодателя. Автор IETF предлагает текст и отвечает на консенсус. Директор области участвует в управлении и рецензировании стандартов. Директор некоммерческой организации несёт управленческие обязанности. Написание первоначальной кодовой базы устанавливает техническое авторство без предоставления пожизненного контроля.
Трактовка этих ролей как единой непрерывной власти исказила бы сами институты. Cisco может поручать Barnes продуктовые обязанности, но не может приказать IETF опубликовать стандарт. IETF может определить RFC, но не может заставить Cisco или другого вендора его внедрить. Совет ISRG мог управлять некоммерческой организацией, но не утверждал лично каждый сертификатный заказ или патч Boulder. Текущие мейнтейнеры могут менять код, который изначально написал Barnes.
Разделение — механизм устойчивости. Оно не даёт одному человеку стать единственным привратником автоматизации сертификатов или групповой безопасности. Оно же делает влияние трудным для измерения. Автор может формировать область без актуальной должности. Рецензент может остановить опасный дизайн, не появляясь в финальном RFC. Реализация может установить практику до завершения стандарта.
Практическое правило — датировать и квалифицировать каждую роль. Barnes входил в совет ISRG как минимум до 2025 года, но отсутствует на текущей странице. Он ранее работал в управлении IETF, а сейчас имеет роль рецензента. Он написал первую версию Boulder; нынешний проект коллективен. Эти формулировки сохраняют значимость, не выдумывая контроль.
Они же вскрывают институциональный тезис его карьеры. Безопасная инфраструктура сильнее, когда авторство, рецензирование, реализация и эксплуатация могут оспаривать друг друга. Работа становится медленнее и распределённее. Её труднее сжать в простую героическую историю. Эта сложность и есть механизм, благодаря которому открытое доверие не превращается в частную систему одного человека.
Открытые протоколы распределяют доверие, а не делают его невидимым
ACME сократил ручную работу с сертификатами и помог сделать шифрованное веб-развёртывание рутиной. HPKE дал протоколам переиспользуемый компонент шифрования. MLS создал масштабируемую модель меняющихся групп. SFrame защитил медиа, сохранив пересылку. OHTTP и схемы агрегированных измерений разделили информацию между сторонами.
Каждый механизм снижает на одном слое зависимость от проприетарного монолита. Каждый создаёт и новые операционные зависимости. Клиенты ACME зависят от ключей аккаунта, DNS- или HTTP-валидации и доступности удостоверяющего центра. HPKE зависит от аутентичных ключей получателя. MLS — от состояния конечных точек и идентичности. SFrame — от распределения ключей и обработки на клиенте. OHTTP — от несговора сторон. Агрегированные измерения — от политики запросов и разделения агрегаторов.
Стандарты не проваливаются из-за того, что зависимости остаются. Их ценность в том, что зависимости достаточно явны для независимых реализаций и рецензирования. Организации могут выбирать провайдеров, строить частные системы или тестировать совместимость. Дефект или спор о политике можно обсуждать в привязке к публичной спецификации, а не только к поведению вендора.
Карьера Barnes показывает, как такая открытость становится операционной. Код демонстрирует рабочий процесс. Рабочая группа обобщает его. Продукты и сервисы реализуют профили. Операторы обнаруживают сбои. Новые черновики расширяют или исправляют модель. Власть переходит между институтами, а не остаётся у исходного автора.
Это менее героическая история, чем одинокое изобретение, и более полезная. Безопасность современных коммуникаций поддерживается через составляемые протоколы и продолжающееся управление. Работа никогда не заканчивается: меняются состав, алгоритмы, платформы и угрозы. Вклад Barnes — повторяющееся проектирование интерфейсов, через которые это изменение можно автоматизировать, не отдавая одной системе все секреты.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров