
Кратко
- RFC 9997 резервирует два огромных частных интервала. Подходящий владелец PEN вычисляет в них блок на 100 000 SID, а для малых PEN — ещё один блок на 10 000. Формула устраняет отдельную заявку, но не проверяет происхождение каждого артефакта.
- Документ подчёркивает: PEN, заметный в SID, не является признаком происхождения. RFC 9595 требует получать
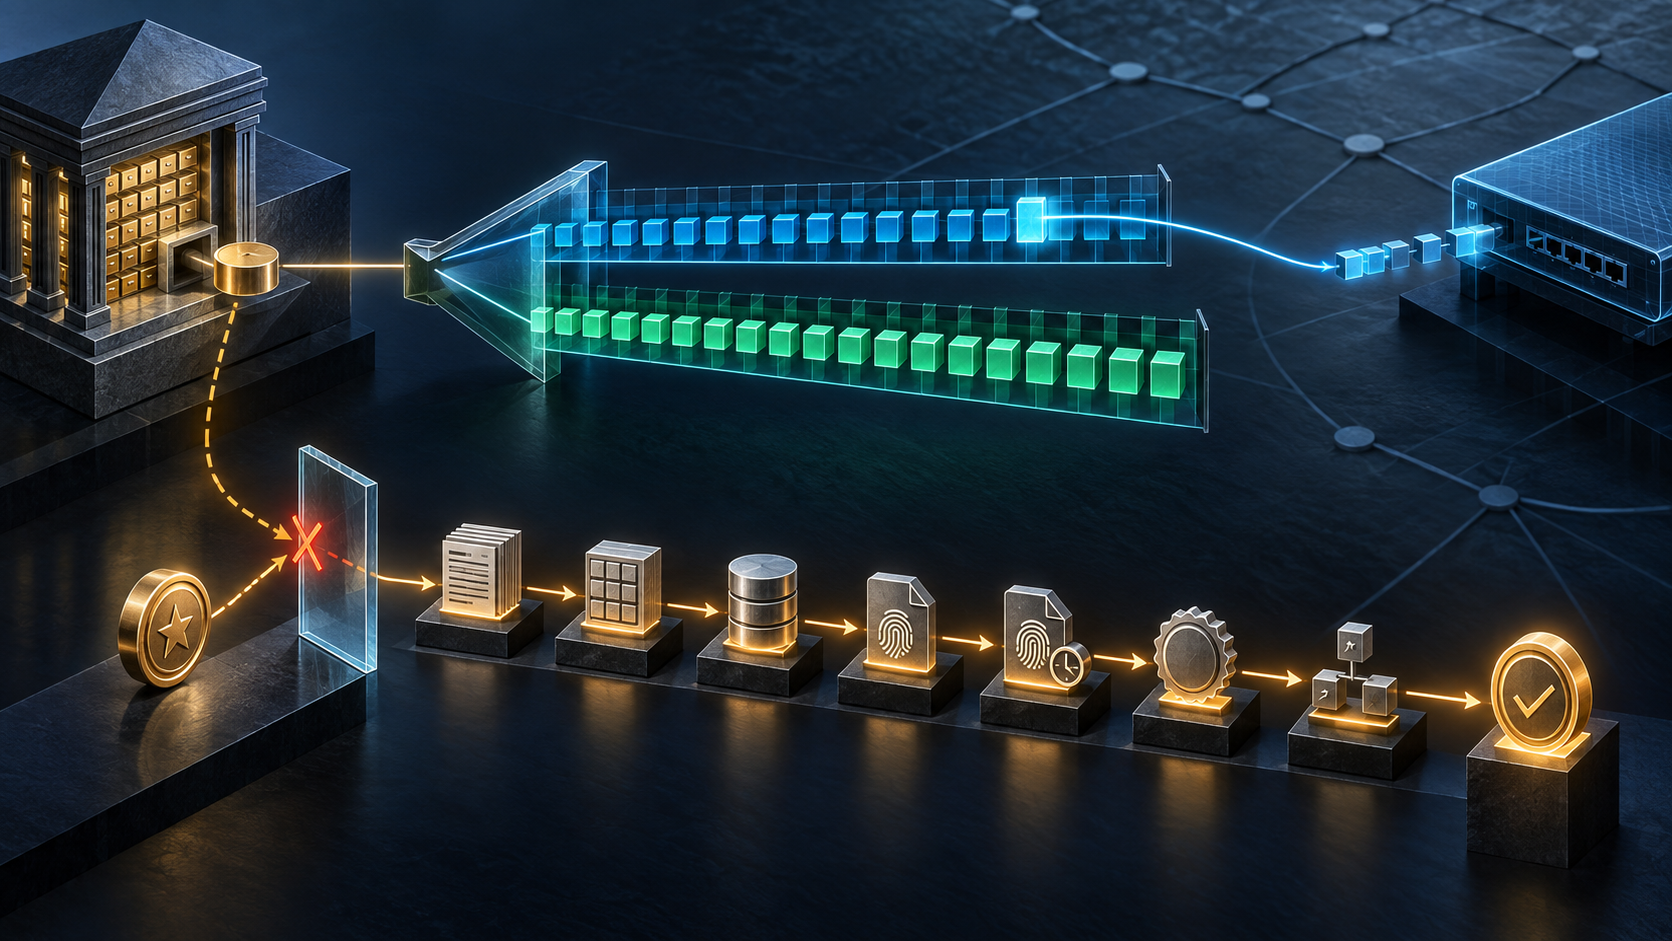
.sidиз авторитетных источников, поскольку ложное соответствие между числом и элементом схемы меняет смысл компактных данных. - Daniel Kade предлагает минимальную квитанцию привязки происхождения из восьми плоскостей: состояние реестра, расчёт диапазона, полномочия репозитория, дайджесты модуля и SID-файла, жизненный цикл соответствия, контроль целостности, контекст YANG Library и итог принятия, отказа, замены либо вывода.
Самая дешёвая проверка даёт самый соблазнительный ответ
Инженер получает модуль YANG и таблицу SID для нового оборудования. Все числа находятся в блоке, который получается из PEN названной компании. Файлы проходят синтаксическую проверку, а пробное сообщение YANG-CBOR разворачивается в правдоподобные имена узлов. В отчёте появляется зелёная отметка: диапазон верен.
Если эту отметку прочитать как «файлы выпустила компания», система скажет больше, чем узнала. Формула опубликована. Посторонний способен рассчитать те же границы, выбрать числа внутри них, скопировать пространство имён и подготовить взаимно согласованные модуль и таблицу. Успешное декодирование подтверждает внутреннюю согласованность. Оно не подтверждает контроль репозитория и право публикации.
RFC 9997 вышел в июле 2026 года как Proposed Standard в потоке стандартов IETF. Он применяет Private Enterprise Numbers для назначения частных диапазонов YANG Schema Item iDentifiers. Внутренним, экспериментальным и проприетарным моделям требуется разделённое числовое пространство, но отдельный центральный запрос для каждого блока создавал бы лишнюю очередь.
YANG SID — глобально уникальное беззнаковое 63-битное целое, представляющее модуль, идентификатор, узел или другой элемент схемы. В YANG-CBOR из RFC 9254 короткое число заменяет длинное имя или путь. Экономия возникает потому, что стороны заранее разделяют одну таблицу значений.
Глобальная уникальность предотвращает случайное столкновение между добросовестными распорядителями. Подлинность она не создаёт. Уникальный инвентарный номер можно приклеить к чужому предмету. Так же и SID может находиться в правильном интервале, а смысл ему назначит неуполномоченный файл.
Два интервала превращают согласование в арифметику
В реестре YANG SID IANA два диапазона RFC 9997 отмечены политикой Private: 3 000 000 000–3 999 999 999 и 300 000 000 000–399 999 999 999. Слово Private описывает способ распределения, а не секретность чисел.
Владелец PEN меньше 1 000 000 получает вычисляемый блок на 100 000 SID в большем интервале. Для PEN меньше 100 000 предусмотрен также блок на 10 000 в меньшем. Начальная точка однозначно выводится из номера предприятия. После регистрации PEN обращаться в IANA за этими блоками отдельно не нужно.
Получается ясное разделение труда. Центральные реестры поддерживают общие интервалы и номера предприятий. Формула нарезает пространство. Владелец управляет частными назначениями внутри своей части. Разные PEN при одинаковом расчёте приводят к разным блокам.
Документационный пример устроен осторожно. RFC 5612 резервирует PEN 32473 для примеров. RFC 9997 резервирует и оба производных SID-блока. Авторы могут показывать настоящую арифметику, не выдавая пространство действующей компании за одноразовые данные.
Документ называет путь низкопороговым, а вывод блока — не требующим взаимодействия. В этом его практическая сила. По той же причине процедура не становится усиленной проверкой личности. Способ, созданный ради отсутствия повторной экспертизы, не приобретает доказательную силу такой экспертизы.
Право управлять блоком не вложено в каждый файл
RFC 9997 передаёт управление производным блоком соответствующему владельцу PEN. Это отвечает на вопрос, кто вправе распределять номера в рамках политики. Происхождение отвечает на другой: прошёл ли конкретный модуль и конкретная таблица через признанный владельцем канал, и совпадают ли байты с одобренной версией.
В разделе безопасности стандарт проводит границу буквально: наличие определённого PEN в SID не служит признаком происхождения и не гарантирует, что SID либо лежащая в основе модель YANG происходит от владельца этого PEN. Числовой префикс не является скрытым сертификатом издателя.
Нужно различать хотя бы четыре объекта. Реестр Private Enterprise Numbers IANA фиксирует назначение номера. Реестр SID фиксирует интервалы и политики. Репозиторий распространяет модуль и файл соответствий. Работающий сервер объявляет используемые схемы. Истинность одного объекта не устраняет подмену или устаревание другого.
Запись PEN не равна корпоративной проверке, праву на товарный знак, сертификату подписи программ и доказательству текущего контроля над учётной записью хостинга. Диапазон не перечисляет модели. Знакомое пространство имён не закрепляет байты. Одна дата ревизии может сопровождать разные SID-таблицы.
RFC 9595 объясняет риск через семантику. Файл .sid связывает понятия с целыми числами. Подмена таблицы заставит систему прочитать значение как другой параметр, состояние или действие. Поэтому разработчикам следует импортировать SID-файлы только из авторитетных источников, а системе управления нужен источник, столь же авторитетный, как источник самих YANG-модулей.
Проверка границ спрашивает: мог ли владелец PEN назначить такое число? Проверка происхождения спрашивает: выпустил ли он именно это соответствие? Для первого достаточно реестра и формулы. Для второго нужны полномочия канала, идентичность артефакта и контроль целостности.
Обнаружение сокращает поиск, но не доказывает полномочия
RFC 9997 не определяет всемирную службу, которая разрешает любой производный SID в аутентифицированный модуль. Если скрытность не нужна, он рекомендует общедоступный репозиторий с моделями и применимыми SID-файлами, YANG Library на устройствах или оба варианта.
Публичность отвечает, где искать, но не почему найденному следует верить. Кто признал адрес официальным? Как установили контроль? Какая ревизия одобрена и какой дайджест принадлежит проверенным байтам? Что отменяет прежнее доверие после переноса или компрометации? Похожее имя и высокая позиция в поиске не дают этих ответов.
RFC 8525 делает YANG Library богатым источником операционного контекста. Сервер может перечислить модули, ревизии, пространства имён, возможности, отклонения, схемы и хранилища. Серверная content-id должна измениться при изменении библиотечной информации. Однако одинаковая информация не обязана получать одинаковый идентификатор на разных серверах или в разные моменты.
Следовательно, content-id — локальный сигнал изменения, а не универсальный хеш содержимого. Библиотека показывает, какой набор сервер объявлял во время наблюдения. Она не аутентифицирует задним числом исходный репозиторий и не доказывает неизменность доставки.
Надёжная цепочка оставляет каждому контролю его работу. Реестр ограничивает пространство. Независимая запись признаёт официальный канал. Дайджесты закрепляют байты модуля и таблицы. Подпись или проверка целостности связывает выпуск с принятой идентичностью. YANG Library описывает развёртывание. Оператор записывает решение и область зависимости.
У стабильного соответствия бывает устаревшее прошлое
RFC 9595 различает нестабильные, стабильные и устаревшие SID-соответствия. В разработке нестабильное назначение может меняться. Стабильное получает ожидание непрерывности. После устаревания значение остаётся в истории, чтобы его не выдали другому элементу схемы.
Так один номер не возвращается с новым смыслом. Но правило работает лишь при сохранении истории. Новейший файл без прежних назначений может не объяснить старый архив. Авторитетный старый файл, напротив, может не подходить текущему серверу.
Нужны две отдельные оценки: артефакт пришёл из признанного источника, и его состояние соответствовало конкретной нагрузке или развёртыванию. Подлинный не всегда означает актуальный; заявленный актуальным не обязательно подлинный. Решение связывает дайджест, жизненный цикл, время и назначение.
Компактность делает расхождение менее заметным. Длинный читаемый путь иногда выдаёт смысловую странность. Целое число себя не объясняет. Две системы с одной и той же подменённой таблицей могут обмениваться синтаксически правильными данными и автоматизировать неверный объект.
Восемь плоскостей в минимальной квитанции
Для доказательства не нужно собирать конфигурации устройств, тексты закрытых моделей или декодированный трафик. Такая коллекция чувствительна и не заменяет полномочия. Daniel Kade предлагает небольшую, защищённую от незаметного изменения квитанцию привязки происхождения из восьми плоскостей.
Первая фиксирует снимок или версию реестра IANA. Вторая — PEN, применимый порог и точный расчёт диапазона. Вместе они доказывают числовое положение, явно не выдавая его за авторство.
Третья описывает признанный репозиторий или корень распространения и основание его полномочий. Четвёртая связывает имя, пространство имён, ревизию и криптографический дайджест YANG-модуля. Пятая фиксирует дайджест .sid, статус соответствий и необходимую историю назначений.
Шестая хранит механизм проверки подписи или целостности, доверенную идентичность, время и результат. Седьмая добавляет наблюдение YANG Library: серверную область, модули, возможности, отклонения, схему, хранилище и content-id в её локальном смысле. Восьмая записывает исход: принято, отклонено, заменено или выведено, с причиной, владельцем решения и применимой областью.
Раздельность не позволяет одной стороне говорить за другую. IANA не поручается за репозиторий. Репозиторий не подтверждает состояние каждого сервера. Серверная декларация не доказывает историческую цепочку поставки. Успешная расшифровка не создаёт разрешение на публикацию задним числом.
Квитанция — редакционное предложение Daniel Kade, а не поле или требование RFC 9997, RFC 9595 либо RFC 8525. В неё не входят конфигурационная нагрузка, учётные данные, текст частной модели, секреты устройства и посторонняя активность. Она сохраняет только связи, необходимые для объяснения доверительного решения.
Почему существует BTW Media задаёт подходящую дисциплину: наблюдаемую реальность нельзя подменять удобным рассказом. Наблюдаемы диапазон, дайджест, проверка, декларация сервера и решение. Авторство требует собственного доказательства.
Источники
- Почему существует BTW Media
- Running Code Primary
- The Policy Mirror
- Реестр Private Enterprise Numbers IANA
- Реестр YANG SID IANA
- Информационная страница RFC 9997
- RFC 5612: Enterprise Number для документации
- RFC 8525: YANG Library
- RFC 9254: CBOR-кодирование данных, моделированных в YANG
- RFC 9595: YANG Schema Item iDentifiers
- RFC 9997: распределение диапазонов YANG SID на основе PEN
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров