
Кратко
- RFC 9573 заменяет множество пространств, привязанных к входным PE, общим блоком домена или несколькими совместно используемыми контекстными пространствами.
- Экономия работает лишь при поддержке процедуры всеми PE и точками сегментации и при едином назначении; способ обеспечить эти условия оставлен за пределами RFC.
- Развёртыванию нужны отдельные квитанции полномочий, версии, резервирования, выбора таблицы, установки FIB, согласованности маршрутов и наблюдаемой доставки.
Миллион значений превратился в тысячу — на бумаге
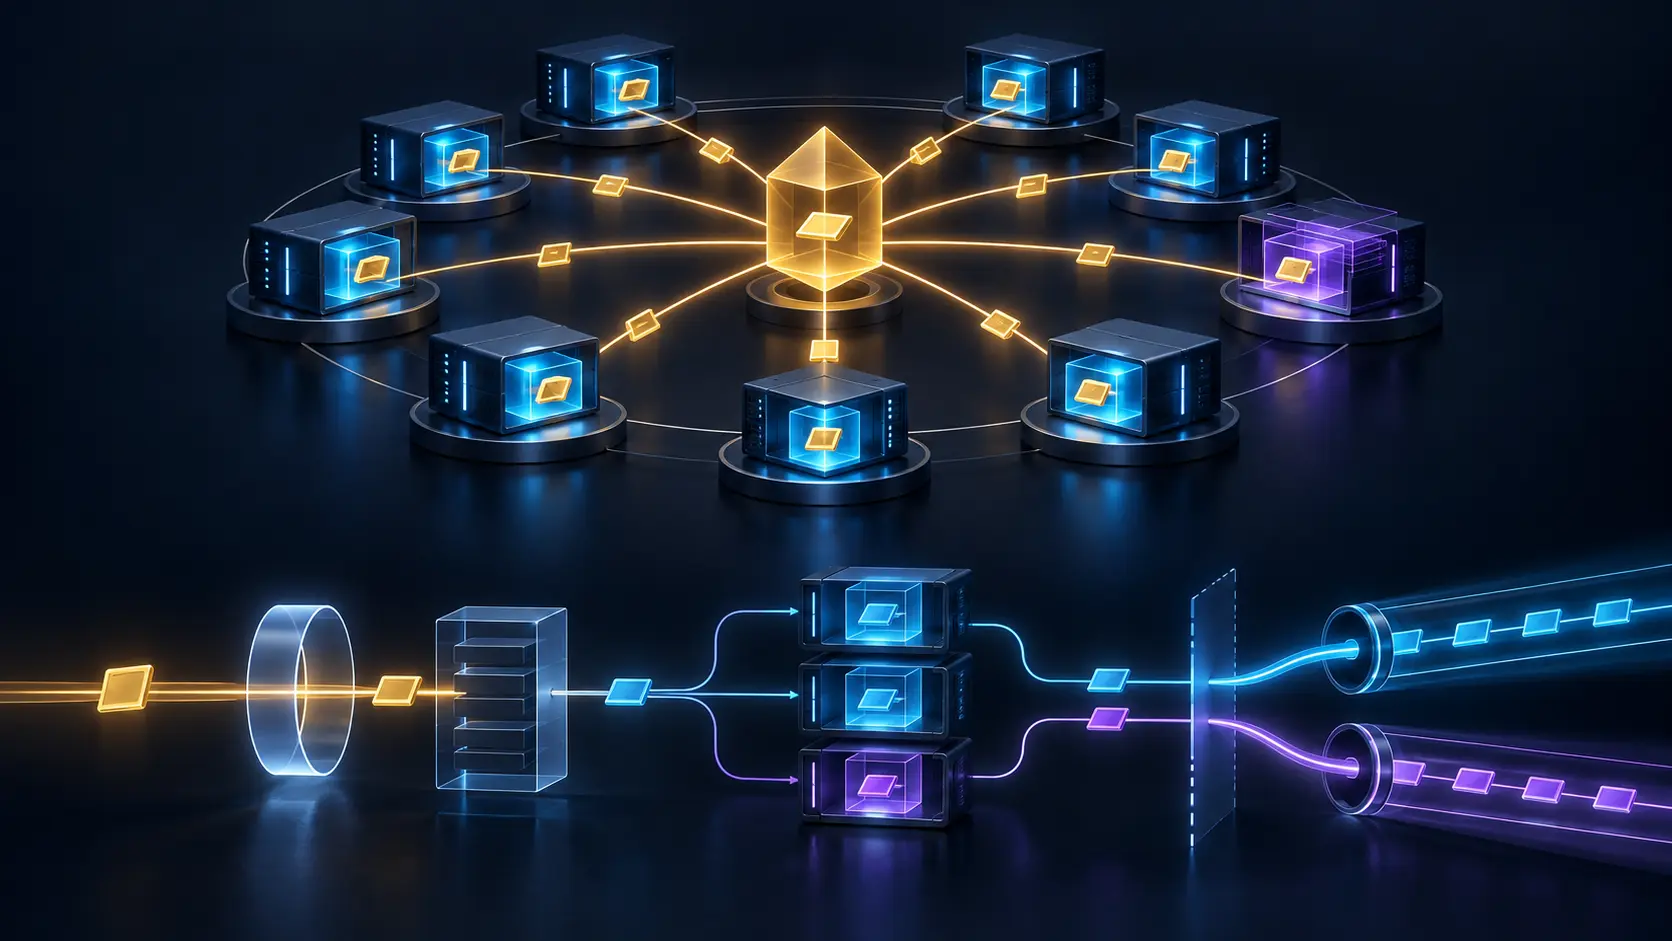
В примере RFC сеть имеет 1001 PE, каждый с 1000 VPN или широковещательных доменов. При назначении меток каждым источником выходной PE должен понимать миллион значений в тысяче контекстов. Общая метка для каждой услуги сокращает таблицу примерно до тысячи строк.
Но строка не исчезла бесследно. Её смысл перенесён из контекста источника в общее конфигурационное соглашение. Раньше одинаковое число от двух входов могло безопасно значить разное. Теперь одинаковое число должно значить одно и то же на всей выбранной совокупности устройств.
Оптимизация поэтому меняет не только масштаб, но и центр ответственности. Ошибка одного контекста уступает место потенциально общей ошибке назначения.
Обязательная поддержка не равна доказанной поддержке
RFC требует, чтобы все PE и точки сегментации поддерживали процедуру. Как это обеспечить, документ прямо оставляет вне своего охвата. Назначение меток VPN, BD и ES и осведомлённость каждого PE также формируются внешними методами.
DCB flag сообщает тип пространства, из которого пришла метка. Он не подтверждает, что каждый узел зарезервировал тот же диапазон, получил ту же ревизию и запрограммировал нужную услугу. Даже корректное объявление может встретить старую локальную таблицу.
Поэтому домен должен существовать как версия списка, а не как геометрическая область на схеме. В список входят устройства, функции, диапазоны, версии и момент активации.
Внешняя метка выбирает таблицу, внутренняя — услугу
Большой DCB не всегда практичен. RFC разрешает малой метке из DCB обозначать одно из общих контекстных пространств. Под ней находится метка услуги. Приёмник сначала выбирает таблицу, затем запись внутри неё.
Context-Specific Label Space ID Extended Community передаёт этот выбор. PE ставит селектор в таблицу MPLS по умолчанию, а услугу — в выбранную контекстную таблицу. Это две независимые установки. Правильный селектор к таблице старой версии остаётся ошибкой.
В пакете нет журнала согласования и номера контроллерной генерации. Проверка обязана связать желаемое состояние, принятую конфигурацию, фактическую FIB и наблюдаемый тестовый трафик.
На границе региона агрегат распадается
Два потока могут идти по одному селективному туннелю T1 в регионе A, а после границы — по T2 и T3. Точка сегментации должна различить их и переключить на разные продолжения.
RFC предлагает выделять PE непересекающиеся блоки в нескольких общих контекстных пространствах. Каждый PE самостоятельно назначает из своего блока метки для сегментированных PMSI. Центр не выбирает каждое число, но отвечает за границы, владельца и эпоху блока.
Альтернатива переносит поиск (C-S,C-G) в VRF точки сегментации. Тогда растёт число потоковых маршрутов, а не меток. Архитектура перемещает состояние между подсистемами, не отменяет его.
Противоречие означает withdrawal
Маршрут не может одновременно нести DCB flag и идентификатор контекстного пространства. При наличии обоих он считается отозванным. При отсутствии обоих действует прежняя привязка upstream label к пространству исходного PE.
Маршруты x-PMSI или IMET одного туннеля тоже должны согласовать режим интерпретации. Иначе приёмник не знает, в какой таблице читать метку после туннельной инкапсуляции, и трактует их как отозванные.
Это отказ от догадки в control plane. Он не доказывает мгновенное удаление старой записи data plane, завершение пакетов в пути или отсутствие доставки в соседнюю услугу.
Реестр закрепляет синтаксис
IANA выделяет DCB bit, subtype Extended Community и реестр типов идентификатора. Эти номера обеспечивают совместимый формат, но не свидетельствуют о реализации, включении функции или правильности назначения.
RFC также не заявляет новых проблем безопасности относительно исходных механизмов. Операционную зависимость нельзя без фактов превращать в историю атаки. Поддерживаемый вывод уже и полезнее: общий смысл должен быть доказан состоянием, которого нет внутри самой метки.
Sources
- RFC 9573 HTML
- Информация RFC 9573
- Текст RFC 9573
- RFC 9573 XML
- RFC 9573 Datatracker
- История RFC 9573
- Errata RFC 9573
- RFC 6514
- RFC 7432
- RFC 7582
- RFC 5331
- RFC 8402
- RFC 8660
- RFC 8279
- RFC 8556
- RFC 7902
- RFC 9572
- RFC 7524
- IANA BGP Extended Communities
- Heng Lu: приоритет работающего кода
- Heng Lu: минимальная исходная спецификация
- Heng Lu: реальность, а не пропаганда
Источники
- https://www.rfc-editor.org/rfc/rfc9573.html
- https://www.rfc-editor.org/info/rfc9573/
- https://www.rfc-editor.org/rfc/rfc9573.txt
- https://www.rfc-editor.org/rfc/rfc9573.xml
- https://datatracker.ietf.org/doc/rfc9573/
- https://datatracker.ietf.org/doc/rfc9573/history/
- https://www.rfc-editor.org/errata/rfc9573
- https://www.rfc-editor.org/rfc/rfc6514.html
- https://www.rfc-editor.org/rfc/rfc7432.html
- https://www.rfc-editor.org/rfc/rfc7582.html
- https://www.rfc-editor.org/rfc/rfc5331.html
- https://www.rfc-editor.org/rfc/rfc8402.html
- https://www.rfc-editor.org/rfc/rfc8660.html
- https://www.rfc-editor.org/rfc/rfc8279.html
- https://www.rfc-editor.org/rfc/rfc8556.html
- https://www.rfc-editor.org/rfc/rfc7902.html
- https://www.rfc-editor.org/rfc/rfc9572.html
- https://www.rfc-editor.org/rfc/rfc7524.html
- https://www.iana.org/assignments/bgp-extended-communities/bgp-extended-communities.xhtml
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-why-btw-media-exists-and-why-reality-not-advocacy-is-the-product/
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров