
Кратко
- RFC 9531 собирает Path Label по мере возвращения Content/Data и позволяет следующему Interest предъявить эту последовательность для выбора следующих переходов.
- Путь может завершиться у производителя или в кэше forwarder, устареть после изменения интерфейса или FIB, а агрегация PIT и fallback могут изменить исходный замысел потребителя.
- Для проверяемого решения нужно связать обнаружение, срок жизни метки, ответившую сторону, проверку контента, измерение, локальную политику и фактический результат.
Один и тот же набор битов сработал дважды: сначала вернулся в пакете Data, затем был принят в новом Interest. Для отчёта этого почти достаточно, чтобы написать: сеть повторила путь и достигла того же производителя.
«Почти» здесь отделяет полезное свидетельство от неверной идентификации.
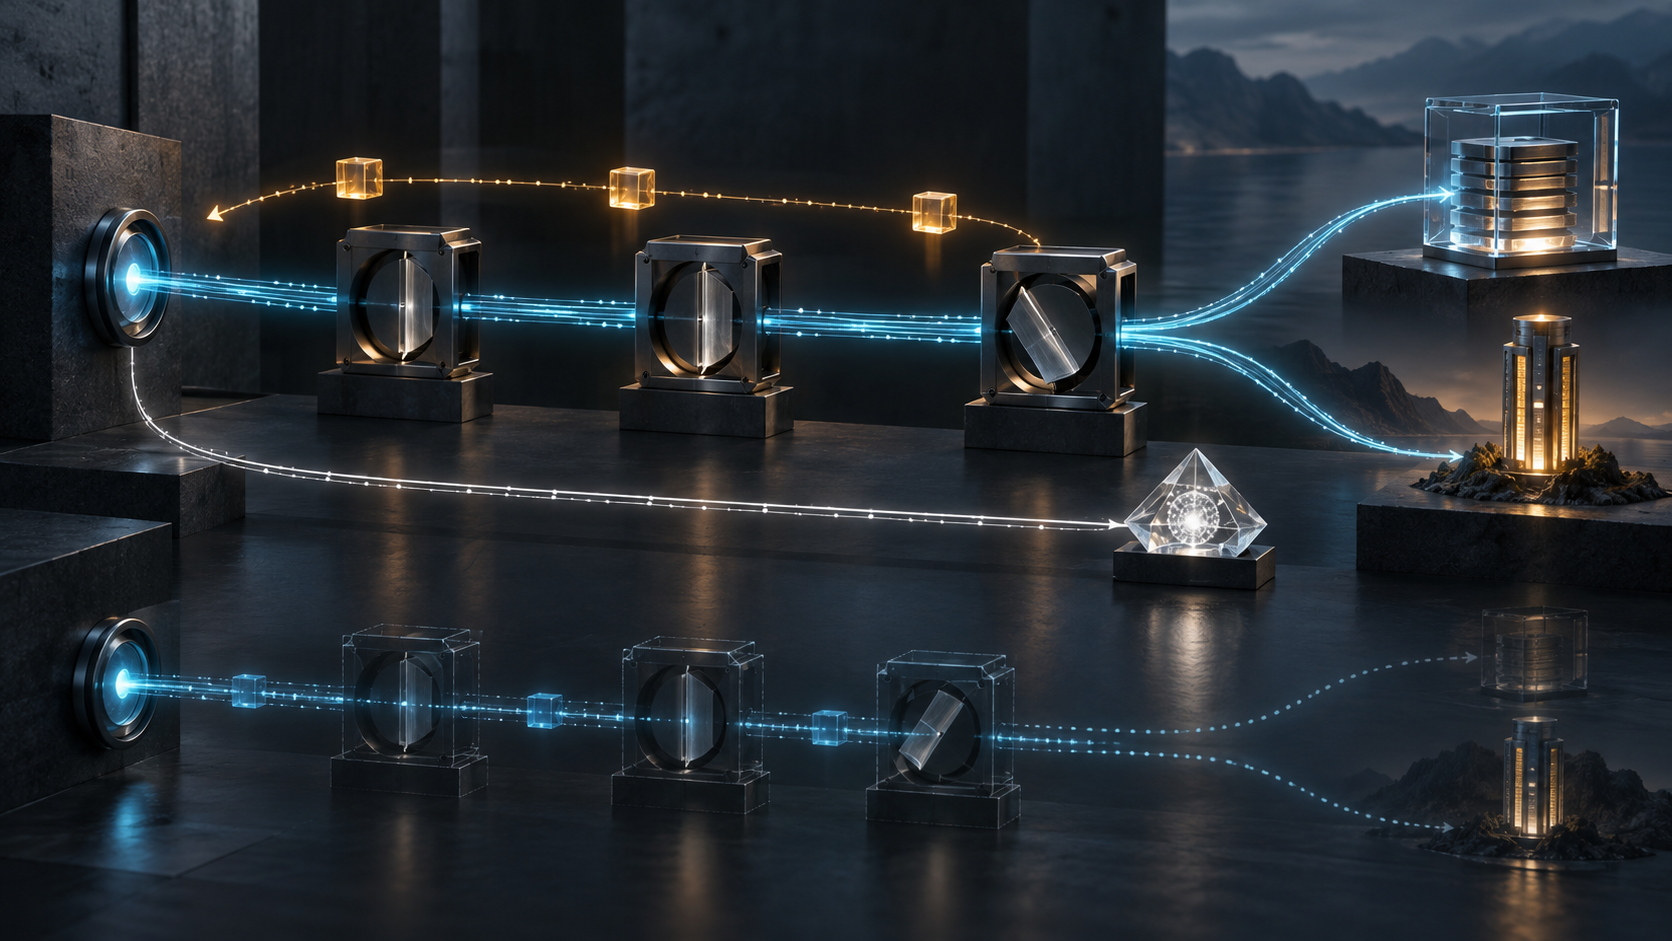
RFC 9531 описывает экспериментальное управление путём в CCNx и NDN. Потребитель отправляет обычный Interest. На обратном ходе каждый forwarder добавляет к Content/Data свой Nexthop Label, связанный с входным интерфейсом. Затем потребитель помещает готовый Path Label в новый Interest. Узел читает верхний активный элемент и одновременно проверяет, входит ли такой следующий переход в набор, допустимый текущим longest name prefix match в FIB.
Это не произвольная команда в обход маршрутизации. Метка пытается воспроизвести прежний выбор внутри нынешнего исполнимого состояния. И сама спецификация имеет ограниченный статус: Experimental-документ IRTF ICNRG, а не продукт IETF и не Internet Standard.
Ответ мог прийти из кэша
Определение Path Label допускает путь как к производителю, так и к кэшу forwarder, способному выдать требуемый объект. Оба удовлетворяют Interest, но не являются одним субъектом доказательства.
В RFC 8569 CCNx получает именованный контент без привязки к фиксированной конечной точке. FIB может указывать на локальное приложение, Content Store или удалённую систему. Происхождение и целостность Content Object имеют собственные механизмы: подпись, MAC, хеш-связь, более слабую проверку или отсутствие защиты. Interest способен ограничить ответ KeyId или хешем объекта; доверие к ключу для пространства имён всё равно устанавливается отдельно.
Path Label не сообщает, ответил ли исходный производитель или промежуточный кэш. Он не доказывает свежесть, доверие к подписанту или принятие приложением. Это контекст пересылки, а не подпись источника.
Свойства пути появляются из измерений
В метке нет заявлений о задержке, потерях, пропускной способности, юрисдикции или доверии. RFC 9531 совмещает обнаружение с обычным обменом данными, поэтому свойства известны потребителю лишь косвенно, по наблюдениям.
Документ называет весомые применения: диагностику multipath, повторяемые измерения, multipath congestion control и попытку обойти отравленные кэши. Одновременно он оставляет ключевые вопросы эксперименту. Станут ли ping и traceroute точнее? Улучшатся ли производительность и устойчивость?
Если система связывает с меткой характеристику «быстрый» или «безопасный», ей нужны окно, выборка, идентичность Data, класс ответившей стороны и изменения между запусками. Неизменная строка не равна неизменной реальности сети.
Текущее состояние отзывает старый путь
Интерфейсы исчезают, FIB перестраивается. Nexthop Label, допустимый при обнаружении, позднее может отсутствовать среди выходов для данного префикса. RFC 9531 определяет InterestReturn/NACK «invalid path label»; на обратном пути информация обновляется, чтобы потребитель мог увидеть место разрыва.
В FALLBACK_MODE узел вместо ошибки может вернуться к обычному поиску по FIB. Data всё равно поступит, однако это доказывает восстановление сервиса, а не сохранение запрошенного пути. Сравнение отправленной и вернувшейся меток выявляет отклонение и позволяет удалить устаревшее состояние.
«Data получены» и «точное управление выполнено» — разные показатели. Их объединение превращает механизм восстановления в ложное доказательство пути.
Короткий срок жизни также заложен в безопасность. Nexthop Label имеет 12 бит; RFC считает вычислительную сложность перебора недостаточной защитой и рекомендует обновлять метки хотя бы раз в несколько минут. Быстро меняющийся токен не может служить постоянной идентичностью.
Агрегация PIT может поглотить указание
Pending Interest Table способна объединять совпадающие Interests, даже если их Path Label или Discovery Mode различаются. Результат зависит от порядка прихода.
Если первым пришёл discovery Interest, запрос на конкретный путь может быть агрегирован и его намерение проигнорировано. При обратном порядке запрос на обнаружение может не найти ничего нового. Несколько параллельных попыток рискуют получить один путь, принесённый единственным Data. Поэтому управляющим инструментам рекомендуются уникальные суффиксы имён, когда агрегацию нужно исключить.
Операционный журнал должен разделять намерение потребителя, принятое forwarder состояние и наблюдаемый ответ. Наличие метки в исходящем пакете не доказывает её выполнение каждым узлом.
Шифрование защищает структуру управления
Злоумышленник может угадывать Nexthop Labels, пытаясь направить Interest по пути, который маршрутизация не выбрала. NACK способен показать hop, на котором попытка не удалась: это полезно для диагностики и одновременно помогает прицельному перебору. Ротация и сокрытие hop count меняют баланс наблюдаемости и защиты.
RFC предлагает и симметричное hop-by-hop шифрование. Каждый forwarder скрывает оставшуюся часть стека своим несогласованным с другими ключом, оставляя открытой только активную верхнюю метку.
Такая защита укрепляет path steering. Она не удостоверяет производителя, не проверяет Content/Data и не сертифицирует свойства маршрута. Криптографически защищённая инструкция пересылки не становится полномочием приложения.
Собирать решение из отдельных фактов
Журнал начинается с discovery-обмена: потребитель, имя и ограничения Interest, режим, вернувшийся Data, результат проверки, исходные байты Path Label и время. Затем фиксируются защита, hop count, известная эпоха ротации, NACK, fallback, отличие ответной метки и возможность PIT-агрегации.
Следующий слой — ответившая сторона: производитель, локальное приложение или Content Store. Какой KeyId или хеш проверен? Какое правило связало ключ с именем? Измерение указывает метод, окно и выборку. Завершают цепочку версия политики, владелец решения, действие и результат приложения.
Так сохраняются слои реальности Heng Lu. Конфигурация не равна исполнению. Отправленная метка не равна соблюдённой. Вернувшийся путь не вечен. Путь не является личностью. Проверенный объект не разрешает действие автоматически. Примат running code требует хранить то, что произошло; минимальная общая спецификация оставляет порог доказательств локальному решению.
Чего источники не устанавливают
Закрытый набор не доказывает внедрение RFC 9531 конкретным поставщиком, оператором или публичной сетью. В нём нет доли использования, производственных результатов, реального инцидента или подтверждённого обхода отравленного кэша. Академическая работа и RFC поддерживают описание механизма и его границ, а не вымышленную новость о продукте.
Ценность RFC 9531 точна: вернуть контекст реально выполненной пересылки и дать больше контроля следующему Interest. Ошибка управления начинается, когда краткоживущее, отзывное состояние повышают до обещания идентичности, постоянства или результата.
Источники
- Информация RFC Editor о RFC 9531
- RFC 9531 — Path Steering в CCNx и NDN
- RFC 9531 — простой текст
- RFC 9531 — XML-исходник
- Errata RFC 9531
- История в IETF Datatracker
- Moiseenko и Oran — Path Switching in Content Centric and Named Data Networks
- RFC 8569 — Семантика CCNx
- RFC 8609 — Сообщения CCNx в TLV
- RFC 8793 — Терминология ICN
- RFC 9217 — Открытые вопросы path-aware networking
- RFC 9507 — ICN Traceroute
- RFC 9508 — ICN Ping
- RFC 7945 — Оценка и безопасность ICN
- Спецификация формата пакетов NDN
- Heng Lu — Примат работающего кода
- Heng Lu — Минимальная спецификация и локальное решение
- Heng Lu — Слои реальности и символическая власть
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров