
Кратко
- MS-PW объединяет два или более смежных PW-сегмента в один сервис «точка — точка», однако каждый S-PE завершает соседние PSN-туннели и заново связывает состояния управления и передачи.
- Поэтому сервис способен выглядеть непрерывным, хотя метки, допуск, направления, OAM, перегрузка, защита, безопасность и фактическая доставка остаются у разных хранителей.
Непрерывность — свойство услуги, а не её журнала
Клиенту не нужна схема внутренних соединений. Он ожидает, что две точки подключения будут вести себя как концы одной линии. Многосегментный псевдопровод сохраняет это представление, даже когда маршрут проходит через несколько пакетных сетей, областей или операторов.
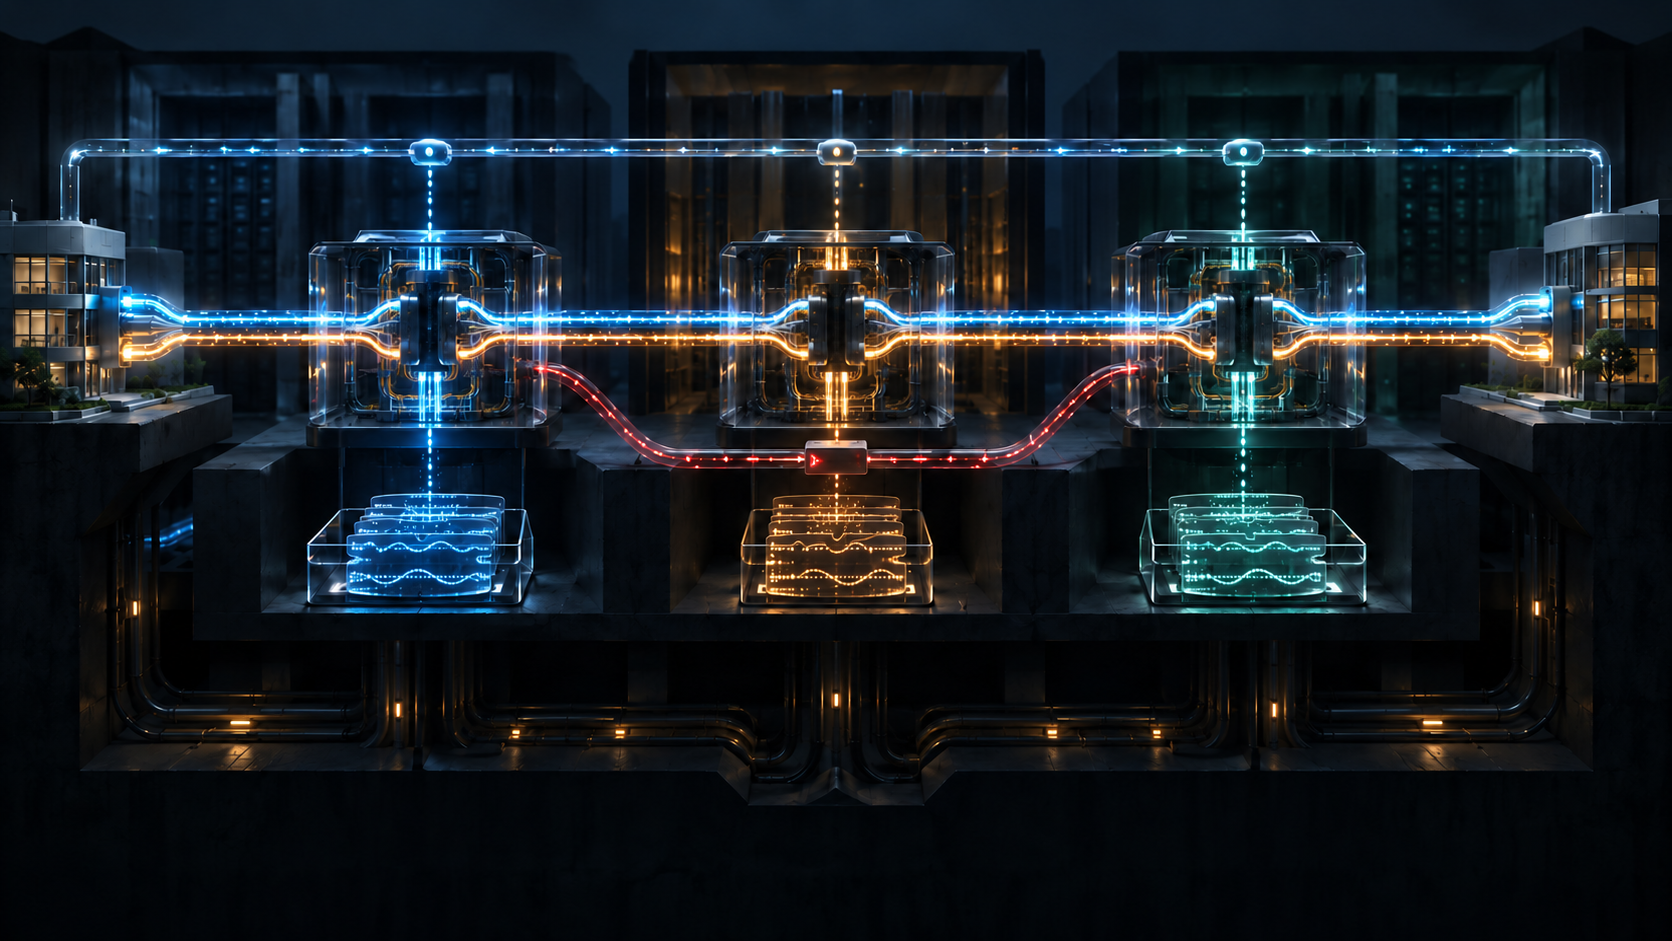
Однако слово «один» относится к сервису на концах. Между T-PE расположены S-PE: каждый завершает предыдущий PSN-туннель, начинает следующий и переключает плоскости управления и данных между PW-сегментами. Граница может быть невидима клиенту, но на ней появляются новое решение, новая точка отказа и новый владелец журналов.
Если организация оставляет лишь общий зелёный индикатор, она сохраняет вывод и теряет объяснение. Индикатор не говорит, какие сегменты прошли допуск, к каким туннелям они привязаны, одинаково ли работают направления, откуда пришёл дефект и дошли ли пакеты до удалённой цепи доступа.
Последовательность S-PE не описывает все транспортные пути
RFC 5254 называет маршрутом PW упорядоченный набор S-PE между T-PE. Каждый сегмент, в свою очередь, переносится PSN-туннелем с собственным маршрутом. Его можно задать явно либо оставить локальной системе маршрутизации; стандарт не пытается включить все такие решения в требования к PW.
Это разделение не позволяет подменять одни факты другими. Из списка S-PE нельзя вывести физический или меточный путь внутри каждого домена. Состояние up у туннеля не доказывает правильную привязку PW. Правильная привязка не подтверждает двустороннюю передачу.
Различается и механизм создания. Сегменты могут быть статическими, сигнализированными по заранее выбранному пути или построенными по динамическому выбору. Статическая метка и динамический FEC имеют разные источники полномочий и разные истории изменений, даже если клиент видит одинаковый результат.
Сигнализированный MS-PW считается установленным только после успеха всех сегментов. Это полезная транзакционная граница: частичный результат не становится успехом всей услуги. Но она фиксирует настройку, а не будущую работу. Перевыбор туннеля, ошибочный cross-connect, отказ очереди или переключение защиты могут оставить старое подтверждение без реального основания.
На каждом сегменте возникает новое решение о допуске
S-PE сопоставляет PW-сегмент подходящему PSN-туннелю. Выбор может зависеть от сигнализированных атрибутов или локальной политики; admission control выполняется отдельно. Решение первой сети не обязывает следующую. Модели резервирования, приоритетов и ёмкости могут не совпадать.
Для воспроизводимости нужны запрос, полученный на каждой границе, выбранная метка или идентификатор, туннель, версия политики и результат допуска. Если оставить только итоговый статус, после изменения маршрута будет невозможно объяснить, почему именно эта композиция когда-то считалась допустимой.
Направления также нельзя сводить к одному полю. Они заканчиваются на той же паре PE, но способны иметь разные метки, очереди, счётчики и дефекты. Односторонний отказ совместим с исправной обратной передачей. Потеря направления уничтожает наиболее полезную для диагностики асимметрию.
OAM должен измерять и весь путь, и отдельные стыки
RFC 5254 требует для многосегментной среды как минимум возможностей OAM односегментного псевдопровода. Кроме того, нужны сегментные и сквозные механизмы, чтобы не только обнаружить дефект, но и локализовать его. Область наблюдения может охватывать T-PE — T-PE, T-PE — S-PE или S-PE — S-PE.
Сквозная проверка показывает отказ составного сервиса, но не всегда называет повреждённый участок. Сегментная проверка выделяет границу, но не подтверждает полный клиентский путь. Обе нужны потому, что один результат создаётся несколькими исполнительными поверхностями.
Все PE должны согласовать общий механизм OAM. S-PE обязан распространять дефекты нижележащих туннелей на затронутые PW, сохранять направление уведомлений и прозрачно передавать OAM между T-PE. Одновременно он должен быть точкой измерения своего сегмента. Передача сквозного сообщения и создание локального наблюдения — разные события.
Статическая настройка не отменяет наблюдаемость. Даже без сигнализационного соседства между S-PE внутриполосный OAM должен передавать сведения о дефектах PW или цепи доступа. Конфигурация фиксирует намерение, OAM — наблюдение, а пользовательский трафик — достигнутый результат.
После команды защиты доказательство начинается заново
Защита может покрывать один сегмент, несколько смежных участков или весь путь. Детектор способен запустить переключение, но его команда не подтверждает, что резервный маршрут допустил сервис, установил оба направления и действительно понёс пакеты.
RFC 7771 рассматривает защиту S-PE для статических MS-PW, а RFC 8104 — быстрое восстановление на концах псевдопровода. Эти механизмы подчёркивают четыре разных перехода: наблюдение отказа, выбор альтернативы, установка состояния и проверка восстановленной передачи.
Автоматика, закрывающая инцидент по событию «защита активна», пропускает итоговую квитанцию. После переключения следует определить новый фактический путь, повторить локальные и сквозные измерения, а затем наблюдать реальный поток. Успешная управляющая команда не исключает неуспешного восстановления.
Качество не переносится через домен одним названием
Домены могут применять разные туннельные технологии и представления CoS. Поэтому RFC 5254 требует отображений на административных границах и привязки сегментов к туннелям с подходящими атрибутами. Одинаковое имя сервиса не гарантирует сохранение задержки, потерь и приоритетов при каждом преобразовании.
Перегрузка прежде всего локальна. Каждый домен должен иметь механизм её контроля; MS-PW не следует без защиты проводить через непредусмотренный best-effort путь. RFC 6073 указывает, что сегменты управляют перегрузкой независимо, хотя обмен сведениями мог бы улучшить общую реакцию.
Значит, квитанция об установке не является квитанцией о производительности. Задержка, джиттер и потери требуют performance OAM и измерения трафика. Отсутствие сигнала о дефекте не обещает низкую задержку, а тест связности не удостоверяет SLA.
На межоператорской границе делится и доверие
Домен принимает метку соседа по локальным правилам. Это подтверждает локальную допустимость, но не сквозную подлинность. Промежуточная сеть или неисправный S-PE могут внедрять, перенаправлять, зеркалировать или перехватывать PDU. Поэтому RFC 5254 допускает механизмы сквозной аутентичности PDU.
Административная видимость тоже фрагментирована. Удалённое управление через домены может быть доступно или отключено из соображений безопасности. Отсутствие поля в одной консоли не означает отсутствия состояния; заполненная консоль не доказывает путь данных. Аудит должен сочетать защиту локальных подробностей с общими корреляторами, временными границами и поколениями состояния.
Обратимый журнал начинается с цепей доступа и ожидаемых T-PE, указывает модель установки и последовательность S-PE. Для каждого сегмента он хранит метки, туннельную привязку, поколение политики, допуск, направленный cross-connect, отображение CoS, защиту и сегментный OAM. Затем эти факты соединяются со сквозным OAM, производительностью, переданным трафиком и клиентским исходом.
Дисциплина слоёв реальности Lu Heng превращает архитектуру в управленческое правило. Составной сервис реален, но единство принадлежит его сервисному слою. Приём сегмента, коммутационное состояние, распространение дефекта и наблюдаемая доставка — отдельные реальности с отдельными хранителями. Абстракции можно доверять, только если из неё восстанавливаются квитанции, которые сделали её истинной.
Источники
- RFC 5254: Requirements for Multi-Segment PWE3
- Запись RFC 5254 в RFC Editor
- Запись RFC 5254 в IETF Datatracker
- RFC 3985: PWE3 Architecture
- RFC 3916: Requirements for PWE3
- RFC 4447: Pseudowire Setup and Maintenance Using LDP
- RFC 5085: PWE3 VCCV
- RFC 5885: BFD for PWE3 VCCV
- RFC 5659: Multi-Segment PWE3 Architecture
- RFC 6073: Segmented Pseudowire
- RFC 6478: Pseudowire Status for Static Pseudowires
- RFC 7267: Dynamic Placement of Multi-Segment Pseudowires
- RFC 7771: S-PE Protection for Static MS-PWs
- RFC 8104: Pseudowire Endpoint Fast Failure Protection
- Lu Heng: Running-Code Primacy
- Lu Heng: On Reality Layers
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров