
Кратко
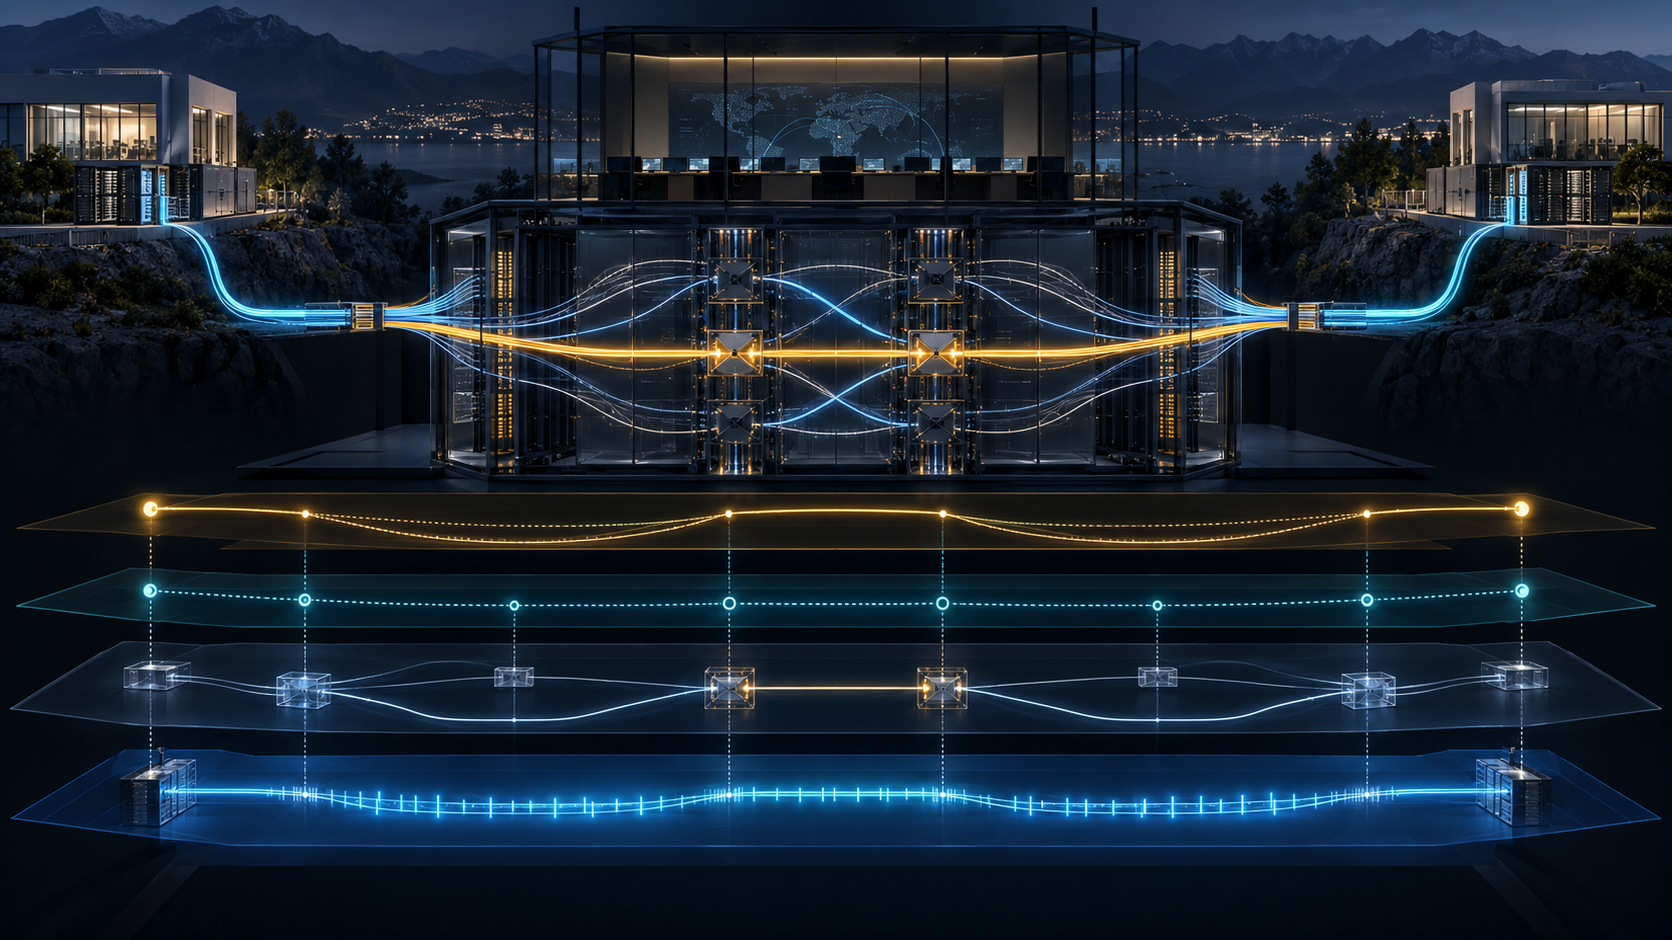
- Заказчик выбирает разрешённую пару CE и отправляет запрос; провайдер применяет политику, рассчитывает участок PE–PE и выделяет ресурсы.
- Запись CE в договоре, аутентификация сообщения, считанное состояние оптической коммутации и фактическая доставка — не взаимозаменяемые доказательства.
В заявке были две точки, но не было права прокладывать дорогу
Пользовательский интерфейс создаёт убедительную картину: заказчик нажимает кнопку, и сеть строится по его воле. RFC 5253 описывает более узкую и более полезную власть.
Заказчик управляет топологией своего L1VPN в том смысле, что может запросить создание, изменение или удаление соединения между допустимыми CE. Провайдер полностью управляет участком между PE. Он выбирает расчёт по требованию, заранее вычисленный путь или уже установленный сегмент. Если CE пытается навязать внутренний маршрут через ERO, PE отклоняет такую инструкцию.
Следовательно, заказчик владеет намерением относительно концов, а оператор — исполнением внутри своей инфраструктуры. Самообслуживание не стирает административную границу. Оно лишь быстрее доставляет запрос к этой границе.
Один статус «соединено» здесь слишком груб. Принятие заявки, авторизация, резервирование, программирование кросс-коммутации и прохождение полезных данных происходят в разных системах.
Отсутствие обмена маршрутами не отменяет зависимость
В Basic Mode между CE и PE нет обмена маршрутной информацией. Удалённый CPI попадает к CE через настройку, каталог или иной механизм конкретного L1VPN. Внутри сети провайдера маршрутизация продолжается, а PE могут обмениваться сведениями о членстве.
Это уменьшает раскрытие ядра и не позволяет клиентской сети напрямую им управлять. Но результат запроса зависит от невидимых заказчику данных: таблицы PIT, членства, матрицы разрешений, свободной физической ёмкости и версии расчёта.
Путь может вычислять PE, PCE или система управления. Для одной пары PE могут существовать несколько сегментов. Path Key способен обозначить конфиденциальный сегмент без раскрытия его состава.
Абстракция полезна, но её идентификатор не является доказательством текущего состояния. Ключ не показывает фактическое волокно. Ответ RSVP-TE не называет применённую версию политики. Резерв не подтверждает считывание состояния оборудования.
Провайдеру нужен внутренний след от заявки через решение и расчёт к резерву, конфигурации и измерению. Заказчику не нужна карта ядра; ему нужен проверяемый результат договора.
Тайна маршрута не должна превращаться в тайну результата
Политики могут задаваться на весь L1VPN или отдельное соединение и зависеть от контракта. Ресурсы можно разделять между клиентами. Предварительно установленный сегмент можно привязать к конкретной услуге.
В этой гибкости есть коммерческая ценность. Есть и соблазн заменить доказательство названием. «Защищённый» сегмент не доказывает физическую независимость резерва. «Активная» услуга в биллинге не считывает оптическую матрицу. Положительная сигнализация не показывает, куда действительно пришёл свет.
Нужны две связанные стороны доказательства. Внутренняя сторона хранит запрос, политику, расчёт, допуск, резерв, программирование и readback. Внешняя — согласованные CE, проверку удалённой стороны, показатели услуги, защиту полезной нагрузки и наблюдение доставки.
Поля могут различаться ради конфиденциальности. Идентификатор события и итог должны совпадать.
Топологическая конфиденциальность изначально несимметрична
Провайдер может скрывать ядро: маршруты не передаются CE, данные RRO фильтруются, внутренний адрес в Notify заменяется адресом PE, а закрытый сегмент обозначается ключом.
Провайдер при этом знает как минимум адреса и местоположение CE заказчика. Иначе он не сможет привязать порты к L1VPN, проверить разрешённую пару и построить соединение. Остальная топология клиента может оставаться скрытой, но точки присоединения видны.
Это не обвинение, а распределение информационной силы. Местоположение CE может раскрыть критические площадки, географическую концентрацию и схему резервирования. Для таких данных нужны назначение, минимальный доступ, срок хранения и журнал использования.
В обратную сторону тайна ядра не отменяет проверяемость обещаний. Не раскрывая узлы, оператор может подтвердить класс разнесения, цель восстановления и наблюдаемое качество. Конфиденциальность не равна неподотчётности.
Договор узнал CE, но не подписал каждое будущее сообщение
При подключении нового CE его сторона идентифицируется в рамках договора, а канал управления настраивается. RFC 5253 отдельно говорит: без применения процедур RSVP-TE субъект сигнализации не аутентифицирован.
Договор отвечает, кто должен иметь полномочие. Конфигурация связывает его с адресом и каналом. Аутентификация проверяет предъявленную учётную сущность. Целостность защищает сообщение. Авторизация решает, разрешено ли действие даже подлинному отправителю.
Зелёная метка «доверенный клиент» не покрывает эти различия. Старый ключ может пережить расторжение договора. Законный CE может запросить запрещённую пару. Защищённое сообщение может завершиться ошибочным кросс-коммутированием.
Физически отдельный канал тоже не ставит точку. Его можно считать безопасным, но клиентам должны быть доступны IPsec и другие усиления. В общем канале меры должны не только существовать, но и применяться. Отдельный кабель — архитектурный факт, а не криптографическая квитанция.
Поздний отказ переносит стоимость в ядро
Ограничение можно проверить на входном или выходном PE. Оба варианта не дадут построить запрещённое соединение. Однако проверка на выходе позволяет заведомо неподходящей заявке пройти сеть, загрузить обработку и создать временное состояние.
RFC прямо отмечает потерю сигнальных усилий. Поэтому число заблокированных запросов ничего не говорит об эффективности защиты. Следует знать место отказа, число затронутых систем, время жизни промежуточного состояния и влияние на законные заявки.
Стабильную проверку членства и пары следует приближать ко входу. Выходная проверка остаётся вторым рубежом, а не оправданием дорогостоящего пути до отказа.
Защита ограничена конкретным сочетанием отказов
Basic Mode использует механизмы GMPLS для восстановления сегмента PE–PE, линий и канала управления. Но не любую комбинацию. Одним запросом защиты линий нельзя независимо защитить только CE–PE или только PE–PE. Нельзя произвольно совместить восстановление линии на краю и сегмента в ядре. Полное восстановление CE–CE через разные PE при dual-homing не входит в область режима.
Слово «защищено» должно называть отказ: доступ, внутренний сегмент, оборудование, площадка или общая группа риска. Принятый атрибут не доказывает разнесение резерва. Восстановленная сигнализация не доказывает переключение оптики. Появившийся свет не доказывает возврат приложения.
Для каждой ступени требуется собственный таймер. Иначе общая доступность скрывает, какой контролирующий слой не выполнил обещание.
Выделенный оптический канал всё ещё может прийти не туда
Выделенное оптическое соединение труднее перехватить, а привязка к одному L1VPN обеспечивает изоляцию. Тем не менее RFC сохраняет ошибочное соединение как угрозу. Неверный cross-connect способен доставить данные не тому получателю, оставаясь внешне «выделенным».
Правило одного L1VPN уменьшает риск, но не наблюдает конечный оптический путь. Для чувствительного трафика клиенту следует защищать собственный уровень, например применять IPsec к IP-потоку.
Сильное доказательство строится с двух сторон. Провайдер считывает коммутацию и ресурсы. Клиент аутентифицирует удалённую сторону и проверяет доставку. Ни одна сторона не выдаёт свой ACK за сертификат невидимой области другой.
Два полномочия требуют двух цепочек
Для соединения отдельно сохраняются версия договора и допустимые CE, данные канала управления, запрошенная пара, входное решение, сегмент и версия расчёта, допуск, readback двух границ, объём защиты, скрытые поля топологии и тест доставки.
Заказчик может оспорить результат без требования карты ядра. Провайдер может доказать, что внутренний маршрут не был передан под внешнее управление, не публикуя карту. Связь доказательств должна быть согласована до аварии.
RFC 5253 не объединяет контроль в одну власть. Он создаёт шов между намерением и исполнением. Если этот шов проверяем, скрытый маршрут остаётся объяснимой услугой.
Sources
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров