
Кратко
- На примере услуги «Gold» RFC 3139 показал: высокоуровневое намерение становится локальной конфигурацией только вместе с актуальными данными о топологии, состоянии и возможностях конкретных устройств.
- Несколько трансляторов могли работать в одной сети, но в каждый данный момент с конкретным устройством должен был работать только один. Утверждение политики, построение конфигурации, согласованная запись, подтверждение устройства и результат для трафика оставались разными свидетельствами.
Обещание было общим, а исполнительная поверхность — разной
Коммерческая формулировка умеет быть короткой: выделить группе клиентов сервис Gold. Она не говорит маршрутизатору, какой классификатор выбрать, сколько полосы дать очереди, где стоит входной интерфейс и какие узлы окажутся на резервном пути. Именно опущенные подробности делают обещание понятным человеку и неисполняемым для устройства.
RFC 3139 начал с подобного примера. Одна и та же требуемая услуга могла означать разные параметры на оборудовании разных производителей и много отдельных команд на каждом маршрутизаторе. Высокоуровневая политика была полезна, поскольку сохраняла общую цель поверх этих различий. Но она не была ни набором локальных команд, ни квитанцией их установки, ни измерением фактически доставленного качества.
Документ вышел в июне 2001 года в статусе Informational. Он не стандартизировал протокол и не объявлял победителя среди технологий управления. Предысторией была обеспокоенность тем, что разные группы IETF создавали локально удобные решения для отдельных технологий. На встрече 1999 года сравнивались подходы COPS/PIB и SNMP/MIB, однако по нескольким вопросам согласия не возникло. Группа проектирования поднялась на уровень выше и сформулировала требования к интегрированному решению.
Поэтому слова MUST в RFC 3139 обозначали необходимые свойства предполагаемой системы. Они не превращали записку в Internet Standard и не доказывали, что COPS-PR, SNMP или иной существовавший механизм уже удовлетворял всем требованиям. Соседние RFC — важный исторический фон, но не отчёт о внедрении.
Три представления разделяли намерение и устройство
RFC 3139 различал высокоуровневые данные управления конфигурацией, общесетевую конфигурацию и локальную конфигурацию устройства. На верхнем уровне описывались модель и желаемое поведение. Общесетевая форма ещё не принадлежала конкретному узлу. Локальная форма была самой детальной и предназначалась одному устройству.
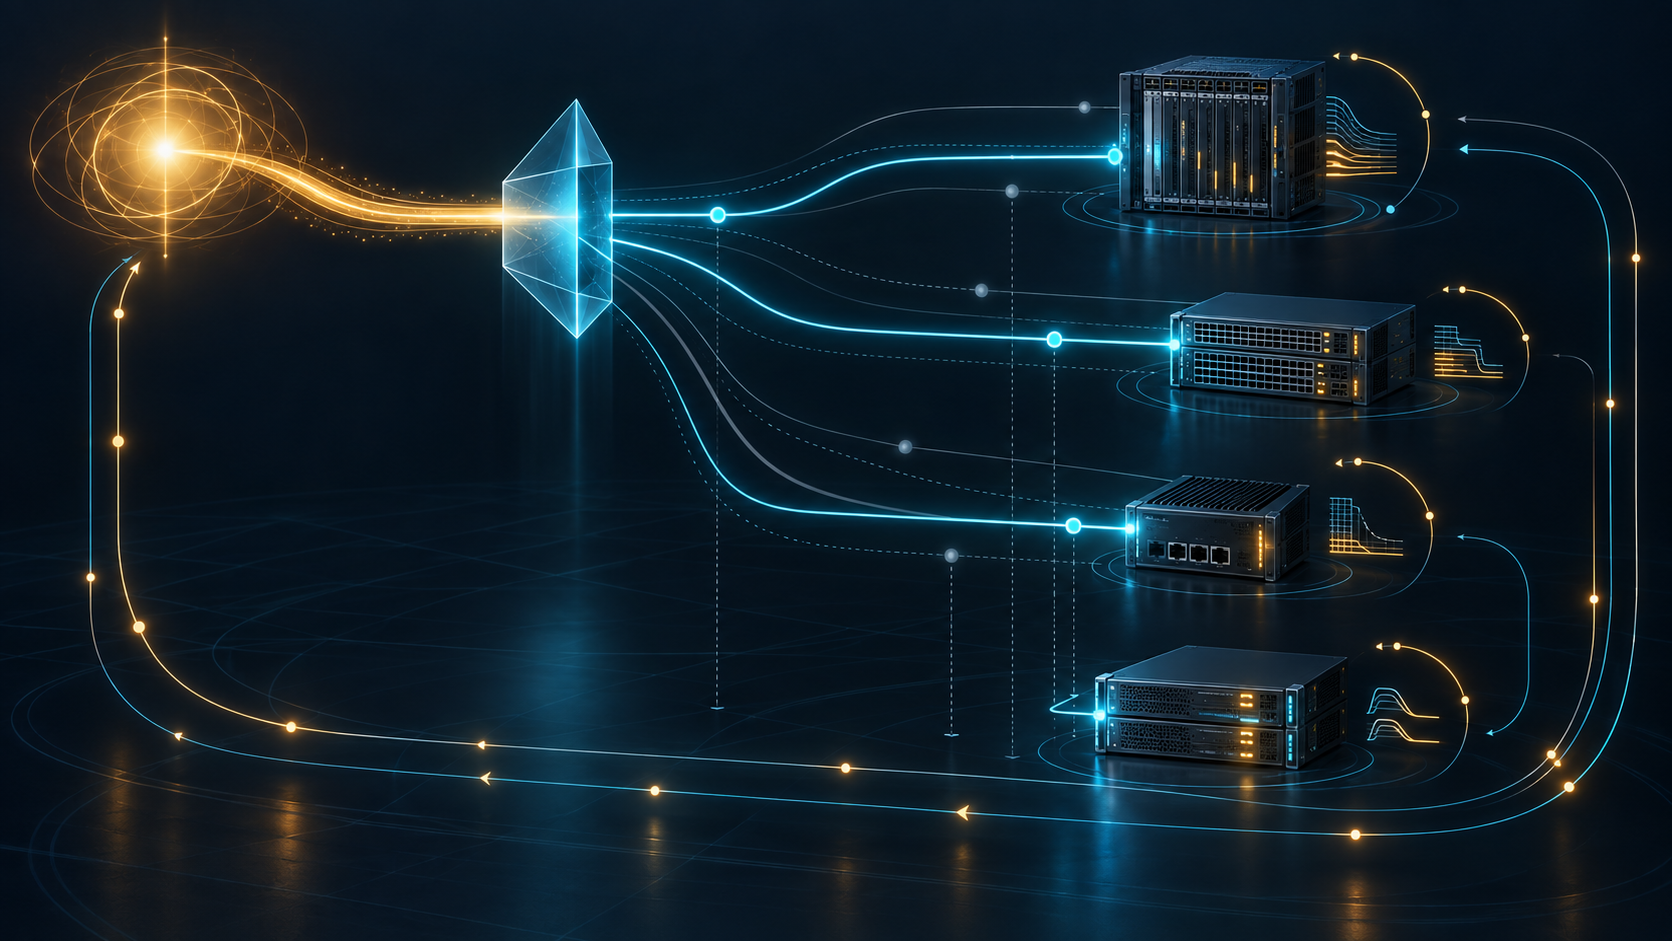
Между этими представлениями работал configuration-data translator. Им мог быть человек, централизованная программа, промежуточная система или функция рядом с устройством. Документ определял роль, а не географию вычисления. Из него нельзя вывести обязательность одного центрального контроллера или одного поставщика.
Транслятору требовался не только текст политики. В схемах RFC в процесс входили топология, состояние, производительность и данные мониторинга. Если карта путей устарела, локальная команда может быть синтаксически безупречной и стоять не на том узле. Если возможность очереди была предположена, а не проверена, корректная модель не станет корректной конфигурацией.
Система должна была обнаруживать отсутствие сведений, необходимых для безошибочного преобразования, и действовать соответственно. RFC не предписал единственную реакцию. Остановка, отсрочка, ограниченный безопасный объём и ручная проверка — разные операционные решения. Требование проводило границу: неизвестность нельзя молча выдавать за уверенную трансляцию.
Отсюда следует лестница свидетельств. Сначала существует идентифицированная и утверждённая политика. Затем фиксируются версия топологии, возможности и состояние. Потом появляется общесетевая проекция, выбирается относящаяся к устройству часть и строится локальный кандидат. Его приём устройством и наблюдение состояния дают следующие квитанции. Ни одна ранняя ступень не доказывает последующую.
Цепочка могла быть длинной, граница записи — единственной
В большой сети несколько трансляторов могли работать совместно или последовательно. Один переводил деловую цель в общесетевую модель, другой выбирал технологический профиль, третий формировал команды конкретной платформы. RFC 3139 не требовал, чтобы один человек выполнял всю работу.
Но на границе устройства появлялось жёсткое ограничение: в каждый данный момент на конкретном устройстве мог работать только один configuration-data translator. Многоступенчатая цепочка была допустима; два независимых автора, одновременно меняющих одну исполнительную поверхность, — нет.
Это положение не было готовым алгоритмом блокировки. RFC не описал выбор лидера, аренды, fencing, тайм-ауты или восстановление после падения. Он задал инвариант. Два контроллера могут независимо взять разные ревизии политики или снимки топологии и получить два логичных результата. Их чередующиеся записи способны создать третье состояние, которого не хотел ни один.
Представим, что один процесс ставит новый классификатор Gold, а другой восстанавливает прежний планировщик. Устройство может успешно ответить на обе команды. В результате классификатор принадлежит одной версии, очередь — другой, а срок действия не согласован ни с одной. Два положительных ответа фиксируют обработку двух команд, но не целостную итоговую политику.
Требование устранить ошибки из-за конкурентного общего доступа на запись защищало ту же границу. Для проверки нужны личность писателя, ревизия политики, снимок входных данных, набор устройств и интервал исключения. Модель «последняя запись побеждает» определяет порядок хранения, но не возвращает смысл, ради которого состояние создавалось.
Несогласованность могла находиться не в устройстве, а между устройствами
Обещанное сетевое поведение часто зависит от нескольких узлов. RFC 3139 требовал уметь при необходимости добавлять, менять, удалять, выгружать и восстанавливать полную или частичную конфигурацию одновременно либо синхронизированно.
Слова «при необходимости» защищают от лишнего вывода. Не всякое частичное изменение опасно, и не всякое обновление требует барьера по всей сети. Значение имеет зависимость. Пассивный классификатор можно безопасно подготовить заранее. Маршрут, установленный раньше защитной политики, может открыть нежелательный трафик. Метка на входе может заработать до того, как ядро научится обращаться с классом.
Два устройства могут быть локально корректны и образовывать ошибочный переходный режим. Поэтому система должна была выявлять ошибки, включая специфичные для данных, восстанавливаться после сбоев и при необходимости предотвращать неподходящие частичные конфигурации.
Однако RFC 3139 не обещал атомарную распределённую транзакцию. В нём нет универсального обмена prepare/commit, гарантированного отката или единого определения недопустимой частичности. Требование задаёт результат, который нужно обеспечить с учётом контекста, а не готовую семантику протокола.
Оператору всё равно приходится заранее установить безопасные подмножества, порядок и критерии завершения. Сообщение контроллера «пакет завершён» — заявление оркестрации. Ответ каждого устройства — свидетельство локального приёма или отказа. Снимок показывает получившееся состояние. Измерения трафика показывают поведение. Эти документы отвечают на разные вопросы.
Быстрое переключение начиналось задолго до отказа
Одним из требований была предварительная загрузка нескольких локальных конфигураций. Тогда при аварии не пришлось бы передавать большие изменения множеству устройств. Быстрое будущее действие становилось возможным благодаря медленной предварительной подготовке.
Наличие кандидата не означает его активацию. Активация не доказывает, что кандидат всё ещё подходит. После его создания могли измениться топология, инвентарь, клиентский договор или возможности оборудования. Резерв, который вчера был правильным, сегодня может разделять тот же домен отказа или ссылаться на исчезнувший ресурс.
RFC также требовал поддерживать резервирование конфигурационных платформ и сетевых элементов. Это не снимало, а усиливало вопрос об авторстве. Кто имеет право писать после отказа? Какой снимок получил новый лидер? Каким образом прежний процесс отгорожен, если вернётся? Две доступные платформы ещё не составляют безопасный механизм продолжения.
Подготовленная альтернатива должна иметь происхождение: версию политики, состав устройств, предположения о топологии, время подготовки, период допустимости и событие активации. Без этой цепочки «заранее загружено» описывает только место в памяти.
Обратная связь говорила об устройстве, но не обязательно о сервисе
Система управления должна была получать подтверждение конфигурации, состояние сети, мониторинговые сведения и события. Без обратной связи трансляция была публикацией в одну сторону. С ней появлялась возможность сравнивать ожидаемое с тем, что сообщают устройства.
Но глагол в подтверждении должен быть точным. Устройство разобрало запрос? Проверило значения? Записало кандидата? Выполнило commit? Сделало конфигурацию активной? Сохранило её после перезапуска? Передало изменение в плоскость пересылки? На разных платформах слово success может относиться к разным точкам.
RFC 3139 требовал интерпретировать локальную конфигурацию, состояние и мониторинг в контексте общесетевой конфигурации. Это уже сверка, а не коллекционирование телеметрии. Локальная очередь может в точности соответствовать сгенерированной команде и противоречить текущей политике после смены пути. Локальное отличие, наоборот, может быть правильным выражением общей цели для особого устройства.
Даже полное подтверждение всех маршрутизаторов не доказывает услугу от конца до конца. Трафик может пройти иначе. Классификатор может не узнать нужные пакеты. Все узлы могут сообщить установленный Gold, а клиенты не попадут в соответствующую очередь. «Установлено» и «получено» — разные наблюдения.
Срок действия был частью полномочия
RFC 3139 требовал задавать время вступления конфигурации в силу и время истечения. Некоторые элементы должны были завершаться, другие могли быть помечены как бессрочные. Тем самым часы вошли в модель управления.
Будущая настройка может быть допустимо сохранена и ещё не действовать. Истёкшая может оставаться на устройстве, но уже не иметь права влиять на него. Часы контроллера и устройства расходятся. Восстановление старого снимка может воскресить исключение, срок которого закончился при первом применении.
Поэтому квитанция должна включать время создания, ожидаемое начало, семантику истечения, временную основу устройства, установленное состояние и наблюдаемый интервал применения. Наличие значения в конфигурации не отвечает на вопрос, управляло ли оно трафиком в нужный момент.
Динамическое изменение по событию устройства или сети повторяет ту же проблему быстрее. Какая версия события была причиной? Оставалась ли политика действительной? Среагировал ли другой транслятор? Не истекла ли аварийная настройка? Быстрая петля без идентичности и времени способна превратиться в колебание.
Защита записи включала возможность восстановить причинность
Требования охватывали контроль доступа, аутентификацию, целостность, защиту от повторного воспроизведения и при необходимости конфиденциальность. Контроль на уровне хоста был минимумом; роли и пользователи должны были различать полномочия. Изменения следовало прослеживать до хоста и пользователя.
Это не декоративная безопасность. Синтаксически правильная очередь, созданная неуполномоченным процессом, остаётся недопустимым переходом состояния. Повтор старого подписанного сообщения может вернуть устаревшие предположения или истёкшее исключение. Аутентификация отвечает, кто отправил сообщение; целостность — не изменилось ли оно; свежесть и авторизация — вправе ли этот отправитель выполнить именно это изменение сейчас.
Прослеживаемость нужна и для восстановления. Когда устройства расходятся, простого diff мало. Нужна причинная цепь: какая политика поменялась, какая общесетевая проекция была построена, какой транслятор владел каждым устройством, какой локальный кандидат возник, какие команды были приняты и какая обратная связь поступила до прихода следующего автора.
Поздние протоколы уточнили повторяющиеся границы
Семинар IAB по управлению сетями 2002 года, описанный в RFC 3535, зафиксировал требования операторов к практичным механизмам конфигурации и ясному различению конфигурационных и операционных данных. Позднее NETCONF определил операции над хранилищами конфигурации, блокировки, валидацию, commit и сообщения об ошибках. Ещё позднее NMDA отчётливо разделила intended configuration, applied configuration и operational state.
Эта история показывает, что границы RFC 3139 продолжали возникать. Она не позволяет задним числом приписать документу 2001 года NETCONF-блокировки, candidate datastore или алгоритм NMDA-сверки. Поздняя точность — контекст, а не свидетельство ранней реализации.
Главный урок остаётся на исходном уровне абстракции. Глобально понятная политика может быть локально неисполнимой. Транслятор может получить допустимые команды из устаревших фактов. Устройство может принять команды, не обеспечив обещанную услугу. RFC 3139 не позволил слову Gold перескочить через эти границы.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров