
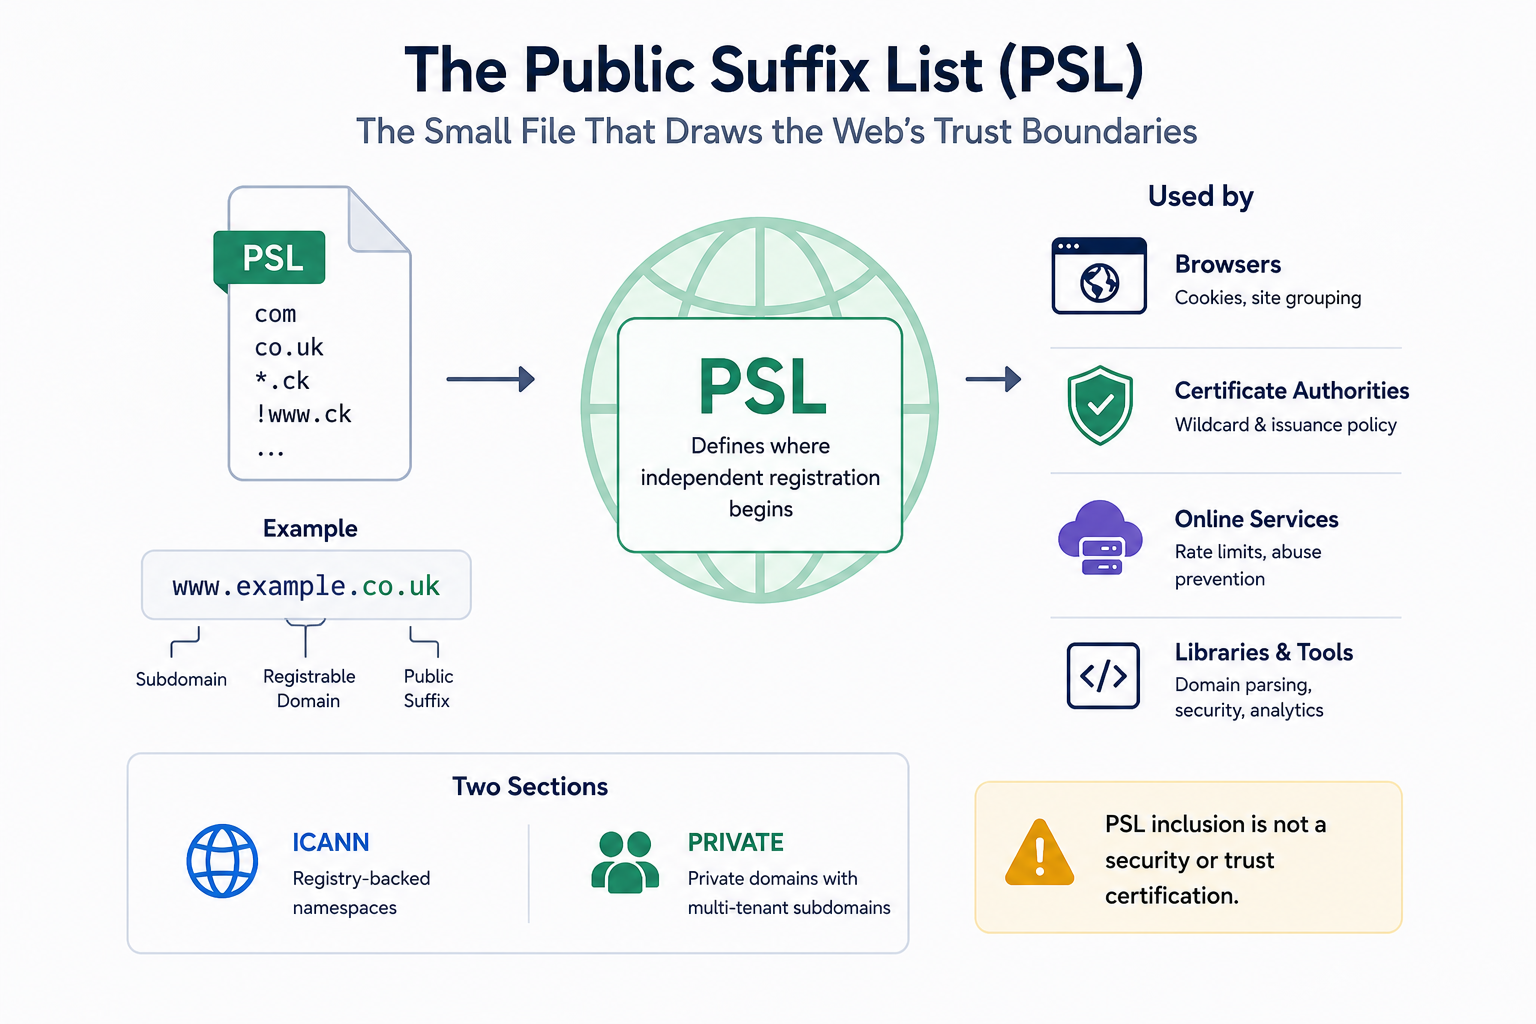
Кратко
- Public Suffix List фиксирует административные границы, которые синтаксис DNS не раскрывает, позволяя программам отделять общий суффикс вроде
co.ukот регистрируемого домена непосредственно под ним. - Точные правила, подстановочные знаки и исключения делают список достаточно компактным для поддержки, а секции ICANN и PRIVATE разделяют границы, подтверждаемые реестрами, и политику частных мультитенантных платформ.
- Мейнтейнеры проверяют доказательства и объединяют изменения из вышестоящего репозитория, но браузеры, библиотеки, удостоверяющие центры и онлайн-сервисы сами решают, когда обновлять список и какую политику привязывать к каждой границе.
- Это разделение — главная сила и слабость PSL: небольшой волонтёрский проект поставляет общие данные о границах, а последствия — безопасностные, коммерческие и операционные — распределены по гораздо более широкой низовой системе.
Куки, который мог пересечь co.uk
Если бы браузер позволял одному регистранту в зонеco.ukустановить куки для всегоco.uk, не связанные сайты оказались бы в одной границе безопасности. По числу точек в имени ничто не подскажет браузеру, чтоco.uk— это уровень, ниже которого существуют независимые регистрации. Система доменных имён хранит имена и делегирования; она не кодирует коммерческое и административное правило, которое определяет, где заканчивается контроль одного регистранта и может начинаться контроль другого.
Именно из-за этого разрыва и существует Public Suffix List. Политика регистрации различается в зависимости от доменов верхнего уровня, публичных пространств имён и частных платформ. Одни имена регистрируются непосредственно под доменом верхнего уровня. Другие находятся под метками второго или более глубокого уровня, такими какco.ukилиpvt.k12.ma.us. Частные платформы также могут выделять разным клиентам поддомены в рамках одного частного домена, хотя этим клиентам не следует разделять состояние браузера. Поэтому браузеру нужны данные о политике извне DNS, если он хочет решить, находятся ли два имени хоста внутри одной регистрируемой границы.
PSL превращает эту политику в форму, пригодную для программного обеспечения. Дляwww.example.co.ukсписок позволяет реализации определитьco.ukкак публичный суффикс, аexample.co.uk— как регистрируемый домен непосредственно над ним, часто обозначаемый как eTLD+1. Это различие помогает пользовательским агентам не давать одному регистранту устанавливать куки на общем уровне реестра, но при этом разрешать связанным поддоменам внутриexample.co.ukобмениваться состоянием там, где правила браузера это допускают.
Это различие полезно именно потому, что оно узкое. Регистрируемый домен — это не веб-источник, не юридическое лицо, не учётная запись, не корпоративная группа и не доказательство общего владения. Современные браузеры также используют такие понятия, как schemeful site, host-only cookies, SameSite и разделяемое хранилище (partitioned storage), которые не сводятся к одному вычислению eTLD+1. PSL предоставляет одну границу. Потребитель решает, как эта граница вписывается в более широкую модель безопасности.
Это различие в ответственности проходит через весь проект. Список не исполняет правила cookie, не выпускает сертификаты, не ограничивает учётные записи и не решает, что браузер должен показывать. Он предоставляет данные о границах, которые другие системы превращают в решения. Поэтому его влияние больше, чем его формальные полномочия.
DNS может разрешить имя, не сообщая программе, кто разделяет его
DNS авторитетен в вопросах разрешения имён и делегирования в рамках собственной модели. Он может сообщить резолверу, куда обращаться заexample.co.uk, но не может надёжно ответить на отдельный вопрос: регистрируется ли самco.ukобычным пользователем или регистрация начинается на одну метку ниже. Эта информация относится к политике реестра, публичному администрированию или модели работы частной платформы.
Поэтому PSL следует рассматривать как данные о границах, а не как вторую DNS-инстанцию. Строка в файле может сообщить потребителю, что на определённой метке ожидается известная административная граница. Она не доказывает, что имя в настоящее время разрешается, что регистрант всё ещё существует, что сервис заслуживает доверия или что два домена принадлежат разным юридическим владельцам. Руководство проекта прямо предупреждает против использования статической копии PSL как окончательной базы данных валидности доменов, поскольку домены верхнего уровня и регистрационные политики могут измениться до обновления встроенного снимка.
Это важно, поскольку файл удобен. Продукт, в котором уже есть парсер PSL, может соблазниться задать списку вопросы, на которые он не рассчитан: валиден ли домен, заслуживает ли платформа доверия, разделяют ли две учётные записи владельца или следует ли клиенту дать исключение из лимита продукта. Каждый такой вопрос требует доказательств, выходящих за пределы границы публичного суффикса.
То же ограничение действует и в обратную сторону. PSL — не просто деталь реализации браузера. Он стал инфраструктурой, потому что браузер или сервис может обратиться к нему перед тем, как решить, кому разрешено разделять состояние. Файл не несёт пользовательского трафика, но может влиять на то, применяется ли cookie, правило подстановочного сертификата, лимит частоты или контроль конфиденциальности к одному сайту или ко многим несвязанным сайтам. Его физический размер занижает его операционный охват.
Сильнее всего проект можно понять, разделив три уровня. Реестры и уполномоченные владельцы доменов предоставляют базовую политику. Мейнтейнеры PSL решают, относятся ли доказательства и предложенное правило к каноническому списку. Разработчики низового ПО решают, какое поведение следует из правила. Ни один уровень не владеет всем результатом.
Три формы правил несут удивительно много политики
Список остаётся управляемым, потому что это не исчерпывающий каталог имён хостов. Его язык правил намеренно мал: точные совпадения, подстановочные знаки слева и исключения. Обычная строкаco.ukописывает точный суффикс. Подстановочный знак*.ckможет покрывать одну изменяемую метку слева от общего суффикса. Исключение, начинающееся с!, вырезает имя, которое в противном случае было бы захвачено более широким правилом.
Этот компактный язык имеет операционное значение. У реестра может быть регулярная структура с небольшим числом необычных случаев. Без подстановочных знаков и исключений файлу потребовалось бы гораздо больше строк, и поддержка стала бы сложнее. С ними несколько правил могут представлять политику, которая проста для реестра, но нерегулярна с точки зрения универсального браузера.
Процесс сопоставления детерминирован, но только если реализация следует тем же соглашениям. Имена хостов и правила нормализуются для сравнения, включая обработку нижнего регистра и Punycode. Программа ищет все подходящие правила. Исключение имеет приоритет; в противном случае побеждает правило с наибольшим числом меток. Если ничего не совпадает, документированное правило по умолчанию —*. Публичный суффикс выводится из действующего правила, а регистрируемый домен обычно находится на одну метку выше.
У каждого из этих шагов есть краевые случаи, которые могут создавать реальные различия. Обработка Unicode может разойтись до того, как имя увидит алгоритм PSL. Некоторые библиотеки по-разному обрабатывают завершающие точки или некорректные метки. Продукты могут принимать разные решения для неизвестных суффиксов. Потребитель может включать обе секции — ICANN и PRIVATE, только одну или преобразованное подмножество. Поэтому корректный вышестоящий файл может давать несогласованное поведение, когда разные библиотеки делают разные предположения вокруг него.
Вот почему соответствие парсера так же важно, как и сами данные. Список даёт реализациям общий источник, но общий текст не гарантирует общего толкования. Браузер, сертификационный сервис и серверная библиотека могут утверждать, что используют PSL, и при этом возвращать разные результаты для пограничного случая, если различаются их канонизация, запасной вариант или политика секций.
Проект снижает этот риск с помощью документированных правил формата, примеров и автоматических тестов. Эти меры делают воспроизводимыми синтаксис и избранную семантику. Они не могут смоделировать каждое последствие для низового продукта. Простота списка уменьшает число способов выразить политику; она не устраняет число способов, которыми потребители могут злоупотребить ею или неверно её прочитать.
ICANN и PRIVATE описывают похожие границы с разными источниками полномочий
Две основные секции файла решают связанные, но институционально различные задачи. Секция ICANN фиксирует границы, подтверждаемые реестрами, связанные с делегированными пространствами имён и их структурами регистрации. Ожидается, что изменения поступят от реестра, ICANN или IANA либо будут подтверждены официальной документацией и другими доказательствами, устанавливающими политику. Эта метка — практическое соглашение проекта, а не заявление о том, что ICANN управляет репозиторием PSL.
Секция PRIVATE существует потому, что формальные DNS-реестры — не единственные организации, создающие похожие на реестровые границы. Хостинговая или облачная платформа может владеть одним доменом и выделять поддомены под ним клиентам, которые не доверяют друг другу. Если браузеры считают весь родительский домен одним сайтом, эти клиенты могут быть сгруппированы слишком широко для cookie и связанных политик. Поэтому уполномоченный владелец домена может попросить PSL зафиксировать частную границу, под которой работают независимые арендаторы.
Последствия для браузера в обеих секциях могут выглядеть одинаково: программа может считать метку публичным суффиксом, а следующую метку — регистрируемым доменом. Источник полномочий не одинаков. Одна сторона отражает политику реестра или смежную с корневой зоной; другая — решение частного владельца домена о том, как он делегирует сервис клиентам.
Поэтому включение в PRIVATE нельзя превращать в знак доверия. Руководство самого проекта прямо говорит, что включение не несёт общих гарантий безопасности. Оно не сертифицирует платформу, не проверяет изоляцию арендаторов, не подтверждает финансовую легитимность и не гарантирует, что каждый клиент независим. Оно фиксирует границу, о которой, по словам уполномоченного владельца домена, программа должна знать.
Это различие также даёт низовым потребителям законный выбор. Браузеру, заботящемуся об изоляции cookie, могут понадобиться записи PRIVATE, потому что взаимно не доверяющие арендаторы важны независимо от того, кто владеет родительским доменом. Удостоверяющий центр или онлайн-сервис может выбрать иную политику в зависимости от своей модели угроз и правил. Использование одного файла не требует, чтобы каждый потребитель придавал одинаковое значение обеим секциям.
Проверка полномочий помогает защитить это различие. Рекомендации по подаче заявок могут опираться на документацию реестра, контакты организации и в некоторых случаях DNS TXT-запись_pslкак доказательство того, что сторона, контролирующая пространство имён, поддерживает предлагаемую границу. Такие доказательства снижают риск того, что неавторизованная третья сторона изменит политику для домена, которым не управляет. Но они не делают политику вечной. Корпоративное владение, правила реестра и модели сервисов могут меняться, поэтому устаревшие записи со временем становятся отдельной проблемой поддержки.
Локальное браузерное решение стало кросс-вендорной инфраструктурой
История PSL объясняет, почему его управление выглядит легче, чем его нынешнее влияние. Проблема началась в безопасности браузеров, а не как план создания глобального института. Более ранняя логика cookie могла использовать грубые предположения о метках верхнего уровня, но они ломаются для структур вродеco.uk, где независимые регистрации происходят на один уровень глубже. Mozilla в 2000-х разработала данные effective-TLD, чтобы дать браузерному коду поддерживаемый ответ на вопрос, который один синтаксис решить не мог.
Publicsuffix.orgи публичная идентичность проекта выросли из этой линии. Авторские права и идентичность проекта датируются 2007 годом, а баги Mozilla и обновления браузера в конце 2000-х неоднократно обновляли данные effective-TLD. Эти обновления показывали, что набор данных — это живая политика, а не стандарт, который можно написать один раз и забыть.
В 2010-х данные и концепция вышли за пределы одного исходного дерева браузера. Chromium, Opera, Qt и другое ПО приняли данные PSL или эквивалентные механизмы. Проект создал каноническую публичную точку распространения примерно в 2013–2014 годах и опубликовал рекомендации по частоте обновления, чтобы потребителям не приходилось встраивать ссылку на браузерный репозиторий. Секция PRIVATE также стала важнее по мере того, как хостинговые и прикладные платформы создавали границы арендаторов под частными доменами.
Модель сопровождения созревала по мере расширения использования. Рекомендации по подаче заявок в 2018 году сделали больший акцент на тестировании, полномочиях и последующих действиях. Руководство по безопасности в 2021 году прояснило отношения между списком, ICANN, IANA и администраторами TLD. Документация по формату и алгоритму была консолидирована в GitHub-вики в 2022 году. К 2023 году уведомления проекта прямо предупреждали сторонних вендоров не относиться к волонтёрскому проекту как к службе поддержки клиентов для проблем, которые эти вендоры создали в собственных продуктах.
Давление продолжалось. В июле 2024 года мейнтейнеры начали очень редкие ручные обращения с целью выяснить, нужны ли отдельные записи, — осторожная попытка справиться с устаревшими данными без удаления границы, которая всё ещё может быть важна. Обновлённое в октябре того же года руководство подчёркивало стороннее распространение и опасность трактовки записей PRIVATE как сигналов доверия. В апреле 2025 года документация по формату дополнительно прояснила канонизацию, действующие правила и семантику секций.
Майское 2025 года уведомление репозитория говорило пользователям Cloudflare не искать добавления в PSL только для обхода лимитов поддоменов продукта.
Самый показательный процессный сдвиг произошёл 6 мая 2026 года. Проект сделал обязательным автоматизированный шаблон pull request для добавлений и предписал отправителям не вставлять форму в GPT-систему, не изменять её и не пересказывать. Причина не в неприязни к программной помощи как таковой. Обязательные флажки — это подтверждения в публичной записи изменений. Мейнтейнеры хотят, чтобы уполномоченная сторона делала эти заявления напрямую и в единообразной форме, а не получала переписанную версию, чьё происхождение труднее оценить.
На момент исследовательского среза канонический файл, наблюдавшийся 6 августа 2026 года, нёс версию2026-07-25_14-20-03_UTCи коммитe1b8015c3b2f0f4f8c18659c2480fc1a22c07b20. Репозиторий, точка распространения и рабочий процесс подачи заявок оставались активными. Хронология важна, потому что она показывает, как проект многократно усиливал процессы вокруг набора данных, чьи низовые последствия росли быстрее, чем его первоначальная организационная конструкция.
Public Suffix List — это проект, а не обычная компания
Называть PSL компанией означало бы предполагать организационную структуру, которую доказательства не подтверждают. У него есть мейнтейнеры, контрибьюторы, права доступа к репозиторию, инфраструктура, связанная с Mozilla, публичные руководства и комьюнити-процесс. У него нет раскрытого самостоятельного совета директоров, исполнительной команды, структуры акционеров, клиентского договора или обычного корпоративного операционного счёта.
Вместо этого полномочия распределены по конкретным функциям. Реестры определяют политику регистрации для своих пространств имён. Частные владельцы доменов определяют, как они делегируют поддомены независимым клиентам. Отправители предоставляют доказательства и подтверждения. Мейнтейнеры репозитория могут запрашивать изменения, отклонять предложения или объединять принятые правила. Автоматические тесты проверяют синтаксис и выбранное поведение. Затем команды браузеров, библиотек и центров сертификации решают, как полученные данные попадают в их продукты.
Mozilla важна исторически и операционно, но её роль не следует преувеличивать. Браузерные работы Mozilla помогли создать подход effective-TLD, и инфраструктура, связанная с Mozilla, поддерживает идентичность и историю проекта. Это не делает каждое потребительское решение PSL решением Mozilla и не превращает репозиторий в продукт только Mozilla. Chromium, системы на основе WebKit, удостоверяющие центры, языковые библиотеки и онлайн-сервисы могут потреблять данные на своих собственных условиях.
Та же осторожность относится к вкладу. Заметный логотип компании в истории репозитория не даёт владения проектом. Работодатель мейнтейнера может предоставлять инженерное время и формировать доступную экспертизу, но формальные полномочия осуществляются через проектные роли и публичный процесс. И наоборот, публичные роли не раскрывают каждое неформальное влияние или объём оплаченного времени за каждым вкладом.
Таким образом, у проекта есть структура управления без корпоративной структуры. Эта структура лёгкая, потому что предмет — файл данных и рабочий процесс сопровождения. Её последствия не лёгкие, потому что другие организации сделали данные частью собственной безопасности и коммерческой логики.
Отсутствие формальной исполнительной иерархии может быть сильной стороной. Ни один отдельный поставщик продукта не владеет канонической картой границ. Изменения публично проверяемы, синтаксис правил ограничен, история просматриваема. Это также ограничение. Нет очевидного исполнительного бюджета для расширения штата, когда растёт давление ревью, нет корпоративного отдела поддержки, который поглощал бы обращения вендоров, и нет центрального оператора, который мог бы заставить устаревшую низовую копию обновиться.
Волонтёрский ресурс — часть модели безопасности
PSL часто описывают как небольшой волонтёрский проект, но волонтёрский статус — не просто организационная сноска. Он влияет на то, что проект может безопасно обещать. Мейнтейнеры проверяют доказательства, подтверждают полномочия, проверяют синтаксис, рассматривают последствия для cookie и сертификатов и остаются доступными для исправлений. Они делают это без публикуемого соглашения об уровне сервиса и без гарантированного срока включения.
Это рациональная граница. Быстрый, но слабый процесс ревью мог бы позволить неавторизованному или плохо понятому правилу изменить поведение многих продуктов. Тщательный процесс может расстроить законного владельца домена, ждущего запись. Проект не может убрать этот компромисс, притворяясь, что ресурс рецензентов безграничен.
Шаблон подачи заявки — один из ответов. Он заставляет заявителей предоставлять согласованную запись о полномочиях, предполагаемом использовании и признанных последствиях, прежде чем мейнтейнеры потратят время на детали. Автоматический линтинг и тесты снимают часть механической работы. DNS-доказательства могут помочь подтвердить контроль. Ни одна из этих мер не может полностью автоматизировать суждение о том, соответствует ли запрошенное правило реальной политике регистрации или аренды и несёт ли отправитель ответственность за изменение.
Проекту также пришлось защищать своё внимание от использований, которых он не выбирал. Когда облачный, SaaS- или аналитический вендор говорит клиенту добиваться записи PSL лишь для обхода лимита учётной записи, вендор перекладывает проблему поддержки продукта в общую волонтёрскую очередь. Мейнтейнеру теперь приходится оценивать глобально видимое изменение границы, хотя коммерческое правило, создавшее проблему, находится в другом месте.
Эта асимметрия важна, потому что запись PSL — не безобидный флаг конфигурации. Она может повлиять на cookie, обработку сертификатов и группировку сайтов в продуктах, далеко выходящих за пределы вендора, который отправил клиента в репозиторий. Компания, решающая один локальный запрос в поддержку, может экстернализировать риск на пользователей и мейнтейнеров, которые не участвовали в её продуктовом решении.
Поэтому проектные рекомендации, отклоняющие такие обращения, служат двум целям. Они защищают дефицитное время рецензентов и защищают смысловое значение списка. Если бы записи PRIVATE стали универсальным путём обхода лимитов частоты, продуктовых квот или систем отслеживания, набор данных отклонился бы от доказательств административных границ в сторону лоскутного одеяла несвязанных коммерческих запросов.
Экономика здесь — экономика общего зависимого ресурса, а не продукта
PSL не публикует отдельную выручку, прибыль, оценку или аудированный проектный счёт. Нет доказательной базы для их присвоения. Это не значит, что у проекта нет экономики. Его издержки распределены между волонтёрским трудом, инфраструктурой, связанной с Mozilla, усилиями реестров и владельцев доменов, поддержкой низовых парсеров, тестовыми системами и работой по выпуску продуктов.
Выгода распределена так же. Браузерный вендор избегает поддержки полностью частной базы данных границ. Удостоверяющий центр получает общий вход для логики доменов, контролируемых реестром. Языковая библиотека может упаковать известный алгоритм вместо изобретения ещё одной эвристики. SaaS-платформа может группировать имена, используя данные, которые уже понимают многие другие системы. Значительная часть экономической ценности проявляется как избегание дублирования между организациями, а не как выручка, собранная самим PSL.
Такая структура общественного блага создаёт знакомую проблему устойчивости. Организации могут сильно зависеть от списка, не внося пропорциональный вклад временем рецензентов, тестовой инфраструктурой или мощностью поддержки. Предельная стоимость копирования файла почти нулевая; стоимость поддержания точности политики сосредоточена среди гораздо меньшей группы людей.
Отсюда следует несколько рисков. Выгорание волонтёров может удлинить ревью. Ограниченный штат может сдерживать активную работу с устаревшими записями. Экстренный откат может требовать быстрого внимания в разных часовых поясах. У кросс-вендорного тестирования совместимости нет очевидного центрального бюджета. Крупные низовые потребители могут поддерживать частные преобразования, снижающие видимость того, как канонический файл ведёт себя на практике.
Ничто из этого не доказывает, что проект неустойчив. Это указывает, что сделало бы устойчивость наблюдаемой. Здоровый общий зависимый ресурс нуждается в активных мейнтейнерах, работающем CI, воспроизводимых релизах, отзывчивых механизмах исправлений и низовых организациях, готовых нести свою часть системы. Профессиональное финансирование могло бы помочь некоторым из этих функций, но одно финансирование не решило бы вопрос влияния и не сделало бы низовые реализации единообразными.
Более непосредственная возможность реформы лежит у потребителей. Они могут вносить тесты, раскрывать версию PSL, которую поставляют, обновлять данные о границах независимо от полного релиза продукта, где это уместно, поддерживать собственных клиентов и избегать разработки коммерческой политики, делающей волонтёрский мёрдж единственным путём отступления.
География важна через политику и пути релизов, а не через офисы
У PSL нет значимого физического следа в том смысле, в каком он есть у сетевого оператора или дата-центра. Его география — это глобальное пространство имён, которое он описывает, юрисдикции, в которых реестры устанавливают политику, места расположения частных платформ, запрашивающих записи, места работы мейнтейнеров и контрибьюторов, а также каналы распространения ПО, по которым производные копии доходят до пользователей.
Секция кода страны может содержать политику, сформированную национальными реестрами и публичными институтами. Общие пространства имён могут отражать разные регистрационные структуры. Образовательные или муниципальные иерархии могут быть глубже привычных коммерческих примеров. Записи частных платформ могут представлять глобально распределённые сервисы, чьи арендаторы не имеют отношения к юрисдикции регистранта родительского домена.
Именно это разнообразие и есть причина, по которой одна синтаксическая эвристика не работает. Список переводит разнородные административные устройства в один узкий язык правил. Общий синтаксис улучшает совместимость, сохраняя факт, что политика возникает в другом месте.
Поэтому было бы ошибкой считать наличие строки в файле проектным контролем над этим пространством имён. Реестр остаётся ответственным за свои правила регистрации. Частный владелец домена остаётся ответственным за свою модель аренды. Применимое право остаётся вне PSL. Список фиксирует границу для потребителей; он не приобретает регуляторных полномочий над именами, которые описывает.
То же самое и ниже по цепочке. Исправление безопасности или исправленная запись могут быть публичны глобально, пока пользователи разных продуктов продолжают работать с разными снимками. География и организационные границы пересекаются в пути релиза: канонический мёрдж, производное преобразование, релиз пакета или браузера, дистрибуция в операционной системе и, наконец, обновление клиента.
Канонический файл — только первая копия в длинной цепочке поставок
Проект публикует каноническую копию наpublicsuffix.org/list/public_suffix_list.dat, генерируемую из GitHub-репозитория ежедневно. Рекомендации советуют потребителям загружать не чаще одного раза в день, тогда как сам вышестоящий список может меняться несколько раз за типичную неделю. Это даёт командам ПО стабильную точку распространения без поощрения расточительного опроса.
Ежедневная каноническая копия не означает, что веб переходит на одну версию каждый день. Браузеры могут предварительно обрабатывать текст в trie-структуры или компактные двоичные формы. Библиотеки могут упаковывать снимок в релизы языков. Операционные системы могут включать ещё одну копию. Облачные сервисы могут поддерживать внутренние преобразования. Некоторые продукты могут обновлять данные о границах независимо; другие могут ждать более широкого релизного поезда.
В результате одновременно в проде существует семейство валидных, но по-разному старых производных наборов данных PSL. После добавления в апстриме один браузер может распознать новую границу раньше другого. Серверная библиотека может отставать от обоих. Сертификационный сервис может использовать только секцию ICANN, тогда как браузер включает записи PRIVATE. Каждая система может быть внутренне согласованной и всё же расходиться с другим продуктом.
Это становится особенно важным при исправлении. Если вредное или ошибочное правило откатывается в апстриме, откат должен пройти ту же цепочку поставок, что и исходное изменение. Исправленный канонический файл не отзывает старый двоичный файл браузера и не заставляет облачный сервис пересобрать данные. В течение некоторого периода плохое правило и его исправление могут сосуществовать в установленной базе.
Поэтому осведомлённость о версиях — часть анализа инцидентов. Отчёт, говорящий лишь, что продукт «использует Public Suffix List», неполон. Следователям нужны точный канонический коммит или производная сборка, политика секций, поведение парсера и дата обновления в каждом затронутом компоненте. Без этой информации команды могут спорить об одном имени хоста, фактически сравнивая разные наборы данных.
Наблюдаемые каноническая версия и коммит на срезе августа 2026 года иллюстрируют ценность воспроизводимых идентификаторов. Они не означают, что каждый низовой продукт уже поглотил именно это состояние. Свежесть апстрима и свежесть развёртывания — разные факты.
Куки были началом зависимости, но не её концом
Наследование cookie — самая ясная история происхождения, потому что сбой легко увидеть: браузер не должен позволять одному регистранту прикреплять состояние к несвязанным регистрантам под общим публичным суффиксом. По мере развития веб-платформы то же понятие регистрируемого домена стало полезно и в других местах.
Браузерные движки могут использовать границу при группировке сайтов, в истории, отображении URL, ограниченияхdocument.domainи механизмах конфиденциальности. Сертификационные системы могут использовать понятия доменов, контролируемых реестром, чтобы предотвращать слишком широкую выдачу подстановочных сертификатов или группировать имена для политики выпуска. Краулеры и инструменты безопасности могут использовать регистрируемые домены при группировке хостов. Онлайн-сервисы могут использовать границу в лимитах частоты или политике учётных записей. Системы против отслеживания могут опираться на неё как на один из входов при решении, какие имена принадлежат вместе.
Эти применения объединяет потребность отличать один административный домен от другого, но у них не одинаковая модель угроз. Браузер, защищающий cookie, озабочен межсайтовым состоянием. Удостоверяющий центр озабочен границами выпуска. SaaS-вендор, вводящий квоту, делает коммерческий политический выбор. Система конфиденциальности может пытаться предотвратить отношения отслеживания, не эквивалентные владению регистрацией.
Именно это различие — причина, по которой одна строка PSL не должна нести одно универсальное значение. Список может быть общим входом, пока каждый потребитель остаётся ответственным за политику, которую он привязывает. Вендор, говорящий «нас заставил PSL», скрывает фактическую цепочку контроля. PSL предоставил границу; код вендора решил, что произойдёт дальше.
Сертификационная политика — полезный пример. Удостоверяющий центр не должен выпускать подстановочный сертификат непосредственно под контролируемым реестром суффиксом вроде*.com. Производные данные ICANN из PSL могут помочь определить эту границу. Записи PRIVATE могут быть уместны или нет в зависимости от реализуемой политики. Правильный выбор принадлежит документированным правилам CA, а не предположению, что все потребители PSL ведут себя одинаково.
Лимиты частоты показывают ту же проблему с другой стороны. Сервис может группировать имена по зарегистрированному домену, чтобы один регистрант не обходил квоту бесконечным созданием поддоменов. Это может быть разумно. Это не делает PSL ответственным за квоту и не оправдывает изменение глобального файла границ только потому, что одному клиенту не нравится коммерческий лимит вендора.
Pull request — это изменение политики, а не техническая правка
Рабочий процесс репозитория выглядит знакомо инженерам ПО: открыть pull request, заполнить шаблон, запустить автоматические проверки, получить ревью и объединить изменение. Последствие менее обычное. Изменение в одну строку может изменить то, как браузеры, сертификационные системы и сервисы группируют имена, как только новые данные распространятся.
Поэтому процесс подачи спрашивает не только о том, валиден ли синтаксис. Мейнтейнерам нужно знать, кто запрашивает изменение, уполномочено ли это лицо или организация, какую политику регистрации или аренды представляет правило и понимает ли отправитель низовые последствия. Тесты могут выявить проблемы порядка, дублирования и ожидаемых совпадений; они не могут сами по себе удостоверить организационные полномочия.
Правило шаблона 2026 года делает эту подотчётность явной. Форма должна использоваться без переписывания или пересказа GPT-системой. Публичные флажки — это подтверждения. Требование, чтобы уполномоченный отправитель делал их напрямую, сохраняет более чистую запись того, кто и что заявлял, когда правило с высокими последствиями поступало на ревью.
Это также причина, по которой заполненный шаблон не может создавать гарантию уровня обслуживания. Доказательства могут быть неполными. Мейнтейнер может запросить официальную документацию реестра. Частной платформе может понадобиться доказать контроль над доменом. Предложение может выявить последствия для cookie или сертификатов, которые отправитель не рассматривал. Поэтому законное ревью может занять время, даже если лежащий в основе запрос кажется небольшим.
Ограниченная мощность проекта делает качество заявок частью надёжности системы. Низкоконтекстный или переадресованный вендором запрос отнимает внимание, которое могло бы уйти на поддержание политики, тестирование или срочные исправления. Шаблон — не бюрократия вокруг тривиального файла; это часть механизма, позволяющего волонтёрам обрабатывать данные изменений, копируемые в ПО с высокими последствиями.
Устаревшие записи удалять сложнее, чем кажется
Добавление правила — не единственная проблема поддержки. Политика регистрации и платформ меняется. Частный сервис может закрыться, перестать предлагать поддомены или перевести клиентов на другую структуру. Реестр может изменить модель регистрации. Тогда канонический список рискует сохранить границу, чья исходная причина исчезла.
Удаление не автоматически безопаснее устаревания. У низового потребителя могут оставаться пользователи, куки, сертификаты или политические допущения, построенные вокруг старой границы. Удаление строки может объединить сайты, которые ранее были отдельными с точки зрения ПО. Поэтому мейнтейнеру нужны доказательства, что политика изменилась, и разумное представление о том, что удаление сделает после распространения.
Низкоинтенсивные обращения, начатые в июле 2024 года, отражают эту осторожность. Вместо того чтобы рассматривать устаревшие данные как задачу массовой уборки, мейнтейнеры связались с отдельными регистрантами, чтобы подтвердить, нужны ли записи по-прежнему. Масштаб намеренно ограничен, потому что каждый ответ может требовать контекста и потому что молчание неоднозначно: отсутствие ответа — не доказательство, что производственную границу безопасно удалять.
Это ещё одно место, где помогла бы низовая прозрачность. Если бы крупные браузеры и сервисы раскрывали, какую версию PSL используют, и предоставляли лучшую телеметрию изменений, мейнтейнеры и владельцы доменов имели бы больше доказательств при рассмотрении удаления или отката. Сегодня проект может изучать публичные исходники и историю релизов для некоторых потребителей, но у него нет полной описи того, где развёрнуто каждое правило.
Отсутствие этой описи — не провал одного PSL. Это следствие открытого повторного использования. MPL 2.0 разрешает широкое использование на своих условиях, и потребители могут преобразовывать данные многими способами. Открытая дистрибуция снижает стоимость интеграции, делая полную низовую видимость нереалистичной.
Альтернативы теряют либо точность, либо свежесть, либо общее управление
PSL сохраняется, потому что нет универсального протокола, дающего тот же ответ дёшево и согласованно для каждого имени хоста. Простая эвристика «последние две метки» немедленно ломается на структурах вродеco.ukи более глубоких публичных пространствах имён. Браузер мог бы поддерживать собственный частный список, но тогда кросс-вендорное поведение разошлось бы, и каждому вендору пришлось бы дублировать политическую работу.
База данных корневой зоны IANA решает другую задачу. Она авторитетна для делегирований верхнего уровня, а не для каждой более глубокой границы, под которой регистранты могут получать имена. Сайты реестров и RDAP могут давать более авторитетную локальную информацию, но политики различаются, а живой опрос для каждого браузерного решения был бы медленным, фрагментированным и потенциально чувствительным к приватности.
Коммерческие сервисы доменной аналитики могут добавлять более богатую классификацию, данные о владении и репутации. Они могут быть полезны там, где эти атрибуты важны, но вводят стоимость, непрозрачность и зависимость от вендора и всё равно не превращают одну частную базу данных в веб-широкий стандарт. First-Party Sets и связанные механизмы сайтов выражают заявленные отношения между уже идентифицированными сайтами; они не заменяют исходную задачу определения регистрируемой границы.
Поэтому PSL делает осознанный обмен. Он отказывается от идеальной свежести в реальном времени в обмен на небольшой, кэшируемый, проверяемый и кросс-вендорный снимок известной административной политики. Этот обмен работает, только пока потребители помнят, чем пожертвовали. Список — не живой запрос к реестру, и его не следует так рассматривать.
Его конкурентное преимущество, если этот термин применим к комьюнити-набору данных, — институциональное не меньше, чем техническое. Синтаксис прост, файл публичен, изменения проверяемы, и несколько независимых продуктовых экосистем уже его понимают. Заменить формат было бы проще, чем заменить накопленную историю политики, инструментарий и операционные знания вокруг него.
Эти накопленные знания создают зависимость от пути. У потребителей есть парсеры, тесты, задания обновления и процедуры инцидентов, построенные вокруг PSL. Владельцы доменов знают, где предлагать границу. Команды сертификации и браузеров имеют продуктовую логику на основе eTLD+1. Новой системе понадобилась бы не только лучшая техническая модель, но и заслуживающий доверия путь миграции для всех этих участников.
Давление вендорской поддержки — самая явная асимметрия управления
Важнейшее институциональное напряжение PSL — не между двумя конкурирующими мейнтейнерами. Оно между небольшим вышестоящим проектом и крупными низовыми продуктами, которые могут привязывать к его данным коммерческие последствия. Вендор может решить, что лимит частоты, граница учётной записи или контроль отслеживания зависит от классификации PSL, а затем сказать клиенту, что решение — получить запись PSL.
Эта инструкция звучит операционно просто, потому что вендор не тот, кто рассматривает запрос. Для проекта предлагаемая строка должна всё равно удовлетворять тем же критериям полномочий и политики, что и любое другое добавление. Если она не отражает подлинную регистрацию или границу взаимно не доверяющих арендаторов, её принятие может исказить поведение браузеров и сертификатов лишь для исправления модели продукта одной компании.
Поэтому предупреждения репозитория против таких обращений — форма защиты управления. Они оставляют ответственность у организации, спроектировавшей обращённое к клиенту правило. Облачный или SaaS-провайдер может изменить собственную модель квот, построить override, улучшить идентификацию учётных записей или поддержать клиента напрямую. Он не должен требовать от внешнего волонтёрского проекта изменения общих данных веб-границ, если только базовая доменная политика сама не оправдывает изменение.
Здесь есть эффект второго порядка. Как только вендоры узнают, что включение в PSL влияет на ценные функции, они могут создавать у клиентов стимулы добиваться записей по причинам, не связанным с исходной границей безопасности. Достаточное такое давление могло бы изменить состав секции PRIVATE и сделать список труднее интерпретируемым как свидетельство подлинной мультитенантной изоляции.
Настойчивость мейнтейнеров в отношении полномочий, доказательств и границ применения помогает сопротивляться этому дрейфу. Низовые организации могут усилить это, публикуя, как именно они используют данные PSL, предлагая продуктовые апелляции и поддерживая клиентов без превращения мёрджа в репозиторий в средство по умолчанию.
Что доказывает включение — и чего оно не доказывает
Запись PSL — доказательство одной узкой вещи: канонический список в настоящее время фиксирует границу публичного суффикса на этой метке в соответствии с правилами и процессом проекта. Доказательства за записью в секции ICANN и записью в секции PRIVATE различаются, но ни та, ни другая не даёт общего сертификата легитимности.
Включение не доказывает, что домен безопасен. Не доказывает, что частная платформа правильно изолирует арендаторов. Не доказывает юридическое владение, бенефициарное владение, платёжеспособность, качество клиентов или отсутствие злоупотреблений. Не означает, что проект поддерживает компанию или её сервис. Не делает имя вечным в DNS.
Оно также не создаёт прав в отношении сторонних продуктов. Клиент не может указать на запись PSL и вывести право на конкретный лимит частоты, сертификационный продукт или браузерное обращение сверх того, что определяют собственные правила продукта. И наоборот, продукт не может рассматривать отсутствие записи PRIVATE как доказательство ненадёжности платформы.
Эти ограничения легко потерять, потому что список находится рядом с механизмами безопасности. Набор данных, используемый при выпуске сертификатов и изоляции браузера, может выглядеть как орган безопасности, даже когда проект многократно говорит обратное. Хороший низовой дизайн должен сохранять различие, называя точное решение, которое информирует PSL, а не описывая включение как одобрение.
Та же тщательность нужна в исследованиях. Связь с Mozilla не должна превращаться в утверждение, что Mozilla контролирует каждую запись или низовое использование. Мейнтейнеров репозитория не следует представлять регуляторами DNS. Владельцев доменов, подающих записи PRIVATE, не следует описывать как получающих сертификацию. Публичная запись поддерживает более интересный вывод: контроль намеренно распределён, и это распределение — одновременно основа интероперабельности и источник пробелов в подотчётности.
Экосистема — это цепочка смежных полномочных структур, а не одна организация
Организации вокруг PSL легко слить в одну мысленную картину, потому что все они касаются доменной политики. На практике они занимают разные уровни. IANA и ICANN обеспечивают авторитетный контекст корневой зоны и реестров. Реестры TLD определяют политику регистрации в своих делегированных пространствах. Частные владельцы доменов решают, работают ли они с мультитенантными поддоменными сервисами. Мейнтейнеры PSL решают, поддерживают ли доказательства правило в каноническом файле. Команды браузеров и библиотек решают, как разбирать и поставлять файл. Удостоверяющие центры и онлайн-сервисы решают, какую политику привязать к полученной границе.
Это разделение — больше чем организационная опрятность. Оно определяет, кто может исправить какой сбой. Если реестр меняет модель регистрации, реестр — источник базового факта, но не может обновить браузер напрямую. Если браузер неверно обрабатывает Unicode до применения правил PSL, корректная вышестоящая строка не починит парсер. Если удостоверяющий центр использует секцию PRIVATE иначе, чем браузер, расхождение может быть намеренным, а не багом. Атрибуция инцидента должна сохранять эти уровни.
Mozilla находится в этой цепочке как исторический дом работы effective-TLD и как часть инфраструктурного контекста проекта. GitHub размещает публичный репозиторий, обсуждение ревью, тесты и историю. Ни одна из этих связей не делает эти платформы владельцами каждой доменной политики, представленной в списке. Точно так же запись, поданная реестром TLD, не даёт этому реестру полномочий над проектом в целом. Он предоставляет доказательства для пространства имён, которым управляет.
Набор низовых потребителей широк. Firefox и Gecko имеют историческую связь, наиболее тесно ассоциируемую с происхождением проекта. Chromium и Chrome предобрабатывают и используют данные публичных суффиксов для решений о сайтах и cookie. Продукты на основе WebKit используют концепции публичных суффиксов в поведении веб-платформы. Удостоверяющие центры и правила CA/Browser Forum используют концепции доменов, контролируемых реестром, вокруг выдачи подстановочных сертификатов и связанной политики. Let's Encrypt — один из заметных примеров CA, использующего концепции зарегистрированных доменов в операционных лимитах и системах выпуска.
Языковые библиотеки, краулеры, операционные системы и серверные приложения упаковывают собственные парсеры или снимки. Облачные, социальные и рекламные платформы могут привязывать к той же границе поведение учётных записей, лимитов частоты или приватности.
Ни одна из этих интеграций не передаёт полномочия управления обратно потребителю. Браузерный вендор не приобретает право переопределять политику реестра, потому что поставляет список. Удостоверяющий центр не становится мейнтейнером PSL, потому что полагается на расчёт зарегистрированного домена. Облачная платформа не получает охранного одобрения, потому что её запись PRIVATE присутствует. Интеграция доказывает зависимость, а не владение.
Вот почему PSL больше похож на цепочку поставок данных, чем на программный продукт с одним релизным поездом. Политика возникает у реестров или уполномоченных владельцев доменов. Подача упаковывает эти доказательства в процесс изменений проекта. Ревью и тесты дают канонический мёрдж.Publicsuffix.orgраспространяет результат. Потребители преобразуют и выпускают его. Поведение конечного пользователя возникает только после того, как конечный продукт применит собственные правила. Каждая передача может вносить задержку или интерпретацию.
Цепочка также объясняет, почему публичный репозиторий не может дать полную карту развёртывания. Потребители с открытым исходным кодом видимы, когда их код и преобразования данных публичны. Проприетарные сервисы могут использовать список внутренне, не раскрывая каждый выбор парсера или график обновления. Широкое утверждение о принятии может быть хорошо поддержано на уровне категорий, но при этом не иметь аудированной переписи установленных копий или версий.
Проект хорошо раскрывает доказательства в апстриме и гораздо хуже — в низовой части
Сильнейшие доказательства вокруг Public Suffix List касаются его собственной идентичности, формата правил и процесса изменений. Канонический файл напрямую загружается. Алгоритм сопоставления и примеры публичны. История Git фиксирует изменения. Шаблон подачи документирует текущие подтверждения. Обсуждения в репозитории показывают, как мейнтейнеры запрашивают полномочия и проясняют последствия. Это необычно проверяемые основания для инфраструктуры, которую большинство пользователей никогда не видит.
Доказательства становятся слабее по мере удаления анализа от механики апстрима. Нет полной описи каждого браузера, библиотеки, облачного сервиса, краулера или сертификационной системы, использующей файл, и нет единого общего графика, показывающего, как быстро обновляется каждый потребитель. Публичные продукты можно изучать по отдельности, но проект не ведёт телеметрию по установленной базе. Канонический коммит доказывает состояние данных апстрима, а не состояние каждого устройства.
У доказательств управления аналогичная граница. Публичные роли репозитория и активность ревью показывают, кто может действовать в проекте в данный момент, но доказательства не устанавливают обычную юридическую оргсхему, оплачиваемую численность или полную меру влияния работодателей. Было бы небезопасно заключать, что каждый видимый контрибьютор — волонтёр в одном и том же смысле, или что работодатель, часто появляющийся в коммитах, контролирует проект. Формальные права доступа, занятость и неформальное влияние — разные факты.
Финансовых доказательств ещё меньше. PSL — не обычная операционная компания с раскрытой выручкой, прибылью или оценкой. Инфраструктура, связанная с Mozilla, и низовая инженерия, очевидно, имеют издержки, но исходная база не распределяет эти издержки в отчёт о прибылях и убытках проекта. Коммерческая ценность, создаваемая браузерами, удостоверяющими центрами или облачными сервисами, не может быть приписана PSL как выручка. Любая попытка выдумать рыночную стоимость списка спутала бы зависимость с владением.
Та же дисциплина относится к спорам. У проекта есть документированные проблемы: давление поддержки, риск устаревания, стороннее распространение и злоупотребление записями PRIVATE как сигналами доверия. Это структурные проблемы, а не доказательства проступков мейнтейнеров. Правильный анализ спрашивает, соответствуют ли стимулы и ресурсы последствиям зависимости; он не должен фабриковать скандал из того факта, что у волонтёров ограниченный ресурс.
Более сильная доказательная база потребовала бы информации, которую публичная запись даёт не полностью: свежего интервью с основными мейнтейнерами, независимой переписи крупных низовых развёртываний, измеренных времён распространения после выбранных изменений и более систематических данных о бэклоге ревью и штате. Эти пробелы не мешают защитимой профилю. Они задают границу того, что можно утверждать с уверенностью.
Поэтому статья может быть твёрдой в отношении механизма и осторожной в отношении масштабов. Хорошо подтверждено, что PSL поставляет общий набор данных о доменных границах, что крупные категории ПО на него полагаются, что мейнтейнеры используют публичный процесс ревью и что низовые потребители контролируют собственные обновления и политические выборы. Не подтверждено утверждение о всеобщей доле рынка, единой глобальной версии, точной экономической оценке или одной организации, командующей всей системой.
Обработка ошибок — часть интероперабельности, а не дополнение
Большинство объяснений PSL сосредоточены на успешном пути: канонизировать имя хоста, найти действующее правило и вернуть регистрируемый домен. Продакшен-системы проводят значительное время в менее аккуратных случаях. Имя хоста может быть некорректным. Потребитель может встретить неизвестный суффикс. Библиотека может работать со снимком, предшествующим изменению реестра. Запись PRIVATE могла быть удалена в апстриме, но остаться внутри старого приложения.
Эти условия превращают запасное поведение в политику. Документированное правило по умолчанию даёт алгоритму детерминированный ответ, когда ни одна явная строка не совпадает, но некоторые потребители могут намеренно отвергать неизвестные суффиксы для своего случая. Парсер может сохранять завершающую точку, тогда как другой компонент удаляет её раньше. Преобразование Unicode может завершиться сбоем до начала поиска PSL. Ни одно из этих различий не означает, что канонический файл сам по себе неверен, но каждое может изменить границу, которую видит продукт.
Для операторов практическое требование — тестировать негативные случаи так же тщательно, как успешные. Библиотека должна знать, что она возвращает для неизвестного TLD, исключения под подстановочным знаком, Unicode-метки и устаревшей записи PRIVATE. Браузер или сервис должен уметь отличать плохое правило от устаревшего файла данных, а устаревший файл — от бага парсера. Иначе каждый инцидент сплющивается в фразу «проблема PSL», даже когда причина в другом месте.
Проект помогает, сохраняя язык правил узким, а тестовую поверхность видимой. Потребителям всё равно нужен собственный путь восстановления. Если новая запись ломает группировку учётных записей, SaaS-вендор должен иметь возможность изменить собственную политику, пока расследуется вопрос в апстриме. Если браузер обнаруживает регрессию парсера, он не должен просить реестр изменить корректные данные политики под баг. Интероперабельность зависит от сохранения границы между общими фактами и локальной реализацией.
Файл мал, потому что ответственность лежит в другом месте
Дизайн PSL успешен отчасти потому, что он отказывается становиться полной моделью веба. Он не хранит каждого регистранта, не обходит каждую DNS-зону, не классифицирует каждую организацию и не решает каждую политику, использующую доменные границы. Он фиксирует достаточно административной структуры, чтобы ПО могло рассчитать общую границу, а затем останавливается.
Эта сдержанность делает данные проверяемыми. Точные правила, подстановочные знаки и исключения понятны. К предлагаемому изменению можно прикрепить доказательства. Потребители могут реализовать алгоритм локально и просматривать историю версий. Более амбициозная база данных могла бы давать более богатые ответы, но потребовала бы больше данных, больше финансирования, больше полномочий и другой модели управления.
Цена сдержанности в том, что низовые команды должны делать реальную работу. Им нужно обновлять данные, определять политику секций, тестировать краевые случаи парсера, обрабатывать откат и решать, действительно ли eTLD+1 — правильное понятие для решаемой проблемы. Потребитель, относящийся к файлу как к волшебному источнику идентичности сайта, передаёт суждение, которое PSL никогда не обещал предоставлять.
Это устойчивый урок проекта. Public Suffix List полезен, потому что фиксирует границу, которую DNS не кодирует, и делает это в форме, доступной многим продуктам. Его влияние переросло его формальные ресурсы, но ответ — не притворяться, что мейнтейнеры контролируют веб. Подотчётность должна следовать по всей цепочке: реестр или владелец домена, отправитель, волонтёрское ревью, каноническое распространение, производное обновление и продуктовая политика.
Небольшой вышестоящий файл может оставаться здоровой общей зависимостью, только если гораздо более крупные организации вокруг него продолжат нести последствия, которые они к нему привязывают.
Следующее испытание — смогут ли потребители сделать видимыми версию и ответственность
Самые полезные операционные индикаторы больше не сводятся к тому, активен ли канонический репозиторий. Более трудный вопрос — могут ли организации, зависящие от PSL, показать, какую версию используют, как быстро поглощают исправления и какую политику привязывают к каждой секции.
Для команд браузеров и библиотек первое испытание — воспроизводимость. Продакшен-сборка должна прослеживаться до точного коммита PSL или сгенерированного набора данных, а тесты соответствия должны покрывать канонизацию, Unicode, завершающие точки, подстановочные знаки, исключения, неизвестные суффиксы и обработку ICANN/PRIVATE. Отчёт о баге не должен начинаться с угадывания, какой список использовал затронутый продукт.
Для реестров ключевой индикатор — владение поддержанием политики. Правила регистрации могут измениться до того, как сбои браузеров сделают несоответствие видимым. У реестра, полагающегося на PSL, должно быть известное лицо или команда, отвечающие за проверку его записей, обновление доказательств и реакцию, когда мейнтейнеры спрашивают, остаётся ли правило актуальным.
Частные платформы сталкиваются с более строгим испытанием, потому что их записи могут затрагивать взаимно не доверяющих клиентов. Новую заявку PRIVATE следует рассматривать как миграцию безопасности, а не как упражнение в брендинге: тестировать границы cookie, последствия для сертификатов, поведение отката и влияние на существующих арендаторов, прежде чем предполагать, что успешный мёрдж безвреден.
Задержка низовых патчей — самый важный системный показатель. Канонический файл обновляется ежедневно, но нет универсального графика принятия браузерами, библиотеками, операционными системами или сервисами. Исправление, которое занимает часы в апстриме и месяцы в производном продукте, всё равно остаётся операционно устаревшей зависимостью. Публичные метаданные версий, независимые механизмы обновления и примечания к релизам сделали бы этот разрыв легче измеримым.
Мощность мейнтейнеров — ещё один наблюдаемый сигнал. Открытый бэклог pull request, время ответа, доступность рецензентов, непрерывность CI и темп работы с устаревшими записями показывают, растут ли последствия быстрее, чем обслуживание. Ни один из них не следует превращать в искусственные целевые показатели уровня обслуживания для волонтёров, но устойчивое ухудшение было бы доказательством, что текущая модель ресурсов под давлением.
Последний индикатор — поведение вендоров. Уведомления репозитория уже задокументировали случаи, когда продуктовые правила третьих сторон направляли клиентов в PSL. Если больше вендоров сделают изменения граничного списка обычным средством для проблем учётных записей, квот или аналитики, нагрузка на управление сместится дальше в апстрим. Более здоровой была бы противоположная картина: вендоры публикуют свою зависимость от PSL, поддерживают продуктовые исключения там, где уместно, и направляют клиента в проект только тогда, когда базовая доменная политика действительно принадлежит списку.
Устаревание и откат — самое уязвимое место общей модели
Некорректная или неавторизованная запись в широко используемом пространстве имён проверила бы все уровни сразу. Мейнтейнерам нужно было бы установить правильную политику и объединить исправление. Каноническое распространение должно было бы обновиться. Браузерам, библиотекам, сертификационным системам и сервисам нужно было бы поглотить исправление. Пользователи могли бы видеть разное поведение, пока эти производные пути релиза не сойдутся.
Тот же паттерн применим к устаревшей записи PRIVATE. Её удаление в апстриме может быть корректным, но при этом вызывать разрушительные переходы для продуктов, которые годами группировали сайты по старой границе. Поэтому важен не только вопрос, правилен ли канонический список сегодня, но и может ли система безопасно перейти от вчерашнего ответа к сегодняшнему.
Несколько событий существенно улучшили бы это положение. Больше потребителей могли бы раскрывать точную версию PSL в диагностике. Браузеры и библиотеки могли бы делиться тестами соответствия на сложных именах. Реестры могли бы публиковать больше машинно-проверяемых доказательств, таких как записи_pslтам, где уместно. Крупные низовые пользователи могли бы финансировать нейтральное тестирование или мощность рецензентов, не превращая финансирование в односторонний контроль.
Несколько событий ослабили бы его. Вендорские форки могли бы разойтись настолько, что канонический файл перестал бы описывать общее поведение. Крупный браузер или операционная система могли бы поставить сильно устаревший снимок. Уход мейнтейнеров мог бы создать устойчивый бэклог ревью. Продуктовые вендоры могли бы всё чаще использовать включение в PRIVATE как неофициальный шлюз для коммерческих функций, уводя проект от его цели — данных о границах.
Поэтому наиболее значимые сценарии конкретны, а не общи. PSL может остаться прочным общим знаменателем, если активность репозитория, кросс-вендорное соответствие и дисциплина низовых обновлений останутся здоровыми. Браузеры могут снизить зависимость от eTLD+1 для некоторых решений о приватности по мере развития разделяемого хранилища и систем заявленных отношений, но при этом всё ещё нуждаться в данных публичных суффиксов для cookie и сертификатов. Профессиональное финансирование могло бы укрепить обслуживание, если управление останется нейтральным. Автоматизация реестров могла бы улучшить свежесть, не заменяя человеческое суждение.
Частные форки могли бы ускорить локальные исправления, фрагментируя общую модель границ веба.
У каждого сценария есть наблюдаемый сигнал. Оценка должна меняться, когда меняется сигнал, а не потому, что файл стал более или менее модным.
Самый маленький файл в стеке идентичности веба имеет самый широкий пробел подотчётности
PSL находится в необычной структуре контроля. Реестры и частные владельцы доменов знают базовую политику. Мейнтейнеры контролируют, входит ли предложенное правило в канонический список. Инфраструктура, связанная с Mozilla, и GitHub помогают публиковать проект. Браузерные вендоры, удостоверяющие центры, библиотеки и облачные сервисы решают, когда поглощать данные и какое поведение к ним привязывать. Конечные пользователи испытывают результат, обычно не видя ни одного из этих уровней.
Ни у одного участника нет полного контроля, что является преимуществом, пока что-то не идёт не так. Реестр может исправить собственную политику, но не может заставить старый браузер обновиться. Мейнтейнер может отклонить слабую заявку PRIVATE, но не может помешать вендору использовать древний форк. Браузер может пропатчить парсер, но не может заставить каждую серверную библиотеку вести себя одинаково. SaaS-компания может определить лимит частоты вокруг eTLD+1, но не может переложить ответственность за это коммерческое правило на волонтёрских мейнтейнеров только потому, что вход пришёл из PSL.
Это распределение полномочий создаёт самую глубокую проблему управления проектом: участники с наибольшей экономической зависимостью часто не являются участниками, несущими самое узкое бремя ревью в апстриме. Крупные продукты могут привязывать новые последствия к границе, не добавляя эквивалентную мощность для поддержания общих данных. Чем больше накапливается использований, тем легче кажущимся полномочиям списка превысить полномочия, которые его мейнтейнеры реально заявляют.
Руководящим командам, зависящим от данных PSL, следует сделать три решения явными. Во-первых, кто внутри организации владеет зависимостью: точным набором данных, парсером и путём обновления. Во-вторых, какие продуктовые политики используют секцию ICANN, секцию PRIVATE или обе, и почему. В-третьих, что происходит, когда канонический ответ меняется после того, как продукт уже выпущен.
Эти решения вскрывают издержки переключения, которые иначе легко упустить. Сам файл открыт и прост, поэтому замена выглядит дешёвой. На практике у зрелого потребителя есть годы парсерных допущений, тестов, сценариев инцидентов, продуктовой семантики и пользовательских ожиданий, построенных вокруг eTLD+1. Частная замена должна была бы воссоздать не только данные, но и легитимность реестровых доказательств, историю проверенных исключений и кросс-вендорное ожидание, что та же граница означает примерно то же и в других местах.
Поэтому эффект второго порядка от широкого принятия — более сильная зависимость от пути. Эффект третьего порядка — риск общего режима отказа: если многие продукты потребляют одно плохое правило, одна ошибка в апстриме может распространиться широко. Противоядие — не фрагментация ради самой фрагментации. Независимые реализации с прозрачным версионированием, тестами и путями отката могут разделять канонические данные, не разделяя каждый режим отказа.
Самый необратимый риск — потерять способность объяснять, почему существует граница и кто за неё отвечает. Правило, пережившее исчезновение своего политического происхождения, производный форк без прослеживаемого коммита или коммерческий продукт, трактующий включение как непрозрачное разрешение, — всё это разрывает цепочку доказательств, дающую PSL легитимность.
Эта цепочка доказательств — настоящий актив проекта. Список работает, потому что границу можно связать с политикой, изменение можно публично проверить, а потребитель может, по крайней мере в принципе, сказать, какую версию использовал. Защита этой цепочки важнее добавления функций в файл.
Поэтому долгосрочный тест прост в формулировке и труден в исполнении. Когда следующее важное правило окажется неверным, устаревшим или спорным, сможет ли экосистема определить авторитетную политику, исправить канонический список, проследить затронутые производные и восстановить согласованное поведение, не превращая волонтёрского мейнтейнера в службу поддержки каждого продукта, построенного поверх?
Если ответ останется утвердительным, Public Suffix List сможет продолжать быть тем, что сделало его ценным с самого начала: узким, общим элементом инфраструктуры, позволяющим вебу проводить границу, которую сам DNS не видит.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров