
Кратко
- Prosimo основана в 2019 году и привлекла не менее 55 млн долларов в раундах A (2021) и B (2022); аудированная выручка, оценка и цена поглощения не раскрыты.
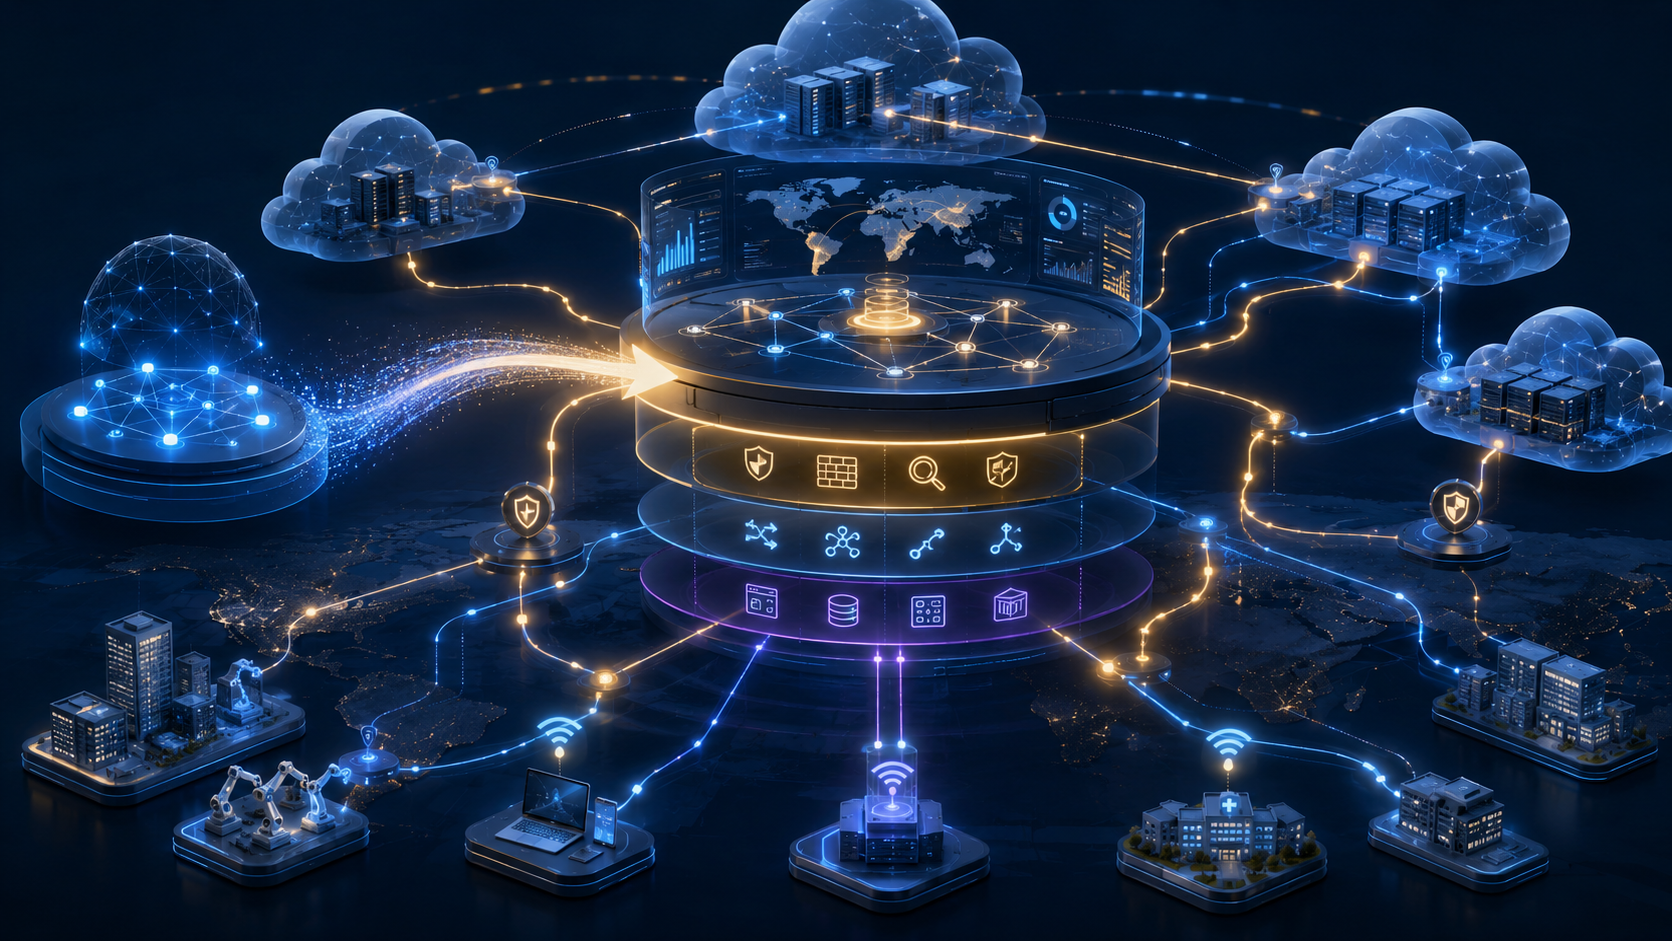
- AXI сочетает центральный уровень намерений, топологии и аналитики с распределёнными edge-узлами: обнаруживает облачные активы, соединяет приложения, подключает сервисы безопасности и собирает телеметрию, но не владеет физической магистральной сетью.
- Интеграция VM-Series, анонсированная в июне 2024 года, предшествовала переходу Prosimo в состав Palo Alto Networks примерно в феврале 2025 года; точные дата, цена и текущее продуктовое соответствие в открытых источниках не указаны.
- Контроль по-прежнему распределён между предприятием, оркестрационным ПО, облачными провайдерами и Palo Alto Networks; главная проверка для клиентов — смогут ли мигрировать топология, учётные данные, политики и права на маршрутизацию.
Компания исчезла, а проблема осталась
Называть Prosimo поставщиком, который в 2026 году всё ещё работает независимо, неточно. Открытые карьерные данные показывают, что её основатели и несколько сотрудников перешли в Palo Alto Networks около февраля 2025 года. Страница компании Prosimo помечена как «приобретено», а бывший технический директор Nehal Bhau позднее сообщил, что технология компании интегрирована в продукты Palo Alto Networks. Этих доказательств достаточно, чтобы подтвердить смену контроля и сохраняющуюся ценность технологии; однако они не подтверждают дату подписания соглашения, дату закрытия сделки, юридическую форму или цену.
Эта оговорка должна быть в начале, потому что она определяет, какое время глаголов использовать в описании продуктов. AXI, Network Transit, App Transit, Application-driven Intelligent Results и Nebula — задокументированные возможности периода независимости Prosimo. Пока Palo Alto Networks не опубликует текущую карту продуктов и поддержки, их нельзя описывать как действующие продукты, которые по-прежнему продаются под именем Prosimo. Историческая архитектура после поглощения может существовать в виде встроенного кода, общего сервиса, продуктового модуля или внутреннего инженерного актива — это разные формы.
Исчезновение бренда не означает, что основная проблема устарела. Предприятия по-прежнему распределяют рабочие нагрузки между Amazon Web Services, Microsoft Azure, Google Cloud, частными дата-центрами, площадками, SaaS-платформами и удалёнными пользователями. В каждой среде свои маршрутизация, шлюзы, приватные конечные точки, контроль доступа, сервисы безопасности, квоты и правила биллинга. Даже владея всеми аккаунтами, предприятие не всегда имеет единую картину того, как запросы перемещаются между средами. Значение Prosimo — в попытке получить эту картину.
Поэтому поглощение — не примечание в конце, а главная линия статьи. Prosimo построила межоблачный уровень управления, который обнаруживает активы, интерпретирует контекст приложений и направляет трафик через сервисы безопасности. Palo Alto Networks сначала выступила технологическим партнёром, позволяя встраивать в эти пути свои межсетевые экраны VM-Series; затем стала владельцем технологии. Граница между оркестрацией маршрутизации и глубокой проверкой оказалась внутри одной платформы кибербезопасности.
В мультиоблачной маршрутизации решает контекст
Таблица маршрутизации может сказать, достижим ли префикс через определённый следующий переход. Но сама по себе она не объясняет, к какому приложению хочет обратиться пользователь, можно ли доверять отправителю, должен ли трафик проходить проверку, доступна ли приватная конечная точка, дороже ли один облачный путь другого и почему транзакция всё равно завершается ошибкой после прибытия пакета. Мультиоблачная эксплуатация превращает эти вопросы в общую задачу управления.
Суждение Prosimo состояло в том, что право маршрутизировать трафик нельзя определять только достижимостью L3. Компания пыталась объединить опись облачных активов, состояние сети, идентичность приложений, идентичность пользователей, риск, производительность и телеметрию транзакций. Такой контекст позволяет принимать более конкретные политики: подключить приложение, изолировать сегмент, выбрать точку входа или пропустить определённый трафик через межсетевой экран. Ценность не в создании нового волоконно-оптического пути, а в решении, как комбинировать существующие пути и сервисы.
Это объясняет, почему Prosimo использовала термин application experience infrastructure («инфраструктура опыта работы с приложениями»). Запрос приложения ставится над отдельными сетевыми объектами: VPC, VNet, подсети, транзитные хабы или приватные связи — лишь компонент сквозного пути, а не конечная точка управления. Такой подход помещает продукт сразу на несколько рынков: облачные сети, доставку приложений, нулевое доверие, гарантию качества сети, оптимизацию затрат и подключение сервисов безопасности.
Широкий функциональный охват — одновременно возможность и источник неопределённости. Платформа, охватывающая несколько команд, может решать проблемы координации, за которые не отвечает ни одна команда; но её труднее оценивать, так как сетевые, ИБ-специалисты, облачные, прикладные и финансовые команды используют разные критерии успеха. Prosimo должна была доказать, что единая модель улучшает эксплуатацию, а не становится ещё одним центральным слоем с высокими привилегиями, ошибка в котором влияет на все среды.
Что такое Prosimo и что осталось сегодня
Prosimo — частная компания по разработке облачного сетевого ПО, основанная в 2019 году и расположенная в районе залива Сан-Франциско. Ramesh Prabagaran был соучредителем и генеральным директором в период независимости, Nehal Bhau — соучредителем и техническим директором. Открытые профили также связывают Linus Aranha и Pradeep Aragonda с основанием или старшим инженерным руководством; точные должности следует сверять с персональными профилями на конкретные даты.
Основная платформа компании — Application eXperience Infrastructure (AXI). AXI управляет намерениями, топологией, аналитикой и оркестрацией через центральный программный слой и разворачивает распределённые узлы AXI Edge в облачных регионах, на площадках или в близлежащей локальной инфраструктуре. Позже компания перегруппировала продуктовую структуру в Full-Stack Cloud Transit, где Network Transit и App Transit отвечают за разные категории соединений. AIR анализирует телеметрию и формирует операционные выводы; Nebula в 2024 году добавила взаимодействие на естественном языке.
Prosimo не была облачным оператором и не владела глобальной волоконно-оптической магистралью, соединяющей все регионы. Пути могли проходить через магистраль облачного провайдера, публичный интернет, Direct Connect или ExpressRoute, серверные или операторские каналы, а также корпоративные сети. Это и не вендор межсетевых экранов уровня Palo Alto Networks. В интеграции 2024 года Prosimo отвечала за обнаружение, сегментацию и направление трафика, а VM-Series — за глубокую проверку безопасности.
После поглощения корректнее говорить о «технологической преемственности». Последующие заявления об интеграции делали акцент на обнаружении мультиоблачных активов и ускорении развёртывания программных межсетевых экранов для входящего, исходящего и трафика «восток-запад». Это доказывает, что важные компоненты Prosimo сохранились, но не подтверждает, что весь исторический ассортимент AXI, коммерческая упаковка и модель поддержки продолжили существовать в неизменном виде.
Новая задача после SD-WAN
Команда основателей имела опыт крупномасштабных сетей, доставки приложений и облачной инфраструктуры. Prosimo вышла из более широкой экосистемы основателей и инженеров, связанных с Viptela; Viptela помогла превратить SD-WAN в отдельную категорию на корпоративном рынке. Но следующая задача была иной. SD-WAN может упростить отношения между филиалом и сетью или приложением, но сам по себе не создаёт единую операционную модель поверх нескольких публичных облаков.
Мультиоблачное приложение может зависеть от веб-эндпоинта в одной среде, базы данных или управляемого сервиса в другой, поставщика идентичности за пределами обеих, приватного канала к дата-центру и проверок безопасности на конкретных границах. Каждая зависимость может быть представлена разными облачными объектами. Сетевая команда видит префиксы и транзитные хабы; облачная — аккаунты и ресурсы; владельцы приложений — домены и транзакции; команда безопасности — зоны и политики проверки.
Prosimo исходила из запроса, а не из филиала. Ключевой вопрос: как пользователь или рабочая нагрузка должны получить доступ к приложению при приемлемой безопасности, производительности, доступности и стоимости. Объект маршрутизации расширяется с целевого префикса до транзакции, несущей идентичность и контекст приложения. Платформа должна собирать и поддерживать гораздо больше информации, чем традиционный маршрутизатор.
Рыночный момент был благоприятным. AWS, Azure и Google Cloud расширяли нативные службы транзита и приватных подключений. Предприятие может построить сложные сети в рамках одного облака, но API, объекты и модели политик различаются. Возможность Prosimo — не заменить их приватной магистралью, а координировать эти нативные возможности.
От основания в 2019 году до публичного запуска в 2021 году
Prosimo была основана в 2019 году, но официально запущена 6 апреля 2021 года. General Catalyst возглавил раунд A на 25 млн долларов. Инвестор описал возможность как доставку опыта работы с приложениями между облаками, что совпало с целью команды выйти за пределы традиционного подключения филиалов и создать новую категорию.
Рынок на момент запуска был переполнен и ещё не сложился. Облачные провайдеры снижали барьер использования своих сетевых сервисов; вендоры SD-WAN и SASE расширяли политики в облако; вендоры доставки приложений оптимизировали запросы; ИБ-вендоры проверяли трафик. Prosimo должна была показать, что эти возможности работают вместе в архитектуре, ориентированной на облако, не претендуя на замену всех окружающих систем.
Финансирование позволило компании развивать интеграции, программные edge-узлы, систему аналитики, коммерческую команду и партнёрские каналы. Но само по себе финансирование не доказывает продуктово-рыночное соответствие, масштаб выручки или долгосрочную дифференциацию. В доступных материалах нет аудированной выручки, годового повторяющегося дохода, общего числа клиентов или оценки. Финансирование свидетельствует о том, что инвесторы поверили в рыночный тезис, а не о полной операционной отчётности.
В 2022 году Prosimo закрыла раунд B на 30 млн долларов, который описывался как переподписанный. Сумма двух явно зафиксированных раундов даёт подтверждённый минимум 55 млн долларов. Некоторые базы данных могут показывать большие цифры из-за дублирования анонсов или связанных записей; такие цифры нельзя использовать, пока не проверены базовые события.
AXI размещает политики над облаком, а исполнение — рядом с рабочими нагрузками
Архитектура AXI разделяет работу между центральным слоем управления и аналитики и распределёнными программными edge-узлами. Центральный слой хранит намерения приложений и сети, обнаруживает активы, собирает топологию, подключает идентичность, анализирует телеметрию и оркеструет изменения. AXI Edge разворачивается рядом с рабочими нагрузками или пользователями, чтобы исполнение политик не зависело от удалённого физического центра.
Такое разделение похоже на другие программно-определяемые системы, но оперирует облачными объектами с семантикой приложений. Контроллеру нужен доступ к облачным аккаунтам и API; edge-узлам — к нативным транзитным сервисам, сетям рабочих нагрузок, приватным конечным точкам или внешним путям. Сила платформы — в сочетании двух взглядов: глобальное намерение над облаком и локальное исполнение рядом с трафиком.
Архитектура задаёт конкретные границы развёртывания. Каждый edge-узел потребляет облачные ресурсы, требует отказоустойчивого проектирования и должен обновляться, контролироваться и защищаться. Слой управления нуждается в достаточных правах для обнаружения активов и изменения сетевого состояния. Предприятие получает единый рабочий процесс, но добавляется система управления, от доступности и корректности которой зависит производственная доступность.
Prosimo иногда использовала термин «автономная облачная сеть». Доказательства поддерживают автоматизацию, рекомендации и оркестрацию через API, но не сеть, работающую независимо от человеческих политик, облачных сервисов и нижележащего транспорта. Операторам по-прежнему нужно определять намерения, утверждать доступ, обрабатывать исключения и нести ответственность за результаты.
AXI Edge — это выбор расположения, а не универсальное виртуальное устройство
AXI Edge может разворачиваться в облачных VPC или VNet, в серверной инфраструктуре или в ближайшей инфраструктуре. Технический документ AWS показывает edge-VPC, подключённый через Transit Gateway к VPC с рабочими нагрузками, с опциональным межсетевым экраном в цепочке, а также доступ к локальным площадкам и удалённым пользователям. Точка исполнения находится внутри облачной топологии, а не на удалённой корпоративной границе.
Расположение влияет не только на задержку. Оно определяет, где трафик входит в домен политики, какой участок облачной магистрали или интернета используется, где происходит шифрование и проверка и какую телеметрию платформа может видеть. Неверное расположение даёт обходные пути и расходы; разумное — сокращает путь и приближает трафик к рабочим нагрузкам.
Распределённое развёртывание добавляет домены отказа. Мощности, версии ПО, проектирование зон доступности, сходимость маршрутизации и права доступа могут различаться между регионами. Отказоустойчивость — это не просто два экземпляра: контроллер, облачные таблицы маршрутов, сервисы безопасности и обратные пути должны иметь согласованное представление о состоянии переключения.
Поэтому edge — часть более крупной операционной системы. Его ценность зависит от того, согласованы ли обнаружение активов, топология, политики и аналитика с окружающей облачной средой. Рассматривать его как автономное виртуальное устройство — значит упустить то, что Prosimo действительно продавала.
Базовый транспорт всегда принадлежал другим участникам
Prosimo координировала транспорт, но не владела физическими путями. Трафик приложений мог идти по магистрали AWS или другого облака, через публичный интернет, Direct Connect, ExpressRoute, серверные подключения, операторские каналы или корпоративную сеть. Платформа могла выбирать и оркестровать доступные варианты, но не могла устранить задержки, потери, домены отказа и правила биллинга этих поставщиков.
Эта граница важна для понимания обещаний производительности. Контроллер может выбрать наблюдаемый более качественный путь или приблизить точку входа к пользователю; но он не может гарантировать, что оператор не выйдет из строя, облачный регион не прервёт работу, а внешние зависимости останутся быстрыми. На опыт приложения влияют также DNS, обработка на сервере, хранилище, поведение браузера и сторонние сервисы, которые сетевому контроллеру не подчиняются.
Отсутствие приватной магистрали — не только слабость. Prosimo могла использовать уже купленную предприятием инфраструктуру и выигрывать от инвестиций облачных провайдеров; она могла выходить в новые регионы без прокладки волокна и координировать нативные системы вроде AWS Cloud WAN. Цена — зависимость от стабильности API, квот, коммерческих условий и специфики каждого вендора.
Поэтому предложение Prosimo — это операционный контроль, а не физическое владение. Компания пыталась заставить гетерогенные нижележащие транспортные среды работать в единой модели управления, сохраняя их нативные преимущества. Снижает ли такая абстракция зависимость от облаков или переносит её на контроллер — зависит от переносимости политик, топологии и edge-развёртываний.
Network Transit управляет достижимостью между сетевыми объектами
Network Transit работал с VPC, VNet, подсетями, регионами, площадками и сегментами. Он координировал облачные транзитные хабы и объекты маршрутизации, позволяя командам настраивать связность через единый рабочий процесс, а не в каждом облаке по отдельности. Решал классическую сетевую задачу: источник или сегмент должен достигать цели по разрешённому пути.
Это не означает, что различия между облаками исчезли. AWS, Azure и Google Cloud предоставляют разные объекты, квоты и поведение маршрутизации. Перекрытие адресов, асимметричные пути, приватные конечные точки и ограничения вендорских сервисов по-прежнему требуют инженерной работы. Prosimo могла стандартизировать типовые операции и показывать связи, но нижележащие системы сохраняли свои ограничения.
Network Transit также отвечал за сегментацию. Домены маршрутизации и политики могли изолировать среды или ограничивать достижимость. Контроллер должен был понимать, как сегмент существует в нескольких облаках и как нативные объекты реализуют эту границу. Единая политика могла превратиться в несколько наборов изменений, специфичных для вендора.
Единый интерфейс намерений — преимущество, а трансляция — риск. Если публичная политика расходится с реальной облачной конфигурацией, предприятие может думать, что сегмент защищён, хотя фактическое состояние иное. Сверка, аудит и явные состояния отказа так же важны, как и первоначальная настройка.
App Transit превращает приложение в объект маршрутизации
App Transit расширял модель с подсетей на приложения. Он мог решать, как пользователь или рабочая нагрузка получает доступ к сервису, на основе домена приложения, идентичности, типа запроса, состояния транзакций, риска и производительности. Это одно из самых явных отличий Prosimo от традиционного облачного маршрутизатора.
Взгляд на приложения ценен, потому что современные сервисы не обязательно соответствуют стабильным адресам. Управляемые платформы, SaaS-эндпоинты и распределённые компоненты меняются, но идентичность приложения остаётся значимой. Политика в отношении сервиса или пользователя может оказаться более устойчивой, чем правила, написанные только вокруг адресов и портов.
Такая модель требует точного обнаружения. Контроллер должен знать, какие домены и эндпоинты принадлежат приложению, какие зависимости критичны и каким заявлениям поставщика идентичности можно доверять. Устаревшее сопоставление может направить запросы по неверному пути или применить ошибочную политику. Абстракция приложения не снимает необходимости понимать состояние сети — она добавляет поверх него слой семантики.
Сочетание Network Transit и App Transit признаёт сосуществование двух классов систем: традиционные IP-рабочие нагрузки и приватные подсети остаются, а новые приложения зависят от доменов, идентичности и управляемых сервисов. Смысл Full-Stack Cloud Transit — поместить обе модели в общий операционный каркас, а не заставить одну заменить другую.
Идентичность расширяет решения о маршрутизации и границу доверия
Доступ с учётом приложений требует интеграции идентичности. Платформа может решать, устанавливать ли соединение и по какому пути, на основе контекста пользователя или рабочей нагрузки. Это поддерживает политику в духе нулевого доверия: самого по себе расположения недостаточно для права доступа.
Идентичность повышает точность политики, но добавляет новые зависимости. Политики маршрутизации или приложений теперь зависят от поставщика идентичности, его утверждений, состояния сессий и групповых данных. Даже при исправных маршрутизаторах и edge-узлах сбой сервиса аутентификации или изменение атрибутов может нарушить путь. Диагностика должна пересекать границы сетевых и идентификационных операций.
Контроллер также концентрирует чувствительный контекст. Он может хранить топологию, связи приложений, атрибуты пользователей, сигналы риска и результаты политик. Эти данные помогают диагностировать и оптимизировать, но делают последствия несанкционированного доступа серьёзнее. Минимальные привилегии, сроки хранения, аудит и разделение обязанностей — архитектурные требования, а не дополнительная административная нагрузка.
Prosimo отражает более широкое изменение инфраструктуры: политики маршрутизации и доступа всё больше зависят от идентичности и семантики приложений. Чем больше контекста видит платформа, тем ценнее её решения и тем строже должно быть управление её правами.
Обнаружение активов создаёт карту, от которой зависят все последующие решения
Межоблачный контроллер не может управлять объектами, которых не видит. Prosimo разработала обнаружение облачных активов и карты, отображающие VPC, VNet, подсети, приложения, соединения и связи безопасности. Эти представления использовались для подключения, проектирования, устранения неполадок и политик.
Обнаружение важно, потому что облачные среды часто меняются вне централизованных сетевых процессов. Прикладные команды могут собственными средствами автоматизации создавать аккаунты, сети, эндпоинты и управляемые сервисы. Ручные схемы быстро устаревают. API-инвентаризация обычно свежее, но её полнота зависит от охвата аккаунтов, разрешений, логики разбора и облачных API.
Карта нужна не только для документации. На её основе могут вычисляться маршрутизация, сегментация, подключение сервисов и оптимизация. Потеря одного актива или зависимости искажает выводы верхнего уровня. Поэтому топология должна сохранять информацию о происхождении: когда собрана, из какого аккаунта, какие регионы покрыты, были ли сбои запросов.
Это также объясняет поглощение. Palo Alto Networks сможет эффективнее развёртывать средства безопасности, только зная, где находятся рабочие нагрузки и пути трафика. Система, способная обнаруживать облачные активы и изменять маршрутизацию, сокращает дистанцию между покупкой программного межсетевого экрана и его размещением в правильной точке. Bhau в поздних заявлениях делал акцент именно на обнаружении активов и ускорении развёртывания программных межсетевых экранов.
AIR превращает телеметрию edge в операционные рекомендации
Application-driven Intelligent Results (AIR) анализирует телеметрию, собираемую AXI Edge. Технический документ AWS упоминает время кругового пути, время обработки, время ответа приложения, типы транзакций, риск и результаты политик. Платформа может связывать наблюдения пользователей, сети и приложений, а не показывать отдельные счётчики устройств.
Такая корреляция отвечает на типовую операционную проблему: замедление транзакции может быть связано с путём пользователя, edge-узлом, облачной магистралью, сервисом безопасности или самим приложением. Межслойное представление сужает поиск быстрее, чем несколько независимых консолей, и может давать рекомендации по путям, расположению, риску и затратам.
Качество рекомендаций зависит от охвата телеметрии и модели интерпретации. Edge видит только проходящий через него трафик; внешние зависимости приложений и внутреннее состояние облачного провайдера могут быть невидимы. Поэтому рекомендация может иметь ориентирующую ценность, но не доказывать первопричину.
Телеметрия имеет и управленческую ценность. Исторические данные объясняют, почему изменился маршрут или политика, но могут также раскрывать чувствительное использование приложений и поведение пользователей. Открытые материалы не описывают полностью хранение данных и режим управления после поглощения, поэтому эти вопросы остаются частью клиентской проверки.
AWS — самый наглядный пример реализации в открытых материалах
Партнёрство Prosimo с AWS дало самые сильные публичные технические доказательства. Компания интегрировалась с AWS Transit Gateway, Cloud WAN, PrivateLink и Marketplace for Containers Anywhere. AWS опубликовал материалы о размещении AXI Edge, доступе к приложениям, идентичности, безопасности и оптимизации.
AWS Cloud WAN особенно важен. Он предоставляет облачную магистраль и сегментацию, которыми Prosimo оркестрировала, а не заменяла. Разделение ролей ясно: AWS владеет нативными сетями и глобальной инфраструктурой; Prosimo даёт межоблачные намерения, контекст приложений, edge-ПО и аналитику.
Рабочий процесс Marketplace упрощал первый день развёртывания, но не устранял вопросы прав аккаунта, проектирования маршрутов, отказоустойчивости, ёмкости и долгосрочной эксплуатации. Автоматизация дня 0 снижает установочное трение, но не заменяет постоянное управление.
Материалы Prosimo также приводят кейс Flexport в поддержку использования AWS Cloud WAN. Это доказывает, что один корпоративный клиент готов подтвердить архитектуру, но не является независимым аудитом масштаба развёртывания, экономии или доступности. Отзыв клиента следует рассматривать как пример внедрения, а не универсальное доказательство производительности.
Azure и Google Cloud завершают мультиоблачное предложение
Prosimo также поддерживала Microsoft Azure и Google Cloud. Продуктовые материалы описывают оркестрацию вокруг Azure Virtual WAN и сетевых объектов и приватных сервисов Google Cloud. Цель — единая операционная модель при сохранении нативных облачных сетей.
Поддержка не означает полную функциональную эквивалентность. Облачные API развиваются с разной скоростью, а похожие названия продуктов могут скрывать разные семантики. Маршрутизация, сегментация, приватные конечные точки и подключение сервисов могут требовать специфичной обработки. Существующие доказательства не дают полного попозиционного сравнения по всем регионам и версиям.
Поэтому мультиоблачная абстракция больше похожа на систему трансляции. Она может стандартизировать общие намерения и рабочие процессы, но должна сохранять различия, влияющие на безопасность, затраты и отказы. Абстракция опасна, когда интерфейс выглядит единым, а различия реализации невидны операторам.
После поглощения это тоже справедливо. Palo Alto Networks может использовать единую карту для размещения средств безопасности между облаками, но нативные объекты путей по-прежнему контролируют облачные провайдеры. Владение слоем оркестрации не означает владения нижележащим облачным транспортом.
Продукт расширился от связности до всего операционного жизненного цикла
К 2023 году Prosimo описывала свои продукты как поддерживающие полный рабочий процесс проектирования, построения, устранения неполадок и управления мультиоблачными сетями, а не только туннели или шлюзы. Обнаружение активов поддерживает проектирование; оркестрация создаёт соединения; карты и телеметрия служат диагностике; политики и историческое состояние — постоянному управлению.
Такое позиционирование расширяло потенциального покупателя. Сетевые команды используют топологию и анализ путей; облачные платформенные команды подключают аккаунты и сервисы; команды ИБ проверяют сегментацию и пути проверки; команды миграции планируют изменения; FinOps оценивает стоимость исходящего трафика и пути. Когда несколько команд используют одни и те же свидетельства, ценность платформы растёт.
Общие свидетельства также вызывают управленческие конфликты. Центральная платформа может обнаружить, что нативные конфигурации облачных команд расходятся с корпоративными политиками. Организация должна решить, какая система авторитетна и кто утверждает исправления. Программное обеспечение само по себе эту институциональную проблему не решает.
Нарратив жизненного цикла повышает и стоимость переключения. Как только контроллер хранит карту активов, политики, телеметрию, расположение edge и интеграции автоматизации, его замена — это не перенос линий, а экспорт или восстановление операционной модели. Решая фрагментацию облаков, Prosimo могла создавать зависимость от контроллера.
Сегментация простирается от достижимости L3 до прикладных политик L7
Prosimo описывала сегментацию как охватывающую уровни с третьего по седьмой. На сетевом уровне домены маршрутизации и сегменты определяют, какие подсети или площадки могут общаться; на более высоких уровнях идентичность приложений, контекст пользователя и атрибуты транзакций дополнительно ограничивают правила.
Такая модель сокращает разрыв между сетевой зоной и политикой приложений. Один бизнес-сервис может быть разрешён, при этом широкий обмен между подсетями остаётся заблокированным; и наоборот, даже достижимый сетевой путь может быть отклонён из-за несоответствия идентичности или контекста приложения.
Это не превращает Prosimo в полноценный межсетевой экран следующего поколения. Интеграция с Palo Alto в 2024 году явно разделила роли: Prosimo отвечает за направление трафика, сегментацию и подключение сервисов, VM-Series — за глубокую проверку. Направление политик и выполнение безопасности имеют разные сбои, и их нельзя путать.
Сегментация работает только тогда, когда представлены все релевантные пути. Неизвестные маршруты, облачные исключения или неудачное подключение сервиса могут обойти контроль. Гарантии требуют сверять заявленные политики, реальное облачное состояние и наблюдаемый трафик, а не доверять конфигурации в консоли.
Подключение сервисов связывает контроль маршрутизации с экономикой межсетевых экранов
Проектирование облачной безопасности должно решать, где происходит проверка. Централизованный межсетевой экран упрощает политики и сокращает число экземпляров, но создаёт тупиковые маршруты, концентрацию риска и давление на ёмкость. Распределённые экраны ближе к рабочим нагрузкам, но увеличивают количество развёртываний, лицензий, обновлений и операций политик.
Интеграция VM-Series поддерживает оба режима. Политики могут направлять конкретный трафик в центральную точку проверки или к распределённому межсетевому экрану в VPC приложения. Prosimo изменяет маршрутизацию вокруг этих точек, Palo Alto Networks предоставляет проверку.
Такая архитектура делает оркестрацию маршрутизации коммерчески ценной для ИБ-вендоров. Программный межсетевой экран не защищает трафик, который через него не проходит. Обнаружение, выбор расположения и обновление маршрутов сокращают дистанцию между покупкой средства безопасности и его реальным размещением в производственном пути. Это одна из разумных стратегических причин поглощения технологии Prosimo компанией Palo Alto Networks.
Одновременно расширяется радиус отказа контроллера. Ошибочная политика может обойти проверку, создать петли, асимметричную маршрутизацию или прервать приложение. Мониторинг работоспособности, поэтапные изменения, симуляция, аудит и откат необходимы, потому что ошибка подключения сервиса — одновременно сетевое и ИБ-событие.
Сотрудничество 2024 года нельзя задним числом считать завершённым поглощением
Prosimo и Palo Alto Networks объявили об интеграции VM-Series 12 июня 2024 года. Анонс описывал совместное техническое и коммерческое предложение и не утверждал, что Palo Alto Networks уже приобрела Prosimo. Рассматривать это партнёрство как доказательство владения — значит смешивать два разных события.
Партнёрство действительно создало мост. Prosimo могла показать, как её система маршрутизации и политик упрощает развёртывание VM-Series между облаками; Palo Alto Networks могла оценить технологию в реальной интеграции. Открытые материалы не описывают процесс поглощения, поэтому нельзя считать это партнёрство формальным предшествующим шагом к сделке.
К началу 2025 года изменились профили основателей и сотрудников; затем страница компании стала показывать статус «приобретено»; в конце 2025 года Bhau сообщил, что технологии полностью интегрированы. Вместе три типа доказательств достаточны для вывода о поглощении, но не восполняют деталей юридической сделки.
Эта последовательность важна и для клиентов. Партнёрство означает двух вендоров, две линии поддержки и чёткую границу интеграции. Поглощение же могло перенести дорожную карту, данные, контракты и права в одну компанию. Даже если технический путь выглядел одинаково, управленческие последствия изменились.
Nebula превращает топологическую карту в диалоговый интерфейс
В феврале 2024 года Prosimo представила Nebula как часть мультиоблачного набора с ИИ (AI Suite). Он должен был отвечать на естественном языке на вопросы об адресных пересечениях, затратах, здоровье маршрутов и нарушениях политик безопасности, используя карту и телеметрию платформы.
По-настоящему ценный актив — не сам языковой интерфейс, а нижележащий структурированный контекст. Универсальная модель не может диагностировать приватную маршрутизацию, которой не видит. Nebula могла обращаться к уже собранным Prosimo данным об активах, топологии, политиках и наблюдениях, поэтому прежние вложения в единую карту стали основой AIOps.
Диалоговый доступ позволяет большему числу операторов работать со сложными данными, но может создавать ложную уверенность: ответ может пропускать неподдерживаемые активы, неверно понимать вопрос или восприниматься как одобренное действие. Высокорисковые изменения по-прежнему требуют детерминированного контроля, границ прав и ручного подтверждения.
Prosimo заявляла о возможном сокращении среднего времени устранения неполадок на 60–80% и снижении затрат на облачные сети более чем на 60%. Эти цифры взяты из корпоративных анонсов, без независимой методологии или клиентских базовых значений, подтверждающих всеобщую применимость. Их можно цитировать как заявленные Prosimo цели, но не как подтверждённые отраслевые факты.
ИИ-нагрузки — новый сценарий, а не доказательство сформировавшегося рынка
Тот же анонс 2024 года описывал архитектуру Prosimo как подходящую для ИИ-нагрузок. Распределённые ИИ-системы могут требовать приватного доступа к данным, связности между облаками и дата-центрами, соответствия нормативным требованиям и маршрутизации с учётом приложений. Эти потребности согласуются с существующими моделями активов, политик и путей.
Ярлык «ИИ» не меняет нижележащий транспорт. Prosimo по-прежнему зависит от облачных сетей, операторов и клиентской инфраструктуры и не предоставляет GPU-вычисления или ПО для разработки моделей. Её потенциальная роль — связность и безопасность вокруг распределённых данных и сервисов.
Такое позиционирование стратегически логично: чем распределённее данные и сервисы, тем ценнее межоблачная топология; однако это маркетинговая категория, введённая незадолго до завершения независимого существования компании. Существующие доказательства не содержат отдельной ИИ-выручки, названных производственных внедрений или аудированных результатов.
Устойчивый вывод: мультиоблачная телеметрия может быть входом для машинно-ассистируемой эксплуатации. Сегодня вопрос в том, сохранила ли Palo Alto Networks этот контекст и как она раскрывает возможности клиентам. Открытые материалы не дают полного ответа.
Бизнес-модель — продажа ПО поверх чужой инфраструктуры
Независимый бизнес Prosimo строился на подписочном ПО и сервисах, а не на операторской модели. Клиенты разворачивали AXI Edge в своих средах и подключали облачные аккаунты к слою управления. Доход мог поступать от лицензий или подписок, поддержки, профессиональных услуг и каналов, но в доступных материалах нет конкретных цен и контрактных показателей.
Такая модель масштабируется без владения волокном. Одна платформа может координировать множество регионов и клиентских сред. Но валовую маржу из архитектуры не вывести: постоянная поддержка облачных API, жизненного цикла edge, интеграций безопасности и корпоративных развёртываний может быть дорогой, а облачные ресурсы edge-узлов часто оплачивает клиент напрямую.
Prosimo выходила на корпоративный рынок через облачные маркетплейсы, интеграционных партнёров, каналы и клиентские истории. Эти отношения не эквивалентны. Размещение в маркетплейсе доказывает существование канала закупки и развёртывания; техническая интеграция — что две системы могут работать вместе в определённых условиях; цитата клиента даёт референс. Ни одно из них по отдельности не доказывает число платящих клиентов или повторяющуюся выручку.
Широта продукта может усложнять продажи. Сетевые, ИБ-, облачные и прикладные команды могут выиграть, но бюджетное происхождение неясно. Prosimo нужен был покупатель, готовый платить за общий слой управления, а не оставлять каждую команду в её собственных разрозненных операциях.
Партнёры, клиенты и инвесторы играют разные роли
AWS одновременно предоставляет нижележащую инфраструктуру и выступает маркетплейс-партнёром; Azure и Google Cloud — поддерживаемые среды; поставщики идентичности дают контекст аутентификации; вендоры межсетевых экранов выполняют проверку; серверные и операторские сервисы могут размещать или подключать edge-узлы; канальные партнёры проектируют и сопровождают развёртывания.
Flexport — известное клиентское упоминание в материалах об AWS Cloud WAN. Это доказывает интерес корпоративного клиента к архитектуре, но не говорит о полном охвате развёртывания, сроках или коммерческой ценности и не заменяет общее число клиентов.
General Catalyst возглавил раунд A и участвовал в инвестиционном управлении. В материалах компании упоминаются инвесторы, связанные с WRVI/Celesta, а позже — заметное участие, связанное с BlackRock; исследование не смогло точно определить конкретные инвестиционные механизмы. Это говорит о сильной сети финансирования, но не даёт полной таблицы капитализации.
Самые важные отношения — с Palo Alto Networks. Компания превратилась из партнёра по безопасности (2024) в покупателя (начало 2025). Этот процесс показывает, что технологическая зависимость превращается в отношение контроля, когда экосистемный партнёр покупает слой ПО, координирующий доступ к его собственным продуктам.
Подтверждённое финансирование — не менее 55 млн долларов; экономика выхода неизвестна
Подтверждённые раунды: 25 млн долларов в апреле 2021 года (раунд A) и 30 млн долларов в 2022 году (раунд B). В открытых материалах нет аудированной таблицы капитализации, оценки, долговых механизмов или последующих раундов.
Цена поглощения не раскрыта и независимо не проверена. Без цены нельзя ответственно классифицировать результат как стратегическую премию, обычное технологическое приобретение, покупку с привлечением команды или сделку в трудных условиях. Продолжающаяся интеграция технологии говорит о её ценности, но не о реальной доходности инвесторов и основателей.
Нельзя приписывать Prosimo выручку и масштаб рынка Palo Alto Networks. После поглощения Prosimo больше не является отдельно наблюдаемой экономической единицей: нет независимой выручки, прибыли или клиентского сегмента для анализа. Более крупный владелец может расширить использование технологии, сделав её собственную экономику менее прозрачной.
Отсутствие официального анонса поглощения — тоже важный факт. В норме клиенты, сотрудники и исследователи используют анонс для оценки сроков, поддержки и стратегической логики. Здесь статус приходится восстанавливать по карьерным профилям, метке состояния компании и поздним заявлениям основателя. Этого достаточно, чтобы исправить представление о принадлежности компании, но недостаточно, чтобы сочинять условия сделки.
Конкуренция исходит от специализированных платформ, облачных сервисов и внутренней инженерии
Prosimo сталкивалась со специализированными мультиоблачными сетевыми платформами — Aviatrix, Alkira, корпоративными сетевыми и SASE-вендорами, а также нативными сервисами AWS, Azure и Google Cloud. Она также конкурировала с самостоятельной сборкой: инфраструктура как код, облачные транзитные сервисы, таблицы маршрутов и межсетевые экраны. Разные альтернативы решают разные части одной задачи.
Специализированные контроллеры дают единую топологию и политики между облаками; нативные проекты снижают зависимость от третьих сторон и ближе к одному вендору; операторские сервисы дают физический транспорт; SASE и ИБ-платформы сочетают связность и исполнение; внутренняя инженерия покупает контроль ценой людей и интеграционных затрат.
Дифференциация Prosimo — комбинация транзита приложений и сетей, распределённых edge, нативной облачной оркестрации, топологии, телеметрии и подключения сервисов. Та же широта затрудняет сравнение. Покупателю нужно тестировать реально используемые облачные сервисы, маршруты, идентичность и ИБ-режимы, а не сравнивать названия категорий.
Поглощение меняет конкурентную рамку. Prosimo больше не должна побеждать как независимая компания; её технология должна доказать ценность внутри Palo Alto Networks. Ключевое сравнение теперь: улучшает ли интегрированное обнаружение и оркестрация маршрутов развёртывание ИБ-продуктов Palo Alto и принимают ли клиенты усиление платформенной зависимости.
Облачные сервисы — одновременно основа и замена
AWS Cloud WAN, Transit Gateway, Azure Virtual WAN и сетевые возможности Google Cloud дают предприятиям сильные нативные варианты. Prosimo зависела от них и при этом конкурировала со способами их прямого использования клиентами.
Граница движется постоянно. Когда облачный провайдер добавляет глобальную маршрутизацию, сегментацию, приватные сервисы или центральную политику, часть ценности стороннего продукта легче воспроизвести нативно; в то же время каждый новый нативный сервис создаёт новые объекты, которые межоблачный контроллер должен обнаруживать и координировать. Развитие облаков может сужать одну часть ценности Prosimo и увеличивать потребность в трансляции между вендорами.
Решает снова организационная способность. Монооблачное предприятие с сильной внутренней инженерией может предпочесть нативные инструменты; фрагментированное мультиоблачное предприятие может нуждаться в едином уровне управления; регулируемые организации могут ценить доказательства третьей стороны, но опасаться концентрации учётных данных и данных.
Ни одна архитектура не устраняет зависимость полностью. Нативные инструменты зависят от API и семантики одного облака; межоблачный контроллер — от своей карты, политик и edge. Правильный вопрос — прозрачна ли зависимость, переносима ли она и соответствует ли операционной модели.
Отказы возможны в контроллере, edge, облачных API, системах идентичности и базовой сети
Распределённая архитектура снижает зависимость от единого центра трафика, но создаёт несколько взаимодействующих доменов отказа. Центральный сервис может быть недоступен или хранить устаревшие намерения; edge-узел может отказать или оказаться изолированным; облачный API — отклонить часть изменений; система идентичности — прерваться; нижележащий транспорт — деградировать или перестроиться; подключённый межсетевой экран — исчерпать ресурсы.
Частичные отказы особенно сложны. Одно облако принимает обновление маршрутов, другое отклоняет, и ожидаемое состояние контроллера расходится с фактическим; трафик может пойти по асимметричным путям или обойти проверку. Надёжная система требует сверки, идемпотентных операций, поэтапных изменений, явных ошибок и откатов с учётом специфики вендоров.
Открытые доказательства описывают высокоуровневую архитектуру доступности и оптимизации, но не содержат независимых исследований отказов, полных записей инцидентов или универсальных показателей сервиса. Поэтому выводы об устойчивости следует ограничивать задокументированной архитектурой и отдельными клиентскими свидетельствами.
Поглощение добавляет новый домен отказа — непрерывность продукта. Клиентам нужно знать, какие консоль, API, edge-образы, модель политик и организация поддержки заменяют исторические системы Prosimo. Даже технически успешная интеграция кода оставляет миграционные риски, если коммерческие и операционные границы неясны.
Облачные учётные данные помещают контроллер в критическую плоскость управления
Обнаружение активов и оркестрация требуют доступа к облачным аккаунтам. Для инвентаризации только для чтения достаточно ограниченных прав; для изменений маршрутов, сегментации и подключения сервисов нужны более сильные права. Таким образом, контроллер, не владея рабочими нагрузками, находится внутри высокопривилегированной плоскости управления.
Утечка учётных данных может раскрыть топологию или позволить широкие изменения; программный дефект или операционная ошибка могут распространить политику через несколько облаков. Чем больше аккаунтов и сервисов управляет платформа, тем больше потенциальный радиус отказа.
Предприятию нужны роли с минимальными привилегиями, раздельные учётные данные для чтения и записи, согласование несколькими людьми, полный аудит, ротация, аварийное изъятие прав и путь восстановления, не зависящий от того же контроллера. Открытые материалы не содержат полной независимой оценки безопасности, поэтому это обязательные меры контроля при развёртывании, а не проверенные гарантии.
Карта телеметрии столь же чувствительна. Она может раскрывать имена приложений, сетевую структуру, политики, отношения пользователей, состояние маршрутов и структуру затрат. Управление после поглощения должно объяснять, где хранятся эти данные, какие продукты Palo Alto Networks могут их использовать и как переносятся права прежних клиентов. Открытые материалы пока не отвечают.
Поглощение поместило считавшийся нейтральным уровень управления в платформу безопасности
Будучи независимой, Prosimo могла позиционировать себя как общий уровень управления между облаками и сервисами безопасности. После того как Palo Alto Networks стала владельцем, стимулы изменились. Приобретённая технология упрощает развёртывание VM-Series и других продуктов Palo Alto. Это может дать более глубокую интеграцию, но ставит вопрос, поддерживаются ли сторонние сервисы проверки на равных.
Смена собственника сама по себе не доказывает утрату нейтральности. В открытых материалах нет текущей матрицы партнёрств или полной архитектуры. Но вопросы клиентов изменились: продолжает ли контроллер поддерживать нескольких ИБ-вендоров, можно ли экспортировать политики и телеметрию, не отдаёт ли логика оптимизации приоритет продуктовому портфелю владельца.
Заявления об интеграции подчёркивают проверку входящего, исходящего и трафика «восток-запад». Это говорит о том, что топология и оркестрация Prosimo могли стать частью системы развёртывания безопасности, но не доказывает, что исторические App Transit, пользовательский доступ, оптимизация затрат и все облачные сетевые рабочие процессы продолжают существовать как отдельные функции.
Это привычный паттерн в инфраструктуре: стартап абстрагирует сложную координацию, крупный вендор платформы покупает эту абстракцию, чтобы увеличить развёртывание и контроль своих ключевых продуктов. Клиент может получить лучшую интеграцию и одновременно потерять часть независимости поставщика.
Текущее продуктовое соответствие — крупнейший недостающий факт
Открытые записи подтверждают поглощение и интеграцию, но не объясняют, каким текущим продуктам или SKU Palo Alto Networks соответствуют AXI, Network Transit, App Transit, AIR и Nebula. Не опубликованы также сроки поддержки прежних систем, процесс миграции или таблица функциональной преемственности по пунктам.
Поэтому продуктовая рецензия в настоящем времени невозможна. Исторические материалы объясняют, что построила Prosimo и почему это важно, но не говорят, какие возможности доступны сегодня, как лицензируются и кем поддерживаются. Любая рекомендация по текущему развёртыванию должна опираться на актуальную документацию Palo Alto Networks, а не на архивные анонсы.
Отсутствие карты соответствия ограничивает и стратегический анализ. Полное встраивание карты топологии и слоя оркестрации — один результат; использование только обнаружения активов и выбора позиций для межсетевых экранов — другой. Первый может стать широким мультиоблачным сервисом управления, второй — ускорением развёртывания безопасности. Заявление соучредителя подтверждает техническую преемственность, но не снимает этого архитектурного вопроса.
Будущая продуктовая документация, руководства по миграции или клиентские примеры могут прояснить большинство вопросов. Пока точная формулировка такова: по словам соучредителя, технологии Prosimo интегрированы в продукты Palo Alto Networks, но масштаб и упаковка публично не подтверждены.
Кто контролирует мультиоблачную маршрутизацию?
Ни одна сторона не контролирует весь путь. Предприятие управляет владением аккаунтами, бизнес-намерениями, дизайном приложений и выданными учётными данными. Межоблачный контроллер обнаруживает топологию, транслирует политики, выбирает пути и изменяет нативные состояния маршрутизации. Облачные провайдеры контролируют API, транзитные сервисы, приватные конечные точки, магистрали и значительную часть доменов отказа; операторы и серверные провайдеры управляют другими частями транспорта; сервисы безопасности решают, пропустить ли проверяемый трафик.
Prosimo стремилась занять самое стратегически ценное промежуточное положение. Она не владела нижележащим транспортом, но пыталась владеть картой и трансляцией политик поверх него. Сторона, контролирующая этот слой, решает, какие активы видны, как представлена сегментация, где стоят edge-узлы, какой сервис проверяет трафик и какая телеметрия считается авторитетной. Даже если волокно принадлежит другим, это фактическая власть над маршрутизацией.
После поглощения Palo Alto Networks владеет сохранённой технологией Prosimo и определяет её интеграцию, коммерческую упаковку и направление разработки. Облачные провайдеры сохраняют доминирование в своих средах, предприятие может отозвать учётные данные или выбрать другую архитектуру; но если топология, политики и операционные процессы зависят от контроллера, стоимость выхода может быть высокой.
Ответ, таким образом, многослойный: предприятие даёт полномочия, контроллер координирует, облачные и операторские нижележащие среды обеспечивают транспорт, платформа безопасности исполняет решения. История Prosimo показывает, что владение слоем координации может меняться, даже если облачные аккаунты и физические пути не переходили из рук в руки.
Основные источники
- S01 — Запись Nehal Bhau в LinkedIn об интеграции технологий Prosimo в продукты Palo Alto Networks (конец 2025 года).https://www.linkedin.com/posts/nehal-bhau_panw-prismaairs-vmseries-activity-7401064364096679936-FlQS. Подтверждает заявление соучредителя об интеграции; не является официальным продуктовым анонсом или полной картой SKU.
- S02 — Профиль Nehal Bhau в LinkedIn (по состоянию на 2 августа 2026 года).https://www.linkedin.com/in/nehalbhau/. Подтверждает период работы в Prosimo и переход в Palo Alto Networks примерно с февраля 2025 года; данные профиля могут меняться.
- S03 — Корпоративная страница Prosimo.io в LinkedIn (на дату завершения исследования).https://www.linkedin.com/company/prosimo-io/. Подтверждает статус «приобретено»; условия сделки не раскрывает.
- S04 — Карьерные профили бывших сотрудников Prosimo (2025–2026).https://www.linkedin.com/company/prosimo-io/people/. Подтверждает переход нескольких сотрудников в Palo Alto Networks; отдельные записи требуют проверки.
- S05 — General Catalyst, «Prosimo: Delivering Application Experience Across Multi-Cloud» (6 апреля 2021 года).https://www.generalcatalyst.com/stories/prosimo-delivering-application-experience-across-multi-cloud. Подтверждает раунд A на 25 млн долларов, команду и первоначальную инвестиционную логику; точка зрения инвестора.
- S06 — Анонс Prosimo и AWS о сервисах на базе AWS Cloud WAN и Marketplace (Business Wire, 2 декабря 2021 года).https://www.businesswire.com/news/home/20211202005880/en/Prosimo-and-AWS-Deliver-Innovative-New-Services-to-Simplify-Cloud-Networking. Подтверждает интеграцию с AWS и архитектуру AXI; заявления вендора о результатах требуют атрибуции.
- S07 — Блог AWS Marketplace, «Securing access and optimizing applications on AWS using Prosimo AXI» (2021).https://aws.amazon.com/blogs/awsmarketplace/securing-access-and-optimizing-applications-on-aws-using-prosimo-axi/. Описывает специфичные для AWS процессы размещения AXI Edge, доступа, идентичности, безопасности, оптимизации и телеметрии.
- S08 — Публикация The Fast Mode о Full-Stack Cloud Transit (7 апреля 2022 года).https://www.thefastmode.com/technology-solutions/24137-prosimo-delivers-full-stack-cloud-transit-to-power-enterprise-multi-cloud. Подтверждает Network Transit, App Transit и обнаружение активов; значительная часть опирается на материалы вендора.
- S09 — CRN, «Prosimo’s New Cloud Networking Tools Speed Up Cloud Migration, Multi-Cloud Management» (19 апреля 2023 года).https://www.crn.com/news/networking/prosimo-s-new-cloud-networking-tools-speed-up-cloud-migration-multi-cloud-management. Подтверждает позиционирование проекта, сборки, диагностики и жизненного цикла; конкретные продуктовые утверждения датируются.
- S10 — Анонс Prosimo о выпуске набора с ИИ и Nebula (PR Newswire, 22 февраля 2024 года).https://www.prnewswire.com/news-releases/prosimo-introduces-the-industrys-first-ai-suite-for-multi-cloud-networking-302068185.html. Подтверждает Nebula, AI Suite и позиционирование уровней L3–L7; цифры затрат и среднего времени устранения неполадок — заявления вендора.
- S11 — Анонс Prosimo и Palo Alto Networks об интеграции VM-Series (Business Wire, 12 июня 2024 года).https://www.businesswire.com/news/home/20240612713674/en/Prosimo-and-Palo-Alto-Networks-bring-Zero-Trust-to-Application-Workloads-in-Multi-Cloud-Environments. Подтверждает централизованное и распределённое подключение межсетевых экранов; анонс партнёрства предшествует поглощению.
- S12 — Публикация Database Trends and Applications об интеграции (14 июня 2024 года).https://www.dbta.com/Editorial/News-Flashes/Prosimo-Integrates-with-Palo-Alto-Networks-to-Protect-Multi-Cloud-Apps-with-Ease-164564.aspx. Вторичная сводка.
- S13 — Архив анонса публичного запуска Prosimo (2021).https://www.businesswire.com/news/home/20210406005412/en/. Подтверждает основателей, расположение в районе залива, запуск и ранних инвесторов; исторический URL может перенаправлять.
- S14 — Записи Prosimo и компании о раунде B на 30 млн долларов (2022).https://www.linkedin.com/company/prosimo-io/posts/. Подтверждает раунд B; до официального анонса сохранять точный архив.
- S15 — CRN и связанные публикации 2023 года о мультиоблачном жизненном цикле.https://www.crn.com/news/networking/prosimo-s-new-cloud-networking-tools-speed-up-cloud-migration-multi-cloud-management. Вторичные доказательства; продуктовые утверждения требуют дальнейшего подтверждения.
Почему Prosimo после поглощения всё ещё заслуживает внимания
Prosimo уловила реальное изменение. Единицей сетевой эксплуатации становятся не устройства и префиксы, а приложения, идентичность, сервисные зависимости и карты политик. Облачные API сделали состояние сетей программируемым, а распределённые программные edge — перемещаемыми точками исполнения. Контроллер, видящий несколько облаков, может координировать действия, недоступные консоли одного облака.
Компания показала и цену координации: общий уровень управления требует высокопривилегированных учётных данных, постоянного сопровождения API, точного обнаружения, семантической трансляции, телеметрии и операционной дисциплины. Он способен сокращать фрагментацию работы, но создаёт новую точку концентрации; та же система, упрощающая маршрутизацию, может расширять последствия одной ошибки.
Поглощение Palo Alto Networks сделало вопрос контроля более заметным. Сети и безопасность сходятся вокруг подключения сервисов, обнаружения рабочих нагрузок и политик. ИБ-вендор, понимающий топологию и умеющий изменять маршруты, не просто проверяет направленный к нему трафик — он помогает решать, какой трафик достигает точки проверки и где она находится.
Поэтому Prosimo нельзя записывать только в историю как исчезнувший независимый бренд, как и нельзя считать доказательством того, что какая-то платформа уже решила проблему мультиоблака. Её долгосрочный вклад — определение межоблачной карты как инфраструктуры. Открытым остаётся вопрос: останется ли эта карта достаточно прозрачной, переносимой и управляемой внутри крупной ИБ-компании, чтобы заслужить доверие клиентов.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров