
Кратко
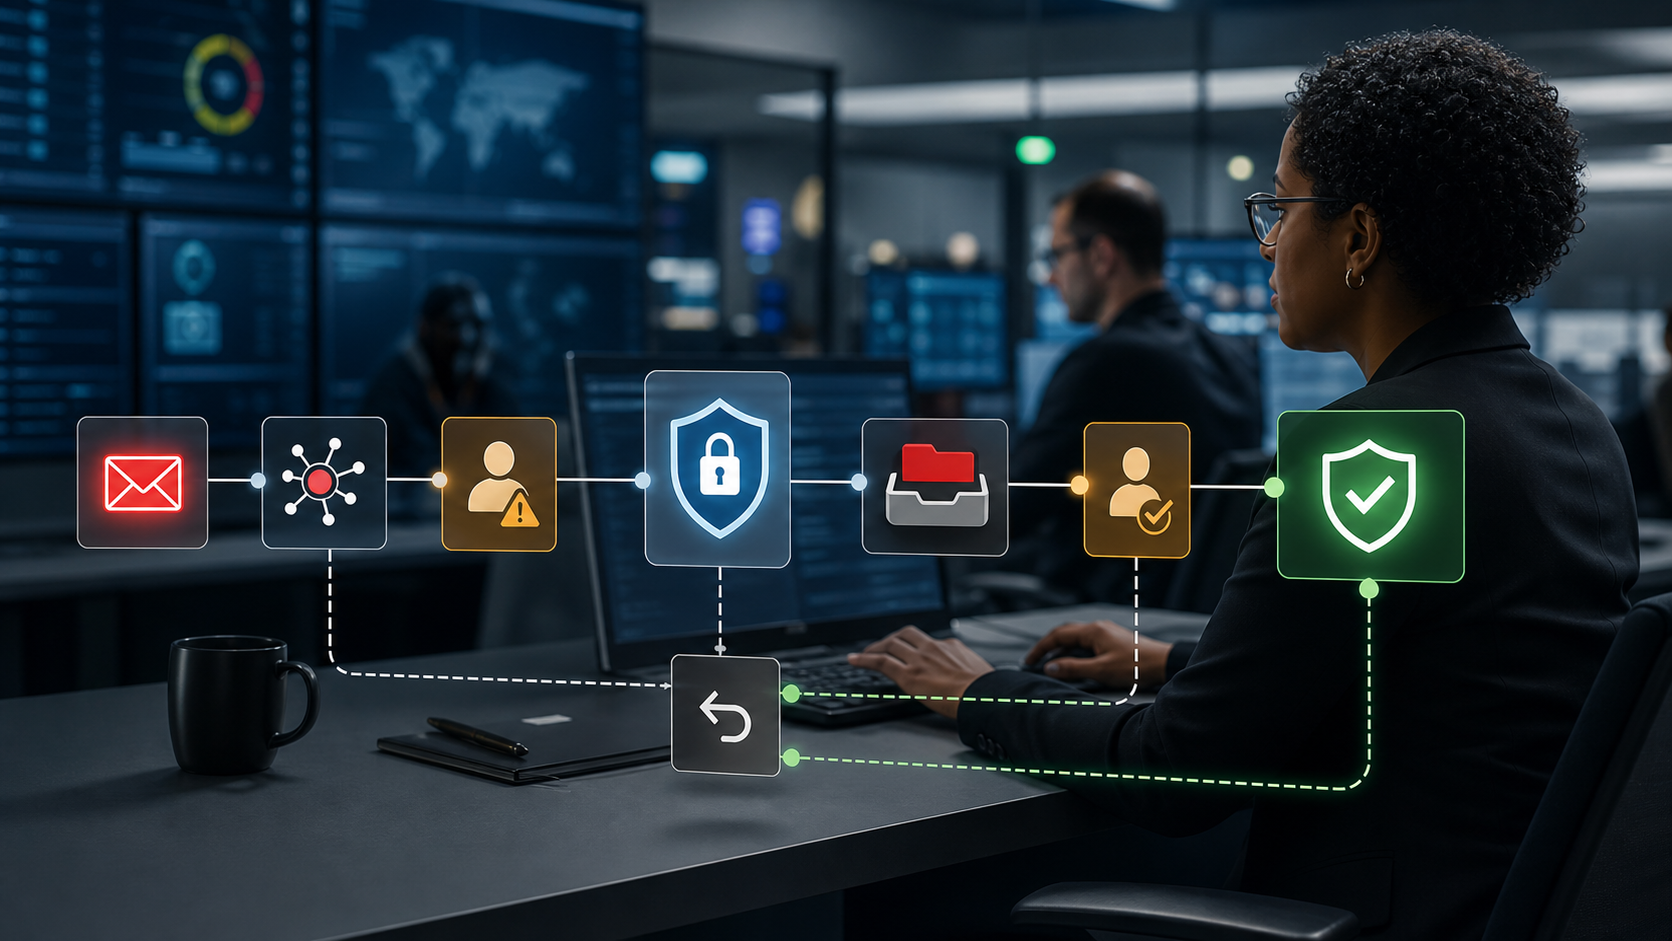
- Ценность Proofpoint яснее всего видна тогда, когда сигналы об электронной почте, перемещении данных и рисках пользователей превращаются в проверяемые действия с контекстом, журналированием и возможностью исправить ошибку.
- Открытые свидетельства подтверждают, что перед нами широкая и зрелая платформа безопасности, но они не доказывают универсальный уровень обнаружения: покупателям всё равно нужны локальные тесты, настройка политик и измерение ложных срабатываний, пропущенных угроз, нагрузки на пользователей и рабочей нагрузки аналитиков.
Число заблокированных писем — не та единица ценности
Proofpoint часто называют компанией в сфере защиты электронной почты, и этот ярлык по-прежнему полезен. Электронная почта остаётся областью, где у компании самая глубокая публичная история: развёртывание защищённого почтового шлюза, защита на основе API для Microsoft 365 и Google Workspace, анализ URL и вложений, отзыв писем после доставки, разбор жалоб в почтовом ящике злоупотреблений, DLP для почты, шифрование, обучение безопасности и отчётность. Но покупатель, который останавливает оценку на вопросе «сколько угроз заблокировал фильтр?», измеряет самую простую часть проблемы.
Более сложная единица — принятое решение о безопасности. Приходит подозрительное сообщение. Ссылка переписывается или пропускается. Сообщение о фишинге попадает в очередь. Безобидный счёт застревает из-за слишком строгой политики. Увольняющийся сотрудник переносит чувствительные файлы. Привилегированная учётная запись создаёт неожиданный путь к данным. Пользователь видит предупреждение и решает, продолжать ли. Важный вопрос — может ли Proofpoint объединить эти сигналы в решение, которое устроит команду безопасности, владельца бизнеса и аудитора.
Это различие важно, потому что инструменты безопасности могут выглядеть впечатляюще, если оценивать их по валовому объёму. Высокопроизводительные шлюзы могут массово блокировать спам, вредоносное ПО и известный фишинг. Инструмент защиты данных может генерировать множество оповещений. Панель рисков пользователей может ранжировать людей по степени опасности.
Но ни один из этих результатов не имеет автоматической ценности, если команда вынуждена тратить дни на выпуск легитимной почты, объяснение непрозрачных блокировок, повторное открытие пропущенных фишинговых дел или споры с бизнес-подразделениями о том, что безопасность сломала нормальную работу. Реальная экономическая ценность появляется, когда система снижает вредную экспозицию, не увеличивая объём исключений быстрее, чем команда способна его переварить.
Публичные материалы Proofpoint показывают, что компания понимает эту операционную поверхность. На страницах продуктов подчёркиваются гибкое развёртывание, панели угроз, карты, интеграции с SIEM, API для отчётности руководителей, карантин после доставки, контекстные предупреждения и процессы расследования DLP. Язык платформы теперь связывает электронную почту, совместную работу, данные, использование ИИ и контекст учётных записей в единую человекоцентричную рамку. Это правильное направление для рынка. Современные атаки редко укладываются в одну точку контроля.
Фишинг учётных данных может начаться с письма, продолжиться кликом пользователя, привести к захвату облачной учётной записи и закончиться утечкой данных. Утечка данных может выглядеть как письмо, отправленное не туда, публикация в облаке, рискованная загрузка или инцидент с инсайдером. Команде безопасности нужна цепочка доказательств, а не куча несвязанных оповещений.
Тем не менее «платформа» — это не вердикт, а обещание, которое заказчику предстоит воплотить в операционную практику. Proofpoint может предоставить средства контроля, аналитику и автоматизацию. Заказчик всё равно выбирает архитектуру почтового трафика, интеграцию с каталогом, политики DLP, правила эскалации, списки разрешений, ритм симуляций, роли администраторов, настройки хранения и стандарты проверки.
Поэтому лучший проект на Proofpoint — не тот, где самый большой график заблокированных писем, а тот, где аналитики видят, почему сообщение, клик, перемещение данных или сигнал пользователя считаются рискованными, могут быстро действовать, отменять ошибочное действие и документировать результат, не превращая каждый случай в судебно-аналитический проект.
Центр тяжести платформы — точка принятия решений, обращённая к человеку
Стратегическое утверждение Proofpoint состоит в том, что люди — одновременно и цель, и операционная поверхность. Это не просто маркетинговый язык. Так и происходит, когда контроль электронной почты, совместной работы и данных даёт сбой в компаниях. Пользователи кликают, пересылают, ошибаются адресом, загружают, вставляют, повторно используют учётные данные и поддаются сигналам срочности. Команды безопасности отвечают смесью автоматизированных средств контроля и ручной проверки. Интересный вопрос — может ли Proofpoint сделать это взаимодействие менее хрупким.
На странице защиты почты компании Core Email Protection представлен как решение, разворачиваемое либо через защищённый почтовый шлюз, либо по API, с аналитикой угроз, машинным обучением, поведенческим анализом и видимостью для сред Microsoft и Google. Такая гибкость коммерчески важна. Некоторые заказчики по-прежнему хотят контроля на шлюзе, потому что ценят глубину политик, власть над почтовым трафиком и зрелый карантин. Другие предпочитают развёртывание через API из-за меньшего нарушения работы, более быстрого запуска и более тесной интеграции с облачными почтовыми платформами. Нынешняя позиция Proofpoint — не навязывать одну модель всем.
Обратная сторона: гибридное или многомодовое развёртывание может усложнить администрирование, если элементы управления, доказательства и отчётность не ощущаются операторами как единое целое.
На более широкой странице платформы добавляется ещё один слой: та же модель риска должна распространяться с электронной почты на совместную работу, безопасность данных и работу в эпоху ИИ. Это разумно, потому что подозрительное решение не всегда начинается с входящего письма. Оно может начаться с того, что пользователь многократно загружает чувствительные файлы, с учётной записи с избыточными правами, с облачного репозитория, открытого слишком многим людям, или с инструмента, работающего с чувствительными входами и выходами ИИ. Приобретения Proofpoint поддерживают эту экспансию.
Illusive принесла возможности обнаружения и реагирования на угрозы для учётных записей. Tessian добавила поведенческую защиту почты и предотвращение отправки писем не по адресу. Normalyze усилила управление позицией безопасности данных. Hornetsecurity расширила охват Proofpoint на каналы поставщиков управляемых услуг и малого и среднего бизнеса. Эти шаги расширяют адресуемую поверхность, но также поднимают планку интеграции.
Центр тяжести остаётся решением. Более широкая платформа помогает, если контекст одного и того же пользователя, получателя, файла, сообщения и доступа сходится в едином процессе проверки. Она мешает, если заказчик получает больше консолей, больше пересекающихся политик и больше мест, где исключение приходится обрабатывать дважды.
Покупателям стоит просить Proofpoint показать не только широту продуктов, но и точный процесс, в котором подозрительный элемент становится действием: кто его видит, какие доказательства появляются, какие сигналы коррелируются, что автоматизировано, что требует одобрения, как выпускается ложное срабатывание, как пропущенная угроза возвращается в контур обучения, как действие журналируется и как меняется следующий похожий случай.
Здесь же язык «человекоцентричности» Proofpoint становится проверяемым. Если платформа просто присваивает пользователям рискованность, она может добавить давления, не снижая нагрузку. Если она объясняет поведение, показывает релевантные доказательства, применяет точечное обучение и помогает аналитикам отделять обычную деловую активность от реальной компрометации или утечки, то такая рамка имеет практическую ценность. Разница видна на краевых случаях. Финансовый руководитель, отправляющий большую таблицу новому внешнему получателю, может выполнять обычную квартальную работу, может ошибаться, а может быть скомпрометирован.
Полезный инструмент помогает команде безопасности решить, какой из этих сценариев наиболее правдоподобен, и действовать соразмерно.
Защита почты начинает цепочку, но реакция после доставки решает многие исходы
Самая сильная историческая поверхность Proofpoint — безопасность входящей и внутренней почты. Компания публично заявляет об исключительно высоком уровне обнаружения сложных почтовых угроз, включая фишинг, бизнес-компрометацию писем, программы-вымогатели и захват учётных записей. Описываются защита URL и вложений, песочницы, графы связей, анализ языка, анализ доменов-двойников, панели угроз и предупреждения для пользователей. Эти возможности по направлению совпадают с тем, что нужно командам безопасности. Почтовые атаки адаптивны, и многие из самых разрушительных не опираются на один очевидный вредоносный файл.
Они опираются на тайминг, подделку отправителя, скомпрометированные учётные записи, внешние домены, которые выглядят легитимно, или ссылки, меняющие поведение после доставки.
Именно поэтому важна реакция после доставки. Даже сильный фильтр до доставки нельзя считать полным ответом. URL могут быть вооружены после первичной проверки. Вложения могут обойти раннее обнаружение. Кампания может быть распознана только после того, как письма уже легли в ящики. Пользователь может сообщить о письме, которое изначально было пропущено.
Продукт Threat Response Auto-Pull релевантен именно потому, что создан для этого неоднозначного промежуточного состояния: анализ доставленных сообщений, отслеживание пересылок и раскрытия списков рассылки, перемещение вредоносных или нежелательных писем в карантин после доставки и создание журнала действий.
Практический вопрос не только в том, «умеет ли инструмент отзывать письма», а в том, «доверяет ли команда решению об отзыве». Изъять сообщение из одного ящика просто по сравнению с изъятием пересланной кампании из многих ящиков без нарушения легитимных веток переписки. Команде безопасности нужно знать, кто получил письмо, кто его прочитал, было ли оно переслано, есть ли похожие сообщения, почему изменилась классификация и удалось ли действие. Нужен и путь отката, когда элемент позже оказывается безвредным.
Публичное описание Proofpoint — карантин после доставки, обработка почтового ящика злоупотреблений, проверяемые журналы действий — отвечает нужным требованиям, но заказчикам стоит проверять эти детали в собственном почтовом окружении.
Ложные срабатывания — не побочная проблема, а центральная статья издержек. Proofpoint сам публиковал материалы о проблеме классификаций «вредоносно», «подозрительно» и «безопасно», отмечая, что бинарный взгляд на почту может либо открыть организацию для угроз, либо поставить на карантин легитимную работу. Публичные страницы с отзывами также показывают операционную стоимость ложных срабатываний, сложных интерфейсов, переключения между порталами и ручного выпуска. Эти отзывы — не контролируемые тесты, и опыт у всех разный, но они указывают на правильный вопрос должной осмотрительности.
Инструмент, который блокирует больше, всё равно может быть хуже для конкретной компании, если администраторы тратят слишком много времени на выпуск писем, жалобы пользователей и исключения в списках разрешений.
Ложные отрицания несут противоположный риск. Пропущенный фишинг учётных данных или сообщение с бизнес-компрометацией могут привести к прямым потерям, утечке данных или захвату учётной записи. Процесс принятия решений должен поддерживать оба направления ошибок. Командам нужны быстрые каналы для жалоб пользователей, автоматическая классификация сообщённой почты, поиск связанных сообщений, телеметрия кликов, экспорт доказательств в SIEM и контуры обратной связи, улучшающие последующую классификацию.
SIEM API и reports API Proofpoint показывают, что данные о событиях и эффективности можно получать программно, но доступ требует учётных данных заказчика и ограничен форматами, диапазонами и лимитами скорости. Покупатели должны закладывать эти ограничения в свою операционную модель, особенно если собираются строить дашборды или кормить управляемый процесс обнаружения.
Лучшее почтовое развёртывание Proofpoint будет измеряться четырьмя локальными цифрами: вредоносные сообщения, дошедшие до пользователей; легитимные сообщения, прерванные ошибочно; время от жалобы до решения; время от решения до подтверждённого устранения. Общие заявления вендора об обнаружении могут помочь сформировать шорт-лист, но именно локальные цифры решают, работает ли продукт внутри конкретного заказчика.
Защита от утечек данных меняет вопрос: от безопасности сообщения к деловой цели
Безопасность почты спрашивает, опасно ли сообщение для получателя. Предотвращение потери данных спрашивает, допустимо ли перемещение данных с учётом отправителя, получателя, содержимого и контекста. Это более сложное суждение, потому что одно и то же действие может быть легитимным или рискованным в зависимости от отношений и момента. Список клиентов, отправленный одобренной юридической фирме, может быть нормой. Тот же файл на личный адрес может быть нарушением. Таблица с известным поставщиком может быть ожидаемой. Та же таблица на домен-двойник может быть утечкой в процессе.
Страница Proofpoint Adaptive Email DLP посвящена письмам, отправленным не по адресу, ошибочным вложениям, несанкционированным учётным записям и скрытой эксфильтрации. Компания говорит, что граф связей использует почтовые данные, чтобы понимать рабочие отношения и снижать помехи, а контекстные предупреждения позволяют пользователям исправлять ошибки до того, как они станут инцидентами. Это правильная цель проектирования. Чистые правила могут ловить очевидные паттерны, но часто создают большое бремя проверки, потому что не понимают, является ли получатель обычным для отправителя.
Поведенческий контекст ценен, если он снижает ненужные прерывания и при этом ловит реальный риск.
Продукт Email DLP and Encryption, основанный на правилах, расширяет картину. В описании — динамические гранулярные политики шифрования, обнаружение чувствительных данных в файлах Microsoft 365, PDF, изображениях и другом неструктурированном содержимом, встроенные идентификаторы данных, словари, классы данных и средства управления политиками. Enterprise DLP идёт дальше — через почту, облако и конечные точки, с триажем, расследованиями и реагированием в единой консоли. Insider Threat Management добавляет хронологию действий, необязательные снимки экрана, средства контроля приватности, превентивное управление рисками и обучение в моменте.
Data Security Posture Management добавляет обнаружение, классификацию, оценку рисков доступа и устранение в облачных и гибридных хранилищах данных.
Вместе эти средства контроля показывают, почему Proofpoint хочет, чтобы её оценивали как платформу управления рисками данных, а не как почтовый фильтр. Проблема заказчика не только в том, что данные уходят по почте. Данные также лежат в забытых репозиториях, переоткрытых облачных папках, пространствах совместной работы и системах, подключённых к инструментам ИИ. Зрелая программа DLP требует, чтобы политика, классификация, учётные записи, расположение данных, поведение пользователей и доказательства для проверки работали вместе.
Публичная история Proofpoint охватывает эти ингредиенты, но покупателю стоит с осторожностью предполагать бесшовную работу во всех каналах.
DLP печально чувствителен к локальным условиям. Отраслевые термины, имена клиентов, шаблоны контрактов, регулируемые данные, региональные правила приватности, исключения для руководителей и процессы бизнес-подразделений отличаются от компании к компании. Вендор может предоставить детекторы, классификаторы и рекомендуемые политики, но организация сама решает, что чувствительно, кто может отправлять, какие действия требуют предупреждения, а не блокировки, и когда безопасность может инспектировать содержимое.
Язык Proofpoint о приватности по дизайну в Insider Threat Management важен, потому что мониторинг поведения пользователей может создавать правовые, трудовые и доверительные проблемы. Инструмент может поддерживать средства контроля приватности, но управление остаётся ответственностью заказчика.
Принятое решение в DLP также более нюансировано, чем «разрешить» или «заблокировать». Это может быть «предупредить пользователя и зафиксировать выбор», «зашифровать автоматически», «направить на юридическую проверку», «уведомить владельца данных», «отозвать избыточный доступ», «поместить вложение в карантин», «открыть расследование инсайдерского риска» или «закрыть как ожидаемую деловую активность». Ценность Proofpoint растёт, когда эти действия соразмерны и хорошо документированы.
Она падает, когда политики настолько грубы, что пользователи учатся их обходить, или оповещения настолько широкие, что аналитики перестают воспринимать их как значимые.
Покупателям стоит тестировать DLP на реальных внутренних примерах, а не на синтетических лозунгах. Используйте известные безвредные бизнес-процессы, известные нарушения политик, частые сценарии писем не по адресу, исключения для привилегированных пользователей и сложные типы файлов. Измеряйте количество прерываний, понятность предупреждений, качество доказательств, время до закрытия и реакцию бизнеса. Платформа, которая сохраняет нормальную работу и прерывает лишь несколько опасных действий, гораздо ценнее платформы, которая просто обнаруживает множество теоретических нарушений.
Контекст учётных записей улучшает суждения, только если он связан с действием
Приобретение Illusive и материалы Identity Threat Defense показывают осознанный шаг Proofpoint в сторону рисков, связанных с учётными записями. Причина проста: многие почтовые и информационные события становятся осмысленнее, если связаны с экспозицией учётных записей. Письмо, отправленное со скомпрометированной внутренней учётной записи, отличается от письма неизвестного внешнего субъекта. Пользователь с избыточными правами, устаревшими разрешениями или рискованными путями доступа создаёт иной профиль риска, чем пользователь с узкой областью полномочий.
Перемещение данных с учётной записи с подозрительной активностью заслуживает иного отношения, чем обычный рабочий процесс.
Контекст учётных записей помогает снижать и ложные отрицания, и ложные срабатывания. Если система знает, что у пользователя недавно были признаки компрометации, пограничное сообщение или действие с данными может потребовать более сильного вмешательства. Если она знает, что отношения с получателем устоявшиеся, похожее сообщение может требовать меньше трения. Если она может сопоставить привилегированные пути доступа к чувствительным данным, команда может расставить приоритеты в устранении до инцидента, а не после.
Публичный язык платформы Proofpoint всё чаще соединяет активность учётных записей, чувствительность данных, паттерны доступа, сигналы DLP и индикаторы риска в поведенческую картину.
Опасность в том, что риск учётных записей станет ещё одним дашбордом вместо операционного входа. Список уязвимых учётных записей полезен, только если команды могут их исправить. Анализ путей полезен, только если ведёт к приоритетному устранению. Оценка риска полезна, только если нижестоящие средства контроля могут скорректировать политику или приоритет проверки. Материалы Proofpoint обсуждают обнаружение, приоритизацию и устранение уязвимостей учётных записей, а компания связывает управление доступом к данным с автоматизированными процессами устранения.
Это правильные утверждения для проверки, но покупатели должны настаивать на том, чтобы увидеть процесс в своём стеке учётных записей.
Интеграции с учётными записями также дрейфуют. Облачные каталоги, системы единого входа, инструменты управления привилегированным доступом, HR-системы, средства контроля конечных точек и почтовые системы меняются. Появляются новые группы. Роли копируются. Временный доступ становится постоянным. Слияния и реструктуризации добавляют сложности. Если Proofpoint опирается на контекст учётных записей для улучшения решений о безопасности, заказчик должен поддерживать точность этого контекста. Иначе инструмент будет уверенно принимать решения на основе устаревших предположений.
Самая сильная ценность контекста учётных записей появляется, когда Proofpoint помогает ответить на практический вопрос: «Что нам делать сейчас?» Если рискованный пользователь получает подозрительное сообщение, следует ли его поместить в карантин, изолировать, сообщить о нём или просто пометить? Если привилегированный пользователь пытается отправить чувствительные данные наружу, стоит ли система предупредить, заблокировать, зашифровать, уведомить руководителя или эскалировать в безопасность?
Если инструмент ИИ может получить доступ к чувствительным файлам через учётную запись с избыточными правами, нужно ли отзывать доступ автоматически или направлять вопрос владельцу данных? Это задачи решений, а не только видимости.
Поэтому контекст учётных записей нужно оценивать вместе с записями об устранении. Покупатели должны просить Proofpoint показать, как риск учётной записи меняет обработку сообщений, приоритизацию DLP, серьёзность оповещений и отчётность. Стоит также проверить, что происходит, когда сигнал об учётной записи ошибочен. Может ли администратор переопределить оценку? Журналируется ли переопределение? Учится ли модель на исправлении? Могут ли владельцы бизнеса понять, почему прервали пользователя? Без таких средств контроля контекст учётных записей может добавить изощрённости без достаточной подотчётности.
Автоматизация помогает, только если в неё заложены контроль и откат
Направление продуктов Proofpoint включает более автоматизированную проверку подозрительной почты, оповещений DLP и действий с данными. Это ожидаемо. Команды безопасности получают слишком много жалоб, оповещений и событий политик, чтобы обрабатывать всё вручную. Экономический смысл платформы улучшается, если она может триажировать рутинные случаи, приоритизировать опасные и готовить доказательства для аналитика, а не заставлять его восстанавливать историю из логов.
Но автоматизация в безопасности ценна, только когда команда может её контролировать. Карантин может прервать бизнес-процесс. Блокировка DLP может задержать ответ клиенту. Предупреждение пользователя может научить сотрудников избегать рискованного поведения, а может приучить рефлекторно кликать дальше. Устранение доступа может снизить экспозицию, а может сломать рабочий процесс, если право собственности понято неверно. Поэтому операционная модель должна включать пороги, одобрения, пути исключений, варианты отката и разбор действий.
В публичных материалах Proofpoint есть несколько элементов такой модели контроля. TRAP описывает проверяемые журналы действий и попытки карантина. SIEM API отдаёт заблокированные и разрешённые клики, заблокированные и доставленные сообщения и конечные точки проблем. Reports API включает категории отчётности для руководителей, об эффективности, о людях и об угрозах, с аутентификацией и ограничениями по частоте. Email DLP и Enterprise DLP подчёркивают представления для расследований, реагирование на инциденты и управление политиками. Insider Threat Management делает акцент на хронологиях и доказательствах.
Эти функции указывают на проверяемость, что необходимо.
Проверяемость — не то же самое, что лёгкость проверки. Заказчику стоит знать, как долго хранятся логи, какие события сохраняются, можно ли экспортировать доказательства, согласованы ли метки времени, можно ли коррелировать почтовые события и события DLP, и могут ли аналитики восстановить решение без опоры на память. Публичная документация SIEM API, например, отмечает окна времени и ограничения хранения для некоторых запросов событий. Это не делает API слабым; это просто значит, что заказчик должен спроектировать сбор и хранение до инцидента.
Если команда начинает выгружать логи только после крупного события, полезных доказательств может уже не быть.
Откат не менее важен. Если Proofpoint изымает сообщения после доставки, а кампания позже оказывается безвредной, бизнесу нужен чистый путь восстановления или выпуска почты и объяснения произошедшего. Если политика DLP блокирует легитимную работу, администраторам нужна быстрая обработка исключений, которая не ослабляет политику навсегда. Если обучение пользователей слишком агрессивно, команды должны уметь его скорректировать, не отключая полезную защиту. Решение о безопасности становится принятым, когда организация может исправить его без драмы.
Здесь важна зрелость заказчика. Proofpoint может предоставить средства контроля, но заказчики должны назначить владельцев. Почтовые администраторы, специалисты по безопасности, команды по учётным записям, специалисты по комплаенсу и владельцы данных — все касаются процесса. Если исключениями никто не владеет, пользователи будут винить инструмент. Если настройкой никто не владеет, очередь будет расти. Если хранением доказательств никто не владеет, расследования будут слабыми. Если коммуникацией с пользователями никто не владеет, предупреждения станут шумом. Успех платформы поэтому зависит от управления не меньше, чем от обнаружения.
Правильная цель автоматизации — не «убрать людей», а «использовать человеческую проверку там, где она меняет исход». Рутинный спам можно блокировать. Известные вредоносные кампании можно отзывать. Очевидные нарушения политик можно останавливать. Неоднозначная почта руководителей, необычная, но правдоподобная коммуникация поставщиков, перемещение чувствительных данных и события привилегированных пользователей должны оставаться объяснимыми и оспоримыми. Платформа Proofpoint наиболее убедительна как система поддержки решений и устранения, а не как безусловная замена суждения.
Коммерческое обоснование — снижение экспозиции минус операционные издержки
Proofpoint продаёт на рынке, где боль реальна. Почтовые атаки остаются распространёнными. Бизнес-компрометация писем дорогая. Фишинг учётных данных может привести к компрометации облака. Утечка данных может породить регуляторные, юридические и клиентские издержки. Инциденты с инсайдерами сложно расследовать. Инструменты ИИ создают новые вопросы управления данными. Платформа, которая снижает эти риски, вписываясь в нормальную работу, может оправдать премию.
Коммерческое обоснование, однако, стоит записывать как задачу на вычитание. Начните с ожидаемого снижения экспозиции к инцидентам, мошенничеству, захвату учётных записей и потере данных. Вычтите лицензии, интеграцию, настройку политик, время администраторов, проверку аналитиками, прерывания пользователей, эскалации поддержки, хранение, отчётность, обучение и стоимость поддержания зависимостей от Microsoft, Google, провайдеров учётных записей, SIEM и облачных платформ данных. Результат, а не график заблокированных писем вендора, и есть ценность.
У Proofpoint есть несколько аргументов в свою пользу. Это зрелый вендор безопасности с глубокими почтовыми корнями, публичным признанием аналитиков, большой корпоративной клиентской базой и широким портфелем, охватывающим теперь безопасность совместной работы, данных, рисков учётных записей и контроль данных в контексте ИИ. Владение Thoma Bravo дало компании пространство для расширения через приобретения и интеграцию платформы вне ежеквартального давления публичного рынка. Сделка с Hornetsecurity также укрепляет историю для малого бизнеса и управляемых услуг.
Для крупных предприятий широта может сократить зоопарк вендоров, если Proofpoint сможет заменить отдельные инструменты для защищённой почты, обработки почтового ящика злоупотреблений, почтового DLP, обучения, инсайдерского риска и части управления данными.
Та же широта может стать издержкой, если покупатель внедряет слишком много сразу. Больше модулей — больше политик, больше административных ролей, больше коннекторов данных, сложнее продление и больше обучения. Заказчику, которому нужна только фильтрация почты, вся платформа может не принести пользы. Заказчик, у которого уже сильные DLP, управление учётными записями и процессы SIEM, может найти Proofpoint ценным в почте, но дублирующим в других местах. Заказчик с небольшим штатом безопасности может любить автоматизацию, но страдать от настройки и обработки исключений.
Экономику внедрения стоит измерять процессами, а не модулями. Для обработки почтового ящика злоупотреблений считайте жалобы в неделю, автоматические закрытия, касания аналитиков, повторно открытые дела и пропущенные вредоносные жалобы. Для реакции после доставки — время от обнаружения до изъятия письма, неудачные отзывы, обнаруженные пересылки и ложные отзывы. Для DLP — инциденты, предупреждения пользователей, блокировки, переопределения, эскалации в бизнес и подтверждённые события потери данных. Для риска учётных записей — устранённые экспозиции, повторяющиеся находки и время до закрытия.
Для обучения пользователей — снижается ли риск без усталости. Эти цифры полезнее универсального слайда об окупаемости платформы.
Публичные сигналы в отзывах о Proofpoint позволяют предположить, что клиенты ценят обнаружение, широту и отчётность, а часть отмечает сложность, ложные срабатывания, проблемы интерфейса, задержки поддержки или фрагментацию порталов. Такая смесь правдоподобна для зрелого корпоративного инструмента. Она не дисквалифицирует продукт, но подсказывает покупателям, где сосредоточить должную осмотрительность. Ценностное предложение сильнее всего, когда Proofpoint заменяет ручную работу и разрозненные средства контроля.
Оно слабее всего, когда заказчик добавляет Proofpoint поверх существующих инструментов, ничего не выводя из эксплуатации, не настраивая процессы и не назначая владельцев.
Коммерческий вопрос покупателя поэтому не «хорош ли Proofpoint?», а «каким решениям Proofpoint мы доверим автоматизацию и какая ручная работа исчезнет благодаря этому доверию?» Если ответ расплывчатый, платформа может стать ещё одним дорогим источником оповещений. Если ответ конкретный, компания может измерить, перевешивают ли снижение экспозиции и эффективность аналитиков общую стоимость эксплуатации системы.
Открытые свидетельства подтверждают зрелость, но не универсальный вердикт об эффективности
Доступные открытые свидетельства сильны в части широты и слабее в части независимо воспроизводимой эффективности. Собственные страницы Proofpoint дают детальные описания охвата продуктов, архитектурного направления, интерфейсов отчётности, позиции по доверию и недавних инноваций. Лендинги отчётности аналитиков утверждают, что Proofpoint признана в крупных оценках безопасности электронной почты 2025 года. Публичные сайты отзывов показывают множество заказчиков, использующих и оценивающих продукт, с положительными и отрицательными операционными комментариями. Публичные трекеры статусов и сбоев дают частичные сигналы о надёжности.
Страницы доверия и сертификатов показывают позицию по комплаенсу для отдельных сервисов.
Чего публичный рекорд не даёт — контролируемого, актуального, независимо воспроизводимого теста, показывающего уровень обнаружения Proofpoint, долю ложных срабатываний, задержку, точность DLP, точность оценки риска учётных записей или успех устранения в репрезентативных средах заказчиков. Proofpoint публикует очень высокие показатели обнаружения, а некоторые материалы компании обсуждают доли ложных срабатываний и ложных отрицаний, но к этим цифрам стоит относиться как к утверждениям вендора, если у покупателя нет доступа к лежащей в основе методологии, выборке, определениям и независимой валидации. Это не уникально для Proofpoint.
Безопасность почты сложно бенчмаркать, потому что атаки меняются, политики заказчиков различаются, а достоверную основу сложно установить в масштабе.
Публичные отзывы полезны, но ограниченны. Комментарии на G2 и TrustRadius указывают на реальные операционные темы: защиту, простоту использования для части заказчиков, сильную отчётность, ложные срабатывания, сложные интерфейсы, несколько порталов и опыт поддержки. Но страницы отзывов самоселективны, могут включать стимулированные записи и не контролируют размер заказчика, конфигурацию, экспозицию к угрозам или квалификацию администраторов. К ним стоит относиться как к рыночным сигналам, а не измерениям.
Признание аналитиков тоже полезно, но ограниченно. Оценки Gartner и Forrester могут указывать на зрелость вендора, присутствие на рынке, направление продукта и сравнительные возможности. Они не заменяют пилот заказчика. Продукт может быть лидером в отчёте аналитика и при этом плохо подходить конкретной компании по архитектуре почтового трафика, модели управления данными или штату. И наоборот, сложный продукт может показывать себя хуже в небольшом развёртывании, но быть отличным для глобального предприятия с дисциплинированными процессами.
Свидетельства о надёжности также частичны. Proofpoint опубликовала блог с утверждением о непрерывной безопасной доставке почты для клиентов защищённого почтового шлюза во время крупного сбоя AWS, ссылаясь на распределённую инфраструктуру. StatusGator фиксирует обнаруженные инциденты, связанные с Proofpoint, в 2025 и 2026 годах, включая задержку или сбой доставки писем и проблемы админ-сайтов. Ни один из источников не является полным аудитом надёжности. Вместе они напоминают покупателям изучить зависимость от сервисов, проектирование маршрутизации, поведение при непрерывности, коммуникацию о сбоях и административный доступ во время инцидентов.
Для платформы почтовой безопасности надёжность — не вторичная функция. Если точка контроля задерживает или перенаправляет почту, продукт безопасности становится риском непрерывности бизнеса.
Правильный вывод — не слепое доверие и не отказ. Proofpoint выглядит зрелой, широкой и стратегически релевантной платформой. Открытые свидетельства оправдывают серьёзное рассмотрение её для корпоративной почтовой безопасности, реагирования после доставки, DLP, инсайдерского риска, контекста учётных записей и процессов управления данными. Но свидетельства не позволяют внешнему наблюдателю объявить, что она достигнет конкретного уровня обнаружения или доли ложных срабатываний для каждого заказчика. Локальная валидация остаётся обязательной.
Лучший тест для покупателя — повторяемая отработка решений
Оценку Proofpoint стоит строить вокруг повторяемых отработок решений. Покупатель не должен просто просить демонстрацию дашбордов. Нужно разыграть реалистичные случаи и оценить путь от сигнала к действию.
Первая отработка — подозрительное входящее сообщение. Включите известные вредоносные URL, подозрительные, но безвредные деловые сообщения, попытки подделки поставщиков, домены-двойники, паттерны фишинга учётных данных и сообщения, которые становятся опасными после доставки. Измеряйте первоначальную классификацию, предупреждение пользователя, обработку кликов, жалобы, контекст для аналитика, экспорт в SIEM и устранение после доставки. Ключевой вопрос — могут ли аналитики объяснить итоговое решение и чувствуют ли пользователи правильный уровень трения.
Вторая отработка — обработка почтового ящика злоупотреблений. Подавайте сообщённые пользователями письма: спам, симуляции фишинга, образцы реального фишинга, серые письма, внутренние рассылки и ложные тревоги. Измеряйте автоматическую классификацию, время ручной проверки, группировку кампаний, обработку дубликатов, пропущенные вредоносные элементы и ложные закрытия. Цель не в том, чтобы убрать проверку аналитика, а в том, чтобы сделать её редкой, сфокусированной и защитимой.
Третья отработка — DLP. Используйте реальные шаблоны и типы файлов компании, при необходимости с обезличенными данными. Проверьте письма не по адресу, ошибочные вложения, пересылку на личный аккаунт, одобренную внешнюю коллаборацию, регулируемые данные, исключения для руководителей и зашифрованную доставку. Измеряйте понятность предупреждений, точность блокировок, процесс выпуска, путь эскалации и качество доказательств. Включите в оценку бизнес-пользователей, потому что сбой DLP часто проявляется в обходных путях пользователей, а не в тикетах безопасности.
Четвёртая отработка — учётные записи и риск пользователей. Проверьте, меняет ли высокорискованный пользователь обработку сообщений или приоритизацию DLP. Проверьте устаревшие права, слишком широкие группы и необычный доступ к чувствительным репозиториям. Измеряйте, рекомендует ли система практическое устранение, могут ли владельцы одобрить или отклонить его и журналируется ли действие. Не принимайте оценку риска без пути действия.
Пятая отработка — операционный стресс. Спросите, что происходит при нарушении почтового трафика, троттлинге API, изменении каталога, сбое SIEM, эскалации поддержки, откате политики и смене администраторов. Продукты безопасности оцениваются не только в солнечные дни. Сильное развёртывание Proofpoint должно оставаться понятным, когда что-то ломается.
Каждая отработка должна давать локальные метрики: остановленные действительно вредоносные элементы, пропущенные вредоносные элементы, прерванная легитимная работа, минуты аналитика на случай, время до устранения, число жалоб пользователей, число добавленных исключений и полнота доказательств. Эти метрики стоит пересматривать через 30, 60 и 90 дней, потому что первая неделя часто отражает новизну, а не установившийся режим.
Такой тест также проясняет объём контракта. Если Proofpoint хорошо работает только с премиальным модулем, покупатель должен знать это до переговоров. Если API-развёртыванию не хватает возможности, которую даёт модель шлюза, покупатель должен знать компромисс. Если DLP требует сервисной поддержки для хорошей настройки, эту стоимость нужно включить. Если отчётные API требуют продуманного проектирования сбора данных, чтобы избежать пробелов в хранении, эту работу нужно спланировать. Отработка решений превращает историю платформы в операционный план.
Где Proofpoint сильнее всего
Proofpoint наиболее убедителен для организаций, которые рассматривают электронную почту, данные и риск пользователей как связанные процессы. Крупные предприятия на Microsoft 365 или Google Workspace со зрелыми операциями безопасности, чувствительными данными, регулируемыми коммуникациями и большим объёмом сообщённых пользователями писем — естественные кандидаты.
Сильные стороны продукта, скорее всего, проявятся, когда заказчику нужны многоуровневая почтовая защита, устранение после доставки, автоматизация почтового ящика злоупотреблений, DLP, обучение пользователей, видимость рисков данных и отчётность в SIEM в рамках одной программы безопасности.
Компания также привлекательна там, где почта остаётся риском на уровне совета директоров. Бизнес-компрометация писем, кража учётных данных и подделка поставщиков не решаются только защитой конечных точек. Платформа, которая видит содержимое сообщений, отношения отправителей, клики пользователей и поведение кампаний после доставки, имеет естественное преимущество в этой точке контроля.
Длинная история Proofpoint в почтовой безопасности важна, потому что эта область полна краевых случаев: пересылки, списки рассылки, маршрутизация почты, поведение карантинных дайджестов, выпуск пользователями, контроль подделки отправителей, подделка руководителей и бизнес-исключения.
Экспансия Proofpoint в DLP и безопасность данных сильнее всего там, где заказчики хотят уйти от статических правил. DLP с пониманием отношений, контекстные предупреждения, хронологии рисков пользователей, покрытие облака и конечных точек, обнаружение данных и устранение доступа — всё это отвечает известным слабостям старых программ DLP. Если Proofpoint сможет чисто соединить эти части, она поможет командам безопасности перейти от реактивной проверки утечек к непрерывному снижению риска.
Важна и позиция доверия. Публичные страницы сертификаций, доступность отчётов SOC 2 для отдельных сервисов, заявления об ISO 27001 и ссылки на FedRAMP дают покупателям отправную точку для оценки риска вендора. Это не доказывает эффективность продукта, но помогает ответить, можно ли рассматривать провайдера как серьёзного корпоративного поставщика услуг. Для инструментов безопасности, которые обрабатывают чувствительную почту, данные и сигналы учётных записей, доверие к вендору — часть продукта.
Более слабое соответствие — заказчик, которому нужен лёгкий, дешёвый, почти незаметный почтовый фильтр с минимальным администрированием. Proofpoint может обслуживать небольшие организации через партнёрские и приобретённые предложения, но полная корпоративная история предполагает владельцев политик, настройку и проверку. Платформа также хуже подходит, если заказчик отказывается измерять ложные срабатывания и трение пользователей. В этом случае инструмент может выглядеть успешным, тихо повреждая бизнес-процессы.
Proofpoint сильнее всего, когда заказчик готов определить, что значит «принятое решение». Какие сообщения можно удалять автоматически? Какие события DLP требуют предупреждения, а не блокировки? Какие риски учётных записей требуют немедленного устранения? Каким группам пользователей нужны другие пороги? Какие доказательства нужно хранить? Какие исключения истекают? Какие метрики решают вопрос о продлении? Покупатель, который может ответить на эти вопросы, получит от платформы больше, чем тот, кто просто покупает пакет и ждёт, что дашборды докажут ценность.
Оставшееся предостережение — интеграционный долг
Риск Proofpoint не в отсутствии амбиций, а в интеграционном долге. Компания теперь охватывает модели почтового шлюза и API, реагирование после доставки, жалобы пользователей, обучение, DLP, инсайдерский риск, защиту от угроз для учётных записей, управление позицией данных, контроль данных для ИИ, каналы MSP и предложения для малого бизнеса. Многое из этой широты пришло через приобретения. Стратегическая логика ясна, но заказчики воспринимают стратегию через консоли, политики, логи, очереди поддержки, документацию и условия продления.
Интеграционный долг проявляется в мелочах раньше, чем в архитектурных схемах. Администраторам может понадобиться переключаться между порталами. Политика может действовать в одном канале, но не в другом. Отчёт может считать события иначе, чем SIEM-фид. Процесс выпуска может быть очевиден для входящего карантина, но менее очевиден для DLP. Команде поддержки может понадобиться время, чтобы направить обращение в нужную продуктовую группу. Проверяющий может видеть один и тот же риск пользователя в двух местах с разной терминологией.
Публичные отзывы о нескольких порталах, сложной настройке и ручном выпуске не доказывают системный сбой, но определяют тест-кейсы для покупателя.
Ещё одно предостережение — зависимость от платформы. Ценность Proofpoint часто зависит от интеграций с Microsoft, Google, провайдерами учётных записей, SIEM-платформами, облачными хранилищами и средами конечных точек. Эти зависимости нормальны, но требуют поддержки. Microsoft и Google меняют API и встроенные функции безопасности. Меняются структуры каталогов. Меняются SIEM-схемы. Растёт число облачных хранилищ данных. Заказчик, который не поддерживает эти соединения, постепенно теряет точность.
Есть и вопрос блокировки. Как только компания прогоняет почту, политики DLP, жалобы пользователей, обучение, контекст учётных записей и процессы рисков данных через одного провайдера, замена становится труднее. Это может быть приемлемо, если платформа снижает риск и операционные расходы. Это становится опасно, если заказчик не может экспортировать доказательства, сравнивать эффективность или разделять модули при продлении. Покупателям стоит договариваться о доступе к данным, экспорте логов, хранении, административных ролях и поддержке при завершении работы до того, как зависимость станет слишком глубокой.
Публичный ход Proofpoint в сторону управления данными для ИИ повышает важность этого момента. Мониторинг входов, загрузок, выходов ИИ, доступа к чувствительным данным и использования ИИ-инструментов может стать ценным, но он также создаёт чувствительную телеметрию. Покупатели должны изучить, что собирается, где хранится, как хранится, кто это видит, как работают средства контроля приватности и как можно экспортировать доказательства. Полезный контроль данных для ИИ может быстро стать проблемой управления, если его развернуть без политики, уведомления пользователей и дисциплины доступа.
Предостережение, таким образом, не в том, что Proofpoint слишком широк, чтобы работать. Широкие платформы могут работать хорошо, когда интеграция реальна. Предостережение в том, что покупатели должны опустить вопрос интеграции до ежедневных операций. Слайда о том, что почта, данные и учётные записи связаны, недостаточно. Покупателю нужно увидеть эту связь в оповещении, действии карантина, проверке DLP, событии SIEM, отчёте, предупреждении пользователя и откате.
Обоснованный вывод
Proofpoint стоит оценивать как платформу принятия решений о безопасности с электронной почтой в ядре. Публичный набор продуктов широк и релевантен. Признание на рынке и сигналы заказчиков подтверждают зрелость. Приобретения расширили поверхность от фильтрации почты до защиты данных, рисков учётных записей, каналов управляемых услуг и управления в эпоху ИИ. Компания пытается решить правильную корпоративную проблему: атаки и утечки данных часто проходят через людей, и людям нужны средства контроля, которые понимают контекст, а не просто блокируют всё необычное.
Самое сильное утверждение в истории Proofpoint — что больше контекста ведёт к лучшим решениям. Содержимое письма, связь с отправителем, поведение URL, анализ вложений, жалобы пользователей, политика DLP, экспозиция учётных записей, чувствительность данных, паттерн доступа и обучение пользователей могут стать более сильным комбинированным сигналом, чем любой отдельный контроль. Если Proofpoint обеспечит эту комбинацию с ясными доказательствами и управляемыми процессами, она сможет одновременно снизить экспозицию и нагрузку на аналитиков.
Самое слабое допущение — что заявленная эффективность платформы автоматически переносится в среду каждого заказчика. Так не будет. Маршрутизация почты, облачная конфигурация, поведение пользователей, бизнес-исключения, таксономия данных, гигиена учётных записей и штат определяют результат. Публичные заявления и признание аналитиков могут оправдать оценку, но только локальные отработки решений могут оправдать доверие.
Для покупателей практическая рекомендация проста: определите решения до покупки модулей. Решите, какие подозрительные сообщения должны уходить в карантин автоматически, какие — на проверку, какие предупреждения пользователей приемлемы, какие действия DLP блокируются, какие владельцы данных одобряют исключения, какие находки по учётным записям требуют устранения и какие метрики доказывают ценность. Затем попросите Proofpoint многократно продемонстрировать эти решения — с доказательствами, откатом и отчётностью.
Если Proofpoint пройдёт этот тест, её ценность может превысить стоимость интеграции и лицензий, потому что она снижает и вредную экспозицию, и ручную проверку. Если не пройдёт, покупатель всё равно может получить способный почтовый фильтр, но не тот более широкий результат платформы, который продаётся. Разница не видна в счётчике заблокированных писем. Она видна в момент, когда команда может с уверенностью объяснить, почему она отреагировала на подозрительный сигнал и что произошло дальше.