
Кратко
- Source-Active сообщает о
(S,G,R)и может нести один инкапсулированный IPv4-пакет. Заинтересованный RP способен передать этот пакет до завершения обычного source tree. - Успех раннего пакета не означает, что PIM Join дошёл, RPF-интерфейс стабилен, ветви установлены, последующие пакеты следуют тем же путём или приложение приняло поток.
Один полезный пакет создавал слишком красивый график
После включения нового источника на удалённой площадке монитор видит первый multicast-пакет почти сразу. Затем поток исчезает. Если система отмечает только «first packet received», запуск выглядит успешным, а последующий провал — загадкой. В RFC 3618 первый пакет мог прийти не по тому пути, который должен был обслуживать поток дальше.
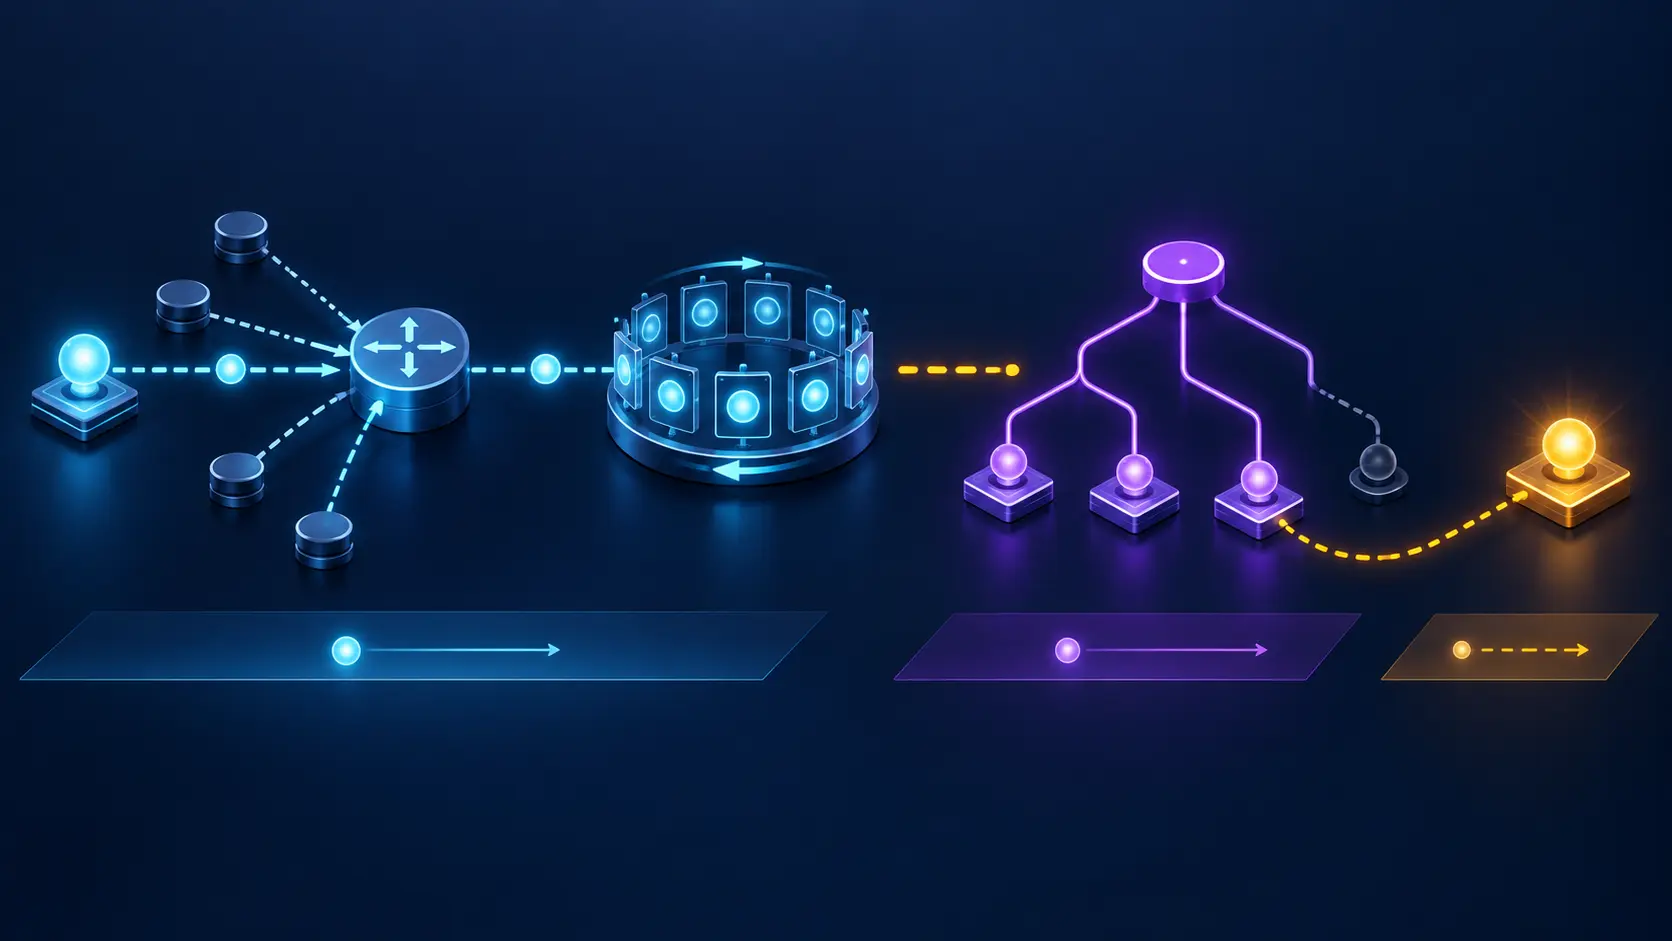
MSDP был опубликован в октябре 2003 года как Experimental-протокол для IPv4 PIM-SM, а не как Internet Standard. RP, узнавший о новом отправителе, создаёт Source-Active с адресами source, group и RP. Сообщение распространяется между доменами. Если принимающий RP видит локальный интерес к группе, он инициирует (S,G) Join к источнику.
Спецификация также допускает вложение multicast-данных в SA. Заинтересованный RP может декапсулировать пакет и обработать его подобно PIM Register. Это помогает коротким всплескам до тех пор, пока дерево строится. Время инкапсуляции должно быть ограничено.
Именно временный характер механизма задаёт границу доказательства. Пакет подтвердил возможность одной доставки через control envelope. Он не подтвердил следующий режим работы.
Control plane принёс образец, data plane должен был продолжить
В обычной последовательности локальный DR передаёт знания об источнике RP. Тот создаёт SA. Сообщение проходит peer-RPF и политики, попадает в кэш удалённого RP. Локальный интерес запускает Join, после чего PIM строит ветвь к источнику. Дальнейшие пакеты должны приходить по дереву.
Инкапсулированный пакет перескакивает через часть ожидания. Он способен дойти, когда ветвь ещё не готова. Поэтому первое наблюдение и устойчивое наблюдение относятся к разным каналам и должны храниться раздельно.
Если последующих пакетов нет, возможны разные причины: Join не был создан, потерялся, выбрал неожиданный RPF-интерфейс, состояние не установилось на одном узле, источник завершил короткую передачу, фильтр остановил данные или приложение отвергло содержимое. Первый пакет не выбирает среди этих гипотез.
Обратная ситуация тоже возможна. SA без инкапсулированных данных может привести к полностью исправному дереву. Отсутствие образца не означает отсутствие сервиса.
peer-RPF проверял путь объявления
Каждый MSDP-получатель сопоставляет RP address из SA с соседом, от которого пришло сообщение. MRIB и упорядоченные правила выбирают допустимого peer в направлении origin RP. Копия от другого соседа отбрасывается.
Это контроль распространения, а не тест data path. Маршрут к RP может быть корректным, тогда как маршрут к source или дерево для (S,G) ещё не существует. peer-RPF pass не подтверждает источник и не говорит, по какой ветви придёт второй пакет.
RFC 4611 показывает зависимость результата от MBGP, IGP, адресов peering и исключений. Default peer способен обходить обычную проверку. Mesh-group использует предположение о полном соединении. Любая из этих конфигураций может быть верной для своей сети, но её решение нельзя переносить на данные.
В отчёте нужны две линии: почему SA был допустим и почему data packet был доставлен. Совпадение адресов не превращает их в одну линию.
Кэш сохранял обещание после короткого всплеска
RFC 3618 требует кэшировать SA. Origin RP повторяет объявления с периодом 60 секунд, пока считает source активным. При установлении соединения реализация должна отправить сохранённые объявления. SA-State timer обновляется очередным сообщением.
Короткий источник мог уже завершиться, а запись оставалась доступной для новых receivers. Если локальный интерес появился позже, RP мог инициировать Join по сохранённому (S,G). Отсутствие данных тогда не опровергает факт прежней активности; оно показывает, что кэш и поток живут на разных временных шкалах.
После reconnect свежеполученный SA может быть replay старого кэша. Если система переписывает source last seen временем получения, она создаёт ложную современность. Нужно различать observation at origin, SA generation, periodic refresh и replay.
Срок действия записи также не доказывает срок действия контента. Протокольный timer управляет состоянием discovery; приложение может считать данные устаревшими раньше или позже.
Пакет внутри SA расширял поверхность контроля
Control message, несущий данные, соединяет две плоскости. Это позволяет быстро обслужить bursty source, но увеличивает значение фильтра и ограничения времени. Ошибочная или чрезмерная реклама теперь может приносить не только state, но и payload.
RFC 4609 отмечает риски распространения multicast group information и инкапсулированных данных. RFC 3618 рекомендует source/group filters, абсолютные пределы SA-state и rate limits против state explosion и denial of service.
Фильтр должен отвечать отдельно на два вопроса: разрешено ли распространять заявление и разрешено ли передавать инкапсулированный пакет. Один общий результат может скрыть, что домен желает знать о source, но не принимать ранние данные, либо наоборот.
Даже прошедший payload не является доказательством правильного содержимого. Session authentication защищает peer relationship; она не устанавливает application provenance. Приложению может потребоваться собственная проверка свежести, формата, издателя или последовательности.
Anycast RP мог принять эстафету без того же пакета
RFC 3446 применяет MSDP между Anycast RPs, чтобы делиться source state. Каждый RP использует индивидуальный адрес в SA, хотя сервисная RP address общая. Это сохраняет происхождение для peer-RPF.
При failover новый RP может знать (S,G) из кэша, но не иметь тот же локальный контекст первого инкапсулированного пакета. Он может строить новую ветвь или ждать обновления. Доступность anycast address не доказывает, что переход был бесшовным на уровне packet sequence.
Mesh-group дополнительно подавляет повторную отправку между членами, исходя из полного mesh. Потерянная edge способна разделить знания: один RP видел ранний пакет и SA, другой не видел ничего. Снаружи оба отвечают на общий адрес.
Проверка отказоустойчивости должна сравнивать не только кэши, но и последовательность данных перед, во время и после выбора другого RP.
Аутентифицированный образец всё ещё был образцом
RFC 3618 требует поддержку TCP MD5 для control messages. Правильно аутентифицированная сессия подтверждает ожидаемого peer и затрудняет изменение сообщения третьей стороной. RFC 6952 позже рассматривает ограничения keying, а RFC 8916 моделирует authentication и операционное состояние.
Однако peer мог честно передать неверное наблюдение. Source address мог быть подменён до RP. Политика могла разрешать слишком широкий group range. Кэш мог быть старым. Криптографическая связь не создаёт семантическую истинность.
Для инкапсулированного пакета это особенно важно: наличие защищённого control transport не заменяет end-to-end проверку payload. Получатель должен знать, что именно подтверждает application-level receipt.
Heng Lu предлагает не путать символическую власть с физической реальностью. Здесь символ — успешный SA и защищённая сессия. Реальность — установленная ветвь, последовательные пакеты и результат приложения. Между ними нужен наблюдаемый переход.
Приёмка должна дождаться второго режима
Операционная проверка нового multicast source должна иметь две фазы. Первая фиксирует SA: origin observation, сообщение, peer, peer-RPF, filter, cache и возможный encapsulated packet. Вторая ждёт обычное дерево: Join, RPF interface, state on path, несколько последующих пакетов, loss/order и application verdict.
Если приходит только ранний пакет, статус должен быть «bridge observed, tree unproven», а не «service up». Если дерево работает без раннего пакета, это нормальный другой путь, а не ошибка телеметрии.
Риск второго порядка — автоматическое масштабирование на основе красивого first-packet metric. Риск третьего порядка — расследование, в котором packet capture доказывает один пакет, но используется как доказательство всей сессии. Необратимый риск — удалить rollback или старый путь до того, как устойчивый режим подтверждён.
RFC 3618 разумно помогал коротким потокам пережить время построения. Он не позволял первому пакету свидетельствовать за дерево, которое ещё только должно было появиться.
Sources
- https://www.rfc-editor.org/rfc/rfc3618.html
- https://www.rfc-editor.org/rfc/rfc3618.txt
- https://www.rfc-editor.org/info/rfc3618/
- https://datatracker.ietf.org/doc/rfc3618/
- https://www.rfc-editor.org/errata_search.php?rec_status=0&rfc=3618
- https://www.rfc-editor.org/rfc/rfc2385.html
- https://www.rfc-editor.org/rfc/rfc3446.html
- https://www.rfc-editor.org/rfc/rfc4609.html
- https://www.rfc-editor.org/rfc/rfc4611.html
- https://www.rfc-editor.org/rfc/rfc4624.html
- https://www.rfc-editor.org/rfc/rfc4760.html
- https://www.rfc-editor.org/rfc/rfc5110.html
- https://www.rfc-editor.org/rfc/rfc6952.html
- https://www.rfc-editor.org/rfc/rfc7761.html
- https://www.rfc-editor.org/rfc/rfc8916.html
- https://www.iana.org/assignments/msdp-tlv-values/msdp-tlv-values.xhtml
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/on-authority-belief-and-the-internets-addressing-system/
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров