
- Комплаенс в сфере кибербезопасности — это соблюдение стандартов и законодательных требований, установленных организациями, законами или регулирующими органами. Компании, работающие с цифровыми активами, должны внедрять средства контроля и практики безопасности, чтобы минимизировать риск для чувствительных данных.
- Существует множество методик и стандартов комплаенса, помогающих организациям выстраивать надёжные практики кибербезопасности, в том числе структура кибербезопасности NIST, GDPR, HIPAA и PCI DSS.
- Структура кибербезопасности NIST — это набор рекомендаций по снижению киберрисков организации, опубликованный Национальным институтом стандартов и технологий; её основные компоненты — «Ядро», «Профиль» и «Уровни».
Стремительный рост киберпреступности заставляет правительства, бизнес и организации уделять внимание комплаенсу и нормативным требованиям. Структура кибербезопасности NIST — одна из самых признанных; её основные компоненты — «Ядро», «Профиль» и «Уровни».
Комплаенс в сфере кибербезопасности
Комплаенс в сфере кибербезопасности — это соблюдение стандартов и законодательных требований, установленных организациями, законами или регулирующими органами. Компании, работающие с цифровыми активами, должны внедрять средства контроля и практики безопасности, чтобы минимизировать риск для чувствительных данных.
Стремительный рост киберпреступности нередко приводит к масштабным утечкам данных и сбоям в работе бизнеса. Это стало одной из главных причин возобновлённого внимания к комплаенсу и нормативным требованиям.
Существует множество методик и стандартов комплаенса, помогающих организациям выстраивать надёжные практики кибербезопасности. Они задают структурированный подход к внедрению средств контроля безопасности и выполнению конкретных требований комплаенса.
К числу широко признанных относятся структура кибербезопасности NIST,Общий регламент по защите данных (GDPR),Закон о переносимости и подотчётности медицинского страхования (HIPAA)иСтандарт безопасности данных индустрии платёжных карт (PCI DSS).
Читайте также:Как генеративный ИИ можно использовать в кибербезопасности?
Структура кибербезопасности NIST
Структура кибербезопасности NIST — это набор рекомендаций по снижению киберрисков организации, опубликованный Национальным институтом стандартов и технологий (NIST) на основе существующих стандартов, руководств и практик.
Читайте также:Как повысить кибербезопасность после утечки базы данных суда штата Австралия?
Структура, которая, как указано в её описании, «предоставляет высокоуровневую таксономию результатов кибербезопасности и методы оценки и управления этими результатами», переведена на множество языков и широко используется правительствами, бизнесом и организациями; она также содержит рекомендации по защите конфиденциальности и гражданских свобод в контексте кибербезопасности.
Версия 1.0 структуры вышла в 2014 году и изначально была рассчитана на операторов критической инфраструктуры. В 2017 году проект версии 1.1 был вынесен на общественное обсуждение, а 16 апреля 2018 года структура была официально опубликована. Структура состоит из трёх частей: «Ядро», «Профиль» и «Уровни».
1. Ядро структуры
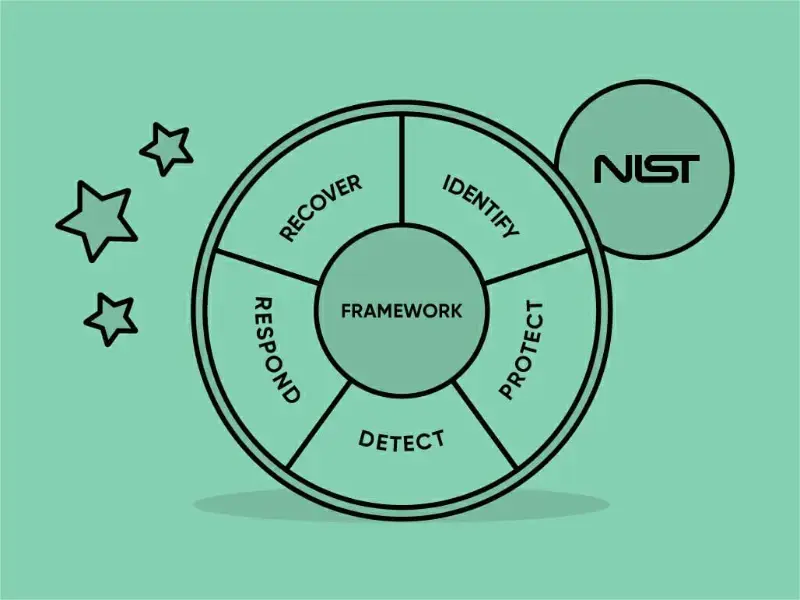
«Ядро структуры» содержит набор действий, результатов и справочных материалов о различных аспектах и подходах к кибербезопасности. Структура кибербезопасности NIST организует материалы «ядра» по пяти «функциям»: идентификация, защита, обнаружение, реагирование и восстановление.
Эти функции разделены в общей сложности на 23 «категории». Для каждой категории определены несколько подкатегорий результатов кибербезопасности и средств контроля безопасности — всего 108 подкатегорий.
2. Профиль структуры
«Профиль структуры» — это перечень результатов, которые организация выбирает из категорий и подкатегорий исходя из своих потребностей и оценки рисков.
Обычно организация сначала использует структуру для создания «текущего профиля», описывающего её деятельность в сфере кибербезопасности и достигаемые результаты. Затем она может разработать «целевой профиль» или принять базовый профиль, адаптированный к её отрасли (например, инфраструктурной) или типу организации; такой профиль определяет шаги по переходу от текущего профиля к целевому.
3. Уровни внедрения структуры
Организации используют «уровни внедрения структуры», чтобы прояснить для себя и своих партнёров, как они воспринимают киберриски и насколько сложен их подход к управлению ими. Уровни отражают растущую степень зрелости практик управления киберрисками.
Уровень 1 «Частичный» включает компании с процедурами безопасности по требованию или без них.
Большинство руководителей компаний на уровне 2 «С учётом рисков» уже осознают основные угрозы, с которыми они сталкиваются, включая вредоносное ПО, атаки, спонсируемые государствами, и других злоумышленников.
Уровень 3 «Воспроизводимый» предназначен для компаний, чьи практики управления рисками и кибербезопасности получили одобрение руководства.
Уровень 4 «Адаптивный» — самый высокий; он требует наибольших затрат времени и средств, но необходим в строго регулируемых отраслях, таких как банковское дело, здравоохранение и критическая инфраструктура.