
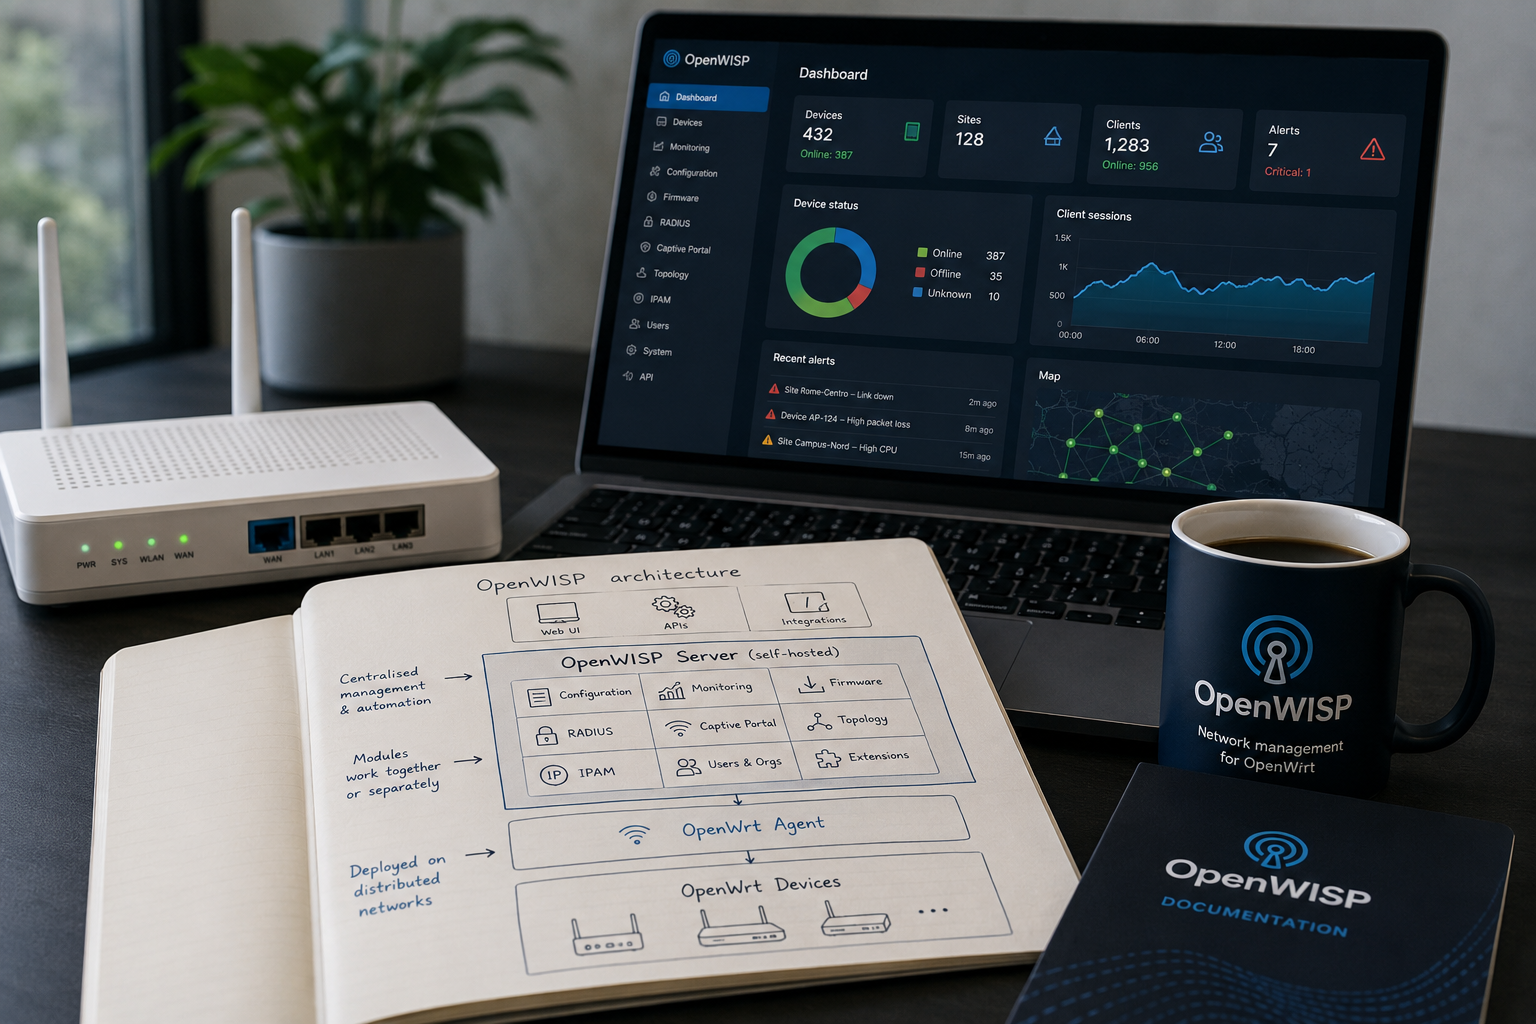
Резюме
- OpenWISP начался с публичного Wi-Fi вокруг Рима и был перестроен с 2015 года как модульная система управления для распределённых парков устройств OpenWrt.
- Конфигурацию, мониторинг, прошивки, RADIUS, каптивные порталы, топологию, управление адресами и API можно комбинировать, не заставляя каждого оператора использовать один монолитный контроллер.
- Кейс-стади за июнь 2026 года описывает несколько сотен маршрутизаторов в нескольких инстансах — полезное производственное свидетельство, которое, однако, не устанавливает универсальный предел масштабирования.
- Самостоятельное развёртывание сохраняет контроль над кодом и данными, но передаёт оператору ответственность за доступность, резервные копии, учётные данные, производительность базы данных и обновления.
Общественная программа Wi-Fi в Риме показала реальную цену дешёвых точек доступа
К 2012 году федерация FreeItaliaWiFi, по сообщениям, охватывала примерно 2 500 точек доступа. Эта цифра выросла из WiFi Metropolitano и ProvinciaWiFi вокруг Рима, где государственные администрации и институциональные партнёры с 2008 года использовали открытое программное обеспечение для обеспечения связи на множестве рассредоточенных муниципальных объектов. Точки доступа были недорогими; поддерживать их настроенными, аутентифицированными, отслеживаемыми и защищёнными — нет.
Публичному маршрутизатору нужен кто-то, кто будет назначать адреса, настраивать радиомодули, менять учётные данные, отслеживать сбои, применять политики и обновлять прошивку. Когда устройства разбросаны по зданиям, площадям и общественным объектам, технические специалисты не могут относиться к каждому как к отдельному прибору. Даже скромной сети нужна диспетчерская — неважно, предоставлена ли она вендором или программным обеспечением, которое оператор запускает сам.
OpenWISP вырос из этой эксплуатационной проблемы. Ранняя система обслуживала публичные точки доступа и распространилась на другие итальянские муниципалитеты в 2009 году. У её первых пользователей уже были ограниченные бюджеты, разнородные площадки и потребность менять множество устройств, не заходя в каждое по отдельности. Многоразовая конфигурация, доступ для нескольких организаций, аутентификация и мониторинг вытекали из полевой работы, а не из обобщённого продуктового задания.
Проект не остался муниципальной платформой для точек доступа. В 2015 году началась значительная переработка вокруг управления OpenWrt и модульной серверной архитектуры. Это изменение признавало, что беспроводные интернет-провайдеры, кампусы, общественные сети и предприятия сталкиваются с одной и той же проблемой парка устройств. OpenWrt предоставлял широко используемую операционную систему для устройств; OpenWISP построил вокруг неё агента, контроллер и связанные сервисы.
История оставляет практический вопрос: даёт ли самостоятельное развёртывание небольшому оператору долговременный контроль над сетью или переносит ту же ответственность с проприетарного контроллера на стек серверов, баз данных, ключей и кастомных интеграций, который оператор должен обслуживать в одиночку?
Текущий ответ OpenWISP — модульность. Конфигурацию, мониторинг, прошивки, RADIUS, каптивные порталы, топологию и управление IP-адресами можно комбинировать с помощью приложений Django и компонентов OpenWrt. Интерфейсы REST и WebSocket поддерживают интеграцию. Разные развёртывания могут включать разные модули, а не принимать один фиксированный контроллер.
Институциональная структура распределена не менее равномерно. Государственные органы, университеты, контрибьюторы открытого ПО, участники Google Summer of Code и коммерческие пользователи — все они повлияли на платформу. OpenWISP присоединился к Google Summer of Code в 2017 году, а к 2020 году описывал себя как глобальную модульную систему управления сетями. Ни одна публичная запись не устанавливает одно юридическое лицо как владельца всего проекта.
Это отсутствие усложняет любую попытку рассматривать OpenWISP как обычную компанию и проясняет реальный предмет. OpenWISP — это поддерживаемый код, документация, контрибьюторы и отношения поддержки, которые операторы собирают в собственную систему управления. Это может уменьшить зависимость от облака вендора. Это не может устранить необходимость управлять диспетчерской.
Переработка 2015 года разделила контроллер на сервисы, которые операторы могли комбинировать
OpenWISP легче всего понять неправильно, если представить его как один контроллер. Текущая платформа — это набор модулей с согласованными релизами и отдельными номерами версий. К августу 2026 года семейство 25.10 было текущей основной веткой, тогда как отдельные модули использовали версии вида 1.2.x, а пакеты развёртывания сохраняли схему 25.10.x. Эти номера описывают связанные релизные треки, а не противоречащие друг другу продукты.
Контроллер находится в центре. Он хранит записи устройств, шаблоны конфигурации и переменные, управляет учётными данными и поддерживает удалённые операции. Оператор может один раз определить общую конфигурацию, применить её к группам устройств и при необходимости переопределить значения. В этом базовая экономика управления парком: изменение должно выражаться как политика, а не повторяться вручную на каждом маршрутизаторе.
Шаблоны — это больше, чем удобство. Они становятся источником, из которого выводится состояние устройств. Провайдер может определить настройки радиомодулей, интерфейсы, туннели, правила межсетевого экрана или параметры сервисов и повторно использовать их на разных площадках. Переменные позволяют одному и тому же шаблону содержать адреса, имена или учётные данные, специфичные для устройства. Результат ближе к управлению конфигурацией в серверной среде, чем к традиционной практике отношения к каждому маршрутизатору как к отдельно администрируемому устройству.
Сторона устройств тесно связана с OpenWrt. Агент может получать конфигурацию и сообщать информацию. Сервер также может использовать методы удалённого доступа, включая SSH, где это уместно. Сильная сторона проекта — не универсальное управление оборудованием разных производителей. Это способность управлять парками на базе OpenWrt через согласованную открытую систему.
Модульная архитектура Django позволяет организациям расширять сервер. Django предоставляет аутентификацию, модели базы данных, администрирование и зрелый веб-фреймворк на Python. Модули OpenWISP строят сетевые функции поверх этих основ. Такая конструкция снижает барьер для команд, уже знакомых с обычной веб-разработкой, но также означает, что платформа наследует эксплуатационные потребности веб-приложения: обслуживание базы данных, очереди, рабочие процессы, кэширование, сертификаты и безопасное развёртывание.
История релизов показывает активную поддержку. Контроллер достиг версии 1.2.3 9 апреля 2026 года. Репозиторий развёртывания Docker выпустил 25.10.4 4 июня. Агент мониторинга OpenWrt достиг 0.3.1 в мае, а модуль RADIUS — 1.2.2 в апреле. Эти даты демонстрируют продолжающуюся работу по всему стеку. Они также иллюстрируют проблему согласования версий: оператор должен знать, какие комбинации поддерживаются, а не предполагать, что каждый последний модуль можно обновлять независимо.
Модульность даёт OpenWISP пространство для обслуживания разных сетей. Провайдер может использовать конфигурацию и мониторинг без публичного каптивного портала. Муниципалитет может объединить аутентификацию и страницы входа с топологией. Общественная сеть может добавлять собственные приложения Django. Та же свобода усложняет поддержку, потому что две установки могут иметь одно имя, но отличаться включёнными модулями, расширениями, масштабом базы данных и способом развёртывания.
Архитектура, таким образом, обменивает фиксированную интеграцию проприетарного устройства на сборочную работу открытой платформы. Этот обмен привлекателен, когда организация хочет контроля или кастомизации и обладает навыками для эксплуатации результата. Он менее привлекателен, когда покупатель ожидает, что один вендор будет владеть всеми зависимостями и соглашением об уровне обслуживания.
Переработка OpenWISP успешно сделала проект широко переиспользуемым. Следующий вопрос — останется ли это переиспользование операционно согласованным по мере роста числа модулей и протоколов. Модульный стек становится инфраструктурой только тогда, когда его дисциплина релизов и миграций так же сильна, как список функций.
Конфигурация полезна только тогда, когда целевое состояние выдерживает ненадёжный канал
Централизованная конфигурация звучит просто: сохранить желаемые настройки на сервере и доставить их на устройства. Распределённые сети доступа делают ненадёжной каждую часть этого предложения. Маршрутизатор может находиться за преобразованием сетевых адресов, на нестабильном беспроводном бэкхоле или питаться от нестабильной площадки. Изменение может затронуть сам путь, используемый для его доставки. Устройство может быть офлайн, пока политика меняется несколько раз.
Контроллер OpenWISP решает эту задачу с помощью шаблонов, агентов, удалённых операций и инфраструктуры открытых ключей. Оператор может определить целевое состояние централизованно и использовать идентификатор устройства для установления доверия. Такая конструкция избегает зависимости от техника, копирующего команды, но не делает достижимость или безопасность изменений автоматическими.
Надёжный рабочий процесс должен различать целевое состояние, последнее зарегистрированное состояние и наблюдаемое поведение. Сервер может знать, что должно быть настроено, не зная, применило ли устройство эту конфигурацию. Успешный вызов API может означать, что задание поставлено в очередь, а не что радиомодуль снова вышел в эфир. Маршрутизатор может принять конфигурацию и затем стать недоступным из-за неверного сетевого параметра.
Управление конфигурацией поэтому требует поэтапного развёртывания. Оператор должен иметь возможность применить изменение к тестовой группе, наблюдать за состоянием и постепенно расширять охват. Критические значения требуют валидации. Синтаксический проверщик может поймать некорректный ввод, но не политику, направляющую каждый туннель на неверный endpoint. API платформы делают автоматизацию возможной; организация должна спроектировать процесс согласования и отката.
Идентификатор устройства — ещё одна ценная граница. Сертификаты и учётные данные позволяют серверу отличать авторизованное оборудование. Если эти учётные данные украдены, злоумышленник может выдать себя за маршрутизатор или получить доступ к управлению. Если они утеряны, оператору может потребоваться физическое восстановление. Выпуск, ротация и отзыв ключей поэтому относятся к обычным сетевым операциям, а не к чек-листу установки, о котором можно забыть после запуска.
Шаблоны также могут скрывать контекст. Переменная может изменить смысл, когда устройство перемещается на другую площадку. Скопированная группа может сохранить старый пул адресов. В небольшом парке инженер может заметить ошибку. В масштабе модель конфигурации нуждается в валидации по инвентарю и топологии. Чем больше интегрировано модулей, тем полезнее такие перекрёстные проверки.
Самостоятельно размещаемая модель даёт оператору полный доступ к истории конфигурации и автоматизации. Она не позволяет облачному вендору стать единственным держателем состояния устройств. Это также означает, что оператор должен сохранять резервные копии и журналы аудита. Сбой базы данных без проверенного восстановления может стереть историю управления парком, даже если маршрутизаторы продолжают пересылать трафик.
Ценность OpenWISP яснее всего, когда конфигурация рассматривается как код: версионируется, рецензируется, тестируется и развёртывается контролируемыми этапами. Платформа предоставляет объекты и API, необходимые для такой дисциплины. Она не поставляет организационное суждение. Небольшой провайдер может получить ту же операционную модель, которую используют более крупные сети, но всё равно должен решать, кто может менять шаблон и кто не спит, когда изменение не удалось.
Мониторинг делает дешёвые маршрутизаторы видимыми, если канал телеметрии выдерживает
Распределённой сетью трудно управлять, потому что о сбое часто сообщает пользователь раньше, чем он появится в инструментах оператора. Точка доступа может оставаться включённой, пока её uplink сломан. Радиомодуль может быть связан с клиентами, но обеспечивать плохую пропускную способность. Туннель может периодически мигать. Мониторинг должен объединять доступность устройств, временные ряды измерений, сеансы Wi-Fi и проверки сервисов, чтобы превратить эти состояния в действенные сигналы.
Компоненты мониторинга OpenWISP собирают и организуют эти данные. Агент OpenWrt сообщает измерения. Серверные модули хранят временные ряды, выполняют проверки и выдают оповещения. Модели устройств и организаций позволяют операторам просматривать сеть по клиентам, площадкам или административным границам, а не единым плоским списком.
Архитектура полезна именно потому, что дешёвые маршрутизаторы часто не имеют сложной проприетарной системы телеметрии. Агент и открытый API могут предоставить достаточно информации, чтобы небольшая команда видела закономерности по всему парку. Панель мониторинга может выявить площадку с растущими потерями пакетов или группу устройств, переставших отмечаться после обновления.
Телеметрия — это не объективная истина. Маршрутизатор, который не может связаться с сервером мониторинга, выглядит недоступным, даже если локальный сервис продолжает работать. Устройство может сообщать о здоровых CPU и памяти, пока пользователи испытывают радиопомехи. Интервалы выборки могут пропускать короткие сбои. Сам сервер мониторинга может отставать под нагрузкой. Поэтому оповещения описывают наблюдения с определённого пути и по определённому расписанию, а не полное состояние сети.
Масштаб зависит от всего конвейера данных. Больше устройств создают больше измерений, записей в базе данных, задач и уведомлений. Сеансы Wi-Fi могут создавать данные высокой кардинальности. Политики хранения определяют объём хранилища. Оператор, включающий каждую метрику без планирования ёмкости, может превратить систему мониторинга в узкое место. Кейс-стади и релизные материалы показывают реальное использование; они не определяют один максимальный размер парка, применимый к любой конфигурации.
Кейс-стади Stellar Telecommunications за июнь 2026 года — самый ясный текущий производственный ориентир. В нём описано несколько сотен маршрутизаторов, управляемых через несколько инстансов OpenWISP. Этот материал полезен, потому что исходит от оператора и обсуждает путь расширения, а не синтетический бенчмарк. Он остаётся кейс-стади, написанным клиентом. Топология, выбранные модули, дизайн базы данных и условия поддержки могут отличаться от другого развёртывания.
Несколько инстансов могут быть признаком намеренной изоляции, географического дизайна или пределов масштабирования. Без дополнительных деталей это число не следует трактовать ни как доказательство того, что один инстанс не может управлять парком, ни как доказательство того, что может любая установка. Ответственное сравнение должно указать рабочую нагрузку: частоту конфигураций, объём метрик, сеансы RADIUS, размер топологии и кастомный код.
Мониторинг также создаёт обязательства по конфиденциальности. Записи Wi-Fi и аутентификации могут раскрывать устройства, местоположения и действия пользователей. Самостоятельно размещаемая система сохраняет данные под контролем оператора, что может упростить требования суверенитета. Она не решает, какие данные следует собирать и как долго их хранить. Контроль доступа и минимизация данных остаются необходимыми.
История мониторинга в проекте, таким образом, — это история доступных возможностей, а не лёгкой наблюдаемости. OpenWISP позволяет организациям построить представление о работе сети, не покупая закрытую платформу. Качество этого представления зависит от агентов, синхронизации времени, состояния базы данных, дизайна оповещений и готовности тестировать систему мониторинга так же строго, как маршрутизаторы, за которыми она наблюдает.
Автоматизация прошивок может починить весь парк устройств или оставить его без связи одним действием
Изменения конфигурации меняют политику внутри работающего образа программного обеспечения. Обновления прошивки заменяют большую часть устройства. Они необходимы для безопасности, поддержки оборудования и новых функций и несут наибольший риск в масштабе всего парка в системе управления сетью.
Firmware Upgrader в OpenWISP координирует образы, совместимость устройств и рабочие процессы развёртывания. Оператор может связать образ с подходящим оборудованием, поэтапно выпускать релизы и отслеживать результаты. Это существенное улучшение по сравнению с ручным посещением маршрутизаторов или использованием ad hoc скриптов. Это также создаёт центральный механизм, чьи ошибки могут быстро затронуть множество площадок.
Первое требование — идентичность. Образ прошивки должен соответствовать модели устройства, разметке хранилища и процессу загрузки. Похожие названия продуктов могут скрывать разные чипы флеш-памяти или ревизии плат. Образ, загружающийся на лабораторном устройстве, может не работать на полевом варианте. Системе управления нужны надёжный инвентарь оборудования и явная совместимость, а не предположения на основе этикеток.
Второе требование — целостность. Образы должны быть подписаны и доставляться по аутентифицированным каналам. Ключи подписи требуют надёжного хранения и плана ротации. Если сервер или ключ скомпрометированы, та же автоматизация, которая улучшает обслуживание, может распространить вредоносную прошивку. Открытый код делает код обновления проверяемым, но не защищает учётные данные оператора.
Третье требование — восстановление. Питание может пропасть во время обновления. Беспроводной бэкхол может исчезнуть. Новый образ может загрузиться, но потерять управляющее соединение. Устройства с двумя разделами или проверенным запасным вариантом предлагают более безопасное восстановление, чем те, которые перезаписывают единственный образ. Платформа может организовать откат только если это поддерживают аппаратное обеспечение и загрузчик.
Поэтапность уменьшает радиус поражения. Операторы могут начать с внутренних устройств, перейти к небольшой репрезентативной группе и расширяться после наблюдения за стабильностью. Репрезентативная группа должна включать ревизии оборудования и сетевые условия, похожие на парк. Успешное обновление в хорошо подключённом офисе не доказывает, что сельская площадка на солнечной энергии восстановится так же.
Открытый рабочий процесс OpenWISP даёт операторам альтернативу облакам вендоров, чья политика обновлений может быть непрозрачной. Он может продлить срок службы устройств, пока образы остаются собираемыми и доступны сопровождающие. Он также оставляет оператора ответственным за решение, когда вышестоящее исправление безопасности готово к эксплуатации. Это решение требует мощностей тестирования, а не просто доступа к исходному коду.
Согласованные релизы и обновления установщика показывают, что собственный серверный стек проекта также требует обновлений. Организация должна обслуживать OpenWISP, используя его для обслуживания маршрутизаторов. Миграции базы данных, совместимость модулей и кастомные расширения могут усложнить жизненный цикл сервера. Парк может оказаться зависимым от старой версии управления, потому что локальный плагин не был портирован.
Управление прошивками — место, где обещание и бремя OpenWISP видны наиболее ярко. Платформа может превратить небольшую команду эксплуатации в эффективного управляющего парком. Она также может дать этой команде возможность совершить единую ошибку. Безопасное использование зависит от границ согласования, поэтапного выпуска, независимого восстановления и инвентаря, достаточно точного, чтобы знать, что меняется.
RADIUS и каптивные порталы втягивают идентификацию и публичную политику в контроллер
Радиомодули — лишь часть публичной сети Wi-Fi. В ней есть пользователи, сеансы, правила доступа и часто обязательство регистрировать или учитывать активность. OpenWISP включает интеграцию RADIUS и страницы входа Wi-Fi, чтобы аутентификацию можно было связать с той же организационной моделью, которая используется для устройств и мониторинга.
RADIUS предоставляет знакомую структуру аутентификации, авторизации и учёта. Устройство доступа к сети отправляет запрос, сервер оценивает идентичность и политику, а ответ может принять, отклонить или оспорить сеанс, возвращая атрибуты. Записи учёта могут описывать начало, остановку и использование сеансов. В федеративной или публичной среде эти решения могут пересекать организационные границы.
Модуль RADIUS и компоненты портала OpenWISP могут поддерживать каптивные порталы, вход через социальные сети, управление сеансами и интеграцию с сетевым инвентарём. Это позволяет оператору создать согласованный рабочий процесс, а не собирать несвязанные системы идентичности и устройств. Муниципалитет может управлять площадками и пользователями в одном фреймворке; WISP может связать политику доступа с записями абонентов.
Интеграция также увеличивает последствия ошибки. Ошибка конфигурации может заблокировать пользователей на множестве площадок. Сбой хранилища идентичностей может заставить рабочие точки доступа выглядеть непригодными. Пробелы в учёте могут повлиять на биллинг или соответствие требованиям. Платформа управления становится частью пути доступа, даже если пересылка пакетов не проходит через её сервер.
Классические развёртывания RADIUS имеют известные ограничения безопасности, а у каптивных порталов есть свои слабости. Транспорт, общие секреты, проверка сертификатов и прокси-отношения требуют тщательного проектирования. Интеграции социального входа добавляют внешних провайдеров идентичности. OpenWISP поставляет программные компоненты; развёртывание определяет модель доверия.
Конфиденциальность особенно чувствительна. Записи входа, идентификаторы устройств и история сеансов могут раскрывать, где и когда люди использовали сеть. Публичные органы и коммерческие провайдеры сталкиваются с разными правовыми требованиями. Самостоятельное развёртывание позволяет данным оставаться в среде, контролируемой оператором, но также делает оператора хранителем ценного набора данных.
Релиз модуля RADIUS 1.2.2 в апреле 2026 года показывает активную поддержку. Это не следует интерпретировать как доказательство того, что каждое развёртывание OpenWISP использует модуль или что проект управляет центральным сервисом аутентификации. Каждая организация запускает собственную политику и инфраструктуру.
Слой идентичности показывает, почему OpenWISP — больше, чем менеджер маршрутизаторов. Он может стать операционной системой, охватывающей устройства, людей и сервисы. Такая широта создаёт ценность для сетей, которые не могут оправдать несколько коммерческих платформ. Она также требует разделения обязанностей. Инженер, редактирующий шаблоны радиомодулей, не должен автоматически иметь доступ к данным идентичности пользователей или платёжным системам.
Модульная архитектура делает такое разделение возможным, если роли и API настроены аккуратно. Она не навязывает одну модель управления. Оператор должен решить, как пересекаются администрирование сети, поддержка клиентов и надзор за конфиденциальностью. В публичной связности эти решения — часть проектирования инфраструктуры, а не административное дополнение.
Данные топологии и адресного пространства дают контекст, а не идеальную карту
Сети отказывают через взаимосвязи. Маршрутизатор может быть исправен, пока его родительский бэкхол не работает. Конфликт адресов может затронуть несколько площадок. Представление топологии помогает операторам понять эти зависимости, а управление IP-адресами не даёт аллокациям превратиться в недокументированную таблицу.
OpenWISP включает функции топологии и IPAM, которые связывают устройства, логические каналы и адресные пространства. Карты и API могут показать, как связаны компоненты. Организации могут вести раздельные реестры оборудования и выделять ресурсы. Обновления WebSocket могут делать изменения видимыми для операторов без постоянного ручного обновления.
Модель становится полезнее в сочетании с мониторингом. Оповещение о родительском канале может объяснить несколько нижестоящих сбоев. Запланированное окно обслуживания можно сопоставить с затронутыми устройствами. Выделение адресов можно проверить по шаблонам конфигурации. Платформа может превратить разрозненные операционные записи в единый контекст.
Ограничения те же, что и в любой сетевой модели: обнаружение неполно, имена устаревают, а логические отношения не всегда соответствуют физической зависимости. Беспроводной путь может измениться. Устройство может быть перемещено без обновления инвентаря. Туннель может скрывать лежащий под ним транспорт. Карта — это утверждение, собранное из источников данных, а не сама сеть.
Устаревшая топология может быть хуже, чем её отсутствие, потому что автоматизация может ей доверять. Выпуск прошивки может выбрать не ту группу. Планирование ёмкости может пропустить общее узкое место. Поэтому операторам нужна ответственность за качество данных и способ сравнения модели с наблюдаемым состоянием.
IPAM также несёт организационную политику. Адресное пространство может быть разделено по клиентам, регионам или сервисам. Центральная система может уменьшить конфликты и поддержать автоматизацию. Она также может стать привратником, если каждый рабочий процесс зависит от одной схемы или команды. Открытые API помогают другим системам потреблять и обновлять данные, но контроль доступа обязателен.
Для общественных сетей общая топология может поддерживать сотрудничество между независимо управляемыми площадками. Для коммерческих провайдеров она может стать источником для процессов выделения ресурсов и поддержки. Один и тот же модуль обслуживает разные модели управления, потому что OpenWISP не требует одного центрального оператора для каждого объекта организации.
Практическая ценность — в контексте, а не в картографическом совершенстве. Техник, получающий оповещение, должен знать, какая площадка, устройство, адрес и вышестоящая связь затронуты. OpenWISP может предоставить этот контекст в самостоятельно размещаемой системе. Обязанность оператора — поддерживать модель достаточно близкой к реальности, чтобы она улучшала решения.
Одна платформа может обслуживать несколько сетей, не уничтожая раздельное владение
Публичная и общественная связность редко укладывается в иерархию одной компании. Муниципалитет может управлять площадками через несколько департаментов. Региональный провайдер может управлять сетями от имени клиентов. Университет может делегировать здания локальным администраторам, сохраняя центральную политику. Модели организаций и пользователей OpenWISP спроектированы для такого разделения.
Модель позволяет назначать устройства, шаблоны и связанные записи организациям и делать их видимыми в соответствии с ролью. Центральный оператор может обслуживать платформу, давая локальным командам доступ к своей части сети. Это больше, чем функция пользовательского интерфейса. Это определяет, кто может видеть учётные данные, менять конфигурацию и просматривать данные абонентов или мониторинга.
Мультиарендность создаёт экономию на масштабе. Одна установка OpenWISP может размещать несколько административных доменов, уменьшая необходимость разворачивать и обслуживать отдельный сервер для каждой небольшой сети. Общая инфраструктура мониторинга и обновлений может финансироваться коллективно. Коммерческие провайдеры поддержки могут эксплуатировать платформу для нескольких клиентов, сохраняя логические границы.
Границы требуют проверки. Ошибка в проверках прав может раскрыть устройства или данные другой организации. Общий шаблон может отредактировать кто-то, кто не понимает всех арендаторов. Глобальные администраторы могут стать концентрацией полномочий. База данных и рабочие очереди остаются общими, даже когда записи логически разделены, поэтому одна шумная организация может повлиять на сервис для других.
Делегирование также усложняет реагирование на инциденты. Центральная команда может видеть, что маршрутизатор недоступен, в то время как только локальный администратор знает физическую площадку. Кампания прошивок может быть одобрена централизованно и требовать локального расписания. Платформа должна делать владение и эскалацию видимыми, а не просто ограничивать экраны.
Интеграция идентичности — часть дизайна. Локальные учётные записи, внешняя аутентификация и данные, связанные с RADIUS, могут пересекаться. Роли должны сопоставляться со статусом занятости и договоров, а доступ должен удаляться незамедлительно, когда волонтёр, подрядчик или клиент меняется. Самостоятельно размещаемая система даёт оператору контроль над этим жизненным циклом и не оставляет внешнего вендора, которого можно винить при небрежности.
Журналы аудита особенно ценны в общей установке. Оператор должен знать, кто изменил шаблон, какие устройства его получили и пересекло ли действие организационную границу. Журналы должны быть защищены от администраторов, чьи действия они записывают, и храниться достаточно долго для расследования отложенных эффектов.
Мультиарендная модель отражает происхождение OpenWISP из государственного сектора. Проект усвоил, что сети могут делить инфраструктуру, не деля управление. Это также даёт платформе путь в управляемые сервисы. Стратегическая проверка — остаётся ли разделение сильным по мере добавления кастомных модулей и API; одно расширение, игнорирующее границы организаций, может разрушить аккуратный контроль в других местах.
Ansible и Docker сокращают время установки, но не ответственность за эксплуатацию
OpenWISP предлагает пути развёртывания с помощью Ansible и Docker. Эти инструменты снижают барьер для создания воспроизводимой серверной среды. Они могут установить зависимости, настроить сервисы и сделать среду разработки или первоначальную производственную установку гораздо более предсказуемой, чем последовательность команд, написанная вручную.
Упаковка — важная часть принятия открытого ПО. Проект может иметь отличный код и оставаться неиспользуемым, потому что установка хрупка. Релизная линия Docker, включая версию 25.10.4 в июне 2026 года, и подход Ansible показывают, что OpenWISP относится к развёртыванию как к части продуктового опыта.
Инструменты не владеют производственной средой. Оператору всё равно нужны доменные имена, сертификаты, хранилище, резервные копии, мониторинг и граница безопасности. Контейнерам нужны лимиты ресурсов и обновления образов. Базам данных нужно обслуживание. Очередям задач и воркерам нужна ёмкость. Логам нужно хранение. Высокая доступность требует большего, чем запуск второго контейнера.
Различие между воспроизводимой установкой и надёжным сервисом критично для небольших операторов. Успешная первоначальная установка может создать ложную уверенность. Более сложные события приходят позже: миграция базы данных не удалась, сертификат истёк, диск заполнился, кастомный модуль заблокировал обновление или процедура восстановления оказалась неполной.
Самостоятельно размещаемой системе также нужен внеполосный план. Если OpenWISP недоступен, маршрутизаторы могут продолжать пересылать трафик с существующей конфигурацией, но оператор может потерять видимость и возможность вносить изменения. Функции идентичности и портала могут иметь более непосредственную зависимость. Организация должна знать, какие сервисы отказывают закрыто, какие открыто и как долго устройства могут работать без контроллера.
Резервные копии имеют смысл только при восстановлении. Состояние системы охватывает реляционную базу данных, файлы конфигурации, криптографические материалы, образы прошивок и, возможно, данные временных рядов. Восстановление требует совпадения версий и ключей. Оператор должен тестировать потерю сервера, а не предполагать, что образы контейнеров делают его одноразовым.
Коммерческая поддержка может закрыть часть этих пробелов. Проект направляет пользователей к платным сервисам вокруг открытого ядра. Это не делает OpenWISP проприетарным; это признаёт, что производственная интеграция и реагирование на инциденты — труд. Организации могут выбрать развитие внутренних навыков или их покупку.
Экономический обмен прозрачен. Управляемый вендор может объединить хостинг, обновления и поддержку в подписку. OpenWISP предлагает контроль над стеком и избегает зависимости от одного сервиса, но оператор платит инженерным временем и инфраструктурой. Для сети с необычными требованиями или соображениями суверенитета этот контроль может стоить больше, чем кажущееся удобство SaaS.
Восстановление не удастся, если контроллер вернётся без ключей и доверия устройств
Состояние сервера OpenWISP — это не один дамп базы данных. Записи устройств и шаблоны могут жить в PostgreSQL, метрики временных рядов — в другом хранилище, образы прошивок — на диске или в объектном хранилище, а приватные ключи — в защищённых файлах. Кастомные модули несут собственные миграции и секреты. План восстановления должен восстановить совместимый набор.
Порядок имеет значение. База данных может быть восстановлена, пока отсутствует ключ удостоверяющего центра, и сервер не сможет аутентифицировать устройства. Записи прошивок могут указывать на файлы, которые не были скопированы. Новый образ контейнера может работать со схемой новее восстановленной базы данных. Данные временных рядов могут быть необязательны для пересылки и необходимы для расследования инцидента.
Операторы должны определить минимально восстанавливаемую плоскость управления. Обычно она включает записи организаций и пользователей, идентификаторы устройств, шаблоны, учётные данные, историю конфигураций и способность связываться с управляемыми маршрутизаторами. История мониторинга может иметь другую цель восстановления. Разделение уровней снижает стоимость и не позволяет огромному архиву метрик блокировать срочное восстановление.
Реалистичное упражнение начинается с чистой среды. Команда должна восстановить резервные копии, не полагаясь на недокументированное состояние упавшего сервера, ротировать раскрытые секреты и переподключить тестовую группу устройств. Упражнение должно выявить, какие зависимости DNS, межсетевого экрана и идентичности находятся вне набора резервных копий.
Устройства могут продолжать работать во время сбоя контроллера, что даёт команде время и может скрывать срочность. Дрейф конфигурации накапливается, кампании прошивок останавливаются, а оповещения исчезают. Функции RADIUS или портала могут отказать раньше. Приоритеты восстановления должны отражать эти различия сервисов.
Тест — это также проверка управления. Доступ к резервным копиям и полномочия их использовать должны быть более чем у одного человека, под контролем, предотвращающим случайное извлечение учётных данных. Провайдер поддержки должен документировать, как клиент получает состояние при завершении договора.
Аварийное восстановление — место, где самостоятельное развёртывание становится измеримой независимостью. Оператор, который может перестроить платформу из собственных защищённых активов, контролирует систему. Оператор, обладающий исходным кодом, но зависящий от недокументированного сервера одного человека, — нет.
Открытый код сам по себе не распределяет операционные полномочия
Общественные сети часто представляют как естественных пользователей открытого ПО. Они могут ценить локальный контроль, участие волонтёров и возможность эксплуатировать недорогое оборудование. Эти характеристики делают OpenWISP привлекательным и создают операционную среду, отличающуюся от коммерческого провайдера с оплачиваемым персоналом и формальными дежурствами.
Сообщество может использовать шаблоны и центральный мониторинг, чтобы снизить нагрузку на отдельных владельцев узлов. Небольшая техническая группа может обслуживать прошивки и общие сервисы. Участники могут видеть топологию и понимать, как их каналы вносят вклад. Открытые API позволяют локально разработанным инструментам и проектам в общественных интересах подключаться к платформе.
Социальная организация определяет, действительно ли этот контроль разделён. Root-доступ к серверу может по-прежнему находиться у одного волонтёра. Учётные данные могут храниться в приватном аккаунте. Кастомный модуль может понимать только его автор. Код открыт, но практическая способность им управлять остаётся сконцентрированной.
Преемственность поэтому — техническое требование. Документация должна охватывать установку, резервные копии, сертификаты, историю обновлений и аварийное восстановление. Восстановить платформу должен уметь более чем один человек. Организации нужен процесс передачи доменных имён, репозиториев и ключей подписи. Эти задачи кажутся административными, пока единственный сопровождающий не становится недоступным.
Финансирование — ещё одно отличие. Общественная сеть может не платить корпоративные лицензионные сборы, но всё равно нуждается в оборудовании, хостинге и квалифицированном труде. Гранты и пожертвования могут финансировать разработку, тогда как долгосрочное сопровождение менее ново и его труднее финансировать. OpenWISP уменьшает дублирование программной работы; он не делает общий сервер или время оператора бесплатными.
Прозрачность может быть сильной стороной. Участники могут изучать модели конфигурации и обсуждать сбор данных. Коммерческая платформа может определять телеметрию по договору; сообщество может коллективно решать, какие метрики необходимы. Такое управление требует времени и может дать лучшую легитимность.
Модель организаций OpenWISP может поддерживать федеративное владение, если роли отражают сообщество. Платформа не может решить, подотчётна ли центральная команда и имеют ли владельцы узлов значимый голос. Программные права сами по себе не являются демократическим управлением.
Тот же урок применим к муниципалитетам. Государственная администрация может размещать систему сама и всё равно передавать каждое операционное решение одному подрядчику. Закупка может требовать открытого кода и оставаться зависимой от проприетарных знаний интеграции. Подлинная переносимость требует документации, экспорта данных и возможности менять провайдеров поддержки.
OpenWISP ценен в таких условиях, потому что даёт социальным организациям технический актив, которым они могут владеть. Владение остаётся активной практикой: поддерживать людей, ключи, знания и процессы вокруг кода.
Расширения сохраняют локальный контроль, пока не превращаются в неподдерживаемый форк
Модули Django и API делают OpenWISP адаптируемым. Оператор может добавить интеграцию биллинга, модель устройства, панель или рабочий процесс, не дожидаясь вышестоящего проекта. Это одно из самых ясных преимуществ платформы перед фиксированным устройством и один из главных рисков её жизненного цикла.
Чистое расширение использует документированные интерфейсы и остаётся отделённым от ядра. Его можно тестировать на поддерживаемых версиях и обновлять независимо. Модификация, которая патчит внутренние модели или шаблоны, может быстро заработать и стать неотделимой от одного релиза. Следующее согласованное обновление тогда потребует дорогостоящего rebase.
Различие часто организационное, а не техническое. Дедлайн клиента поощряет провайдера поддержки патчить работающую систему. Вклад в upstream требует ревью, документации и обобщения. Частный патч решает немедленную проблему; оператор наследует обязательство по сопровождению, если оно не возвращено в проект.
Стабильные границы плагинов снижают это давление. Версионированные API, руководства по миграции и примеры расширений позволяют локальным разработчикам работать, не полагаясь на внутренности. Модульная архитектура проекта — сильный фундамент, а растущее число компонентов создаёт больше интерфейсов, чью стабильность нужно управлять.
Кастомный код также меняет безопасность. Он может получать доступ к учётным данным устройств, записям идентичности и топологии. Ревью и тесты вышестоящего проекта его не покрывают. Операторы должны вести инвентарь расширений, сканирование зависимостей и ответственного за реагирование на уязвимости. Коммерческий контракт поддержки должен указывать, включены ли кастомные модули в обновления.
Тестирование требует репрезентативной среды. Модуль может проходить юнит-тесты и отказывать, когда тысячи устройств генерируют задачи. Он может предполагать одну организацию и утекать данные в мультиарендном развёртывании. Он может заблокировать миграцию базы данных или замедлить каждую страницу. Проверки производительности и прав должны входить в контракт расширения.
Вклад в upstream не всегда уместен. Локальное нормативное требование или проприетарная система может не иметь широкой аудитории. Оператор всё равно должен держать интеграцию на расстоянии вытянутой руки и сохранять экспортируемое состояние. Цель не в устранении частного кода, а в том, чтобы не дать ему захватить контроль над всей платформой.
Коммерческие провайдеры могут создавать переиспользуемые расширения и поддерживать их для разных клиентов. Это строит экосистему вокруг OpenWISP и может концентрировать знания в нескольких фирмах. Публичные интерфейсы и более чем один провайдер сохраняют правдоподобную конкуренцию.
Долгосрочное здоровье проекта будет видно в историях обновлений. Если операторы могут переходить от одного релизного семейства к следующему, перенося расширения через документированные изменения, модульность работает. Если большинство крупных развёртываний остаются привязанными к старым форкам, открытая платформа воспроизведёт проблему проприетарного жизненного цикла в локальном коде.
OpenWISP конкурирует с контрактом на поддержку не меньше, чем с другим контроллером
У OpenWISP нет одного прямого конкурента, потому что операторы собирают управление сетью несколькими способами. Вендор может продавать устройство или облачный контроллер, тесно интегрированный с его оборудованием. Управляемая платформа Wi-Fi может объединять конфигурацию и аналитику. WISP может использовать программное обеспечение биллинга с интеграциями устройств. Инженерная команда может строить автоматизацию вокруг Ansible, Prometheus и кастомных скриптов.
Проприетарный контроллер предлагает ясную границу поддержки. Вендор может квалифицировать оборудование, хостить сервис и предоставлять один контракт. Цена — зависимость от его дорожной карты устройств, ценообразования и модели данных. Миграция может потребовать замены оборудования или перестройки рабочих процессов.
Облачный SaaS-продукт уменьшает работу с инфраструктурой. Он может быстро обновляться и агрегировать опыт клиентов. Он также помещает учётные данные устройств, телеметрию и операционную непрерывность во внешний сервис. Сбой, изменение цены или поглощение могут повлиять на сеть, даже когда маршрутизаторы остаются на месте.
Внутренний стек даёт максимальную гибкость, но может стать коллекцией скриптов, известных одному инженеру. Ценность OpenWISP в том, что он предоставляет поддерживаемые общие модули, вместо того чтобы требовать от каждого оператора независимо изобретать интеграцию конфигурации, мониторинга, прошивок и идентичности.
Выбор определяется организационной способностью. Небольшому провайдеру без сотрудников-программистов может лучше подойти управляемая платформа. Общественной сети с волонтёрами-разработчиками может быть предпочтительнее открытый код и локальный контроль. Более крупный оператор может использовать OpenWISP как компонент, сохраняя коммерческую поддержку. Универсального экономического ответа нет.
Совместимость оборудования может перевесить философию ПО. Если контроллер вендора раскрывает важную диагностику радиомодулей, недоступную через OpenWrt, оператор может принять привязку. OpenWISP должен сделать поддержку устройств и операционные доказательства достаточно сильными, чтобы открытость не требовала жертвовать функциями, необходимыми для работы сети.
Проект также может сосуществовать с другими системами. RADIUS может быть внешним. Метрики можно экспортировать. Платформа биллинга может вызывать API. Эта компонуемость снижает давление на OpenWISP стать универсальным продуктом. Она увеличивает работу по интеграции и потребность в стабильных интерфейсах.
Конкурентный аргумент поэтому должен избегать утверждения, что открытый код всегда дешевле. OpenWISP меняет, кто владеет системой и где появляются затраты. Он может уменьшить зависимость от лицензий и увеличить внутреннюю инженерию. Он может сделать данные переносимыми и увеличить бремя эксплуатации баз данных. Релевантное преимущество — контроль в выбранной оператором модели поддержки.
Дорожная карта до 2030 года полезна прежде всего как список того, что ещё не сделано
Дорожные карты открытого ПО часто читают как продуктовые обязательства. Дорожную карту OpenWISP до 2030 года лучше рассматривать как карту амбиций и текущих пробелов. В ней обсуждаются удобство использования, установка, безопасность, асинхронное масштабирование, более широкая поддержка устройств и протоколы, такие как NETCONF/YANG, TR-069 и TR-369. Это направления, а не возможности в настоящем времени, если только релизные записи не подтверждают их.
Акцент на протоколах за пределами OpenWrt отражает стратегический вызов. Система управления, сосредоточенная на одной операционной системе устройств, может обслуживать значимый рынок, но всё равно столкнуться с потолком. У операторов часто смешанные парки. Операторские шлюзы могут использовать USP или TR-069. Корпоративные устройства могут предоставлять NETCONF. Более широкая поддержка сделала бы OpenWISP релевантным для большего числа сетей.
Добавление протоколов — не то же самое, что добавление устройств. NETCONF и YANG описывают структурированную конфигурацию, но вендоры реализуют разные модели и поведение. TR-369 предоставляет архитектуру для платформ пользовательских сервисов, однако интеграция всё равно зависит от моделей данных и агентов. OpenWISP потребовались бы матрицы возможностей, адаптеры и тестовые программы, а не общий чекбокс.
Внимание дорожной карты к пользовательскому опыту не менее важно. Мощные открытые платформы часто предполагают, что операторы могут разобраться в сложной конфигурации и развёртывании. Небольшой команде нужны безопасные значения по умолчанию, ясные ошибки и рабочие процессы, снижающие потребность в специализированных знаниях. Улучшение интерфейса может быть инфраструктурной работой, когда оно предотвращает неверную конфигурацию.
Асинхронное масштабирование решает ещё один предел. Задачи мониторинга и конфигурации могут порождать всплески работы. Очереди воркеров, конфликты в базе данных и внешние сервисы нужно проектировать для более крупных парков. Могут потребоваться архитектурные изменения; добавление серверов не убирает автоматически узкое место в общем состоянии.
Цели безопасности следует читать как свидетельство серьёзности и незавершённости. Дорожная карта, включающая более сильные средства контроля, признаёт, что расширяющаяся поверхность управления проекта создаёт риск. Реализацию следует оценивать через релизы, аудиты и документированное укрепление, а не предполагать, что цель достигнута.
Долгий горизонт несёт риск управления. Контрибьюторы и спонсоры могут измениться до 2030 года. Функции, требующие устойчивой работы, могут сдвинуться. Публичная дорожная карта позволяет пользователям согласовывать вклад и избегать недопонимания, но не создаёт труд, необходимый для завершения всего.
Самый достоверный способ обсуждать будущее OpenWISP поэтому условный. Более широкая поддержка протоколов могла бы превратить его в общую открытую NMS для смешанных парков. Вместо этого проект мог бы углубить свою силу вокруг OpenWrt и остаться специализированной платформой. Любой исход может быть ценным. Вводящим в заблуждение было бы описание запланированной широты так, будто текущая система уже управляет каждым сетевым устройством.
Код открыт; большая часть ответственности за эксплуатацию остаётся частной
OpenWISP публикует код, документацию и истории релизов. Пользователи могут изучать модули, запускать сервер и строить расширения. Это существенная форма открытости по сравнению с контроллером, который предоставляет только веб-интерфейс. Это не делает развёртывания прозрачными.
Операторы выбирают собственную топологию, учётные данные, кастомные модули и политики хранения. Коммерческие соглашения о поддержке частные. Нет консолидированных публичных финансов проекта или глобальной переписи развёртываний. Провайдер может использовать OpenWISP, не сообщая об этом. Компания может построить коммерческий сервис вокруг проекта, не становясь владельцем экосистемы.
Эта распределённая модель эксплуатации затрудняет измерение влияния. Истории коммитов показывают вклад в код, но не поддержку пользователей, тестирование развёртываний или финансирование. Google Summer of Code приносит новых разработчиков, тогда как долгосрочное сопровождение может оставаться сконцентрированным. Модуль может иметь много пользователей и мало ревьюеров.
Отсутствие одного корпоративного баланса — не недостаток и не гарантия здоровья сообщества. Это означает, что устойчивость нужно оценивать через активные релизы, реакцию на проблемы, разнообразие контрибьюторов, документацию и доступность поддержки. Активность релизов 2026 года — положительное свидетельство. Она не отвечает на вопросы преемственности или финансирования.
Та же граница появляется в безопасности. Проект может исправить уязвимость в своём коде. Он не может заставить каждого оператора обновиться. Кастомное расширение может внести дефект. Развёртывание может открыть интерфейс администрирования. Открытый код позволяет разделить ответственность; он не заставляет её исчезнуть.
Управление в публичных свидетельствах скорее практическое, чем строго формализованное. Сопровождающие ревьюируют репозитории, координируют релизы и направляют контрибьюторов. История проекта и дорожная карта обеспечивают непрерывность. Больше публичных деталей о полномочиях выпуска релизов и stewardship помогли бы крупным операторам оценить институциональный риск.
Самая сильная защита OpenWISP от заброшенности — полезность среди независимых пользователей. Если несколько сетей зависят от платформы и могут нанимать поддержку более чем у одного провайдера, у кода есть избиратели. Если одна компания становится единственной стороной, способной сопровождать интегрированный стек, открытость может оставаться юридической, а практический контроль концентрируется.
Публичная идентичность проекта поэтому должна оставаться отдельной от любого провайдера поддержки. Это защищает атрибуцию и помогает пользователям понимать, где лежат обязательства. Проект сопровождает общее программное обеспечение. Провайдер поставляет контрактное развёртывание и поддержку. Оператор остаётся ответственным за свою сеть и данные.
Доказательства говорят о компетентном специализированном решении, а не об универсальном контроллере
К августу 2026 года у OpenWISP было активное релизное семейство 25.10, поддерживаемые модули и актуальный кейс-стади оператора. Его функциональный диапазон включал конфигурацию, мониторинг, прошивки, RADIUS, каптивные порталы, топологию, управление IP-адресами и API. Платформа ушла далеко от своего муниципального Wi-Fi-происхождения, не оставив полевую проблему, которая её создала.
Свидетельства подтверждают производственное использование и продолжающееся сопровождение. Они не устанавливают максимальное число устройств, глобальную установленную базу или долю рынка. Кейс-стади Stellar Telecommunications за июнь 2026 года даёт одну конкретную точку масштаба — несколько сотен маршрутизаторов в нескольких инстансах, — но его топологию, включённые модули, дизайн базы данных и кастомный код нельзя обобщить в универсальный потолок.
Наиболее ясная позиция OpenWISP — среди сетей, ценящих самостоятельное развёртывание, поддержку OpenWrt и расширяемость: беспроводные провайдеры, муниципалитеты, общественные сети, кампусы и другие организации с распределённым оборудованием. Некоторые могут быть крупнее, чем предполагает фраза «небольшая сеть». Общее требование — контроль без закрытой операторской платформы.
Ограничение лежит на уровне развёртывания. OpenWISP может поставлять код и документированные методы установки. Оператор должен превратить их в устойчивый сервис, согласовывать версии модулей, защищать учётные данные, сопровождать кастомный код и тестировать восстановление. Гибкость делает это возможным и одновременно облегчает создание уникальной установки, которую становится трудно обновлять.
Более широкая поддержка протоколов, улучшенная установка и больше опубликованных случаев сбоев могли бы расширить доверие. Эти амбиции принадлежат дорожной карте, пока релизы и эксплуатационные свидетельства не подтвердят их. Решающий тест более прозаичен: может ли команда обновить контроллер, потерять сервер, восстановить его ключи и состояние, откатить неудачный образ устройства и продолжать управлять парком без недокументированных знаний одного сопровождающего?
Ценность OpenWISP — не «бесплатное корпоративное управление». Это возможность владеть кодом, данными и эксплуатационными решениями распределённой сети. Эта возможность становится инфраструктурой только тогда, когда организация может восстановить её, передать и продолжить после того, как люди, впервые собравшие стек, ушли.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров