
Кратко
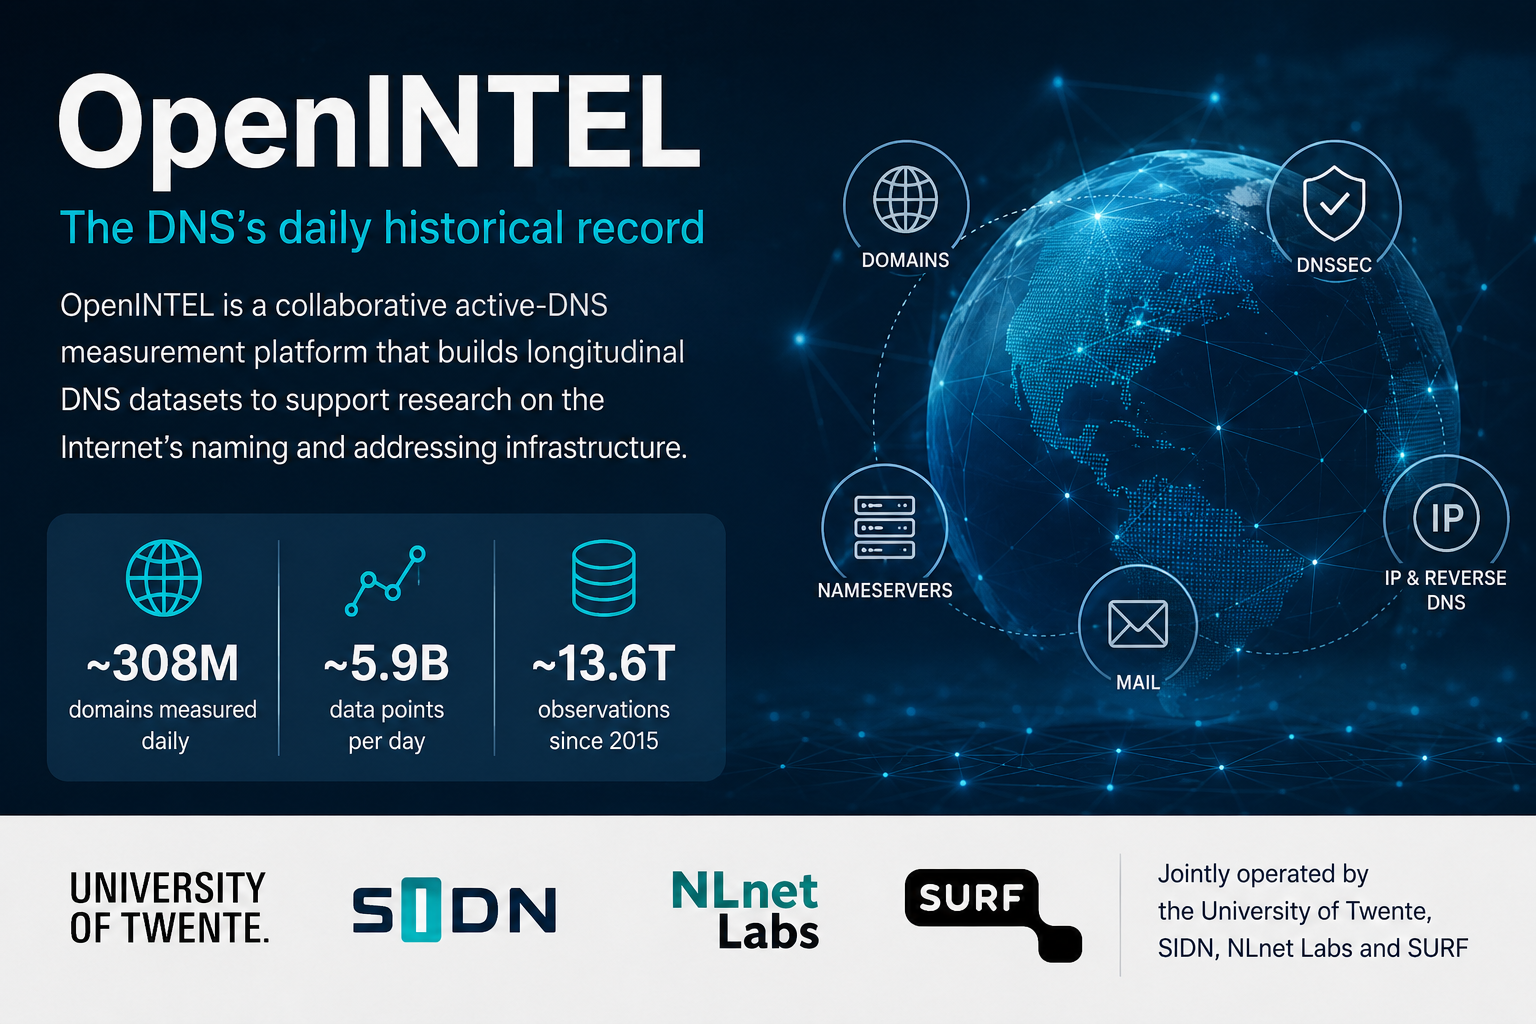
- OpenINTEL — совместная платформа активных измерений DNS, которую эксплуатируют Университет Твенте, SIDN, NLnet Labs и SURF, а не реестр, резолвер или компания пассивного DNS.
- На главной странице сообщается примерно о 308 миллионах доменов, измеряемых ежедневно, 5,9 миллиарда точек данных в день и 13,6 триллиона накопленных наблюдений с начала регулярной работы в 2015 году.
- Ценность платформы создаёт непрерывность наблюдений, при этом выбор источников, точка измерения, метод запросов, версия ПО, изменения методики и контроль пропусков ограничивают любой результат.
- OpenINTEL не наблюдает пользовательский спрос и не фиксирует все состояния DNS; часть наборов открыта по некоммерческой лицензии, а другие материалы остаются под контролем из-за договоров о доступе к зонам.
Система Университета Твенте стала общей национальной исследовательской инфраструктурой
Внедрение OpenINTEL началось в 2014 году в Университете Твенте. Первый полный суточный цикл показал, что конвейер способен опросить, обработать и сохранить очень большое пространство имён в течение времени, необходимого для повторения измерений. Регулярные измерения начались в марте 2015 года. Переход от эксперимента к ежедневной системе создал главную ценность архива — непрерывность.
Проект основали исследователи, в их числе Анна Споротто, Маттейс Йонкер и Роланд ван Райсвейк-Дей; в текущих ролях они отвечают за руководство исследованиями, архитектуру данных, дизайн измерений и финансирование. Модель работы вышла за пределы одного университета. SIDN привнесла экспертизу реестра и устойчивую поддержку. NLnet Labs присоединилась как партнёр по DNS-программному обеспечению и исследованиям. SURF предоставила контекст исследовательской сети и инфраструктуры. Сейчас четыре организации совместно эксплуатируют проект.
Эту структуру не следует описывать как самостоятельную компанию. Не существует подтверждённой корпорации OpenINTEL с акционерами, консолидированной выручкой или оценкой. Сотрудники, оборудование, контракты, гранты и права на данные находятся у организаций-партнёров. Публичное управление проектом менее формально, чем совет фонда, но институциональное разнообразие снижает зависимость от одной лаборатории.
Каждый партнёр также видит DNS по-своему. Университет ценит воспроизводимые исследования и студенческие работы. Реестр понимает данные зон, отношения с операторами и ограничения соглашений о доступе. Организация, создающая DNS-программное обеспечение, приносит знание протоколов и реализаций. Национальная исследовательская сеть может обеспечить вычисления и связь, необходимые для постоянных измерений.
Эта модель создаёт границы. Партнёры могут финансировать оборудование и сотрудников, не публикуя единый бюджет проекта. Данные зон, полученные по контракту, можно измерять, но нельзя свободно распространять. Страницы участников могут устаревать, когда люди меняют работу, поэтому они надёжны для истории проекта и менее надёжны для текущих должностей, не связанных с проектом. Совместная работа не делает каждый актив института общей собственностью.
Развитие OpenINTEL из лабораторной системы в общую инфраструктуру изменило и его обязательства. Исследователи зависят от непрерывности данных. Операторам нужны идентифицируемый трафик и способ сообщать о проблемах. Пользователям данных нужны стабильные форматы и условия доступа. Миграции хранилища должны сохранять историю. Проект должен вести себя как долгоживущая обсерватория, а не как временный набор данных для статьи.
Первая полная дата стала технической вехой. Решение продолжать измерения в течение десяти лет — институциональным достижением.
DNS отвечает на настоящее и забывает прошлое
Запрос DNS спрашивает текущий ответ, доступный через конкретный путь. Ответ может указать серверы имён, адреса, почтовые системы, записи, связанные с сертификатами, или другие настройки. Завтра оператор может их изменить. Прежнее состояние может ненадолго остаться в кэшах, появиться в журналах одного провайдера или полностью исчезнуть из публичного доступа.
Такое поведение уместно для живой системы имён. DNS существует не для того, чтобы предоставлять историкам полный реестр. Он существует, чтобы сопоставлять имена и другие идентификаторы при распределённом управлении. Реестры, регистраторы, авторитативные операторы, рекурсивные резолверы и приложения хранят разные свидетельства. Ни один институт естественным образом не сохраняет многолетнюю картину по многим пространствам имён и типам записей.
Отсутствие этой картины значимо. Исследователи хотят знать, как менялось внедрение DNSSEC, когда переезжал хостинг или почтовая инфраструктура, насколько концентрированной становилась авторитативная служба и меняло ли политика или уязвимость поведение. Команды безопасности хотят восстановить, на что резолвился домен до инцидента. Политикам нужны доказательства зависимости от провайдеров. Разовое сканирование описывает состояние; оно не раскрывает переход.
OpenINTEL создавался, чтобы формировать эти временные доказательства путём повторяемых активных измерений. Проект получает или строит списки имён и диапазонов адресов, отправляет определённые DNS-запросы по расписанию и сохраняет ответы с метками времени и метаданными. Повторение процесса позволяет исследователю сравнивать сопоставимые данные за дни и годы.
Слово «сопоставимые» требует дисциплины. Списки источников меняются. Добавляются новые типы записей. Обновляются ПО и инфраструктура. Некоторые дни бывают неполными. Авторитативный сервер может ограничить скорость или заблокировать проект. Ответ может различаться в зависимости от точки измерения, anycast-локации или времени. Ценность многолетних данных зависит от фиксации этих изменений, а не от отношения к архиву как к идеально однородной таблице.
Поэтому главный вклад OpenINTEL — не просто объём сканирования. Сканеры всего интернета тоже могут производить огромные наборы данных. Отличительный актив — долго работающий инструмент, чьи методы, партнёры и продукты данных достаточно стабильны, чтобы само изменение стало предметом исследования.
Эта сила поддерживает название «ежедневная историческая запись DNS» только с оговоркой. OpenINTEL сохраняет историю измерений, которые он настроен делать. Он не записывает каждый DNS-запрос, каждый домен или каждый ответ, виденный пользователям. Архив настолько велик, что небрежные формулировки могут заставить его звучать универсально. Его надёжность зависит от умения сопротивляться этому соблазну.
Список целей задаёт поле зрения архива
Активное измерение DNS требует совокупности целей. OpenINTEL может получать списки доменов из зон, имена из журналов Certificate Transparency, списки популярности, данные о национальных доменах верхнего уровня, диапазоны адресов и другие источники. Каждый источник отвечает на свой исследовательский вопрос и содержит своё смещение.
Зона реестра может обеспечить широкий охват имён, делегированных под этим доменом верхнего уровня, в рамках контракта. Она может пропускать имена в других пространствах имён и ничего не говорит о том, работает ли на домене активный сервис. Журналы Certificate Transparency раскрывают имена, связанные с публично зарегистрированными сертификатами, отдавая предпочтение сервисам с TLS и показывая поддомены, которых нет в списках зон. Списки популярности подчёркивают часто запрашиваемые имена по непрозрачным или меняющимся методикам. Обратное DNS-измерение начинается с адресного пространства, а не с имён.
Объединение источников увеличивает охват, а также риск двойного учёта или изменения состава. Цифру 308 миллионов доменов на главной странице следует читать как текущую метрику проекта по настроенным наблюдениям доменов, а не как 308 миллионов уникальных активных сайтов. Домен может быть припаркован, делегирован без контента, дублироваться в списках или использоваться для почты и инфраструктуры, а не для сайта.
Выбор источников влияет на многолетнюю интерпретацию. Предположим, в измерение добавлен новый домен верхнего уровня. Общее число наблюдённых записей вырастет, потому что расширился инструмент, а не потому что DNS изменился органически. Список популярности может пересмотреть методику и создать видимый хаос. Охват Certificate Transparency может увеличиться по мере изменения практики выпуска сертификатов. Аналитикам нужны версионированные списки и критерии включения.
Методы проекта всё же могут давать устойчивые тренды, когда сравнения ограничены. Исследователи могут рассматривать стабильное подмножество имён во времени, учитывать добавления и классифицировать типы источников. Размер архива позволяет изучать редкие события и инфраструктурные связи, но большие числа не компенсируют неопределённую совокупность.
Управление списками также коммерческое и политическое. Реестры могут разрешать измерения по соглашениям, ограничивающим распространение. Операторы могут возражать против нагрузки. Проект, приверженный открытой науке, не может просто публиковать данные, на которые у него нет прав. Поэтому архив имеет открытые и контролируемые слои.
Поэтому первый вопрос к любому результату OpenINTEL должен звучать так: какие имена или адреса могли быть измерены в эти даты? Ответ — не фоновое примечание. Он определяет утверждение.
OpenINTEL измеряет имена и адресное пространство с нидерландской институциональной базы, используя глобальные списки источников и сотрудничество. Это даёт ему всемирный предмет, но не автоматическую представленность каждого региона или пользовательского опыта.
Доступ к зонам различается между реестрами. Некоторые списки национальных доменов полны, другие собраны из открытых источников, третьи нельзя распространять. Имена из сертификатов отдают предпочтение сервисам с публичными сертификатами. Точка измерения может получить anycast-ответ, отличный от ответа на другом континенте. Split-horizon и геолокационный DNS могут делать оба наблюдения корректными.
Исследователям, сравнивающим страны, нужно отделять регистрационную метку домена от местоположения его оператора, пользователей и инфраструктуры. Имя.brможет хоститься в Европе; общий домен верхнего уровня может обслуживать локальную организацию. Подсчёт имён по суффиксу не то же самое, что измерение национальной зависимости.
Репликация и дополнительные точки измерения могут проверить географическую чувствительность. Там, где результаты различаются, это данные, а не неудобство, которое нужно усреднить. Разница может раскрывать anycast-политику, локализацию контента или блокировки.
Публичная роль проекта сильнее всего, когда пробелы в охвате явно описаны. Регионы со слабыми соглашениями об источниках не должны растворяться в глобальном проценте. Историческая запись может уменьшать информационное неравенство, только если пользователи знают, где инструмент видел хуже.
Миллиарды запросов имеют значение, только когда сохраняется их контекст
Измерительный конвейер превращает списки целей в запросы по расписанию. Рабочие отправляют запросы определённых типов записей, получают ответы, нормализуют поля и сохраняют наблюдения с метками времени и метаданными. В масштабе, о котором сообщает OpenINTEL — около 5,9 миллиарда точек данных в день, — операционная задача не в том, чтобы отправить один DNS-пакет. Она в том, чтобы надёжно завершать суточный цикл, не перегружая авторитативную инфраструктуру и не теряя условия, стоящие за результатом.
Рабочим нужны контроль скорости, политика повторов и понятная идентификация источника. Тайм-аут может означать отсутствие сервиса, потерю пакетов, ограничение скорости, временный сбой или намеренную блокировку. Слишком агрессивные повторы могут создать вред, которого проект пытается избежать. Публичное объяснение трафика и контактный путь делают нагрузку подотчётной.
Ответы нужно разбирать для многих типов записей и пограничных случаев DNS. Имена могут содержать нестандартные кодировки. Делегирования могут быть некорректными или циклическими. DNSSEC добавляет подписи, ключи и записи доказательства несуществования. Усечение может перевести запрос с UDP на TCP. Авторитативные серверы могут возвращать разные ответы в зависимости от местоположения источника. Нормализация должна сохранять смысл, не превращая каждый пакет в неуправляемый формат.
Системе нужно и определение завершённости. Суточный цикл может завершиться для большинства целей и пропустить подмножество. Хранение только успешных ответов сделало бы отсутствие невидимым. Исследователям нужно знать, какие запросы были предприняты, какие не удались и повлиял ли сбой платформы на период. Отсутствующая запись не должна автоматически становиться доказательством того, что домен удалил её.
На главной странице OpenINTEL сообщается о 13,6 триллиона накопленных точек данных с 2015 года. Эта цифра передаёт масштаб и остаётся заявленной проектом. Её аналитическая ценность зависит от того, как «точка данных» определяется в разных продуктах и периодах. Счёт может расти за счёт большего числа доменов, типов записей или частоты наблюдений. Пользователям следует обращаться к методологии конкретного набора, а не сравнивать накопленные итоги как простую меру роста DNS.
При таком объёме инженерные решения формируют исследования. Секционирование, сжатие, индексы и форматы хранения определяют, какие запросы практичны. Миграции данных могут менять представление. Системы контроля качества должны выявлять неполные циклы. Архив — одновременно научный инструмент и платформа данных.
Прямое DNS раскрывает конфигурацию, а не поведение приложений
Прямое измерение начинается с имени и запрашивает выбранные записи. Данные делегирования показывают, какие авторитативные провайдеры обслуживают домен. Записи адресов показывают отношения хостинга или CDN. Записи почтового обмена раскрывают почтовую инфраструктуру. Записи DNSSEC указывают на внедрение и выбор алгоритмов. Другие типы раскрывают конфигурацию сервисов и политик.
Повторные наблюдения делают переходы видимыми. Домен может перейти от одного авторитативного провайдера к другому, добавить IPv6, включить DNSSEC или сменить почтовый сервис. В большом масштабе исследователи могут оценивать внедрение и концентрацию. Они могут изучать, происходят ли изменения постепенно или вокруг события.
Возвращённая запись остаётся наблюдением в конкретное время и из конкретной точки. Адрес A или AAAA не доказывает, что сайт ответил, что адрес показывал пользователям тот же контент или что приложение было безопасным. Почтовый обмен не доказывает успешную доставку. Подпись DNSSEC может присутствовать, тогда как проверка в другом месте не удаётся. Тестирование прикладного уровня требует отдельных методов.
CDN и anycast усложняют интерпретацию. Авторитативный или рекурсивный ответ может различаться в зависимости от местоположения источника. Домен может возвращать адреса, выбранные для точки измерения OpenINTEL, а не адреса, которые получает пользователь в другом регионе. Системы split-horizon намеренно дают разные ответы внутренним и внешним клиентам. Измерение проекта не ложно; это один взгляд.
Кэширование добавляет ещё одно различие. Активная система OpenINTEL может запрашивать через определённые пути резолверов или авторитативную инфраструктуру в зависимости от набора данных. Она не наблюдает, что кэшировано у каждого рекурсивного резолвера. Пользователь может получить более раннее значение до истечения TTL. Изменения в архиве могут предшествовать или отставать от видимых пользователям переходов.
Ценность платформы сильнее всего там, где исследовательский вопрос совпадает с методом: как менялись настроенные DNS-ответы, наблюдаемые проектом. Она слабеет, когда ответ используется как прокси для популярности, успеха приложения или пользовательского опыта без дополнительных доказательств.
Обратный DNS и продукты по адресному пространству связывают имена с администрированием сетей
Обратный DNS начинается с IP-адреса и спрашивает, какое имя, если оно есть, связано через иерархию in-addr.arpa или ip6.arpa. OpenINTEL расширился на обратные измерения IPv4, создав ещё один большой многолетний массив. Набор данных может раскрывать административные шаблоны имён, изменения инфраструктуры и наличие записей в адресном пространстве.
Запись PTR не является авторитетным доказательством того, кто использует адрес или какой сервис он предоставляет. Держатели адресов могут оставлять записи устаревшими, использовать общие имена или делегировать обратные зоны. Облачные и сетевые сети могут применять систематические имена. Некоторые адреса не имеют обратной записи. Данные полезны для классификации и изменений, а не как универсальная карта личности.
Измерение обратного пространства IPv4 выполнимо по сравнению с IPv6, потому что совокупность адресов меньше и может быть перечислена по определённой политике. IPv6 слишком велик для исчерпывающего поадресного сканирования. Исследования должны использовать выделенные префиксы, наблюдаемые адреса или другие методы выбора целей. Это различие не позволяет переносить методологию IPv4 на новый протокол без оговорок.
Проект также публикует продукты по уровням RIR и сетевым префиксам. Временные списки популярных префиксов пытаются ранжировать сетевые префиксы по определённым наблюдениям. Такие списки могут поддерживать выборку для измерений и исследования, но не являются объективной иерархией важности сетей. Префикс может казаться заметным из-за конструкции списка и совокупности сервисов. Бизнес-ценность, трафик и число пользователей остаются отдельными.
Эти продукты расширяют OpenINTEL от обсерватории доменов к платформе имён и адресов. Они также увеличивают потребность в аккуратных обозначениях. «История DNS» может охватывать записи доменов, обратные имена, цели из сертификатов и предполагаемые изменения зон, каждая — со своей совокупностью и частотой.
Расширение аналитически ценно, потому что интернет-инфраструктура связывает имена, адреса и сети. Переезд хостинга может проявиться в прямых записях и связях префиксов. Обратные имена могут дать операционный контекст. Данные RIR могут группировать наблюдения. Связь остаётся каркасом для выводов, а не полным реестром собственности.
Zonestream сокращает разрыв между ежедневными снимками и изменениями в течение дня
Ежедневное сканирование фиксирует одно широкое состояние. DNS может меняться несколько раз между сканированиями. Вредоносная кампания может активироваться и исчезнуть. Крупный провайдер может мигрировать записи поэтапно. Ошибка конфигурации может быть внесена и исправлена до следующего планового цикла.
Zonestream и смежные работы нацелены на более событийно-ориентированные доказательства: они выводят предполагаемые изменения зон и создают потоки ближе к моменту изменения. Подход дополняет ежедневный архив, а не заменяет его. Поток может выявлять быстрые переходы; ежедневный конвейер даёт широкие стабильные срезы.
Более частые измерения создают нагрузку и проблемы интерпретации. Более частые запросы увеличивают трафик к авторитативным операторам. Изменения в источнике зоны не всегда означают то же, что изменения в наблюдаемых DNS-ответах. Поток может содержать всплески от обслуживания или автоматизированных систем. Потребителям нужно отличать сырые события от значимых инфраструктурных переходов.
Продукт показывает, как архитектура OpenINTEL вышла за пределы одного пакетного процесса. Проект начал с доказательства, что огромный суточный цикл можно завершить. Позже он добавил способы наблюдать изменения с разным временным разрешением. Это расширяет сценарии использования, но усложняет сопоставимость.
Исследователям следует указывать, какая частота поддерживает утверждение. Ежедневный набор может показать, что конфигурация различалась между датами. Поток может показать промежуточную последовательность. Ни то, ни другое не объясняет, почему оператор действовал так. Сочетание с реестровыми, сертификатными или инцидентными доказательствами может усилить объяснение.
Zonestream также повышает операционную важность непрерывной доступности. Пропущенное ежедневное сканирование создаёт один пробел. Неудавшийся поток событий может потерять последовательность, которую трудно восстановить. Резервирование, воспроизведение и мониторинг становятся частью исследовательского метода.
Хранилище — самый долговечный результат проекта и его крупнейшее обязательство
Архив OpenINTEL ценен, потому что вчерашний DNS нельзя опросить напрямую. После того как состояние изменилось и кэши истекли, повторное измерение может оказаться единственным публичным доказательством того, что точка измерения проекта наблюдала это состояние. Это делает хранение и целостность данных центральной инфраструктурой.
Архиву в масштабе десятилетия нужна не только ёмкость. Нужны версионируемые схемы, контрольные суммы, репликация, документированные миграции и способ сохранять связь между наблюдениями и методами. Переименование колонки без записи о миграции может сломать воспроизводимость. Изменение сжатия может улучшить стоимость и усложнить старые инструменты. Повреждённая секция может удалить доказательства, которые новое сканирование не восстановит.
Хранение создаёт финансовое давление. Миллиарды ежедневных точек требуют вычислений, сети и хранилища. Открытые источники не раскрывают консолидированную годовую стоимость. Бремя разделено между организациями-партнёрами и программами финансирования. По мере роста архива проект должен выбирать между сохранением сырых деталей, созданием производных наборов и контролем доступа.
Стоимость запросов — ещё одно ограничение. Исследователь может захотеть просмотреть годы записей по миллионам доменов. Разрешение неограниченных запросов может перегрузить платформу. Загрузочные продукты и контролируемый доступ распределяют работу, но требуют от пользователей самих хранить и обрабатывать данные. Облачные копии могли бы улучшить доступ, создавая вопросы стоимости и управления.
Многолетняя целостность также зависит от сохранения отсутствия. День без записи может означать, что у домена не было значения, запрос не удался, цель отсутствовала в списке или конвейер был неполным. Архиву нужно достаточно контрольных данных, чтобы различать эти состояния. Иначе тренд может оказаться артефактом инструментария.
Будущее проекта частично определится тем, продолжат ли организации финансировать эту невидимую работу. Новые типы записей и дашборды привлекают внимание. Поддержание старых байтов, документации и контекста создаёт исторический актив. Если хранилище или профильные специалисты будут потеряны, непрерывность архива позже не купить.
Четыре организации делят платформу без единого видимого бюджета
Организационная устойчивость OpenINTEL держится на партнёрстве. Университет Твенте даёт академическое лидерство и исследователей. SIDN вносит знания реестра и поддержку. NLnet Labs приносит экспертизу DNS-программного обеспечения и операционной работы. SURF вносит национальную исследовательскую инфраструктуру. Такое сочетание прочнее проекта, зависящего от одного руководителя и одного гранта.
Модель также непрозрачна в обычных финансовых терминах. Нет консолидированной выручки, расходов или числа сотрудников проекта. Оборудование может финансироваться одним партнёром, исследователи наняты другим, а сетевые мощности предоставлены третьим. Публичные страницы указывают роли, но не дают единого устава голосования или реестра активов.
Это не значит, что проект неуправляем. Решения принимаются через институциональные отношения и основную команду. Но изменения приоритетов партнёров могут повлиять на платформу без корпоративного события. Заканчивается грант, сервер достигает возраста замены или специалист меняет роль. Архив может продолжать существовать, пока сужается потенциал разработки.
Концентрация экспертизы — риск. Долго работающие системы измерений накапливают знания о нюансах, миграциях данных и отношениях с операторами. Документация и преемственность так же важны, как новый код. Партнёрство может распределить бремя, только если критическими компонентами умеют управлять больше одной организации.
Модель также формирует подотчётность перед измеряемыми операторами. Понятная идентичность проекта и контакт для жалоб позволяют авторитативным провайдерам сообщать об избыточном трафике. Партнёры, имеющие авторитет в DNS-сообществе, могут урегулировать проблемы. Системе нужно сохранять это доверие по мере расширения масштаба и продуктов.
OpenINTEL лучше всего описывать как общую исследовательскую инфраструктуру. Его авторитет исходит из качества и непрерывности доказательств, а не из формального права на DNS. Он измеряет распределённую систему с согласия организаций, которые остаются свободными блокировать или ограничивать его.
Открытые данные по-прежнему зависят от контрактов, лицензий и долгосрочного финансирования
OpenINTEL поддерживает исследовательский доступ и публикует подходящие наборы под CC BY-NC-SA 4.0. Лицензия требует указания авторства, ограничивает коммерческое использование и применяет условия share-alike. Другие материалы остаются под контролем, потому что соглашения о доступе к зонам или контракты с источниками не разрешают свободное распространение.
Такая схема может разочаровать пользователей, которые слышат «OpenINTEL» и предполагают, что каждое наблюдение свободно загружается для любых целей. Название проекта описывает исследовательскую приверженность, а не право собственности на каждый вход. Реестр может разрешить измерения на условиях, не давая права переиздавать его полные данные по зоне.
Ограничение некоммерческого использования поддерживает академический обмен и ограничивает некоторые виды отраслевого применения. Компании может понадобиться отдельное соглашение для коммерческого продукта. Проект не публикует универсальную коммерческую лицензию или цену. Пользователям следует обращаться к операторам, а не предполагать, что условия доступа выводятся из открытых наборов.
Контролируемые данные всё же могут поддерживать исследования через заявки, институциональные соглашения или производные результаты. Процесс создаёт отбор и административные издержки. Исследователи с устойчивыми аффилиациями могут получать доступ легче, чем независимые аналитики. Воспроизводимость затрудняется, когда исходный набор нельзя распространять.
Напряжение структурное. Многолетние исследования DNS выигрывают от широкого доступа к источникам. У реестров и операторов есть контрактные, безопасностные и коммерческие интересы. Платформа, нарушающая эти соглашения, могла бы публиковать больше в краткосрочной перспективе и потерять будущий доступ. Устойчивая открытость иногда требует документированной границы, а не максимального выпуска.
Для пользователей данных правильная практика зависит от набора. Укажите источник, лицензию, охват и условия доступа. Не описывайте контролируемые данные как общедоступные. Не предполагайте, что открытая производная таблица содержит полный базовый архив. Управление данными — часть метода.
Текущие открытые наборы используют некоммерческую лицензию Creative Commons, а другие материалы остаются под контролем контрактов с источниками. Это поддерживает академическую работу и не позволяет просто предполагать, что весь архив бесплатен для любого бизнеса.
Коммерческие аналитики могут захотеть исторические данные DNS для безопасности, исследования рынка или due diligence. Их спрос мог бы помочь финансировать инфраструктуру и может конфликтовать с ограничениями реестров и ожиданиями измеряемых операторов. Платный путь должен был бы отделять услуги и поддержку от прав, которыми проект не обладает.
Партнёры могли бы предоставлять производные агрегаты, контролируемые исследовательские среды или согласованные лицензии на подходящие данные. Каждая модель меняет, кто может воспроизвести результат. Частный продукт, построенный на архиве в общественных интересах, может создавать ценность, не возвращая методы или исправления.
Вопрос управления не в том, хорошо ли коммерческое использование или плохо. Вопрос в том, сохраняют ли финансовые схемы многолетнюю запись, соблюдают ли права источников и не делают ли самые полные данные доступными только хорошо финансируемым пользователям.
Устойчивость OpenINTEL может в итоге потребовать более формальных уровней доступа. Надёжность этих уровней будет зависеть от прозрачных критериев и защищённой публичной основы. Архив стал ценным благодаря общим исследованиям. Финансирование его будущего не должно делать его прошлое невозможным для изучения.
Ответ DNS фиксирует конфигурацию, а не намерение или вред
Большие DNS-наборы провоцируют категоричные выводы. Запись указывает на адрес, связанный с провайдером, значит, домен размещён там. Имя возвращает NXDOMAIN, значит, оно объявлено несуществующим. Имя из сертификата резолвится, значит, сервис считается активным. Каждый такой вывод может быть полезен и ошибочен в конкретном случае.
Ответ DNS фиксирует, что вернула опрошенная инфраструктура в условиях измерения. Он не показывает, почему оператор так настроил систему. Адрес может быть редиректом, приёмной ямой, парковочной страницей или общим краем CDN. Приложение может отклонять имя хоста. Запись может быть устаревшей. Временный сбой сервера или ограничение скорости могут создать видимое отсутствие.
NXDOMAIN означает, что отвечающий DNS-путь заявил о несуществовании запрошенного имени в своём текущем состоянии. Это не доказывает, что имя никогда не существовало или не появится позже. Ошибки делегирования и несогласованные авторитативные серверы могут давать разные результаты. Повторные наблюдения и прямые проверки авторитативных серверов повышают уверенность.
Анализ безопасности требует ещё большей осторожности. Быстрые изменения доменов или адресов могут быть связаны со злоупотреблениями, а также с легитимными CDN, аварийным переключением и миграциями. Запись не доказывает, что домен вредоносен. Для маркировки нужны дополнительные доказательства: контент, связи кампаний, регистрация и наблюдаемое поведение.
Пользовательский спрос полностью вне активных измерений. OpenINTEL генерирует собственные запросы. Он не видит, как часто пользователи запрашивают имя, что обслуживают рекурсивные кэши или какой ответ создаёт трафик. Пассивный DNS или телеметрия резолверов отвечают на другие вопросы и несут другие проблемы конфиденциальности.
Сильнейшая аналитическая культура проекта — та, что относится к этим границам как к первостепенным. Огромный архив может улучшить выводы, потому что доступны паттерны и история. Это не меняет логический статус одного наблюдения. Измерение остаётся входом для объяснения, а не самим объяснением.
Ответ NXDOMAIN может указывать, что имя не существует в соответствующем DNS-представлении. Тайм-аут может указывать на недоступный сервер, ограничение скорости, потерю пакетов или намеренный отказ. SERVFAIL может возникать из-за проверки, делегирования или временных операционных проблем.
Многолетний анализ должен сохранять эти категории, а не схлопывать их в «не работает». Домен, перешедший от валидного ответа к NXDOMAIN, имеет другую историю, чем домен, который периодически не отвечает. Изменение парсера или правила повторов может изменить измеряемое распределение без изменения конфигурации оператором.
Это различие особенно важно в исследованиях безопасности и политики. Отсутствие ответа — не доказательство удаления или цензуры домена. Могут потребоваться дополнительные точки измерения, авторитативные запросы и проверки приложений.
Масштаб OpenINTEL делает классификацию ошибок значимой. Небольшой методический выбор может повлиять на миллионы записей. Аккуратное обращение с негативными доказательствами — один из самых ясных способов не дать огромному архиву порождать самоуверенные выводы.
Многолетние утверждения зависят от истории методов и пропущенных наблюдений
Набор данных в масштабе десятилетия содержит две истории: историю DNS и историю инструмента. Оборудование заменяется, меняется ПО запросов, исправляются парсеры, расширяются соглашения об источниках. Тип записей, добавленный в 2024 году, нельзя напрямую сравнивать с его отсутствием в 2018-м. Новое правило повторов может улучшить полноту, изменив вероятность того, что медленный сервер выглядит отвечающим.
Поэтому версионирование методов является частью данных. Каждая серия наблюдений должна быть привязана к списку целей, типу запроса, точке измерения, версии ПО и известным операционным событиям. Пропущенные дни требуют явных флагов. Аналитик не должен делать вывод, что миллионы доменов изменились, когда отказал кластер рабочих процессов или входной поток пришёл с опозданием.
Проблема усложняется после миграции хранилища. Новая схема может сжимать повторяющиеся поля, иначе нормализовать имена или переклассифицировать ошибки. Эти изменения могут сделать архив дешевле и удобнее, изменив старые запросы. Сохранение сырых или достаточно подробных исходных записей, кода миграций и контрольных образцов позволяет исследователям отличать тренд DNS от преобразования базы данных.
Воспроизводимость не требует, чтобы вся платформа оставалась замороженной. Она требует достаточно доказательств для восстановления того, как был получен результат. Опубликованная работа должна указывать релиз набора или дату доступа, фильтры совокупности и код. Когда контракты запрещают распространение исходных записей, исследователи могут публиковать методы, агрегаты и контрольные проверки в рамках соглашения.
Партнёрство OpenINTEL с внешними исследователями и работа по репликации здесь важны. Вторая реализация или независимое измерение не дадут идентичных ответов, но различия могут вскрыть предположения. Репликация особенно ценна там, где anycast, блокировки или лицензирование списков делают одну точку структурно неполной.
Возраст архива повышает стоимость тихого изменения. Незначительное исправление парсера, применённое задним числом, может изменить годы данных. Оставление ошибки нетронутой может увековечить известный дефект. Ответственный подход — документировать исправление, сохранять исходное состояние, где возможно, и указывать, какая версия лежит в основе результата.
Это та невидная работа, которая отличает инфраструктуру от коллекции файлов. Заявленные триллионы точек данных важны, только если будущие пользователи смогут определить, какие точки принадлежат одному сравнению. Многолетняя наука — это упражнение по сохранению контекста в том же масштабе, что и наблюдения.
Ответственное сканирование должно оставаться видимым для операторов, которые несут его издержки
Активные измерения потребляют ресурсы вне проекта. DNS-запрос мал, но миллиарды запросов достигают авторитативных систем — от больших anycast-платформ до скромных серверов. Ограничение скорости и расписания снижают воздействие; они не делают его нулевым. Поэтому этическая основа работы включает прозрачность и практический путь для операторов возразить.
Ответственная платформа использует идентифицируемые адреса источников, публикует описание своего трафика и отслеживает контактные каналы. Она должна уважать обоснованные просьбы снизить или остановить измерения и расследовать сообщения о необычной нагрузке. Эти меры не создают всеобщего согласия. Они делают проект подотчётным за деятельность, которая технически возможна и без предварительного разрешения.
Бремя распределено неравномерно. Сильно делегированный провайдер может получать запросы по миллионам имён, а небольшой оператор — лишь несколько. Некоторые серверы настроены ограничивать незнакомый трафик, что создаёт видимый сбой измерения. Другие могут возвращать намеренно общие ответы. Аналитику нужно понимать, что защита оператора меняет наблюдаемый набор.
Риск для конфиденциальности отличается от пассивного логирования резолверов. OpenINTEL генерирует запросы из списков целей и не следит за отдельными пользователями. Это сильно ограничивает воздействие на поведение пользователей. Тем не менее архив может содержать имена, идентифицирующие организации, устройства или сервисы, включая поддомены из журналов сертификатов. Публикация подробных исторических записей может облегчить поиск забытой инфраструктуры.
Контроль доступа и лицензии могут снизить злоупотребления, не превращая каждое DNS-наблюдение в конфиденциальные данные. Подходящая граница зависит от источника, детализации и риска. Широкие агрегаты и исследовательские наборы можно публиковать безопасно, тогда как сырые записи из зон остаются под контролем контрактов. Проект, приверженный открытой науке, должен объяснять эти различия, а не представлять доступ как всё или ничего.
Этическая проверка должна учитывать и последующие утверждения. Исследовательская работа, называющая домен или страну небезопасными, может нанести репутационный вред, когда измерение на самом деле зафиксировало временную ошибку. Проект не может контролировать каждого пользователя, но ясные оговорки, условия и примеры могут сформировать лучшую практику.
Легитимность OpenINTEL частично опирается на то, что измеряемые операторы видят, кто спрашивает. Эта видимость должна оставаться проектным требованием по мере того, как продукты становятся быстрее и разнообразнее. Обсерватория заслуживает терпимости системы, которую она наблюдает, делая собственное поведение открытым для проверки.
Активный DNS, пассивный DNS и общее сканирование отвечают на разные вопросы
OpenINTEL иногда сравнивают с базами пассивного DNS, интернет-сканерами и распределёнными системами зондов. Сравнение полезно только после разделения модели наблюдения.
Пассивный DNS собирает записи, виденные в реальном пользовательском трафике на рекурсивных резолверах или других точках наблюдения. Он может показать, что запрашивали пользователи или системы и какие ответы возвращались по этим путям. Охват зависит от участвующих сенсоров и создаёт вопросы конфиденциальности и контрактов. Пассивная база может быстро увидеть популярный вредоносный домен, но пропустить тихий домен, о котором никто из наблюдаемых пользователей не спрашивает.
OpenINTEL сам выбирает цели и задаёт вопросы. Он может измерять одну и ту же совокупность каждый день, даже когда пользователи не посещают эти имена. Такая регулярность поддерживает многолетние сравнения. Но он не может выводить популярность или поведение кэшей из активных запросов. Эти два метода дополняют друг друга: один отражает наблюдаемый спрос на выбранных резолверах, другой — настроенные ответы для выбранных целей с измерительных точек.
Сканер, такой как ZMap, начинает с адресов и проверяет, отвечает ли сервис, часто с последующим рукопожатием протокола. Он может картировать открытые сервисы без списков доменов. DNS-измерение может выявлять имена и делегирования, указывающие на общую инфраструктуру, включая записи, чьи сервисы недостижимы. Опять же, методы видят разные поверхности.
Распределённая платформа зондов, такая как RIPE Atlas, может задавать DNS-вопросы из многих сетей и мест, раскрывая географические и резолвер-зависимые различия. OpenINTEL делает ставку на широту, повторяемость и масштаб архива. Меньшая совокупность из многих точек может ответить на вопрос, на который не способно одно огромное ежедневное сканирование.
Эти различия предотвращают распространённую ошибку: отношение ко всем большим интернет-наборам как к взаимозаменяемым доказательствам. Домен, отсутствующий в активном DNS, невидимый в пассивных данных и недостижимый при сканировании адресов, может существовать за контролем доступа или split-horizon именованием. Домен, наблюдаемый всеми тремя методами, даёт более сильное доказательство публичной работы, но даже оно не устанавливает, кто его использовал и зачем.
Стратегическая возможность не в том, чтобы построить одну универсальную базу данных. Она в том, чтобы соединить методы через явные временные метки, совокупности и неопределённость. OpenINTEL может предоставить многолетний слой имён в этой более крупной системе доказательств. Его ценность растёт, когда аналитики знают, какие вопросы требуют другого инструмента.
Внедрение DNSSEC становится различимым только при повторяемых измерениях
DNSSEC — полезный пример того, почему важен ежедневный архив. Зона может публиковать материалы делегирования, авторитативные серверы могут обслуживать подписанные записи, а валидаторы могут решать, является ли итоговая цепочка безопасной. Эти стадии не обязательно движутся вместе. Реестр национального домена может разрешить подписанные делегирования, тогда как многие держатели доменов остаются неподписанными. Домен может публиковать ключи, но проверка не удаётся из-за истёкших подписей или неверной родительской записи.
Разовое сканирование может посчитать состояния; оно не может показать, как операторы входили в них, выходили или исправляли их.
OpenINTEL может отслеживать появление и исчезновение соответствующих записей в определённой совокупности. Исследователи могут отделить домены, которые остаются неподписанными, от тех, что настроены с перерывами, выявить изменения вокруг переходов алгоритмов или ключей и измерить, как долго сохраняются сломанные состояния. Повторяемый метод превращает процент внедрения в набор операционных путей.
Интерпретация всё равно зависит от дизайна измерения. Наличие записей DNSKEY или DS не идентично выполнению каждого шага проверки точно так, как сделал бы рекурсивный резолвер пользователя. Ответы могут различаться по точкам, а домен может быть подписан, пока его приложение остаётся недоступным. Проекту, изучающему DNSSEC, нужно указать, какие записи, логику проверки и категории ошибок он использовал. Сравнения через годы должны учитывать рост списков и изменения ПО.
Эти оговорки делают результат полезнее, а не менее полезным. Обсуждения стандартов часто опираются на заголовочные цифры внедрения, скрывающие стоимость сопровождения. Многолетние данные могут показать, создаёт ли изменение долговечную конфигурацию, всплеск экспериментов или повторяющийся паттерн сбоев. Они могут отличить медленное развёртывание от того, что достигло плато, потому что оставшаяся совокупность имеет другие стимулы.
Та же логика применима к записям IPv6, безопасности почты и другим инфраструктурным практикам. Технология не развёрнута только потому, что запись появилась один раз. Она становится инфраструктурой, когда конфигурация сохраняется, сбои исправляются, а зависимые системы ведут себя согласованно. Архив OpenINTEL может раскрывать эти переходы, потому что сохраняет достаточно ежедневных доказательств, чтобы отделить событие от привычки.
Для операторов такая история может быть неудобной. Длинная запись делает повторяющуюся неправильную конфигурацию видимой. Она также может установить, что проблема была исправлена до инцидента или вмешательства политики. Измерение не присваивает намерение, но меняет качество аргумента. Обсуждение переходит от воспоминаний к датированным доказательствам.
Концентрация провайдеров видна в паттернах, а причинность остаётся за пределами набора
DNS может показывать, где сконцентрирована инфраструктура. Многие домены могут делегировать работу одному авторитативному провайдеру, направлять почту в один сервис или резолвить веб-имена в адресное пространство, связанное с небольшим набором платформ. Отслеживание этих связей во времени может показать консолидацию, миграцию и зависимость, которые трудно восстановить после изменения рынка.
OpenINTEL хорошо подходит для описательной части этой работы. Повторные записи могут показать, что домены имён серверов провайдера появляются во всё большей доле измеряемой совокупности, что после приобретения меняются паттерны имён или что домены уходят после сбоя. Обогащение адресами и автономными системами может связать имена с сетевой инфраструктурой с учётом точности и времени данных маршрутизации.
Архив не может объяснить каждую причину перехода. Домен может использовать провайдера из-за цены, производительности, безопасности, пакета регистратора или слияния организаций. Общий брендинг серверов имён может скрывать несколько независимых инфраструктур. Крупная платформа может использовать много автономных систем, тогда как одна автономная система может хостить несвязанных клиентов. Данные DNS поддерживают меру концентрации; они не доказывают рыночную власть или удовлетворённость клиентов.
Политическое следствие прямое. Регулятор может соблазниться трактовать высокую измеренную долю как доказательство вредного контроля. Оператор может трактовать ту же долю как доказательство заслуженного доверия. Набор данных может установить паттерн и дату. Экономические и правовые выводы требуют контрактов, данных о собственности, свидетельств сбоев и издержек переключения пользователей.
Многолетнее измерение добавляет два наблюдения, которых не хватает рыночному снимку. Во-первых, оно может показать скорость концентрации. Медленное десятилетнее движение имеет другие причины и средства, чем внезапное изменение из-за снятия продукта. Во-вторых, оно может показать обратимость. Если домены часто меняют провайдеров, на концентрированном рынке всё же может быть практическая мобильность. Если делегирования сохраняются, несмотря на повторные сбои, зависимость может быть глубже, чем предполагает заголовочная доля.
История также может раскрыть скрытый общий риск. Организации могут считать, что используют разные хост-приложения, делегируя DNS, почту и сертификаты через одно семейство провайдеров. Сбой в этом общем слое может затронуть независимые системы. OpenINTEL не моделирует всю цепочку зависимостей, но может дать данные об именах, с которых начинается более полная карта.
Поэтому самое ответственное использование архива — относиться к концентрации как к наблюдаемой структуре, а затем изучать механизм. Платформа измерений должна делать зависимость видимой, не притворяясь, что список записей содержит всю политическую экономию интернета.
Сертификаты, почтовые записи и имена можно соединять, не превращая в одну систему
DNS не работает изолированно. Журналы Certificate Transparency раскрывают имена, поданные для публичных сертификатов. Почтовые записи определяют инфраструктуру обмена и политику. Записи адресов указывают на хостинговые сети. Обратные имена могут давать административные подсказки. Продукты источников OpenINTEL и повторные запросы позволяют изучать, как эти системы выстраиваются во времени.
Имена из сертификатов расширяют наблюдаемую совокупность за пределы вершинных доменов в списке зон. Они могут раскрывать сервисные поддомены и временные имена, важные для исследований PKI. Источник выборочен: он отдаёт предпочтение публично зарегистрированным сертификатам и включает имена, которые могли никогда не обслуживать трафик. Сертификат может оставаться в журнале после исчезновения связанного сервиса. Активное DNS-измерение добавляет текущее наблюдение конфигурации, а не доказательство того, что сертификат установлен или доверяется браузером.
Почтовые записи создают другую карту. Цели MX и связанные TXT-записи могут показывать движение к хостинг-провайдерам почты, внедрение политик аутентификации и ошибки конфигурации. Повторные наблюдения могут определить, поддерживалась ли политика или проверялась кратко. Они не показывают объём сообщений, успех доставки или то, как принимающие системы применяли политику.
Инфраструктурные записи также могут поддерживать реконструкцию инцидентов. Если домен сменил серверы имён, почтовые хосты и адреса в узком периоде, следователи получают хронологию. Последовательность может отражать легитимную миграцию, восстановление после компрометации или захват. История DNS сужает вопросы; она не маркирует событие.
Ценность — в соединении доказательств с сохранением их происхождения. Журнал сертификатов, зона, активный ответ и таблица маршрутизации имеют разное время и авторитет. Объединение их в одном анализе может раскрыть связь, но вывод настолько же силён, насколько слабое соединение. Имя, используемое несколькими сервисами, адрес за общей платформой или устаревший сертификат могут создать ложную ассоциацию.
Роль OpenINTEL сильнее всего, когда эти наборы остаются различимыми. Исследователи должны иметь возможность сказать, что имя попало в список целей через журнал сертификатов, вернуло конкретную запись во время активного измерения и было сопоставлено с сетевым префиксом по отдельной датированной таблице маршрутизации. Эта фраза менее эффектна, чем «платформа знает интернет», но она воспроизводима.
Эта дисциплина нескольких источников — также защита от ретроспективной уверенности. После инцидента аналитики естественно ищут в данных историю. Версионированный след измерений заставляет историю уважать то, что можно было наблюдать в тот момент. Он может показать, что два события коррелированы, не утверждая, что одно вызвало другое.
Рейтинги префиксов расширяют архив от имён к сетям
Временные списки популярных префиксов показывают, как OpenINTEL может создавать производные продукты, а не только сырые DNS-ответы. Рейтинг префиксов агрегирует доказательства на уровне сети и отслеживает, как заметность меняется со временем. Это помогает исследователям выбирать репрезентативные сети, изучать концентрацию инфраструктуры или сравнивать цели измерений, не пересобирая одни и те же соединения для каждой работы.
Префикс — не организация. Объявления маршрутов могут меняться, адресное пространство может арендоваться, и одна сеть может хостить много несвязанных сервисов. Рейтинги зависят от включённых имён и типов записей, даты данных маршрутизации и метрики подсчёта заметности. Высокая позиция может означать широкий хостинг, общую инфраструктуру или эффект отбора списка.
Временной дизайн — самая полезная часть. Статический список быстро устаревает, когда сервисы переезжают и маршруты меняются. Повторные рейтинги могут показать, когда сеть входит в заметную позицию или покидает её, и позволяют исследователям воспроизвести совокупность, соответствующую более ранней дате. Они также выявляют нестабильность, которую скрыл бы единый список «топ сетей».
Производные наборы снижают стоимость исследований. Они могут сделать сложный инфраструктурный анализ доступным командам без хранилища и вычислений, необходимых для обработки полного архива. Эта выгода повышает ответственность проекта публиковать методологию и версии. Пользователи могут принять удобный рейтинг за объективную истину, хотя это один взгляд, полученный из выбранных входов.
Расширение к сетевым продуктам не превращает OpenINTEL в обсерваторию маршрутизации или RIR. Он использует публичный реестровый и маршрутный контекст для обогащения DNS-наблюдений. Валидность маршрутов, споры о собственности и операционная производительность остаются отдельными вопросами.
Эта граница стратегически здорова. Проект может предлагать общие производные доказательства, не претендуя на власть над ранжируемыми субъектами. Продукт наиболее ценен, когда экономит вычислительную работу, оставляя аналитическое суждение видимым.
Исследования безопасности получают хронологию, а не вердикт о вредоносности
Исторические данные DNS привлекательны для команд безопасности, потому что инфраструктура злоупотреблений часто перемещается. Домен может менять адреса, серверы имён или почтовые системы; кампания может переиспользовать провайдеров; инцидент может быть обнаружен после того, как нужная конфигурация изменилась. OpenINTEL может предоставить датированные наблюдения, которые делают эти переходы восстанавливаемыми.
Такие доказательства особенно полезны для определения масштаба. Следователи могут спросить, когда подозрительный домен впервые появился в измеряемом списке, менялась ли его авторитативная служба вокруг события и какие другие имена использовали ту же инфраструктуру в тот момент. Исследователь безопасности может использовать эти связи для генерации гипотез и выбора систем для более тщательной проверки.
Ни одна из записей сама по себе не устанавливает вредоносность. Быстрые изменения могут быть признаком уклонения, но также происходят в сетях доставки контента, аварийном восстановлении и легитимных миграциях. Общий хостинг размещает безобидные и вредоносные домены на одном адресе. Связь с сервером имён может отражать настройку по умолчанию регистратора, а не общий контроль. Даже паттерн, сильно напоминающий известную кампанию, требует подтверждения контентом, регистрацией, вредоносным ПО, телеметрией или юридическими доказательствами.
Это различие важно, потому что исторические наборы могут делать связи более долговечными, чем они были. Домен, деливший адрес один день, может быть сгруппирован с другим на годы в производной базе аналитика. Окна времени и уверенность должны сопровождать связь. Также должна сопровождать совокупность источников: поддомен из сертификата и вершинное имя из зоны реестра попадают в архив не одинаково.
Роль OpenINTEL — сохранять инфраструктурные факты, которые иначе могут исчезнуть. Маркировка, атрибуция и реагирование относятся к отдельным процессам. Работа по безопасности сильнее всего, когда архив сужает неопределённость, не будучи обязанным разрешать намерение.
Архив делает изменения инфраструктуры оспоримыми
Каждый день измерений добавляет операционную ценность и обязательство по хранению. Проект должен поддерживать мощность запросов, заменять оборудование, мигрировать базы данных и сохранять специалистов, понимающих и DNS, и историю системы. Ни одна из этих задач не обеспечена только потому, что архив стал важным.
Модель четырёх партнёров распределяет риск, но также делает устойчивость труднее читаемой извне. Одна организация может финансировать сотрудников, другая — вычисления, третья — доступ к исходным данным. Изменение любого компонента может сократить охват без обычного корпоративного объявления. Публичная финансовая отчётность проекта в целом отсутствует, поэтому пользователям следует наблюдать за техническими и институциональными сигналами, а не предполагать непрерывность.
Управление архивом требует резервирования, выходящего за рамки резервных копий. Реплицируемая копия должна включать схемы, записи методов, версии списков источников и знания, необходимые для интерпретации аномалий. Гора файлов на другом сайте — не работающий исторический инструмент. Сотрудничество с такими организациями, как CAIDA, может повысить устойчивость и методологическое сравнение, хотя контрактные данные могут ограничивать копирование.
Лицензионная модель также формирует будущее. Некоммерческий открытый доступ поддерживает академическое использование, но ограничивает некоторые коммерческие применения. Контролируемые данные зон нельзя просто выпустить под более широкой лицензией. Партнёрам могут понадобиться финансовые схемы, сохраняющие исследовательский доступ и покрывающие реальную стоимость хранения и поддержки. Коммерческий путь, если он появится, не должен незаметно сужать публичную запись, на которой держится легитимность проекта.
Успех сам по себе может создавать хрупкость. По мере того как больше работ и политических утверждений опираются на OpenINTEL, пропущенный период или изменённый набор затрагивают более широкое сообщество. Проекту могут понадобиться более формальные записи о выпусках, ожидания по сервису и политика сохранения, чем обычно публикует исследовательская система. Это не признаки того, что он должен стать компанией. Это признаки того, что он стал инфраструктурой.
Самый ценный будущий этап может не дать ни одного заголовка: прозрачная миграция на новое хранилище с сохранением старых результатов, оговорок и путей доступа. OpenINTEL уже показал, что умеет измерять в поразительном масштабе. Более трудный тест — смогут ли организации за ним сохранить условия, которые делают десять лет измерений сопоставимыми со следующими десятью.
OpenINTEL не может рассказать всю историю DNS. Он может показать, что определённое имя вернуло определённый ответ с его точки в определённую дату, и может повторять это наблюдение по огромным совокупностям. Этого достаточно, чтобы изменить многие утверждения.
Провайдер может сказать, что внедрение DNSSEC выросло; архив может показать измеряемый переход и совокупность. Исследователь может утверждать, что авторитативный хостинг сконцентрировался; данные могут показать, какие списки и периоды это поддерживают. Следователь по инцидентам может восстановить, когда изменилась запись. Другой аналитик может оспорить методологию, а не принимать скриншот.
Масштаб проекта поражает: сотни миллионов доменов, миллиарды точек в день и триллионы накопленных наблюдений по его собственным текущим метрикам. Более важное достижение — непрерывность через институциональные и технические изменения. Архив делает прошлое DNS доступным как доказательство, а не как память.
Эти доказательства остаются ограниченными списками, контрактами, точкой наблюдения и методом. Надёжность OpenINTEL состоит в сохранении этих границ. Называть его полной копией DNS значило бы преувеличить проект и ослабить полезность его реальной записи.
Исторической обсерватории не нужно видеть всё. Ей нужно заявлять, что она видела, сохранять условия и оставаться доступной достаточно долго, чтобы изменения можно было измерить. OpenINTEL построил такой инструмент для инфраструктуры имён. Его следующая задача — сделать так, чтобы архив и институты за ним оставались такими же долговечными, как тренды, которые исследователи надеются изучать.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров