
Кратко
- В редакции 01
draft-skyfire-oauth-aml-methodsот 2 октября 2026 года наличие значения в claimamlозначает, что соответствующий метод был успешно применён. Предложены значения для OFAC, санкций, списков наблюдения, политически значимых лиц и негативных публикаций. - Успех метода не доказывает отсутствие совпадения, закрытие сигнала или допустимость обслуживания клиента. В claim нет результата, версии списка, ссылки на доказательство, юрисдикции, проверяющего и финального действия.
Самый двусмысленный зелёный индикатор — тот, который правдиво сообщает об окончании узкой технической операции, а читается как разрешение на гораздо более широкое деловое действие.
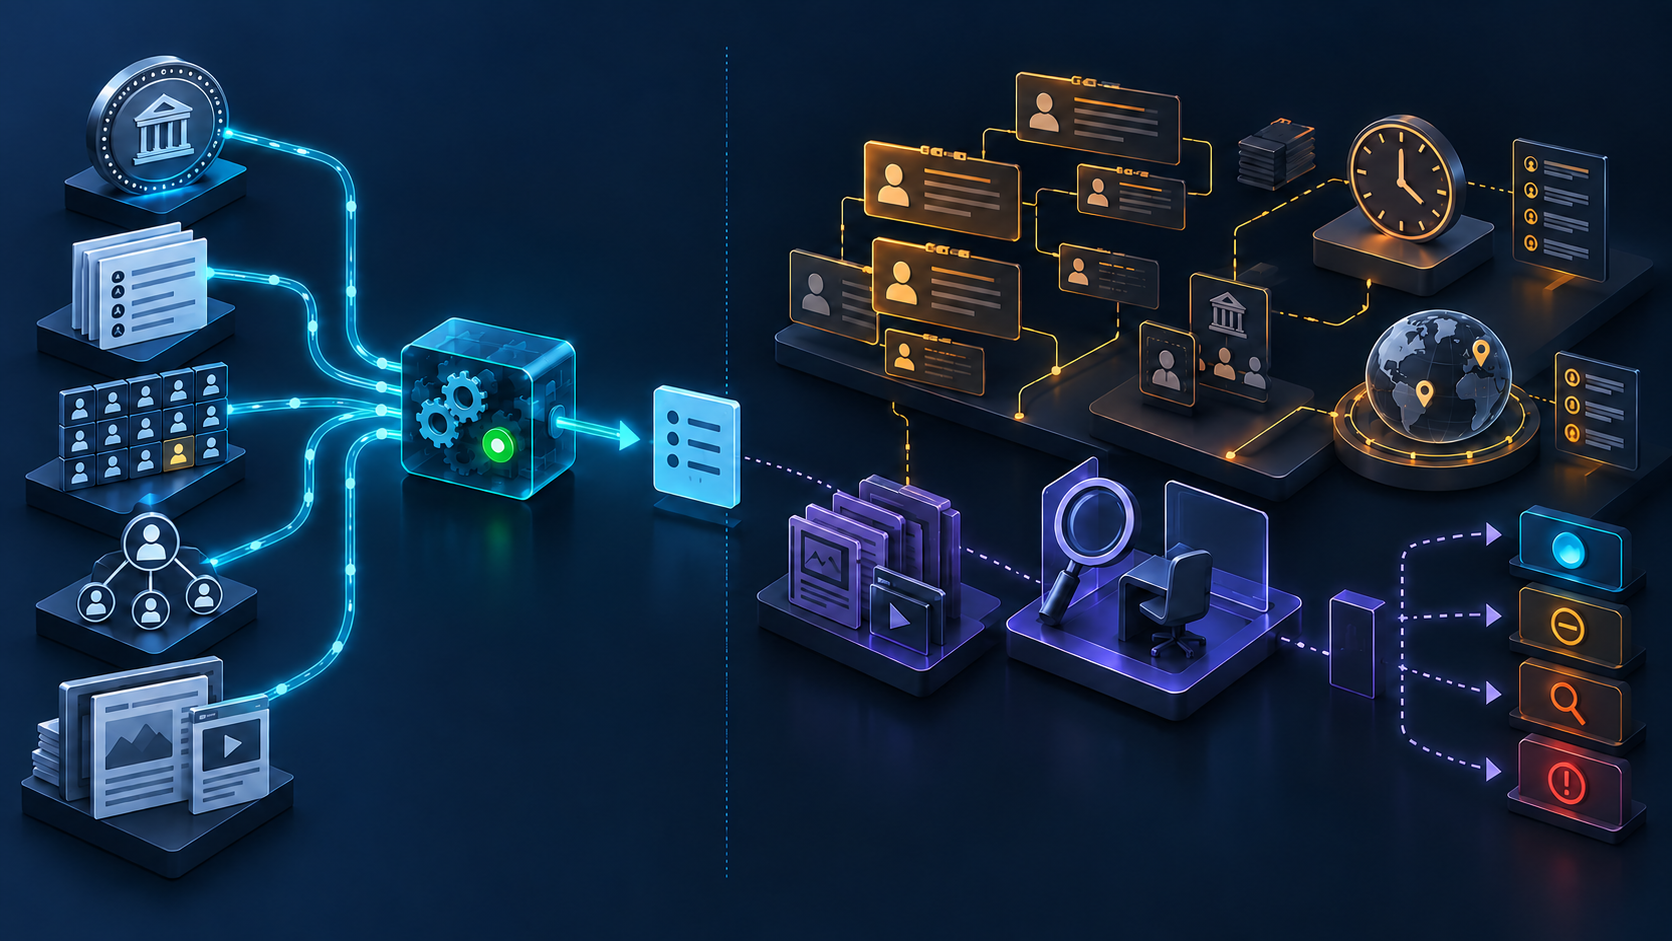
Именно такую границу предстоит удержать вокруг индивидуального Internet-Draft «Anti-Money Laundering Methods Values». В редакции 01 предложен массив JWT aml из строк с учётом регистра. Начальный словарь состоит из ofac, sanc, watch, pep и adv: соответствие требованиям OFAC, санкционная проверка, проверка по спискам наблюдения, проверка политически значимых лиц и негативных материалов СМИ.
Единый словарь полезен. Получателю не нужно расшифровывать закрытые поля каждого поставщика, чтобы понять класс выполненной проверки. Операционная команда может искать записи единообразно, проверять вызов обязательного метода и сопоставлять покрытие разных систем. Снижается стоимость интеграции.
Однако «успешно» для программы и для сотрудника, разрешающего платёж, — разные высказывания. Для программы это, как правило, завершение без ошибки. Для бизнеса слово может означать отсутствие значимых совпадений, завершённое разбирательство и разрешение продолжать. Проект стандартизирует первый сигнал. Отдельной модели для второго результата в нём нет.
Пусть токен содержит sanc. Из этого нельзя узнать, какой санкционный режим проверялся, кто опубликовал список, какая программа и юрисдикция применялись, какова правовая основа, версия данных и время загрузки. Неизвестно, какие имена, документы, псевдонимы, варианты транслитерации, бенефициары и контрагенты участвовали в поиске. Нет порога сходства, набора кандидатов, разбора ложного срабатывания, нерешённой неоднозначности и человеческого рецензента. Нет и диспозиции: продолжить, ограничить, эскалировать, расследовать, сообщить или отказать.
Это не аргумент против словаря методов. Это описание его масштаба. Он помогает назвать процедуру, но не является делом клиента. Ошибка возникает, если получатель превращает техническую квитанцию в сертификат соответствия.
Официальная документация показывает, насколько шире реальная система контроля. Framework for Compliance Commitments OFAC выделяет пять частей риск-ориентированной санкционной программы: обязательства руководства, оценку риска, внутренний контроль, тестирование и аудит, обучение. Контроль включает выявление, блокирование, эскалацию, отчётность и хранение записей. В приложении среди причин предполагаемых нарушений названы недостатки программ проверки, устаревшие списки, нехватка идентификаторов, разные написания, неполная должная осмотрительность и слабая эскалация.
Следовательно, движок может безошибочно выполнить неверную конфигурацию. Он способен корректно просмотреть вчерашний список. Он может вернуть ноль кандидатов, если не получил нужную транслитерацию. Неподходящий порог может скрыть реальное совпадение. Технический успех ничего сам по себе не доказывает о достаточности данных, правил и рецензирования.
Важен и момент проверки. В FAQ 65 OFAC для страхования перечисляет несколько событий: выпуск, продление и изменение полиса, подачу требования и выплату, изменение санкционных программ или списков. Отмечается, что списки меняются часто. Достоверная проверка при начале отношений не отвечает на вопрос, что было известно в момент более позднего платежа.
Проверка клиента также не сводится к входному турникету. FinCEN описывает четыре основных элемента: идентифицировать и подтвердить клиента; для охваченных юридических лиц установить и подтвердить бенефициаров; понять характер и цель отношений и построить профиль риска; непрерывно отслеживать подозрительные операции и обновлять сведения на основе риска. Сводные ответы привязывают обновление к событиям и риску, а не к единому календарному циклу.
Универсальный код ничего не говорит о распределении полномочий. Европейская комиссия разделяет принятие и публикацию мер ЕС и расследование, реализацию, исполнение и санкции государств-членов; сама Комиссия ведёт мониторинг и даёт рекомендации. Значение sanc не называет закон, лицензию, исключение, компетентный орган или практику исполнения, определившие конкретное решение.
Предлагаемая процедура IANA решает более узкую задачу. Редакция 01 просит зарегистрировать JWT claim aml и реестр значений методов. Для новых значений предусмотрены Expert Review, трёхнедельное обсуждение в рассылке и критерии отсутствия дублирования, широкой применимости, фактического использования и ясного описания. Эти требования способны улучшить словарь. Они не аккредитуют поставщика, не проверяют его данные, не одобряют порог и не превращают название метода в юридическое заключение.
Предложение нужно отделять от действующего реестра. На момент фиксации источников в IANA JWT Claims нет aml, а активного реестра Anti-Money Laundering Methods не существует. Таблица в Internet-Draft — предлагаемый стартовый набор. В Datatracker не указаны stream, intended standards level и standards level. Обсуждение в среде OAuth не означает принятие рабочей группой или консенсус IETF.
Правильная подпись JWT не устраняет смысловой пробел. Проверка подписи способна установить издателя и неизменность включённых полей. Она не создаст список, данные разрешения личности, кандидатов, рецензию и правовое обоснование, которых издатель не передал. Криптографическая целостность защищает сформулированное утверждение, но не расширяет его.
Получателю нужна отдельная квитанция проверки. В ней следует связать версии токена и словаря, издателя, клиента и операцию, методы, поставщика и версию политики, юрисдикцию и правовое основание, версию списка или набора данных и время загрузки, идентификаторы и варианты имён, порог и кандидатов, ссылку на доказательства, проверяющего и эскалацию, решение по ложным срабатываниям, класс риска, исключения, горизонт мониторинга, последующее исправление или отзыв и окончательное локальное действие.
Такая квитанция — редакционная рекомендация BTW по управлению, а не буквальное требование проекта или регуляторов. Она нужна, чтобы решение можно было восстановить. Если список изменится, клиент оспорит ложное совпадение, сменится бенефициар или поставщик, организация должна объяснить собственное действие своими доказательствами.
Принцип Minimum Initial Specification Хэн Лу предлагает верную институциональную дисциплину: стандартизировать минимальный словарь для координации, сохраняя последствия и будущий выбор на локальном уровне. Running-Code Primacy требует смотреть на реально использованные списки, правила, идентификаторы и маршруты проверки. Reality Layers не позволяет слить термин реестра, заявление издателя, кандидата, диспозицию рецензента, правовой вывод и действие приложения в один зелёный статус.
Claim aml может координировать системы, но не переносить их ответственность. Успех метода должен означать, что метод отработал. Разрешение, ограничение и сообщение — отдельные утверждения, каждому из которых нужны собственные доказательства и владелец решения.
Источники
- https://datatracker.ietf.org/api/v1/doc/document/draft-skyfire-oauth-aml-methods/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-aml-methods/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-aml-methods/history/
- https://datatracker.ietf.org/wg/oauth/about/
- https://finance.ec.europa.eu/eu-and-world/sanctions-restrictive-measures/overview-sanctions-and-related-resources_en
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://ofac.treasury.gov/faqs/65
- https://ofac.treasury.gov/faqs/topic/1596
- https://ofac.treasury.gov/media/16331/download?inline
- https://ofac.treasury.gov/sanctions-list-service
- https://openid.net/specs/openid-connect-core-1_0.html
- https://www.fincen.gov/resources/statutes-and-regulations/cdd-final-rule
- https://www.fincen.gov/resources/statutes-and-regulations/cdd-rule-faqs
- https://www.iana.org/assignments/authentication-method-reference-values/authentication-method-reference-values.xhtml
- https://www.iana.org/assignments/jwt/jwt.xhtml
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-00.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-01.html
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-01.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-01.xml
- https://www.rfc-editor.org/rfc/rfc7519.html
- https://www.rfc-editor.org/rfc/rfc8176.html
- https://www.rfc-editor.org/rfc/rfc8725.html
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров