
Аналитика
Последние материалы
Свежая аналитика об инфраструктурных операторах, политических решениях, рыночных изменениях и перераспределении влияния в цифровой среде.

IETF
Граница YANG-модели не совпадает с границей ответственности
Schema Mount позволяет использовать готовые модели в новом окружении. Но зависимости от родительских данных требуют отдельного владельца: неизменность модуля ещё не объясняет результат проверки конфигурации.

Досье
Обратный поток совпал с сессией, но источник не обрёл личность
Для межсетевого экрана симметричная пара адресов удобна: по ней ответ присоединяется к уже разрешённому обмену. Новый документ рабочей группы SPRING предлагает добиться такой симметрии в SRv6, поместив сервисный SID во внешний адрес источника. Пакет получает шанс пройти фильтр…

Истории
LACNIC просит отправить форму Bulk WHOIS по электронной почте — и тут же говорит, что email не принимается
Организации, запрашивающей массив регистрационных данных, важно не выбрать между бумагой и электронной почтой, а понять, какое действие создаёт дело. Страница LACNIC требует отправить подписанную форму на `hostmaster`, после одобрения выслать оригинал в Монтевидео и затем…

Досье
HTTP 200 — не решение реестра EPP
При переносе реестровой команды через HTTPS один запрос получает два разных итога: результат доставки по Web и результат обработки в EPP. Ошибка управления возникает, когда первый записывают вместо второго.
IETF
Сервер не видит разговор, но выбирает, чьё видео доставить
SFrame отделяет чтение медиаданных от их выборочной пересылки. Шифрование сужает возможности посредника, однако выбор потоков, смена качества и согласование ключей с опорными кадрами по-прежнему определяют, может ли участник следить за встречей.
IETF
Erik Kline и код DHCP, который назначили, но он не был свободен
В таблице значение 160 выглядело занятым одной стандартизованной функцией. В реальной сети оказалось, что некоторые устройства давно читают его иначе. RFC 8910, одним из авторов которого стал Erik Kline, не пытается отменить ни полномочия реестра, ни существование прошивок. Он…
Досье
Имя хеша совпало, а воспроизводимость исчезла: граница RFC 9861
Расширяемая функция выдаёт не единственный отпечаток, прикреплённый к названию. В TurboSHAKE и KangarooTwelve длина результата, домен, строка настройки и порядок входных байтов входят в сам вычислительный запрос. Без них архив хранит ответ, но теряет вопрос.

Досье
Кто отвечает за требование пройти проверку ещё раз?
Ресурс может обоснованно потребовать иной или более недавней аутентификации. RFC 9470 позволяет передать это требование между системами. Но возможность отправить запрос не означает, что человек способен его выполнить. Ответственность за повторные попытки, раскрываемые сведения и…

Истории
RIPE Database переходит на OIDC, но полномочия мейнтейнера не переходят вместе с сессией
У протокола входа нет полномочий изменять адресный реестр. Он может подтвердить личность и помочь приложению создать сессию, но право изменить конкретный объект возникает в другом месте — там, где учётная запись и средство доступа сопоставляются с защищающим объектом `mntner`.…

IETF
James Gould и сигнал редактирования, который не доказывает политику
Пустое место в ответе RDAP выглядит просто, но может иметь разное происхождение. Значение могло никогда не существовать, а могло быть скрыто от клиента с данным уровнем доступа. RFC 9537, соавтором которого стал James Gould, позволяет серверу структурированно заявить о втором…

Досье
Частные имена с публичным подтверждением
Внутренний DNS не обязан публиковать перечень служебных имён, чтобы подтвердить право отвечать за них. RFC 9704 разделяет эти задачи. Но организация всё равно должна решить, что раскрывает имя резолвера, насколько широко выдано согласие и кто отвечает за его обновление.

Досье
Случайный адрес не обязан быть недолговечным
Частный MAC-адрес может сохраняться при возвращении в сеть. RFC 9724 позволяет отделить способ получения значения от срока его использования — и понять, какую непрерывность сервис действительно должен поддерживать.

Истории
ARIN закрыла исправление формулировки о ROA. В опубликованном примере нет интервала длин префикса
ARIN примерно за пять недель ответила на точное замечание оператора, изменила FAQ и отметила работу выполненной. Это хороший результат. Но статус завершения становится доказательством лишь тогда, когда публичная запись сохраняет граничный случай, по которому исправление можно…

Истории
Поле upd-to в AFRINIC получает уведомления об отказе, но не даёт полномочий в базе
После отклонённой попытки обновить Whois полный текст предложенного объекта может попасть в чей-либо почтовый ящик. Поле `upd-to` AFRINIC объясняет получение такого сообщения, но не устанавливает автора запроса, не является учётными данными и не доказывает, что изменение попало в…

IETF
Hugo Krawczyk и публичная соль, которая не укрепляет пароль
Слово «соль» часто подменяет собой модель угроз. Если значение видно, его объявляют утекшим; если оно добавлено к паролю, пароль считают защищённым. В HKDF обе реакции ошибочны. Схема extract-then-expand, разработанная Hugo Krawczyk, разводит свойства исходного материала…
Досье
Голосовой агент издал звук. Ответом это ещё не стало
Если сохранить только итоговые 684 миллисекунды, новый порог начала речи уже не проверить. Если сохранить исходные RTP-нагрузки и отметки времени, спор можно решить повторным расчётом. Новый проект MRL делает возможность пересчёта частью качества доказательства, а не удобным…

История
Протокол будущего, спрятанный внутри опции IPv4
EIP предлагал разным поколениям узлов видеть в одних байтах разные вещи. Старый узел замечал IPv4 с неизвестной опцией, новый — расширенное адресное пространство.

Досье
Проверку перенесли. От требования не отказались
RFC 9682 разрешает CDDL-файлу не содержать правил, если они появятся при сборке. Но готовой модели по-прежнему нужна точка входа. Для заказчика это повод пересмотреть не строгость приёмки, а предмет доказательства.
История
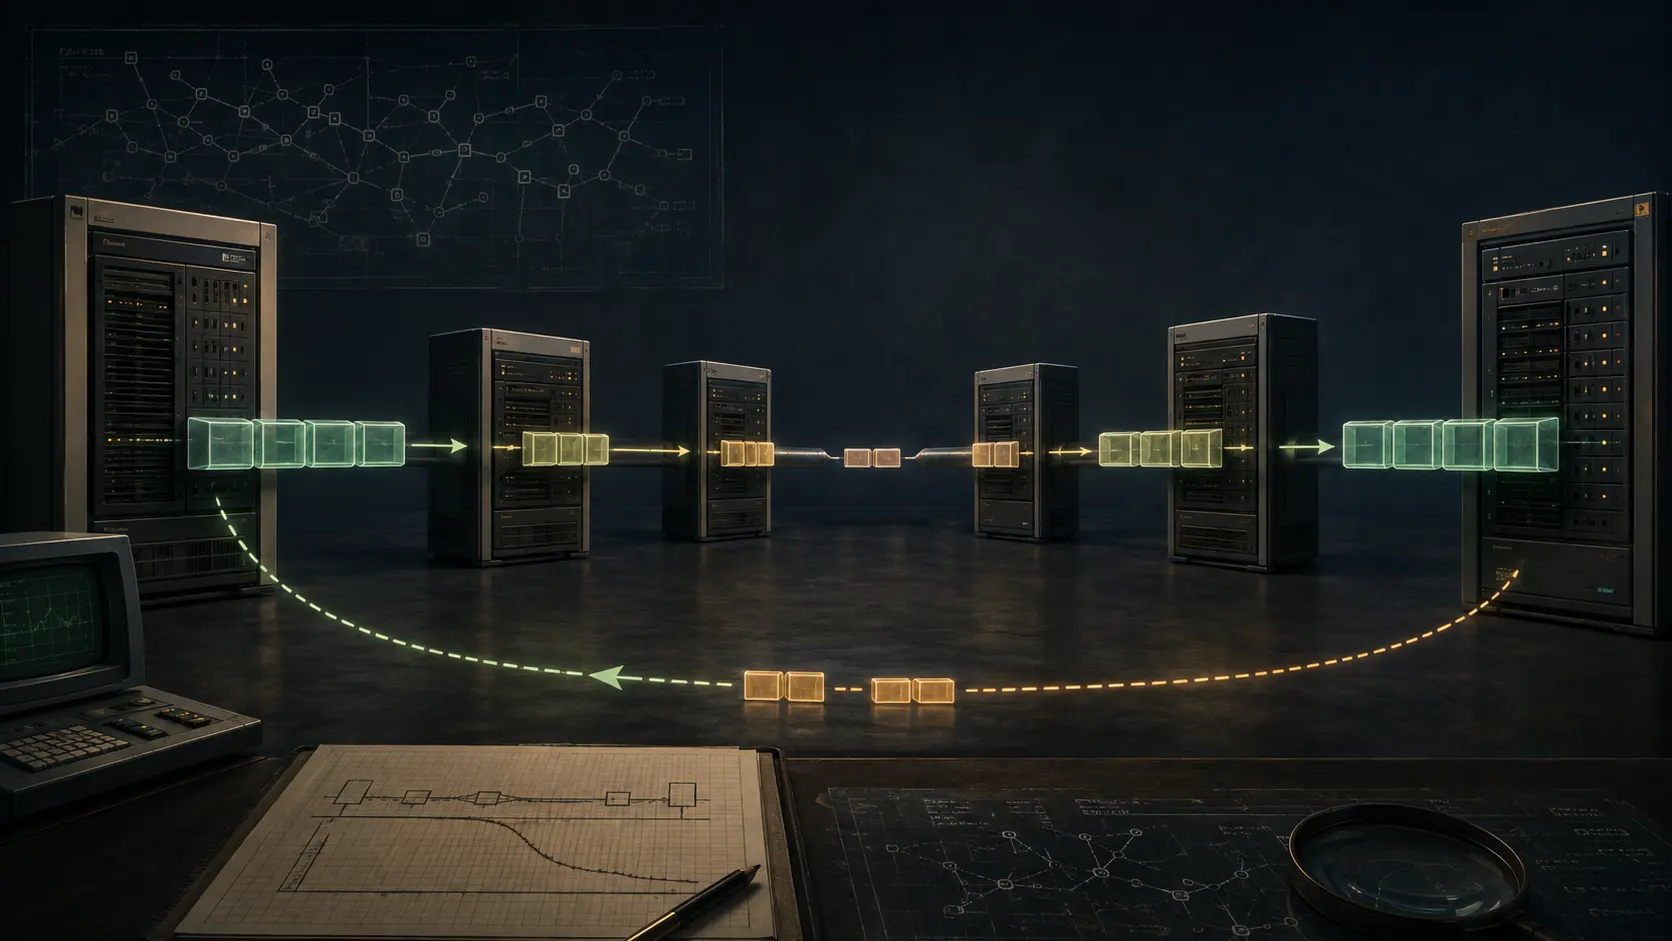
Четыре байта, спрашивавшие каждый маршрутизатор о самом узком канале
До того как Path MTU Discovery стал учиться на неудачной передаче, минимальный размер пакета предлагалось вычислять прямо по дороге. Число ехало внутри IPv4-дейтаграммы, а каждый шлюз мог только уменьшить его.
Истории
RIPE member-of подтверждает разрешённое членство в наборе, а не маршрутизацию в реальной сети
Принятое RIPE Database обновление может подтвердить право объекта войти в набор RPSL, не наблюдая ни одного объявления BGP. Граница принципиальна: реестровая связь описывает политику, но не измеряет состояние сети.