
Кратко
- В закреплённой документации открытой избирательной системы LACNIC описан аутентифицируемый GET-запрос, где адрес почты для поиска участий входит прямо в путь.
- Реализация проверяет доступ перед выдачей отчёта, однако балансировщик, прокси, журнал, APM, сборщик ошибок или служба поддержки могут увидеть идентификатор до этой проверки.
- Источники не доказывают, какой код развёрнут, как настроены журналы, включён ли маршрут, происходило ли раскрытие и был ли причинён ущерб; реальный запрос не выполнялся.
- Идентификатор следует перенести в содержимое запроса либо обменивать на краткоживущую непрозрачную ссылку, а минимизацию подтверждать версионной квитанцией для каждой наблюдающей системы.
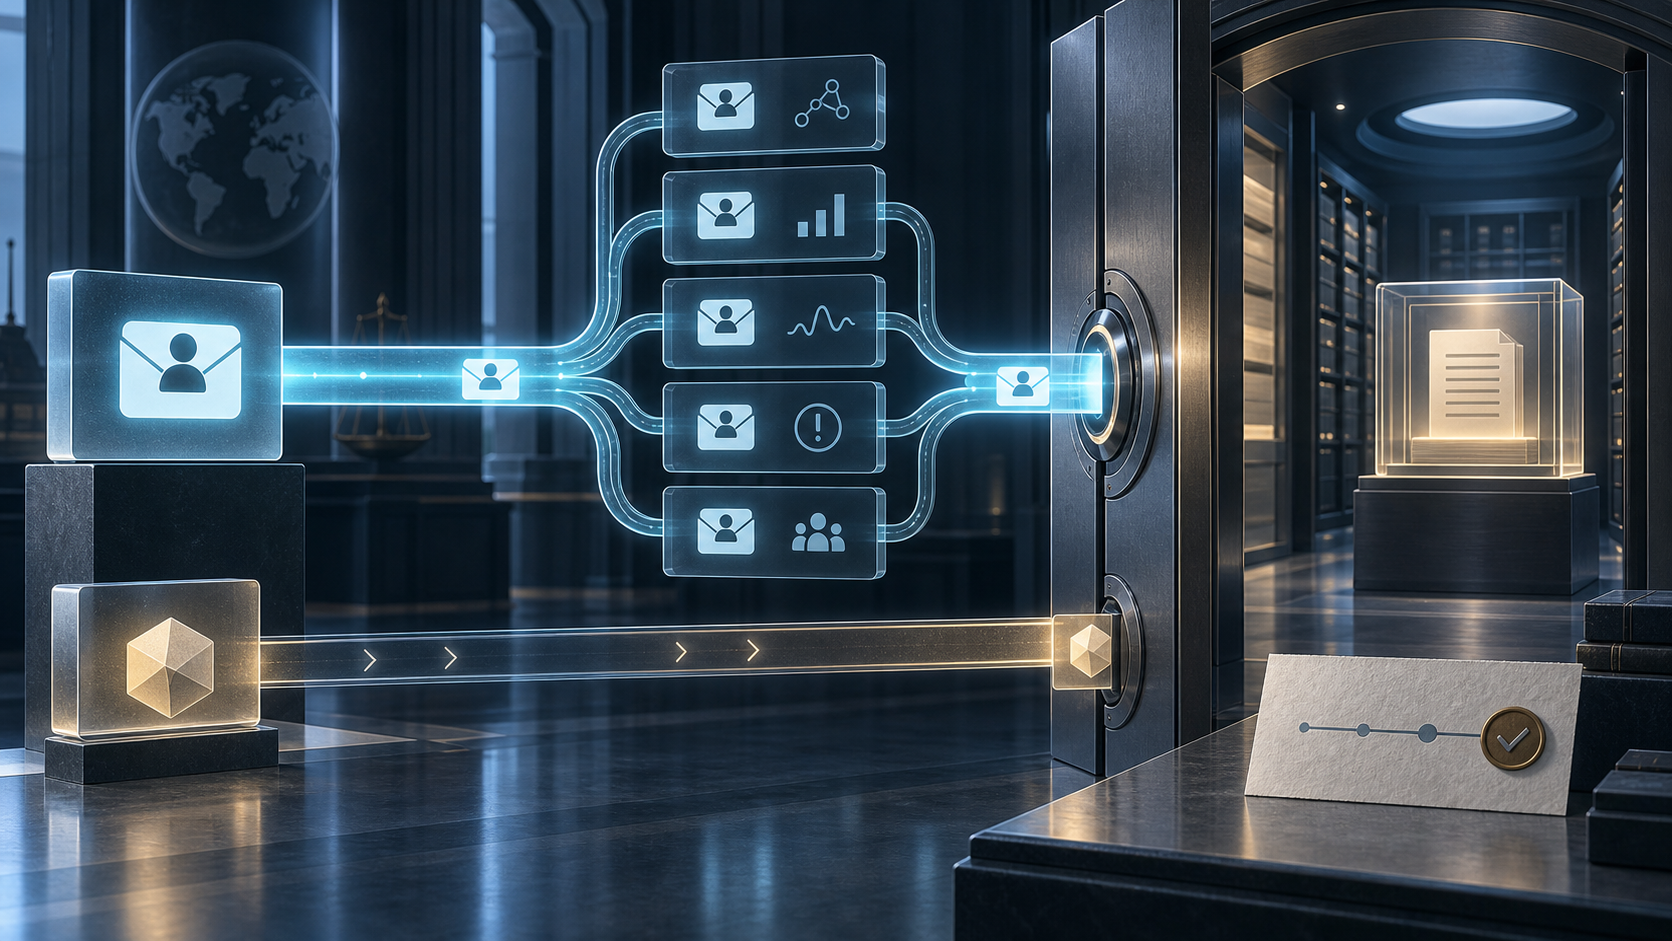
Замок защищает комнату, но не запись у входа
Модель контроля доступа выглядит убедительно: клиент предъявляет реквизит, сервис проверяет роль и источник, затем либо открывает защищённые данные, либо отвечает 401. В ней есть дверь и решение. В ней часто нет журнала посетителей, лежащего перед дверью.
Публичная страница выборов LACNIC ссылается на документацию открытого проекта. В изученном коммите руководство сервисов показывает постраничный GET-маршрут electionsParticipationsByEmail/{email}/{pageSize}/{offset}. Учебный пример подставляет в путь адрес из зарезервированного домена. Ответ описан как список отчётов об участии, связанных с указанным адресом, включая выборы, роль и сопутствующие сведения, когда они имеются.
Класс Java следует тому же контракту. Он получает email как параметр пути, проверяет размер страницы и смещение, вызывает общий механизм аутентификации, а после этого ищет участия. Документ о безопасности утверждает, что в данном блоке REST нет анонимных конечных точек. В режиме APP нужны ожидаемое значение Authorization и разрешённый исходный IP. В централизованном режиме общему сервису требуется роль api-Elections. Неудачная проверка завершается статусом 401.
Эти меры существенно ограничивают доступ. Они способны не дать постороннему получить отчёт и не позволяют называть интерфейс открытым справочником участников. Это сильнейшее возражение против преувеличенной трактовки, и его нельзя прятать в сноску.
Тем не менее решение об аутентификации принимается после получения цели запроса. До прикладного кода путь могли обработать окончание TLS, балансировщик, обратный прокси и межсетевой экран приложений. Сервер способен записать даже отклонённый вызов. Агент производительности может прикрепить полный URI к успешной трассировке. Контекст исключения может уйти во внешнюю систему. Специалист поддержки может скопировать строку из консоли.
Таким образом, ответ остаётся за исправным замком, а имя субъекта уже напечатано на талоне в коридоре. Это не установленный инцидент. Это отдельная поверхность хранения, которой нужен собственный контроль.
Точная граница открытых свидетельств
Публичный репозиторий позволяет проверять договор интерфейса, а не гадать о закрытом продукте. Страница LACNIC связывает проект с публичной избирательной деятельностью организации. Метаданные и закреплённый коммит фиксируют рассмотренный срез. README характеризует программу как открытый проект для организации и эксплуатации дистанционных выборов. Руководство, реализация и документ доступа согласуются в форме маршрута и последовательности проверки.
Но исходный код не является аттестацией производственной среды. Неизвестно, какая версия работает сейчас, активен ли маршрут, вызывает ли его публичная форма и существует ли внешний шлюз. Неизвестны настройки прокси, формат access log, фильтры APM, сроки хранения, резервные копии и группы доступа.
В ходе анализа не отправлялись реальный адрес, токен или идентификатор организации. Не запрашивалась запись об участии. Не изучались журналы, метрики, трассировки, кэши, история браузера, аварийные выгрузки и обращения в поддержку. Нет оснований утверждать раскрытие, компрометацию, вред или нарушение закона.
В развёртывании могут действовать сильные меры. TLS скрывает цель на корректно зашифрованных участках. Прокси может сохранять только шаблон маршрута. Динамические сегменты могут маскироваться или преобразовываться ключом. Журналы могут иметь короткий срок и узкий доступ. Шлюз может заменить адрес внутренней ссылкой ещё до приложения.
Надёжный вывод уже: референсный контракт помещает идентификатор класса email в URI, а общедоступные материалы не дают сквозного доказательства минимизации всех потенциальных копий. Улучшение контракта уменьшает зависимость от безошибочной локальной очистки в каждом внедрении.
URI создаёт больше хранителей, чем кажется
RFC 9110 прямо говорит, что URI предназначены для совместного использования, а не для защиты. Серверы, прокси и пользовательские агенты часто показывают или журналируют целевой URI, поэтому включать туда чувствительные либо персонально идентифицируемые сведения неразумно.
Это следствие обычной эксплуатации. Маршрутизатор читает путь. WAF проверяет его. Сервер сопоставляет его с методом. Мониторинг группирует операции. Диагностика прикладывает его к ошибке. Поддержка показывает его в инструкции воспроизведения. Каждый участник решает допустимую задачу, но вместе они превращают адрес в распределённый набор копий.
Адрес почты не всегда секретен. Однако здесь он служит не контактом, а ключом выбора человека и его участия. В сочетании со временем, именем сервиса, статусом ответа и вызывающей стороной строка журнала может иметь значение даже без содержимого ответа. Отказ 401 фиксирует попытку; успех 200 фиксирует разрешённый интерес.
Рекомендации OWASP по журналированию относят почтовые адреса к персональным данным, для которых следует рассматривать удаление, маскирование, очистку, хеширование либо шифрование. Руководство REST приводит более строгий пример реквизитов доступа в URL, поскольку веб-серверы их записывают. Адрес почты не равен ключу API; сходен механизм неконтролируемого размножения.
Поэтому нужны раздельные ответы. Аутентификация определяет вызывающего. Авторизация — доступный результат. TLS — наблюдаемость на транспортном участке. Минимизация — какие компоненты копируют идентификатор. Retention — как долго копия живёт. Первые три не являются доказательством последних двух.
Новый метод и старый компромисс
Исторически выбор был неловким. GET корректно выражал безопасный идемпотентный поиск и хорошо поддерживался инструментами, но помещал ввод в URI. POST переносил ввод в тело, хотя использовал небезопасный метод для операции без предполагаемого изменения состояния и требовал отдельной работы с кэшированием.
RFC 10008, опубликованный в июне 2026 года, стандартизирует метод HTTP QUERY. Он безопасен и идемпотентен, а условия запроса передаются в содержимом. Документ отдельно отмечает, что URI запросов записываются чаще, чем их содержимое.
QUERY не гарантирует невидимость. Клиенты, Java-фреймворки, шлюзы, WAF и APM могут пока не поддерживать его. Содержимое тоже попадает в отладочные снимки, если политика разрешает. Миграция из path в полностью записываемое тело меняет место, но не уменьшает объём персональных данных.
Обычный POST может оказаться практичнее. Ещё один вариант — двухшаговый обмен. Аутентифицированный клиент один раз передаёт адрес в защищённом содержимом. Сервис возвращает случайный handle, ограниченный вызывающим, целью и коротким сроком. Пагинация и повторы используют его. Первый запрос остаётся чувствительным, зато адрес не проходит заново через каждую метрику и диагностическую запись.
Выбор метода должен зависеть от совместимости и измеренных путей копирования. Критерий успеха прост: сырой идентификатор получают только компоненты, которым он нужен по назначению.
Квитанция о минимизации
Фраза «журналы защищены» не отвечает, нужно ли было создавать запись. Зашифрованный журнал всё равно остаётся копией со своим владельцем, доступом, экспортом и сроком. Для проверяемого управления нужна версионная квитанция.
В ней указываются интерфейс и версия, цель поиска, разрешённая роль, класс идентификатора и место передачи: путь, query, заголовок, содержимое или непрозрачный handle. Далее перечисляются посредники и правило каждого: отсутствие сбора, шаблон маршрута, маска, преобразование с ключом, временная корреляция либо обоснованное исключение.
Перечень охватывает приложение, прокси, балансировщик, WAF, service mesh, APM, метрики, ошибки, кэш, клиентскую историю, поддержку и резервные копии. Нужны сроки, группы доступа, поведение кэша и Referer, класс ограничения частоты, класс результата, последняя проверка, ответственный, окончание исключения, состояние миграции и отката.
Публичная часть не обязана раскрывать топологию. Достаточно результата и даты; конфигурации и синтетические трассы остаются внутри. Сама квитанция не содержит адрес. Стабильный хеш без секрета тоже не гарантирует анонимность: предсказуемое пространство можно перебирать и связывать. Для одних слоёв нужен keyed hash, для других временный токен, для многих — отсутствие сбора.
Открытый проект позволяет оформить исправление как проверяемое изменение. Новый маршрут, примеры, тесты и руководство безопасности обновляются вместе. Старый вариант получает срок вывода. Использование старых клиентов можно считать без хранения личного сегмента. Развёртывания продолжают отвечать за свои локальные инструменты, но безопасное поведение становится исходным, а не исключительным.
Источники не показывают взломанные выборы. Они показывают, что контроль ответа и размещение идентификатора решены в разных местах. Признать первый контроль полезным и исправить второй — не противоречие, а зрелая инженерная позиция.
Источники
- Публичный список выборов LACNIC
- Метаданные открытого репозитория выборов
- Закреплённый для анализа коммит
- Закреплённый исходник руководства сервисов
- Закреплённая реализация ElectionsService
- Закреплённое руководство по доступу
- Закреплённая политика безопасности
- Закреплённый README проекта
- Отображаемое руководство сервисов
- RFC 9110: HTTP Semantics
- RFC 10008: The HTTP QUERY Method
- Руководство OWASP по журналированию
- Руководство OWASP по безопасности REST
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров