

- Меры безопасности данных в системах ИИ включают шифрование, контроль доступа, безопасное хранение, маскирование и анонимизацию данных для защиты конфиденциальной информации и соблюдения нормативных требований о защите данных.
- Построение надёжных моделей ИИ критически важно для обнаружения и смягчения состязательных атак, а также для обеспечения надёжности, доверия, целостности системы и учёта этических аспектов в системах ИИ.
- Защита приватности в приложениях ИИ предполагает конфиденциальность, согласие пользователя, минимизацию сбора данных и применение технологий сохранения приватности — таких как дифференциальная конфиденциальность, федеративное обучение и гомоморфное шифрование.
Безопасность ИИ — это защита систем и технологий искусственного интеллекта от киберугроз и уязвимостей. Она включает безопасность данных, надёжность моделей, защиту приватности, справедливость, подотчётность и прозрачность, а также постоянный мониторинг и обновления. Безопасность данных предполагает внедрение шифрования, контроля доступа и безопасных методов хранения для защиты конфиденциальной информации. Надёжность моделигарантирует, что модели ИИ устойчивы к состязательным атакам, а защита приватности предохраняет пользовательские данные. Справедливость и беспристрастность устраняют предвзятость алгоритмов ИИ, а меры прозрачности повышают доверие к технологиям ИИ. Постоянный мониторинг и обновления обеспечивают непрерывную безопасность и предотвращают потенциальные нарушения.
Безопасность данных в системах ИИ
Безопасность данных критически важна в системах ИИ, поскольку она служит основой для обучения алгоритмов и принятия решений. Однако данные часто бывают чувствительными, и несанкционированный доступ может привести к нарушению приватности, краже личности, финансовым потерям и ущербу репутации. Чтобы гарантировать безопасность данных, организации должны внедрять методы шифрования, устанавливать контроль доступа, использовать безопасные методы хранения, применять маскирование и анонимизацию данных, а также разрабатывать политики управления данными.
Для безопасности данных в системах ИИ доступны различные методы шифрования: симметричное и асимметричное шифрование, гомоморфное шифрование, сквозное шифрование и токенизация данных. Эти методы обеспечивают конфиденциальность, целостность и соответствие нормам о защите данных, политикам хранения и правилам обмена данными. Внедряя надёжные меры безопасности данных, организации могут защищать конфиденциальную информацию, снижать риск утечек и укреплять доверие пользователей к конфиденциальности и безопасности данных. Безопасность данных также является ключевым аспектом управления и соответствия требованиям ИИ: приложения ИИ должны соблюдать нормативные требования и этические стандарты обработки данных.
Обеспечение надёжности моделей
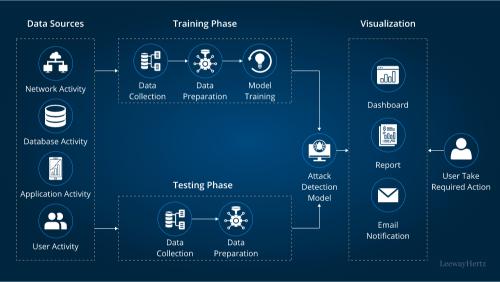
Состязательные атаки — это намеренные попытки манипулировать моделями ИИ путём внесения небольших изменений во входные данные. Они могут приводить к неверным прогнозам, нарушению безопасности и предвзятым решениям в системах ИИ. Построение надёжных моделей ИИ критически важно для их надёжности, доверия, целостности системы и этических соображений. Методы обнаружения и смягчения состязательных атак включают состязательное обучение, робастную оптимизацию, защитную дистилляцию, интерпретируемость моделей и механизмы обнаружения атак.
Примеры применения надёжных моделей ИИ в реальном мире — кибербезопасность, автономные автомобили и здравоохранение. Защита кибербезопасности может быть усилена за счёт обнаружения и смягчения киберугроз, а автономные автомобили могут обеспечивать безопасность и надёжность. Системы здравоохранения могут защищать данные пациентов имедицинские системы ИИ от состязательных атак, сохраняя точность и целостность диагностики и рекомендаций по лечению.
Уделяя приоритетное внимание разработке надёжных моделей ИИ и внедряя методы обнаружения и смягчения состязательных атак, организации могут повысить безопасность, надёжность и доверие к своим системам ИИ. Обеспечение надёжности моделей необходимо для снижения рисков, соблюдения этических стандартов и формирования безопасной и устойчивой экосистемы ИИ в различных отраслях и сферах применения.
Защита приватности в ИИ
Защита приватности в приложениях ИИ критически важна для поддержания доверия и соответствия нормам о защите данных. Она предполагает обеспечение конфиденциальности и целостности пользовательских данных, получение согласия пользователей на сбор и обработку данных, а также минимизацию сбора данных до необходимого для задач ИИ объёма. Соблюдение требований GDPR,CCPAи отраслевых нормативов необходимо для защиты данных и прав потребителей.
Методы сохранения приватности в системах ИИ включают дифференциальную конфиденциальность, федеративное обучение, безопасные многосторонние вычисления и гомоморфное шифрование. Этические соображения о защите приватности включают справедливость и прозрачность, обнаружение и смягчение предвзятости, а также анонимизацию и деидентификацию данных.
Читайте также: США и Великобритания сотрудничают в области безопасности и тестирования ИИ
Внедряя эти меры, организации могут отстаивать право пользователей на приватность, соблюдать нормы о защите данных и укреплять доверие к технологиям ИИ. Приоритет методов сохранения приватности и этических соображений при разработке и развёртывании ИИ необходим для ответственного управления данными, прозрачности и подотчётности в использовании приложений ИИ в различных отраслях.
Борьба с предвзятостью и обеспечение справедливости
На алгоритмы ИИ могут влиять различные источники предвзятости: ошибки данных, алгоритмические и социальные ошибки. Эти предвзятости могут приводить к несправедливым результатам и дискриминационным решениям, затрагивая маргинализированные группы и подрывая доверие к системам ИИ. Для обнаружения и смягчения предвзятости применяются методы выявления ошибок, включая демографические ошибки, ошибки отбора и репрезентации.
Справедливость при принятии решений ИИ критически важна с этической точки зрения, с точки зрения правовых последствий и доверия пользователей. Соблюдение антидискриминационных законов и нормативных актов необходимо для предотвращения дискриминационной практики. Также важно укреплять доверие пользователей, демонстрируя справедливость алгоритмов ИИ и обеспечивая прозрачность.
Стратегии обеспечения справедливости и снижения предвзятости в системах ИИ включают предобработку данных, алгоритмы, учитывающие справедливость, методы смягчения предвзятости, аудит справедливости и инициативы по разнообразию и инклюзивности. Устраняя предвзятость и обеспечивая справедливость в системах ИИ, организации могут повысить этическое и социальное воздействие технологий ИИ, способствовать равенству и инклюзивности, а также укреплять доверие пользователей и заинтересованных сторон.
Подотчётность и прозрачность в ИИ
Подотчётность и прозрачность в системах ИИ критически важны для обеспечения этических практик, укрепления доверия пользователей и заинтересованных сторон, а также демонстрации ответственного управления ИИ. Это предполагает привлечение отдельных лиц, организаций и систем ИИ к ответственности за свои действия, решения и результаты в соответствии с этическими нормами и нормативными требованиями.
Читайте также:Безопасность ИИ Revolut снижает потери от мошенничества на 30%
Правовые последствия включают соблюдение законов о защите данных, нормативов о приватности и отраслевых стандартов для защиты прав пользователей и снижения рисков. Прозрачность при принятии решений ИИ предполагает использование объяснимого ИИ (XAI), интерпретируемости моделей и алгоритмической прозрачности для предоставления понятных объяснений решений ИИ.
Создание структур подотчётности при разработке ИИ предполагает принятие принципов ответственного ИИ, внедрение структур управления, проведение оценок рисков и развёртывание механизмов подотчётности. Этические комитеты оценивают проекты ИИ, ведут аудиторские журналы и документацию, а также привлекают заинтересованные стороны для получения обратной связи и укрепления прозрачности и подотчётности.
Постоянный мониторинг и обновления для безопасности ИИ
Постоянный мониторинг и обновления критически важны для безопасности ИИ: они помогают организациям выявлять и реагировать на меняющиеся киберугрозы и уязвимости. Это включает проактивное управление рисками, обеспечение соответствия нормативным стандартам и реализацию мер безопасности. Процесс включает мониторинг в реальном времени, сбор данных об угрозах, анализ журналов и проверки безопасности. Регулярные обновления и управление исправлениями также необходимы для устранения известных уязвимостей и повышения безопасности системы.
Контроль версий, безопасный жизненный цикл разработки и планирование реагирования на инциденты также критически важны. Совместные усилия, включая межфункциональные команды, обучение по безопасности и внешние партнёрства, необходимы для распределения ответственности, каналов связи и лучших практик мониторинга и обновления безопасности. Эти усилия помогают поддерживать безопасность, целостность и устойчивость систем ИИ перед лицом киберугроз и возникающих рисков.