
Резюме
- Kotikalapudi Sriram указан как соавтор RFC 6472 и RFC 9774 и как соредактор RFC 8205. В совокупности эти записи показывают совместный стандартизационный путь от рекомендации для отправителя не использовать AS_SET и AS_CONFED_SET до явных требований к поведению отправителей и получателей, а также проект BGPsec, основанный на согласовании возможностей, привязке ресурсов RPKI и проверке пути.
- Запись также устанавливает чёткие пределы того, что может подтвердить протокольный документ. Более ясная семантика AS_PATH и подписанные авторизационные данные делают решения о маршрутизации более проверяемыми, но эти RFC не доказывают текущее внедрение, качество реализации, фактическую передачу данных, измеримое повышение безопасности или чей-либо операционный контроль.
Анализ
Профиль коллективной работы над стандартами
Роль Kotikalapudi Sriram в трёх документах точна и ограничена.RFC 6472, опубликованный как Best Current Practice 172 в декабре 2011 года, называет его вместе с Warren Kumari соавтором.RFC 8205, опубликованный на Standards Track в сентябре 2017 года, называет Matt Lepinski и Sriram соредакторами.RFC 9774, опубликованный на Standards Track в мае 2025 года, снова называет Sriram среди более широкой группы авторов. Это публичные датированные записи участия в коллективной технической работе. Это не обычная биография.
Различие важно, потому что требования в RFC принадлежат документу и процессу консенсуса IETF. Соавтору можно записать участие в такой записи; соредактору можно записать помощь в формировании и представлении спецификации протокола. Ни одна из этих ролей не делает одного человека единственным изобретателем механизма, единоличным автором политики маршрутизации или оператором сетей, которые могут его реализовать. Доступные документы также не устанавливают текущее место работы Sriram, его личную деятельность по внедрению или власть над каким-либо решением о маршрутизации.
В этих границах у записи есть связный технический предмет. Первый и третий документы касаются неупорядоченных сегментов в AS_PATH. Средний документ определяет подписанный атрибут пути, значение которого зависит от явных возможностей, идентифицированных номеров AS, действительных сертификатов ресурсов и актуальных данных валидации. Одна линия удаляет состояние пути, затемняющее семантику происхождения. Другая определяет, что более сильная авторизация пути может и не может утверждать. Вместе они дают полезный профиль работы над точностью и операционными пределами записей междоменной маршрутизации.
Почему неупорядоченное состояние пути стало проблемой
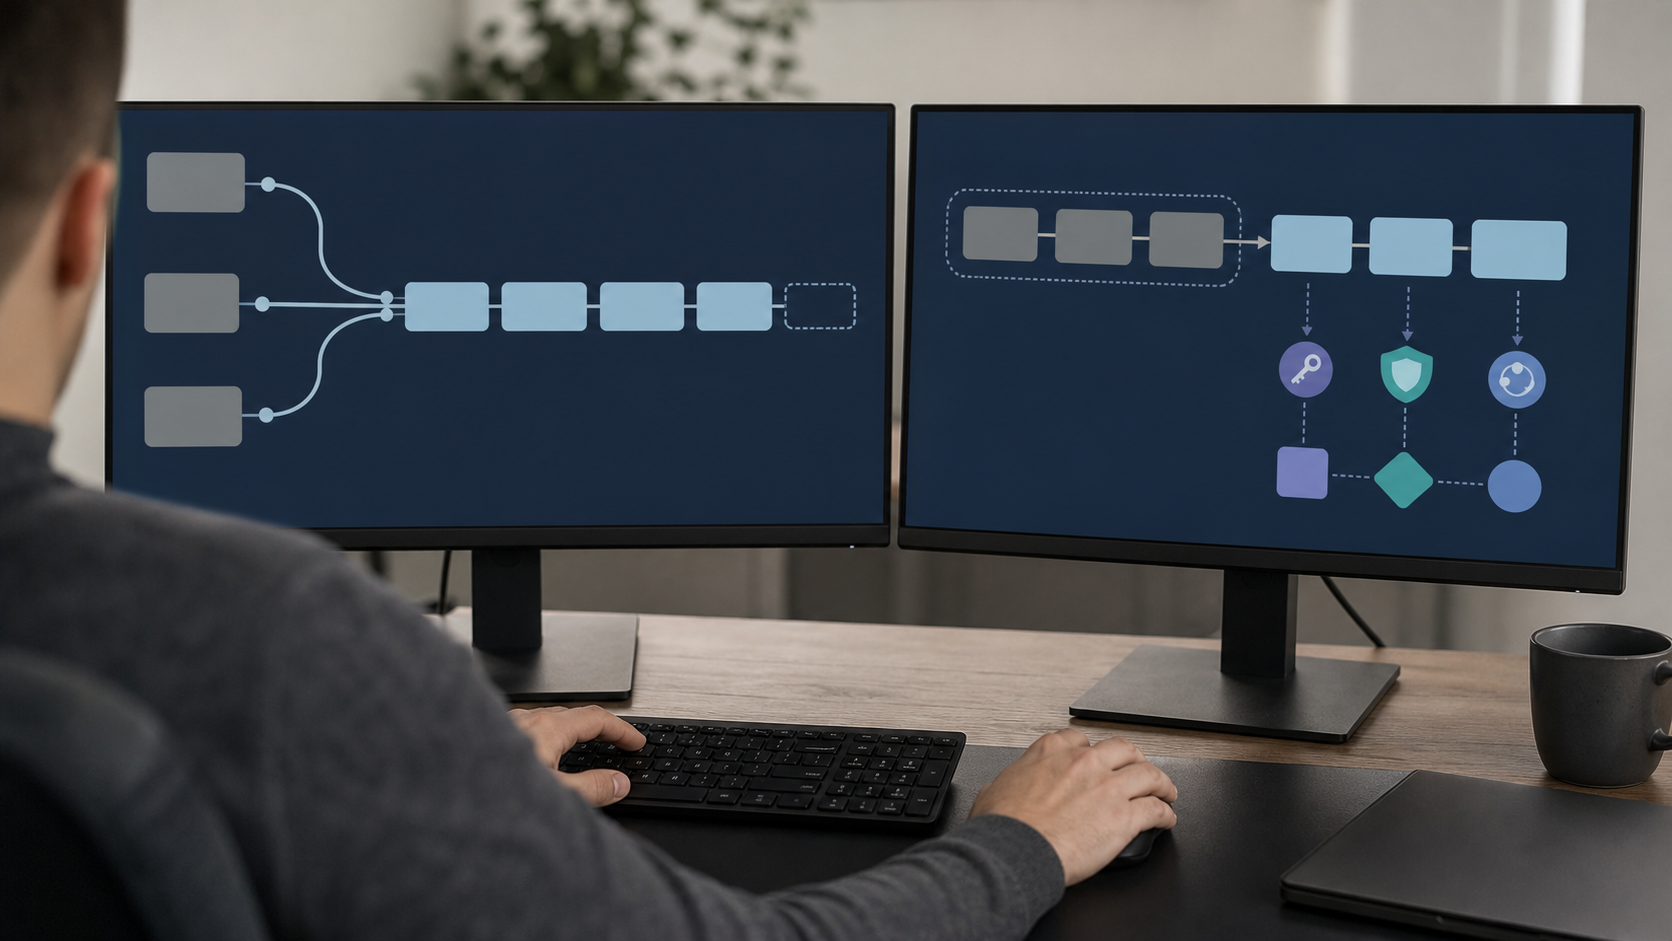
AS_PATH обычно даёт узлам BGP информацию о последовательности автономных систем, через которые прошло объявление маршрута. AS_SET отличается: это неупорядоченный набор номеров AS, созданный при агрегировании маршрутов. AS_CONFED_SET служит аналогичной цели для номеров AS участников внутри конфедерации. Набор может сохранить факт участия нескольких AS в агрегате, не сохраняя порядок между ними.
RFC 6472объясняет операционную цену этой неоднозначности. Агрегирование объединяет несколько маршрутов в новый маршрут для менее специфичного префикса. Когда неупорядоченный набор становится частью результирующего пути, семантика происхождения маршрута может стать менее ясной. Документ связывает эту потерю точности с трудностями аутентификации происхождения агрегата системами безопасности, основанными на сертификатах для IP-адресов и идентификаторов AS. Он также отмечает, что точная информация о пути для составляющих префиксов не сохраняется.
Аргумент документа не в том, что само агрегирование незаконно. Он выделяет более узкую проблему: агрегирование, создающее AS_SET или AS_CONFED_SET, несёт состояние, которое трудно использовать в модели безопасности, требующей однозначного происхождения и упорядоченной цепочки авторизации. RFC 6472 сообщал, что соответствующее использование было редким в рассмотренных им исторических данных маршрутизации и что его польза для таблицы маршрутизации была очень мала по сравнению с добавленной сложностью. Это оценка, привязанная к источнику и времени, а не доказательство того, что видно в каждой сети сегодня.
Это первая операционная граница в записи. Атрибут маршрутизации может фиксировать нечто истинное, но оставаться слишком неоднозначным для последующего решения безопасности. Знание того, что несколько AS участвовали, не то же самое, что знание того, какая AS создала агрегат или в каком порядке было авторизовано объявление. Больше данных не всегда лучше, если представление не может ответить на вопрос, который должна задать полагающаяся на него система.
2011: рекомендация для отправителя
RFC 6472ответил рекомендацией сетевым операторам. Он рекомендовал операторам прекратить создание новых объявлений, содержащих AS_SET или AS_CONFED_SET. Для маршрутов, уже объявленных с такими типами сегментов, говорилось, что операторам следует отозвать их и заново объявить составляющие префиксы без AS_SET. Эта процедура означает отмену прежней формы агрегирования и объявление более специфичных маршрутов.
Формулировки были намеренно ограничены. Документ требовал от оператора понять все последствия изменения. Он признавал, что AS_SET служил законной цели в некоторых редких схемах агрегирования, включая сохранение защиты от петель при определённых конфигурациях. Поэтому удаление набора не было представлено как текстовая замена, которую можно сделать без учёта политики маршрутизации. Рекомендованный переход менял, какие префиксы будут объявлены и как будет представлена информация о их пути.
RFC 6472 также не стал определять поведение получателя. Он отмечал, что технологии безопасности могут считать маршруты с такими наборами недопустимыми и что операторы могут их фильтровать, но явно сосредоточился на стороне отправителя. Это разделение важно при чтении последующей истории стандартов. Рекомендация не создавать новое неоднозначное состояние — не то же правило, что требование, налагаемое на каждого отправителя, и не то же, что требование к получателю отозвать маршрут после встречи с таким состоянием.
Обоснование безопасности было столь же осторожным. RFC 6472 говорил, что будущее удаление редко используемой сложности и кода может уменьшить поверхность атаки и упростить проектирование и реализацию RPKI. Он не сообщал о измеренном снижении числа инцидентов, завершённом удалении из реализаций или всеобщем принятии операторами. Он задавал направление и причину: уменьшить слабо используемую форму неоднозначности пути, прежде чем строить более сильные решения безопасности поверх записи пути.
2025: явные правила для отправителей и получателей
RFC 9774продвинул это направление от рекомендации Best Current Practice к требованию Standards Track. Он сделал RFC 6472 устаревшим и обновил более ранние спецификации BGP и конфедераций. Если оператор явно не настроил иное на время перехода, узел BGP не должен анонсировать сообщения UPDATE, содержащие AS_SET или AS_CONFED_SET. Узел, получающий эти типы сегментов в AS_PATH или AS4_PATH, должен использовать обработку ошибок «считать отозванным» (treat-as-withdraw).
Это изменение закрывает вопрос на стороне получателя, оставленный открытым в 2011 году. Правило отправителя предотвращает новые обновления с наборами при нормальной работе. Правило получателя определяет, что происходит, когда такое обновление всё же приходит. Treat-as-withdraw применяет эффект отзыва к затронутому маршруту, а не рассматривает некорректное или запрещённое состояние пути как пригодную информацию о маршрутизации. Правило делает обработку явной, но не делает операционное последствие невидимым.
Отозванный маршрут может изменить доступный набор путей, а документ допускает явную переходную конфигурацию, потому что нельзя предполагать, что унаследованное состояние исчезнет повсюду одновременно.
Более поздний RFC также описывает путь агрегирования без устаревших типов наборов. Его процедуры последовательного краткого агрегирования сохраняют AGGREGATOR и ATOMIC_AGGREGATE там, где это уместно, не допуская AS_SET и AS_CONFED_SET в AS_PATH. Он обсуждает необходимость сохранять однозначность исходной AS, создавать соответствующие авторизации происхождения маршрута и избегать объявления агрегата обратно участвующей AS способами, которые могут создать проблемы пересылки. Это не утверждение, что каждое агрегирование можно преобразовать автоматически.
Это свидетельство того, что отказ от устаревших наборов переносит сложность в явные проектные решения, а не объявляет агрегирование ненужным.
Таким образом, RFC 9774 меняет и границу протокола, и нагрузку миграции. Граница протокола становится чётче: неупорядоченные наборы больше не являются нормальным состоянием AS_PATH. Нагрузка миграции остаётся на реализациях и операторах, которые должны находить, классифицировать и переводить любые исключения, не смешивая соответствие стандартам с доказательством безопасного локального поведения. Документ определяет требуемое поведение; он не публикует перепись соответствующих узлов или измерение результирующей достижимости.
Отказ от наборов сужает входные данные для безопасности маршрутизации
Линия отказа и BGPsec сходятся в общем требовании: решениям безопасности нужно состояние пути с явным смыслом.RFC 9774утверждает, что BGPsec не поддерживает AS_SET. Он также объясняет, что AS_SET мешает маршруту получить действительный результат при проверке происхождения маршрута на основе RPKI. Неупорядоченный набор не даёт упорядоченной цепочки авторизации, которую подписывает BGPsec, и может оставить происхождение агрегата неоднозначным.
Само по себе удаление AS_SET не создаёт действительный подписанный путь. Оно устраняет одно представление, конфликтующее с моделью безопасности. Маршрут без AS_SET всё равно может быть неподписанным, иметь неверное происхождение, зависеть от устаревших валидационных данных или обрабатываться в соответствии с локальной политикой, которая не отдаёт предпочтение его валидационному состоянию. Поэтому отказ от наборов — это предпосылка для более ясных рассуждений, а не сертификат корректности.
Это различие операционно полезно. Требование стандарта может сузить набор допустимых представлений. Протокол безопасности может определить, как авторизовать и проверять одно из этих представлений. Реализация должна превратить и то и другое в код, а оператор должен решить, как результаты валидации влияют на маршрутизацию. Пропуск любого слоя создаёт неподтверждённый вывод. Чистота протокола не является доказательством развёртывания, а подписанная запись плоскости управления не является наблюдаемым поведением пересылки.
Если читать как последовательность решений, три RFC требуют ответить на несколько разных вопросов по порядку. Первый — о представлении: содержит ли объявленный путь неупорядоченный набор, который мешает полагающейся системе определить происхождение или восстановить упорядоченную цепочку авторизации? Второй — процедурный: согласовали ли соседи возможности, необходимые для обмена обновлениями BGPsec для соответствующего семейства адресов и направления?
Третий — о доказательствах: может ли валидатор найти актуальные данные сертификатов и авторизации происхождения, связывающие заявленные номера AS и префиксы с ключами и разрешениями, использованными в обновлении? Четвёртый — операционный: что сделала локальная политика с полученным статусом и на каком участке пути подписанная гарантия осталась целой? Удаление AS_SET устраняет только первое препятствие. Оно не отвечает на последующие вопросы от имени узла, кэша, валидатора или оператора.
Этот порядок также объясняет, почему отказ от наборов и BGPsec не следует сводить к одному показателю успеха. Узел может соблюдать запрет на обновления с наборами, обмениваясь обычным неподписанным BGP. Сеанс может согласовать BGPsec, тогда как полученный путь всё ещё зависит от валидационных данных, актуальность которых нужно проверять. Путь может быть действительным на непрерывном защищённом участке и стать неподписанным на следующей неподдерживающей AS. Каждое состояние точнее неоднозначности, которую оно заменяет, но каждое подтверждает разное утверждение.
Практическая польза — возможность локализовать сбой на слое представления, согласования, ресурсных записей, валидации или политики, а не рассматривать все состояния безопасности маршрутизации как один недифференцированный результат.
Это послойное описание также удерживает исключения переходного периода в границах. Явное исключение может объяснить, почему устаревшее состояние временно остаётся приемлемым для одного оператора, но оно не меняет семантику набора и не делает это состояние совместимым с валидацией BGPsec. Аналогично, откат к неподписанному режиму может объяснить, почему обычный обмен UPDATE продолжается после неудачного согласования, но продолжение обмена не является доказательством того, что гарантия защищённого пути сохранилась.
Фиксация исключения рядом с затронутым слоем сохраняет операционную непрерывность, не переименовывая исключение в соответствие, валидацию или успешное развёртывание. Это различие позволяет более поздним данным закрыть исключение на его собственных условиях: удаление набора, успешное согласование возможностей, актуальные данные ресурсов или наблюдаемое решение политики.
BGPsec начинается с согласованной возможности
RFC 8205задаёт BGPsec через необязательный, нетранзитивный атрибут пути BGP, называемый BGPsec_PATH. Атрибут несёт Secure_Path и цифровые подписи, добавляемые по мере распространения UPDATE между AS. Его цель — дать получателю уверенность, что каждая AS, указанная в защищённом пути, авторизовала распространение маршрута следующей AS. Однако прежде чем этот атрибут можно будет обменивать, соседи должны согласовать соответствующие возможности.
Возможность направленная и специфична для семейства адресов. Узел отдельно заявляет готовность отправлять или получать обновления BGPsec, и возможность указывает семейство адресов. Поэтому отправку и получение для IPv4 и IPv6 нельзя выводить из одного общего заявления. Соответствующая мультипротокольная возможность также должна присутствовать для того же семейства адресов. Это делает область действия частью согласования, а не предположением, добавляемым позже.
Поддержка четырёхбайтовых номеров AS — ещё одна явная зависимость. RFC 8205 говорит, что узел, объявляющий возможность BGPsec, должен также объявить возможность четырёхбайтовых AS. Если этого нет, BGPsec не был успешно согласован, и обновления BGPsec_PATH не должны отправляться на этом сеансе. Неудачное согласование BGPsec не обязательно прекращает обычный BGP: неподписанные сообщения UPDATE могут по-прежнему обмениваться. Реализация должна регистрировать сбой и обязана предоставлять способ не допустить установление сеанса, когда настроен режим только BGPsec.
Эти правила проводят чёткую границу между возможностью и стремлением. Два устройства могут содержать код BGPsec, но защищённый обмен для данного семейства адресов всё равно зависит от совместимого, корректно объявленного состояния сеанса. И наоборот, действующий сеанс BGP не доказывает, что BGPsec был согласован. Наблюдаемые факты — объявленные направления, версии, семейства адресов, мультипротокольная поддержка, поддержка четырёхбайтовых AS и фактические атрибуты UPDATE. Ярлык, прикреплённый к устройству или сервису, не может заменить эти записи.
Авторизация привязана к записям номерных ресурсов
Подписи BGPsec не существуют сами по себе.RFC 8205опирается на сертификаты RPKI, удостоверяющие выделение номеров AS и ресурсов IP-адресов. Для отправки обновлений BGPsec_PATH внешним соседям узлу нужен закрытый ключ, соответствующий сертификату маршрутизатора RPKI для его номера AS. Для валидации получателю нужны данные из действительных сертификатов маршрутизаторов, включая номер AS, открытый ключ и идентификатор ключа субъекта (Subject Key Identifier).
Эта привязка связывает подпись с идентифицированным ресурсом маршрутизации. Когда узел добавляет подпись, закрытый ключ должен соответствовать действительному сертификату, чьё расширение ресурсов AS включает номер AS узла. Идентификатор ключа субъекта, переносимый вместе с подписью, позволяет валидатору найти соответствующую запись открытого ключа. Если требуемая комбинация номера AS и идентификатора не найдена среди действительных данных сертификатов, блок подписи не может пройти валидацию.
Авторизация происхождения связана, но отличается. RFC 8205 предполагает использование BGPsec вместе с проверкой происхождения и рекомендует узлу объявлять защищённый маршрут только тогда, когда действительная авторизация происхождения маршрута (Route Origin Authorization) разрешает его AS создавать этот префикс. Проверка пути спрашивает, авторизовала ли каждая AS распространение следующей AS. Проверка происхождения спрашивает, авторизована ли исходная AS для префикса. Их сочетание даёт более сильное и конкретное утверждение, чем любая запись по отдельности, но спецификация сохраняет эти две функции валидации концептуально раздельными.
Функция реестра здесь доказательная. Записи номерных ресурсов, сертификаты, ключи и идентификаторы делают утверждение об авторизации проверяемым. Они не делают институт сувереном пересылки пакетов и не выбирают маршрут за оператора. Точность, уникальность и своевременный отзыв имеют значение, потому что от них зависит криптографическое решение. Власть над выбором маршрута остаётся в локальной политике, тогда как протокол определяет информацию, которую политика может рассматривать.
Валидация зависит от актуальных и доступных данных
Вывод валидатора — функция его текущего состояния RPKI.RFC 8205требует повторной валидации затронутых сообщений UPDATE при изменении соответствующего состояния RPKI. Сертификат может истечь или быть отозван; валидирующий кэш может доставить обновлённую информацию о ключах маршрутизаторов; маршрут, ранее считавшийся действительным, может поэтому потребовать переоценки. Если валидационное состояние изменилось, локальная политика может запустить повторный выбор лучшего пути.
Это делает доступность данных частью операций безопасности маршрутизации. RFC 8205 описывает, как данные репозитория достигают маршрутизаторов через локальные кэши RPKI. Он указывает на инкрементальные обновления на основе серийных номеров, уведомления репозиториев, снимки и дельты как механизмы поддержания синхронизации полагающейся стороны. Важный аналитический момент не в том, что какой-то один метод передачи гарантирует непрерывность. А в том, что проверка пути требует рабочей цепочки от состояния репозитория через кэш до маршрутизатора.
Корректная запись, которая не может достичь полагающейся системы, не может повлиять на её текущее решение.
RFC также признаёт, что две точки наблюдения могут видеть разное состояние RPKI. Блок подписи, признанный недействительным выше по потоку, может быть признан действительным ниже по потоку, если локальные данные отличаются, а устаревшая информация об отзыве может изменить видимый результат. По этой причине сохранение информации о валидации может быть точнее, чем стирание неблагоприятного статуса и позволение нижестоящей системе принять маршрут за просто неподписанный. Протокольная запись должна сохранять произошедшее, а не превращать неопределённость в более чистое с виду состояние.
Работа по валидации также может быть отложена при исключительной нагрузке, но отсрочка и статус должны быть видны оператору. Это требование выявляет ещё одну границу: система, имеющая алгоритм и ключи, всё равно может столкнуться с ограничением по мощности или времени. Операционная видимость должна различать состояния «проверено», «не действительно», «не подписано» и «ещё не проверено». Смешение этих категорий скрыло бы точное условие, на основе которого действует локальная политика маршрутизации.
Та же дисциплина применяется при сравнении свидетельств во времени. Представление сертификата, состояние кэша, полученный UPDATE, результат валидации и решение о лучшем пути образуют полезный отчёт только тогда, когда известны их операционные интервалы. Если один элемент меняется, прежний вывод может остаться точной исторической записью, но больше не описывать текущее решение. Поэтому повторная валидация — это не просто повторное вычисление; это момент, когда изменившиеся ресурсные свидетельства вновь соотносятся с маршрутами, уже удерживаемыми узлом.
Сохранение прежнего статуса, триггера переоценки и нового результата делает этот переход аудируемым, не подразумевая, что каждое изменение классификации вызвало конкретный результат пересылки.
Частичное развёртывание ограничивает охват гарантии
RFC 8205рассматривает инкрементальное развёртывание как ограничение первого уровня. Он описывает раннюю стадию, на которой AS с поддержкой BGPsec образуют непрерывные группы. Маршруты, созданные и распространённые внутри такой группы, могут сохранять криптографическую защиту пути на этом участке. Когда UPDATE достигает AS, не поддерживающей BGPsec, объявление преобразуется обратно в традиционный неподписанный BGP перед дальнейшей передачей.
В точке преобразования гарантия больше не распространяется на остаток пути. Защищённый участок не становится задним числом ложным, но получатель за пределами неподдерживающей AS не может утверждать сквозную защиту BGPsec лишь потому, что более ранний сегмент был подписан. Это практический пример ограниченного доверия: защита следует цепочке совместимых узлов и прекращается, когда требуемая возможность прекращается.
Та же граница появляется при согласовании сеансов. Отсутствие возможности BGPsec, мультипротокольной или четырёхбайтовых AS может оставить обычный сеанс BGP действующим. Мониторинг только времени работы сеанса упустил бы потерю семантики защищённого пути. Полезный операционный обзор должен разделять достижимость, обычный обмен UPDATE, согласование BGPsec, статус валидации и состояние данных RPKI, использованных для этой валидации.
Ничто в RFC не устанавливает, насколько велика какая-либо группа с поддержкой BGPsec сегодня. Его раздел о частичном развёртывании описывает поведение протокола и ожидаемую форму миграции, а не актуальный отчёт о внедрении. Документ также не гарантирует, что ранний последователь получит определённый коммерческий или надёжностный результат. Он указывает, где гарантия существует, где преобразование её снимает и какая информация остаётся доступной локальной политике.
Утверждение безопасности останавливается на плоскости управления
Самое сильное утверждение вRFC 8205сформулировано осторожно. При проверке происхождения действительный UPDATE BGPsec может показать, что исходная AS была авторизована для префикса и что каждая указанная AS намеренно распространила маршрут следующей AS в соответствии с локальной политикой. Он также может показать, что UPDATE прошёл через последовательность AS, представленную в Secure_Path.
Он не гарантирует, что пакеты данных пойдут по этому пути. BGPsec защищает объявление плоскости управления, а не каждое возможное действие пересылки. Он также не диктует выбор маршрута. Оператор может использовать валидационное состояние как один из входов локальной политики, а соответствующий сосед может распространить маршрут, который другая система считает недействительным. Внешний получатель должен выполнить собственную валидацию, а не предполагать, что отправляющий сосед сделал тот же выбор политики или имел то же представление RPKI.
Эти ограничения не являются оговорками, добавленными извне протокола. Они часть его конструкции. Точный механизм безопасности ценен отчасти тем, что заявляет, чего он не может установить. Смешение авторизации UPDATE с наблюдением плоскости данных превратило бы ограниченную криптографическую запись в неподтверждённое операционное утверждение. Смешение валидации с выбором маршрута стёрло бы политическое решение оператора. Полезный результат уже: лучше аутентифицированный отчёт о том, как объявление маршрута было авторизовано и распространено по поддерживаемому участку плоскости управления.
Вклад без личного контроля
Публичная роль Sriram в этой записи коллективная. RFC 6472 и RFC 9774 называют его одним из соавторов в соответствующих авторских группах. RFC 8205 называет его одним из двух редакторов. Эволюция стандартов принадлежит этим полным группам, рецензентам, рабочим группам и процессу консенсуса IETF. Реализации принадлежат их разработчикам, а решения о маршрутизации — операторам, которые их принимают.
Что можно приписать — это устойчивое участие в документах, делающих состояние маршрутизации более явным. Запись 2011 года вычленяет цену неупорядоченных сегментов AS_PATH. Спецификация 2017 года привязывает авторизацию подписанного пути к согласованным возможностям и действительным записям номерных ресурсов, документируя при этом ограничения частичного развёртывания. Запись 2025 года превращает прежнюю рекомендацию в явные требования к отправителям и получателям. Непрерывность видна в документах; для её создания не нужна никакая частная история или непроверенное достижение.
Поэтому вывод операционный, а не рекламный. Безопасность маршрутизации зависит от записей, отличающих один ресурс и одно состояние от другого, от возможностей, которые действительно согласованы, и от валидационных данных, которые остаются актуальными и доступными. Стандарты могут определить эти границы. Действующие реализации и наблюдаемое поведение сети определяют, удерживаются ли они на практике.
Источники
- RFC 6472: Рекомендация не использовать AS_SET и AS_CONFED_SET в BGP, Best Current Practice 172, декабрь 2011 г.
- RFC 8205: Спецификация протокола BGPsec, Standards Track, сентябрь 2017 г.
- RFC 9774: Отказ от использования AS_SET и AS_CONFED_SET в BGP, Standards Track, май 2025 г.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров