
Кратко
- Консоль может сохранить канал управления при отказе production-сети, но подтверждение команды ещё не доказывает изменение процесса, RIB/FIB, соседей или клиентского результата.
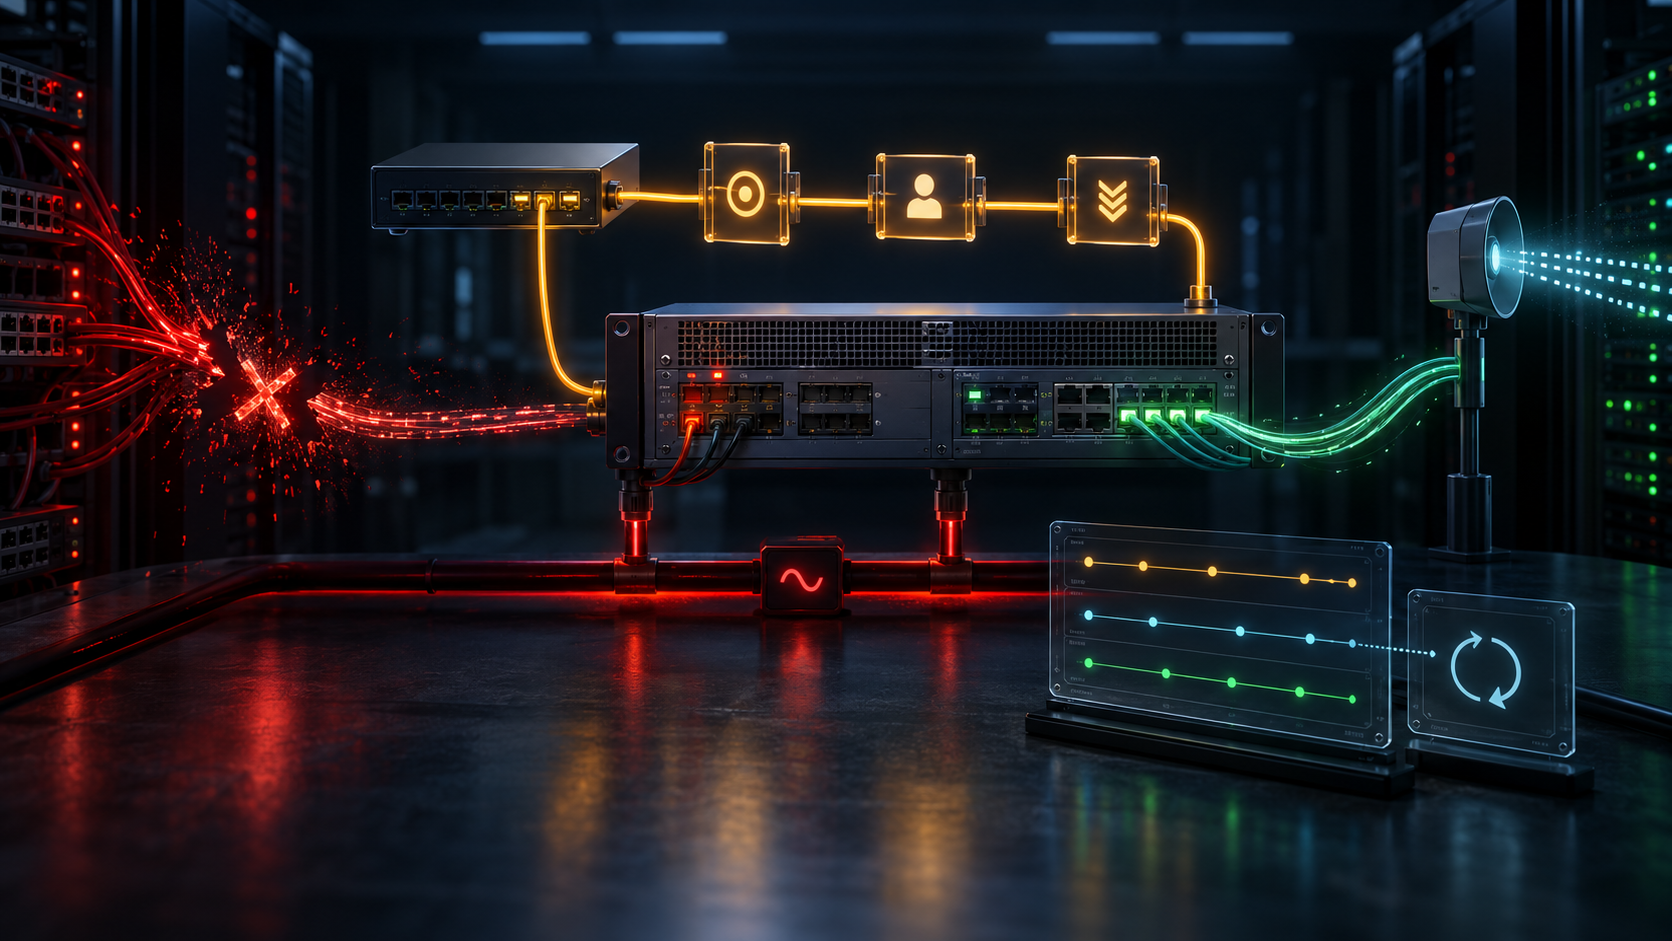
- Надёжная цепочка разделяет альтернативный путь, идентичность устройства, аутентификацию, privilege, принятие команды, локальный state, внешний эффект и закрытие аварийных полномочий.
Маршрутизатор ответил через serial console. Локальная учётная запись сработала, команда отката вернула success, а конфигурационный номер изменился. Через пять минут внешняя проверка всё ещё показывала потерю трафика. Оказалось, что локальный процесс принял текст, но соседний узел продолжал рекламировать прежнее состояние.
Доступ был восстановлен. Сервис — нет.
RFC 3871, опубликованный в сентябре 2004 года как Informational RFC, перечисляет требования к эксплуатационной безопасности управляемых маршрутизаторов и коммутаторов крупных ISP. Это не сертификат продукта и не сведения о конкретном операторе. Документ полезен тем, что не позволяет одному успешному событию изображать всю цепочку восстановления.
Зачем консоли отдельная судьба
In-band управление использует те же интерфейсы и каналы, что клиентские данные. Перегрузка, ошибочный routing или сбой публичного IP stack способны одновременно остановить сервис и путь, необходимый для исправления. Приоритет management traffic помогает лишь там, где ресурсы продолжают работать.
RFC требует console, который предоставляет полную конфигурацию и управление независимо от forwarding и IP control planes. Он должен быть полезен при неработающем routing, сетевых интерфейсах или IP stack. Из неизвестных параметров связи должно существовать опубликованное возвращение к default; proprietary client не может быть обязательным.
Это требование уменьшает зависимости устройства, но не всей операции. Удалённый путь может включать workstation, bastion, vault, management network, terminal server, patch panel, кабель, питание и сам console handler. Иной кабель не доказывает иной источник питания, carrier, identity service или административную команду.
Транспорт, цель и власть дают разные квитанции
Подключение к terminal server доказывает достижимость сервера. Метка порта должна быть связана с физическим кабелем и конкретным chassis. После переподключения inventory может устареть, а статический banner можно скопировать. Hardware identity, контролируемый challenge или локальное наблюдение снижают риск выполнить правильную команду на неправильном устройстве.
RFC 3871 рекомендует console-аутентификацию, не зависящую от работающего IP или внешней службы. Локальная запись может включаться, когда TACACS или RADIUS не отвечает. Но fail open создаёт backdoor, а fail closed способен оставить сеть без ремонта. Timeout, потеря маршрута, явный reject и поздний ответ должны различаться; центральный отказ нельзя автоматически трактовать как молчание.
Успешная аутентификация не означает право на любую операцию. RFC отдельно требует уровни privilege, назначение пользователям, default none и повторную аутентификацию при повышении. NETCONF и NACM сохраняют тот же принцип: защищённая session идентифицирует сторону, а отдельная политика решает, какие операции и данные ей разрешены.
Аварийная запись должна фиксировать источник аутентификации, причину fallback, роль, approval, разрешённую команду и последующее закрытие или rotation секрета.
Management Ethernet не равен низкоуровневой консоли
RFC разрешает выделенные IP-интерфейсы management plane и запрещает forwarding между ними и обычными интерфейсами. Изоляция не даёт устройству стать непреднамеренным транзитом из сети управления в клиентскую сеть.
Но предупреждение прямо говорит о зависимости такого порта от operating system, IP stack и корректной management-конфигурации. Он может быть топологически отделён и функционально разделять сбой с production. Поле OOB=true не должно скрывать различие между dedicated Ethernet и console, переживающим потерю IP.
RFC 8994 позже определяет Autonomic Control Plane как virtual out-of-band канал, максимально независимый от обычной data-plane конфигурации и routing. RFC 8368 признаёт, что in-band носитель не даёт всей изоляции физически отдельной сети. Virtual plane может быть правильным выбором, однако требует доказательств enrollment, certificate, secure channel, adjacency, route, endpoint и application authorization.
Почему success недостаточно
Командная квитанция связывает точную операцию с известным pre-state и поколением конфигурации. Затем нужно доказать изменение локального процесса, route или policy. Далее проверяется, что между management и production interfaces не возник неразрешённый forwarding.
Последняя квитанция создаётся вне командного пути. Независимый probe проверяет клиентский поток или application. CLI может принять синтаксис, а process — не применить его; FIB может не установиться; сосед может не сойтись; диагноз может быть ошибочным. И наоборот, сервис может восстановиться из-за другого события. Близость по времени не доказывает причинность.
После результата аварийная власть должна исчезнуть. Локальные secrets ротируются, временные ACL и routes удаляются, backup сверяется с running state. Логи с надёжным временем и исходными адресами сохраняются удалённо. Незакрытый break-glass превращает окончание инцидента в начало постоянного риска.
Границы
Источники не доказывают поведение конкретного vendor, deployment, incident, recovery time или adoption. Криптографические примеры 2004 года исторические. RFC не добавляет требования физической безопасности, хотя современная оценка обязана учитывать питание, site access, remote hands и общие зависимости здания.
Тест имеет срок годности. Cabling, firmware, AAA, terminal server, roles и персонал меняют цепочку. Полезная запись содержит дату, конфигурацию и моделируемый отказ и повторяется после существенного изменения.
Источники
- https://bib.ietf.org/public/rfc/bibxml/reference.RFC.3871.xml
- https://datatracker.ietf.org/api/v1/doc/document/rfc3871/?format=json
- https://datatracker.ietf.org/doc/rfc3871/
- https://datatracker.ietf.org/doc/rfc3871/history/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/the-policy-mirror/
- https://www.rfc-editor.org/errata_search.php?rfc=3871
- https://www.rfc-editor.org/info/rfc3871
- https://www.rfc-editor.org/rfc/rfc2196.html
- https://www.rfc-editor.org/rfc/rfc3013.html
- https://www.rfc-editor.org/rfc/rfc3631.html
- https://www.rfc-editor.org/rfc/rfc3871.html
- https://www.rfc-editor.org/rfc/rfc3871.txt
- https://www.rfc-editor.org/rfc/rfc4778.html
- https://www.rfc-editor.org/rfc/rfc5424.html
- https://www.rfc-editor.org/rfc/rfc5920.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://www.rfc-editor.org/rfc/rfc8341.html
- https://www.rfc-editor.org/rfc/rfc8368.html
- https://www.rfc-editor.org/rfc/rfc8994.html
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров