
Кратко
- RFC 3617 описал общий синтаксис ссылок TFTP и одновременно настоятельно рекомендовал не продолжать применение протокола, кроме крайне ограниченных случаев. Регистрация имени не стала рекомендацией по безопасности.
- Разбор URI, ответ сервера, OACK, последний ACK, внешний хеш, установка и наблюдаемая загрузка подтверждают разные события. У TFTP нет собственного контроля доступа, аутентификации издателя, конфиденциальности и встроенной проверки целостности.
Старая копия выглядела полезной до первого вопроса
После сетевого сбоя рядом с устройством остаётся файл, однажды полученный по TFTP. Повторная передача дорога, поэтому оператор хочет использовать локальную копию. Но протокол не сообщил срок её действия, издателя, версию или связь с нынешним решением об изменении.
RFC 3617 опубликован в октябре 2003 года как информационный RFC и прямо говорит, что не устанавливает Internet Standard. Он определил URI для уже существующей практики, но настоятельно предостерёг от дальнейшего применения TFTP. Единая форма должна была в том числе облегчить переход к современным способам передачи.
Стандартизация здесь действует как инвентаризация. Пока ссылки записаны произвольно, их трудно найти и сопоставить. Общий синтаксис позволяет выявить зависимость и построить план замены. Он не добавляет нижнему протоколу безопасность.
Текущий реестр схем URI IANA содержит tftp и ссылку на RFC 3617. Запись подтверждает координацию имени и документа. Она не подтверждает доступность сервиса, внедрение, соответствие продукта, безопасность конкретного сервера или актуальность локальной копии.
В адресе нет паспорта файла
Синтаксис состоит из tftp://, хоста, файла и необязательного ;mode=. Допустимы netascii и octet; по умолчанию используется octet. Устаревший почтовый режим исключён.
В URI нет версии, ожидаемого размера, хеша, подписи, утверждающего лица, срока годности, класса оборудования, волны выпуска или резервного раздела. Одинаковый путь может завтра вернуть другие байты.
Документ описывает чтение и запись. Возможность назвать запись не даёт права её выполнить. Внутри TFTP нет контроля доступа; полномочие задаётся серверным процессом, файловой системой и сетью. WRQ требует отдельного управления как изменение состояния.
RFC 3617 отмечает, что до передачи через этот интерфейс нельзя узнать наличие и разрешения файла. Надёжность и полнота прихода не гарантируются. Корректный URI остаётся корректным, даже если ресурс отсутствует, запрещён или обрывается.
netascii допускает преобразование представления. octet сохраняет двоичный режим, но не доказывает происхождение. Для неизменной идентичности нужен внешний ожидаемый хеш и правило его получения.
Завершение потока не делает кэш авторитетным
RFC 1350 определяет RRQ или WRQ, DATA, ACK и ERROR. Нумерация блоков и подтверждения обеспечивают минимальную последовательность. Последний ACK завершает наблюдаемый обмен, не заверяет содержимое.
Он не показывает, что DNS указал на одобренный сервер, что посредник не заменил данные, что серверный путь хранил утверждённую версию или что файл не изменился после приёма.
RFC 3617 перечисляет ограничения: нет протокольного доступа и защиты от посредника, нет собственной проверки целостности, нет продолжения с середины, исходный режим пошаговый, таймеры просты. Без безопасной семантики кэша локальная копия не получает ни свежесть, ни полномочие только потому, что уменьшает время восстановления.
Через административные границы к этому добавляются UDP, NAT и межсетевые экраны. Записанный хост не гарантирует текущую достижимость.
Базовая семантика не сообщает размер заранее, поэтому реализация должна ограничивать память и диск. Кэшировать без размера, хеша и политики срока означает сохранять неопределённость вместе с байтами.
OACK согласует параметры, а не историю хранения
RFC 2347 вводит параметры, запрашиваемые клиентом, и OACK сервера. Неподдерживаемый параметр может быть пропущен и считается незапрошенным. Журнал должен различать желаемое и фактическое.
RFC 2348 согласует размер блока. RFC 2349 добавляет тайм-аут и размер передачи. tsize полезен для ёмкости, но длина не уникальна и не подтверждает содержимое. Для кэша она только один атрибут.
RFC 7440 добавляет окно из нескольких блоков и может ускорить передачу. Его раздел безопасности повторяет отсутствие входа и контроля доступа и не добавляет защиту. Быстрый неверный файл остаётся неверным.
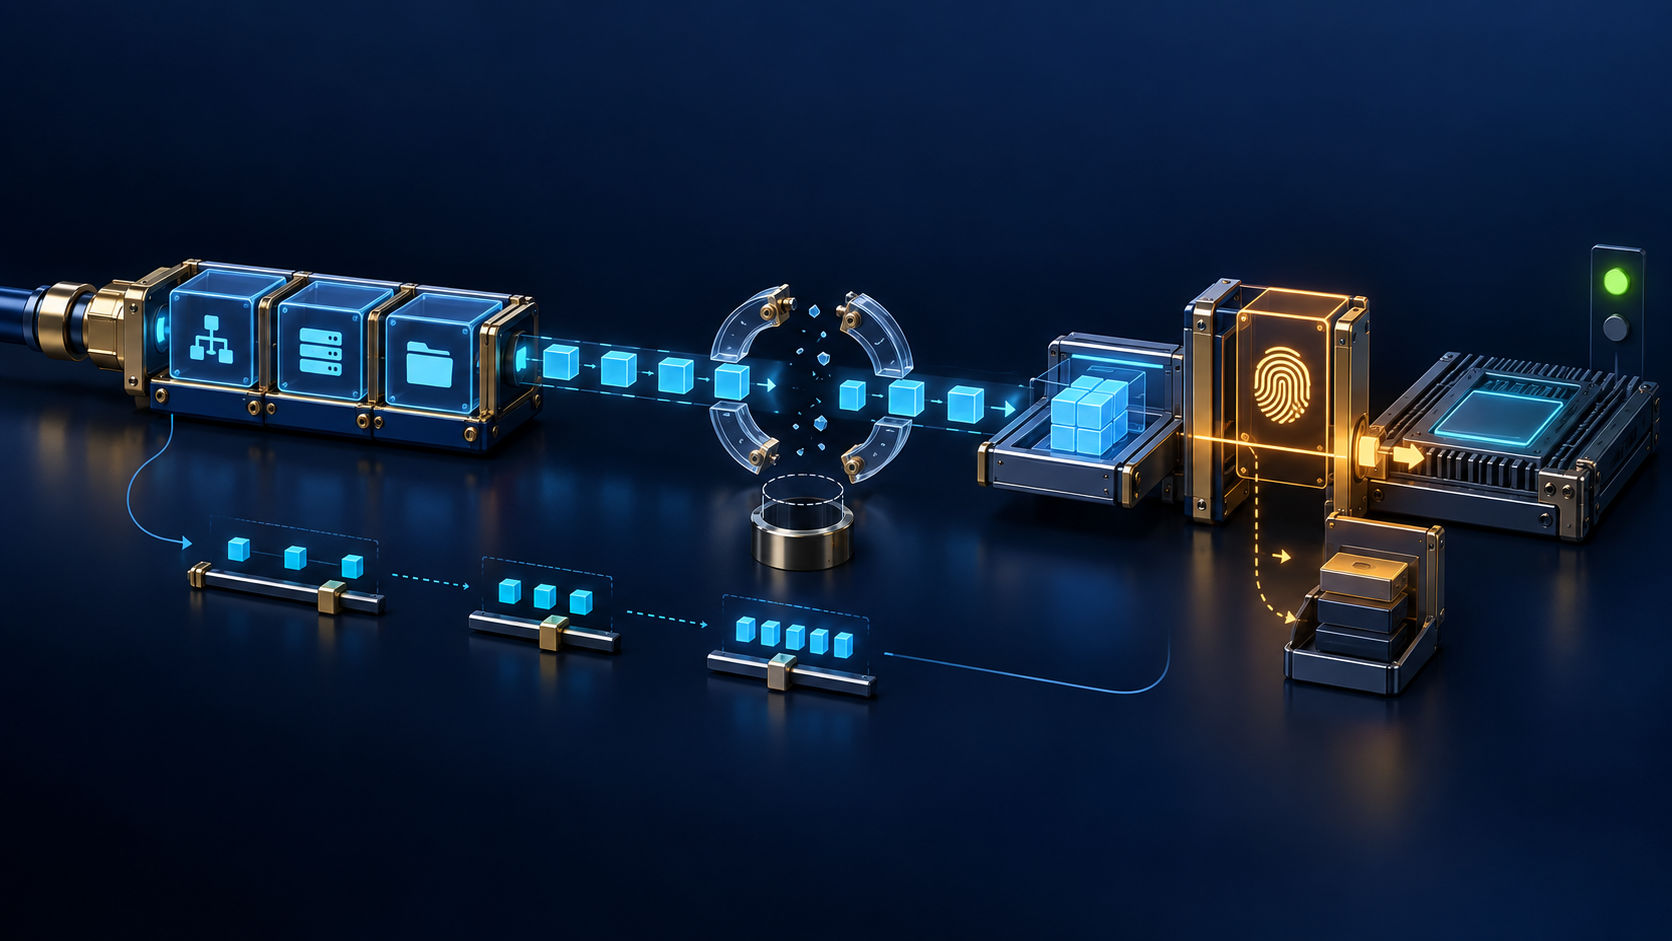
Состояния следует хранить раздельно: параметры приняты; протокол завершён; внешний хеш совпал; подпись удовлетворила локальной политике; файл помещён в кэш с происхождением и сроком; образ установлен; нужная версия наблюдалась после загрузки.
Восстановление должно знать, что оно повторяет
BOOTP и DHCP показывают историческое место TFTP в начальной настройке: малое устройство узнаёт сервер и имя загрузочного файла. Источники не доказывают распространённость нынешних продуктов и не описывают конкретный инцидент.
Локальный кэш может повысить доступность, но только если политика связывает его с одобренной неизменной идентичностью. Иначе восстановление воспроизводит последний найденный объект, а не последнее санкционированное состояние.
Общий сервер или общий кэш создаёт коррелированный риск для парка. Ошибка указателя, подмена или устаревшая копия распространяется одновременно. Простота на устройстве превращается в централизованную ответственность за хранение.
Полный чек начинается с ID артефакта, хеша, подписи, размера, класса назначения, владельца решения и срока. Он связывает точный URI, результат разрешения, сегмент, внешнюю защиту сервера, режим, запрошенные и принятые параметры, байты, полученный хеш, запись кэша и её происхождение. Затем фиксируются раздел установки, активация, измеренная версия и готовность отката.
Замена обязана работать без обычной инфраструктуры
Повседневный TFTP можно убрать, а аварийный путь оставить. Новый механизм, зависящий от доступных только в нормальном режиме DNS, часов, сертификатов или хранилища, не заменяет восстановление. Требуется испытание в условиях отказа.
Сначала следует найти и классифицировать URI и копии, затем ограничить интерфейсы, клиентов, файлы, операции и сегменты. После этого вводятся независимая проверка артефакта и аутентифицированная передача. Лишь после упражнения старый путь выводится партиями.
Подход Heng Lu к работающему коду не позволяет реестру стать источником воображаемой власти. Минимальная спецификация координирует общую форму; принятие, отказ, изоляция и срок кэша принадлежат местному оператору. Реальность создают исполнение и проверяемые чеки, а не публикация.
RFC 3617 сделал зависимость видимой и одновременно отказался освящать её. Для миграции это сильнее, чем очередной зелёный знак: точное имя, точное предупреждение и никакой заёмной уверенности.
Sources
- https://www.rfc-editor.org/rfc/rfc3617.html
- https://www.rfc-editor.org/rfc/rfc3617.txt
- https://www.rfc-editor.org/info/rfc3617/
- https://datatracker.ietf.org/doc/rfc3617/
- https://www.rfc-editor.org/errata_search.php?rec_status=0&rfc=3617
- https://www.rfc-editor.org/rfc/rfc783.html
- https://www.rfc-editor.org/rfc/rfc1350.html
- https://www.rfc-editor.org/rfc/rfc2347.html
- https://www.rfc-editor.org/rfc/rfc2348.html
- https://www.rfc-editor.org/rfc/rfc2349.html
- https://www.rfc-editor.org/rfc/rfc7440.html
- https://www.rfc-editor.org/rfc/rfc951.html
- https://www.rfc-editor.org/rfc/rfc2131.html
- https://www.rfc-editor.org/rfc/rfc3986.html
- https://www.rfc-editor.org/rfc/rfc7595.html
- https://www.iana.org/assignments/uri-schemes/uri-schemes.xhtml
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/on-authority-belief-and-the-internets-addressing-system/
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров