
Кратко
- Ticket Control Mask управляет только билетами в постоянном хранилище CableLabs Client Device: отдельно для Provisioning Server и для группы Call Management Servers. Он не подтверждает серверный отзыв или уничтожение действующей Security Association.
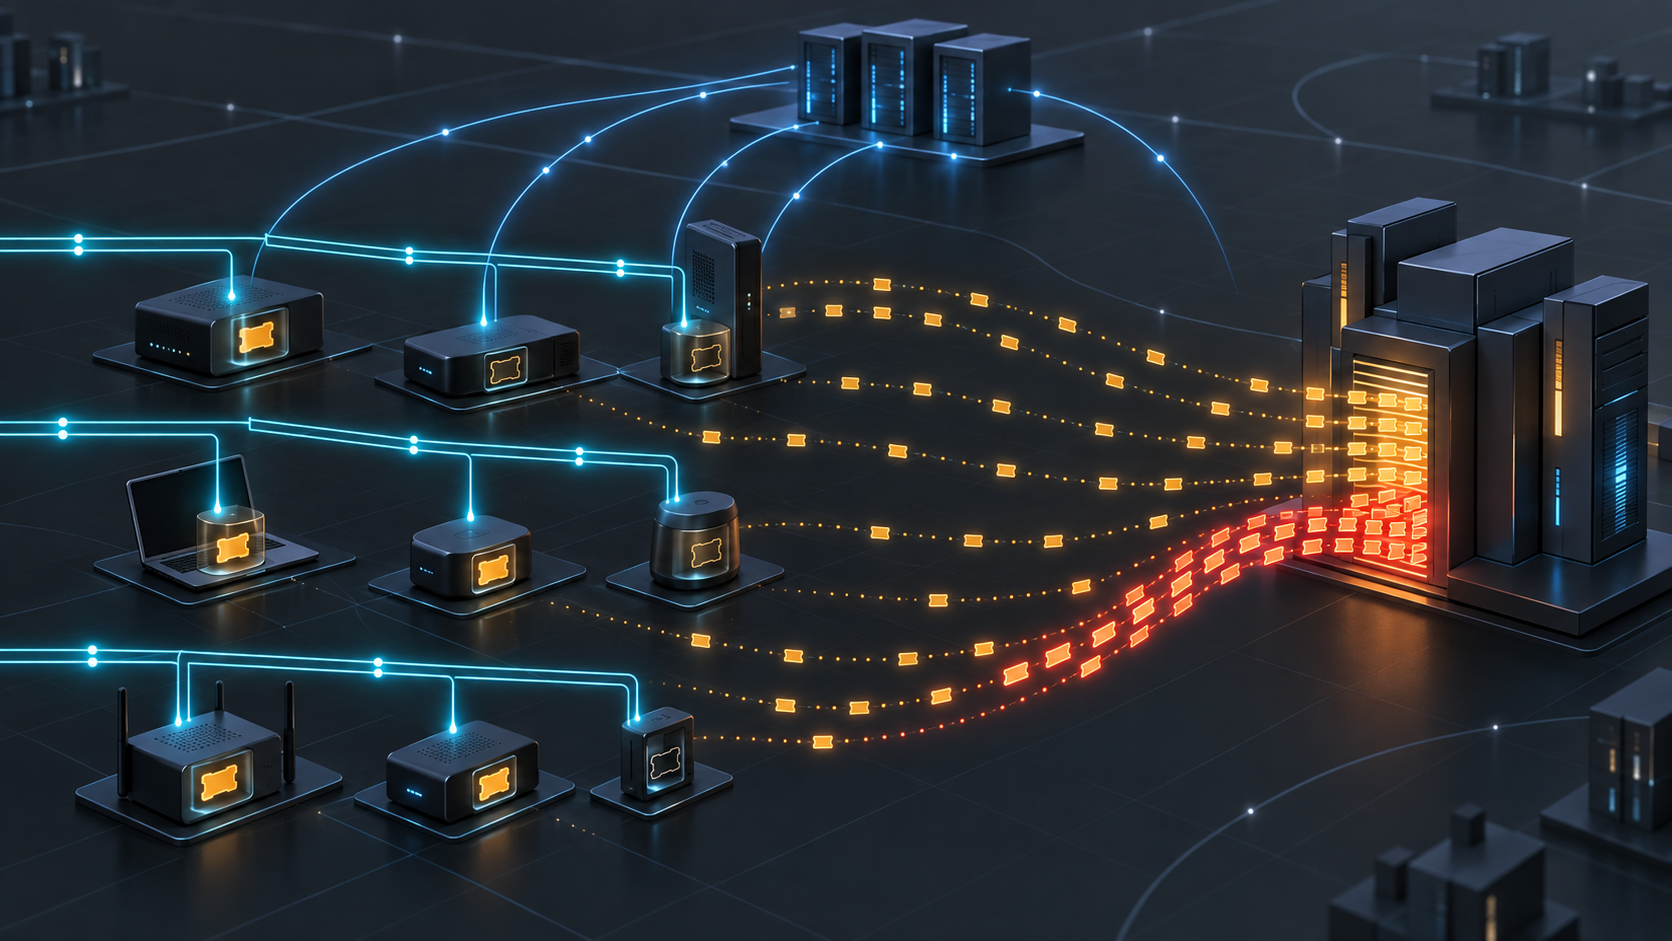
- Одновременная очистка заставляет устройства одновременно возвращаться к KDC и прикладным серверам. Надёжность зависит от когорт, разброса времени, backoff и лимитов, а не только от правильности двух байтов.
До очистки парк выглядит спокойным. После перезапуска устройства находят действующие билеты и не повторяют дорогую работу. Затем одна централизованная команда меняет одинаковое состояние у тысяч узлов. Через секунды независимые клиенты становятся одной очередью.
RFC 3594 опубликована в сентябре 2003 года как Standards Track. Она определяет Security Ticket Control, подопцию 9 для DHCP CableLabs Client Configuration. Формат прост: code, length 2 и 16-битная маска в сетевом порядке. Простота синтаксиса не уменьшает число систем, которые участвуют после его исполнения.
Маска выбирает долг, который надо вернуть
Bit 0 относится к билету PacketCable Provisioning Server, используемого устройством. Bit 1 относится ко всем билетам Call Management Servers, которыми оно пользуется. Bits 2-15 зарезервированы и должны передаваться нулевыми. Единица требует немедленно сделать выбранный локальный постоянный билет недействительным; ноль оставляет обычные правила.
Различие между первым и вторым битом — это различие в будущем объёме работы. Один объект и группа CMS создают разные графы зависимостей. Журнал «credential reset» без исходной маски, прежнего количества и сроков билетов не позволяет оценить последствия.
Устройство без локально сохранённых билетов обязано игнорировать подопцию. Неизвестные ему биты тоже должны игнорироваться. Поэтому доставка DHCP не равна изменению. Нужен parser receipt с поддерживаемой семантикой и storage receipt с прежним объектом, временем invalidation и проверкой после reboot.
Нулевой бит не удостоверяет валидность. Он лишь передаёт решение обычным правилам. Истечение, смена ключа или другая локальная причина могут сделать билет непригодным.
Постоянное хранилище было механизмом ёмкости
PacketCable позволял клиенту повторно использовать действующий Kerberos ticket после reboot. Для PKINIT это экономило public-key operations. Поздняя спецификация CableLabs требует от MTA сохранять ticket Provisioning Server и достаточное число CMS tickets для endpoints.
Такой кэш — не только ускорение одного устройства. Он не даёт каждому перезапуску немедленно стать запросом к общей security infrastructure. Массовая invalidation снимает это ограничение сразу для всей выбранной группы.
Раздел безопасности RFC 3594 описывает много MTA после reset или power cycle, malicious DHCP server, требующий invalidation всех tickets, и одновременное обращение за authentication и новыми tickets. Итогом может стать DoS. Поддельным является управляющий импульс, но последующий спрос может состоять из обычных запросов.
Авторизованная операция без когорт и jitter способна повторить ту же форму нагрузки. Поздняя CableLabs specification сохраняет старые действующие service keys при обычной rotation не меньше ticket lifetime именно затем, чтобы множество MTA внезапно не flooded KDC запросами PKINIT. Мягкий переход здесь защищает доступность.
План должен задавать rate, crypto CPU, queue depth, распределение retry/backoff, failover reserve и автоматический stop. Число разосланных масок ничего не говорит о завершённых восстановительных цепочках.
Локальная копия не распоряжается сервером
Подопция меняет ticket в nonvolatile memory клиента. В ней нет KDC response, AP exchange, SA identifier или application result. RFC 3594 не говорит, что исчезла копия в оперативной памяти, сменился service key либо была удалена существующая IPsec SA.
Поздний первичный текст CableLabs показывает, что получение нового билета может закончиться без влияния на уже существующие security parameters. Ticket даёт материал следующему этапу, но не является его квитанцией.
Операционная модель должна хранить четыре состояния: persistent ticket invalidated; replacement obtained; association rebuilt; service verified. У каждого свой owner и timestamp. Ошибка второго этапа не отменяет первый, но успех первого не окрашивает четвёртый.
Это также граница rollback. Переключатель в интерфейсе не возвращает удалённый объект. После очистки придётся снова получить билет, провести AP exchange, построить association и проверить application, учитывая уже выпущенные retries.
Сетевой контроль — условие, которое надо доказать
RFC считает malicious scenario маловероятным в описанной кабельной архитектуре. Корректный CMTS пересылает DHCP requests только заданным серверам и пропускает downstream лишь с определённых адресов. Но фильтр не исключает spoofed server за CMTS; там предполагается строгий контроль provider network.
Предположение нельзя превращать в современную вероятность. Для изменения нужны authoritative server, relay, CMTS path, версия filter policy, source и соответствие client transaction. DHCP Authentication в RFC 3118 — отдельный механизм, существование которого не доказывает применение.
Реестр IANA подтверждает согласованный номер 9. Он не доказывает firmware support, delivery, parsing, storage mutation или способность KDC выдержать следующий поток.
Граница доказательств
Этот Article не называет оператора, модель MTA, CMTS, DHCP product, KDC, CMS, абонента, звонок, инцидент или долю deployment. Standards Track не свидетельствует об использовании.
RFC 3495 определяет родительскую option; RFC 2131 — DHCP; RFC 3118 — отдельную authentication. RFC 1510 — исторически указанная Kerberos, RFC 4120 — последующая. RFC 3634 задаёт другую CableLabs sub-option. RFC 2434 и RFC 8126 описывают registry policy. CableLabs specification 2005 года — более поздний первичный контекст, а не обратное расширение RFC 3594.
Тексты Heng Lu о приоритете running code и minimum initial specification используются как заявленные редакционные линзы. Они помогают требовать наблюдаемое исполнение и не раздувать общую норму до локальной policy, но не доказывают intent или deployment.
Точный вывод: локальный постоянный ticket стал недействительным. Новый credential, association, capacity и service всё ещё ждут собственных receipts.
Sources
- https://www.rfc-editor.org/rfc/rfc3594.html
- https://www.rfc-editor.org/info/rfc3594
- https://datatracker.ietf.org/doc/rfc3594/
- https://www.rfc-editor.org/rfc/rfc3495.html
- https://www.rfc-editor.org/info/rfc3495
- https://www.rfc-editor.org/rfc/rfc2131.html
- https://www.rfc-editor.org/rfc/rfc3118.html
- https://www.rfc-editor.org/rfc/rfc1510.html
- https://www.rfc-editor.org/rfc/rfc4120.html
- https://www.rfc-editor.org/rfc/rfc3634.html
- https://www.rfc-editor.org/rfc/rfc2434.html
- https://www.rfc-editor.org/rfc/rfc8126.html
- https://www.rfc-editor.org/rfc/rfc2119.html
- https://www.iana.org/assignments/bootp-dhcp-parameters/bootp-dhcp-parameters.xhtml
- https://account.cablelabs.com/server/alfresco/ce1c735c-26b2-431f-802e-a68a7095b572
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров