
Кратко
- Старая формулировка TFTP позволяла обеим сторонам повторять текущую датаграмму в ответ на старый дубликат; один задержавшийся ACK мог поэтому превратить все дальнейшие DATA и ACK в пары.
- RFC 1123 запретил отправителю DATA повторять текущий блок только из-за дубликата ACK; RFC 1350 за авторством Karen Sollins сохранил исправление и прямо отнёс правку мая 1992 года к работе Noel Chiappa.
Сбой, известный как синдром ученика чародея, начинается с правдивого сообщения. Получатель действительно принял блок и действительно отправил подтверждение. Сеть лишь доставила его после того, как таймер передающей стороны уже истёк. Именно сочетание двух разумных локальных реакций превращало задержку в устойчивое удвоение.
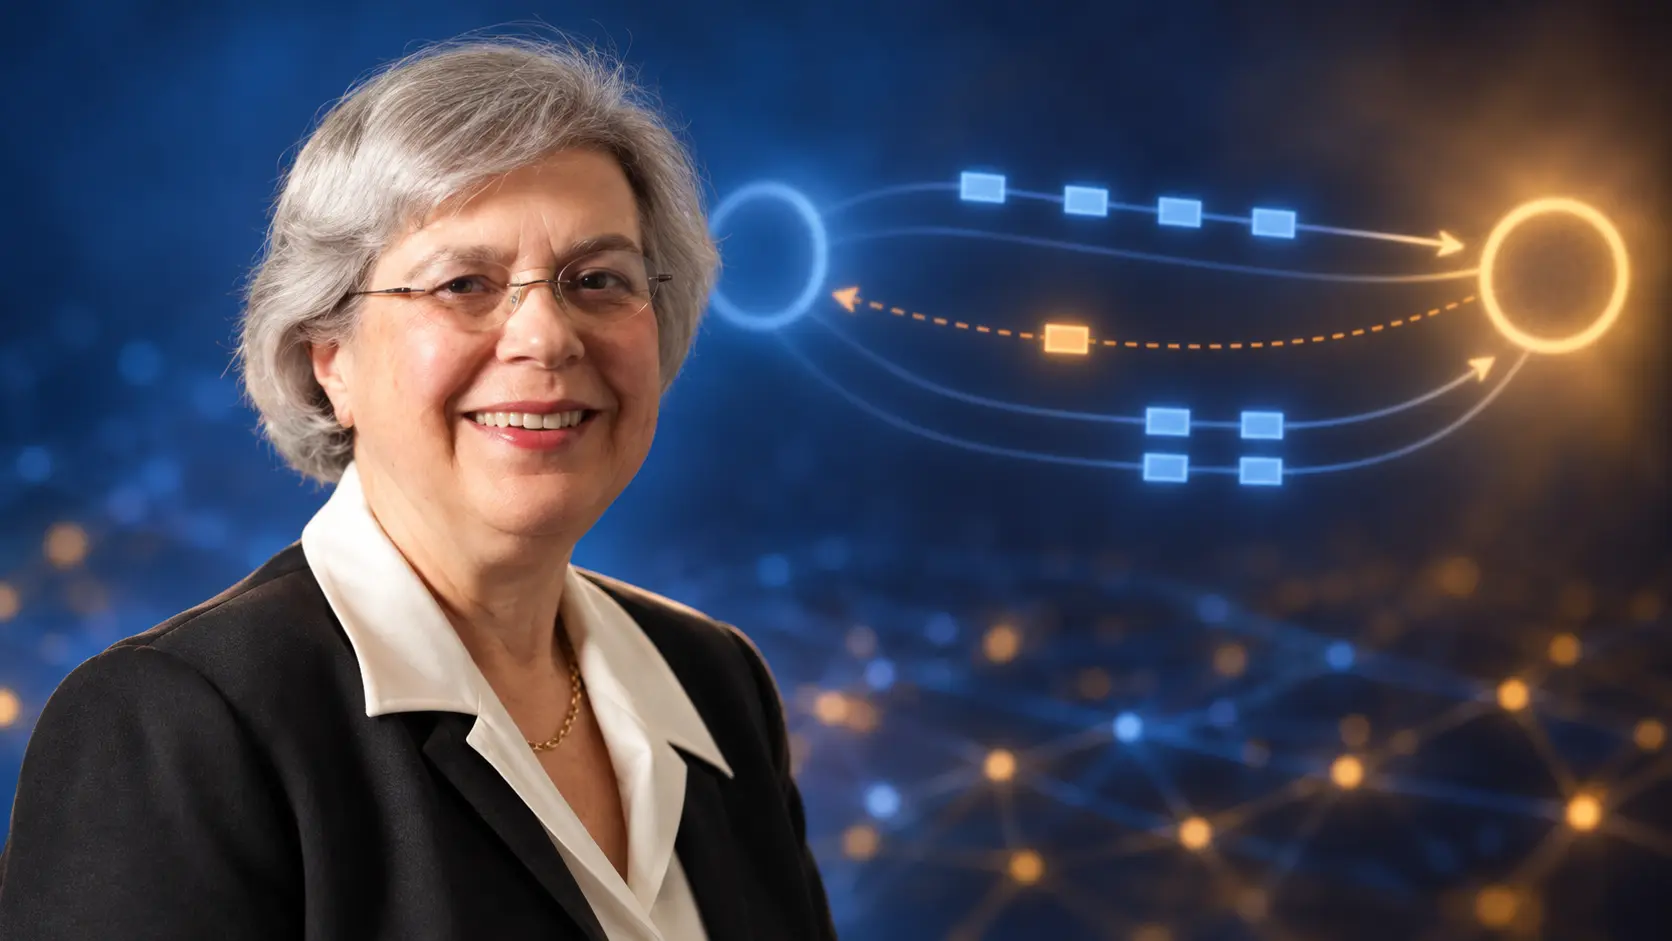
Пусть A отправляет DATA X, а B возвращает ACK X. Подтверждение задерживается. A срабатывает по таймеру и снова отправляет DATA X. B видит повтор и создаёт второй ACK X.
Первый ACK X наконец доходит до A. Отправитель правильно переходит к DATA X+1. Затем приходит второй ACK X. Старое правило позволяло в ответ на дублированное старое подтверждение повторить «текущую» датаграмму. Текущей уже стала DATA X+1, поэтому она отправляется второй раз. B подтверждает обе копии. Первый ACK X+1 переводит A к X+2, второй дублирует X+2. Дальше передача идёт парами, пока случайная потеря не разрушит ритм.
RFC 1123 называет дефект серьёзным и одновременно поясняет: если передача завершится, файл останется правильным. Поэтому проверка только результата пропускает проблему. Лишние пакеты способны довести сеанс до тайм-аута. А если первый ACK задержался из-за перегрузки, повторный трафик добавляет нагрузку именно туда, где её уже слишком много.
Название напоминает сюжет, в котором ученик заставил предметы носить воду, но не умел остановить размножение. Здесь ни один отдельный повтор не выглядит катастрофой. Опасность создаёт правило, позволяющее каждой старой реакции порождать новую текущую работу.
Исправление разделило информацию и команду
RFC 1123 потребовал от стороны, создающей DATA, никогда не повторять текущий DATA только из-за дублированного ACK. Таймер повторной передачи остаётся. Если ожидаемого подтверждения долго нет, незавершённый блок можно послать снова. Но ACK, относящийся к уже закрытому блоку, больше не управляет настоящим.
Получатель может повторно ответить ACK на дубликат DATA. Это полезно, если первый ACK действительно потерялся. Однако у отправителя, который уже продвинулся, такой ответ должен быть безвреден. Исправление не запрещает копии как таковые; оно не даёт копии информации стать приказом о новой передаче.
Рядом RFC 1123 требует адаптивного тайм-аута и как минимум экспоненциальной выдержки. Они снижают число преждевременных повторов и уменьшают давление при перегрузке. Но хороший таймер не исправляет неверный переход состояния. Он лишь делает запуск цикла менее вероятным; старый ACK обезвреживает отдельное правило.
Та же граница важна для современных распределённых систем. Компонент может идемпотентно обрабатывать повторный запрос, но его повторный ответ способен вызвать неидемпотентное действие у соседа. Поэтому проверять нужно замкнутый обмен в момент, когда состояния сторон разошлись.
Малый протокол решал задачу первого шага
RFC 1350 называет TFTP очень простым протоколом передачи файлов. Он читает и записывает файлы, но не выдаёт список каталогов и в базовом виде не поддерживает аутентификацию пользователей. Слово Trivial обозначает ограниченную функциональную поверхность, а не незначительность задачи.
RFC 1123 описывает базовый обмен как stop-and-wait с эффективным окном всего в один 512-октетный сегмент. RFC 906 предлагал TFTP для начальной сетевой загрузки: маленький клиент помещался в ROM или EPROM, получал первый образ программы и передавал управление более развитому ПО. На этой стадии простота реализации была важнее полной загрузки быстрого канала.
Однако малый код часто живёт дольше. Встроенный в прошивку клиент труднее обнаружить, обновить и заменить, чем обычное приложение. Неясное разрешение из спецификации копируется поставщиками и переходит между поколениями устройств под видом совместимости. Небольшая машина состояний нуждается в точных границах не меньше крупной.
Поздние RFC добавили согласование параметров, размер блока и настройки времени. RFC 2347 ввёл отдельный пакет OACK и постановил не включать неподдерживаемые параметры в ответ вместо молчаливого изменения смысла запроса. Расширения улучшают пригодность, но обязаны сохранять базовое правило для дубликатов и при успешном согласовании, и при возврате к обычному режиму.
Безопасность образует ещё одну границу. RFC 1350 фиксирует отсутствие аутентификации. RFC 1123 рекомендует ограничивать разрешённые пути и молча игнорировать широковещательные запросы TFTP. Инструмент, уместный в закрытом сегменте загрузки, не становится безопасной общедоступной файловой службой благодаря статусу стандарта.
Авторство Sollins сохраняет коллективную историю
Karen Sollins указана автором RFC 783 1981 года и RFC 1350 1992 года. При этом RFC 1350 приписывает исходный замысел Noel Chiappa, а переработку — Chiappa, Bob Baldwin и Dave Clark, с замечаниями Steve Szymanski. Документ перечисляет более широкий круг участников и отдельно говорит, что правку мая 1992 года, исправившую синдром ученика чародея и другие проблемы текста, выполнил Chiappa.
Поэтому неверно представлять Sollins единственной создательницей TFTP или единственной авторкой исправления. Её вклад — долговременное авторство протокольной спецификации: сохранить пределы намеренно малого механизма, объяснить решения, включить опыт реализаций, назвать участников и опубликовать исправленное правило как общую основу совместимости. RFC 1123 под редакцией Robert Braden дополнил это подробной последовательностью и обязательным требованием к хостам.
Публичная биография MIT CSAIL помещает работу Sollins в более широкую область сетевых систем, распределённого управления именами, аутентификации, глобального именования, исключительно долговечных информационных систем и экстремального масштаба. Она изучала математику в Swarthmore, получила степени магистра и доктора информатики в MIT и в 1999–2000 годах была старшим программным директором сетевых исследований в National Science Foundation.
В этих темах повторяется вопрос, который TFTP показывает на нескольких пакетах: как удержать смысл, когда время сообщения и время состояния расходятся? Опоздавший ACK остаётся настоящим, но говорит о прошлом блоке. Ошибка начинается, когда его читают как распоряжение для текущего.
Сохранённое распределение ролей помогает будущей поддержке. Переписывая загрузочный клиент десятилетия спустя, разработчик может счесть ветку игнорирования дубликата ACK лишней. Описание цикла объясняет, что это не ритуальная совместимость, а защита от конкретной обратной связи.
Правильная контрольная сумма не доказывает правильный обмен
Тест должен задержать ACK X до повторной отправки DATA X, а затем доставить оба подтверждения уже продвинувшемуся отправителю. DATA X+1 обязан появиться один раз. Отдельно добавляются реальная потеря, перестановка, дублирование DATA, границы номера блока, успешное и отклонённое согласование параметров.
Нужно сохранять число датаграмм на блок, длительность, поведение таймера и переходы состояний, а не только хэш итогового файла. Для закрытого или старого оборудования воспроизводимый захват трафика, связанный с точной версией и хэшем прошивки, может быть лучшим доступным доказательством.
Где TFTP действует сейчас, следует выяснять на месте. Одни устройства включают его только на производстве, при сетевой загрузке или аварийном восстановлении, другие уже убрали. Там, где он остался, вопрос документов Sollins превращается в проверку: вернувшееся старое сообщение лишь описывает прошлую работу или получает право ещё раз создать текущую?
Источники
- https://groups.csail.mit.edu/ana/Graphics/Sollins-new.jpg
- https://groups.csail.mit.edu/ana/People/Sollins.html
- https://www.rfc-editor.org/rfc/rfc783.html
- https://www.rfc-editor.org/rfc/rfc906.html
- https://www.rfc-editor.org/rfc/rfc1123.html
- https://www.rfc-editor.org/rfc/rfc1350.html
- https://www.rfc-editor.org/rfc/rfc2347.html
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров