
Краткое содержание
- Harald Welte неоднократно работал на операционных границах, которые производители ожидали, что пользователи будут принимать на веру, но редко позволяли проверять: файрволы Linux, встраиваемые лицензии, функции сетей GSM и системы идентификации абонентов
- Его влияние объяснялось сочетанием разработки, документации, защиты лицензий, построения сообществ и платной инженерии, а не тем, что он был единственным автором какого-либо одного стека инфраструктуры
- Netfilter, OpenBSC и Osmocom упростили тестирование обработки пакетов и поведения мобильных сетей, но не устранили требований к оборудованию, спектру, безопасности и обслуживанию производственных телекоммуникационных систем
- Устойчивость работы Welte теперь зависит меньше от основателя, чем от того, смогут ли знания, полномочия на сопровождение, поддержка оборудования и коммерческая ответственность продолжать распространяться по более широкому сообществу
Он последовательно выбирал интерфейсы, которые операторы не могли видеть
Чтобы понять карьеру Harald Welte, полезно смотреть не на последовательность названий проектов, а на тип задач, которые он последовательно выбирал. Системы обычно были важными, широко распространёнными и труднодоступными для внешнего изучения.
Файрвол Linux определял, какие пакеты входят, проходят или покидают машину, но его внутренняя логика принятия решений ещё только перестраивалась. Коммерческий маршрутизатор мог содержать свободное ПО, пока его поставщик скрывал соответствующий исходный код. Мобильный телефон мог предоставлять доступ к своей операционной системе, оставляя закрытыми базовый процессор и радио-стек. Оператор сети мог купить сотовую систему, не имея возможности проверить, как её компоненты интерпретируют стандарты сигнализации.
SIM могла определять, получает ли абонент доступ в сеть, в то время как процессы provisioning оставались под контролем производителей и специализированных организаций.
Обычно Welte реагировал практично. Он писал или помогал писать рабочие реализации, документировал поведение, собирал сообщества и, там где пользователям нужна была операционная ответственность, а не публичный репозиторий, помогал создавать коммерческую поддержку.
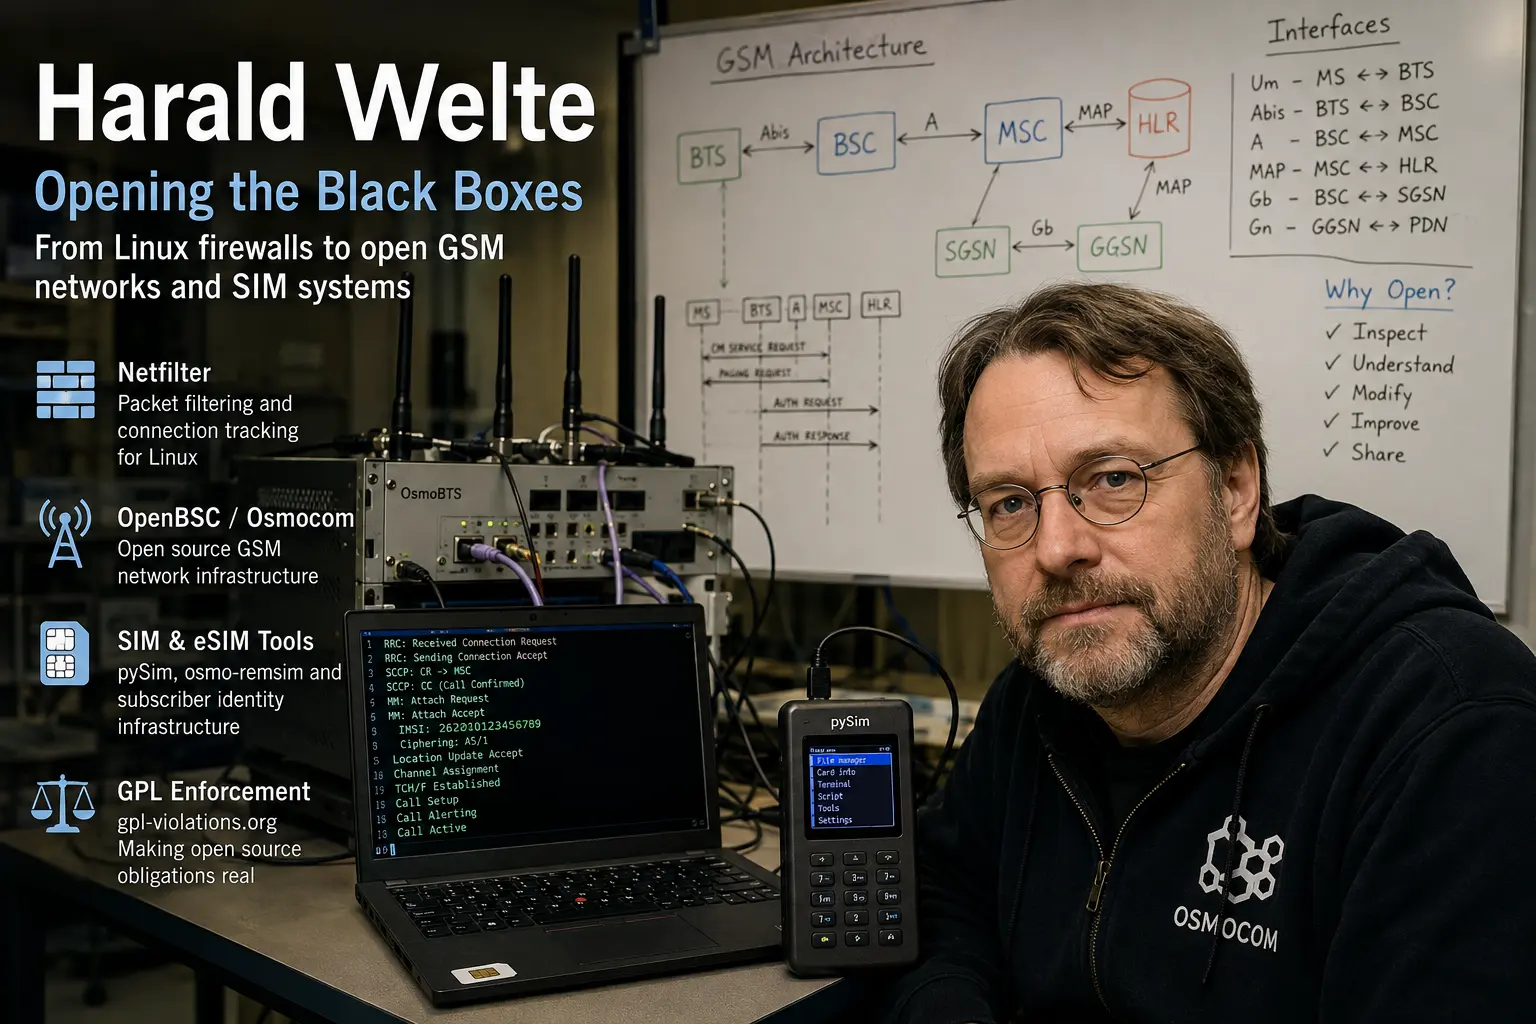
Этот паттерн связывает проекты, которые в остальном кажутся не связанными. Netfilter — часть ядра Linux. gpl-violations.org — инициатива по защите лицензий. OpenMoko пыталась создать более открытый мобильный телефон. OpenBSC и Osmocom открыли части инфраструктуры сотовых сетей. sysmocom создала компанию вокруг инженерии и поддержки. pySim и osmo-remsim перенесли тот же аргумент на идентификацию абонентов.
Эти проекты никогда не были одной организацией и не были работой одного человека. Rusty Russell начал работу над фильтрацией пакетов, которая стала Netfilter. Holger Freyther, Andreas Eversberg и многие другие внесли крупный вклад в Osmocom. Стандартизирующие организации, операторы и производители оборудования построили более широкие системы, в которых работает это ПО.
Значение Welte в другом. В нескольких точках он помог превратить непрозрачную операционную границу в то, что инженеры могли проверять, воспроизводить и публично обсуждать.
Netfilter превратил обработку пакетов в каркас, а не в набор команд
Linux поддерживал файрволы ещё до того, как Welte присоединился к разработке Netfilter в 1999 году. Такие инструменты, как ipfwadm и ipchains, могли выражать полезную политику, а Linux-системы уже использовались как маршрутизаторы и шлюзы.
Архитектурная проблема состояла в том, как связать движение пакетов внутри ядра с функциями, сохраняющими состояние, и управлением из пользовательского пространства более чисто и расширяемо. Netfilter ввёл хуки в определённых точках пути пакета. Код мог проверять или изменять пакеты, когда они входят в машину, проходят через неё или покидают её. Инструменты пользовательского пространства могли устанавливать правила, не превращая каждое новое требование политики в отдельную конструкцию ядра.
Это разделение изменило модель работы подсистемы. Прохождение пакетов, отслеживание состояния, трансляция адресов, журналирование и выражение политики можно было рассматривать как связанные, но отдельные функции. Разработчики получили общее место для добавления возможностей, а администраторы — инструменты для описания и наблюдения за политикой.
Welte стал членом основной команды Netfilter и возглавлял её в течение некоторого времени. Его работа включала код, библиотеки пользовательского пространства, журналирование и технические объяснения. Различие между вкладом и единоличным авторством важно. Netfilter стал полезным, потому что группа объединила механизмы ядра с интерфейсами, которые операторы могли понимать и интегрировать.
Подсистема также показала, как инфраструктурное ПО приобретает последствия за пределами своей исходной среды. Фильтрация пакетов Linux и трансляция сетевых адресов появились в серверах, домашних маршрутизаторах, шлюзах, мобильных устройствах, продуктах безопасности и встраиваемых устройствах. Изменение, сделанное в вышестоящем сообществе, могло в конечном счёте повлиять на оборудование, продаваемое под сотнями брендов.
Такой масштаб создал две обязанности. Первая — техническая: код должен был сохранять производительность, состояние и совместимость, оставаясь наблюдаемым. Вторая — институциональная: коммерческие пользователи кода должны были соблюдать лицензию, которая делала повторное использование возможным.
Состояние сделало Linux полезным как шлюз и более сложным в безопасной эксплуатации
Файрвол без состояния может проверять адреса, порты и поля протокола, но многие сетевые решения зависят от отношений во времени. Ответ принадлежит более раннему запросу. Транслируемый адрес должен согласованно отображаться, пока соединение активно. Некоторые протоколы создают связанные потоки, которые нельзя понять по одному пакету.
Отслеживание соединений дало Netfilter способ классифицировать пакеты по состоянию потока. Трансляция сетевых адресов могла изменять адреса или порты, сохраняя информацию, необходимую для обратного трафика. Эти возможности помогли обычным Linux-системам работать как практичные шлюзы.
Они также создали новые виды отказов. Таблицы соединений потребляют память. Тайм-ауты влияют на поведение приложений. Помощники протоколов могут увеличить поверхность атаки. Порядок правил может давать технически корректные результаты, противоречащие намерению оператора. Журналирование может либо прояснять инцидент, либо заваливать систему шумом.
Работа Welte над инфраструктурой журналирования, включая раннюю разработку ulogd, решала часть этой операционной проблемы. Решение о пакете, которое нельзя наблюдать, трудно отлаживать и проверять. Перенос отдельных событий в пользовательское пространство позволил операторам хранить, анализировать и коррелировать информацию, не превращая ядро в платформу для отчётности.
Библиотеки вокруг отслеживания соединений давали другим программам структурированный доступ к состоянию. Это снижало необходимость для каждой системы управления собирать вывод команд или зависеть от приватных интерфейсов.
Таким образом, долгосрочный вклад заключался не просто в более быстром или более функциональном файрволе. Netfilter установил более чёткие границы между обработкой пакетов, состоянием, политикой и наблюдением. Эти границы позволили более поздним инструментам и сопровождающим развивать систему, включая переход к nftables.
Активная роль Welte закончилась много лет назад, и Netfilter числит его эмеритом с октября 2012 года. Этот переход — часть успеха проекта. Инфраструктура становится устойчивой, когда она может пережить раннего лидера.
Защита GPL превратила соблюдение лицензий в операционную обязанность
Распространение встраиваемого Linux выявило противоречие. Производители выигрывали от общего ПО, поставляли его в маршрутизаторах, телефонах и устройствах, а иногда игнорировали лицензионные обязательства, связанные с этим кодом.
Стандартная общественная лицензия GNU требовала от дистрибьюторов предоставлять соответствующий исходный код и сохранять определённые уведомления и права. На практике пользователи часто обнаруживали, что предложения исходного кода неполны, информация о сборке отсутствует или опубликованный код не соответствует поставляемому бинарному файлу.
Welte основал gpl-violations.org и добивался соблюдения требований через уведомления, переговоры и судебные иски в Германии. Важность этой работы была не в том, что каждый спор доходил до суда или что каждое решение по защите не оспаривалось. Важно то, что соблюдение лицензий получило практические последствия.
Для поставщиков сетевого оборудования это проникало глубоко в производственную цепочку. Продукт мог сочетать пакет поддержки платы от производителя чипов, образ от контрактного производителя, интерфейс владельца бренда и сетевой код сообщества. Каждая организация могла предполагать, что другая сторона сохранила исходный код и уведомления.
Защита делала такое предположение дорогим. Компаниям нужно было знать, какое ПО они поставляют, какая лицензия применяется, соответствуют ли их архивы выпущенному продукту и могут ли дистрибьюторы выполнить обязательства, унаследованные от вышестоящего кода.
Для этого требовалось больше, чем разместить tar-архив на сайте. Это стимулировало процессы, похожие на спецификацию состава ПО (SBOM), соответствие исходного кода, воспроизводимые сборки и внутреннюю ответственность за соблюдение требований.
Инициатива также вызывала разногласия по стратегии, мерам и управлению. Защита лицензий может поглощать время сопровождающих, создавать конфликтные отношения и вызывать трудные вопросы о соразмерности. Было бы неточно утверждать, что Welte в одиночку изменил глобальную практику соблюдения open source.
Более узкий вывод сильнее. Он показал, что поставщики, использующие общий инфраструктурный код, могут столкнуться с реальными юридическими последствиями, если они скрывают права, которые позволяли коду оставаться открытым.
Эта работа напрямую связана с его более поздними телекоммуникационными проектами. Опубликовать реализацию недостаточно, если нижестоящие компании могут поглотить её в очередное закрытое устройство. Защита лицензий пыталась сохранить обратный путь от коммерческого продукта к публичному исходному коду.
OpenMoko показала границу между открытым ПО и закрытым оборудованием
Welte присоединился к OpenMoko в 2006 году в качестве ведущего системного архитектора. Проект пытался создать смартфон на базе Linux до того, как Android установил доминирующую модель отрасли.
Привлекательность была очевидна. Разработчики могли изучать операционную систему, изменять драйверы и заменять приложения так, как обычные телефоны не позволяли. Ограничение было столь же очевидным: мобильное устройство — это не только его видимое ПО.
Процессоры базового диапазона, радио-прошивки, документация по чипам, сертификация, управление питанием и производство оставались отдельными точками контроля. Телефон мог быть открыт в одном слое и закрыт в другом.
OpenMoko продемонстрировала, как быстро свобода ПО сталкивается с ограничениями цепочки поставок. Изменение компонента может сделать драйвер неработоспособным. Производитель чипов может прекратить выпуск детали. Поведение питания может зависеть от недокументированного оборудования. Радиофункции остаются предметом сертификации и требований операторов. Небольшой проект имеет меньше рычагов влияния на поставщиков, чем крупный производитель.
Проект не стал доминирующей потребительской платформой. Его значение в вопросах, которые он вскрыл. Исходный код процессора приложений не давал контроля над базовым диапазоном. Доступ к операционной системе не давал полномочий над мобильной сетью. Документация не устраняла сертификацию или зависимость от оборудования.
Этот опыт помог перенаправить внимание Welte на протоколы и сетевые функции вокруг телефона. Если видимая среда Linux была открыта, но сеть оставалась набором чёрных ящиков, независимое экспериментирование всё равно останавливалось на радио-границе.
Переход от OpenMoko к OpenBSC был поэтому не сменой темы, а движением глубже в ту же систему.
OpenBSC превратил спецификации сигнализации в проверяемую сеть
Welte начал OpenBSC в 2008 году как открытую реализацию функций сети GSM, первоначально сосредоточенную на контроллере базовых станций.
Публичные стандарты описывали соответствующие интерфейсы, но одни стандарты не создают работающую сеть. Они не дают автоматически полных конечных автоматов, операционных баз данных, инструментов управления, совместимой синхронизации или полезной диагностики отказов. Они также оставляют дополнительное поведение и место для интерпретации.
Контроллер базовых станций находится между радиооборудованием и более высокими сетевыми функциями. Он управляет радиоресурсами, координирует каналы и передаёт сигнализацию к коммутационным и абонентским системам.
Реализация этой роли создала проверяемую точку внутри системы, обычно приобретаемой как интегрированный стек производителя. Инженеры могли подключать оборудование, трассировать сообщения и изменять поведение, не прося поставщика раскрыть проприетарные внутренности.
OpenBSC не сразу стала заменой операторской мобильной инфраструктуры. Большие коммерческие системы предлагали резервирование, сертификацию, аппаратную интеграцию, организации поддержки и накопленный полевой опыт.
Открытая реализация дала другое: эталон, который можно читать, изменять и использовать для проверки предположений. Инженер мог изучить переход состояния, изменить таймер, добавить журналирование или воспроизвести спорный обмен в контролируемой среде.
Эта возможность важна, потому что споры о межсетевом взаимодействии редко сводятся к тому, что одна сторона следует стандарту, а другая его нарушает. Два производителя могут ссылаться на одну спецификацию, по-разному интерпретируя дополнительные поля, восстановление после ошибок или поведение таймеров.
Открытая реализация автоматически не становится правильной интерпретацией. Она становится инструментом для получения доказательств.
Welte инициировал проект и был главным архитектором, но OpenBSC быстро стала коллективной работой. Holger Freyther и другие участники добавили значительный код и эксплуатационные знания. Её дальнейшее развитие в более широкое семейство Osmocom зависело от этого перехода от личной инициативы к общему сопровождению.
Osmocom сделала сетевые границы явными
Osmocom теперь охватывает широкое семейство открытых коммуникационных проектов. Описывать его как единый открытый стек мобильных сетей удобно, но неполно. Нет одной программы, которая заменяет все функции оператора.
OsmoBSC управляет радиоресурсами и соединениями базовых станций. OsmoMSC обеспечивает коммутацию, мобильность и управление вызовами. OsmoHLR хранит информацию об абонентах и данные, связанные с аутентификацией. OsmoSGSN и OsmoGGSN реализуют часть пакетного ядра, используемого для GPRS. OsmoPCU выполняет функции управления пакетами вблизи радиоуровня. OsmoBTS подключает поддерживаемое оборудование базовых станций к сетевому ПО выше.
Эта модульность стала большим шагом вперёд по сравнению с более ранним дизайном OpenBSC. Программа «всё в одном» удобна для экспериментов, но скрывает границы, которыми оператору в конечном счёте приходится управлять.
Отдельные процессы делают интерфейсы видимыми. Они позволяют заменить, масштабировать, тестировать или изолировать одну функцию. Они также создают больше операционной работы. Конфигурация должна оставаться согласованной. Версии должны согласовывать интерфейсы. Журналы должны коррелироваться. Данные об абонентах должны быть защищены и иметь резервные копии. Процесс может выглядеть здоровым, пока транзакция падает в другом месте пути обслуживания.
Ценность этой архитектуры зависит от развёртывания.
Лаборатория может ценить видимость и возможность изменять поведение протокола. Частная сеть может нуждаться только в ограниченном наборе функций. Интероперационная лаборатория может использовать Osmocom как эталонного партнёра для коммерческого оборудования. Специализированный оператор может ценить поддержку более старого протокола или радиоплатформы, которой крупный производитель больше не уделяет внимания.
Ни одно из этих применений не доказывает, что та же архитектура подходит для общенациональной публичной сети.
OsmoBTS иллюстрирует сохраняющуюся зависимость от физической инфраструктуры. Программное обеспечение может реализовывать функции базовой станции, но радиооборудование определяет синхронизацию, поддерживаемые интерфейсы, полосу пропускания и радиочастотные характеристики. Порты на разные платформы требуют знания прошивок, тактовых частот, транспорта и регулирующих ограничений.
Поэтому успешное лабораторное развёртывание не становится автоматически поддерживаемой коммерческой системой. Доступность оборудования может закончиться раньше, чем ПО потеряет свою техническую ценность.
Модульность снижает зависимость от производителя, увеличивая ответственность оператора
Практический смысл открытого мобильного стека становится яснее, если проследить ответственность за одного абонента по всей сети.
Радиоресурсы назначаются вблизи базовой станции. Мобильность и управление вызовами находятся на коммутационном уровне. Данные об абонентах и информация для аутентификации живут в регистре. Пакетные услуги используют другую цепочку функций и туннелей. Медиа может идти по отдельному пути.
Каждый переход создаёт интерфейс, на котором поведение можно наблюдать и оспаривать.
Это разделение даёт техническую ясность. Инженер может захватывать сообщения на определённой границе, сравнивать их с соответствующей спецификацией и определять, какая сторона вошла в неправильное состояние.
Оно также создаёт организационный выбор. Развёртывание может сохранить один компонент, заменить другой или использовать открытую реализацию как тестового партнёра для коммерческого продукта. Снижение зависимости от производителя не требует, чтобы все сетевые функции происходили из одного открытого проекта.
Цена — ответственность за интеграцию. Интегрированное устройство может скрывать внутренние границы и предлагать один контракт на поддержку. Открытая архитектура делает эти границы видимыми, но вынуждает кого-то владеть совместимостью, безопасностью, мониторингом, обновлениями и восстановлением после сбоев между компонентами.
Этот человек или организация нуждается не только в доступе к исходному коду. Нужны экспертиза в телекоммуникациях, тестовое оборудование, документация и процесс принятия решений о том, какие комбинации релизов безопасны.
Вот почему «открытый стек GSM» нуждается в уточнении. Osmocom реализует большую часть технической цепочки, но производственная сеть по-прежнему требует выделенного спектра, радио-планирования, передачи, эксплуатации абонентов, безопасности, бизнес-систем, поддержки и часто межсетевого взаимодействия с другими сетями.
Проект открывает важные функции. Он не устраняет организацию вокруг них.
Эталонные реализации меняют споры о совместимости
В закрытых отношениях с поставщиком оператор может получить два несовместимых объяснения от двух производителей и иметь мало доказательств помимо захвата пакетов и диагноза каждой компании.
Открытая реализация меняет эти переговоры. Инженеры могут воспроизвести обмен, изучить соответствующий конечный автомат и изменить по одному предположению за раз. Они могут добавить журналирование там, где сообщение отклоняется, проверить другой таймер или построить минимального партнёра, который отправляет спорную последовательность.
Открытая реализация не становится окончательным авторитетом. Она даёт способ изолировать разногласие.
Эта роль может быть ценнее, чем замена коммерческой системы. Проприетарный поставщик может оставаться правильным выбором для масштаба, сертификации или поддержки, а Osmocom обеспечивает независимую тестовую среду.
Производители оборудования могут тестировать разрабатываемые продукты против неё. Исследователи могут строить контролируемые сети. Операторы могут сохранить тестового партнёра после того, как производитель снимет с поддержки старую платформу.
Эталонные реализации всё же имеют ограничения. Они могут содержать ошибки. Их интерпретация стандарта может быть своеобразной. Они могут поддерживать только часть протокола или семейства оборудования. Успешное поведение в лаборатории не доказывает поведение под нагрузкой, при сбоях или атаках.
Поэтому заслуживающая доверия программа интероперабельности сочетает открытую реализацию с анализом стандартов, захватом пакетов, тестированием на конкретных устройствах и, где возможно, несколькими независимыми партнёрами.
Институциональный эффект остаётся важным. Поставщик ведёт переговоры иначе, когда оператор может показать сбойную последовательность, определить спорное состояние и продемонстрировать альтернативное поведение.
sysmocom создала коммерческий слой рядом с публичным кодом
Welte и Holger Freyther основали sysmocom в 2011 году. Компания предоставляет инжиниринг, интеграцию, продукты, обучение и поддержку вокруг Osmocom и связанных систем.
Её существование отражает повторяющуюся модель в инфраструктурном ПО. Основной код может оставаться публично доступным, пока клиенты платят за работу, необходимую для того, чтобы сделать его надёжным в конкретной среде.
Эта работа может включать проектирование развёртывания, оборудование, изменения протоколов, тестирование, миграцию, диагностику инцидентов и долгосрочное сопровождение. Клиенту может не понадобиться частная ветка кода. Ему может понадобиться именованная организация, которая возьмёт на себя ответственность, когда услуга выйдет из строя.
Коммерческая поддержка обеспечивает отношения подотчётности, которые список рассылки гарантировать не может.
Модель также может финансировать вышестоящее сопровождение. Инженеры, решающие проблему клиента, могут добавлять тесты, документировать интерфейс или улучшать общий компонент. Клиентский спрос оплачивает работу, повторно используемые части которой возвращаются в сообщество.
Цикл не автоматический. Клиент может требовать конфиденциальные или узкоспециализированные изменения. Сроки продукта могут противоречить рецензированию сообществом. Компания с большим количеством оплачиваемого времени сопровождающих может получить непропорциональное влияние на проект.
Поэтому пользователям нужно знать, какие компоненты публичны, какие патчи попадают в вышестоящий проект, что покрывает контракт на поддержку и насколько легко другой инженерный провайдер сможет взять на себя ответственность.
Публичная информация не даёт полной картины собственности, выручки, штата или концентрации клиентов sysmocom. Было бы небезопасно делать выводы о коммерческом масштабе по активности на конференциях или видимым коммитам.
Подтверждаемый вывод: sysmocom даёт Welte и другим специалистам способ поддерживать работу, которая в противном случае сильнее зависела бы от нерегулярного волонтёрского труда.
Open source не устраняет узкое место экспертов
Сеть может уйти от зависимости от одного проприетарного поставщика и всё равно зависеть от небольшого числа людей, понимающих открытую альтернативу.
Доступ к исходному коду улучшает возможности клиента. Он позволяет другому инженеру изучить реализацию, заказать изменение или продолжить поддержку после ухода первоначального поставщика. Однако эти возможности значимы только тогда, когда код можно собрать, данные можно экспортировать, оборудование остаётся доступным, а система документирована достаточно, чтобы другая команда могла её эксплуатировать.
Юридическое право на форк — слабая защита, когда сеть зависит от недокументированной калибровки, приватных данных абонентов или памяти одного сопровождающего.
Это особенно важно для старых протоколов. Значительная часть зрелой работы Osmocom касается GSM, GPRS и других систем, которые больше не находятся в центре инвестиций мобильной отрасли.
Инфраструктура не исчезает, когда внимание производителей уходит. Промышленные системы, транспортное оборудование, исследовательские установки, региональные сети и специализированные пользователи могут оставаться зависимыми от старых технологий годами.
Это создаёт рынок сопровождения, который обычные показатели роста не отражают. База пользователей может быть слишком мала для нескольких крупных производителей, в то время как резкая замена остаётся дорогой или непрактичной.
Открытый код и документация могут стать страховкой непрерывности. Они позволяют операторам проверять поведение после того, как первоначальный поставщик сократил поддержку, мигрировать поэтапно или строить интерфейсы между старыми и новыми системами.
Они не делают продолжение эксплуатации автоматически разумным. Старые мобильные стандарты имеют уязвимости безопасности, снижающуюся доступность оборудования и ограниченную эффективность. Открытые реализации улучшают возможность оценивать и управлять этими ограничениями; они не устраняют их.
Поэтому устойчивость экосистемы зависит от воспроизводимых тестовых сред, понятных руководств, знаний об оборудовании, обучения и преемственности. Записи конференций и публичные истории проблем важны, потому что снижают стоимость входа для другого инженера.
Работа с открытым оборудованием показала, где заканчивается контроль ПО
Welte также работал над проектами RFID, смарт-карт и открытого оборудования, включая OpenPCD и librfid. Эти проекты получали меньше публичного внимания, чем Netfilter или Osmocom, но они усиливали тот же интерес к интерфейсам, сочетающим протокольную логику и физические устройства.
Системы RFID и смарт-карт нельзя понять только по ПО. Синхронизация, модуляция, антенны, аналоговое поведение и проприетарные считыватели влияют на то, что можно наблюдать.
Открытый считыватель или библиотека протоколов даёт исследователям больше контроля над обменом. Он также показывает, где этот контроль заканчивается. Чип может содержать секретные ключи, недокументированное поведение или производственные ограничения.
У открытого оборудования другая проблема устойчивости, чем у ПО. Репозиторий можно скопировать, но печатная плата зависит от компонентов, файлов производства, сборки и тестирования. Снятый с производства чип может сделать опубликованную конструкцию трудно воспроизводимой.
Поэтому документация должна включать спецификации компонентов, ревизии оборудования и известные замены, а не только исходные файлы.
Практический урок был перенесён в сотовую работу. Базовые станции и SIM взаимодействуют с синхронизацией, электрическими интерфейсами, криптографическими границами и специализированным оборудованием. Открытость ПО необходима, но окружающее устройство и цепочка доверия определяют, насколько независимая работа действительно возможна.
Инструменты SIM и eSIM перенесли открытость к контролю идентичности
Идентичность абонента — одна из самых значимых точек контроля в мобильной сети. SIM или профиль eSIM содержит идентификаторы, приложения и криптографический материал, используемые для определения, может ли устройство пройти аутентификацию и получить услугу.
Поэтому provisioning и управление жизненным циклом сочетают технические стандарты с организационными полномочиями.
Более поздняя работа Welte всё больше сосредоточена на этом уровне. pySim предоставляет инструменты для проверки, программирования и управления картами семейства SIM там, где пользователь имеет необходимые разрешения и ключи. osmo-remsim реализует специализированную архитектуру, которая делает физические SIM-ресурсы доступными через удалённых клиентов и банки SIM.
Его доклады и документация также рассматривают форматы профилей eUICC, механизмы GlobalPlatform, администрирование по воздуху и инфраструктуру, скрытую за упрощёнными потребительскими описаниями eSIM.
Ценность открытых инструментов — наблюдаемость. Инженеры могут проверять файлы, идентификаторы и обмен командами. Они могут автоматизировать легитимное provisioning, воспроизводить сбои и сравнивать поведение реализации с соответствующими спецификациями.
Граница полномочий остаётся строгой. Открытое ПО не предоставляет криптографические ключи, которые оператор не передал. Оно не разрешает произвольную установку профилей. Системы удалённого provisioning полагаются на сертификаты, защищённые каналы, доверенные роли и договорные права.
osmo-remsim не следует путать с обычным потребительским eSIM. Это архитектура удалённой SIM для специализированных сред, где доступ к SIM намеренно централизован. Она может поддерживать лаборатории, фермы устройств и контролируемые развёртывания, но создаёт собственные зависимости от доступности, задержек и контроля доступа.
Паттерн тот же, что в Netfilter и OpenBSC. Реализация становится видимой, в то время как сторона, владеющая ключами, оборудованием и юридическими полномочиями, по-прежнему определяет, какие действия разрешены.
Исследования безопасности получают лабораторию, а не свободу от последствий
Открытые сотовые реализации поддержали исследования безопасности, потому что позволяют исследователям строить контролируемые сети, генерировать необычную сигнализацию и наблюдать состояние протокола.
Исследователи могут сравнивать поведение устройств со стандартом, инструментировать код, вводить повреждённые входные данные и воспроизводить сбои. Это трудно сделать с производственным оборудованием, спроектированным так, чтобы скрывать внутреннюю логику.
Эта возможность несёт этические и юридические обязательства. Радиопередачи могут создавать помехи живым сетям. Идентичность и ключи абонентов чувствительны. Системы удалённой SIM могут создавать несанкционированный доступ, если контроль выходит из строя.
Поэтому профиль такой работы должен описывать техническую возможность, не рассматривая открытые инструменты как разрешение игнорировать правила спектра, контракты или согласие.
Также важно различать слабости протоколов и уязвимости реализаций. GSM содержит ограничения конструкции, влияющие на соответствующие системы. Дефект Osmocom может затрагивать только конкретный релиз или конфигурацию. Коммерческий телефон может вести себя иначе из-за расширения производителя.
Хорошее исследование определяет уровень и не превращает одно лабораторное наблюдение в универсальное утверждение.
Открытость улучшает проверку, потому что другие исследователи могут изучить метод, воспроизвести установку и оспорить вывод. Она не гарантирует корректность, особенно в малом специализированном сообществе, где слепые зоны могут сохраняться.
Исследовательская ценность выходит за пределы поиска уязвимостей. Открытые системы обучают инженеров распознавать нормальную сигнализацию, поддерживают работу по соответствию и дают контролируемую среду для реконструкции инцидентов.
Документация — часть инфраструктуры
Исходный код редко фиксирует все допущения, необходимые для эксплуатации телекоммуникационной системы.
Репозиторий может показывать, на какое значение установлен таймер, не объясняя почему. Он может реализовывать обходной путь производителя, не записывая, насколько распространено отклонение. Он может показывать ветку отказа, не показывая, как отказ выглядит на линии.
Это знание часто сохраняется в списках рассылки, докладах на конференциях, руководствах и памяти сопровождающих.
Welte вложил много сил в публичные технические объяснения. Встречи Osmocom, звонки разработчиков и записанные презентации охватывали архитектуру, сигнализацию, SIM-системы, форматы eSIM, GlobalPlatform и трассировку производительности.
Этот материал снижает барьер для будущих участников. Он особенно ценен для технологий, которые остаются операционно важными после того, как университеты и крупные производители переключили внимание на другое.
Документация сама по себе не решает проблему преемственности. Записанный доклад не может проверить патч безопасности или ответить на инцидент. Однако он может преобразовать часть неявного знания в форму, которую другой инженер может использовать. Долгосрочное здоровье Osmocom будет зависеть от того, продолжит ли знание переходить от отдельных людей в руководства, тесты, процессы релизов и поддерживаемые интерфейсы.
Открытые реализации перераспределяют ответственность
Организация, оценивающая открытый телекоммуникационный компонент, может свести решение к стоимости лицензии против цены производителя. Это упускает самое важное изменение.
Проприетарный поставщик обычно объединяет архитектуру, интеграцию, обновления, реагирование на угрозы безопасности и эскалацию в одно договорное отношение, даже когда клиент не может проверить реализацию.
Открытый проект раскрывает код и допускает несколько договорённостей о поддержке. Клиент должен затем решить, кто владеет каждой операционной обязанностью.
Кто-то должен выбирать совместимые релизы, квалифицировать оборудование, проектировать резервирование, защищать интерфейсы управления и поддерживать конфигурацию. Может не быть единого поезда релизов, охватывающего все компоненты. Компания поддержки может создать его, но результирующая система частично отражает выбор этой компании.
Реагирование на угрозы безопасности представляет ту же проблему. Публичный код допускает проверку, но рекомендации, патчи и обновления всё равно требуют сопровождающих и пользователей, способных действовать по ним.
Сигналы закупок также различаются. Традиционная операторская закупка ценит сертификацию, длительные периоды поддержки и финансовую способность поставщика поглощать сбои. Открытая инфраструктура может давать больше технического контроля, не предлагая тех же институциональных гарантий.
Подходящая модель зависит от развёртывания. Лаборатория может принять поддержку сообщества. Частная сеть, критичная для выручки, может требовать коммерческого обслуживания, запасного оборудования, проверенного восстановления и договорных сроков реакции. Публичный оператор может нуждаться в дополнительных гарантиях в отношении регулирования и межсетевого взаимодействия.
Способность проверять код может улучшить переговорную позицию, даже если поддержку предоставляет одна компания. Это снижает исключительный контроль этого поставщика над диагностикой и даёт клиенту возможный путь к другому эксперту. Эта возможность важна только тогда, когда организация готова ею воспользоваться.
Открытые телекоммуникации не могут устранить радио, регулирование или возраст
Самый сильный аргумент за открытую мобильную инфраструктуру одновременно больше всего страдает от преувеличения.
Osmocom демонстрирует, что важные сетевые функции могут быть реализованы, изучены и поддержаны вне вертикально интегрированного стека производителя. Это не показывает, что одно ПО составляет полную телекоммуникационную сеть.
Радиосистемы требуют выделенного спектра, проектирования РФ, антенн, синхронизации, питания, управления помехами и сертифицированного оборудования. Открытый исходный код не даёт разрешения на передачу и не гарантирует соблюдение обязательств по экстренным службам, безопасности или перехвату.
У безопасности аналогичные границы. Прозрачность делает тестирование возможным, но не может исправить каждую слабость старого стандарта, сохраняя совместимость.
Совместимость остаётся трудной, потому что стандарты содержат опции и неоднозначности, устройства содержат специфичное для производителя поведение, а синхронизация зависит от оборудования. Открытая реализация может выявить разногласие, не доказывая, что её интерпретация единственно правильная. Концентрация сопровождения — ещё одно ограничение. Osmocom охватывает многие функции, но специализированные знания остаются сосредоточенными в относительно небольшом сообществе и небольшом числе компаний.
Публичные данные также не дают полной, проверенной картины масштаба развёртывания. Лаборатории, частные сети, исследовательские системы и специализированное производственное использование задокументированы, но активность проекта и видимость на конференциях не должны превращаться в необоснованные заявления о глобальной доле рынка. Эти ограничения определяют достижение, а не умаляют его. Открытая инфраструктура ценна, потому что она вскрывает оставшиеся зависимости, а не прячет их внутри одного продукта.
Его влияние институциональное, а не одиночное
Имя Welte связано с достаточным числом проектов, чтобы профиль легко превратился в последовательность заявлений об изобретениях. Это исказило бы и его вклад, и сообщества, которые сделали работу устойчивой.
Netfilter вырос из более ранних файрволов Linux и работы Rusty Russell и многих других. nftables сопровождается и развивается более поздними участниками. Osmocom включает значительную работу Holger Freyther, Andreas Eversberg и более широкого международного сообщества. sysmocom — компания со своими сотрудниками и клиентами, а не ещё одно имя Welte.
Более точная мера его влияния — паттерн институционального строительства.
Он неоднократно выявлял интерфейс, который пользователи не могли проверить, писал или помогал создать достаточно кода, чтобы сделать возможным независимое экспериментирование, документировал поведение и помогал создать структуру, через которую работа могла продолжаться.
Для защиты GPL такой структурой были судебные иски и практика соблюдения требований. Для Osmocom — семейство проектов и техническое сообщество. Для sysmocom — платная инженерия рядом с публичным кодом. Каждая структура теперь проходит один и тот же тест. Проект может нести открытую лицензию, оставаясь практически зависимым от одного основателя. Более сильное свидетельство открытости — могут ли несколько сопровождающих проверять изменения, выпускать ПО, поддерживать оборудование и обучать следующую группу.
Netfilter уже прошёл одну версию такого теста, продолжая работать после того, как активное участие Welte закончилось. Будущая устойчивость Osmocom будет оцениваться по тому, сможет ли ответственность продолжать двигаться так же. Welte не открыл все телекоммуникации. Его более защитимая заслуга — показать, что закрытые операционные интерфейсы можно превратить в проверяемые системы и что публикация — только начало.
Коду нужны документация, правовая защита, тестовое оборудование, сопровождающие и способ оплачивать специализированную работу. Эти условия не отменяют власть производителей. Они дают операторам и исследователям альтернативу принятию её без доказательств.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров