
Открытый орган стандартизации, решения которого внедряются по всему миру.
Управление интернетом / IETF
IETF
Раздел «IETF» отслеживает институты, политические процессы, разработку стандартов, работу регистратур, споры об ответственности и практическое исполнение решений, влияющих на интернет-инфраструктуру. BTW.MEDIA объединяет открытые публикации, аналитику по источникам, институциональный контекст и длительное наблюдение за отдельными делами.
ГлобальныйУправление протоколамиРиск несовместимости

Процесс разработки протоколов и легитимность стандартов.
Разрыв между спецификацией и внедрением у поставщиков и операторов.
Крупные изменения стандартов обычно влияют на системы в цикле продолжительностью от 120 дней.
Последние материалы
Главные материалы: IETF
937 статей

IETF
Граница YANG-модели не совпадает с границей ответственности
Schema Mount позволяет использовать готовые модели в новом окружении. Но зависимости от родительских данных требуют отдельного владельца: неизменность модуля ещё не объясняет результат проверки конфигурации.
IETF
Сервер не видит разговор, но выбирает, чьё видео доставить
SFrame отделяет чтение медиаданных от их выборочной пересылки. Шифрование сужает возможности посредника, однако выбор потоков, смена качества и согласование ключей с опорными кадрами по-прежнему определяют, может ли участник следить за встречей.
IETF
Erik Kline и код DHCP, который назначили, но он не был свободен
В таблице значение 160 выглядело занятым одной стандартизованной функцией. В реальной сети оказалось, что некоторые устройства давно читают его иначе. RFC 8910, одним из авторов которого стал Erik Kline, не пытается отменить ни полномочия реестра, ни существование прошивок. Он…

IETF
Проект YANG для RPKI-маршрутизаторов добавил счётчики сбоев. Снимок — не история
Плановый перезапуск кэша и его намеренное отключение могут одинаково выглядеть как оборванная RPKI-сессия, но требуют от маршрутизатора разных действий. Новая редакция модели SIDROPS точнее называет эти состояния. Задача управления начинается после сбора: сохранить контекст, без…

IETF
James Gould и сигнал редактирования, который не доказывает политику
Пустое место в ответе RDAP выглядит просто, но может иметь разное происхождение. Значение могло никогда не существовать, а могло быть скрыто от клиента с данным уровнем доступа. RFC 9537, соавтором которого стал James Gould, позволяет серверу структурированно заявить о втором…
IETF
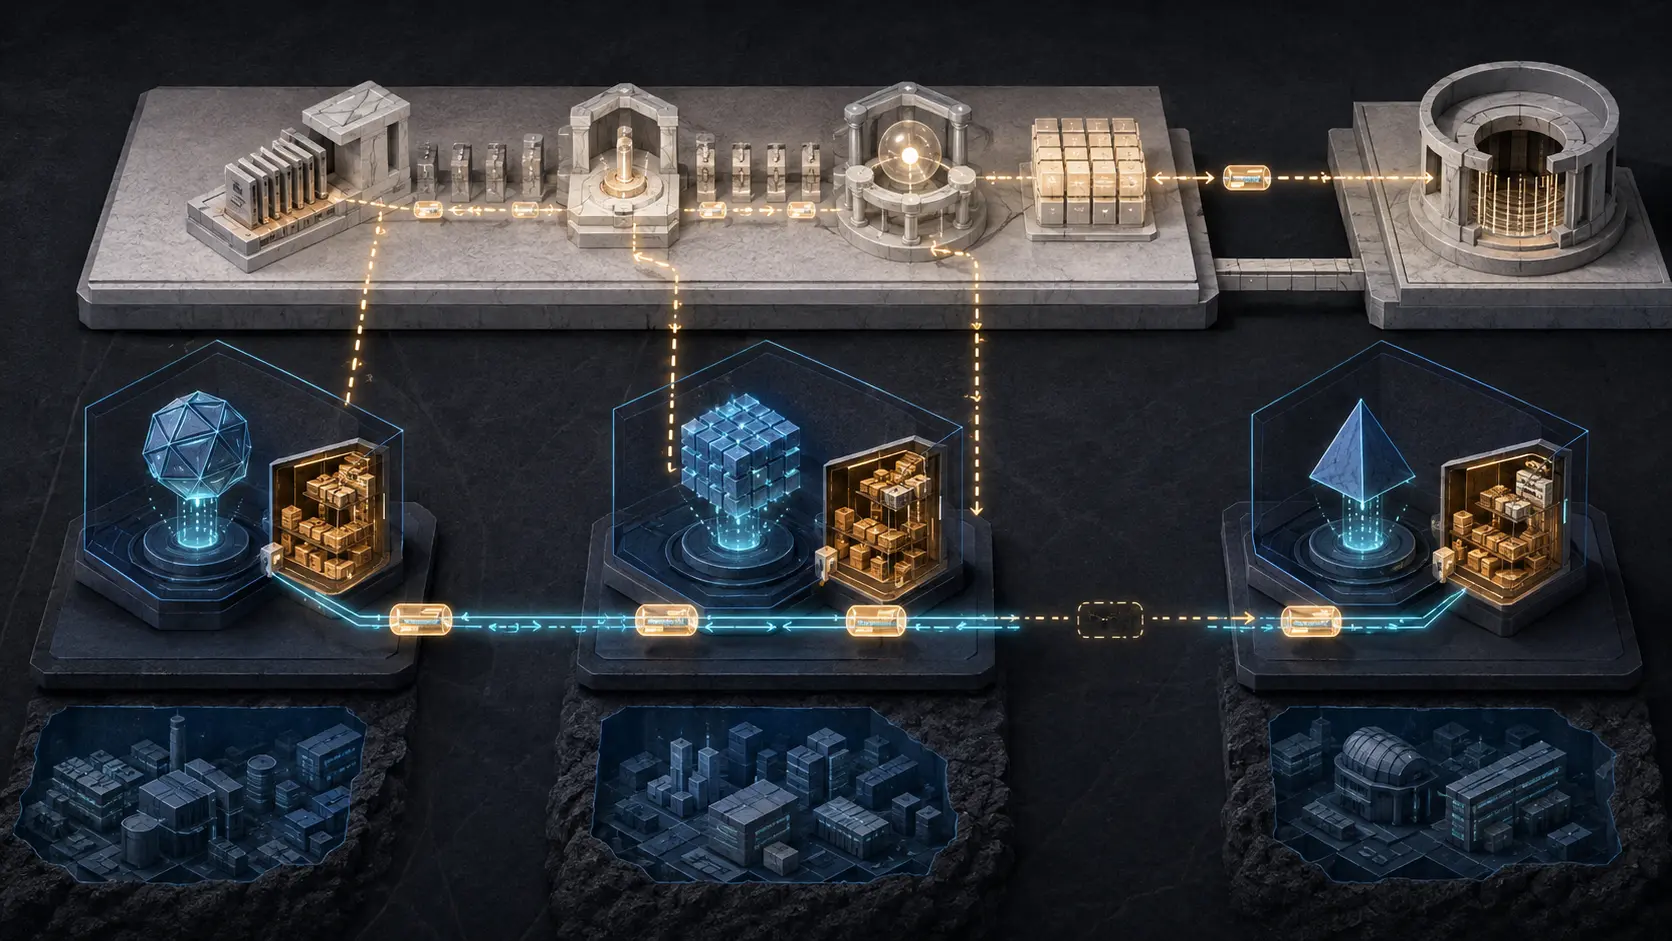
Проект по аудиту агентов добавил собственные хранилища. Независимость — отдельный слой
Журнал не становится независимым доказательством лишь потому, что передаётся вместе с запросом агента или попадает в компонент под названием Audit Store. Новая редакция индивидуального Internet-Draft разрешает агентам обмениваться записями между хранилищами, которыми управляют их…

IETF
Hugo Krawczyk и публичная соль, которая не укрепляет пароль
Слово «соль» часто подменяет собой модель угроз. Если значение видно, его объявляют утекшим; если оно добавлено к паролю, пароль считают защищённым. В HKDF обе реакции ошибочны. Схема extract-then-expand, разработанная Hugo Krawczyk, разводит свойства исходного материала…

IETF
Переработанный проект CFRG о кривых оставляет вызывающим протоколам три решения о допустимости
Последовательность байтов может пройти все математические проверки и всё же оказаться недопустимой для принявшего её протокола. Редакция 14 проекта CFRG о кривых, удобных для спаривания, делает эту границу явной: общий документ восстанавливает корректный математический объект, а…

IETF
Suzanne Woolf и метка сервера, которая не является идентичностью машины
Идентификатор в DNS-ответе легко принять за точное имя ответившего компьютера. В сети с anycast, балансировщиками и значениями, назначаемыми оператором, это слишком сильный вывод. RFC 4892, написанный при участии Suzanne Woolf, предлагает более строгий подход: сначала связать…

IETF
Удаление — главный тест для проекта DNSOP об интеграции на исходе Last Call
Привязать домен к приложению можно за один сеанс: опубликовать запись, нажать кнопку проверки, получить подтверждение. Но исчезновение записи редко укладывается в один щелчок. К назначенному сроку завершения Last Call проект DNSOP ставит более важный вопрос: когда приложение…

IETF
Sara Dickinson и обещание резолвера, которое не доказывает шифрование
Значок замка рядом с настройкой DNS говорит правду, но только о своём участке: канал от клиента до выбранного рекурсивного резолвера защищён. Он ничего не сообщает о сроке хранения запроса, доступе сотрудников, сопоставлении сеансов, фильтрации ответа и данных, ушедших дальше.…
IETF
Ole Trøan и три решения, которые скрывал NAT
Два глобальных адреса IPv6, два маршрутизатора и два DNS-резолвера ещё не образуют надёжную многоканальную связь. До первой отправки нужно согласовать адрес источника, первый переход и контекст имён. Редакторская работа Ole Trøan над RFC 7157 показывает, какие решения пограничный…

IETF
Аттестация в CSR вышла на Last Call, но сертификат не является записью проверки
Публичный сертификат может быть технически безупречным и при этом ничего не говорить о том, что именно проверил удостоверяющий центр перед выпуском. Проект аттестации в CSR, вышедший на Last Call в IETF, переносит свидетельства об устройстве к CA или RA, но разрешает получателю…

IETF
Авторизованный MPLS-сосед всё равно остаётся за границей доверия
Межоператорское соединение требует сотрудничества, но не объединения ответственности. Канал может быть законным, аутентифицированным и необходимым клиентам, однако удалённое ядро не становится частью локальной доверенной зоны. RFC 5920 проводит эту границу явно: разрешение на…

IETF
Внутриполосный канал управления использует транспортный путь, но не наследует его полномочия
Узлом MPLS-TP без штатной доставки IP и физически отдельной сети управления всё равно можно управлять через транспортную инфраструктуру. RFC 5718 создаёт такой путь доставки с помощью Generic Associated Channel, однако канал не устанавливает личность отправителя и не разрешает…

IETF
Tim Chown и список узлов, спрятанный в плане IPv6-адресации
IPv6 сделал слепой перебор невыгодным, но не отменил разведку. Работы Tim Chown показывают, как правила выдачи адресов и эксплуатационные следы превращают огромное пространство в небольшие наборы кандидатов — и почему ни один такой набор нельзя принимать за полный реестр.

IETF
GAAP-23 фиксирует диапазоны адресов, но не гарантирует сходимость после разделения сети
Физическая связность может восстановиться, а логическая группа — остаться разделённой. В версии 23 GAAP независимым реализациям предписаны общие диапазоны IPv4 и IPv6. Одновременно проект признаёт более трудный случай: один и тот же групповой идентификатор по разные стороны…

IETF
Brian Haberman и 40-битный глобальный идентификатор, который не был квитанцией о выделении
Локальная сеть может сама создать IPv6-префикс, почти наверняка не совпадающий с выбором другой сети. RFC 4193, написанный при участии Brian Haberman, добился этого без центрального распределителя. Однако высокая вероятность не выдаёт права на глобальную маршрутизацию и не…

IETF
Обнаруженный Ethernet-адрес указывает следующий переход, но не управляет политикой канала
Когда сосед сообщает свой MAC-адрес, появляются два разных факта: куда отправить следующий кадр и каким разрешено считать канал. RFC 7213 даёт первый ответ, но не второй. Он позволяет обнаруживать параметры Ethernet на каналах MPLS-TP без IP-плоскости данных, сохраняя топологию…

IETF
Редакция PROBE в IETF признала: аналогия с ping ввела в заблуждение и код, и взгляд
Новое приложение об опыте эксплуатации фиксирует редкую для стандарта откровенность: знакомое сравнение способно стать неписаной инструкцией — сначала для разработчика, а затем для оператора, который читает результат.
Доступ для участников
Закрытая аналитика профиля
Войдите, чтобы открыть полные профили и углублённые разделы.
Брифинг Стратегического сообщества
Вступите и войдите, чтобы открыть стратегические обзоры.
Вступить в Стратегическое сообществоОбзор Альянса лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров