
Кратко
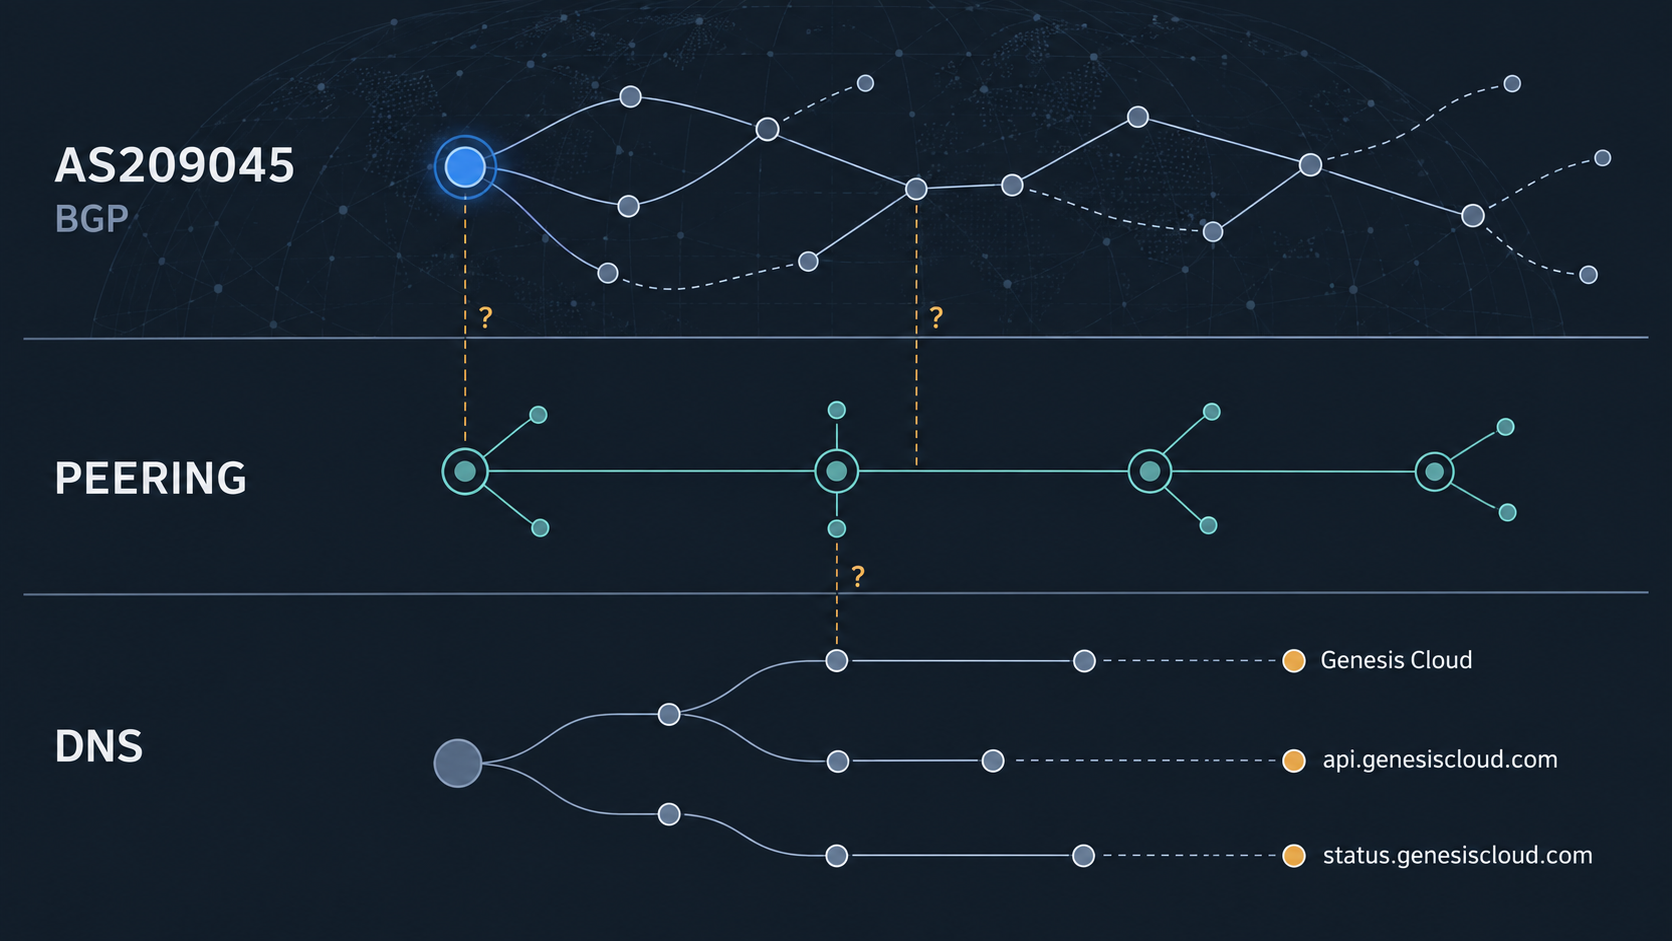
- AS209045, записи маршрутизации, PeeringDB, DNS и прикладные домены описывают разные контрольные поверхности; ни одна из них сама по себе не подтверждает работоспособность всей цепочки.
- Для оценки непрерывности нужно связать наблюдаемое происхождение префиксов, соседей AS, DNS-размещение, хостинг API и фактическое поведение приложения — причём по независимым источникам и во времени.
От автономной системы к клиентскому запросу
Самая распространённая ошибка в анализе облачной инфраструктуры — принять один видимый идентификатор за доказательство всей операционной цепочки. Для Genesis Cloud таким идентификатором может выглядеть AS209045: его можно найти в публичных реестрах, маршрутизирующих наборах данных и инструментах наблюдения BGP. Но автономная система — это не синоним единого дата-центра, конкретного API, учётной записи DNS или гарантированной доступности для каждого клиента.
Запись RDAP описывает зарегистрированный объект автономной системы и его административные атрибуты, а REST-представление RIPE Database даёт машиночитаемый вариант тех же данных (RDAP AS209045, RIPE Database JSON). Статистический обзор ASN добавляет контекст об объявляемых ресурсах и наблюдаемой активности (AS overview). Эти материалы полезны для установления идентичности объекта, но не являются доказательством того, что каждый связанный с Genesis Cloud сервис сегодня обслуживается через этот ASN.
Следующий уровень — префиксы и их видимость. Данные об объявленных префиксах показывают, какие сети наблюдатель связывает с AS209045 (announced prefixes). История маршрутов помогает увидеть изменения во времени (routing history), а данные о соседях AS — контекст наблюдаемой связности (ASN neighbours). При этом любой такой результат зависит от коллекторов, периода наблюдения и конкретного маршрута. Видимость объявления в одном наборе наблюдений не равна глобальной достижимости, а отсутствие объявления в конкретном коллекторе не доказывает полного отсутствия маршрута.
Именно поэтому вопрос о непрерывности должен формулироваться не как «есть ли у компании ASN», а как последовательность проверяемых переходов:
- зарегистрирован ли автономный объект;
- действительно ли нужный префикс сейчас объявляется;
- видят ли его независимые коллекторы;
- соответствуют ли наблюдаемые соседи заявленной политике и данным о пиринге;
- ведёт ли маршрут к тому месту, где размещён нужный endpoint;
- разрешается ли доменное имя в ожидаемую инфраструктуру;
- отвечает ли приложение и выполняет ли клиентскую операцию.
Разрыв на любом этапе меняет коммерческий результат, даже если остальные слои выглядят нормально.
Пиринг — это не контракт непрерывности
Поиск маршрутов и объектов происхождения может связать AS209045 с конкретными route- и route6-записями в RIPE Database (route objects). PeeringDB, в свою очередь, предназначен для публикации сведений о сетях и точках межсоединения (PeeringDB network, PeeringDB IXLAN). Это важные источники для проверки заявленной архитектуры: они позволяют сопоставить ASN, заявленные точки присутствия и потенциальных соседей.
Но запись о пиринге не устанавливает, что двусторонний обмен трафиком непрерывно работает именно в момент клиентского сбоя. Она также не показывает, какой объём трафика проходит через конкретное соединение, какие маршруты используются для конкретного адреса или кто имеет полномочия изменить коммерческую политику транзита. Публичная карточка сети — декларативный слой; маршрутная таблица — наблюдаемый слой; договор, конфигурация и фактический поток — другие слои, которые публичная запись не раскрывает.
Инструменты вроде bgp.tools предоставляют ещё один независимый ракурс на ASN и его объявления (bgp.tools AS209045). Данные RIPE RIS и RouteViews полезны для сопоставления наблюдений разных коллекторов (RIPE RIS, RouteViews archive). Если несколько независимых систем видят один и тот же маршрут, это усиливает утверждение о наблюдаемости маршрута в соответствующий момент. Однако даже согласованные наблюдения не превращаются в доказательство глобальной доступности приложения: они подтверждают маршрутный факт в пределах покрытия коллекторов, а не успешное выполнение API-запроса.
Для клиента разница практична. Сетевой оператор может видеть маршрут к адресу, но TCP-соединение может завершаться на фильтре, балансировщике или недоступном backend. DNS может отдавать адрес, который не совпадает с ожидаемым путём доставки. API может принимать соединение и возвращать ошибку авторизации, перегрузки или зависимости. Поэтому «маршрут есть» — лишь необходимое, но не достаточное условие непрерывности.
DNS соединяет имя с адресом, но не раскрывает полный контроль
Доменная зона добавляет другую контрольную поверхность. WHOIS/RDAP домена показывает регистрационные сведения GenesisCloud.com (Verisign RDAP). Запрос к DNS за NS-записями показывает делегированные серверы имён (DNS NS), SOA — параметры авторитетной зоны и её серийную модель (DNS SOA), а A-запрос — наблюдаемый IPv4-ответ для основного домена (DNS A).
Для прикладных адресов важнее отдельная проверка: api.genesiscloud.com может иметь собственный A-ответ (API A) и AAAA-ответ (API AAAA), тогда как status.genesiscloud.com может указывать на иной адрес (Status A). Это уже показывает, что основной домен, API и статусная система нельзя автоматически считать одним endpoint или одной инфраструктурной зоной.
DNS, однако, не отвечает на вопрос о том, кто фактически управляет учётной записью провайдера DNS, кто может изменить записи и какие внутренние зависимости стоят за адресом. Делегирование подтверждает путь разрешения имени, но не раскрывает полномочия, резервную процедуру, происхождение трафика или состояние приложения. Даже неизменный DNS-ответ может вести к недоступному сервису; быстро изменившийся ответ может быть законной частью аварийного переключения.
С коммерческой точки зрения DNS создаёт отдельный риск концентрации. Если API зависит от одной зоны, одного набора авторитетных серверов или одной цепочки автоматизации, то проблема в доменной службе может проявиться как недоступность облака, хотя маршрутизация до части адресов остаётся исправной. И наоборот, изменение DNS не доказывает изменение владения сервисом: оно может быть операционной перестройкой, миграцией, балансировкой или реакцией на инцидент.
Endpoint и приложение требуют отдельного наблюдения
Публичная документация Genesis Cloud описывает интерфейс разработчика (developer portal), а API-документация указывает на вычислительный endpoint (compute API). Terraform-провайдер GenesisCloud показывает, как внешние инструменты могут обращаться к API и автоматизировать ресурсы (Terraform provider). Эти материалы помогают понять заявленный интерфейс и потенциальную зависимость клиентов от endpoint, но документация и код клиента не являются телеметрией доступности.
Операционная проверка должна разделять как минимум четыре результата: DNS-ответ, установление сетевого соединения, HTTP-ответ и успешность прикладной операции. Ошибка на первом уровне указывает на проблему разрешения или делегирования; ошибка на втором — на маршрут, фильтрацию или endpoint; ошибка HTTP — на балансировщик, сервис или авторизацию; успешный HTTP-ответ с неудачной операцией — на состояние backend, квоты, учётные данные или зависимость управления ресурсами.
Сервисная страница даёт ещё один независимый канал наблюдения. Сводка статуса Genesis Cloud публикуется через API статуса (status summary), а список инцидентов — отдельным endpoint (status incidents). Эти данные могут подтвердить, что оператор признал определённую проблему или сообщил о ней. Они не подтверждают отсутствие незаявленного инцидента, не измеряют доступность каждого клиента и не устанавливают причинность между изменением маршрута и поведением API.
Сертификаты и исторические записи DNS также дают контекст, но не заменяют операционное доказательство. Поиск сертификатов для поддоменов Genesis Cloud помогает увидеть публично раскрытые имена (Certificate Transparency). История NS-записей genesiscloud.com может показать изменения делегирования (SecurityTrails domain history), а история A-записей api.genesiscloud.com — изменения наблюдаемого адреса (SecurityTrails API history). Такие источники помогают построить временную линию, но исторический факт изменения не говорит сам по себе, был ли он запланированным, аварийным или связанным с потерей клиентской доступности.
Что превращает сетевую декларацию в риск непрерывности
Причинная цепочка становится убедительной только при совпадении независимых наблюдений во времени. Например, если один или несколько префиксов перестают быть видны в нескольких коллекторах, одновременно меняются DNS-ответы API, статусная система сообщает об инциденте, а прикладные запросы не проходят, тогда появляется проверяемая гипотеза об операционном событии. Но даже в этом случае нужно отличать корреляцию от причины: DNS мог измениться как реакция на уже случившийся сбой маршрутизации.
Обратная ситуация не менее важна. Стабильные маршруты не опровергают проблему приложения. Стабильный DNS не подтверждает работоспособность backend. Наличие API-документации не подтверждает действительность учётных данных. Публичное объявление ASN не подтверждает, что все клиентские сети имеют одинаковый путь до сервиса.
Отдельно следует проверять RPKI и возможную фильтрацию. Если релевантный префикс имеет ROA, его валидность может влиять на решения сетей, которые применяют RPKI-политику. Но без конкретного префикса, наблюдаемого статуса и маршрута нельзя утверждать, что именно RPKI вызвала или может вызвать недоступность. Проверка должна сопоставлять origin ASN, длину префикса, ROA и реакцию независимых сетей, а не превращать сам факт существования RPKI в объяснение инцидента.
Для покупателей облачных GPU-ресурсов следствие очевидно: оценивать нужно не только обещанную ёмкость и наличие API, но и способность пережить разрыв каждого слоя. Это означает резервные DNS-каналы, независимое управление доменами и сертификатами, экспорт конфигурации, проверку альтернативного пути к контрольной плоскости и заранее измеренные сроки восстановления. Такие меры не доказывают, что Genesis Cloud ненадёжен. Они признают, что публичные источники не позволяют свести автономную систему, DNS и приложение к единому доказанному контуру.
Вывод
Публичная картина Genesis Cloud сегодня лучше описывается как набор частично связанных свидетельств. Реестр подтверждает идентичность автономной системы; BGP-источники показывают наблюдаемость маршрутов; PeeringDB описывает заявленную сетевую среду; DNS связывает доменные имена с адресами; документация и статусные endpoint раскрывают заявленный интерфейс и сообщения оператора. Ни один слой не доказывает весь путь от клиента до рабочего backend.
Следующее условие для более сильного вывода — воспроизводимое наблюдение одной и той же цепочки из нескольких независимых точек: маршрут, DNS, соединение, HTTP и успешная прикладная операция, сопоставленные по времени с изменениями и инцидентами. Пока такого публичного замыкания цепочки нет, корректный вывод ограничен: сетевые декларации Genesis Cloud могут быть реальными, но их видимость не равна доказанной глобальной непрерывности облачного сервиса.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров