
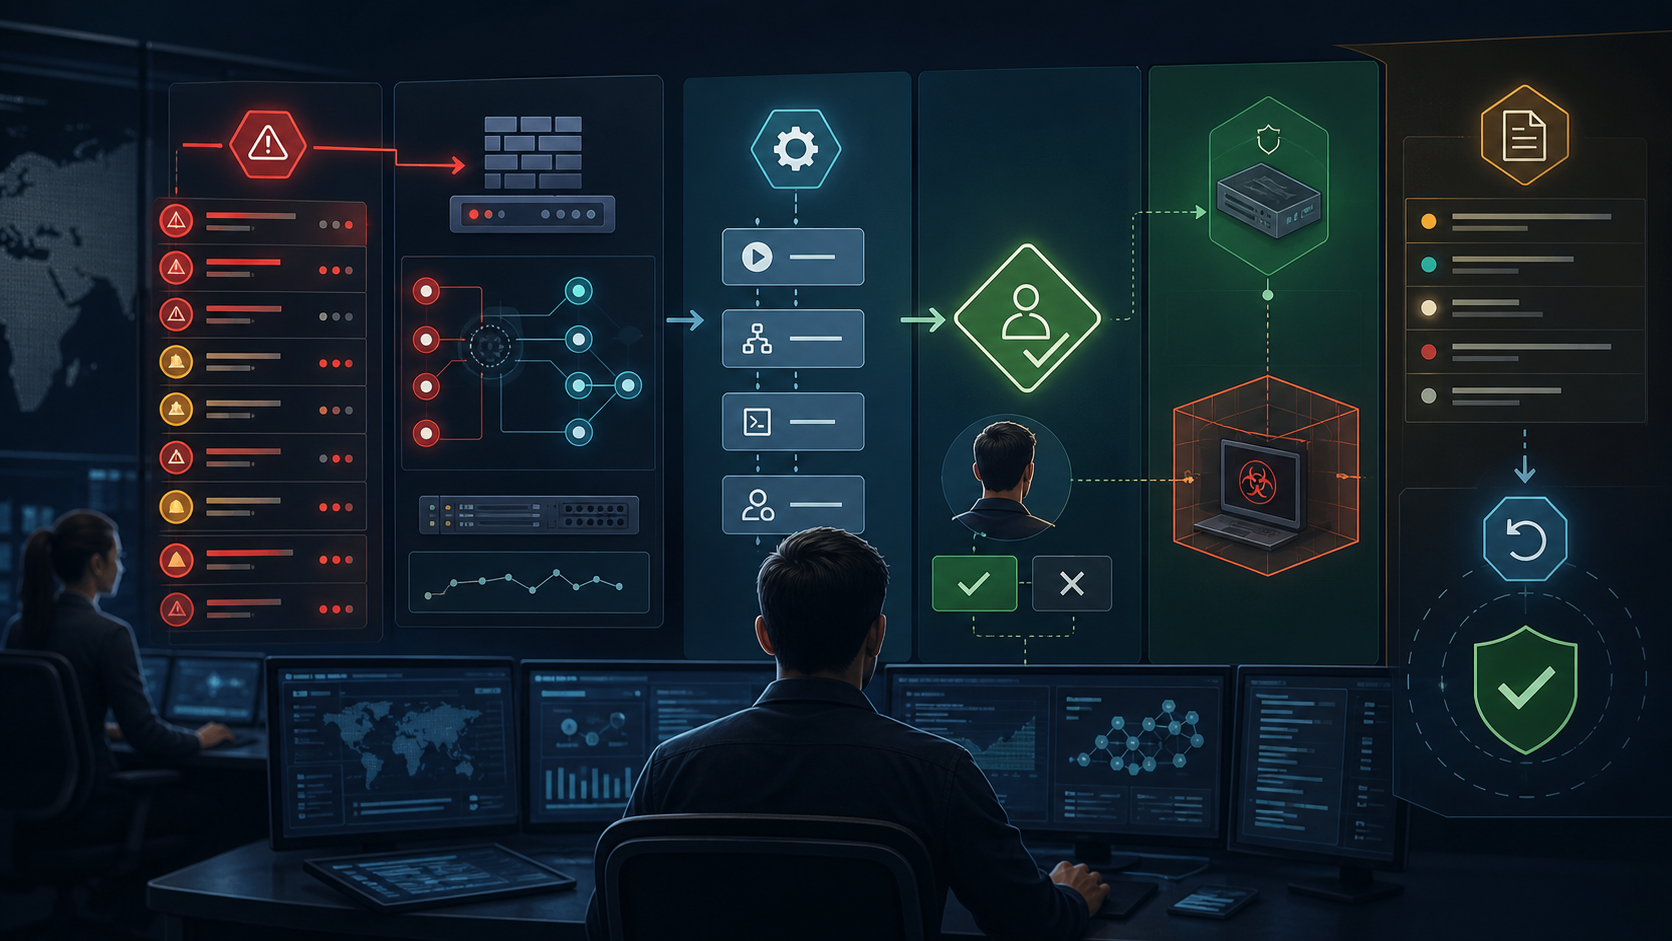
Кратко
- Главный производственный показатель для Fortinet — принятое действие безопасности: блокировка, карантин, установка политики, обновление инцидента, изменение прошивки или устранение при поддержке ИИ, которое должно быть достаточно конкретным, чтобы принести пользу, и достаточно обратимым, чтобы не создать более крупную операционную проблему.
- Публичные источники показывают, что в FortiGate, FortiManager, FortiAnalyzer, FortiSOAR, FortiAI, FortiGuard и FortiCloud есть реально работающие контрольные примитивы: матрицы согласования, предпросмотр установки, версии, откат конфигурации, обработчики оповещений, автоматизационные связки, плейбуки SOAR, ручные задачи, сводки ИИ, действия коннектора FortiGate и публичные страницы статуса облачных сервисов.
- Сложность не в наличии функций. Ценность Fortinet зависит от дисциплины заказчика: качества доказательств, области ADOM и VDOM, состояния учётных записей и конечных точек, прошивки устройств, согласованности пакетов политик, ложных срабатываний оповещений, проверки аналитиками и репетиций отката.
- Бизнес-обоснование Fortinet сильнее всего, когда покупатели считают стоимость принятого и проверенного действия безопасности, а не стоимость устройства, заблокированного события или рекомендации ИИ. Та же интегрированная платформа, которая сокращает зоопарк инструментов, может одновременно сконцентрировать затраты на переход, усложнить лицензирование и усилить зависимость от плоскости управления.
Действие после оповещения — главный тест продукта
Центр эксплуатации безопасности получает оповещение о том, что хост, возможно, скомпрометирован. Простая версия панели управления говорит, что продукт обнаружил угрозу. Производственная версия сложнее. Аналитик должен решить, действительно ли хост скомпрометирован, свежие ли доказательства, совпадает ли цель с активом из реестра, критичен ли трафик для бизнеса, управляется ли конечная точка, не отключит ли карантин ноутбук руководителя в поездке, не нарушит ли блокировка на межсетевом экране платёжный процесс, не затронет ли изменение веб-фильтра общий прокси и сможет ли команда отменить решение, если оно окажется неверным.
Это правильный показатель для Fortinet, Inc. Fortinet — не просто поставщик устройств или каналов угроз. Компания развивает широкую платформу безопасности вокруг FortiGate, FortiOS, FortiManager, FortiAnalyzer, FortiSOAR, FortiAI, FortiGuard и FortiCloud. Компания сильнее всего тогда, когда эти поверхности переводят повторяющуюся задачу безопасности от оповещения к принятому действию, не теряя цепочку доказательств. Действием может быть карантин в FortiGate, установка политики в FortiManager, операция блокировки и разблокировки в FortiSOAR, заметка об инциденте в FortiAnalyzer, запрос, сгенерированный FortiAI, или обновление прошивки.
В каждом случае полезный результат — не «система что-то сделала», а «организация приняла именно это действие, поняла его область, зафиксировала причину, проверила результат и смогла восстановиться».
Публичный каталог продуктов Fortinet объясняет, почему этот показатель важен. Компания перечисляет FortiGate NGFW, FortiGate Cloud, FortiGuard AI-Powered Security Services, FortiManager, FortiAnalyzer, FortiOS, FortiSOAR, FortiSIEM, FortiNAC, FortiSASE и другие сервисы платформы на своейстранице продуктов. В годовом отчёте говорится, что продажи продуктов FortiGate значительны и что защищённое сетевое оборудование FortiGate включает межсетевой экран, межсетевой экран нового поколения, защищённый веб-шлюз, SSL-инспекцию, SD-WAN, предотвращение вторжений, предотвращение утечек данных, VPN, контроллер коммутаторов и беспроводных сетей, а также функции WAN-периметра. В том же документе выручка от продуктов отделена от выручки от FortiGuard, FortiCare, SaaS и сервисов поддержки, которые признаются в течение срока оказания услуг (годовой отчёт Fortinet 2025 по форме 10-K).
Такое сочетание создаёт характерную операционную проблему. Fortinet часто находится на пути реального трафика, а не только в слое отчётности. Ложное срабатывание — не просто плохая оценка на панели управления. Оно может превратиться в заблокированный IP-адрес, отключённую конечную точку, запрещённый вход администратора, остановленный туннель, пакет политик, установленный не на тот объект, или окно прошивки, поглощающее ночь техобслуживания. Пропущенное обнаружение может быть хуже, но суть статьи в том, что покупатели средств безопасности должны учитывать обе стороны.
Лучшая профилактика ценна только тогда, когда не создаёт незапланированных восстановительных работ.
Соблазн — оценивать Fortinet по числу заблокированных попыток или широте продуктового семейства. Эти цифры могут быть полезны, но они не решают производственный вопрос. Межсетевой экран, блокирующий миллионы событий, всё равно может создать проблемы, если одно автоматическое реагирование слишком широкое. ИИ-ассистент, пишущий полезную сводку, всё равно может быть небезопасен, если аналитик не может связать рекомендацию с журналами и затронутыми активами. Плейбук SOAR, экономящий минуты, всё равно может быть дорогим, если путь разблокировки неоднозначен.
Публичная страница статуса может быть зелёной, пока локальное устройство клиента не соответствует политике или работает на неподдерживаемой прошивке.
Лучший тест начинается с повторяющейся задачи. Для сетевой команды это может быть: «Заблокируйте этот адрес управления и контроля (C2) на правильных точках принуждения на четыре часа, затем снимите блокировку и покажите, что бизнес-сервис продолжает работать». Для SOC: «Поместите эту конечную точку в карантин только после подтверждения личности, состояния устройства, источника оповещения и владельца бизнеса, затем задокументируйте критерии снятия карантина».
Для управляемого поставщика безопасности: «Примените специфическое для клиента изменение политики FortiGate через согласованный процесс, не смешивая тенантов, и сохраните доказательства для аудита». Для аналитика с ИИ-ассистентом: «Используйте FortiAI для сбора контекста и предложения запроса, но требуйте, чтобы человек принял шаг сдерживания».
Платформа Fortinet имеет многие примитивы для такой работы. Публичная документация показывает процессы согласования, предпросмотр установки, рецензирование политик, историю версий конфигурации, автоматизационные связки, карантин по входящему вебхуку, обработчики оповещений, поддержку исследований ИИ, триггеры SOAR, ручной ввод и действия коннектора «блокировать/разблокировать». Вопрос в том, работают ли эти примитивы как система управления, а не как удобные кнопки.
FortiGate делает действие значимым
FortiGate — самая важная граница Fortinet, потому что именно здесь намерение безопасности встречается с реальным трафиком. Политика, вердикт подписки или действие автоматизации могут повлиять на поток пакетов, доступ пользователей, связность филиалов, маршрутизацию SD-WAN, поведение инспекции и реакцию конечных точек. Поэтому наследие устройств по-прежнему важно для компании, даже когда она добавляет облачное управление, ИИ-ассистентов и процессы SOAR.
Публичная страницаFortiGate NGFWпредставляет широкое семейство устройств с опубликованными характеристиками моделей и позиционированием в защите от угроз. Эти цифры помогают сравнивать форм-факторы, но не измеряют принятые действия безопасности. Принятое действие выглядит иначе: какой интерфейс, какой VDOM, какая политика, какой субъект, какой источник, какой получатель, какой пользователь, какое временное окно, какой путь журналирования, какой откат. Продукт может обладать высокой пропускной способностью и всё равно давать плохой результат, если правило установлено слишком широко или если откат восстанавливает трафик, но оставляет базу политик несогласованной.
Автоматизационные связки FortiGate показывают и привлекательность, и риск. Документация FortiOS 8.0 говорит, что автоматизационная связка состоит из двух частей: триггера и действий. Триггером может быть конкретное событие журнала или неудачная попытка входа; действие — то, что FortiGate делает в ответ (автоматизационные связки). Это понятный способ сократить время ручного реагирования. Но это также означает, что качество триггера становится частью действия. Если триггер шумный, устаревший или неправильно ограничен, автоматический ответ наследует этот дефект.
Связка карантина по входящему вебхуку — конкретный пример. Документация Fortinet говорит, что при срабатывании связки FortiGate помещает MAC-адрес в карантин, создаётся журнал событий, а UUID FortiClient помещается в карантин на стороне EMS-сервера (связка карантина по входящему вебхуку). Это именно то действие, которое может сэкономить время при реальном инциденте. И это именно то действие, которому нужны критерии приёмки. Какая система отправила вебхук? Подтверждена ли личность хоста? Принадлежит ли MAC-адрес виртуальному адаптеру, док-станции, общему устройству или устаревшему активу? Своевременно ли обновляется статус EMS? Кто может снять конечную точку с карантина? Что будет, если конечной точкой пользуется рабочая станция больницы, оператор завода или удалённый руководитель?
Журналирование событий важно, потому что оно создаёт доказательства, но журнал событий — не вся цепочка доказательств. Хорошая запись о сдерживании должна включать оповещение, корреляцию, владельца актива, личность пользователя, состояние устройства, цель действия, время действия, утвердившего исполнителя, ожидаемый радиус поражения, ответственного за откат и шаг проверки. Fortinet может предоставить телеметрию продукта и журналы действий. Операционный контекст должен дать заказчик.
Собственная документация Fortinet о резервном копировании подтверждает эту мысль. Руководство по резервному копированию конфигурации FortiOS говорит, что крайне важно делать резервную копию конфигурации FortiGate после успешной настройки, потому что некоторые случаи перезагрузки или загрузки прошивки стирают конфигурацию, и её придётся воссоздавать, если резервная копия недоступна (резервные копии конфигурации и сброс). Это не побочная тема. Это вторая половина принятого действия. Организация должна знать не только что изменилось, но и к какому заведомо рабочему состоянию можно вернуться.
Сильнейшие внедрения Fortinet будут относиться к действиям FortiGate как к точечным изменениям, а не к общим блокировкам. Они определят, какие действия могут выполняться автоматически, какие требуют одобрения аналитика, какие требуют управления изменениями, какие разрешены только в узком временном окне, а какие нельзя автоматизировать никогда. Они будут различать локальный карантин и сетевую блокировку, временную реакцию на индикатор и долговременную политику, вердикт подписки FortiGuard и конкретное бизнес-решение о приемлемом риске.
Преимущество Fortinet в том, что его устройства, системы управления и продукты для SOC могут обмениваться большим контекстом, чем набор разрозненных точечных инструментов. Риск в том, что общий контекст может сделать широкое действие проще, чем оно есть на самом деле. Покупатель Fortinet должен спрашивать не только, умеет ли продукт блокировать. Он должен спрашивать, может ли организация показать, что блокировка была правильной, на правильном средстве контроля, правильной длительности и с правильным путём снятия.
FortiManager: место, где приёмка становится управлением
Если FortiGate делает действие значимым, то FortiManager — это то место, где многие организации пытаются сделать его управляемым. Ценность продукта не только в централизованном администрировании. Это возможность предлагать, рецензировать, просматривать, устанавливать, отслеживать и откатывать изменения политик с меньшей двусмысленностью, чем локальное редактирование консоли на множестве устройств.
Страница продуктаFortiManagerподчёркивает централизованное управление и автоматизацию через REST API, скрипты, коннекторы и автоматизационные связки, а также облачное управление для гибридных сред. Самые важные доказательства — в руководстве по администрированию. Матрицы согласования рабочих процессов FortiManager определяют, какие пользователи должны одобрять или отклонять изменения политик для каждого ADOM. В матрицу можно добавить до восьми групп согласования, и один пользователь из каждой группы должен одобрить изменения до их принятия (согласование рабочих процессов).
Это надёжный примитив для показателя принятого результата. Изменение политики не должно попадать в продакшн только потому, что один человек может кликнуть быстрее, чем объясняется риск. Матрицы согласования создают разделение обязанностей: владелец сети, владелец безопасности, владелец бизнеса, рецензент управляемого сервиса или региональный администратор. А ещё они создают место, где организация может задать вопрос, на который Fortinet ответить не может: должно ли это изменение существовать?
Процесс установки FortiManager создаёт вторую контрольную точку. В документации сказано, что мастер установки устанавливает пакеты политик и настройки устройств на одно или несколько устройств FortiGate, включая настройки, специфичные для устройств, связанных с этим пакетом (установка пакетов политик и настроек устройств). Страница повторной установки политики говорит, что пользователь может открыть предпросмотр установки и отменить её до внесения изменений (повторная установка политики). Предпросмотр и отмена — не самые эффектные функции, но они критически важны. Это тот момент, когда изменение ещё можно остановить, не касаясь продакшена.
Версии завершают базовую форму управления. Документация FortiManager говорит, что при создании или редактировании политики история сохраняется как версия; пользователи могут просматривать версии и возвращать политику к выбранной более ранней версии (возврат политики к предыдущей версии). История версий конфигурации хранит версии устройств и позволяет просматривать, сравнивать, откатывать и загружать конфигурации (просмотр истории версий конфигурации). Версии ADOM могут показывать различия и восстанавливать пакеты политик, объекты и консоль VPN до выбранной версии (версии ADOM).
Оговорка здесь решающая. На странице лучших практик Fortinet по возврату конфигурации FortiGate сказано, что FortiManager может вернуть FortiGate к более ранней версии, но эта операция не затрагивает пакет политик, хранящийся в базе данных ADOM FortiManager. Fortinet говорит, что для согласования информации о политике с откаченной конфигурацией FortiGate нужны дополнительные действия (возврат конфигурации FortiGate). Это не мелкое примечание в документации. Это объясняет, почему откат стоит денег.
В реальном сбое «откат» — не один глагол. Могут быть база данных устройств, пакет политик ADOM, локальное состояние устройства, состояние HA-пары, поведение подписки FortiGuard, приём журналов, состояние облачного управления, журнал заявок, запись об изменении и шаг бизнес-проверки. Откат одного слоя может оставить другой слой устаревшим. Покупатель, который хочет быструю автоматизацию политик, должен заложить бюджет на эту работу по согласованию.
Практический тест прост. Прежде чем покупать больше автоматизации, возьмите недавние изменения FortiGate и проиграйте их как вопросы к доказательствам. Было ли запрошенное изменение привязано к конкретной бизнес-причине или причине инцидента? Показал ли FortiManager целевые объекты установки? Произошло ли согласование до установки? Был ли предпросмотр установки? Проверила ли команда негативный сценарий — то есть трафик, который должен оставаться заблокированным? Была ли создана версия? Если понадобился откат, пришли ли FortiManager, FortiGate и запись в заявке к одному состоянию?
Если нет, продукт может быть способным, но операционная модель не готова к высокой автономии.
FortiManager может снизить предельную стоимость рецензируемых изменений. Но он не может устранить необходимость рецензирования. Сильнейшее бизнес-обоснование не в том, что администраторы исчезают. А в том, что администраторы тратят меньше времени на слепые изменения и больше — на приёмку, проверку и исправление известных изменений.
FortiAnalyzer и FortiAI сжимают расследование, но не суждение
FortiAnalyzer — это поверхность доказательств во многих установках Fortinet. Fortinet описывает его как платформу «под ключ» для SOC с единым хранилищем данных, видимостью и автоматизацией и говорит, что он включает возможности SIEM, SOAR и XDR, ежемесячно обновляемые пакеты контента автоматизации, фирменные плейбуки, премиальные отчёты, парсеры журналов сторонних производителей и FortiAI-Assist (FortiAnalyzer). Эта широта полезна, только если журналы и оповещения рассматриваются как доказательства с областью и ограничениями.
Документация прямо говорит об одном из таких ограничений. Обработчики оповещений FortiAnalyzer ограничены областью ADOM, когда ADOM включены, и генерируют оповещения только из журналов Analytics, а не Archive (обработчики оповещений). Это важно, потому что система оповещений настолько хороша, насколько хороши данные, которые она настроена оценивать. SOC, который предполагает, что каждый журнал одинаково доступен каждому обработчику, может слишком доверять тихой панели управления.
FortiAnalyzer также связывает события FortiGate с процессом реагирования. Fortinet говорит, что FortiGate, добавленные в FortiAnalyzer, используют обработчик оповещений по умолчанию на стороне FortiAnalyzer для получения оповещений высокой серьёзности, таких как связь с ботнетом, пропуск атак IPS и пропуск антивируса; в обработчике обнаружения связи с ботнетом по умолчанию включена автоматизационная связка (автоматизационная связка для обработчиков оповещений). Это полезная отправная точка для автоматизации реагирования. Это также создаёт стандартную проблему SOC: высокая серьёзность не означает принятое действие.
FortiAI повышает ставки, потому что может сделать расследование быстрее и плавнее. Документация FortiAnalyzer 8.0 говорит, что FortiAI можно использовать для расследования инцидентов, реагирования и охоты за угрозами. Он может интерпретировать события безопасности, создавать сводки, определять потенциальные последствия, давать рекомендации по устранению, создавать запросы к базе данных, генерировать отчёты, писать обработчики оповещений и корреляционные правила и выполнять функции FortiAnalyzer в процессе работы (FortiAI в FortiAnalyzer). На отдельной странице сказано, что FortiAI может собирать информацию из разных мест в интерфейсе FortiAnalyzer, предоставлять контекст, такой как данные об угрозах и затронутые активы, и поддерживать уточняющие вопросы в рамках одного диалога (использование FortiAI).
Именно здесь ИИ-ассистент безопасности может быть полезен. Аналитики тратят время на переходы между журналами, активами, отчётами, заметками, запросами и прошлыми инцидентами. Если FortiAI снижает трение сбора контекста, он помогает людям быстрее принимать лучшие решения. Примеры задач Fortinet включают создание, обновление и отслеживание инцидентов, генерацию отчётов, добавление заметок в существующие инциденты и выявление скомпрометированных хостов (примеры задач FortiAI).
Но рекомендация — не принятое действие. Модель может суммировать не тот инцидент, пропустить затронутый актив, преувеличить последствия, недооценить бизнес-контекст, создать запрос, который матчит не те поля, или дать рекомендацию по устранению, которая технически правдоподобна, но дорога в эксплуатации. Публичная документация Fortinet определяет границы возможностей. Она не определяет точность на данных клиента. Поэтому покупатели должны разделять три вещи: возможности модели, надёжность продукта и производственный результат.
Возможности модели — это вопрос о том, может ли FortiAI создать полезную сводку, запрос или рекомендацию из доступного контекста. Надёжность продукта — это вопрос о том, сохраняют ли FortiAnalyzer и FortiAI правильные журналы, область ADOM, состояние инцидента, обратные вызовы функций, заметки и поведение интерфейса. Производственный результат — это вопрос о том, принял ли аналитик правильное действие и проверил ли его. Решение о покупке не должно схлопывать эти слои в один показатель продуктивности ИИ.
Документация по потокам данных FortiAI тоже должна участвовать в оценке. Fortinet говорит, что FortiAnalyzer и FortiAI используют обратные вызовы функций, маскирование данных и защищённый прокси к приватной большой языковой модели, размещённой в дата-центрах Fortinet. На странице сказано, что запросы пользователей отправляются в LLM, размещённую Fortinet, для генерации запроса, который FortiAnalyzer выполняет локально (конфиденциальность данных FortiAI). Такая архитектура может быть приемлема для многих клиентов, но она всё равно создаёт вопросы управления: что покидает локальную среду, какие поля маскируются, кто может отправлять запросы, какие запросы журналируются, как рецензируются запросы и может ли ассистент выполнять функции помимо суммирования.
Поэтому сильнейшее применение FortiAI — контролируемое сжатие. Пусть он собирает контекст, черновик запроса, суммирует последствия, отмечает затронутые активы и предлагает пути реагирования. Затем требуйте человека или одобренный плейбук-шлюз перед действиями, которые затрагивают трафик, конечные точки, учётные записи или среды клиентов. Слабое применение — тихая эскалация от сгенерированного текста к принуждению в продакшене. Именно широта Fortinet делает второй путь соблазнительным. Поэтому контроль приёмки важен.
FortiSOAR превращает рабочий процесс в рычаг или в долг
SOAR привлекателен, потому что работа по безопасности повторяема. Обогатить индикатор, найти связанные оповещения, проверить актив, открыть или обновить кейс, уведомить владельца, заблокировать индикатор, поместить конечную точку в карантин, собрать доказательства, закрыть заявку, сформировать отчёт. Зрелая команда не должна вечно писать каждый шаг вручную. FortiSOAR существует именно для этого давления.
Fortinet говорит, что FortiSOAR централизует управление инцидентами и автоматизирует действия аналитика, необходимые для расследования и реагирования, выступая в роли центрального операционного хаба для стандартизации и выполнения рабочих процессов (страница продукта FortiSOAR). В спецификации продукта FortiSOAR позиционируется дальше: автономные операции с поддержкой ИИ, GenAI-ассистент, киберразведка и интеллектуальная автоматизация в SecOps, NetOps, ITOps, CloudOps, OTOps и DevOps (спецификация FortiSOAR).
Это сильное заявление, и оценивать его нужно осторожно. Плейбук — это операционный контракт. Он кодирует предположения о качестве оповещений, источниках обогащения, разрешениях, рабочих часах, затронутых системах, личности, владении активами, путях эскалации и откате. Когда эти предположения верны, плейбук экономит время и повышает согласованность. Когда они устарели, плейбук становится машиной для масштабирования старых ошибок.
Документация FortiSOAR показывает и автоматизацию, и человеческий контроль. Пользовательские триггеры конечных точек API позволяют внешней системе запускать плейбук через REST API POST. Шаги ручного ввода могут собирать структурированную информацию в плейбуке (триггеры и шаги FortiSOAR). FortiSOAR также включает коллекцию плейбуков ручного одобрения и задач, используемую для одобрений и ручных задач, включая возобновление плейбука после получения ввода (конфигурация системы FortiSOAR).
Эти ручные шлюзы — не уступка слабой автоматизации. Это то, как автоматизация становится приемлемой. SOC может разрешить автоматическое обогащение и создание кейсов, но требовать одобрения перед сдерживанием. Он может разрешить автоматическую блокировку известного вредоносного домена в сегменте низкого риска, но требовать одобрения владельца бизнеса для платёжного шлюза. Он может требовать разные шлюзы для ИТ, ОТ, конечных точек руководителей, сетей госсектора и тенантов управляемых клиентов.
Документация коннектора FortiGate показывает, почему важна конкретность. Действия коннектора FortiSOAR включают операции блокировки и разблокировки для URL, IP-адресов и приложений, а также примечания о требуемой конфигурации FortiGate, разрешениях и поведении VDOM. Некоторые операции с URL и приложениями на документированной странице коннектора действуют на корневой VDOM, а блокировка IP поддерживается во всех VDOM (коннектор FortiGate в FortiSOAR). Клиент, который относится к «блокировке URL» как к общему действию, не понимая область VDOM, может получить непреднамеренные результаты.
Здесь меняется модель затрат. До SOAR аналитик-человек может быть медленным, но организация иногда может рассчитывать на человеческую паузу. После SOAR паузу нужно проектировать. Плейбуку нужны предварительные условия, валидация ввода, логика одобрений, логика подавления, обработка исключений, шаги отката, сбор доказательств и постакционные проверки. Ему нужны контроль версий и владелец. Ему нужно тестирование на известных ложных срабатываниях. Ему нужна история «разблокировки», спроектированная так же тщательно, как история «блокировки».
Истории клиентов на сайте Fortinet показывают, что эти паттерны используются на рынке. Alestra, как сообщается, развернула FortiSOAR для автоматизации операций безопасности, реагирования на инциденты и сетевых процессов, интегрировав FortiGate NGFW, FortiAnalyzer, FortiEDR и FortiRecon (кейс Alestra). TCS описывается как создатель ИИ-управляемого мультитенантного SOC на базе FortiSIEM и FortiSOAR, интегрированных с FortiAnalyzer и FortiGuard Labs (кейс TCS). В кейсе SecureCyber сказано, что FortiSOAR получает оповещения от FortiGate, FortiEDR, FortiWeb, FortiMail и FortiSIEM клиентов и имеет коннекторы для более чем 350 продуктов, не принадлежащих Fortinet (PDF SecureCyber).
Эти истории полезны, но это не бенчмарки. Это внедрения, отобранные вендором. Они не публикуют сырые примеры оповещений, частоту ложных срабатываний, полные плейбуки, число исключений, сбои отката, нагрузку на поддержку или контрфактические затраты на труд. Материалы кейса SparkFound содержат сильное утверждение, что автоматизация помогла решить 98 % кейсов менее чем за 10 минут, но без базового распределения кейсов эту цифру нужно считать сигналом из истории клиента, а не общей гарантией производительности Fortinet (кейс SparkFound).
Полезная метрика покупателя — стоимость за принятое действие плейбука. Считайте время аналитика до и после. Считайте инженерное время на создание и поддержку плейбука. Считайте стоимость лицензии. Считайте сопровождение интеграций. Считайте неудачные выполнения. Считайте исключения. Считайте ложные срабатывания. Считайте откаты. Считайте время, потраченное на объяснение действий аудиторам или клиентам. Если после учёта этих затрат принятое действие становится дешевле и безопаснее, FortiSOAR делает реальную работу.
Если панель управления показывает больше автоматизации, а команда проводит ночи за исправлением слишком широких действий, экономия иллюзорна.
FortiGuard — это разведка, а не последняя инстанция
FortiGuard даёт Fortinet одну из самых сильных историй о платформе. Fortinet говорит, что FortiGuard AI-Powered Security Services предоставляют более 20 сервисов, интегрированных в Security Fabric для сетей, файлов, контента, веб-трафика, SaaS, данных, пользователей и инфраструктуры (FortiGuard AI-Powered Security Services). Компания приписывает эти сервисы работе FortiGuard Labs в области ИИ, машинного обучения, глубокого обучения и киберразведки. FortiGuard Labs говорит, что отслеживает глобальную поверхность атак с помощью миллионов глобальных сенсоров и использует ИИ для поиска новых угроз в данных (FortiGuard Labs).
Киберразведка необходима. Ни один отдельный клиент не может видеть каждую кампанию вредоносного ПО, фишинговый домен, поведение ботнета, попытку эксплуатации или подозрительный файл. Вендор с большой сенсорной сетью может улучшить реагирование, поставляя обновлённые вердикты и исследования в продукты. Сервисы FortiGuard могут сделать FortiGate, FortiAnalyzer и FortiSOAR полезнее, потому что добавляют внешний контекст к локальным событиям.
Но внешняя разведка — не то же самое, что локальная авторизация. Вердикт FortiGuard может сказать, что получатель, файл или поведение выглядят вредоносными. Он не может знать, нарушит ли конкретная блокировка работу больницы, не используется ли домен критической SaaS-зависимостью, не является ли подозрительная конечная точка ноутбуком руководителя в поездке, выдержит ли сеть ОТ перезагрузку и есть ли у клиента компенсирующий контроль. Принятое действие всё равно требует локального контекста.
Это различие особенно важно для ложных срабатываний. Команды безопасности часто говорят о ложных срабатываниях как об усталости аналитиков. Для Fortinet ложные срабатывания могут становиться событиями принуждения. Слишком широкая блокировка по вердикту FortiGuard, слишком агрессивная автоматизационная связка FortiGate или плейбук SOAR, который считает вердикт вендора достаточным, могут заставить клиента заплатить за восстановление. Ответ — не недоверие к киберразведке. Ответ — определить, где киберразведка может рекомендовать, где она может запускать действия с низким риском, а где должна ждать одобрения человека или политики.
У FortiGuard есть и последствия для жизненного цикла. Подписные сервисы — часть повторяющейся ценности Fortinet. В годовом отчёте сказано, что выручка от сервисов включает подписки безопасности FortiGuard, техническую поддержку FortiCare и SaaS и, как правило, признаётся в течение срока обслуживания. Это значит, что коммерческие отношения — не разовая покупка межсетевого экрана. Клиенты платят за постоянную разведку, поддержку и сервисы, поставляемые из облака. Покупатель должен оценить, снижают ли эти повторяющиеся сервисы общую операционную стоимость или просто становятся платой за вход для безопасной эксплуатации парка устройств.
Самая надёжная операционная модель относится к FortiGuard как к входу в журнал решений. Журнал решений должен отвечать: какой сервис или оповещение FortiGuard дало доказательства, какие локальные журналы его подтвердили, какой актив был затронут, какой порог уверенности применялся, было ли действие автоматическим или одобренным, как долго оно действует и как команда его отменит. Это может звучать бюрократично, но именно так автоматизация масштабируется безопасно. Без него у клиента остаётся «Fortinet что-то заблокировал» — а этого мало для аудита, восстановления и доверия.
Интеграционное преимущество Fortinet в том, что разведка FortiGuard может находиться рядом с принуждением. Риск в том, что близость может сократить обдумывание. Платформа должна делать хорошие действия проще, а не заставлять каждое рекомендованное действие казаться неизбежным.
Облачное управление добавляет вторую поверхность надёжности
О Fortinet часто говорят через призму устройств, но облачное управление и статус облачных сервисов важны. Во время проблемы с облачным управлением у клиента может сохраняться локальное принуждение на межсетевом экране — в зависимости от архитектуры, — но администрирование, журналирование, стабильность туннелей, координация политик и процессы поддержки могут зависеть от сервисов, которыми управляет Fortinet.
Публичный хаб FortiCloud на момент рассмотрения показывал «Все системы работают» и не перечислял инциденты за 1–11 июля 2026 года на видимой странице статуса (хаб статуса FortiCloud). Это лишь мгновенный снимок. Страница статуса FortiGate Cloud была информативнее. На момент доступа компоненты FortiGate Cloud, Global, Europe, US, Japan и Fortinet Common Infrastructure отображались как работающие, с показателями доступности за 90 дней для этих компонентов (статус FortiGate Cloud).
API инцидентов полезнее мгновенного снимка зелёного статуса. Он вернул 50 записей с января 2024 года по июнь 2026 года, включая инциденты с крупным и незначительным влиянием. В недавних записях за 24 июня 2026 года были записи «Возможный сбой» и «Частичный сбой FortiGate Cloud». В обновлениях о деградации в регионе US от апреля 2026 года говорилось, что проблема в нижележащей сети затронула сервис FortiGate Cloud, а одно обновление сообщало, что туннельное соединение нестабильно для некоторых устройств, при этом загрузка журналов устройств не пострадала.
Эти записи не осуждают сервис. Публичная история инцидентов нормальна для реальных облачных сервисов. Но они показывают, что облачный уровень управления должен быть включён в модель риска. Покупатель должен спросить, какие действия Fortinet локальны, какие зависят от FortiGate Cloud, какие — от FortiCloud SSO, какие — от обновлений FortiGuard и какие можно выполнить во время проблемы с облаком. Он должен зафиксировать, могут ли локальные администраторы по-прежнему вносить аварийные изменения, буферизуются ли журналы локально, может ли установка политик подождать и есть ли у управляемого поставщика услуг альтернативный доступ.
У свидетельств о статусе облака тоже есть ограничения. Страницы статуса вендоров обычно не дают влияния на уровне тенанта, числа неудачных действий, взвешенной по клиентам длительности сбоя или деталей корневой причины для каждого события. Страница может сообщать, что компонент работает, в то время как у конкретного клиента проблема с маршрутизацией, идентичностью, лицензией, конечной точкой или регионом. Операционный ответ — использовать публичную страницу статуса как один из сигналов, а не единственный сигнал.
Проблема FortiCloud SSO в январе 2026 года показывает более острую версию зависимости от облачного управления. В блоге PSIRT Fortinet зафиксирован таймлайн, в котором скомпрометированные учётные записи FortiCloud были отключены, FortiCloud SSO было отключено для предотвращения злоупотреблений, вышла публичная рекомендация, а доступ к FortiCloud SSO был восстановлен с ограничениями, чтобы уязвимые устройства больше не могли использовать этот путь (анализ злоупотребления SSO в FortiOS). Запись NVD CVE-2026-24858 описывает затронутые диапазоны версий в FortiAnalyzer, FortiManager, FortiNAC-F, FortiOS, FortiProxy и FortiWeb при включённом FortiCloud SSO и содержит метаданные CISA Known Exploited Vulnerabilities (NVD CVE-2026-24858).
Операционный урок шире любого отдельного дефекта: облачная идентификация и функции управления могут стать частью поверхности аварийных действий. Если Fortinet отключает или ограничивает функцию для защиты, клиентам может понадобиться обновиться, сменить пути административного доступа, проверить журналы, ротировать учётные данные, восстановиться из заведомо чистых конфигураций или провести аудит на предмет несанкционированных изменений.
Собственный блог Fortinet советовал ограничить административный доступ, проверить неожиданные локальные учётные записи администраторов, считать конфигурацию скомпрометированной при обнаружении индикаторов, восстановить или проверить конфигурацию и ротировать учётные данные.
Это скрытая стоимость продуктов безопасности. Инструмент, который защищает производство, сам должен обслуживаться как производство. У него есть версии, рекомендации, облачные зависимости, учётные данные, административные интерфейсы, журналы и резервные копии. Покупатель Fortinet должен учесть эту работу жизненного цикла, прежде чем решать, что консолидация автоматически сокращает операции.
Прошивка и откат — экономические переменные
Парк устройств Fortinet означает, что жизненный цикл прошивки — не фоновая рутина. Это часть экономики продукта. Покупатель может платить за киберразведку, поддержку ИИ, автоматизацию SOAR и облачное управление, но если парк FortiGate находится на сложном пути прошивки, HA-кластеры хрупкие, резервные копии неполны или окна изменений редки, принятое действие безопасности становится дорогим.
Документацияинструмента путей обновленияFortinet говорит, что инструмент возвращает кратчайший протестированный путь обновления между текущей и целевой версиями прошивки, причём каждый переход валидирован Fortinet, а выбор версий ограничен прошивками, выпущенными для выбранного оборудования или виртуальной машины. Документация FortiManager говорит, что он может выбрать кратчайший путь обновления на основе матрицы обновления FortiGate, и каждое обновление в многошаговом пути прошивки является подзадачей (обновление нескольких версий прошивки на FortiGate).
Это полезные средства контроля. Они не делают прошивку бесплатной. Многошаговый путь может означать несколько фаз техобслуживания, проверки совместимости, проверки состояния HA, валидацию резервных копий, планирование отката, тестирование после обновления, координацию с поддержкой и коммуникацию с бизнесом. Обновление может быть технически протестировано Fortinet и при этом операционно сложно для клиента.
Откат так же конкретен. Руководство по откату прошивки FortiGate включает выбор более ранней версии прошивки, просмотр и подтверждение, а также восстановление конфигурации из резервной копии, сделанной до обновления; в некоторых методах прямого восстановления локальный доступ и сброс к заводским настройкам могут быть частью самого чистого пути (руководство по обновлению FortiGate). Это не причина избегать обновлений. Это причина честно оценивать их стоимость.
Прошивка также взаимодействует с рекомендациями по безопасности. РекомендацияFG-IR-26-099для FortiClient EMS говорила, что уязвимость из-за неправильного контроля доступа может позволить выполнение неаутентифицированного кода или несанкционированных команд, что эксплуатацию наблюдали в реальных атаках и что клиенты должны установить исправления или обновить затронутые версии FortiClient EMS. Рекомендация и блог о FortiCloud SSO также создали работу по обновлению и очистке. Эти события демонстрируют общий принцип: поставщик средств безопасности снижает одни риски, но создаёт поверхность обслуживания, которой нужно управлять со срочностью.
Бизнес-вопрос не в том, есть ли у Fortinet рекомендации. У серьёзных продуктов безопасности есть рекомендации. Вопрос в том, делают ли инструменты управления Fortinet, документация, средства обновления, поддержка и процессы клиента аварийное обслуживание дешевле альтернатив. Если у клиента небольшой парк FortiGate с дисциплинированным использованием FortiManager и протестированными резервными копиями, ответ может быть «да». Если у клиента разрозненные устройства, незадокументированные локальные изменения, слабые практики HA и нет репетиций отката, ответ может быть «нет», пока парк не будет приведён в порядок.
Здесь стоимость за принятое действие становится честнее стоимости лицензии. Установка политики дешёва, если парк актуален, пакет политик согласован, одобрение определено, а откат отрепетирован. Она дорога, если каждое действие вызывает споры о версиях, состоянии устройств и неизвестных локальных изменениях. Рекомендация ИИ дешёва, если данные чистые и путь действия ясен. Она дорога, если аналитику нужно полчаса, чтобы выяснить, может ли устройство безопасно выполнить то, что предложила модель.
Fortinet может предоставить инструменты, снижающие трение жизненного цикла. Он не может снять с клиента ответственность за поддержание контроля. Покупатели, игнорирующие прошивку и откат, не покупают автоматизацию. Они берут время взаймы у будущего инцидента обслуживания.
Консолидация помогает, когда сохраняет свободу выбора
История Fortinet о платформе частично строится вокруг консолидации. Один вендор, одна фабрика, один уровень управления, один рабочий процесс SOC, одно семейство киберразведки, одни отношения с поддержкой. Для многих клиентов это привлекательно. Зоопарк инструментов реален. Команды безопасности могут терять время на переключение между консолями, сверку журналов, управление коннекторами, объяснение несогласованной семантики политик и оплату пересекающихся вендоров.
Интегрированный подход Fortinet может сократить эту работу. Принуждение FortiGate, управление политиками FortiManager, доказательства FortiAnalyzer, рабочие процессы FortiSOAR и разведка FortiGuard могут обмениваться большим контекстом, чем слабо интегрированный стек. FortiAI может находиться ближе к данным и функциям, с которыми работает аналитик. Управляемые поставщики безопасности могут стандартизировать повторяемые операции Fortinet у разных клиентов. Публичные истории клиентов Alestra, TCS, SecureCyber, SparkFound и Spring Branch ISD показывают реальные внедрения, использующие комбинации этих продуктов для операций SOC и сетей.
Вопрос в том, сохраняет ли консолидация свободу выбора. Покупатель должен сравнить Fortinet как минимум с пятью альтернативами: ручной работой на существующих средствах контроля, устоявшимся стеком SIEM/SOAR плюс принуждение FortiGate, стеком межсетевого экрана и аналитики безопасности облачного провайдера, слоем рабочих процессов с открытым исходным кодом или собственной разработки и интегрированной платформой безопасности конкурента. Дело не в том, что Fortinet должен проигрывать там, где есть альтернативы. Дело в том, что стоимость перехода должна быть видимой.
Стоимость перехода от Fortinet состоит из нескольких слоёв. Есть стоимость парка устройств: обновление оборудования, прошивка, топология HA, развёртывания в филиалах и запасные части. Есть стоимость политик: сущности, пакеты, ADOM, VDOM, VPN, правила SD-WAN, локальные исключения и история изменений. Есть стоимость разведки: подписки FortiGuard, пакеты сервисов безопасности, настройка и обработка ложных срабатываний. Есть стоимость SOC: журналы FortiAnalyzer, плейбуки FortiSOAR, рабочие процессы FortiAI, отчёты и интеграции. Есть стоимость людей: администраторы, обученные Fortinet, знания партнёров, контракты поддержки и ранбуки.
Есть стоимость доказательств: аудиторские следы, записи инцидентов, экспортированные журналы и отчёты о соответствии.
Консолидация ценна, если эти затраты покупают меньшее суммарное трение. Она рискованна, если запирает клиента на платформе, чьи принятые действия трудно проверить или отменить. Сильнейшая переговорная и архитектурная позиция покупателя — сохранять чёткие интерфейсы: экспортировать журналы в независимое хранилище при необходимости, держать ранбуки читаемыми для человека, сохранять видимость владения политиками, документировать откат вне интерфейса вендора и проверять, можно ли выполнять критические действия во время проблемы с облачным сервисом.
Сравнение модели и вендора также актуально для FortiAI. Клиент может использовать общую LLM через свою SIEM или систему заявок, нативного ассистента облачной платформы безопасности, блокнот аналитика с открытым исходным кодом или FortiAI, встроенный в рабочие процессы FortiAnalyzer/FortiManager/FortiSOAR. Преимущество Fortinet — близость к данным и функциям Fortinet. Компромисс — специфичная для вендора область выполнения и управление потоками данных. Правильный ответ зависит от того, используется ли ассистент для объяснений, генерации запросов, заметок по кейсам или одобренного устранения.
Для зрелого клиента Fortinet платформа может быть практичным выбором по умолчанию. Для клиента с гетерогенными средствами контроля и сильным существующим процессом SIEM/SOAR может быть лучше относиться к Fortinet как к домену принуждения и телеметрии, а не как ко всей операционной системе. Для небольшой организации консолидация Fortinet может сократить число инструментов, но увеличить зависимость от партнёра или MSP. Ни один из этих ответов не универсален. Метрика принятого действия позволяет покупателю проверить свой собственный контекст.
Что покупателям следует измерять, прежде чем доверять автономии
Текущее руководство NIST по реагированию на инциденты разбивает работу с инцидентами на результаты в области управления, подготовки, обнаружения, реагирования и восстановления, подчёркивая, что организации должны обнаруживать, управлять, приоритизировать, сдерживать, искоренять инциденты и восстанавливаться после них, одновременно ведя отчётность и коммуникацию (NIST SP 800-61r3). Эта нейтральная рамка — полезная проверка автоматизации Fortinet. Более быстрой блокировки недостаточно, если управление, отчётность и восстановление деградируют.
Покупатели Fortinet должны построить таблицу измерений вокруг принятых действий. Для каждого типа действия фиксируйте триггер, доказательства, задействованный продукт Fortinet, утверждающего исполнителя, цель, ожидаемый эффект, негативный тест, путь отката, результат проверки, затраченное время, обработку исключений и постакционное влияние на бизнес. Затем сравните ручную работу, текущие инструменты и автоматизацию Fortinet.
Для карантина FortiGate измеряйте время от оповещения до сдерживания, а также число ложных карантинов, время снятия, уведомление владельца конечной точки, согласованность состояния EMS и проверку после снятия. Для установки политики FortiManager измеряйте время одобрения, качество предпросмотра, точность целевых объектов установки, результаты тестов после установки и согласованность отката между устройством и базой данных ADOM.
Для FortiAnalyzer/FortiAI измеряйте, совпадают ли сгенерированные сводки с нижележащими журналами, рецензируются ли сгенерированные запросы, принимаются или отклоняются рекомендации и помогают ли заметки следующему аналитику. Для FortiSOAR измеряйте долю успешных плейбуков, частоту ручных одобрений, неудачные вызовы коннекторов, качество разблокировки и время сопровождения каждого плейбука. Для действий по вердиктам FortiGuard измеряйте локальное подтверждение и бизнес-исключения.
Значимые цифры часто неэффектны. Сколько действий было принято без переделки? Сколько откачено? Сколько не удалось откатить чисто? Сколько оповещений подавлено, потому что они были известными ложными срабатываниями? Сколько шагов плейбука потребовало ручного аварийного обхода? Сколько политик при тестировании установлено не на тот целевой объект? Сколько инцидентов FortiGate Cloud затронуло управление или стабильность туннелей? Сколько обновлений прошивки заняло больше одного окна? Сколько рекомендаций ИИ были полезны, но недостаточны?
Эти измерения разделяют три утверждения, которые вендоры и покупатели часто смешивают. Первое утверждение — наличие функций: у Fortinet есть процесс одобрения, связка карантина, коннектор SOAR или ИИ-ассистент. Второе — надёжность продукта: эти функции стабильно работают в среде клиента. Третье — операционная ценность: организация принимает более безопасные действия с меньшей суммарной стоимостью. Только третье оправдывает бизнес-обоснование.
Есть и культурное измерение. Чрезмерно ли аналитики доверяют выводам Fortinet или не доверяют им? Чрезмерное доверие создаёт непроверенную автоматизацию и игнорирование оговорок. Недоверие создаёт shelfware: платформа куплена, но каждое действие остаётся ручным. Здоровое состояние — калиброванное доверие: Fortinet может собирать, рекомендовать и выполнять в чётко определённых границах, а люди и политические шлюзы обрабатывают неоднозначные и высоковлиятельные решения.
Прежде чем расширять автономию, покупатель должен провести настольное упражнение. Выберите блокировку индикатора, карантин конечной точки, установку политики, аварийную прошивку, спор о вердикте FortiGuard, рекомендацию FortiAI и деградацию сервиса FortiGate Cloud. Пройдите по шагам: кто решает, какие поверхности Fortinet используются, какие журналы захватываются, как работает откат и какая коммуникация с клиентом или бизнесом происходит. Упражнение покажет, готов ли Fortinet сократить труд или просто ускорит неопределённость.
Ценность Fortinet — надёжность под наблюдением
Публичные доказательства Fortinet поддерживают сбалансированный вывод. У компании есть реальные примитивы для принятого действия безопасности. FortiGate может принуждать. FortiManager может управлять изменениями политик и версиями. FortiAnalyzer может централизовать доказательства и оповещения. FortiAI может сжимать расследование и работу с запросами и отчётами. FortiSOAR может оркестрировать кросс-инструментальные рабочие процессы с ручными задачами и действиями коннекторов. FortiGuard может поставлять киберразведку. FortiCloud и FortiGate Cloud предлагают публичные сигналы статуса для облачно-управляемых поверхностей. Платформа реальна.
Доказательства также показывают, почему упрощённая история автоматизации была бы ошибочной.
Собственная документация Fortinet содержит оговорки: обработчики оповещений зависят от журналов Analytics и области ADOM; предпросмотр установки политик следует просматривать до действия; откат конфигурации FortiGate может требовать согласования с базами данных FortiManager; резервные копии важны, потому что операции с прошивкой и сбросом могут стереть конфигурацию; действия коннекторов имеют детали разрешений и VDOM; FortiAI отправляет запросы пользователей по пути LLM, размещённой Fortinet, для генерации локальных запросов; публичные страницы статуса показывают облачные инциденты; материалы PSIRT могут заставить принимать срочные решения об
обновлении и очистке.
Эти оговорки не ослабляют позицию Fortinet. Они её определяют. Fortinet наиболее ценен, когда становится дисциплинированной операционной поверхностью для повторяющихся действий безопасности. Он менее ценен, когда покупатели воспринимают интеграцию, ИИ или киберразведку как замену приёмке, доказательствам и восстановлению.
Поэтому бизнес-тест конкретен. Более быстрое реагирование и консолидированные инструменты могут компенсировать затраты на лицензирование, настройку, проверку аналитиками, жизненный цикл устройств, ложные срабатывания, интеграцию и восстановление, если организация может показать, что принятые действия становятся дешевле и безопаснее. Если нет, Fortinet может оставаться надёжным межсетевым экраном или платформой SOC, но премия за автоматизацию не заработана.
Для Fortinet, Inc. будущее не только в том, станет ли FortiAI способнее или FortiSOAR автономнее. Более трудный тест — сможет ли платформа сохранять контекст, когда действия переходят от рекомендации к исполнению. Действие безопасности полезно только тогда, когда проходит весь путь: доказательства, одобрение, принуждение, проверка, откат и обучение. У Fortinet много инструментов. Клиентам всё равно придётся эксплуатировать систему контроля.