
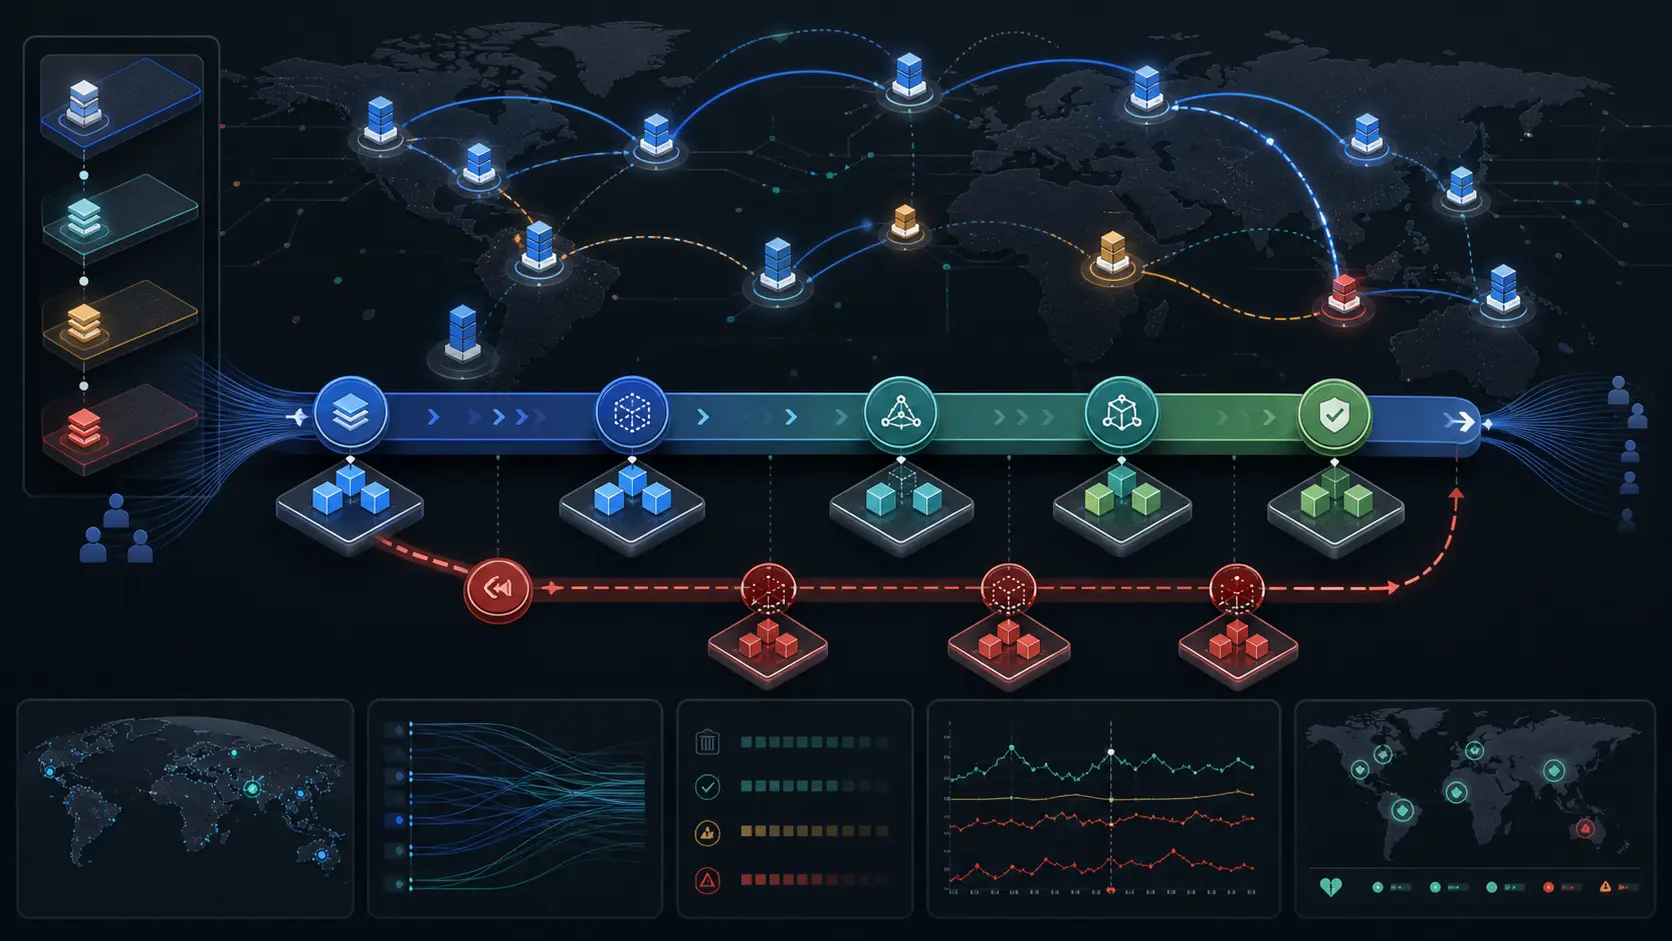
Резюме
- Главное преимущество продукта Fastly — не сырой масштаб её CDN. Это принятое edge-изменение: конфигурация VCL, пакет Compute, план очистки кэша, правило безопасности или правка логирования, которая попадает в продакшн-трафик с достаточным уровнем проверки, подтверждений и обратимости, чтобы ей можно было доверять.
- У продукта есть реальные инструменты для этой задачи. Fastly документирует блокировку версий сервисов, клонирование, явную активацию, откат к предыдущим версиям, локальное тестирование Compute, инструментирование Fiddle, управление через Terraform, развёртывание через CLI, журналы событий, потоковые логи реального времени, варианты очистки кэша, правила WAF и политики ограничения частоты запросов.
- Риск в том, что контроль разработчика смещает ответственность, а не устраняет её. Ключи кэша, суррогатные ключи, поведение origin, код клиента, токены API, роли в аккаунте, состояние CI/CD, назначения логов, ложные срабатывания WAF и региональное поведение POP остаются операционными проблемами клиента.
- Бизнес-кейс сильнее всего, когда команды измеряют стоимость за принятое edge-изменение, а не стоимость за терабайт или список функций. Fastly отчиталась о 634 крупных клиентах и выручке $173,0 млн в I квартале 2026 года, но покупателям всё ещё нужны доказательства, что изменения можно проверять, наблюдать, откатывать и при необходимости переносить с Fastly куда-то ещё.
Запрос на изменение, который показывает, чем на самом деле является Fastly
Начнём с небольшого продакшн-запроса. Медиа-сайт хочет изменить, как кэшируются материалы срочных новостей. Команда электронной коммерции хочет добавить правило заголовков перед рекламной акцией. SaaS-платформа хочет, чтобы функция Compute проверяла токен ближе к пользователю. Команда безопасности хочет ограничить частоту запросов к дорогому API-маршруту, не блокируя остальное приложение. Ни один из этих запросов не звучит как стратегическое решение о платформе. Каждый из них — обычное edge-изменение.
Именно поэтому это правильный способ оценивать Fastly, Inc. Компанию легко описывать как CDN или edge-облачную платформу. Её публичный сайт позиционирует Fastly как программируемое edge-облако для создания, защиты и доставки сайтов и приложений, с продуктовыми группами в сетевых сервисах, безопасности, Compute и наблюдаемости (Fastly). Но покупатель воспринимает эту платформу не как абстракцию. Он воспринимает её как изменения: клонирование версии сервиса, правку VCL, обновление пакета Compute, создание стратегии очистки кэша, добавление конечной точки логирования, настройку правила WAF, проверку политики ограничения частоты запросов, активацию изменения, наблюдение за живым трафиком и решение — оставить его или откатить.
Поэтому принятый результат — не «CDN включён». Это edge-изменение в продакшене, которое должно быть ограниченным, объяснимым, наблюдаемым и обратимым. Если запрос принят, целевые пользователи должны получить желаемое поведение. Origin не должен быть перегружен из-за неосторожной очистки кэша. Объекты, которые должны обновиться, не должны оставаться устаревшими. Откат должен вернуть edge к известной предыдущей версии сервиса, а не к импровизированной догадке. В логах должно быть достаточно информации о версии, пути запроса, статусе кэша, уровне ошибок и инициаторе, чтобы команда поняла, что произошло.
Если изменение касается безопасности, у него должен быть путь обработки ложных срабатываний и план отката. Если оно касается Compute, оно должно разделять поведение кода, поведение платформы Fastly и поведение origin клиента.
Эта рамка важна, потому что ценность Fastly лежит между двумя типами работы. С одной стороны, есть работа, которую клиенты предпочли бы не делать: эксплуатация глобальной сети доставки, создание системы очистки кэша, управление edge-POP, создание программируемого кэш-слоя, потоковая передача edge-логов, запуск WebAssembly-рантайма на edge и предоставление API для развёртывания.
С другой стороны, есть работа, которую Fastly не может сделать за них: выбрать правильный ключ кэша, знать, выдержит ли origin клиента трафик ревалидации, написать безопасную бизнес-логику, управлять токенами API, тестировать специфичные для клиента откаты или определить, как выглядит сломанная оплата.
Fastly ценна, когда она сжимает первую категорию, не скрывая вторую. Опасно переоценивать эту историю, когда команда относится к программируемому управлению edge так, будто это автоматическая корректность. Вопрос не в том, может ли Fastly быстро активировать изменение. Вопрос в том, может ли организация знать, что изменение было правильным, что оно не создало скрытых побочных эффектов и что откат восстановит состояние, с которым работают пользователи и origin и которое нужно бизнесу.
Юридическая и продуктовая граница
Предмет здесь — Fastly, Inc., американская публичная компания, которая управляет инструментарием Fastly для edge-доставки, Compute, безопасности, наблюдаемости и развёртывания. Граница важна. Fastly — это не origin-приложение клиента, не его DNS-команда, не JavaScript-бандл, не автоматизация релизов и не бизнес-логика. Сервис Fastly может стоять на пути этих систем и сильно влиять на их производительность и сценарии отказов, но он не владеет каждым компонентом пользовательского пути.
Собственные публичные раскрытия Fastly делают продуктовую поверхность широкой. В форме 10-K за 2025 финансовый год Fastly описала платформу, включающую сетевые сервисы, Compute, наблюдаемость и продукты безопасности. Compute описан как edge-среда на базе WebAssembly для таких сценариев, как поисковая оптимизация, конвейеры данных, аутентификация и обработка токенов, а также персонализация рекламы. В отчёте также описаны возможности наблюдаемости: логирование в реальном времени, метрики, оповещения, просмотр хвоста логов и трассировка (форма 10-K за 2025 год). Это не просто функции доставки. Они делают Fastly частью поверхности выпуска программного обеспечения.
В том же отчёте перечислены и риски, значимые для этой статьи: дефекты, перерывы, сбои, задержки производительности и аналогичные проблемы платформы. Для компании облачной инфраструктуры это не редкость. Тем не менее это остаётся центральным вопросом закупок. Покупатель, который переносит логику и решения о кэшировании на Fastly, покупает поверхность управления и принимает зависимость. Смысл не в том, чтобы отвергнуть эту зависимость, а в том, чтобы правильно её оценить.
Результаты Fastly за I квартал 2026 года показывают, почему эта поверхность коммерчески важна. Компания отчиталась о выручке $173,0 млн за квартал, завершившийся 31 марта 2026 года, что на 20 % больше год к году. Выручка сетевых сервисов составила $126,2 млн, направление безопасности принесло $38,8 млн, а прочая выручка, включающая решения Compute и наблюдаемости, — $8,0 млн. Fastly также отчиталась о 634 крупных клиентах, при этом на десять крупнейших клиентов приходится 34 % выручки; оставшиеся обязательства по исполнению составили $369 млн, а чистый уровень удержания за последние двенадцать месяцев — 113 % (результаты I квартала 2026 года).
Эти цифры подтверждают мнение, что Fastly — не маленький инструмент для разработчиков. Это значимая edge-платформа с корпоративной концентрацией. Но финансовый масштаб не доказывает, что edge-изменения конкретного клиента будут безопасными. Платформа может быть большой и при этом требовать тщательного локального управления. Большая клиентская база может сигнализировать о рыночном признании, оставляя без ответа операционные вопросы, которые определяют, стоит ли покупателю пропускать через edge оплату, аутентификацию, доставку медиа, загрузку ПО, публичные API или средства безопасности.
Текущие маркетинговые метрики Fastly требуют того же разделения. Компания сообщает о более чем 5 трлн запросов в день по состоянию на 31 марта 2026 года, о ёмкости edge-сети 578 Тбит/с по состоянию на 31 марта 2026 года и о среднем времени региональной очистки кэша менее 150 мс по состоянию на 31 декабря 2025 года (Fastly). Это полезные сигналы масштаба. Они не гарантируют, что клиент выбрал правильные суррогатные ключи, настроил адекватные проверки работоспособности бэкендов или отрепетировал откат для ошибочного пакета Compute.
Версионирование — первый механизм отката
Самый сильный задокументированный примитив Fastly для принятых edge-изменений — версионирование сервисов. В документации CDN-сервисов сказано, что Fastly блокирует уже активированные версии, позволяет клонировать существующую версию, требует активации новых версий до развёртывания их конфигурации и не активирует изменения конфигурации автоматически. Там же описаны немедленная активация и откат при наличии у пользователя соответствующих прав (работа с CDN-сервисами).
Документация Compute-сервисов следует той же схеме. Активированные версии сервисов блокируются. Пользователь может клонировать версию, отредактировать клон, активировать его в продакшене и увидеть эту активацию в журнале событий (работа с Compute-сервисами). Это правильная форма для edge-платформы, управляемой разработчиками. Она даёт команде разворачиваемую единицу, предыдущую версию и способ вернуться к ней.
Это не значит, что откат — автоматическое восстановление. Предыдущая версия сервиса восстанавливает конфигурацию, а не время. Если ошибочное изменение очистило важные объекты кэша, вызвало перегрузку origin, привело к утечке заголовка, заблокировало легитимных пользователей, пропустило вредоносный трафик, изменило уровень безопасности или записало неверные данные через путь origin, повторная активация более ранней версии может остановить текущее edge-поведение, но не отменит всех побочных эффектов. Хороший план отката должен указывать, что восстанавливается, а что — нет.
Это различие особенно важно для команд, которых привлекает в Fastly то, что изменения можно проводить быстро. Продукт делает активацию лёгкой; процессы управления решают, является ли лёгкая активация достоинством. Небольшая издательская команда может выиграть от быстрых изменений конфигурации во время живых новостных событий. Команде электронной коммерции может понадобиться более поэтапная проверка перед акцией. Команда безопасности может захотеть, чтобы изменение WAF сначала работало в режиме логирования, а затем уже блокировало. Платформенная команда может требовать, чтобы все edge-изменения проходили через pull request и план Terraform.
Одна и та же модель версионирования Fastly поддерживает каждый из этих паттернов, но не выбирает паттерн.
Практический тест прост. По последним десяти edge-изменениям, которые приняла команда, может ли она ответить на четыре вопроса без героических раскопок в логах? Какая версия или пакет изменились? Кто одобрил и активировал изменение? Какой продакшн-сигнал показал, что задуманное поведение происходит? Какое точное предыдущее состояние было бы восстановлено, если бы изменение пришлось откатывать? Если ответов нет, команда использует Fastly как быструю панель управления, а не как управляемую поверхность релизов.
CLI Fastly поддерживает ту же операционную форму. Справочная документацияfastly compute publishописывает команду, которая оборачивает операции сборки и развёртывания, поддерживает неинтерактивный режим и включает опции проверки доступности сервиса: путь, ожидаемый код ответа и таймаут (compute publish). Справочная документацияfastly compute updateпоказывает обновление пакета на активной версии с помощью--version activeи--autoclone(compute update). Эти средства делают реальной интеграцию изменений Fastly в CI/CD. Они также повышают требования к управлению учётными данными, код-ревью и автоматическим проверкам.
Быстрой активации недостаточно. Продакшн-изменение на edge должно иметь тесты до активации, проверки после активации, журнал событий, команду или процедуру отката и правило принятия решения о том, когда откатывать. Если команда не может определить эти элементы, экономическая выгода скорости неоднозначна. Возможно, медленная ручная работа просто заменяется более быстрой неопределённостью.
Изменения Compute — это релизы программного обеспечения, а не просто конфигурации CDN
Fastly Compute меняет оценку, потому что позволяет клиентам запускать код на edge. Fastly описывает Compute как edge-платформу, которая запускает код в своей глобальной сети с помощью WebAssembly и Wasmtime, с доступом к хранилищам данных, динамической конфигурации и обмену сообщениями в реальном времени (начало работы с Compute). Это больше, чем конфигурация CDN. Это делает edge-поведение частью архитектуры приложения.
Экономически это может быть очень мощно. Проверки аутентификации, персонализация, редиректы, маршрутизация API, логика работы с ботами, решения по изображениям или видео и решения об управлении кэшем — всё это может переместиться ближе к пользователю. Клиент может сократить обращения к origin, скрыть сложность origin, более плавно реагировать на всплески трафика или итерировать пользовательский опыт, не дожидаясь релиза основного приложения. Обещание продукта — контроль разработчика над стратегически важной точкой в пути запроса.
Но Compute также приносит обычную экономику управления жизненным циклом ПО. У кода есть зависимости. У зависимостей есть версии. Поведение рантайма различается в зависимости от языка. Тесты могут пропускать случаи живого трафика. Изменение, успешно работающее на локальном сервере, может дать сбой при взаимодействии с продакшн-origin. Обработка ошибок важна: документация Fastly об ошибках говорит, что необработанные ошибки Compute, паники или исключения могут привести к пустому ответу HTTP 500, если программа завершится до генерации ответа, тогда как stderr можно перехватить через чтение хвоста логов (log tailing) (ошибки, возникающие в Fastly).
Это значит, что принятый результат для Compute — не «пакет развёрнут», а «пакет развёрнут и доказал, что даёт задуманное продакшн-поведение на соответствующих классах запросов». Функция проверки токена должна иметь позитивные и негативные тесты. Функция персонализации должна определять запасное поведение на случай отказа хранилища данных или медленного origin. Функция редиректа должна доказывать, что не создаёт циклов. Функция работы с ботами должна определять, как разбираются ложные срабатывания. Медиа-функция должна показывать, как она ведёт себя, когда origin возвращает необычные заголовки.
Fastly действительно предоставляет поверхности для тестирования. CLI может запускать Compute локально черезfastly compute serve, и команда поддерживает режим наблюдения (watch), чтобы пересобирать и перезапускать локальный сервер при изменении файлов (compute serve). Документация по тестированию Fastly описывает использование этого локального сервера разработки с бэкендами (тестирование Compute). Fastly Fiddle позволяет создавать эфемерные сервисы Fastly без входа в аккаунт и возвращает инструментальные данные о запросах и ответах (Fiddle).
Эти инструменты снижают стоимость итераций. Они не устраняют продакшн-неопределённость. Локальное тестирование не может полностью воспроизвести маршрутизацию POP, региональное состояние кэша, реальные всплески трафика, лимиты origin клиента или все взаимодействия средств безопасности. Fiddle полезен для усечённого случая, но публичные или доступные для обмена тестовые артефакты — не то место, куда команде стоит класть приватную бизнес-логику или секреты.
Разумная операционная модель многослойна: модульные и локальные тесты — для поведения кода, Fiddle или усечённые окружения вроде staging — для механики edge, активация версии сервиса — для контролируемого продакшн-релиза, а живые логи и метрики — для подтверждения.
Альтернатива не всегда хуже. Некоторые клиенты могут оставить логику в основном приложении и использовать более простую конфигурацию CDN. Другие могут использовать нативные edge-функции облачного провайдера, если они уже сконцентрировали аутентификацию, логирование и средства развёртывания в этом облаке. Некоторые могут использовать открытый Varnish или самостоятельно управляемый обратный прокси для более узкого случая. Преимущество Fastly сильнее всего тогда, когда размещение на edge и контроль разработчика реально снижают нагрузку на origin, задержки, операционную сложность или поверхность атаки.
Оно слабее всего, когда edge-логика становится второй платформой для приложений, которую понимают лишь несколько специалистов.
Состояние кэша — часть принятого результата
Кэш — это место, где небольшое edge-изменение может быть технически корректным и коммерчески ошибочным. Версия сервиса может чисто активироваться, код — работать, а пользователь всё равно видит устаревший контент, origin может быть затоплен промахами кэша, а в кэше могут остаться не те варианты. Документация Fastly по очистке ясно показывает, почему это не тривиальная мелочь, о которой вспоминают в конце.
Fastly документирует очистку по URL, полную очистку, очистку по суррогатным ключам и массовую очистку по суррогатным ключам. Также документирована мягкая очистка для случаев URL и суррогатных ключей с помощью заголовкаFastly-Soft-Purge: 1, тогда как полная очистка мягкой быть не может (API очистки). Концептуальное руководство объясняет, что очистка по суррогатным ключам нацелена на объекты по суррогатному ключу, а не по ключу кэша, и что разные варианты одного объекта не обязательно используют запрошенный ключ. Там также сказано, что полная очистка инвалидирует весь контент сервиса и что операции полной очистки автоматически попадают в журнал событий, тогда как очистка по URL и суррогатным ключам по умолчанию не заносится в журнал, если только edge-код не отправляет события логов (Очистка кэша).
Это плотный операционный урок. Состояние кэша — это не просто кнопка. Это модель. Если команда использует суррогатные ключи, она должна знать, какие варианты несут какие ключи. Если она использует версионированные URL ресурсов, она должна знать, какие HTML- или API-ответы указывают на эти ресурсы. Если она использует мягкую очистку, она должна понимать ревалидацию и поведение origin. Если она использует полную очистку, она должна ожидать более широкую волну промахов и заранее иметь мощность origin или схему shielding.
Если ей нужны доказательства, она должна логировать нужные действия очистки, потому что не все типы очистки заносятся в журнал по умолчанию.
Поэтому принятое edge-изменение должно включать кэш-абзац. Какой контент должен измениться? Какие кэшированные объекты должны остаться валидными? Какой метод очистки используется? Покрыты ли варианты? Приемлема ли ревалидация origin? Наблюдаемо ли действие очистки? Каков запасной план, если трафик на origin резко вырастет? Эти вопросы звучат приземлённо, потому что корректность кэша приземлённа. Именно здесь живёт значительная часть надёжности edge.
Заявленное Fastly среднее время региональной очистки менее 150 мс важно, но оно не должно становиться единственной моделью очистки для покупателя. Быстрый механизм очистки может нацелиться не на те объекты. Быстрая глобальная инвалидация может обнажить origin, рассчитанный на попадания в кэш. Правило кэширования, которое экономит деньги большую часть дней, может создать инцидент для службы поддержки, если из-за него устареют цены, наличие товара, уведомления о безопасности, страницы аккаунта или заголовки срочных новостей. Бизнес-риск не сводится к вопросу «умеет ли Fastly очищать кэш?».
Он в вопросе «может ли клиент описать, что должно измениться, и доказать, что оно изменилось?».
Именно здесь контроль разработчика может создать скрытую стоимость обслуживания. VCL и Compute делают возможными сложные решения о кэшировании. Они также могут порождать конфигурации, которые новые инженеры не могут уверенно прочитать. Отрывок из клиентской истории самой Fastly про Khan Academy полезен тем, что отмечает: VCL использовался для сложной аутентификации, точного управления кэшем и логики маршрутизации, при этом сложность росла, и со временем всё меньше инженеров понимали механику (Khan Academy). Это не аргумент против VCL. Это аргумент за то, чтобы относиться к edge-логике как к коду с владельцем, документацией, тестами и планом преемственности.
Наблюдаемость определяет, реален ли откат
Откат без доказательств — это ритуал. Команда может повторно активировать более раннюю версию Fastly и при этом не знать, прекратилось ли влияние на пользователей, восстановился ли origin, блокирует ли правило безопасности легитимный трафик и не остался ли затронутым только один регион. Поэтому поверхность наблюдаемости Fastly не вторична по отношению к продукту; она — часть критерия принятого изменения.
Fastly документирует потоковые логи реального времени для данных, проходящих через сервисы, с поддержкой таких назначений, как системы, совместимые с syslog, объектное хранилище, FTP, сторонние сервисы наблюдаемости, системы потоковой передачи данных и аналитические платформы (потоковые логи реального времени). Руководство по конечным точкам логирования разделяет назначения по операционным потребностям: конвейеры реального времени, хранилища данных, платформы наблюдаемости, объектное хранилище и протокольные/самохостируемые конечные точки (конечные точки логирования).
Важно не то, что Fastly умеет отправлять логи. Важно то, что клиенты должны решить, какие логи имеют значение, до изменения. Платформенная команда, разворачивающая edge-редирект, нуждается в пути запроса, статусе ответа, имени бэкенда, версии сервиса и статусе кэша. Команда безопасности, разворачивающая правило, нуждается в сигналах срабатывания, действии, разборе ложных срабатываний и пути влияния на клиентов. Издательская команда, меняющая политику кэширования, нуждается в событиях очистки, поведении попаданий/промахов, обращениях к origin и свежести. API-команда нуждается в задержках, ошибках и сигналах отказа бэкендов.
Если логи не направляются туда, где инженеры могут делать по ним запросы в окне изменения, edge-платформа наблюдаема только в теории.
Важна и документация Fastly по журналу событий. Журналы событий могут показать, какие изменения на уровне сервиса были сделаны и кем, включая того, кто активировал последнюю версию, а документация указывает, что данные журнала событий сервиса хранятся 365 дней (журнал событий). API событий аккаунта раскрывает такие поля, как тип события, описание, ID пользователя, ID токена, ID сервиса, IP-адрес и временные метки (API журнала событий). Это даёт клиентам аудиторский след действий в плоскости управления.
Но аудиторские следы и логи трафика отвечают на разные вопросы. Журнал событий может показать, что инициатор активировал версию. Логи трафика показывают, корректно ли вели себя запросы. Логи origin показывают, пережило ли изменение приложение клиента. Синтетический мониторинг показывает, увидели ли пользователи из важных регионов задуманное состояние. Настоящий процесс принятия изменения соединяет эти взгляды. Он не требует от Fastly быть единственной системой учёта.
Клиентские истории, размещённые вендором, дают примеры этого паттерна, с обычной оговоркой, что их отбирает продавец. Fastly сообщает, что The Guardian использует потоковые логи как систему раннего предупреждения после изменений на сайте, отправляя логи в S3 и анализируя эффекты поисковых и социальных ботов (The Guardian). В отрывке про Foursquare говорится, что компания передаёт все edge-логи в Observe для видимости запросов, ошибок и задержек (Foursquare). Эти истории не доказывают широкой окупаемости. Они показывают правильный тип операционного вопроса: когда edge-изменение выходит в продакшен, какие доказательства скажут команде, что можно продолжать?
Точка внимания — стоимость. Логи edge в больших объёмах могут быть дорогими в хранении, индексации и запросах. Сэмплирование может снизить стоимость, но скрыть редкие сбои. Сроки хранения могут удовлетворять ежедневной отладке, но не потребностям аудита. Размещение данных может иметь значение, если логи содержат чувствительные поля. Fastly умеет передавать логи, но владельцем логов, их маскирования, маршрутизации, хранения, порогов оповещений и практики инцидентов остаётся покупатель. Стоимость этих решений должна входить в экономическую модель.
К изменениям в безопасности применим тот же критерий
Платформа Fastly больше не просто поверхность доставки. Публичные материалы и финансовые отчёты делают безопасность большой частью компании. Выручка направления безопасности в I квартале 2026 года составила $38,8 млн, увеличившись на 47 % год к году, согласно релизу для инвесторов (результаты I квартала 2026 года). Продуктовая поверхность включает Next-Gen WAF, управление ботами, защиту от DDoS, безопасность API и ограничение частоты запросов.
Средства безопасности усиливают аргументы за размещение на edge. Блокировка вредоносного трафика до того, как он достигнет origin, защищает инфраструктуру и снижает последующие издержки. Ограничение частоты запросов к дорогому API-маршруту на edge может помешать одному клиенту или бот-паттерну потреблять мощности. Правило WAF может наблюдать или блокировать классы запросов сразу в нескольких приложениях, которым в противном случае потребовались бы отдельные изменения в каждом. Но принятый результат — всё равно изменение, а не фиче-флаг.
Документация правил Next-Gen WAF говорит, что правила определяют, как WAF обрабатывает запросы, соответствующие наборам условий, и могут существовать на уровне аккаунта/компании или на уровне сайта/рабочего пространства (правила Next-Gen WAF). Справочник WAF API говорит, что API управляют рабочими пространствами, запросами, событиями, маскированием (redactions), тегами и правилами для клиентов с доступом к продукту (Next-Gen WAF API). Документация по ограничению частоты запросов описывает политики, подключаемые через поверхность безопасности или конфигурацию сервиса, и концептуально определяет ограничение частоты как способ ограничить вредоносный трафик или дорогие/тарифицируемые ресурсы (политики ограничения частоты запросов).
Это полезные средства. Но они не равны результату в безопасности. Правило, блокирующее реальную атаку, ценно. Правило, блокирующее оплату, мобильных клиентов, партнёрские API-вызовы или поисковых роботов, дорого обходится. Ограничение частоты, защищающее origin от бота, может наказать и легитимные всплески, если ключ группировки неверен. WAF в режиме логирования поначалу может быть безопаснее, но может и не снизить нагрузку от атак. WAF в режиме блокировки может снизить нагрузку от атак, но повысить риск ложных срабатываний.
Изменение в безопасности требует тех же критериев приёмки, что и изменение доставки: набор условий, задуманное действие, охват, логирование, владельца оповещений, путь ложных срабатываний, шаг отката и ревью после изменения.
Это различие особенно важно, потому что edge-средства Fastly могут находиться вплотную к выручке. Правило против ботов для коммерции, проверка токена для медиа, ограничение частоты API или правило защиты входа могут влиять на пользователей до того, как их увидит приложение. Именно из-за такого размещения клиенты покупают продукт. Именно поэтому важен контроль изменений. Чем ближе правило к первой миле пользовательского трафика, тем меньше времени у организации на то, чтобы обнаружить, что правило ошибочно.
Fastly может сделать развёртывание действий безопасности более единообразным. Клиент всё равно должен решать, кто может создавать правило, кто проверяет исключения, как правила тестируются на репрезентативном трафике, показывают ли логи случаи блокировки и разрешения и как быстро можно активировать откат. Если за разные части этого процесса отвечают команды безопасности и платформы, принятое изменение должно явно называть обоих владельцев. Иначе edge становится местом, где срочные действия по безопасности и надёжность продакшена сталкиваются без общей модели релизов.
Плоскость управления — это зависимость
Архитектура Fastly может снизить зависимость пользователей от origin, но не устраняет зависимость от собственной плоскости управления и систем аккаунтов Fastly. Активация версий сервисов, изменение пакетов Compute, правка конфигураций безопасности, выполнение очисток, использование API, настройка логов и чтение истории событий — всё это зависит от доступа к аккаунту Fastly и возможностей плоскости управления.
Именно поэтому Fastly документирует страницы статуса. Компания сообщает, что непрерывно следит за производительностью и статусом своей глобальной сети и связанных сервисов, публикует открытые обновления на fastlystatus.com, предоставляет аутентифицированным клиентам приватные детали статуса по чувствительным компонентам, а также историю инцидентов и средства управления подписками (статус сервиса Fastly). Публичный статус полезен, но это не источник истины для конкретного клиента. У клиента может быть неисправный origin, неверная версия сервиса, ошибка DNS, ошибочное правило WAF или региональная проблема маршрутизации, при том что публичная страница статуса выглядит нормально.
На этапе сбора доказательств для этой статьи прямые запросы к публичному API статуса из исследовательского окружения возвращали HTTP 403 после того, как прежний домен статуса перенаправил на актуальный домен статуса Fastly. Поисковые сниппеты по-прежнему показывали, что публичная страница статуса сообщает о нормальной работе по состоянию на 11 июля 2026 года и раскрывает недавние публичные записи об инцидентах: API-сервисы, Compute в Пало-Альто, повышенные ошибки или задержки в лондонских POP. Этого недостаточно, чтобы рассчитать частоту инцидентов или доступность.
Но достаточно, чтобы подтвердить тезис для закупок: доказательства статуса должны быть частью собственного плана мониторинга клиента, а не заменять его.
Управление аккаунтом — ещё одна зависимость плоскости управления. Документация Fastly по токенам API описывает пользовательские токены, привязанные к людям, и токены автоматизации для нечеловеческих клиентов. Области действия токенов включают global, purge-all, purge-select и read-only. Токены автоматизации требуют суперпользователя в режиме sudo и не привязаны к пользователю-человеку (токены API). Именно здесь встречаются удобство CI/CD и радиус поражения.
Токен, который может активировать версии сервисов, обновлять пакеты Compute или очищать весь кэш, — это продакшн-учётная запись. С ним нужно обращаться так же, как с ключом облачного развёртывания: минимальные привилегии, срок действия, хранение, ротация, владелец, экстренный отзыв и аудит. Токена purge-select может быть достаточно для конвейера. Токена read-only может быть достаточно для дашбордов. Глобальный токен может быть удобен, пока не окажется в логе сборки или не будет скомпрометирован ноутбук разработчика.
Роли пользователей и разрешения аккаунта тоже формируют экономику изменений. Fastly документирует, что роли пользователей определяют, что человек может видеть и чем управлять, тогда как собственную многофакторную аутентификацию (MFA) и токены API пользователи могут настраивать независимо от роли (роли и разрешения). Зрелый покупатель сопоставит эти роли со своим процессом релизов. Кто может клонировать версию сервиса? Кто может активировать в продакшен? Кто может очистить весь кэш? Кто может создавать токены автоматизации? Кто может менять правила WAF? Кто может отключить конечную точку логирования? Если ответы неясны, удобная для разработчиков поверхность Fastly может стать дырой в управлении.
Terraform и CI делают изменения повторяемыми, но со своими издержками
Руководство Fastly по Terraform ценно тем, что прямо проговаривает ту часть edge-операций, о которой обычно молчат. У Fastly есть провайдер для настройки, управления и развёртывания сервисов; версии сервисов можно создавать без активации; а некоторые ресурсы не имеют версий — включая ACL, словари и динамические VCL-сниппеты. Руководство также предупреждает, что состояние Terraform чувствительно, что блокировка состояния помогает избежать гонок данных и что Terraform предназначен для конфигурации, а не для данных (руководство по Terraform).
Это зрелое различие. Инфраструктура как код может сделать изменения Fastly проверяемыми и повторяемыми. Она также может создать новый класс рисков — дрейф и состояние. Ресурсы без версий особенно важны, потому что они могут меняться вне обычного жизненного цикла версий сервиса. Это может быть именно то, что нужно клиенту для быстрых обновлений. Но это также может сделать границу принятого изменения менее заметной, если данные, динамические сниппеты или записи ACL наполняются скриптами вне Terraform.
Экономическая выгода Terraform сильнее всего, когда организация уже проверяет изменения инфраструктуры в коде. Тогда Fastly становится ещё одним провайдером в известном процессе: план, ревью, применение, наблюдение, откат. Издержки появляются, когда edge-сервис становится слишком динамичным для системы ревью. Запись в словаре может управлять маршрутизацией. Динамический сниппет может быстро изменить поведение. ACL может повлиять на безопасность. Если эти сущности обновляются через отдельные API без такого же ревью и логирования, у команды могут быть версионированные сервисы и при этом непроверенное продакшн-поведение.
То же верно для CI. Fastly CLI и публичные репозитории показывают активные инструментальные поверхности. Публичные метаданные GitHub API описывалиfastly/cliкак терминальный инструмент для сборки, развёртывания и настройки сервисов Fastly, аfastly/compute-actions— как GitHub Actions для сборки на Fastly Compute. Метаданные репозитория — не аудит качества, но недавние временные метки push в июле 2026 года говорят об активности публичных инструментальных поверхностей.
CI может сократить число ручных ошибок, обеспечить выполнение тестов и создать повторяемые записи развёртываний. Но он также может перенести риск на скрипты. Автоматизация может активировать слишком широко, использовать неверный ID сервиса, подавить интерактивное подтверждение с помощью--auto-yes, использовать токен с избыточными правами или пропустить проверку работоспособности, потому что это неудобно. Покупатель должен учесть работу, необходимую, чтобы автоматизация была безопасной: ревью релизов, разделение окружений, управление токенами, контроль ID сервисов, dry-run или вывод плана, шлюзы утверждения, команды отката и мониторинг после развёртывания.
Эта работа — не провал Fastly. Это цена отношения к edge-поведению как к программному обеспечению. Чем ценнее становится edge, тем больше он заслуживает дисциплины релизов, принятой для кода основного приложения.
Клиентские истории показывают выгоду и предупреждение об обслуживании
Клиентские истории вендора не стоит читать как нейтральные бенчмарки. Их отбирает продавец, и они, как правило, опускают исходные конфигурации, объёмы трафика, стоимость поддержки, неудачные эксперименты, журналы инцидентов и контрфактические сценарии. При осторожном использовании они всё же помогают выявить реальные паттерны использования.
Индекс клиентских историй Fastly и отрывки из них показывают несколько паттернов, имеющих отношение к принятым edge-изменениям. Инженеры USA TODAY Co., по описанию, построили собственное решение балансировки нагрузки на edge-словарях, VCL-сниппетах и проверках работоспособности бэкендов, а более широкая история сообщает о снижении бот-трафика на многих сайтах (USA TODAY Co.). GIPHY, по описанию, использует гибкость VCL для оптимизации доли попаданий в кэш и экономии вычислительных ресурсов (GIPHY). Dunelm, по описанию, использует Fastly как часть цифровой трансформации, более быстрых обновлений сайта и стратегии инфраструктуры как кода; страница сообщает о значительных улучшениях скорости развёртывания и производительности (Dunelm).
Эти примеры поддерживают позитивный тезис. Fastly может стать программируемой операционной поверхностью для команд, которым нужно больше, чем базовое кэширование. Edge-словари, сниппеты, проверки работоспособности бэкендов, логика VCL, Compute и потоковые логи позволяют клиентам решать проблемы в пути запроса там, где максимальны задержки, нагрузка на origin и поверхность атаки. Дружелюбный к разработчикам edge может быть реально лучше, чем ожидание релиза основного приложения или избыточное резервирование origin-систем.
Те же примеры подразумевают издержки. Собственная балансировка нагрузки — это собственная логика. Оптимизация доли попаданий в кэш зависит от экспертизы. Скорость инфраструктуры как кода помогает, только если код остаётся проверяемым. Сложность VCL, как отмечает отрывок про Khan Academy, может расти, пока её не станет понимать всё меньше инженеров (Khan Academy). Это та строка об обслуживании, которую покупателям нельзя игнорировать.
Вопрос закупок не в том, может ли Fastly добиться впечатляющих результатов для отдельных клиентов. А в том, есть ли у конкретной организации операционная модель, чтобы сохранять эти результаты здоровыми после первого восторженного внедрения. Кто владеет VCL? Кто владеет зависимостями Compute? Кто проверяет словари? Кто проверяет правила WAF? Что происходит, когда специалист по edge уходит? Как новых инженеров обучают понимать поведение кэша и очистки? Есть ли у команды читаемый архитектурный документ для каждого сервиса? Включены ли edge-изменения в разборы инцидентов?
Бизнес-обещание Fastly — контроль разработчика. Контроль разработчика создаёт ценность, когда им могут безопасно пользоваться многие инженеры. Он создаёт хрупкость, когда только один-два инженера могут объяснить, почему продакшен работает.
Сравнение реалистичных альтернатив
Справедливое сравнение — не Fastly против чистого листа. У клиентов есть альтернативы. Можно оставить поведение в origin-приложении и использовать более простой CDN. Можно использовать другой CDN или облачную edge-платформу. Можно построить решение на нативных продуктах облачного провайдера: балансировщике нагрузки, CDN, WAF и edge-функциях. Можно запустить открытый Varnish или обратный прокси для более узкого развёртывания. Можно использовать мульти-CDN маршрутизацию. Можно также выбрать делать на edge меньше.
Fastly привлекательна, когда принятое edge-изменение частое, важное и лучше размещается на edge, чем на origin. Сайты срочных новостей, дистрибуция ПО, публичные реестры пакетов, медиа, высоконагруженная коммерция, чувствительные к задержкам API и высокозащищённые нагрузки могут обладать этим свойством. В таких средах изменение кэша или безопасности, занимающее часы, может быть слишком медленным, а релиз основного приложения — неправильным местом для выражения поведения доставки.
Альтернатива в виде зрелого SaaS или облачного провайдера может быть лучше, когда организация ценит единую плоскость управления выше edge-специализации. Если компания уже ведёт аутентификацию, развёртывание, WAF, логирование и мониторинг в одном облаке, добавление ещё одной edge-платформы может увеличить объём интеграционной работы. Если у команды простые статические ресурсы и низкий трафик, более богатые средства Fastly могут быть не нужны. Если компания не может нанять edge-экспертизу, управляемый CDN с меньшим числом средств управления может быть безопаснее программируемой платформы.
Открытые и собственные варианты выглядят привлекательно, когда контроль важнее эксплуатации глобальной сети. Компания может самостоятельно управлять Varnish, написать собственную логику обратного прокси или использовать облачные нативные функции. Но тогда покупатель владеет глобальным охватом, эксплуатацией, защитой от DDoS, пирингом, мониторингом, семантикой очистки, поддержкой и кадрами. Издержки переезжают из счёта вендора в зарплатную ведомость инженеров и операционный риск. Для компании с необычными требованиями это может иметь смысл. В целом это более тяжёлая ноша, чем кажется по первоначальной архитектурной схеме.
Мульти-CDN стратегии — самый тонкий вариант. Они могут снизить концентрацию на одном вендоре и повысить устойчивость, но увеличивают работу по конфигурации, тестированию и наблюдаемости. Сервис должен решить, какие объекты и маршруты переносимы, как согласованы ключи кэша, чем различается семантика очистки, как нормализуются логи, как реализуются правила безопасности и какой провайдер является авторитетным во время инцидента. Мульти-CDN — не бесплатная избыточность. Это ещё одна система принятых изменений.
Аргументы за Fastly сильнее всего, когда команда хочет edge-поведение с высоким уровнем контроля и готова управлять этим контролем как программным обеспечением. Они слабее всего, когда покупатель хочет, чтобы edge снял операционную ответственность.
Что покупателям следует измерять
Полезная метрика — стоимость за принятое edge-изменение. Она включает лицензионные и эксплуатационные затраты, но шире, чем счёт. В неё входит время на формулирование изменения, его создание, тестирование, ревью, активацию, наблюдение, обработку исключений, откат при необходимости и поддержку получившейся конфигурации со временем. Она также включает стоимость перехода, если организация позже захочет перенести поведение на другой CDN, к облачному провайдеру, на открытую инфраструктуру или обратно в origin-приложение.
Покупатель может сделать это конкретным до подписания или расширения. Возьмите недавние или ожидаемые изменения и прогоните их по чек-листу. Для изменения кэша: определите объекты, варианты, ключи, метод очистки, влияние на origin и доказательства. Для изменения Compute: определите локальные тесты, ошибки рантайма, версии зависимостей, поведение в staging, продакшн-проверки и откат. Для правила безопасности: определите набор условий, действие, логирование, ложные срабатывания и откат. Для изменения логирования: определите назначение, хранение, стоимость и владельца оповещений.
Для изменения Terraform: определите состояние, блокировки, дрейф, динамические ресурсы и политику активации.
Затем сравните альтернативы по тому же критерию. Как это же изменение сработало бы с текущим CDN? С облачной edge-платформой? В origin-приложении? С открытым Varnish? Через ручную заявку? Если не делать ничего? Ответ будет разным для разных организаций. Важно, чтобы Fastly оценивалась по реальной работе, а не по общим CDN-лозунгам.
Есть моменты, за которыми стоит следить. Если edge-изменения требуют слишком многих специалистов, растёт стоимость обслуживания. Если стратегия очистки плохо понятна, растёт риск в кэше. Если логирование дорогое или неполное, уверенность в откате падает. Если токены API имеют избыточные права, растёт риск автоматизации. Если правила безопасности не тестируются на репрезентативном трафике, ложные срабатывания становятся бизнес-риском. Если поведение origin клиента не включено в план, успешная активация Fastly всё равно может создать инцидент в приложении.
Есть и позитивные сигналы. Если команда может выражать edge-изменения как версионированные, проверяемые и тестируемые единицы; если может связывать события активации с логами трафика и метриками origin; если может откатываться без догадок; если может обучить не одного инженера тому, как работают сервисы; если может ограничивать области действия токенов и ролей; и если может проводить живые проверки в значимых регионах — экономика контроля разработчика Fastly становится гораздо убедительнее.
Вердикт
Fastly, Inc. нужно оценивать по принятому edge-изменению. У её платформы есть серьёзные ингредиенты для этого стандарта: версионированные сервисы, явная активация, откат к предыдущим версиям, инструменты Compute, локальное тестирование, Fiddle, API очистки, мягкая очистка, логи реального времени, журналы событий, интеграция с Terraform, автоматизация через API, правила WAF и ограничение частоты запросов. Это правильные примитивы для компании, которая хочет позволить разработчикам формировать трафик на edge.
Задача покупателя — превратить примитивы в операционную систему. Fastly не может знать правильный ключ кэша, уместное исключение в безопасности, способность origin к ревалидации, приемлемый уровень ложных срабатываний, правило хранения edge-логов или кадровый план по VCL. Она может дать командам мощное место для изменений. Она не может сделать каждое изменение правильным.
Именно поэтому бизнес-вопрос не в том, быстрая ли Fastly, программируемая ли она или большая. Публичные доказательства позволяют считать её значимой программируемой edge-платформой с существенным корпоративным использованием. Вопрос в том, становятся ли обычные продакшн-изменения клиента дешевле и безопаснее после учёта полной стоимости надзора, тестирования, интеграции, логирования, реагирования на инциденты, отката и будущего перехода.
Когда ответ «да», Fastly может перенести важную работу с медленных релизов origin на отзывчивый, наблюдаемый edge-слой. Когда ответ «нет», тот же контроль может превратиться в ещё одну продакшн-систему со своими специалистами, учётными данными, скрытым состоянием и сценариями отказов. Этот продукт лучше всего понимать как усилитель возможностей дисциплинированных команд, а не как замену дисциплины.