
Тема
Доказательства по сетевым ресурсам
В фасете «Тема» значение «Доказательства по сетевым ресурсам» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.
Досье
TXT-запись была верной. Поставщик всё равно не был доменом: ACME DNS-01 и полномочия делегированной проверки
Поставщика удалили из приложения, CI, учётных записей сотрудников и хранилища сертификатов. Но одно полномочие пережило отключение: `_acme-challenge` по-прежнему был делегирован в его зону проверки. Когда ACME-аккаунт поставщика запросил новый wildcard-сертификат, появился…
Досье
Лишний маршрут, потерянная сессия: как управлять BGP maximum-prefix
Ограничение maximum-prefix защищает конечные ресурсы маршрутизатора от неожиданного объёма маршрутов. Но при жёстком действии оно не просто отклоняет излишек: оно закрывает BGP-сессию и лишает источника все ранее полученные через неё маршруты. Поэтому число должно быть связано с…

История
Подтверждение, не сумевшее назвать прибывший пакет: как алгоритм Karn научил TCP отказываться от измерения
Один и тот же диапазон последовательности отправлен дважды. Сначала истёк таймер исходной передачи, затем ушла повторная. Вскоре одно ACK сдвинуло границу подтверждения. Оно надёжно сообщает о продвижении потока, но не называет передачу, которая его вызвала. Алгоритм Karn…
Досье
Ответ DNS был защищён. Но выбор узла остался вопросом политики: SSHFP и пределы полномочий отпечатка
Оператор ввёл `ssh db`, а полученный из сети поисковый суффикс развернул короткое имя в другой FQDN. Запись SSHFP для этого имени имела статус DNSSEC Secure и совпала с ключом сервера. Все криптографические проверки были корректны — для узла, выбранного клиентом, но не для базы…
Досье
Подпись прошла проверку. Но отправитель всё ещё не был подписантом: DKIM и границы полномочий доменной подписи
В поле From был показан домен `bank.example`, письмо требовало срочно оплатить счёт, а DKIM показывал успешную проверку. Подпись действительно была верной — только для `receipt-alert.example`, домена злоумышленника. Криптографический результат незаметно наделили полномочиями…
Досье
Дайджест совпал, но отправитель остался неизвестен: `Content-Digest` и полномочия контрольной суммы HTTP
Файл политики пришёл без единого повреждённого бита. Он также с самого начала был вредоносным и содержал безупречно рассчитанный `Content-Digest`. Сервис показал «проверено» и применил изменения. Атакующий не взламывал хеш-функцию — он сам выбрал и тело, и дайджест.

История
Маска, которую тишина угадала неверно: как ICMP запускал подсеть
Новый хост уже получил IPv4-адрес, но ещё не знает границу прямой доставки. Он рассылает вопрос о маске и не слышит ответа. Старая спецификация разрешала временно применить классовую маску несегментированной сети, признавая, что догадка может быть ошибочной: уполномоченный агент…
Досье
Заголовок назвал клиента, но сетевой сосед этого не подтвердил: HTTP `Forwarded` и полномочия цепочки прокси
По схеме origin был доступен только через два обратных прокси. На деле сохранился прямой маршрут. Запрос пришёл по нему с разрешённым административным адресом в начале `X-Forwarded-For` и прошёл IP-проверку. Парсер верно прочёл корректный адрес. Ошибка состояла в том, что…
Досье
Имя выбрало контекст TLS, но не дало полномочий: граница SNI как подсказки маршрута
Шлюз увидел `tenant-a.example`, выбрал сертификат арендатора A и завершил TLS 1.3. Затем интеграция записала метку выбранного контекста в поле прикладного субъекта. Клиент не предъявлял никаких полномочий: его собственное указание пункта назначения стало его удостоверением.
Досье
Подпись сертификата прошла, а рукопожатие — нет: TLS 1.3 `Finished` и полномочие transcript
Панель уже засчитала защищённую сессию после успешного CertificateVerify. Следующее сообщение, `Finished`, оказалось неверным, и клиент завершил соединение с `decrypt_error`. Ключ сертификата доказал владение. Ошиблась система, превратив этот факт в ещё не наступившее завершение.
Национальные операторы связи: тенденции мира
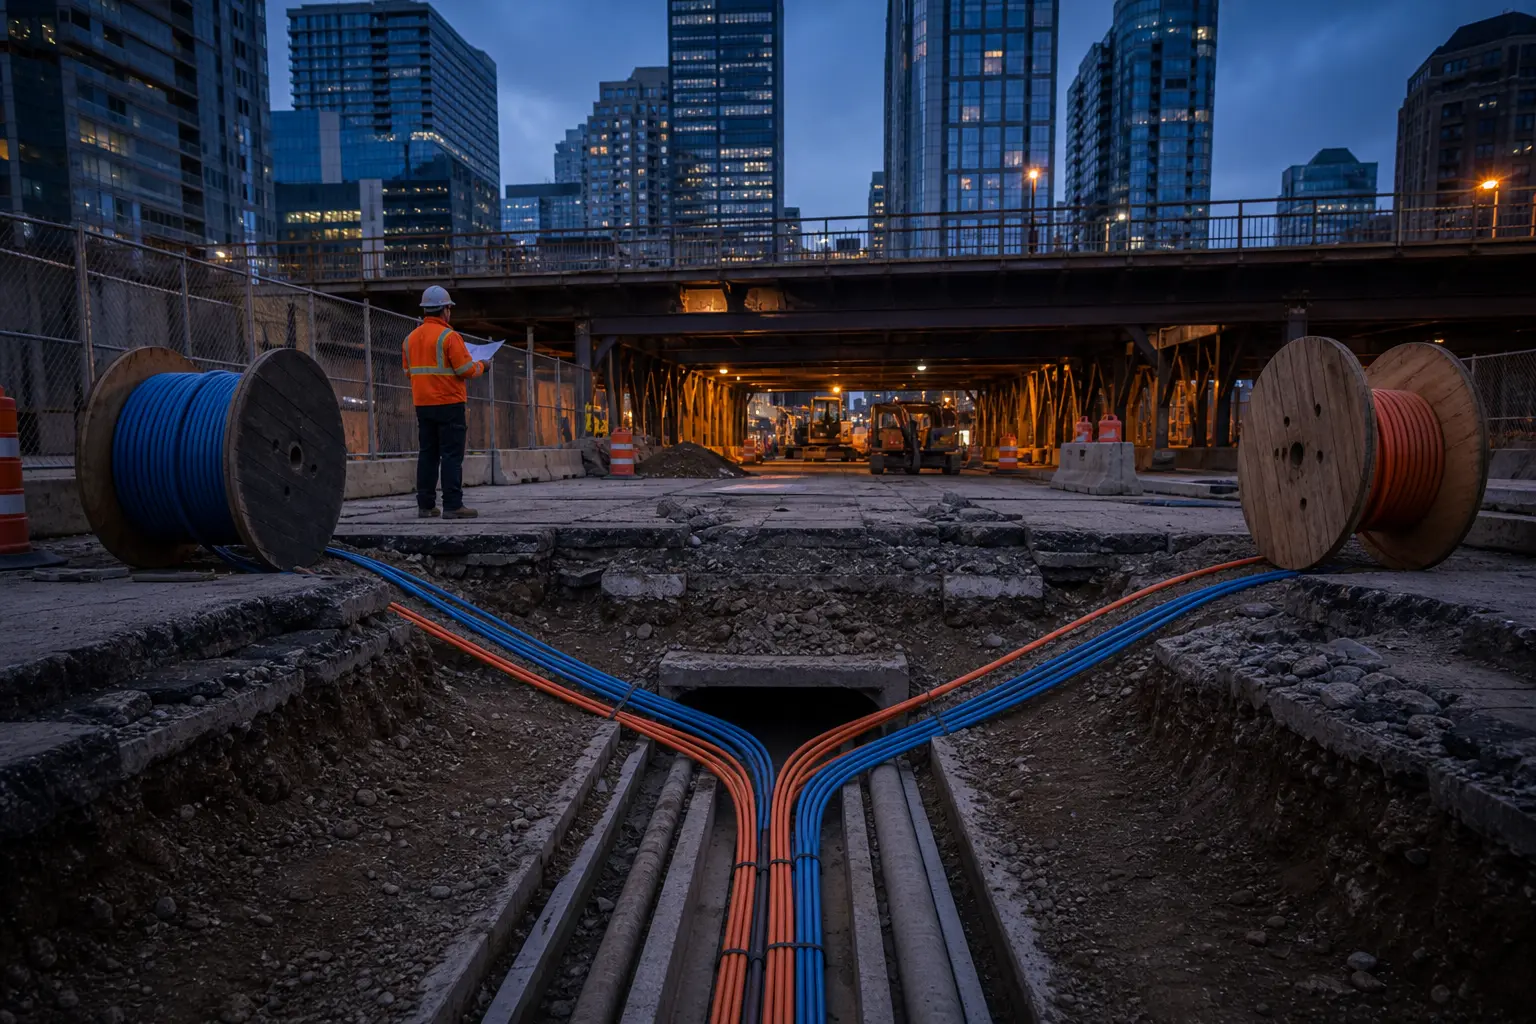
Два операторских маршрута — один риск, если у них общая гражданская инфраструктура
Резервный канал может иметь другого оператора, номер и счёт, но входить в тот же кабельный канал под тем же мостом. Отказоустойчивость определяется не числом договоров, а тем, что продолжает работать после одного физического события.
История
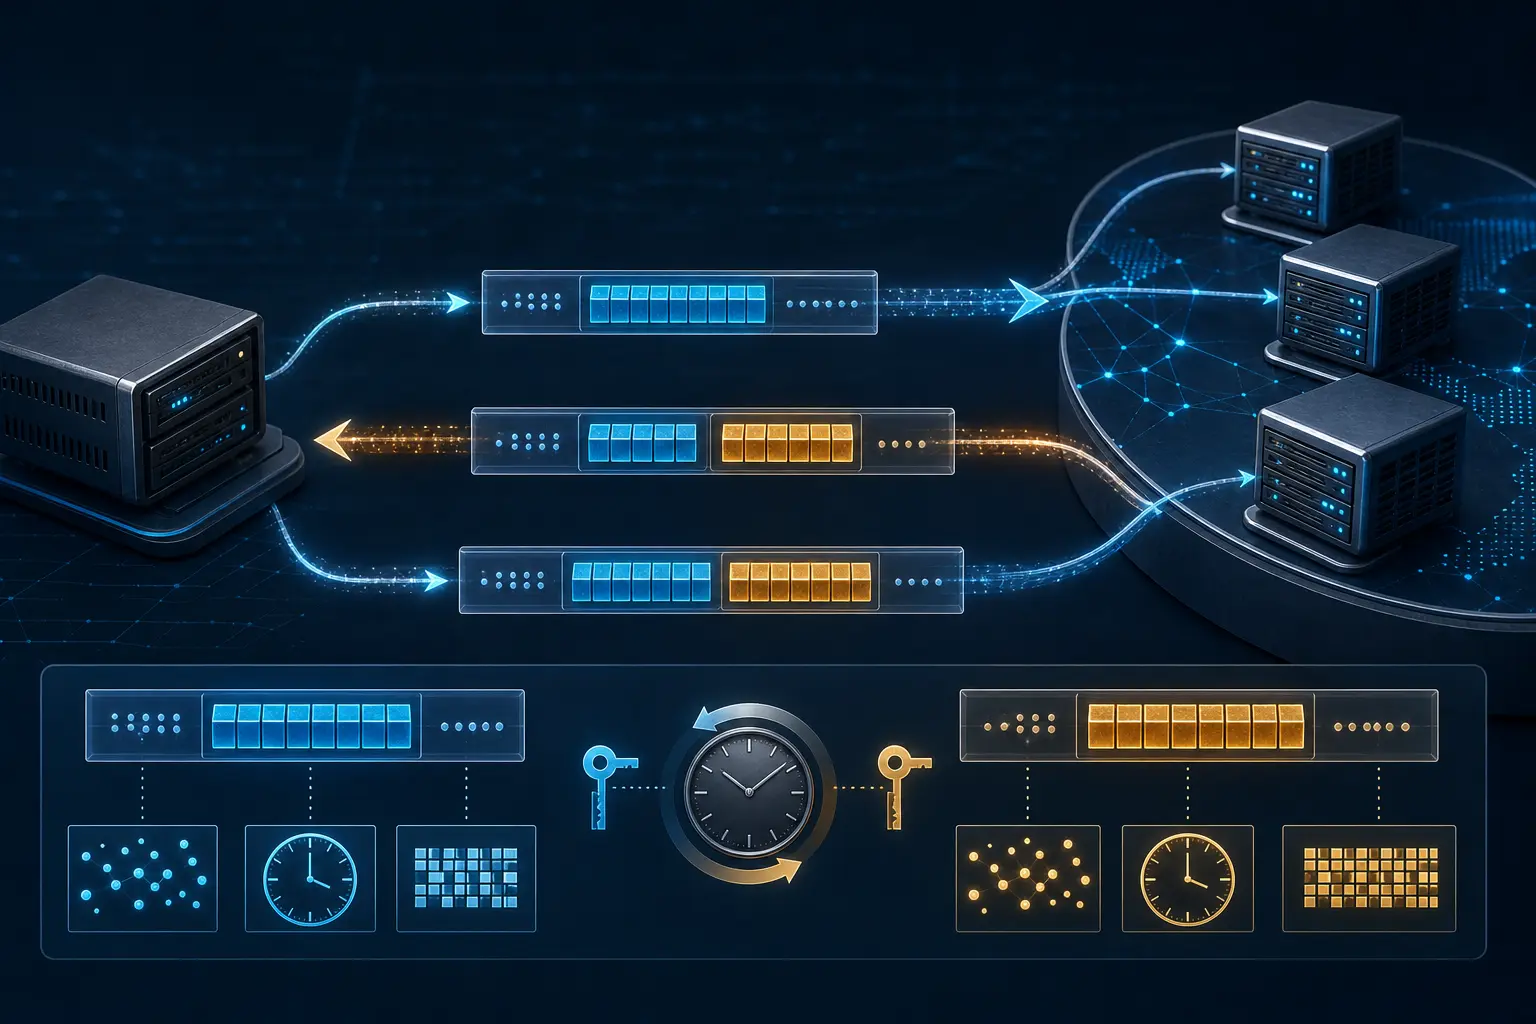
Токен, доказавший обратный путь: DNS Cookies без удостоверения личности
Небольшая опция EDNS позволила DNS-серверу сделать узкий вывод об исходном UDP-адресе: не установить отправителя, а понять, что кто-то по этому видимому адресу получил прежний ответ и вернул созданный сервером токен.

История
Тест, который проходил молча: что на самом деле доказывал Discard
Отправитель направляет известный поток на порт 9 и не получает ни квитанции, ни результата. По RFC 863 именно так и должен вести себя Discard: принять данные, выбросить их и не отвечать на уровне приложения. Поэтому пустой экран — наблюдение, но не доказательство приёма. Сила…
Досье
На внешнем участке был HTTP/2, на исходном — HTTP/1.1: полномочия TLS ALPN ограничены соединением
Браузер предложил `h2` и `http/1.1`. Пограничный узел выбрал `h2`, завершил TLS и принял корректные кадры HTTP/2. После этого каталог назвал исходный сервер «нативным HTTP/2». Между фактами потерялось завершение TLS: к исходному серверу прокси открыл другое соединение и отправлял…

История
Ответ часов без грамматики: почему Daytime был рассчитан на человека
Клиент подключается к порту 13, получает понятную строку, и соединение закрывается штатно. Другой сервер вправе записать тот же момент в ином порядке, с другим числом цифр года и другим обозначением часового пояса. Оба соблюдают RFC 867: стандарт обещал читаемый ответ, но не…
Досье
УЦ был в списке, но личность не получила права: граница полномочий TLS `certificate_authorities`
Клиент выбрал сертификат, поскольку имя его издателя присутствовало в запросе сервера. Сервер успешно построил и проверил цепочку. Затем приложение отклонило операцию: субъект не был допущен в нужный контур арендатора. Криптография сработала. Ошибка возникла там, где подсказке…
Досье
Подпись верна, а статус уже отстал: границы доверия к OCSP stapling
Сертификат отозвали в 10:07. В 10:11 сервер всё ещё прикладывал корректно подписанный ответ OCSP со статусом `good` и `nextUpdate` через несколько часов. Подделки не было: подлинное утверждение оставалось в заявленном интервале, но ещё не знало о новом событии. Ошибка появилась…

История
Ответы по одному, которые не прекращались: как Echo и Chargen замкнули сетевой контур
В разговоре больше не было говорящего. Один узел создавал строку и отправлял её тому, кого считал источником. Второй возвращал строку обратно. Каждый пакет выглядел ответом на предыдущий, но одновременно становился следующим запросом. Локально работа была конечной; у пары не было…
Досье
Сокет закрылся. Транзакция — нет: `close_notify` и полномочия завершения
Клиент получил успешный ответ и увидел штатное завершение TLS. Но запись на сервере так и не стала долговечной: база отклонила commit через несколько миллисекунд. Криптография не ошиблась. `close_notify` достоверно сообщал лишь о том, что сервер больше не будет отправлять…

История
Байт после возврата: как Telnet отделил новую строку от движения каретки
Получив `CR`, виртуальный терминал ещё не знал, завершена ли команда движения. `LF` отправлял позицию к началу следующей строки, а `NUL` подтверждал возврат к левому краю текущей. Telnet сделал смысл проверяемым по соседнему байту, не требуя общего устройства терминалов.