
Тема
Полномочия делегирования DNS
В фасете «Тема» значение «DNS» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.

IETF
Запись `_for-sale` сообщает о продаже, но не подтверждает полномочия продавца
Машиночитаемая отметка в DNS помогает начать переговоры о доменном имени. Но она не отвечает, кто вправе связать владельца обязательствами, действует ли указанная сумма и состоится ли передача. RFC 10023 стандартизирует сигнал обнаружения. Задача управления — не позволить…
IETF
Стандарты IETF как операционная зависимость: кто управляет непрерывностью Интернета
Стандарты IETF не управляют сетями напрямую. Но, задавая совместимые конечные автоматы, правила восстановления и контуры безопасности, они распределяют ответственность за непрерывность между разработчиками протоколов, операторами сетей, измерительными системами и институтами…

IETF
DNSOP приняла проблему нескольких алгоритмов, а не метку UNIVERSAL
Решение о принятии черновика часто пересказывают одним словом — «поддержан». В итоговом письме DNSOP за этим словом сразу следует ограничение: предложенный механизм считают сложным, и эту сложность предстоит разбирать рабочей группе. Именно две части вместе фиксируют новое…
Истории
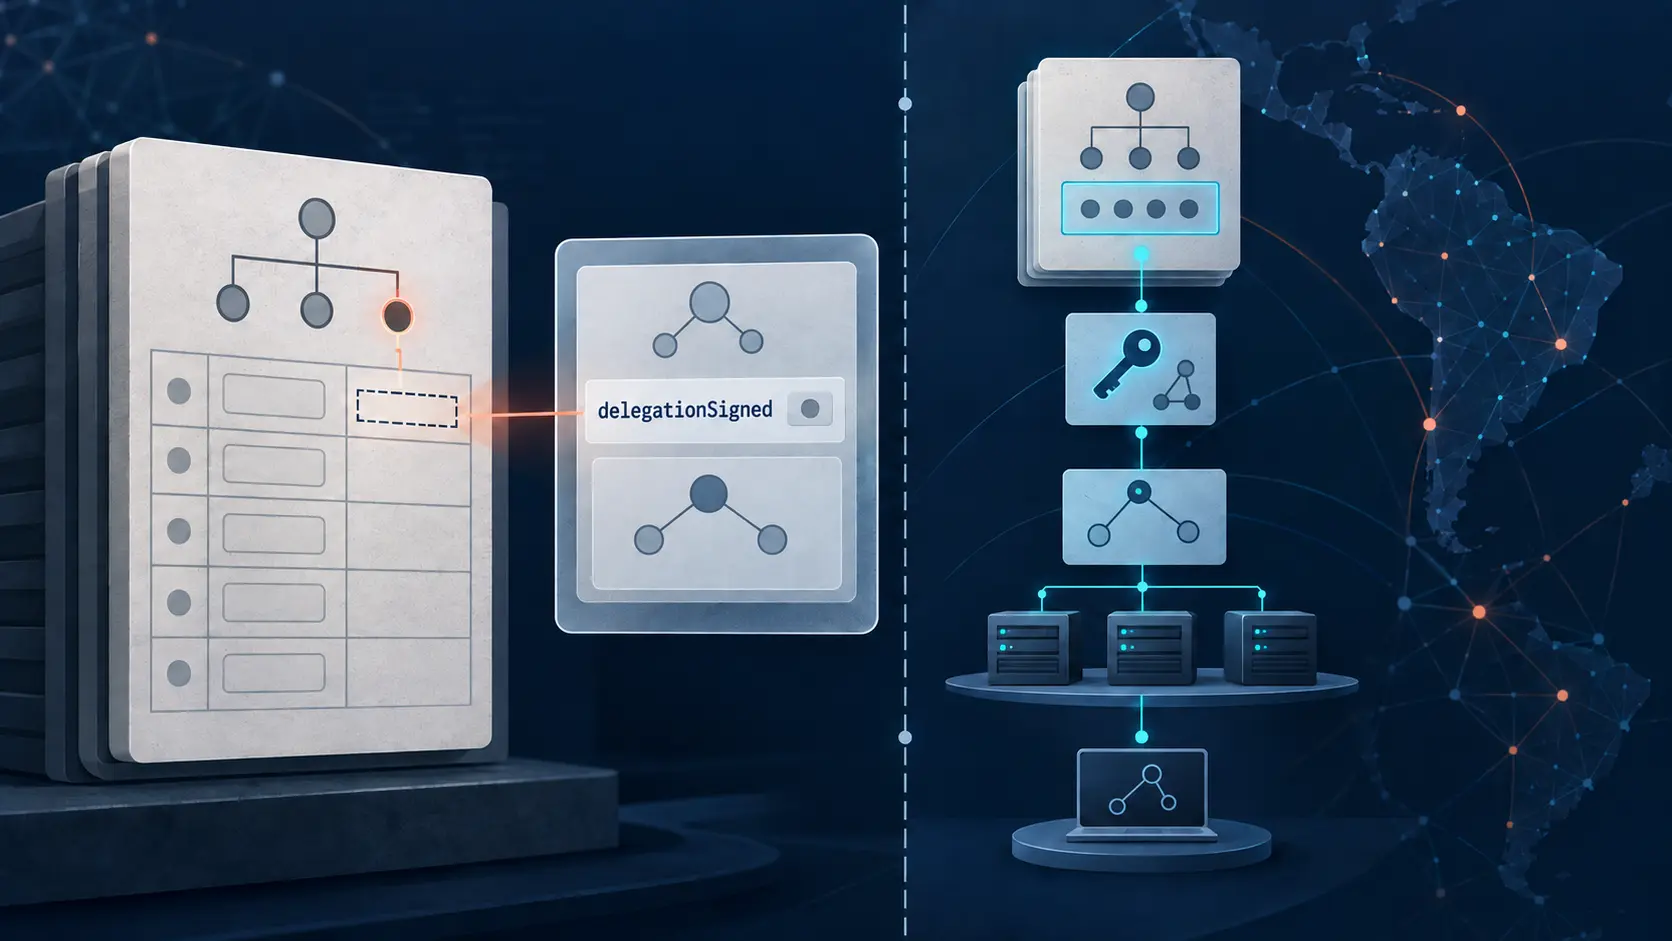
В RDAP LACNIC delegationSigned фиксирует DS у родителя, а не результат проверки DNSSEC
Логическое значение в ответе реестра легко принять за итоговый вердикт о безопасности цепочки DNS. Поле `delegationSigned` в RDAP LACNIC отвечает на более узкий вопрос: сообщает ли регистрационное представление о наличии записей DS в родительской зоне? Оно не запускает резолвер…

IETF
Один общий сервер имён подтверждает непрерывность, а не контроль делегирования
Родительская зона почти полностью меняет набор серверов делегирования, но оставляет одно прежнее имя. Для рекурсивного резолвера это пересечение может означать непрерывность кэша. Для оператора оно не отвечает на вопросы, кто разрешил сохранить старый путь, почему тот всё ещё…

IETF
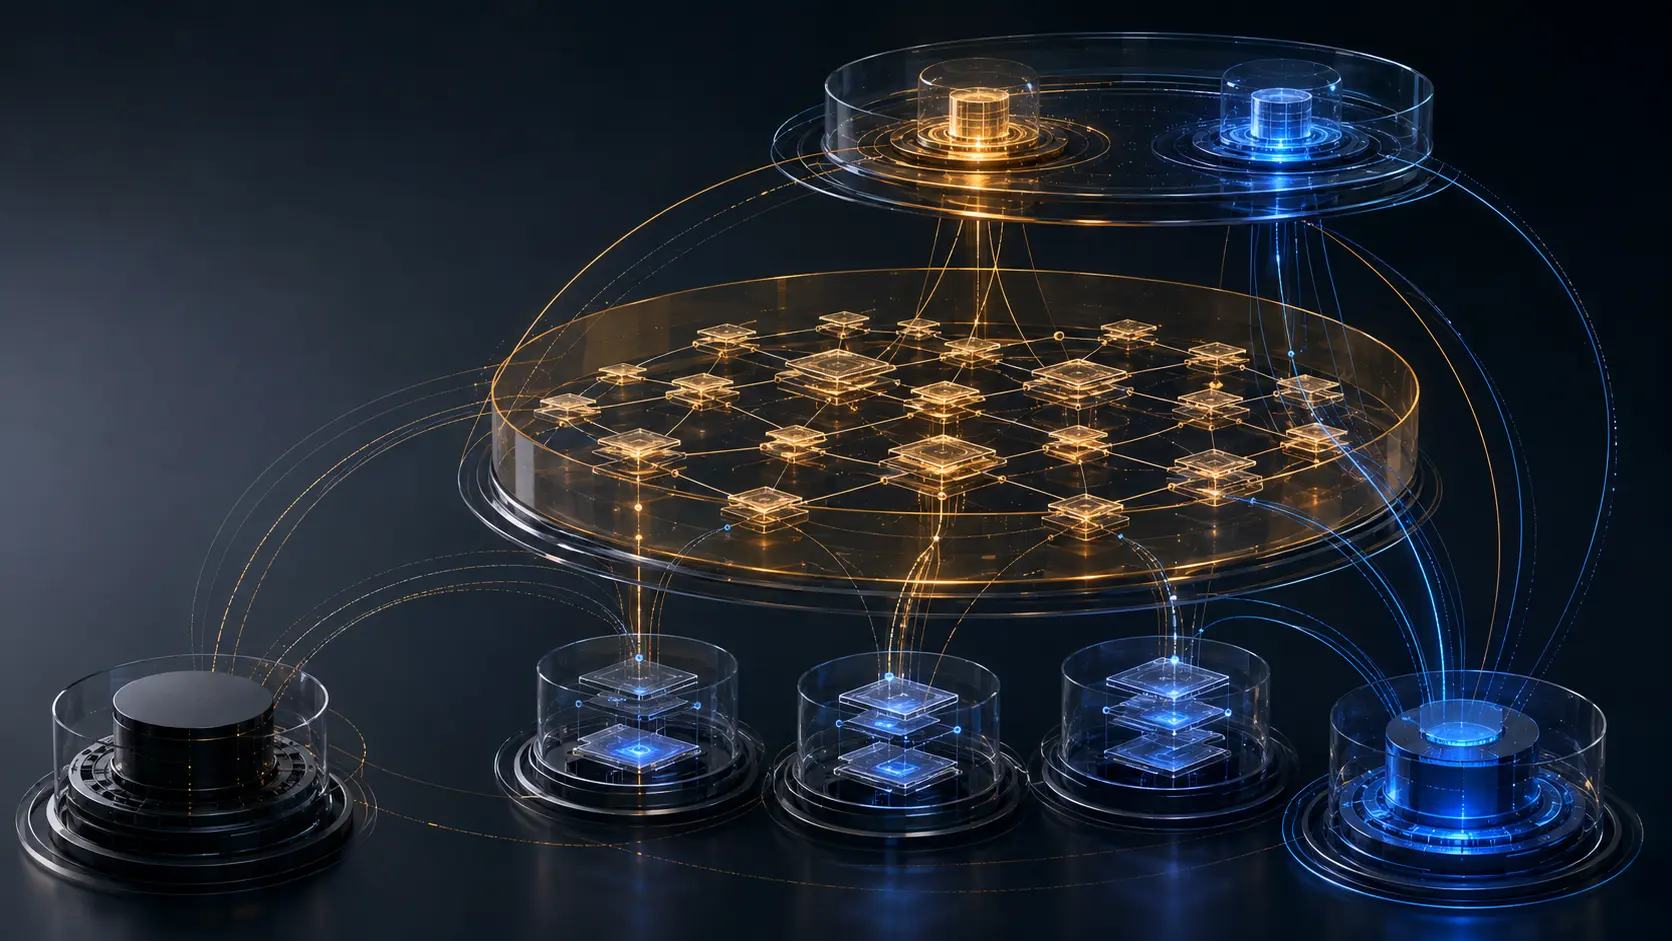
Пробный DNSSEC тестирует группу резолверов, а не весь интернет
Зона подписана, валидатор находит ошибку, однако обычный пользователь всё равно получает ответ. В пробном DNSSEC это противоречие создано намеренно: сначала сбой становится наблюдением и только потом — возможным отказом. Но сообщают о себе лишь резолверы, понимающие механизм.…
IETF
Восстановление DNSSEC идёт по часам, которые оператор подписи не контролирует в одиночку
Закрытый ключ перестал работать, а домен по-прежнему отвечает и проходит проверку. Это не загадка: старые подписи ещё действительны. Для пользователя ничего не произошло, но для оператора начался обратный отсчёт, в котором собственная система подписи управляет только частью…
IETF
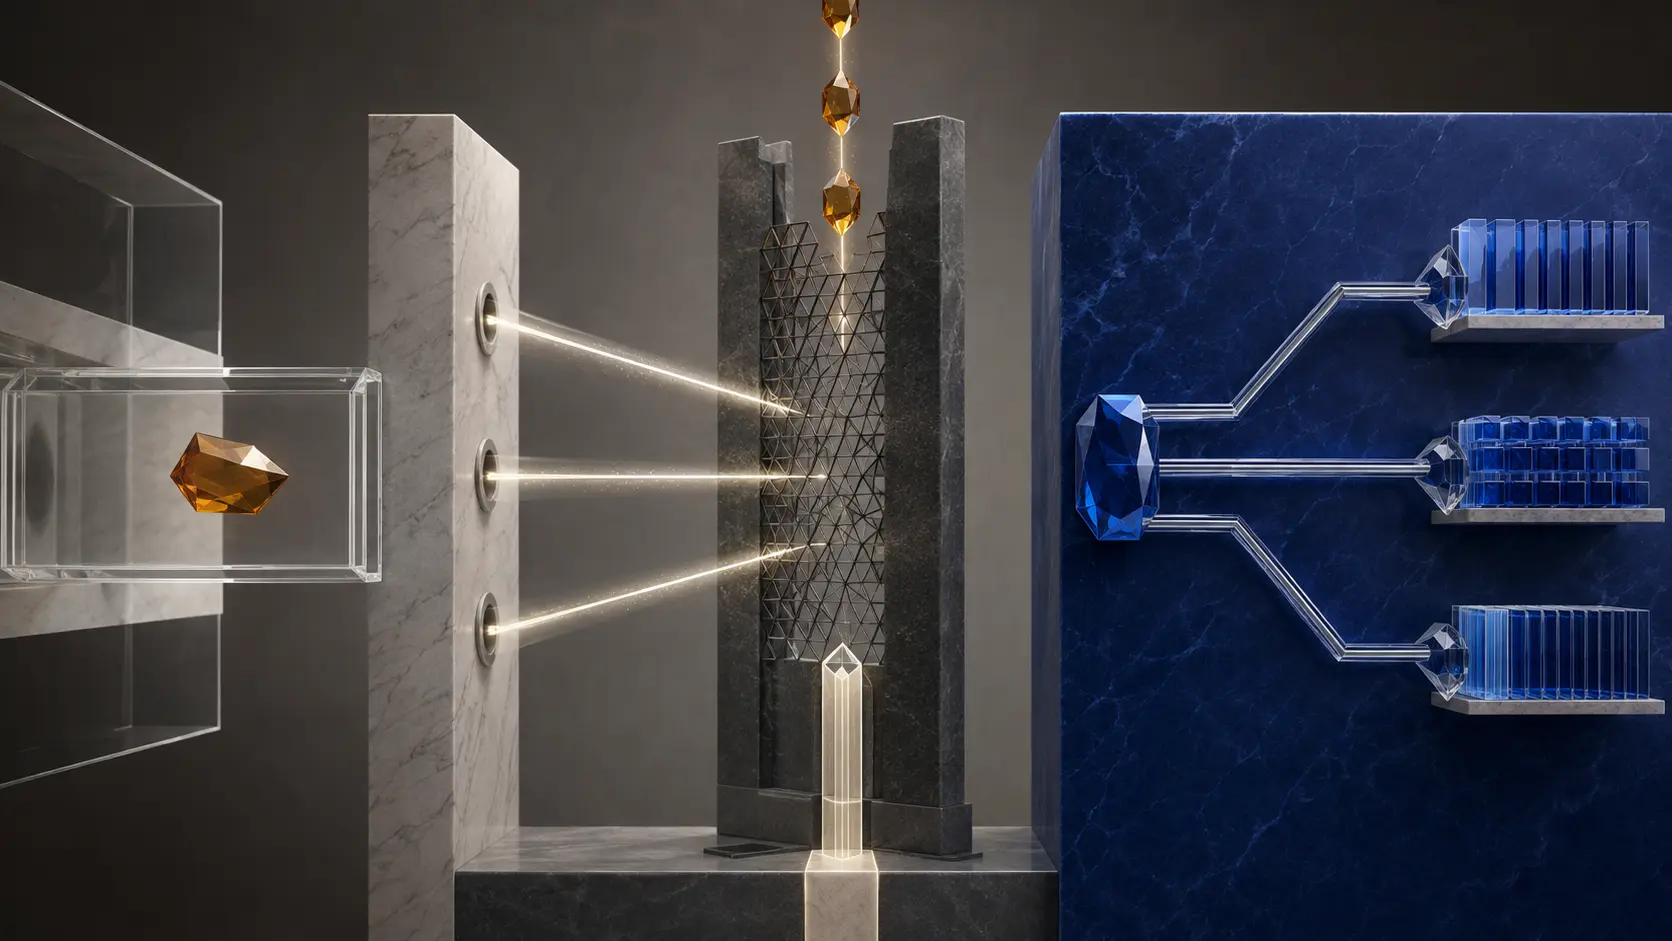
Самоподписанное обновление делегирования подтверждает ключ, а не полномочие
Новый ключ способен безупречно подтвердить сам себя: подпись показывает, что отправитель владеет соответствующим секретом. Но ключ не может сам назначить себя распорядителем дочерней делегации. Проект DNSOP проводит эту границу явно; эксплуатационный контур должен превратить её в…

Досье
Кворум блокировки реестра считает одобрения, а не независимость полномочий
Два сообщения об одобрении могут выглядеть как контроль двух лиц, хотя доступ к обеим учётным записям восстанавливается через один скомпрометированный почтовый ящик. Предлагаемое расширение EPP умеет считать согласия контактов Registry Lock; гораздо труднее доказать, что стоящие…

Досье
Успешная серверная проверка EPP — датированный вердикт политики, а не справка о здоровье
Зелёный индикатор способен пережить наблюдение, которое его породило. Проект переносит результат, но не делает его вечным.

Досье
Набор одной сущности EPP превращает внешнюю политику в атомарную границу
Команда называет один домен, а результат способен охватить семейство, которое нельзя перечислить. Сообщение видно; правило границы находится вне протокола.
IETF
Два счёта с номером 1042 не становятся одной учётной записью
При объединении систем выпуска сертификатов локальные номера аккаунтов легко теряют происхождение. RFC 8657 требует однозначности URI учётных записей во всех идентифицирующих доменах, которые признаёт одна CA. Это не формальность базы данных: без неё ограничение CAA может связать…

Досье
Уведомление о фильтрации DNS — цепочка из трёх решений, а не одно объяснение
Ссылка, обещающая объяснить фильтрацию имени, выглядит как прямой доступ к фактам. Но до её появления резолвер выбрал, что сообщить, приложение решило, кому доверять и что показать, а пользователь должен решить, стоит ли раскрывать новый запрос ради пояснений.
Досье
Частные имена с публичным подтверждением
Внутренний DNS не обязан публиковать перечень служебных имён, чтобы подтвердить право отвечать за них. RFC 9704 разделяет эти задачи. Но организация всё равно должна решить, что раскрывает имя резолвера, насколько широко выдано согласие и кто отвечает за его обновление.
История
Родительская зона назвала сервер, но зоны на нём не было: RFC 1912 и lame delegation
Один пользователь открывал домен без задержки, другой видел тайм-аут, а проверка администратора показывала, что всё работает. Эти наблюдения могли быть одновременно верными. Если из двух опубликованных серверов только один действительно обслуживал дочернюю зону, результат зависел…

IETF
Удаление — главный тест для проекта DNSOP об интеграции на исходе Last Call
Привязать домен к приложению можно за один сеанс: опубликовать запись, нажать кнопку проверки, получить подтверждение. Но исчезновение записи редко укладывается в один щелчок. К назначенному сроку завершения Last Call проект DNSOP ставит более важный вопрос: когда приложение…

IETF
Sara Dickinson и обещание резолвера, которое не доказывает шифрование
Значок замка рядом с настройкой DNS говорит правду, но только о своём участке: канал от клиента до выбранного рекурсивного резолвера защищён. Он ничего не сообщает о сроке хранения запроса, доступе сотрудников, сопоставлении сеансов, фильтрации ответа и данных, ушедших дальше.…
Региональные интернет-провайдеры: тенденции мира
Ответ DNS NOTIFY не доказывает, что новая зона уже обслуживается
Первичный сервер увеличивает серийный номер SOA и отправляет DNS NOTIFY. Вторичные серверы отвечают, и очередь повторов очищается. Однако один авторитетный адрес по-прежнему возвращает старую запись. Ответ был настоящим; слишком широким оказался сделанный из него вывод.

ICANN
Allison Mankin и выборка коллизий имён, которая не доказывала причину
Корневой сервер DNS способен точно зафиксировать имя, тип запроса и время. Но из этой строки нельзя сразу узнать приложение-источник, ответственного владельца или последствия будущего делегирования. Соавторство Allison Mankin в RFC 8023 связано именно с дисциплиной такого…
Досье
Ключ был известен, но доверять ему было рано
Самоподписанное DNS-обновление приносит родителю новый ключ и одновременно требует удалить старый. Подпись доказывает владение новым закрытым ключом, но не право менять делегирование дочерней зоны. К объявленному окончанию последнего обсуждения DNSOP 7 сентября именно переход от…