
Тема
Цифровая идентичность и удостоверения
В фасете «Тема» значение «Цифровая идентичность и удостоверения» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.
История
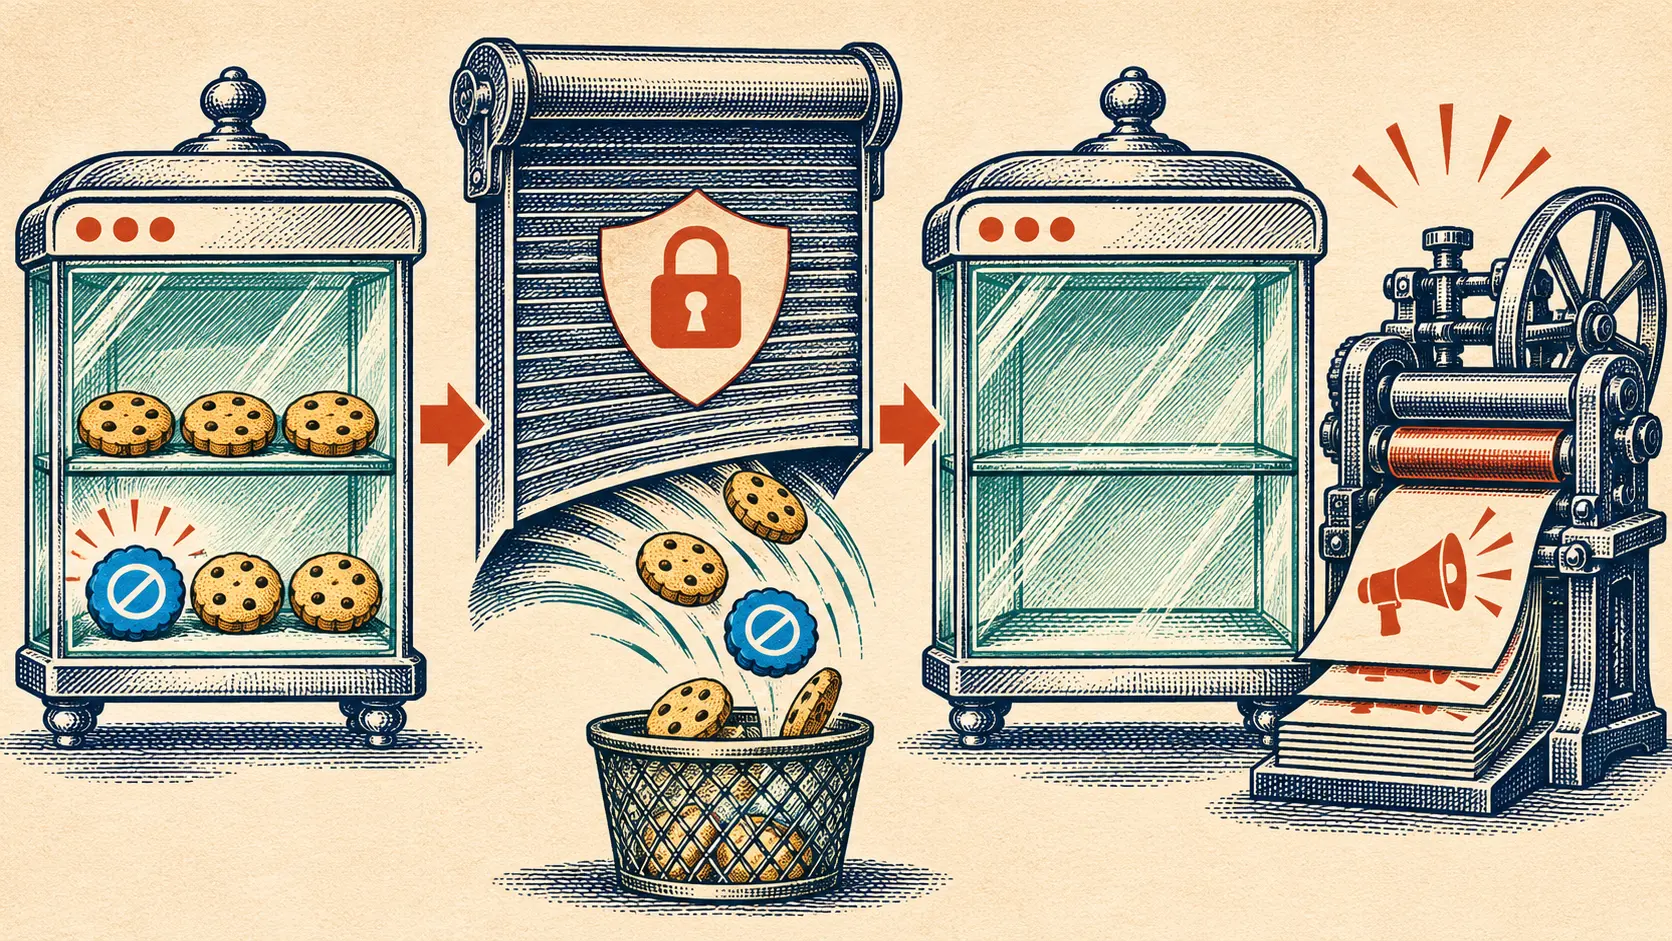
DoubleClick хранила отказ в cookie. Блокировка cookie могла стереть его.
Чтобы выйти из сбора данных DoubleClick, пользователь получал специальный cookie с отметкой об отказе. В некоторых браузерах общий запрет cookie удалял и эту отметку. Если позже человек снова разрешал cookie, ему приходилось отказываться повторно. Федеральная торговая комиссия…
IETF
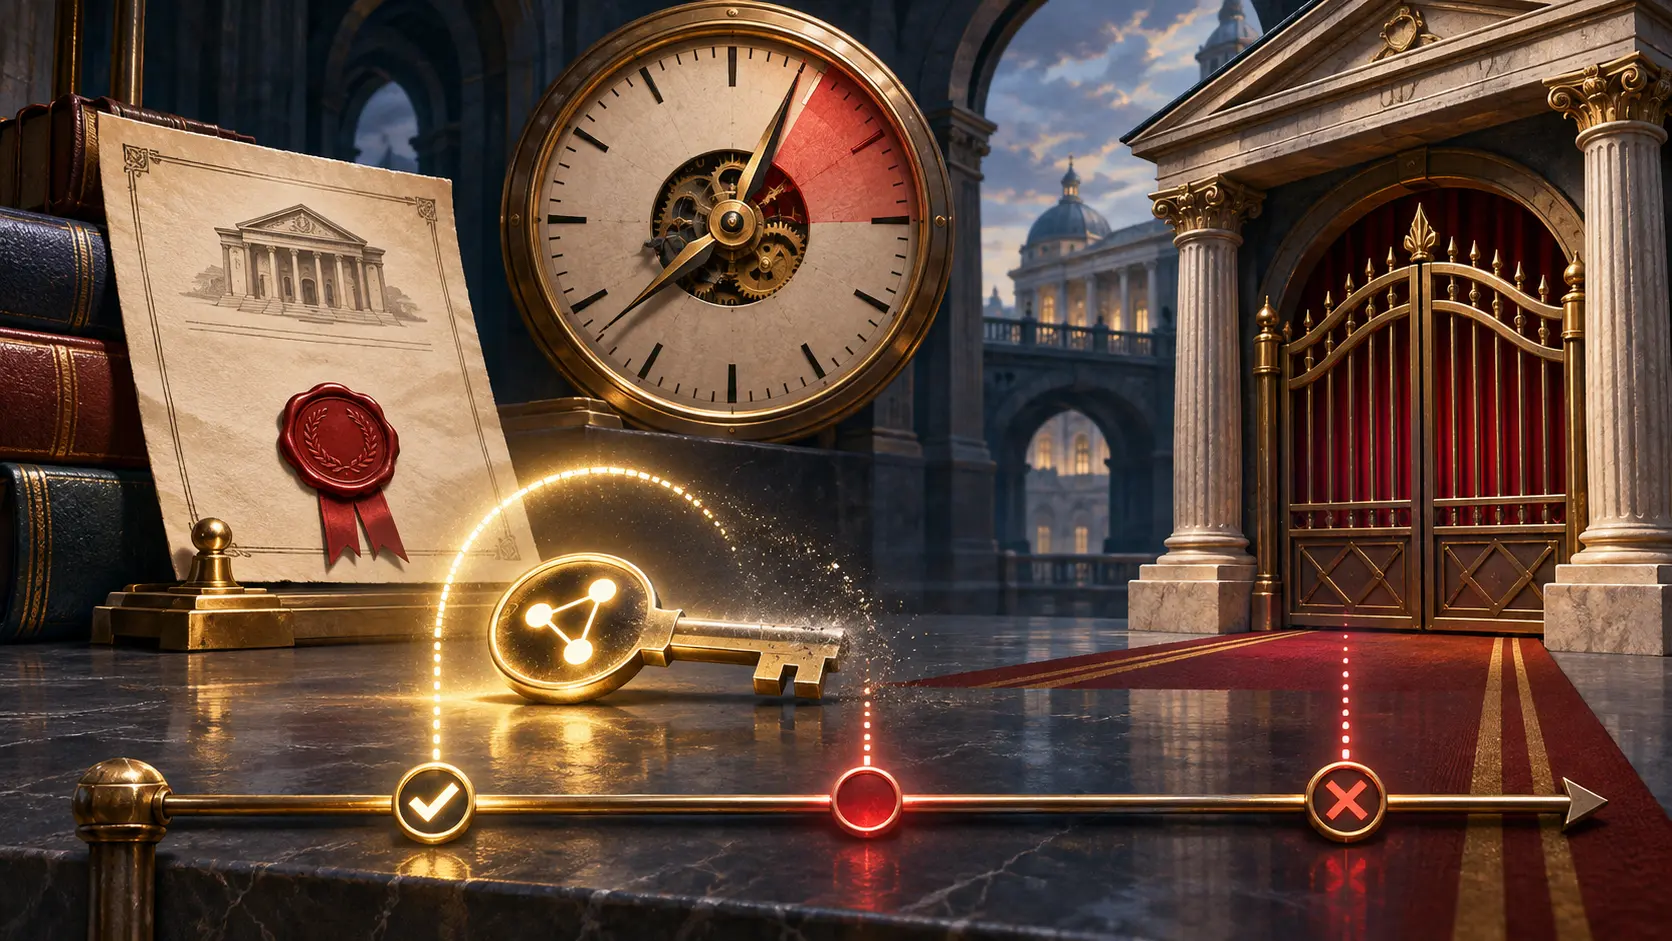
Поручение ещё действует. У агента истёк пропуск к исполнению.
Проверенная цепочка делегирования не останавливает часы. Пока организация ждёт последнего согласования, удостоверение конкретного программного агента может закончиться. Новая редакция проекта о мандатах требует проверить этот срок у самого порога исполнения.
IETF
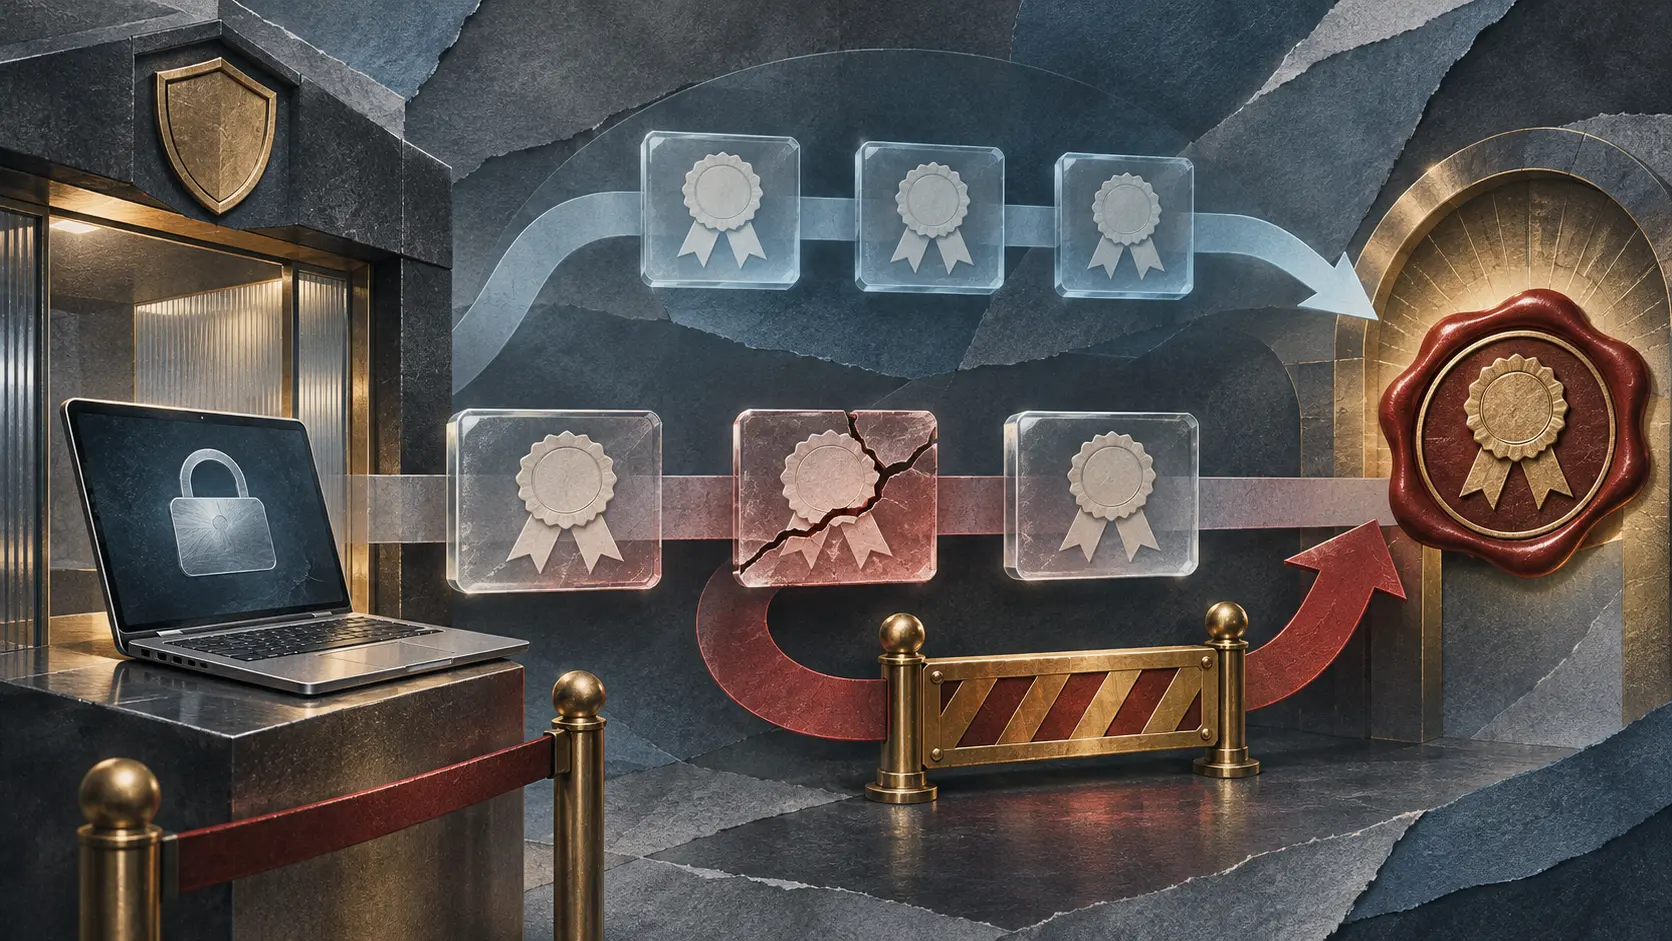
Доверенный корень не даёт бракованному сертификату вторую попытку
Новая редакция проекта TLS уточняет, что восстановление соединения должно помнить причину отказа. Известный корень не отменяет просрочку сертификата, его отзыв или неверное имя.
История
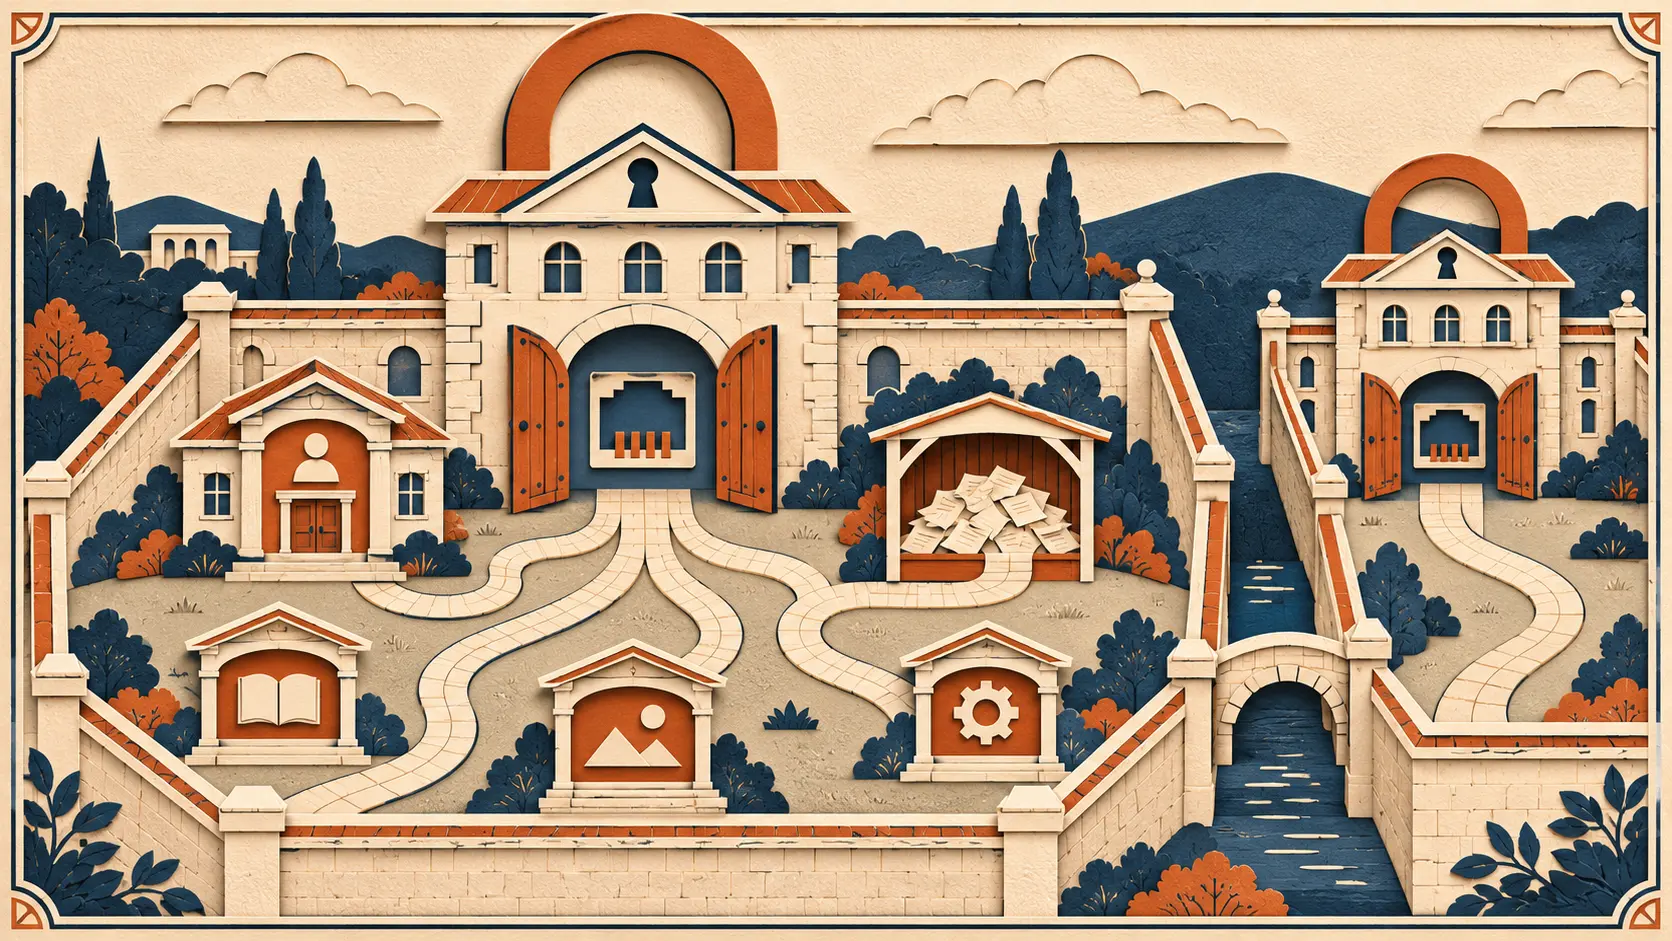
Браузер считал порт, а все пути оставлял внутри
Страницам нужна была граница общих прав. RFC 6454 провёл её по схеме, хосту и порту, собрав разные пути в одну область браузера.
IETF
Подпись субдомена может подтвердить From родителя
Новая редакция DKIM2 даёт родительскому домену DNS-запрет на такую подпись. Пока запрет не опубликован, предлагаемый тест подлинности From оставляет путь открытым.
История
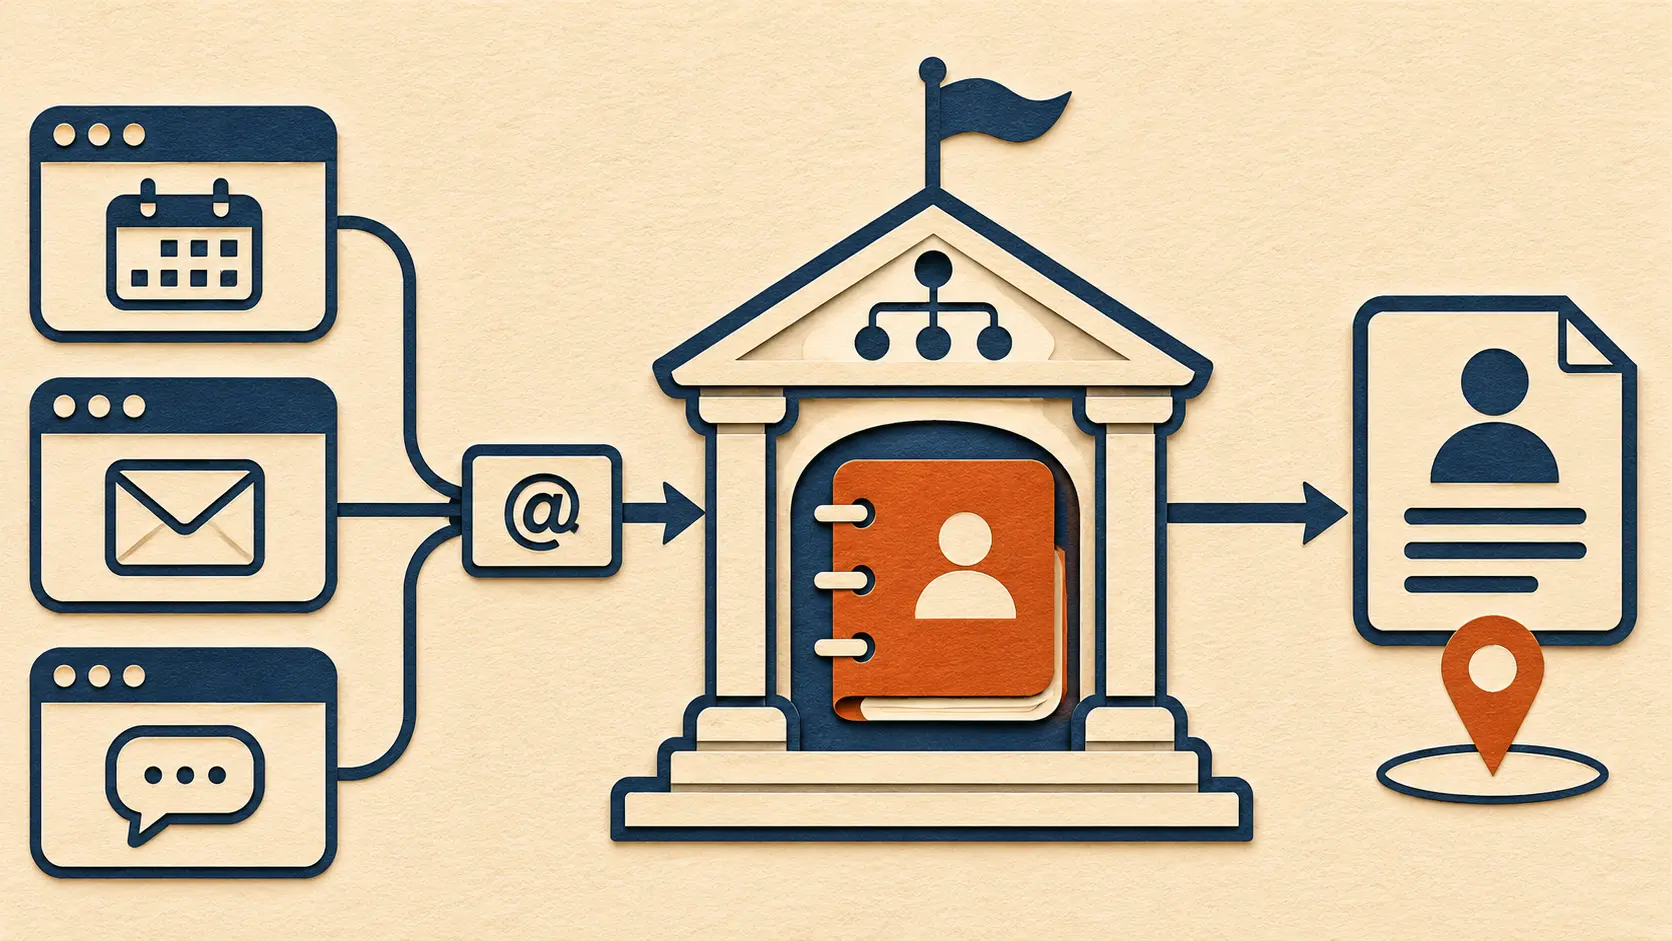
Имя путешествовало; адресная книга оставалась у домена
WebFinger позволил программам находить нужную ссылку по знакомому имени учётной записи. Соответствие по-прежнему выдавал домен из этого имени.
IETF
Запрос на всю ветку, токен — только на один побег
В новой редакции проекта MoQ Privacy Pass префикс перестал быть удобным сокращением для списка уже видимых потоков. Он охватывает все подходящие пространства имён, а посредник отвечает за границу выдачи, если область токена уже запрошенного префикса.
Институты: тенденции Европы и Ближнего Востока
Финляндия подписывает отправителя «Спам». Бронь столика при этом может быть настоящей.
С 2 ноября проверка имени отправителя деловых сообщений стала строже. Если право на имя не подтверждено, оператор может заменить его словом Roskaposti — даже в подлинном уведомлении.
IETF
В заявке на реестр осталось две метки вместо четырёх
Новая редакция проекта IETF сокращает число запрашиваемых меток для удалённой аттестации EDHOC с четырёх до двух. Команда начать проверку теперь носит ту же предлагаемую метку, что и ответное предложение; различать их придётся по значению и месту в обмене.
Облачные сервисы: тенденции мира
У обещания Twilio о компенсации есть боковая дверь Safe List
Twilio обещает зачесть часть платы, если Fraud Guard пропустит SMS-трафик, созданный мошеннической накруткой. Но режим защиты, исключения для затронутых номеров и срок обращения определяют, будет ли зачёт. Кнопка, которая возвращает нормальному пользователю код входа, затрагивает…
Институты: тенденции Европы и Ближнего Востока
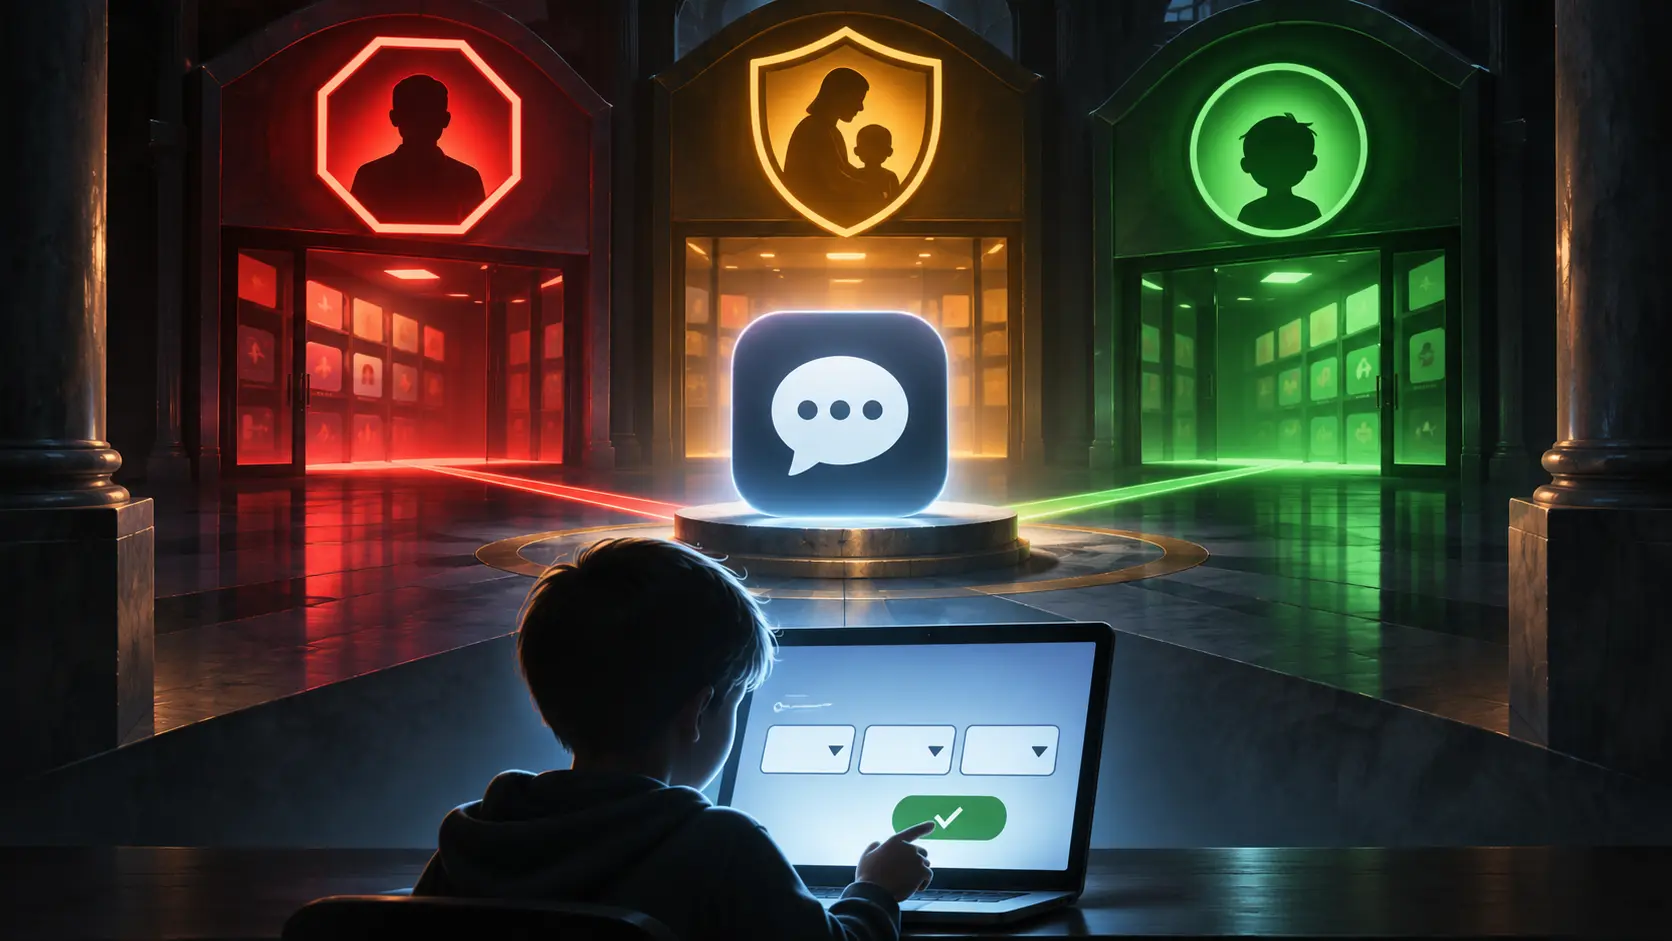
Одно приложение, три возрастные метки: магазины спорят у входа
Одно и то же приложение в разных магазинах помечено как 13+, как требующее внимания родителей и как подходящее с трёх лет. При этом ограничение на скачивание часто опирается на возраст, который пользователь сам указал при регистрации.
IETF
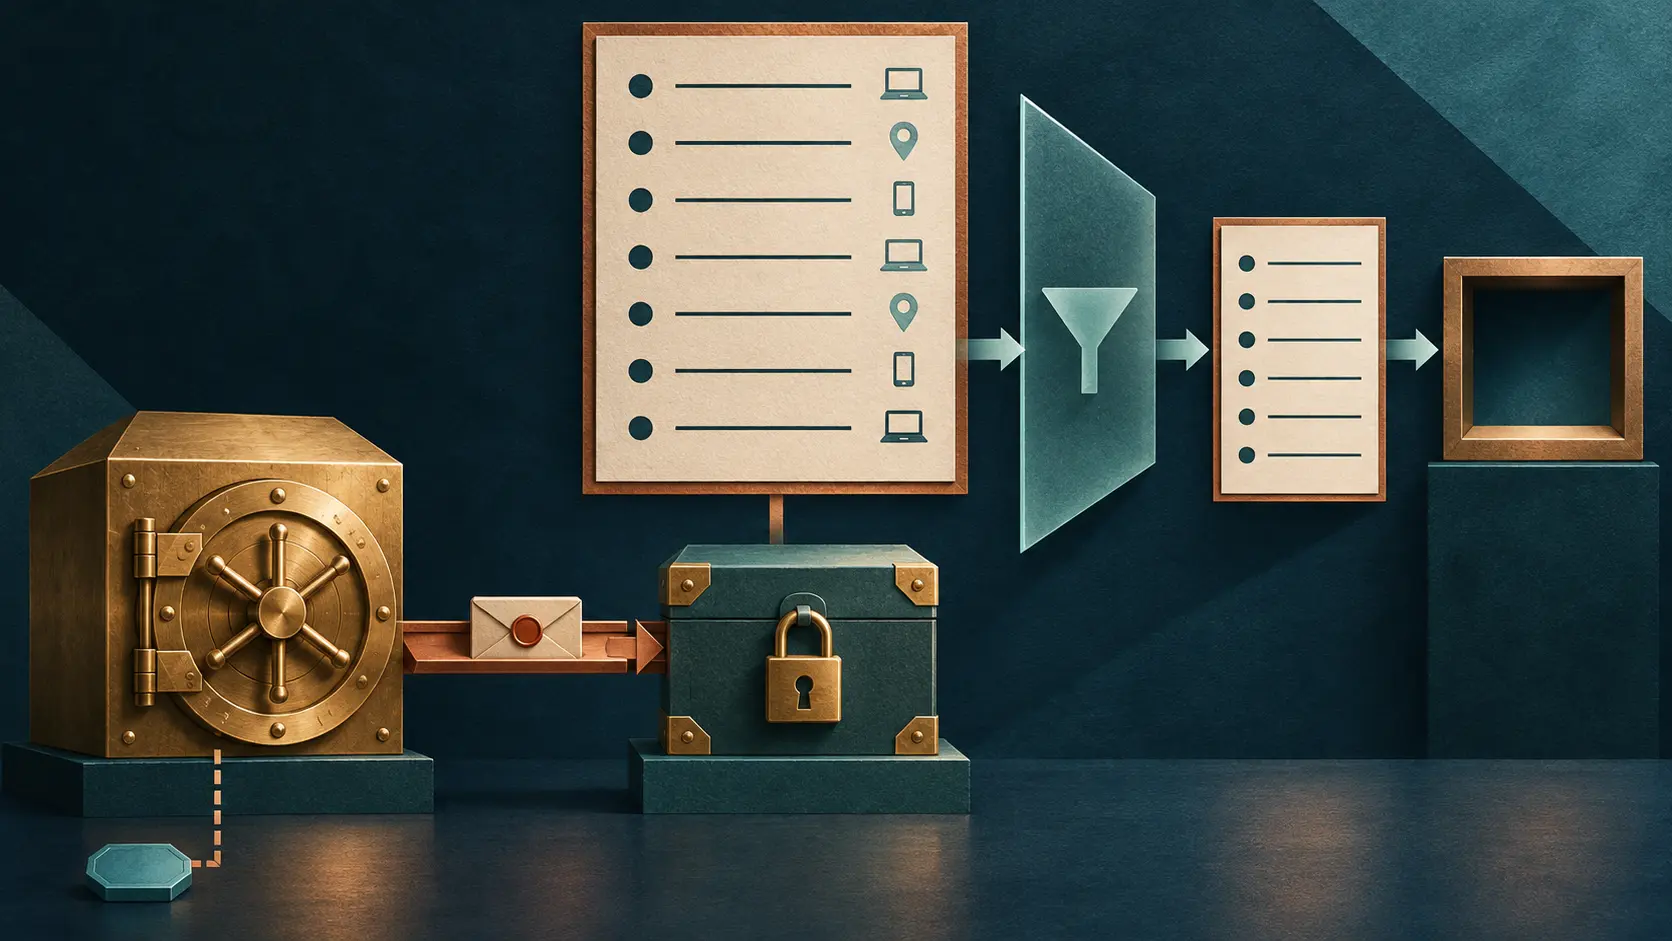
Сервер доставит токен сам. Кому достанется история устройства?
Новая версия проекта ACE сокращает путь разрешения доступа. Добавленный 2 ноября раздел об учете событий показывает обратную сторону удобства: записи о доставке помогают найти сбой и одновременно позволяют связать действия клиента.
IETF
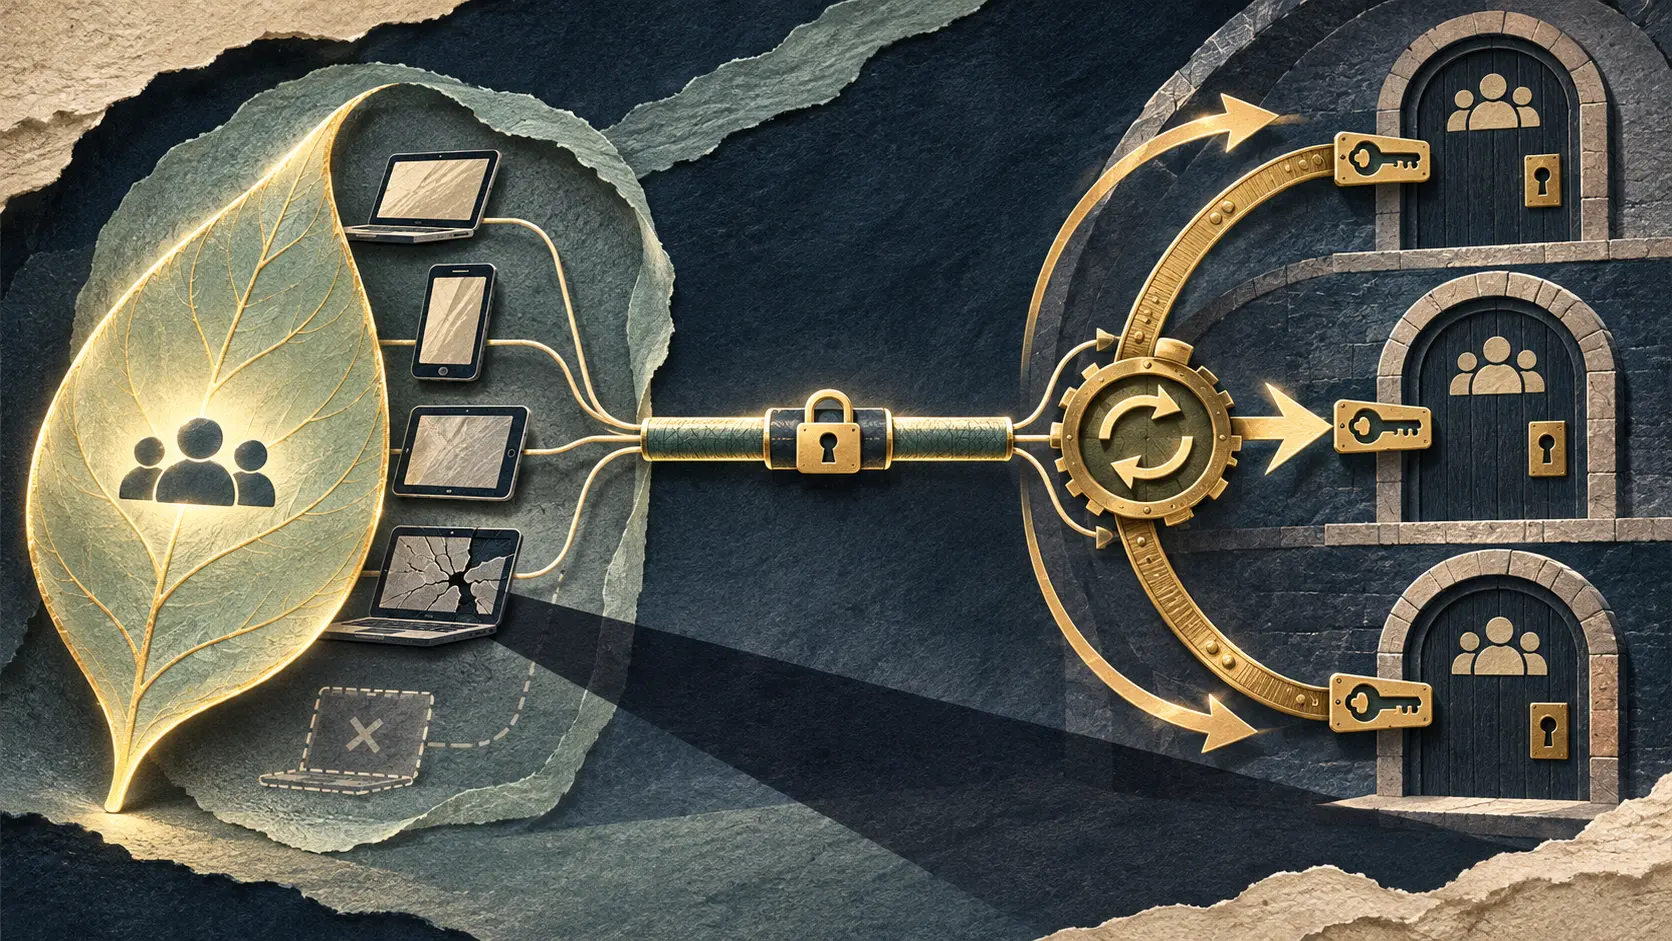
Одно место в MLS на все устройства. Удаление одного потребует сменить ключи везде
Новая редакция проекта о виртуальных клиентах прячет отдельные устройства за общей записью. Цена такой простоты проявляется при потере телефона или ноутбука: прежние ключи продолжают действовать в связанных группах, пока их не обновят.
IETF
Пароль готовят к квантовой эпохе. Имя осталось на двери.
Новый экспериментальный проект EAP предлагает защитить обмен паролем от будущих квантовых атак. Но начальное сообщение открыто называет обе стороны, а полный серверный верификатор при утечке превращается в отдельную задачу для службы безопасности.
История
HSTS охранял повторный визит. Первым распорядился Chromium.
Сайт мог потребовать от браузера всегда использовать HTTPS, но требование приходило в ответе сервера. Первый запрос по HTTP уходил раньше правила. Список, вложенный в браузер до установки, позволил решить судьбу этого запроса заранее.
IETF
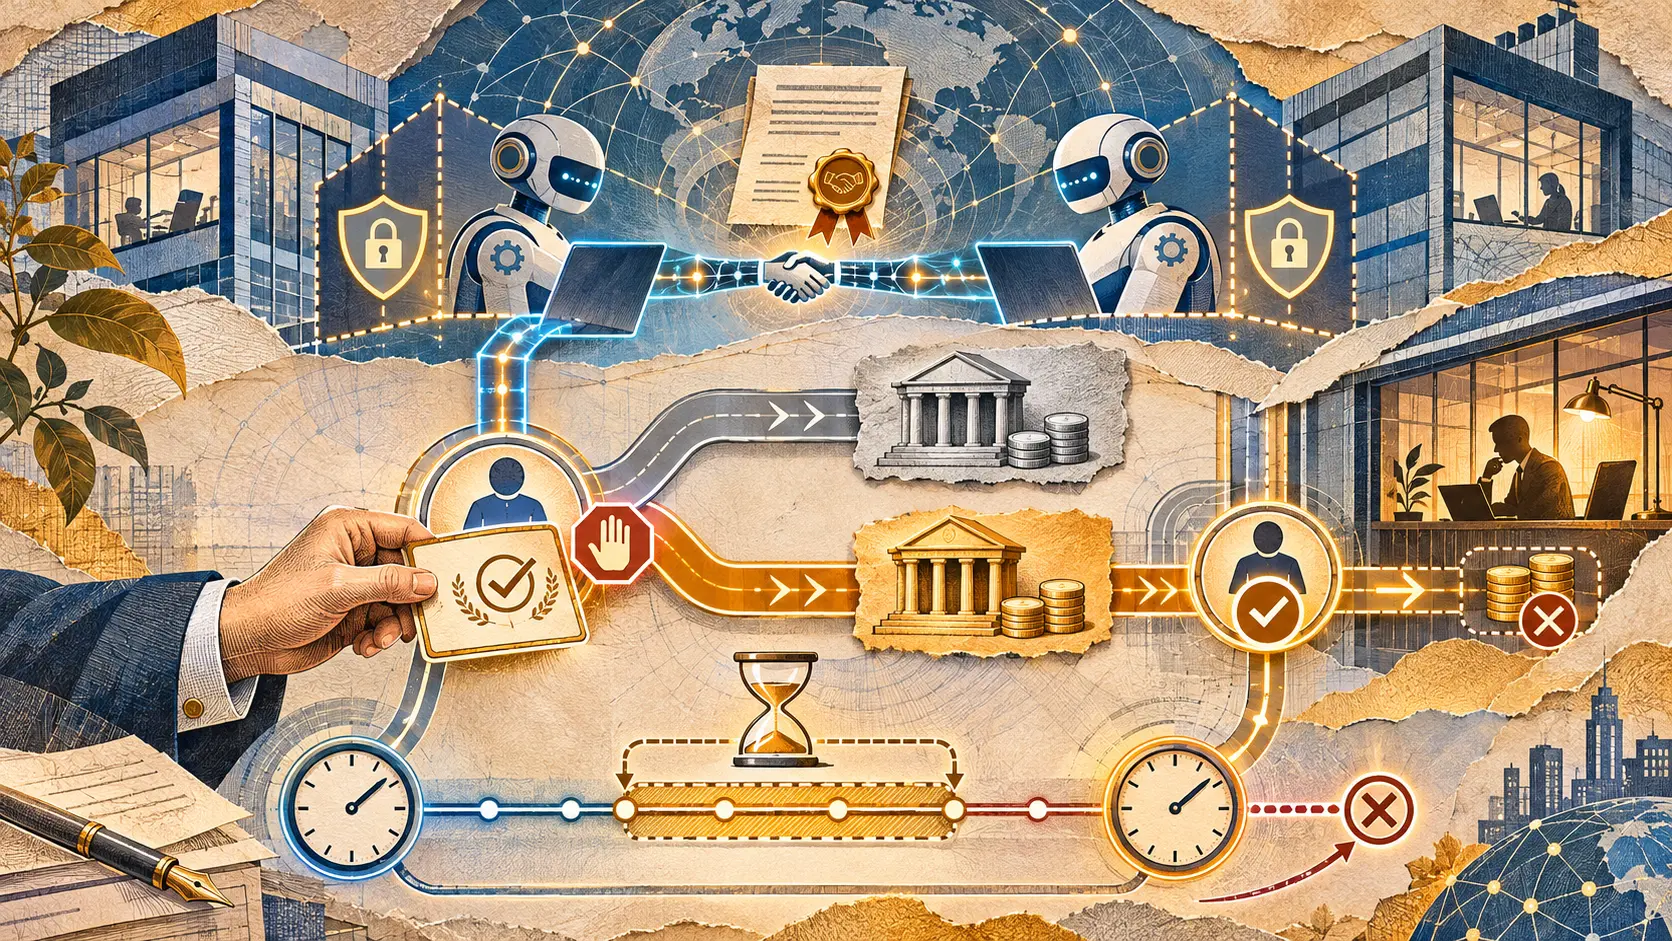
Агенты договорились. Новый счёт для оплаты ждёт человека.
Цифровым агентам можно поручить переговоры о доступе между компаниями. Проект Selo останавливает их там, где меняется банковский адрес следующего платежа: подпись договора сама по себе не должна отправлять деньги в новый карман.
Досье
Ключ у агента. Следующее звено может подписать другой эмитент.
Цепочка полномочий выглядит безопасной, когда каждый новый токен уже предыдущего. Но сужение прав ничего не говорит о том, кто вправе создать следующий токен. Независимый отчёт от 2 ноября сопоставил два проекта делегирования для ИИ-агентов и обнаружил расхождение именно в…
Досье
Агента заблокировали. Кто уберёт его старый ключ из чужого кэша?
Поставщик меняет публичную карточку программного агента на короткую запись о блокировке. Доменное имя остаётся за прежним владельцем. А у системы, которая принимала подписанные запросы, может лежать сохранённый раньше ключ. Обновлённый 31 октября индивидуальный проект в IETF…
История
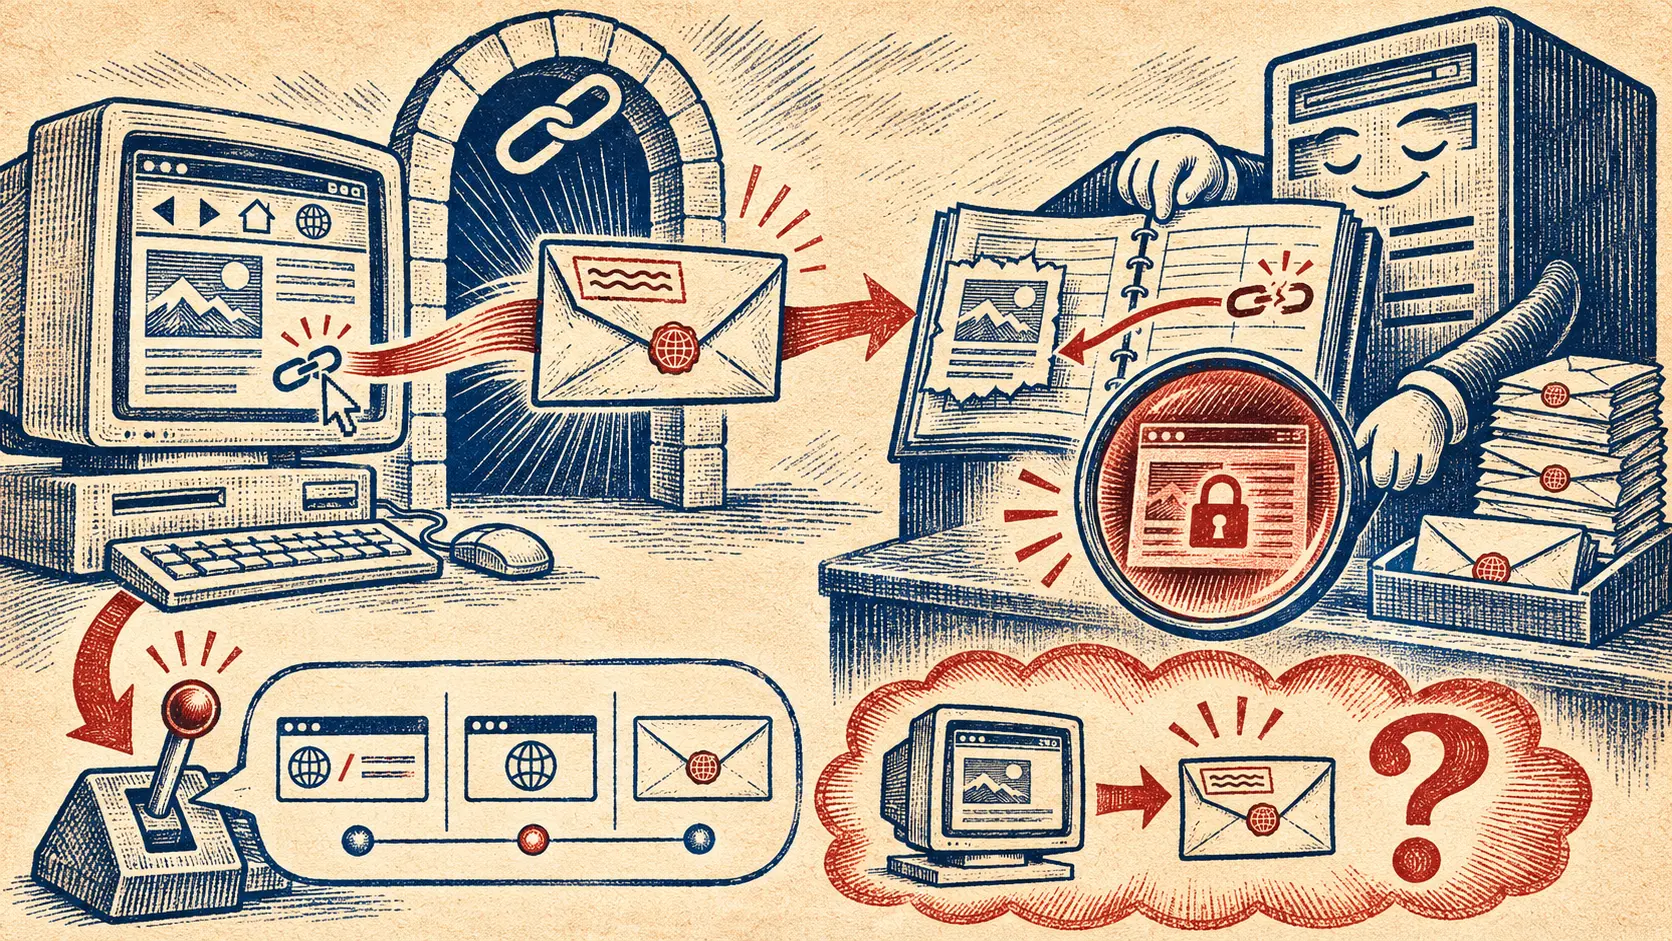
HTTP сообщал серверу обратный адрес. Он мог вести на закрытую страницу.
Переход по ссылке способен принести серверу назначения адрес предыдущей страницы. Поле `Referer`, описанное в 1996 году, помогало искать сломанные ссылки и понимать маршруты читателей. Тот же стандарт предупреждал: адрес источника может указывать на частный документ. В проекте…
Истории
RIPE сменила вход в базу данных — и веб-приложение исчерпало сокеты
После перехода сайта на OIDC в сентябре незакрытые соединения остановили веб-приложение на несколько минут. Соседние сервисы продолжили работу.