
Временной горизонт
Несколько лет
В фасете «Временной горизонт» значение «Несколько лет» группирует статьи по периоду, в течение которого сигнал может сохранять значение. Страница помогает отличить срочные операционные изменения от более долгих сдвигов в управлении, инвестициях, стандартах и инфраструктуре. Сроки сопоставляются с открытыми источниками, участниками, рынком, рисками для клиентов, политическим давлением и планированием инфраструктуры, чтобы понять, требует ли событие немедленных действий или длительного наблюдения.

История
Письмо, которое SMTP мог забыть, не разрывая связь: как RSET очертил транзакцию
Сервер уже принял отправителя и первого адресата, когда второй адрес оказался отклонён и приложение отказалось от всего письма. `RSET` позволил стереть именно этот незавершённый конверт, получить подтверждение и сохранить соединение для следующей попытки.

История
Не первое и не последнее: как DHCP собирал значение из занятых полей
Два появления одного кода в DHCP не обязательно означают два параметра или замену старого значения новым. Они могут быть частями одного значения, разложенными по разным участкам сообщения. Чтобы использовать старые поля загрузки, протоколу пришлось согласовать не только место, но…

История
Имя пришло слишком поздно: зачем DNS понадобился NSID
Можно узнать правильное имя сервера и всё равно расследовать не тот ответ. Когда один адрес обслуживают разные экземпляры, следующий запрос уже не обязан попасть к прежнему собеседнику. NSID перенёс диагностическую подсказку внутрь нужного обмена, но не сделал её паспортом всей…

История
Пакет дошёл, а бит исчез: что могла доказать ECN Nonce
Перегрузка могла не уничтожить пакет, но стереть случайный выбор отправителя. Эксперимент ECN Nonce превращал эту потерю информации в способ проверить ответ получателя. Его история показывает, почему проверке нужны границы, а работающему эксперименту — не только начало, но и…

История
Имя после соединения: как TCPMUX оставил выбор службы на узле
Предложение 1988 года позволяло частным протоколам пользоваться общим TCP-портом 1, не получая отдельного официального номера. Оно сокращало область общего согласования, но делало особенно важной границу между выбором программы и результатом её работы.
История
Один бит не поддерживает службу в работе: предел DNS WKS
Почтовая программа могла исключить сервер ещё до первого TCP-пакета, прочитав карту портов в DNS. История WKS показывает, почему точное описание не заменяет проверку живой системы.
Досье
Номер тот же, смысл другой: что доказывает область наблюдения IPFIX
Экспортёр восстановил соединение, и коллектор снова увидел номер 256. Старая расстановка полей ещё лежит в памяти. Если применить её к новым байтам, могут получиться вполне убедительные числа — только подписи к ним будут неверными. Для такой ошибки не нужен оборванный график.…

История
Ответ, способный назвать лишь то, что знал один сервер: почему DNS отказалась от IQUERY
Когда-то запрос DNS мог прийти без вопроса. Вместо него в секции Answer уже находилась ресурсная запись, а серверу предлагалось найти имена с таким значением. Симметрия казалась естественной: обычный запрос идет от имени к ресурсу, обратный должен пройти от ресурса к именам. Но…
Досье
TXT-запись была верной. Поставщик всё равно не был доменом: ACME DNS-01 и полномочия делегированной проверки
Поставщика удалили из приложения, CI, учётных записей сотрудников и хранилища сертификатов. Но одно полномочие пережило отключение: `_acme-challenge` по-прежнему был делегирован в его зону проверки. Когда ACME-аккаунт поставщика запросил новый wildcard-сертификат, появился…

История
Подтверждение, не сумевшее назвать прибывший пакет: как алгоритм Karn научил TCP отказываться от измерения
Один и тот же диапазон последовательности отправлен дважды. Сначала истёк таймер исходной передачи, затем ушла повторная. Вскоре одно ACK сдвинуло границу подтверждения. Оно надёжно сообщает о продвижении потока, но не называет передачу, которая его вызвала. Алгоритм Karn…
Досье
Ответ DNS был защищён. Но выбор узла остался вопросом политики: SSHFP и пределы полномочий отпечатка
Оператор ввёл `ssh db`, а полученный из сети поисковый суффикс развернул короткое имя в другой FQDN. Запись SSHFP для этого имени имела статус DNSSEC Secure и совпала с ключом сервера. Все криптографические проверки были корректны — для узла, выбранного клиентом, но не для базы…
Досье
Подпись прошла проверку. Но отправитель всё ещё не был подписантом: DKIM и границы полномочий доменной подписи
В поле From был показан домен `bank.example`, письмо требовало срочно оплатить счёт, а DKIM показывал успешную проверку. Подпись действительно была верной — только для `receipt-alert.example`, домена злоумышленника. Криптографический результат незаметно наделили полномочиями…
Досье
Дайджест совпал, но отправитель остался неизвестен: `Content-Digest` и полномочия контрольной суммы HTTP
Файл политики пришёл без единого повреждённого бита. Он также с самого начала был вредоносным и содержал безупречно рассчитанный `Content-Digest`. Сервис показал «проверено» и применил изменения. Атакующий не взламывал хеш-функцию — он сам выбрал и тело, и дайджест.

История
Маска, которую тишина угадала неверно: как ICMP запускал подсеть
Новый хост уже получил IPv4-адрес, но ещё не знает границу прямой доставки. Он рассылает вопрос о маске и не слышит ответа. Старая спецификация разрешала временно применить классовую маску несегментированной сети, признавая, что догадка может быть ошибочной: уполномоченный агент…
Досье
Заголовок назвал клиента, но сетевой сосед этого не подтвердил: HTTP `Forwarded` и полномочия цепочки прокси
По схеме origin был доступен только через два обратных прокси. На деле сохранился прямой маршрут. Запрос пришёл по нему с разрешённым административным адресом в начале `X-Forwarded-For` и прошёл IP-проверку. Парсер верно прочёл корректный адрес. Ошибка состояла в том, что…
Досье
Имя выбрало контекст TLS, но не дало полномочий: граница SNI как подсказки маршрута
Шлюз увидел `tenant-a.example`, выбрал сертификат арендатора A и завершил TLS 1.3. Затем интеграция записала метку выбранного контекста в поле прикладного субъекта. Клиент не предъявлял никаких полномочий: его собственное указание пункта назначения стало его удостоверением.

История
Метка, которую межсетевой экран не мог безопасно стереть: опция безопасности IPv4 в закрытых сетях
Межсетевой экран удаляет незнакомую опцию IPv4, и пакет становится внешне проще. Но в многоуровневой защищённой сети такое упрощение меняет решение о данных. Получатель может отвергнуть пакет без обязательной метки или назначить ему неявный уровень входного интерфейса — выше либо…
Досье
Подпись сертификата прошла, а рукопожатие — нет: TLS 1.3 `Finished` и полномочие transcript
Панель уже засчитала защищённую сессию после успешного CertificateVerify. Следующее сообщение, `Finished`, оказалось неверным, и клиент завершил соединение с `decrypt_error`. Ключ сертификата доказал владение. Ошиблась система, превратив этот факт в ещё не наступившее завершение.
История
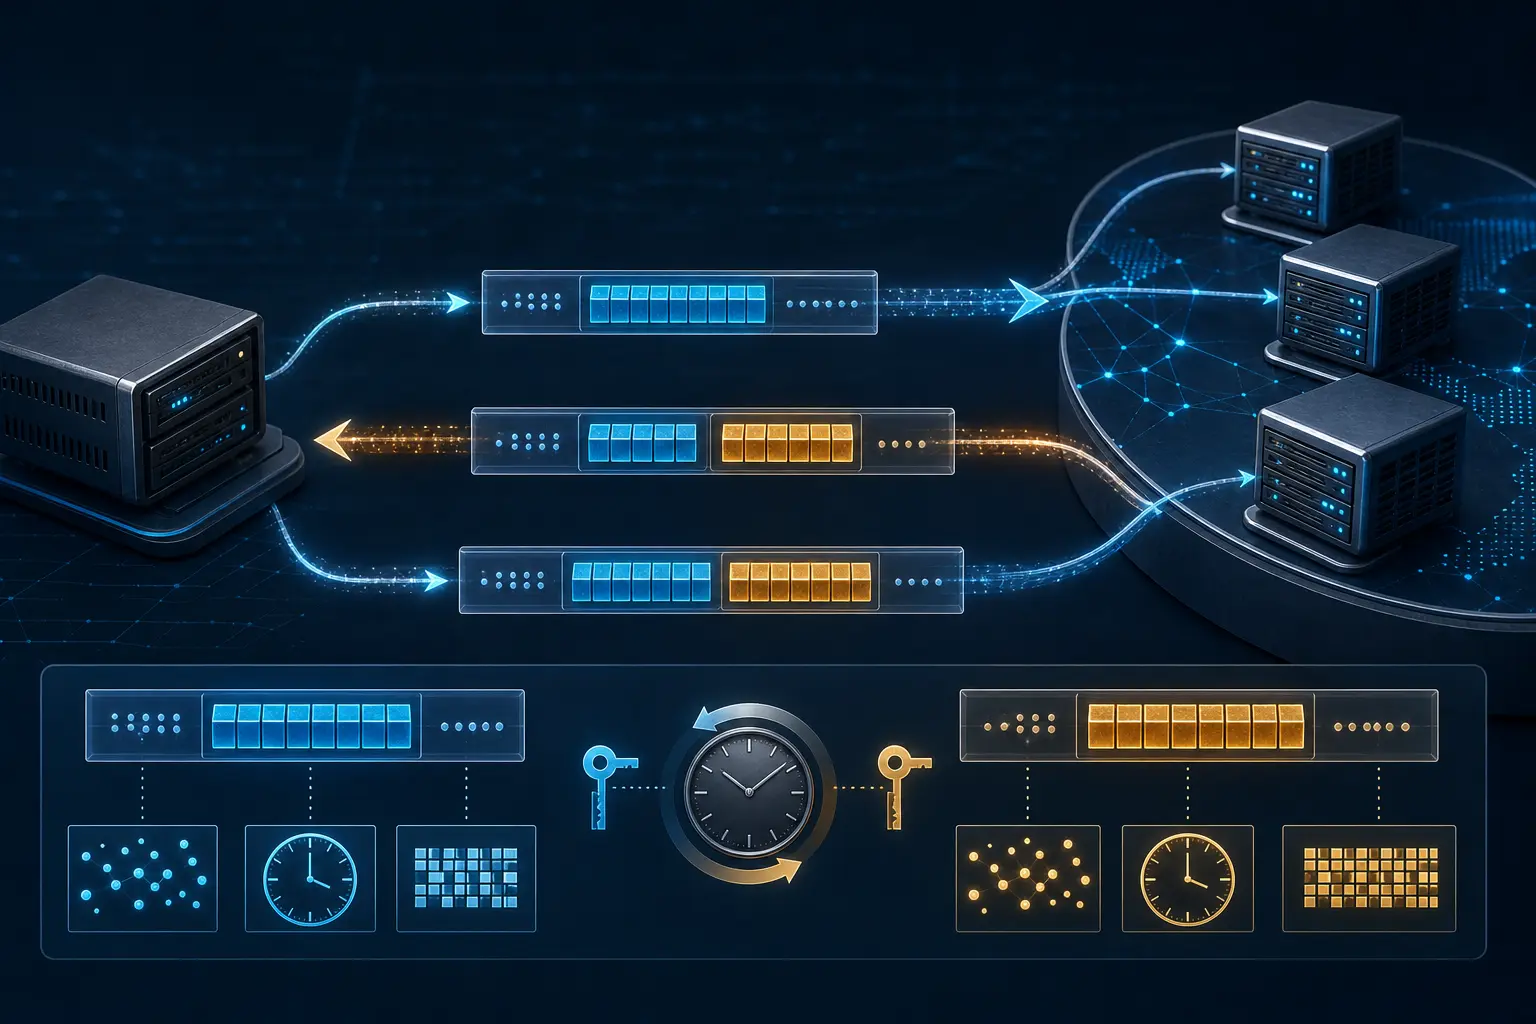
Токен, доказавший обратный путь: DNS Cookies без удостоверения личности
Небольшая опция EDNS позволила DNS-серверу сделать узкий вывод об исходном UDP-адресе: не установить отправителя, а понять, что кто-то по этому видимому адресу получил прежний ответ и вернул созданный сервером токен.

IETF
Пакет пометили до потери: долгий спор ECN о том, как сообщать о перегрузке
Интернет долго использовал потерю как доказательство перегрузки: очередь заполнялась, пакет исчезал, отправитель снижал скорость. Explicit Congestion Notification (ECN) перенёс момент свидетельства вперёд. Маршрутизатор может отметить давление, пока пакет ещё цел. Но два бита…