
Основное направление
Безопасность
В фасете «Основное направление» значение «Безопасность» группирует публикации по основной предметной области. В одном месте собраны статьи, открытые источники, институты, компании, люди, региональные риски, операционные зависимости и рыночный контекст. Страница объясняет границы области, основных участников и источники, на которые стоит опираться при сравнении сигналов. Она помогает увидеть, как одна тема проявляется в событиях, профилях, изменениях рынка и долгосрочных инфраструктурных решениях.
IETF
Сервер не видит разговор, но выбирает, чьё видео доставить
SFrame отделяет чтение медиаданных от их выборочной пересылки. Шифрование сужает возможности посредника, однако выбор потоков, смена качества и согласование ключей с опорными кадрами по-прежнему определяют, может ли участник следить за встречей.

Досье
Кто отвечает за требование пройти проверку ещё раз?
Ресурс может обоснованно потребовать иной или более недавней аутентификации. RFC 9470 позволяет передать это требование между системами. Но возможность отправить запрос не означает, что человек способен его выполнить. Ответственность за повторные попытки, раскрываемые сведения и…

Досье
Случайный адрес не обязан быть недолговечным
Частный MAC-адрес может сохраняться при возвращении в сеть. RFC 9724 позволяет отделить способ получения значения от срока его использования — и понять, какую непрерывность сервис действительно должен поддерживать.

Лидеры
Daniel Fett и поле issuer, которое назвало сервер, но не доказало токен
OAuth callback может содержать правильный `state` и настоящий код авторизации, но всё равно вести к чужому серверу. RFC 9207 добавляет одну небольшую проверку до утечки: совпадает ли issuer в ответе с тем issuer, который клиент сохранил при запуске потока?
Истории
ARIN планирует предупреждения о последствиях ROA для веб-интерфейса, но не для API
ARIN хочет показывать последствия изменения Route Origin Authorization до того, как держатель ресурсов подтвердит операцию. Но в принятом публичном проекте эта пауза для проверки предусмотрена в ARIN Online, а пользователь программного интерфейса должен собрать те же маршрутные…

Истории
RDAP APNIC заблокировал около 10% запросов за то, что они не были похожи на браузерные
В январе пограничная защита отличала часть клиентов машинного протокола по их сходству с обычным браузером. APNIC раскрыла длительность, долю и причину сбоя. Теперь нужен более сильный эксплуатационный ответ: проверка доступности каждой поддерживаемой категории клиентов от…

Истории
В дампе WHOIS AFRINIC остаются 1 345 меток устаревшей аутентификации
Строка в публичном объекте сообщает, какой метод записан. Она не сообщает, какое решение примет работающий сервер: разрешит изменение, допустит только замену старого метода или отклонит запрос. У AFRINIC разрыв между записью и исполняемой возможностью уже можно измерить, но пока…

Истории
При смене корневого KSK готовность резолверов становится проверкой непрерывности
DNS может работать исправно, пока пользователи за устаревшим валидирующим резолвером видят сбои. В этом операционный парадокс смены корневого KSK: ключ меняется централизованно, а непрерывность зависит от распределённых резолверов.
Истории
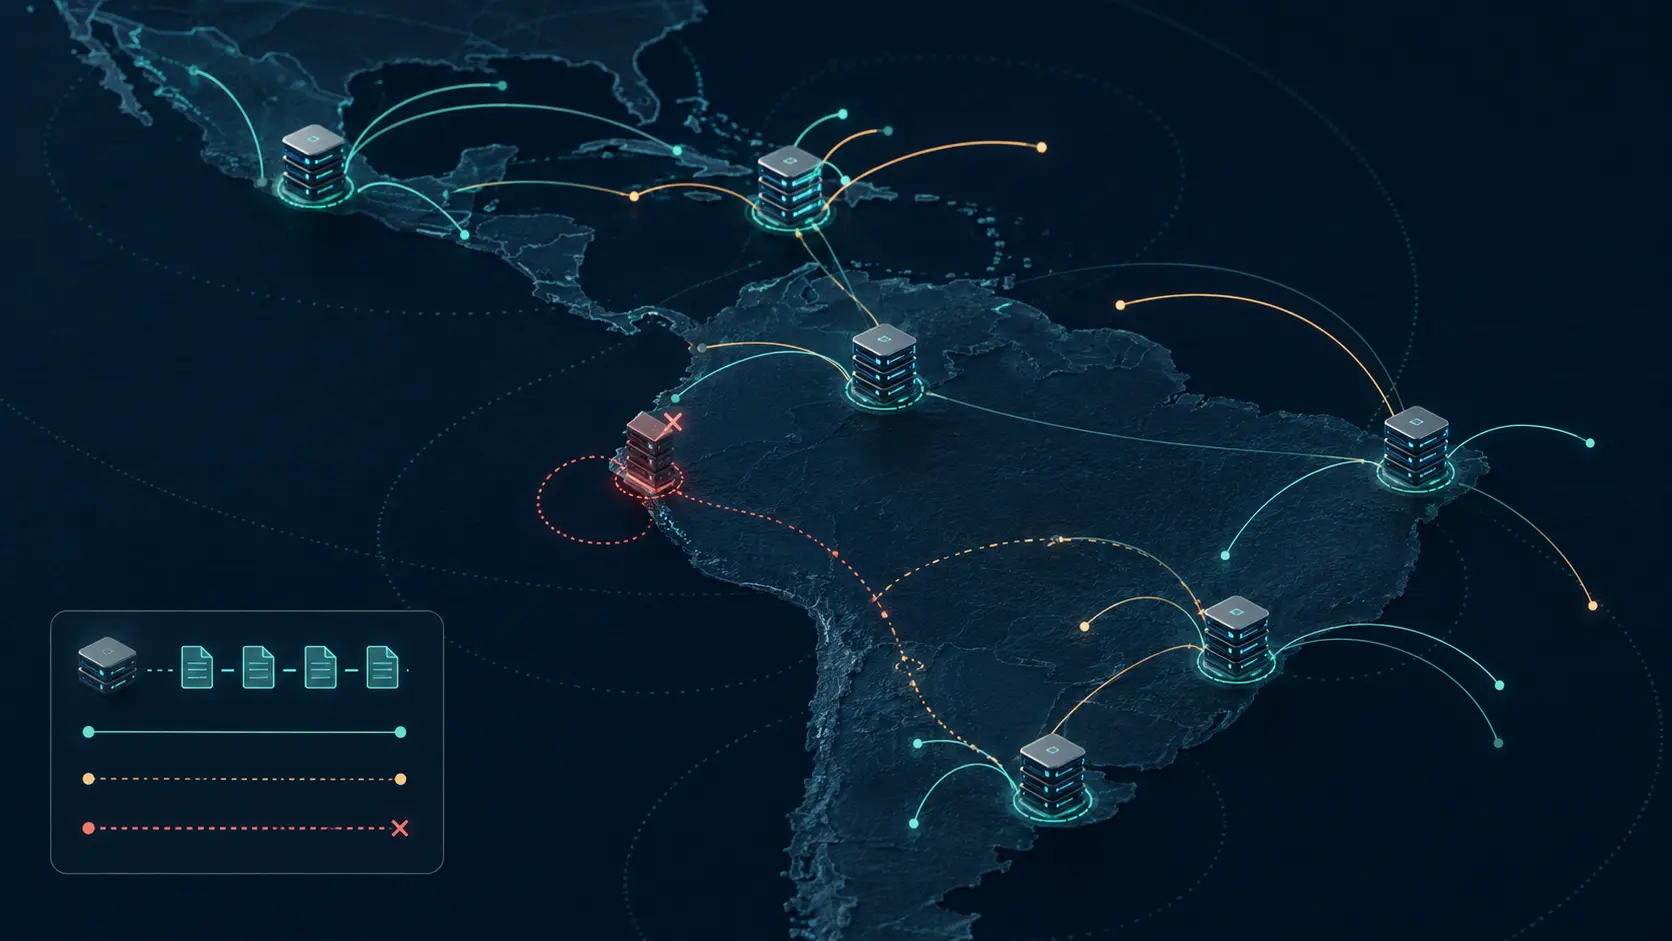
Anycast обратного DNS LACNIC превращает непрерывность реестра в распределённый контроль
Обратный DNS почти незаметен, пока не перестаёт отвечать. Архитектура anycast LACNIC показывает: непрерывность реестра зависит от размещения, маршрутизации, синхронизации и наблюдения, а не от одного сервера.

Истории
Измерения LACNIC превращают региональную задержку в операционные данные
График задержки сам по себе не описывает Интернет целой страны. Он полезен, когда видны зонды, период и база сравнения, а наблюдение может повторить другой оператор.

Истории
Контроли RPKI LACNIC превращают авторизацию источника маршрута в рабочий механизм
Одна подпись не делает BGP безопасным. RPKI дает криптографическое свидетельство того, какая автономная система вправе объявлять префикс, а операторы должны сопоставлять это разрешение с реальной маршрутизацией и определять политику проверки.

Истории
Список стран для SMS у ARIN стал границей издержек атаки
Просьба расширить SMS-аутентификацию закончилась не спором об удобстве, а решением о риске. ARIN заявила, что немногочисленные поддерживаемые номера вне ее региона создали дорогостоящий вектор атаки. Решение видно; метод атаки, ее масштаб и счет остаются неизвестными.
Досье
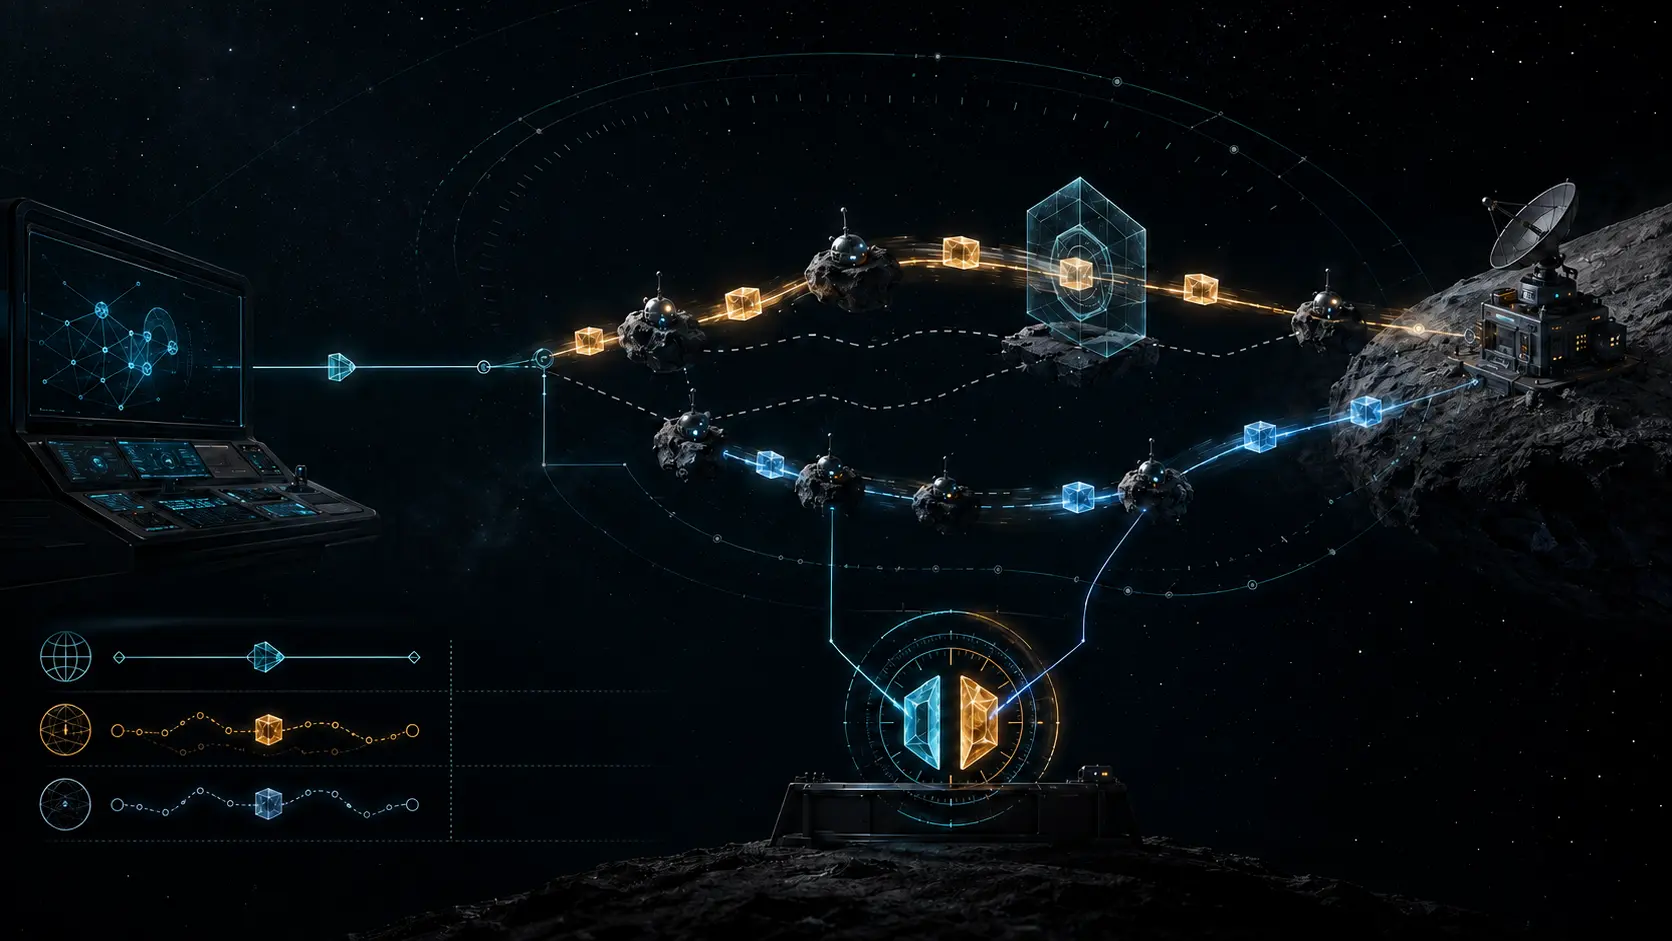
Проверка преодолела задержку, полномочия — нет: RFC 9891
RFC 9891 переносит проверку ACME в сеть с допустимыми задержками. Успех подтверждает управление идентификатором в рамках конкретной политики, но не право на имя, маршрут или факт ввода сертификата в эксплуатацию.

Национальные операторы связи: тенденции Европы и Ближнего Востока
Sparkle и Hellas Sat тестируют квантово-устойчивую защиту спутниковой связи
Sparkle и Hellas Sat расширили применение сервиса QSI компании Sparkle: от наземного канала между дата-центрами до соединения через геостационарный спутник между Грецией и Кипром.
IETF
Rich Salz и требование TLS 1.3, которое не было квитанцией о развёртывании
Стандарт может установить жёсткое правило, но сам по себе не создаёт доказательства, что это правило уже выполнено в каждой работающей системе. Это не слабость стандарта: так корректное решение о протоколе не превращается в неподтверждённое заявление о развёртывании. RFC 9852…
IETF
Nancy Cam-Winget и событие SCIM, которое не было квитанцией о сверке
То, что один домен идентификации сообщает другому об изменении, не доказывает, что принимающий домен уже его усвоил. Ему ещё нужно сопоставить ресурс, согласовать схемы, решить, нужен ли обратный запрос, применить локальное правило и наблюдать собственное состояние. RFC 9967…
IETF
Chris Wendt и подписанный ответ, не удостоверяющий источник медиа
Ответ на телефонный вызов выглядит как завершение проверки, хотя на деле он открывает несколько разных вопросов. До какого адресата дошёл маршрут? Кто имел право подписать это утверждение? Какую реакцию выбрал вызывающий абонент? И кто после ответа создаёт голосовой или…

IETF
Michael Prorock и идентификатор алгоритма, который не выбирал политику доверия
Алгоритм может быть назван безошибочно, а подпись — успешно проверена, но это ещё не ответ на вопрос, почему конкретному ключу следует доверять в конкретном действии. RFC 9964, написанный Michael Prorock совместно с Orie Steele, делает представление ML-DSA-материала определённым…
Досье
Токен пришёл раньше звонка. Проверке пришлось ждать: RFC 9888
Подписанное утверждение о телефонной идентичности уже находилось у оператора назначения, а связанный вызов ещё шёл другим маршрутом. RFC 9888 помогает STIR пересечь сети, где SIP не переносит доказательство сквозным образом. Но два независимых прибытия не становятся одним…

IETF
Dan Harkins и ключ начальной загрузки, который не мог доказать собственную цепочку хранения
То, что устройство владеет закрытым ключом, ещё не говорит, откуда сервер получил открытый ключ, кто связал его с устройством и кто вправе разрешить подключение. RFC 9966 не прячет этот разрыв. Она строит ограниченное доказательство в TLS, но не выдаёт его за документ о хранении…