
Тип материала
Research
В фасете «Тип материала» значение «Research» объединяет материалы одного редакционного формата. Это позволяет сравнивать обзоры, профили, заметки о рисках, рыночную аналитику и события, не смешивая разные виды доказательств. Страница показывает, как этот формат описывает инфраструктурные события, действия компаний, решения в сфере управления и операционные сигналы. Читатель может понять, что перед ним: устойчивый профиль, срочное событие, стратегический рыночный сигнал или изменение правил, — и оценить последствия, сроки и качество источников.
Досье
TXT-запись была верной. Поставщик всё равно не был доменом: ACME DNS-01 и полномочия делегированной проверки
Поставщика удалили из приложения, CI, учётных записей сотрудников и хранилища сертификатов. Но одно полномочие пережило отключение: `_acme-challenge` по-прежнему был делегирован в его зону проверки. Когда ACME-аккаунт поставщика запросил новый wildcard-сертификат, появился…
Досье
Лишний маршрут, потерянная сессия: как управлять BGP maximum-prefix
Ограничение maximum-prefix защищает конечные ресурсы маршрутизатора от неожиданного объёма маршрутов. Но при жёстком действии оно не просто отклоняет излишек: оно закрывает BGP-сессию и лишает источника все ранее полученные через неё маршруты. Поэтому число должно быть связано с…

Досье
Ответ DNS был защищён. Но выбор узла остался вопросом политики: SSHFP и пределы полномочий отпечатка
Оператор ввёл `ssh db`, а полученный из сети поисковый суффикс развернул короткое имя в другой FQDN. Запись SSHFP для этого имени имела статус DNSSEC Secure и совпала с ключом сервера. Все криптографические проверки были корректны — для узла, выбранного клиентом, но не для базы…
Досье
Подпись прошла проверку. Но отправитель всё ещё не был подписантом: DKIM и границы полномочий доменной подписи
В поле From был показан домен `bank.example`, письмо требовало срочно оплатить счёт, а DKIM показывал успешную проверку. Подпись действительно была верной — только для `receipt-alert.example`, домена злоумышленника. Криптографический результат незаметно наделили полномочиями…

Досье
Дайджест совпал, но отправитель остался неизвестен: `Content-Digest` и полномочия контрольной суммы HTTP
Файл политики пришёл без единого повреждённого бита. Он также с самого начала был вредоносным и содержал безупречно рассчитанный `Content-Digest`. Сервис показал «проверено» и применил изменения. Атакующий не взламывал хеш-функцию — он сам выбрал и тело, и дайджест.

Досье
Заголовок назвал клиента, но сетевой сосед этого не подтвердил: HTTP `Forwarded` и полномочия цепочки прокси
По схеме origin был доступен только через два обратных прокси. На деле сохранился прямой маршрут. Запрос пришёл по нему с разрешённым административным адресом в начале `X-Forwarded-For` и прошёл IP-проверку. Парсер верно прочёл корректный адрес. Ошибка состояла в том, что…

Досье
Имя выбрало контекст TLS, но не дало полномочий: граница SNI как подсказки маршрута
Шлюз увидел `tenant-a.example`, выбрал сертификат арендатора A и завершил TLS 1.3. Затем интеграция записала метку выбранного контекста в поле прикладного субъекта. Клиент не предъявлял никаких полномочий: его собственное указание пункта назначения стало его удостоверением.
Досье
Подпись сертификата прошла, а рукопожатие — нет: TLS 1.3 `Finished` и полномочие transcript
Панель уже засчитала защищённую сессию после успешного CertificateVerify. Следующее сообщение, `Finished`, оказалось неверным, и клиент завершил соединение с `decrypt_error`. Ключ сертификата доказал владение. Ошиблась система, превратив этот факт в ещё не наступившее завершение.
История
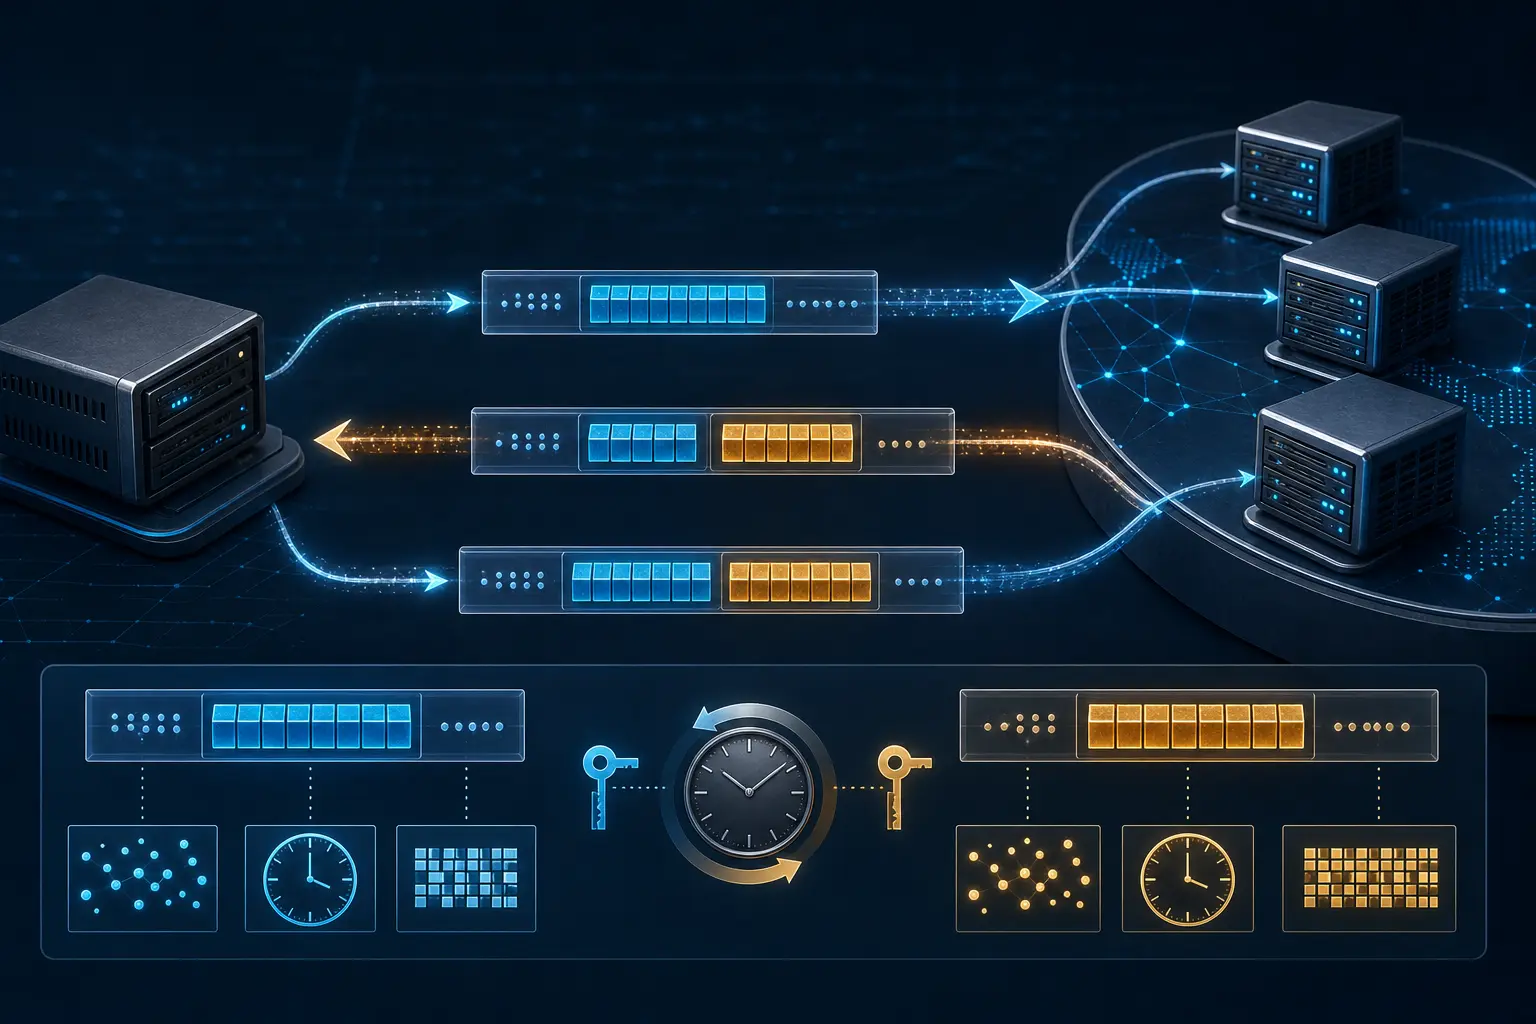
Токен, доказавший обратный путь: DNS Cookies без удостоверения личности
Небольшая опция EDNS позволила DNS-серверу сделать узкий вывод об исходном UDP-адресе: не установить отправителя, а понять, что кто-то по этому видимому адресу получил прежний ответ и вернул созданный сервером токен.

IETF
Пакет пометили до потери: долгий спор ECN о том, как сообщать о перегрузке
Интернет долго использовал потерю как доказательство перегрузки: очередь заполнялась, пакет исчезал, отправитель снижал скорость. Explicit Congestion Notification (ECN) перенёс момент свидетельства вперёд. Маршрутизатор может отметить давление, пока пакет ещё цел. Но два бита…

Досье
На внешнем участке был HTTP/2, на исходном — HTTP/1.1: полномочия TLS ALPN ограничены соединением
Браузер предложил `h2` и `http/1.1`. Пограничный узел выбрал `h2`, завершил TLS и принял корректные кадры HTTP/2. После этого каталог назвал исходный сервер «нативным HTTP/2». Между фактами потерялось завершение TLS: к исходному серверу прокси открыл другое соединение и отправлял…

Досье
УЦ был в списке, но личность не получила права: граница полномочий TLS `certificate_authorities`
Клиент выбрал сертификат, поскольку имя его издателя присутствовало в запросе сервера. Сервер успешно построил и проверил цепочку. Затем приложение отклонило операцию: субъект не был допущен в нужный контур арендатора. Криптография сработала. Ошибка возникла там, где подсказке…
Досье
Подпись верна, а статус уже отстал: границы доверия к OCSP stapling
Сертификат отозвали в 10:07. В 10:11 сервер всё ещё прикладывал корректно подписанный ответ OCSP со статусом `good` и `nextUpdate` через несколько часов. Подделки не было: подлинное утверждение оставалось в заявленном интервале, но ещё не знало о новом событии. Ошибка появилась…
Досье
Сокет закрылся. Транзакция — нет: `close_notify` и полномочия завершения
Клиент получил успешный ответ и увидел штатное завершение TLS. Но запись на сервере так и не стала долговечной: база отклонила commit через несколько миллисекунд. Криптография не ошиблась. `close_notify` достоверно сообщал лишь о том, что сервер больше не будет отправлять…

Досье
Билет сохранился. Сессия — нет: возобновление TLS 1.3 и полномочия перенесённого состояния
После переключения на резервный регион новый узел принял билет TLS 1.3, выпущенный до отзыва административной роли. Протокол сработал корректно: клиент доказал владение PSK возобновления, а binder связал новый ClientHello с прежним рукопожатием. Но приложение приняло эту…
Досье
Запись стала длиннее, но сообщение — нет: padding TLS 1.3 и полномочия видимой длины
Отчёт превратил дополнительные 512 байт шифротекста в 512 байт приложения, а затем — в действие пользователя. Измерение было точным, атрибуция — нет. Процесс округлял записи TLS 1.3 до границы блока и мог отправлять Application Data без содержимого. Сеть увидела защищённое…

Досье
Первое Hello отклонили, но не стерли: TLS HelloRetryRequest и полномочия протокольной записи
Захват начинался со второго ClientHello. В нём была одна доля ключа, сервер её принял, и рукопожатие завершилось. Если смотреть только на этот фрагмент, казалось, что клиент изначально выбрал именно эту группу. Фрагмент этого не доказывал. В первом полёте клиент сделал иной…

Досье
Соединение ожидало сертификат, а код принял ключ: TLS Raw Public Keys и право выбирать проверку
Корректный открытый ключ ещё не означает корректный путь доверия. В 2026 году wolfSSL исправил случай, когда входные данные сами выбирали себе более удобные правила: сборка с RPK могла принять несогласованный сырой ключ вместо X.509 и обойти проверку цепочки. Согласование типа…

NPNOG
Катманду: общая неделя и разделённая ответственность
<!-- BTW:SLUG:odna-nedelya-dve-organizatsii-dva-nomera-npnog-sanog-38 -->

Досье
Доказательство пришло после начала соединения и не переписало прошлое: TLS Exported Authenticators и полномочия приложения
В 14:03 на соединении, уже обслужившем сотни операций, появилось действительное доказательство новой сертификатной идентичности. Сервис повысил все потоки и приписал ей предыдущие пять минут. Подпись была верна, история полномочий — нет. RFC 9261 связывает дополнительное…