
Тип материала
Analysis
В фасете «Тип материала» значение «Analysis» объединяет материалы одного редакционного формата. Это позволяет сравнивать обзоры, профили, заметки о рисках, рыночную аналитику и события, не смешивая разные виды доказательств. Страница показывает, как этот формат описывает инфраструктурные события, действия компаний, решения в сфере управления и операционные сигналы. Читатель может понять, что перед ним: устойчивый профиль, срочное событие, стратегический рыночный сигнал или изменение правил, — и оценить последствия, сроки и качество источников.

История
Второе соединение спросило, кому принадлежало первое: как IDENT ограничил власть имени пользователя
В 1993 году протокол лишился слова «authentication» не потому, что перестал возвращать имена. Он перестал приписывать этим именам полномочие, которого обмен никогда не доказывал. Удалённая система могла сообщить владельца TCP-соединения для аудита, но не могла тем самым приказать…

История
Пакет времени, который не сообщал время: как NTP Kiss-o'-Death сделал отказ исполнимым
Обычный ответ помогает клиенту решить, насколько расходятся часы. Ответ со Stratum 0 решает совсем другую задачу: можно ли продолжать отношения с сервером и как часто его спрашивать. Kiss-o'-Death поместил оба типа сообщений в один формат, но заставил реализацию провести между…

История
Файл пришёл не с порта 69: как TFTP привязал передачу к выбранным концам
Файл длиной ровно в целое число блоков требовал ещё одного пакета — пустого DATA. Без него получатель не мог отличить законченную передачу от паузы перед следующим блоком. В TFTP границы не подразумевались: конец, прогресс и принадлежность должны были появиться в небольшом наборе…

История
Вопрос, на который SMTP научился не отвечать: как VRFY отделил приём почты от раскрытия справочника
В 1982 году удалённая машина могла отправить SMTP-серверу `VRFY Smith` и получить полное имя Фреда Смита вместе с его почтовым ящиком. Команда помогала диагностике, потому что делала внутренние сведения видимыми. По той же причине она стала опасной: транспортная служба попутно…

История
Сервер вернул новое имя: как UIDPLUS сделал изменения IMAP проверяемыми
В конце 1990-х автономный почтовый клиент жил между двумя сеансами. Он накапливал действия локально, подключался ненадолго и должен был унести с собой достаточно фактов, чтобы не повторить уже выполненную операцию. Ответ «успешно» был недостаточен, если сервер не сообщал, под…

История
Команда, отдававшая соединение: почему SMTP заменил TURN на ETRN
Почтовый узел дозванивался до провайдера и просил линию развернуться. Сервер мог вернуть накопленную почту по тому же соединению. Экономия скрывала передачу власти: вызывающий назвал имя хоста, но не доказал право получить его сообщения.

История
Срок, который ретранслятор не мог начать заново: как SMTP DELIVERBY передавал остаток времени
Отрицательное число секунд не всегда означало ошибку. В режиме Notify оно сохраняло важный факт: срок уже прошёл, но право продолжать доставку осталось. С этого различия начиналась логика DELIVERBY.

История
Идентификатор жил, пока письмо могло исчезнуть: как POP3 EXPIRE отделил узнавание от хранения
UIDL позволял клиенту узнать прежнее письмо после нового подключения. EXPIRE мог сообщить политику хранения. Эти два механизма отвечали на разные вопросы: «это тот же элемент?» и «как долго сервер обязан его держать?». История POP3 важна именно тем, что постоянство имени не…
История
Код ошибки, попросивший блокирующего представиться
HTTP 451 делал правовой барьер и исполнителя видимыми, но не мог обязать раскрыть сведения, проверить требование или увидеть блокировку ниже HTTP.

История
Последняя несжатая строка: как IMAP изменил смысл всех последующих байтов
Ответ сервера выглядел привычно: тег, `OK`, короткое пояснение и CRLF. Но это была последняя строка, которую можно было прочитать по старым правилам. После успешного COMPRESS следующий байт сервера принадлежал уже не видимой грамматике IMAP, а потоку DEFLATE. Обе стороны должны…

История
Приветствие, которое пришлось повторить: как STARTTLS сбросил доверие SMTP
Клиент уже назвал себя открытым текстом, а сервер так же открыто перечислил возможности. Последующее включение TLS в том же соединении не могло задним числом сделать эти слова защищёнными. Поэтому SMTP провёл жёсткую границу: после рукопожатия прежнее знание стиралось, и разговор…
История
Учётные данные, которые не могли подписать письмо: как SMTP AUTH ограничил идентичность отправки
Учётные данные могли открыть шлюз подачи почты, но не могли подписать прошедшее через него письмо. Ценность SMTP AUTH состояла именно в сохранении этой границы: сервер узнавал, кто установил сеанс и что этой учётной записи разрешено здесь, не объявляя установленными автора…
Институты мира
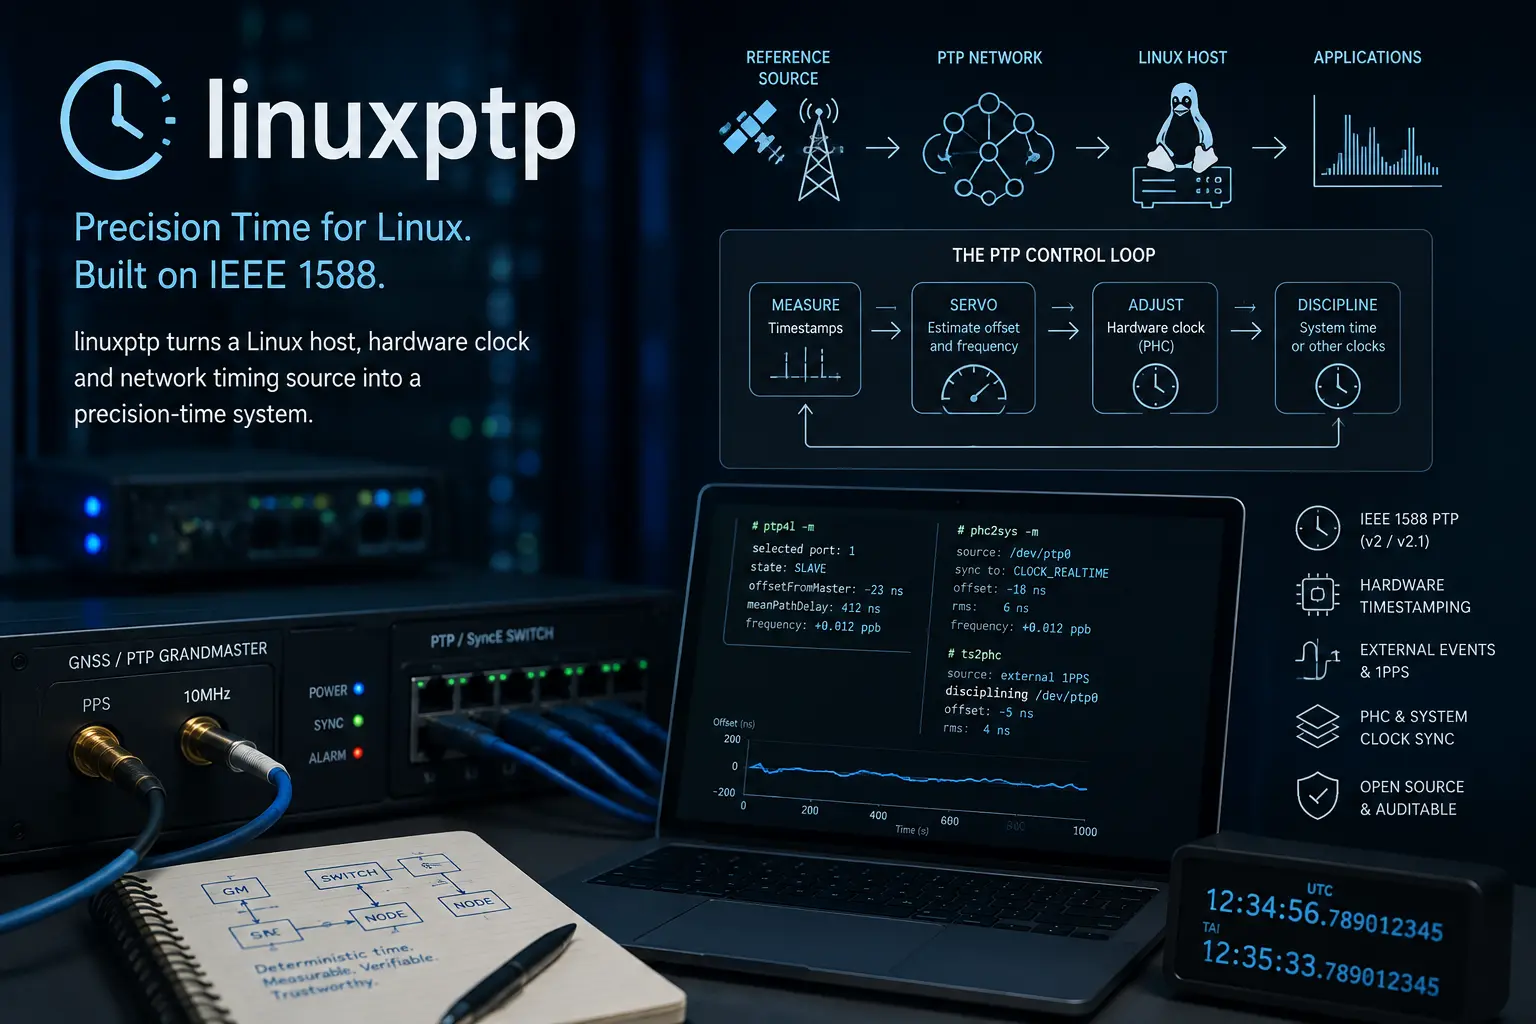
linuxptp и контур управления точным временем
linuxptp превращает Linux-хост, аппаратные часы и сетевой источник времени в систему точного времени. Его демоны координируют состояние IEEE 1588, метки времени пакетов, сервоконтуры и системные часы, но одно только ПО не создаёт точность: результат по-прежнему зависит от сетевых…

Учёные
Laurent Vanbever и сеть, которую нужно тестировать, пока она меняется
Работы Laurent Vanbever рассматривают конфигурацию сети как исполняемое программное обеспечение, чьи ошибки могут проявляться до, во время или после развёртывания. От безопасных миграций маршрутизации и синтеза конфигураций до обнаружения ошибок BGP во время выполнения и…

История
Адрес, который нельзя было понизить: как SMTPUTF8 сделал маршрут частью имени
Имя с диакритикой проходило через старую почту, потому что окружало ASCII-адрес. Не-ASCII имя ящика было самой целью. SMTPUTF8 потребовал от каждого ретранслятора доказать, что он перенесёт эту идентичность, не выдумывая замену.
Учёные
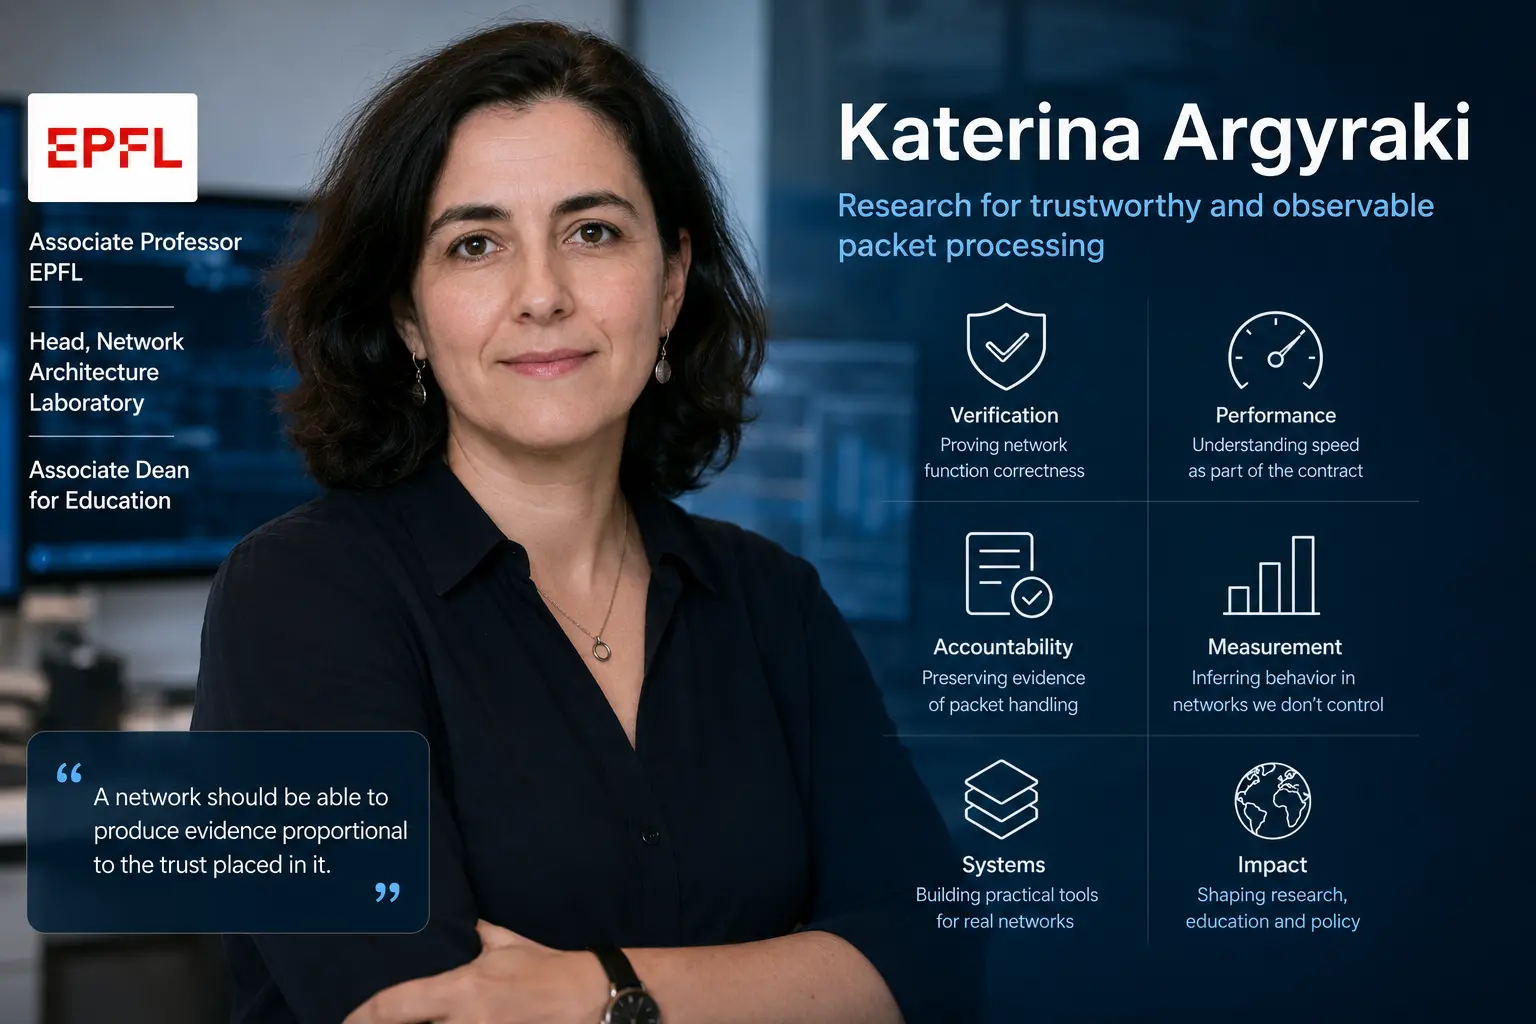
Katerina Argyraki и поиск доказательств в пересылке пакетов
Исследования Katerina Argyraki сосредоточены на проблеме, которая становится острее по мере роста программируемости сетей: система обработки пакетов может быть быстрой и гибкой, но у операторов и пользователей часто мало доказательств того, что она вела себя корректно. Её работа…

Институты мира
FreeRADIUS и решения о доверии при доступе к сети
Вход в сеть может решаться несколькими пакетами, но стоящая за ним цепочка доверия охватывает сертификаты, каталоги, устройства доступа, партнёров по роумингу и системы учёта. FreeRADIUS делает политику проверяемой и программируемой, оставляя операторам ответственность за…

Создатели
Dave Maltz и операционная платформа сети Azure
Роль Dave Maltz в Microsoft лучше всего раскрывается через масштаб возглавляемой им организации. Azure Networking объединяет клиентские сервисы, DNS, безопасность, распределённое управление, перенос обработки с хостов, ПО коммутаторов, фабрики дата-центров, глобальные каналы и…

История
Квитанция, которая не могла обещать доставку
SMTP DSN превратил возвратное письмо в структурированное свидетельство, сохранив главную границу: отправитель мог запросить отчёт, но тот не мог подтвердить больше, чем наблюдала сообщившая система.
Институты мира
BIRD и механизм политик маршрутизации точек обмена интернет-трафиком
BIRD Internet Routing Daemon вырос из чешского университетского проекта в систему плоскости управления для требовательных сетевых сред, включая точки обмена интернет-трафиком, где политика централизована, а операционные ошибки могут быстро распространяться. Его история…