
Итоги
- Expansion Programs International является текущим объектом справочника. ARIN фиксирует действующий AS11321 под именем EXPANSION-PROGRAMS, указывает Expansion Programs International как регистранта и Thunderstone Software LLC в технической роли.
- На момент наблюдения RIPEstat показывал AS11321 как неанонсируемый, без объявленных префиксов или наблюдаемых соседей. Это внешнее представление не доказывает отказ, сбой, нарушение или отсутствие частной связности.
- Публичная документация Thunderstone описывает Texis, Vortex, Webinator, поисковые устройства и ряд вариантов развёртывания. Это записи о возможностях, а не доказательство конкретной архитектуры заказчика, уровня надёжности или производственного результата.
- Надзор, интеграция, обслуживание и обработка исключений остаются постоянными затратами в контексте контактов реестра, намерений по маршрутизации, обходчиков, индексов, блокировок, репликации, TLS, планирования, ёмкости и изменений жизненного цикла.
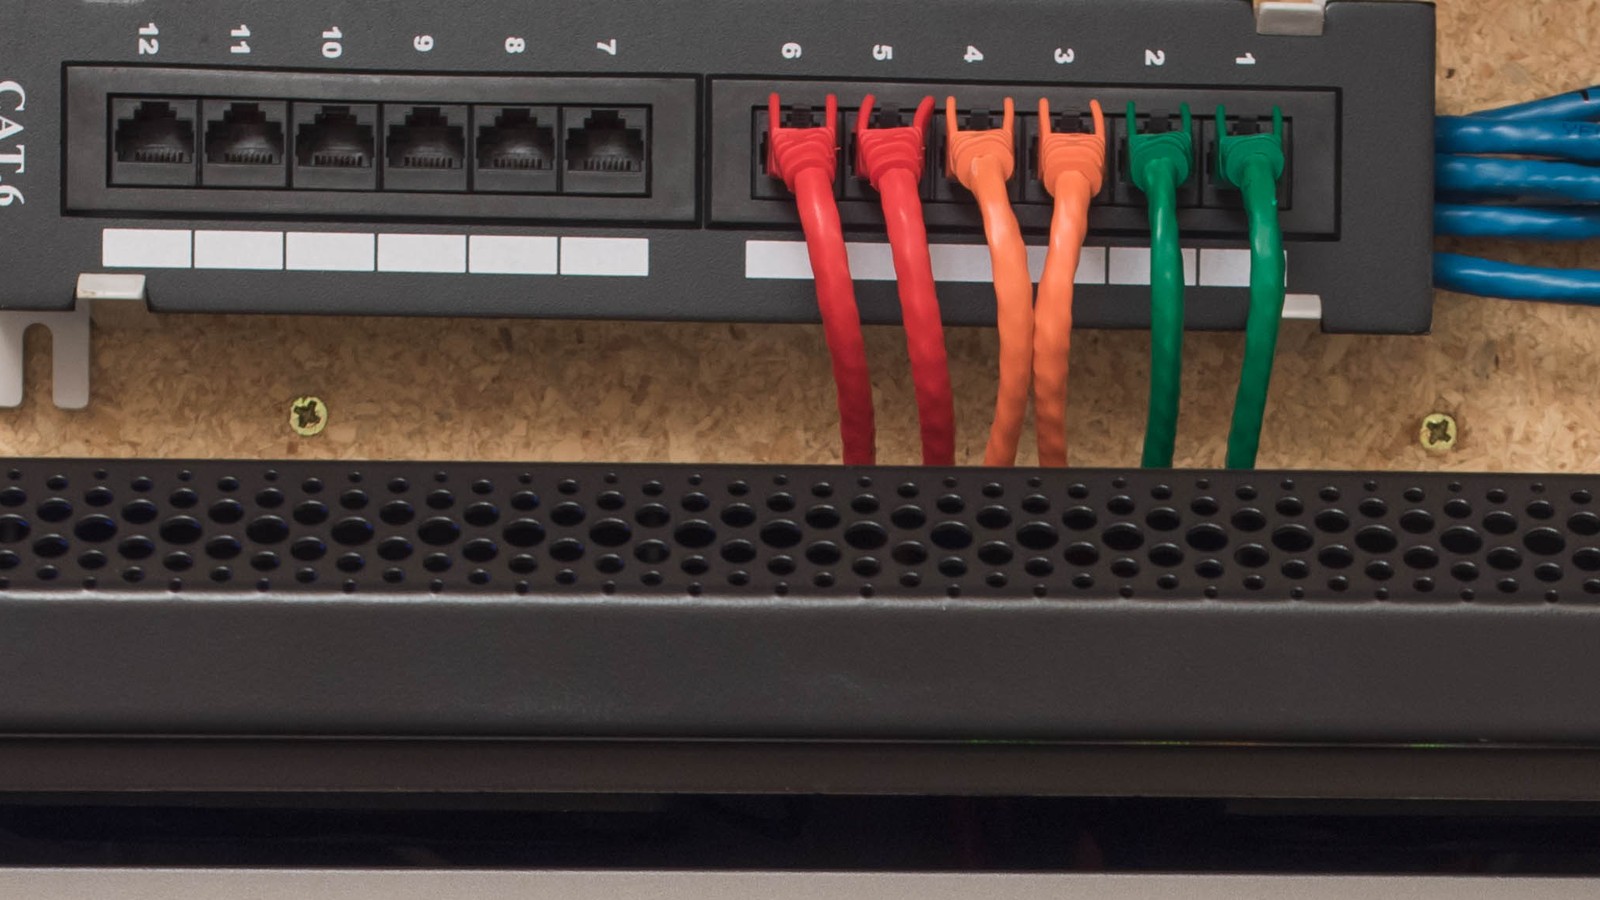
Примечание к изображению:Прилагаемая фотография, распространяемая по лицензии Creative Commons, показывает типовую патч-панель CAT.6 и Ethernet-кабели. Она даёт лишь контекст сетевого управления. Она не изображает Expansion Programs International, Thunderstone, AS11321, продукт Thunderstone, объект компании, развёртывание у заказчика, частную топологию, инцидент, измеренную надёжность или производственный результат.
Expansion Programs International обладает необычайно устойчивой публичной технической идентичностью. Американский реестр интернет-номеров фиксирует действующий AS11321 под именем EXPANSION-PROGRAMS и указывает Expansion Programs International как регистранта.[1][2] Регистрация датируется 1998 годом. В той же записи Thunderstone Software LLC указана в технической роли, тогда как публичные страницы компании и её продуктов описывают многолетний бизнес по созданию поискового ПО на базе Texis, Vortex, Webinator и поисковых устройств.[3][11][12][13]
Эти факты связаны, но не взаимозаменяемы. Реестр устанавливает, кто указан для числового ресурса и какие публичные роли к нему привязаны. Страницы Thunderstone устанавливают, что, по заявлению поставщика, могут делать его продукты. Ни то, ни другое не устанавливает текущую частную сетевую архитектуру, юридическое слияние названных организаций, активный маршрут, развёртывание у заказчика, показатель доступности или показатель производительности.
Наблюдение за маршрутизацией добавляет ещё одну границу. На момент запроса 28 июля 2026 года RIPEstat описывал AS11321 как неанонсируемый. Ответ по объявленным префиксам вернул пустой список префиксов, представление статуса маршрутизации не показало видимости IPv4 или IPv6 со стороны коллекторов, а представление соседей не вернуло ни одного наблюдаемого BGP-соседа.[4][5][6][7] Это значимое внешнее наблюдение. Оно не является доказательством того, что ASN заброшен, услуга заказчика нарушена, частная связность отсутствовала или регистрация не имела действительной цели.
Исторические данные о маршрутах и проекции реестра добавляют контекст, но всё ещё не раскрывают намерений оператора.[8][9]
Этот разрыв между долговечной записью реестра и отсутствием видимости публичного маршрута является центральной контрольной поверхностью. Реестр — это гроссбух: он сохраняет уникальные присвоения номеров, названные субъекты, публичные контакты и административную историю. Пакеты следуют рабочей конфигурации. Если ASN остаётся зарегистрированным, а маршрут не виден выбранным коллекторам, правильная реакция — не выдумывать историю об инциденте.
Следует спросить, соответствует ли наблюдаемое состояние заявленному намерению, актуальны ли контакты, задокументировано ли сохранение или вывод из эксплуатации и есть ли у каждой зависимой контрольной точки ответственный владелец.
Документация на продукты Thunderstone расширяет рассмотрение за пределы маршрутизации. Корпоративный поиск часто продаётся как устройство или программная возможность, но его эксплуатация порождает постоянную работу. Обходчики должны быть ограничены. Коннекторы и файловые системы должны быть доступны. Индексы должны обслуживаться. Блокировки должны диагностироваться. Очереди репликации должны отслеживаться. Доверие TLS и поведение клиентских сертификатов должны настраиваться. Запланированные задачи должны планироваться. Процедуры резервного копирования и восстановления должны тестироваться.
Решения по ёмкости и лицензированию должны пересматриваться по мере изменения контента и характера запросов.[18][20][21][22][23][24][25]
Таким образом, публичные свидетельства подкрепляют строгий исследовательский вопрос: во что обходится поддержание операционной согласованности долговременной регистрационной идентичности и контрольного стека корпоративного поиска, когда реестр, система маршрутизации, программное обеспечение, источники данных и отношения поддержки развиваются с разной скоростью?
Ответ — не единая цена или эталон. Это постоянные издержки надзора, интеграции, обслуживания и обработки исключений. Более точно, операционная модель несёт затраты на надзор, затраты на интеграцию, затраты на обслуживание и затраты на обработку исключений. Эти затраты существуют, даже когда ПО работает строго по проекту. Они возрастают, когда записи и рабочее состояние расходятся, когда упаковка продукта скрывает внутренние зависимости или когда организация принимает заявление о возможностях за доказательство надёжности.
Представленная фотография показывает типовую патч-панель CAT.6 и Ethernet-кабели. Она не показывает Expansion Programs International, Thunderstone, AS11321, объект компании или систему заказчика. Это визуальный контекст для контрольной поверхности сети, а не свидетельство об инфраструктуре данной компании.
Точные идентификационные данные реестра и компании
Прямой ответ RDAP ARIN является самой надёжной публичной отправной точкой для AS11321. Он содержит идентификатор AS11321, имя EXPANSION-PROGRAMS, статус активности, событие регистрации 1998 года и событие последнего изменения 2018 года.[1] Субъект-регистрант, EPI-9, носит название Expansion Programs International и имеет собственную историю публичной регистрации.[2] Это конкретные факты реестра. Они устанавливают связь между долговременным числовым ресурсом и названной организацией.
Запись также содержит ролевые связи. Одна техническая роль принадлежит группе Thunderstone Software LLC, обозначенной идентификатором ZT102-ARIN.[1][3] На момент запроса ответ ARIN включал примечание о том, что ARIN пытался проверить эту публичную точку контакта, но не получал ответа с 20 января 2026 года. Это примечание следует интерпретировать узко. Это свидетельство проблемы с публичной валидацией контакта, а не доказательство того, что адрес непригоден, что никто не управляет ASN, что Thunderstone неактивна или что услуга небезопасна.
Другая публичная роль принадлежит индивидуальному контактному лицу. В настоящем отчёте не воспроизводятся персональные контактные данные, поскольку аналитическая ценность заключается в непрерывности роли, а не в перепубликации номеров телефонов или адресов электронной почты. Долговременные ресурсы не должны зависеть от знания читателем частного контекста человека. Уместный вопрос в том, остаются ли каналы, принадлежащие роли, полномочия эскалации и восстановление учётной записи актуальными.
Страница компании Thunderstone описывает Thunderstone Software LLC как разработчика и продавца программного обеспечения для поиска, управления и фильтрации.[11] Сайт содержит текущее описание продуктов, путь поддержки и идентичность компании. Это делает связь технической роли в ARIN понятной, но не доказывает, что Expansion Programs International и Thunderstone Software LLC являются одним и тем же юридическим лицом. Публичная запись поддерживает операционную связь, но не раскрывает собственность, корпоративную структуру или все исторические названия.
Именно поэтому важна дисциплина идентификаторов. В свидетельствах появляются четыре метки: Expansion Programs International, EPI-9, EXPANSION-PROGRAMS и Thunderstone Software LLC. Первая — это метка организации-регистранта. Вторая — её идентификатор в ARIN. Третья — имя ASN. Четвёртая — техническая роль и название, используемое на текущих страницах продуктов. Надёжная карта активов сохраняет все четыре и указывает, что означает каждая.
Слияние меток породило бы ложную уверенность. Рассмотрение их как несвязанных лишило бы публичную операционную связь. Более безопасная модель фиксирует связь как ограниченную: AS11321 зарегистрирован на Expansion Programs International; ARIN указывает Thunderstone Software LLC в технической роли; Thunderstone публикует продуктовую и эксплуатационную документацию под своим именем. Любое более сильное юридическое или архитектурное утверждение требует доказательств, выходящих за рамки этих источников.
Реестр номеров AS IANA предоставляет более широкий контекст распределения.[10] Он объясняет глобальную систему нумерации и блок регионального присвоения вокруг AS11321. IANA не идентифицирует оператора, стоящего за конкретным ресурсом; это делает ARIN на уровне регионального реестра. Такое разделение обязанностей иллюстрирует полезный принцип. Управление числовыми ресурсами распределено по гроссбухам и операторам. Ни одна страница не является полным описанием работающего сервиса.
AS11321: активная регистрация против наблюдаемой маршрутизации
Публичное наблюдение маршрута точно и ограничено во времени. Обзор AS в RIPEstat вернул текст держателя EXPANSION-PROGRAMS - Expansion Programs International и пометил ресурс как неанонсируемый на момент запроса 28 июля 2026 года.[4] Ответ по объявленным префиксам охватывал выбранный период с 14 по 28 июля и вернул пустой список префиксов.[5] Ответ по статусу маршрутизации показал ноль наблюдаемых префиксов IPv4, ноль адресов IPv4, ноль наблюдаемых префиксов IPv6 и нулевую видимость от перечисленных пиров RIS в этот момент.[6] Ответ по соседям не вернул ни одного наблюдаемого соседа.[7]
Эти результаты говорят о том, что видел коллектор. Они не говорят о причине. ASN может оставаться зарегистрированным, будучи намеренно «спящим». Он может быть сохранён для будущего использования, миграции, непрерывности контракта или восстановления. Маршруты могут быть видны по путям, не представленным выбранными коллекторами. Частные BGP-сессии, внутренняя маршрутизация и специфические для провайдера договорённости не обязаны отражаться в публичном представлении RIS. Оператор также может находиться в процессе запланированного вывода или более длительного ухода.
Противоположные возможности также остаются открытыми. Маршрут может отсутствовать неожиданно из-за ошибки конфигурации, фильтрации на стороне входящего провайдера, сбоя аутентификации, изменения политики, обслуживания или незавершённой миграции. Публичное наблюдение не может различить эти причины. Оно может лишь выявить расхождение между потенциальной идентичностью плоскости управления и наблюдаемым глобальным состоянием маршрутизации.
Ответ RIPEstat по истории маршрутизации полезен, потому что он может показать, менялась ли видимость маршрута со временем.[8] История всё равно требует осторожности. Покрытие коллекторов меняется. Отдельные пиры присоединяются и уходят. Исторический интервал может показать, что маршрут наблюдался, но он не может установить коммерческие отношения, достижимость пользователя, серьёзность инцидента или корневую причину. Разрыв — это вопрос для операторов, а не вердикт.
Проекция WHOIS в RIPEstat повторяет информацию реестра, полученную из ARIN.[9] Это полезная перекрёстная проверка, а не независимый источник данных о владении. Если проекция и прямой ответ ARIN различаются, операторам следует определить, какие данные являются авторитетными и объясняется ли различие задержкой репликации или нормализацией.
Для мониторинга правильной контрольной точкой является сравнение с заявленным намерением. Владелец должен указать, ожидается ли анонс маршрутов от AS11321, какие префиксы и исходящие точки одобрены, какие внешние наблюдения ожидаются и какой временной интервал определяет исключение. Затем мониторинг должен сравнивать фактическую видимость для коллектора с этим заявленным состоянием. Без записи о намерении пустое представление маршрута может вызвать либо ложную тревогу, либо упустить проблему вывода из эксплуатации.
Состояние контактов следует тому же сравнению. Активная запись реестра с непроверенной технической точкой контакта не является автоматически ошибочной. Это означает, что непрерывность ресурса нельзя вывести из одного лишь статуса регистрации. Контроль должен подтвердить актуального владельца роли, защищённый доступ к учётной записи, вторичный путь эскалации и одобренную причину сохранения ресурса.
Если предполагаемое состояние — «спящий», регламент должен это фиксировать. Он должен определять, какие наблюдения были бы неожиданными, как ресурс защищён от несанкционированного использования, как тестируются контакты и как будет одобрена реактивация. Если предполагаемое состояние — активное, отсутствие видимости публичного маршрута требует технического расследования с использованием дополнительных точек наблюдения и частной телеметрии. Если предполагаемое состояние — вывод из эксплуатации, план должен покрывать больше, чем просто отзыв маршрутов.
Реестр — это гроссбух, а не доказательство действующего сервиса
Случай AS11321 делает видимым различие между ведением записей и работающим кодом. Реестр предоставляет уникальность, историю присвоения, публичные роли и долговременный идентификатор. Эти свойства важны, даже когда маршрут не виден. Они позволяют контрагентам идентифицировать ресурс, найти ответственного и определить, какой региональный реестр ведёт запись.
Реестр не исполняет политику BGP. Он не создаёт сессию, не анонсирует префикс, не проверяет маршрут, не отвечает на поисковый запрос и не восстанавливает базу данных. Эти результаты зависят от сконфигурированных систем, учётных данных, поставщиков, операционных процедур и людей, уполномоченных действовать. Рассматривать активную регистрацию как доказательство работающего сервиса — значит путать административную возможность с операционным состоянием.
Примат работающего кода не делает гроссбух необязательным. Маршрут без точной регистрации и метаданных контакта сложнее исследовать, обезопасить, передать или вывести из эксплуатации. Работающая конфигурация также может быть ошибочной. Наблюдение коллектора не становится законным лишь потому, что пакеты следуют ему. Цель — согласие между тремя слоями: записью реестра, заявленным намерением оператора и внешне наблюдаемым выполнением.
Эта трёхслойная модель предотвращает чрезмерные утверждения. Реестр может установить, что AS11321 присвоен названному субъекту. RIPEstat может установить, что его коллекторы не видели анонса в заданное время. Ни то, ни другое не доказывает сбой. Вместе они ставят контрольный вопрос: является ли наблюдаемое отсутствие намеренным, задокументированным и закреплённым за ответственным?
Те же рассуждения применимы к программной поверхности Thunderstone. Руководство может установить, что утилита восстановления, функция репликации или настройка TLS существуют. Оно не может установить, что конкретный заказчик включил её, настроил безопасно или достиг целевого показателя восстановления. Документация — это гроссбух возможностей. Производственное поведение остаётся вопросом работающей системы.
Стек продуктов Thunderstone
Thunderstone представляет семейство родственных поисковых продуктов, а не одну унифицированную модель развёртывания. Страницы продуктов различают Texis, Webinator, Search Appliance, Parametric Search Appliance, виртуальные машины и размещённые или облачные варианты.[12][13][14][16] Сравнение важно, поскольку каждый вариант по-разному распределяет операционную работу.
Texis описан как основная технология базы данных и поискового движка. В FAQ Thunderstone поясняется, что Vortex, также называемый Texis Web Script, — это слой разработки приложений и сценариев, поставляемый вместе с Texis. Webinator позиционируется как готовое приложение, использующее эти компоненты, а Search Appliance упаковывает стек в форму устройства.[19] Эта взаимосвязь позволяет провести архитектурный анализ, не раскрывая фактического развёртывания какого-либо заказчика.
Поставщик описывает Search Appliance как комплексное сочетание аппаратного обеспечения, ПО и поддержки.[18] На странице корпоративного поиска он описывает конфигурации виртуальных машин и оборудования, доступ к источникам данных, индексацию файловых систем и коннекторы.[14] Это системные возможности. Они определяют возможные интерфейсы и границы владения. Они не являются независимыми тестами пропускной способности запросов, корректности коннекторов, административных усилий или общих затрат.
Упаковка меняет операционную модель. Физическое устройство добавляет заботы о жизненном цикле оборудования, стойке, питании, окружающей среде, гарантии и замене. Виртуальный образ переносит ответственность за оборудование на платформу виртуализации и хранения заказчика, сохраняя при этом зависимости гостевой ОС, ёмкости и приложения. Размещённый вариант перемещает больше инфраструктурной работы к провайдеру, но доступ к данным, идентичность, поведение коннекторов, релевантность поиска и приёмка восстановления по-прежнему требуют надзора со стороны заказчика.
Webinator создаёт другой баланс. Он предлагает готовый обходчик и поисковую поверхность, но предоставляет настройки профиля, обходы, журналы, элементы управления доступом и задачи обслуживания. Texis даёт больше гибкости в работе с базой данных и приложениями, что также увеличивает ответственность за схему, запросы, индекс и изменения. Vortex добавляет сценарную выборку данных и поведение приложения, включая элементы управления HTTPS. Гибкость увеличивает количество решений, которые может принять оператор, а не вероятность того, что каждое решение будет правильным.
Страница сравнения продуктов полезна, поскольку она раскрывает эти различия в собственной таксономии поставщика.[16] Она остаётся коммерческим материалом. Утверждения вроде «простота внедрения», «низкая совокупная стоимость» или «высокая производительность» не следует преобразовывать в измеренные результаты без рабочей нагрузки, метода тестирования, версии, набора данных, профиля параллельной работы и независимых результатов.
Полные справочные руководства по Vortex и Texis предоставляют более широкое описание элементов управления сценариями, сетевой выборкой, базой данных, индексацией, безопасностью, диагностикой и восстановлением.[27][28] Это полезные справочники по возможностям, но их широта не устанавливает, какие функции лицензированы, включены или используются в конкретной среде.
Страница вех Thunderstone представляет длинную хронологию поставщика и называет исторические развёртывания и заявления о производительности.[26] Эта история подтверждает долговечность продукта и собственный отчёт поставщика об эволюции. Она не устанавливает, что старый бенчмарк применим к текущей версии, что названный исторический заказчик всё ещё использует продукт или что текущий покупатель воспроизведёт более ранний результат.
Операционно полезный вывод уже. Стек имеет несколько форм, несколько путей приёма данных и явные административные поверхности. Покупатель должен решить, кто владеет каждым слоем и как будут собираться доказательства. Страница продукта может начать эту карту, но не может её завершить.
Возможности, надёжность и результат заказчика — это разные утверждения
Исследование корпоративного поиска становится ненадёжным, когда смешиваются три категории свидетельств.
Системные возможностиописывают, что предоставляет продукт. Texis обеспечивает функции базы данных и полнотекстового поиска. Vortex предоставляет сценарии и поведение сетевой выборки. Webinator предоставляет приложение для обхода и управления профилями. Search Appliance упаковывает оборудование, ПО и поддержку. Документация раскрывает обслуживание индексов, мониторинг блокировок, репликацию, планирование и элементы управления TLS.[18][19][20][21][22][23][24][25] Это конкретные, документируемые возможности.
Эксплуатационная надёжностьспрашивает, ведут ли себя эти возможности стабильно при определённой рабочей нагрузке и режиме эксплуатации. Надёжность зависит от частоты изменения контента, форматов файлов, коннекторов, сетевых путей, состава запросов, стратегии индексирования, памяти, хранилища, поведения планировщика, конфликтов блокировок, задержки репликации, окон обслуживания и реакции оператора. Публичные источники не предоставляют контролируемого исследования надёжности для Expansion Programs International или текущего развёртывания у заказчика.
Производственный результат заказчикаспрашивает, улучшило ли развёртывание возможность обнаружения, снизило затраты на поддержку, достигло целевого показателя восстановления или принесло бизнес-результат. Это требует специфичных для заказчика доказательств: исходного состояния, периода измерения, рабочей нагрузки, объёма внедрения, исключений и результата. Истории поставщика и страницы продуктов могут называть заказчиков или описывать выгоды, но они не позволяют сфабриковать результат для неназванного развёртывания.
Эти категории должны оставаться раздельными как при закупках, так и при анализе инцидентов. Возможность может существовать, но быть отключена. Функция может быть настроена правильно, но отказать при непроверенной нагрузке. Надёжный поисковый сервис всё равно может разочаровать пользователей, если релевантность, права доступа или охват контента неверны. Положительный результат заказчика в одной среде может не переноситься в другую.
То же разделение применимо к AS11321. Регистрация — это возможность поддерживать глобально уникальную идентичность маршрутизации. Видимость для коллектора — это один сигнал текущего состояния маршрута. Ни то, ни другое не доказывает результат работы приложения, обращённого к клиенту. Отсутствие видимости не является простоем для заказчика. Постоянная видимость не гарантирует доступность приложения.
Владение развёртыванием и интеграцией
Самые большие скрытые затраты в корпоративном поиске часто связаны не с алгоритмом поиска, а с интеграционной границей вокруг корпуса.
Thunderstone заявляет, что её предложение по корпоративному поиску может работать с базами данных, системами документов, файловыми серверами и многими типами файлов.[14] Каждое подключение порождает вопросы авторизации, доступности, формата, обнаружения изменений и обработки ошибок. Обходчик может достичь публичной страницы, но не пройти за аутентифицированной областью. Коннектор базы данных может возвращать записи, опуская поля, необходимые для прав доступа. Файловая доля может индексироваться успешно, пока не изменится точка монтирования, учётные данные или соглашение об именовании.
Документация Webinator раскрывает операторскую сторону этой работы через профили, обходы, ведение журналов, управление доступом, функции резервного копирования и восстановления.[20] Документация может описывать элементы управления, но оператор всё равно должен преобразовать бизнес-требования в правила обхода. Это включает разрешённые домены, исключения, поведение robots.txt, аутентификацию, глубину, частоту обновления, обработку дубликатов, ограничения контента и обработку ошибок.
Точность соблюдения прав доступа особенно важна. Поиск может облегчить поиск информации, а значит, ошибка индексации может расширить её раскрытие. Коннектор должен сохранять соответствующую модель авторизации или устанавливать безопасную замену. Публичные и частные индексы, возможно, потребуется разделять. Ротация учётных данных не должна незаметно превращать полный обход в частичный.
Актуальность контента создаёт ещё один интеграционный компромисс. Частые обходы могут сократить задержку, но создают нагрузку на сеть, исходную систему и индексацию. Пакетные обновления могут быть эффективны, но создают окно, в котором результаты поиска отстают от реальности. Документация по обслуживанию различает спорадические изменения и пакетные изменения при обсуждении обновления индексов.[21] Это полезная подсказка для проектирования, но не универсальный график.
Форма продукта меняет владельца, но не существование задачи. Упаковка в устройство может снизить работу по установке, но кто-то должен предоставить сетевой доступ, учётные данные источников, политику сбора, мониторинг и приёмочные тесты. Виртуальное развёртывание переносит больше владения инфраструктурой на заказчика. Размещённый сервис может перенести работу по установке исправлений и оборудованию, но коннекторы данных, релевантность, авторизация и координация инцидентов остаются общими.
Интеграция также создаёт связанность жизненных циклов. Обновление базы данных может изменить драйвер. Миграция файлового сервера может изменить пути. Новый тип документа может выявить ограничения парсера. Обновление сертификата может нарушить обход по HTTPS. Переработка системы управления контентом может сделать недействительными селекторы или правила дедупликации. Каждое изменение требует владельца, понимающего как исходную систему, так и поисковую платформу.
Пути приобретения у поставщика включают прямые, партнёрские, государственные и облачные каналы.[17] Канал приобретения не определяет границу поддержки. Контракты должны определять, кто отвечает за установку, обновления, коннекторы, миграцию данных, реагирование на инциденты, замену оборудования, облачный доступ и подтверждение восстановления. Без такой карты каждое исключение становится предметом переговоров во время сбоя.
Экономика индексов, блокировок и восстановления
Документация Thunderstone по обслуживанию необычайно прямо говорит об операторской работе. Она называетchkindдля обслуживания индексов Metamorph,ltestдля наблюдения за состоянием блокировок базы данных,rmlocksдля ситуаций с устаревшими или взаимными блокировками иkdbfchkдля проверки и восстановления файлов базы данных.[21] Сам факт существования этих инструментов ценен. Он также демонстрирует, что у продукта есть состояние, которое может отставать, конфликтовать или повреждаться.
Обслуживание индексов — это проблема выбора времени. Документация говорит, что спорадические изменения можно обрабатывать, поддерживая индекс в актуальном состоянии, тогда как после пакетных изменений, возможно, лучше выполнить принудительное обновление.[21] Этот выбор балансирует актуальность, нагрузку на запись и эксплуатационную предсказуемость. График, работающий для одного корпуса, может быть расточительным или разрушительным для другого.
Мониторинг блокировок раскрывает стоимость параллельной работы.ltestможет показать процесс, удерживающий блокировки длительное время, или значительную конкуренцию за блокировки. Документированные ответы включают реструктуризацию приложения, снижение другой нагрузки или использование более мощного оборудования.[21] Ничто из этого не происходит автоматически. Реструктуризация влечёт затраты на разработку и регрессионное тестирование. Снижение нагрузки может задержать другую работу. Оборудование добавляет затраты на закупку и планирование ёмкости.
rmlocksпредназначен для ситуаций, когда программы завершаются без очистки или возникает взаимная блокировка. Документация утверждает, что Texis может разрешить большинство таких ситуаций, но иногда может потребоваться ручное вмешательство.[21] Это явный путь исключения. Регламент должен определять, какие свидетельства необходимы до вмешательства, полномочия на действие, влияние на активную работу и проверки после снятия блокировок.
kdbfchkможет проверять целостность таблиц и выполнять восстановление после некоторых событий повреждения файлов.[21] Слово «некоторых» важно. Утилита восстановления не гарантирует полного восстановления. Операторам нужны резервные копии, тесты восстановления, свидетельства инцидента и правило принятия решения, когда восстановление безопаснее, чем восстановление из заведомо годной копии.
Настройки поиска и оптимизации добавляют компромиссы между производительностью и согласованностью.[25] Документация описывает кэши в памяти, сортировку в памяти против дисковой, порядок соединений, поведение блокировок чтения и блокировки при построении индекса. Увеличение размера кэша может навредить, когда оно не нужно. Хранение большего числа строк в памяти может ускорить работу, пока давление на память не сделает систему нестабильной. Непрерывная блокировка чтения может ускорить построение индекса, задерживая запись.
Опцияignorenewlistиллюстрирует особенно важную границу. Документация говорит, что игнорирование неоптимизированной части часто обновляемого индекса может снизить накладные расходы на обработку в пакетно-ориентированных рабочих процессах, но обновлённые записи могут не находиться до завершения оптимизации.[25] Это не просто переключатель производительности. Это меняет наблюдаемое пользователями поведение актуальности.
Семантика поиска также может зависеть от конфигурации. Настройки поведения сравнения, обработки подстановочных знаков и оптимизации запросов влияют на результаты.[25] Изменение, предназначенное для повышения скорости, может изменить, какие записи возвращаются или когда обновления становятся видимыми. Поэтому тестирование надёжности требует проверок как задержки, так и корректности.
Эти поверхности обслуживания порождают четыре вида затрат. Затраты на надзор возникают из мониторинга актуальности, блокировок, диска и состояния задач. Затраты на интеграцию — из подгонки обслуживания под характер изменения данных. Затраты на обслуживание — из обновлений, оптимизации, восстановления и работы с ёмкостью. Затраты на исключения — из диагностики устаревшего индекса, заблокированного писателя или повреждённого файла без ухудшения ситуации.
Границы репликации, резервного копирования и восстановления
Документация Thunderstone по репликации различает редакции продукта и операционные действия. В ней указано, что репликация поддерживается в полном продукте Texis, а не только в Webinator.[22] Это ограничение важно, потому что проект, предполагающий репликацию на основе более низкой редакции продукта, возможно, никогда не имел такой возможности.
Страница статуса репликации группирует поставленную в очередь работу по хосту и профилю и показывает следующие элементы в очереди.[22] Очередь — это свидетельство выполняемой работы, а не того, что данные были получены, проиндексированы или доступны для поиска. Мониторинг должен отслеживать возраст очереди, состояние ошибок, приёмку на стороне назначения и актуальность контента на целевой системе.
Документация разделяет отправку настроек профиля и отправку данных профиля.[22] Настройки могут создать или обновить целевой профиль. Передача данных может наполнить установленную цель существующим контентом. Это различие создаёт последовательность восстановления: конфигурация, идентичность цели, базовые данные, изменения в очереди, валидация и переключение. Пропуск любого шага может привести к тому, что цель существует, но является неполной.
Репликация также не является резервным копированием. Повреждённая или некорректно изменённая запись может быть реплицирована. Ошибки учётных данных и конфигурации могут затронуть обе стороны. План восстановления нуждается в независимой копии, политике хранения, процедуре восстановления и доказательстве того, что восстановленный контент внутренне согласован.
Руководство Webinator предоставляет более широкий эксплуатационный контекст по управлению профилями, ведению журналов, резервному копированию и восстановлению.[20] Хорошее упражнение должно проверять не только запуск вторичной системы. Оно должно проверять ожидаемые коллекции, права доступа, актуальность индексов, поисковое поведение, запланированные задачи, сертификаты и доступ оператора.
Время восстановления зависит от объёма данных, частоты изменений, требований к построению индекса, доступной полосы пропускания и порядка восстановления служб. Публичная документация не устанавливает целевого времени восстановления. Покупатель должен измерить его в реальной среде.
AS11321 добавляет отдельный слой непрерывности. Если поисковый сервис зависит от публичной сетевой идентичности, восстановление может потребовать полномочий над учётными записями реестра, конфигурацией маршрутизации и эскалацией к провайдеру, а также над данными приложений. Публичные свидетельства не говорят о том, что продукты Thunderstone используют AS11321. Аналитический вывод состоит в том, что долговременные сетевые и прикладные идентичности требуют скоординированного владения восстановлением там, где они пересекаются.
TLS, управление доступом и пути исключений планировщика
Vortex документирует обширные элементы управления SSL и HTTPS для операций сетевой выборки и отправки.[23] Доступные настройки охватывают корни доверия, клиентские сертификаты, поведение протокола, проверку и диагностические параметры. То, что элемент управления можно настроить, не является доказательством его безопасного включения в развёртывании.
Управление хранилищем доверенных сертификатов — это задача жизненного цикла. Центры сертификации меняются, частные корневые сертификаты истекают, конечные точки меняют сертификаты, и промежуточные цепочки могут быть настроены неправильно. Обходчик, переставший проверять имена, может восстановить связь, ослабив безопасность. Обходчик, отвергающий легитимную новую цепочку, может незаметно прекратить сбор защищённого контента. Регламент должен отличать давление доступности от разрешения ослабить проверку.
Клиентские сертификаты создают ещё одну границу владения. Поисковой системе может потребоваться сертификат и закрытый ключ для доступа к защищённому источнику. Операторы должны контролировать выпуск, хранение, ротацию, отзыв и развёртывание. Продление сертификата должно тестироваться до истечения срока, включая полный путь обхода, а не только командную строку рукопожатия.
Документация планировщика показывает, что выполнение задач имеет собственную сетевую поверхность и поверхность параллельной работы.[24] Она рекомендует использовать локальные прослушивающие адреса по умолчанию, описывает элементы управления службой и содержит предостережения безопасности о раскрытии прослушивающего адреса планировщика за пределами машины. Это задокументированная граница управления, а не доказательство текущей конфигурации.
Планировщик также определяет начальную задержку и задержку между запусками задач.[24] Эти настройки предназначены для снижения гонок при загрузке и «грозы» одновременных задач. Они делают надёжность явным компромиссом планирования. Слишком маленькая задержка может перегрузить систему после перезапуска. Слишком большая задержка может увеличить устаревание контента или время восстановления.
Поведение планировщика при сбоях требует внимания. Монитор может продолжать работу после сбоя запуска сервера расписаний, если не настроено иначе.[24] Это создаёт правдоподобное состояние частичного обслуживания: хост работает, но запланированные задачи — нет. Поэтому мониторинг должен проверять выполнение задач и актуальность контента, а не просто существование процесса.
Настройки TLS для коммуникаций планировщика включают выбор протокола, сертификата, ключа и параметров проверки.[24] Значения по умолчанию и поддержка версий со временем меняются. Обновление может удалить поддержку слабых протоколов, выявить просроченный сертификат или изменить унаследованное поведение. Тестирование на совместимость должно охватывать как выборки приложений, так и административные каналы.
Управление доступом не ограничивается безопасностью транспорта. Объём обходчика, права доступа к исходным системам, фильтрация результатов поиска, административные роли и полномочия на восстановление — всё вносит свой вклад. Технически успешный обход всё равно может быть провалом безопасности, если он индексирует материал для неверной аудитории. Результат поиска может быть корректен по содержанию и неверен по авторизации.
Жизненный цикл, обновления и зависимость от поставщика
Программа защиты инвестиций Thunderstone описывает бессрочное лицензирование ПО и политику, согласно которой текущие клиенты с поддержкой могут применить предыдущие инвестиции в счёт обновления ёмкости или продукта.[15] Это коммерческие условия, представленные поставщиком. Они могут изменить время несения лицензионных расходов, но не устраняют затраты жизненного цикла.
Бессрочная лицензия позволяет продолжать использование на её условиях, но окружающая среда не остаётся неизменной. Операционные системы, браузеры, базы данных, сертификаты, форматы файлов, гипервизоры, облачные службы и требования безопасности меняются. Поддержка и обслуживание определяют, будут ли доступны исправления совместимости и более новые версии. Оборудование достигает срока замены, даже когда права на ПО продолжают действовать.
Обновления ёмкости также имеют технические последствия. Больше документов может увеличить продолжительность обхода, размер индекса, время оптимизации, использование памяти, отставание репликации и время восстановления. Больше трафика запросов может выявить узкие места блокировок, кэша и хранилища. Обновление лицензии или устройства должно сопровождаться пересмотренным тестированием производительности и восстановления.
Выбор продукта создаёт разные формы зависимости. Специализированное приложение на Texis или Vortex может встраивать проприетарные API и сценарии. Search Appliance может встраивать конфигурацию и эксплуатационные привычки, привязанные к пакетной системе. Профили Webinator могут накапливать правила обхода и исключения. Размещённое развёртывание может зависеть от интерфейсов провайдера и процедур экспорта данных.
Зависимость не всегда вредна. Стабильные инструменты и накопленный опыт могут снизить риски. Уместный контроль — это обратимость. Операторы должны знать, как экспортировать исходные данные, конфигурацию, метаданные и журналы; как воспроизвести права доступа; как измерить паритет результатов; и что должно быть перестроено во время миграции.
Вехи продукта демонстрируют длительную эволюцию форматов и возможностей.[26] Долговечность может способствовать непрерывности, но она также увеличивает вероятность того, что старые предположения сохранятся в конфигурации. Поведение, специфичное для версии, должно документироваться. Исторические утверждения о производительности не должны повторно использоваться в качестве текущих критериев приёмки.
Реестр режимов отказов
Следующие режимы отказов основаны на публичных контрольных поверхностях, но не являются утверждениями о том, что инцидент произошёл в Expansion Programs International, Thunderstone или у какого-либо заказчика.
1. Расхождение между реестром и рабочим состоянием
AS11321 может оставаться активным в ARIN, в то время как RIPEstat не наблюдает маршрута.[1][4] Отказом является не само расхождение, а отсутствие задокументированного заявления о намерении, объясняющего, является ли состояние «спящим», активным, мигрирующим или выводимым из эксплуатации.
2. Непроверенный технический контакт
Публичная техническая роль может иметь примечание о валидации от ARIN.[1][3] Контакт может быть рабочим, но полагаться на него без тестирования создаёт риск эскалации. Проверка должна включать резервный контакт, принадлежащий роли, и безопасное восстановление учётной записи.
3. Необоснованный вывод о заброшенности
Пустой результат по анонсированным префиксам может быть ошибочно представлен как доказательство того, что ресурс или компания заброшены.[5] Коррекция заключается в сохранении временного окна и границы коллектора и запросе намерений оператора.
4. Скрытое допущение о частной связности
Отсутствие наблюдаемых соседей может быть ошибочно принято за отсутствие связности.[7] Частные сессии и ненаблюдаемые пути могут существовать. Публичные данные BGP не могут установить полную сеть.
5. Неожиданное появление маршрута
Если AS11321 появится в публичной маршрутизации после «спящего» периода, событие может быть плановой активацией, миграцией, устаревшей политикой или несанкционированным использованием. Реагирующим нужен утверждённый перечень префиксов и источников, прежде чем классифицировать его.
6. Запаздывание проекции реестра
Производное представление WHOIS может отличаться от прямых данных ARIN.[9] Автоматизация должна идентифицировать авторитетный источник и допускать задокументированную задержку репликации, а не перезаписывать авторитетную запись.
7. Допущение о репликации в зависимости от редакции продукта
Проект восстановления может предполагать репликацию профилей в развёртывании только на Webinator, даже если документация оставляет эту возможность для полного Texis.[22] Проверки редакций продукта должны быть частью обзоров архитектуры и восстановления.
8. Отставание очереди репликации
Поставленная в очередь работа может расти, пока цель остаётся устаревшей.[22] Мониторинг должен измерять возраст, ошибки и приёмку на целевой системе, а не считать непустую очередь прогрессом.
9. Расхождение настроек и данных
Настройки профиля могут достичь цели без полных данных профиля, или данные могут быть отправлены цели с неверными настройками.[22] Валидация восстановления должна проверять и то, и другое.
10. Репликация повреждений
Репликация может скопировать нежелательное изменение или повреждённое состояние. Для восстановления от логического повреждения необходимы независимое резервное копирование и тестирование восстановления.
11. Запаздывание актуальности индекса
Пакетные изменения контента могут не становиться доступными для поиска до принудительного обновления индекса.[21] Операторам нужна цель по актуальности и способ обнаружения пропущенных обновлений.
12. Долго удерживаемая блокировка
Процесс может удерживать блокировки базы данных достаточно долго, чтобы задержать другую работу.[21] Расследование должно идентифицировать владельца и нагрузку, прежде чем что-либо очищать.
13. Ошибка вмешательства при устаревшей блокировке
Оператор может запустить утилиту снятия блокировок, не понимая активной работы. Даже когда инструмент защищает используемые блокировки, процедура реагирования на инцидент должна проверять состояние приложения и базы данных после этого.[21]
14. Неполное восстановление файла
kdbfchkможет восстановить после некоторых событий повреждения, но не после каждого.[21] Успешного выполнения команды недостаточно; необходимо проверить целостность таблицы и поведение приложения.
15. Задержка записи, вызванная оптимизацией
Непрерывная блокировка чтения во время построения индекса может улучшить пропускную способность, задерживая обновления.[25] Окно обслуживания должно отражать выбранный компромисс.
16. Пропуск свежих записей при поиске
Игнорирование неоптимизированного нового списка может снизить накладные расходы на запросы, делая обновлённые записи временно ненаходимыми.[25] Пользователям нужна задокументированная граница актуальности.
17. Регресс при настройке памяти
Большие кэши или лимиты сортировки в памяти могут потреблять ресурсы, не улучшая производительность.[25] Настройка требует свидетельств нагрузки и критериев отката.
18. Дрейф семантики запросов
Настройки сравнения, подстановочных знаков или оптимизации могут изменить поведение поиска.[25] Регрессионные тесты должны проверять релевантность и включение записей, а не только задержку.
19. Истечение учётных данных обходчика
Пароль, токен или клиентский сертификат исходной системы может истечь. Публичные страницы могут продолжать индексироваться, в то время как защищённые коллекции незаметно устаревают.
20. Обход проверки TLS
Срочное исправление связности может отключить проверку или довериться чрезмерно широкому центру сертификации.[23] Исключения требуют утверждения, срока действия и безопасного устранения.
21. Изменение цепочки сертификатов
Исходная конечная точка может сменить цепочку, которой обходчик не доверяет.[23] Предварительное тестирование до истечения и владение хранилищем доверенных сертификатов снижают неожиданность.
22. Раскрытие прослушивателя планировщика
Адрес планировщика может быть привязан шире, чем предполагаемый локальный интерфейс, несмотря на предостережения документации.[24] Проверка раскрытия должна включать настройки протокола и аутентификации.
23. Гонка задач при загрузке
Запланированная работа может начаться до готовности зависимостей. Задокументированная начальная задержка является элементом управления, но её величина должна соответствовать реальной последовательности запуска служб.[24]
24. «Гроза» при перезапуске
Множество задач могут запуститься одновременно после простоя и перегрузить ЦП, хранилище или исходные системы.[24] Интервалы между задачами и приоритеты восстановления должны тестироваться.
25. Частичный отказ планировщика
Процесс монитора может продолжаться, в то время как планирование задач не выполняется при некоторых настройках.[24] Проверки работоспособности должны отслеживать завершённые задачи и актуальность контента.
26. Расширение прав доступа
Обходчик или индекс могут раскрыть контент за пределами целевой аудитории. Успех коннектора не означает успеха авторизации. Тестовые идентификаторы должны проверять как разрешённые, так и запрещённые результаты.
27. Необоснованное утверждение о производительности
Заявления поставщика о пропускной способности или масштабе могут повторяться без исходной нагрузки, версии или условий тестирования.[13][14] Покупателю нужен бенчмарк, специфичный для его среды.
28. Необоснованный результат заказчика
История продукта может быть превращена в утверждение, что текущее развёртывание сэкономило деньги или повысило доступность.[26] Такой результат не установлен публичными свидетельствами, рассмотренными здесь.
29. Самоуспокоенность бессрочной лицензией
Бессрочное право использования ПО может быть ошибочно принято за постоянную совместимость или поддержку.[15] Планирование жизненного цикла всё равно требует версий, статуса обслуживания и вариантов миграции.
30. Пробел восстановления при обновлении ёмкости
Обновление может увеличить ёмкость данных и запросов без пересмотра предположений о резервном копировании, репликации и восстановлении. Тесты восстановления должны масштабироваться под новое состояние.
31. Пробел владения при форме продукта
Аппаратная, виртуальная, размещённая и специализированная формы по-разному распределяют обязанности.[13][16] Инцидент может застопориться, если контракты не определяют владельца для отказавшего слоя.
32. Остаток при выводе ASN из эксплуатации
Если AS11321 когда-либо будет выведен из эксплуатации, один лишь отзыв маршрута оставит контакты реестра, доступ к учётной записи, мониторинг, метаданные безопасности и внешние ссылки. Вывод должен закрыть каждую зависимость.
Что должен проверить покупатель или оператор
Публичные записи предоставляют хороший стартовый чек-лист, но не могут ответить на частные вопросы.
Во-первых, проверьте идентичность и намерения. Подтвердите, что Expansion Programs International остаётся правильной меткой регистранта, или задокументируйте санкционированные отношения правопреемства. Подтвердите, почему AS11321 остаётся активным, ожидается ли от него анонс маршрутов, кто контролирует доступ к реестру и как тестируются публичные контакты. Фиксируйте псевдонимы и границы ролей, а не стирайте исторические имена.
Во-вторых, проверьте текущее сетевое наблюдение с более чем одной точки обзора. Сравните ARIN, коллекторы маршрутов, предполагаемую политику префиксов, телеметрию провайдера и состояние частных сессий. Не приравнивайте отсутствие данных коллектора к простою, а присутствие — к здоровью приложения.
В-третьих, проведите инвентаризацию точного продукта и версии Thunderstone. Различайте Texis, Vortex, Webinator, устройство, виртуальную машину и размещённые компоненты. Зафиксируйте, какая редакция поддерживает репликацию, какие существуют зависимости от ОС и базы данных и кто отвечает за каждый слой.
В-четвёртых, составьте карту каждого источника данных и границы прав доступа. Зафиксируйте метод подключения, владельца учётных данных, жизненный цикл сертификата, частоту обхода, правила исключения, ограничения парсера, обнаружение изменений и тесты отказа в доступе. Измеряйте полноту сбора и актуальность отдельно от времени ответа на запрос.
В-пятых, протестируйте обслуживание индексов и базы данных. Определите приемлемое отставание актуальности, пороги блокировок, окна оптимизации индексов, лимиты диска и памяти, полномочия на восстановление и критерии восстановления. Захватывайте свидетельства до и после любого вмешательства.
В-шестых, тестируйте непрерывность как последовательность. Проверьте настройки, базовые данные, изменения в очереди, состояние индекса, права доступа, запланированные задачи, доверие TLS и результаты, видимые пользователю, на целевой системе восстановления. Работающий процесс не является восстановленным поисковым сервисом.
В-седьмых, тестируйте пути исключений. Просрочьте тестовые учётные данные, прервите обход, создайте контролируемую перегрузку планировщика, смоделируйте отставание репликации и убедитесь, что оповещения достигают ответственного. Не создавайте небезопасных условий в реальной среде.
В-восьмых, определите выход из жизненного цикла. Задокументируйте, как экспортировать данные и конфигурацию, воспроизвести права доступа, мигрировать индексы или перестроить их, вывести из эксплуатации сертификаты, закрыть зависимости реестра и сохранить историю аудита. Бессрочное лицензирование следует рассматривать как один из входных параметров этого плана, а не как сам план.
Наконец, требуйте доказательств уровня утверждений. Утверждения о возможностях должны ссылаться на актуальную документацию и версию. Утверждения о надёжности должны указывать рабочую нагрузку и метод измерения. Утверждения о результатах заказчика должны указывать исходное состояние, объём внедрения, период и исключения. Когда доказательства отсутствуют, говорите об этом.
Заключение
AS11321 компании Expansion Programs International — это полезный пример операционной непрерывности, поскольку его регистрационная идентичность остаётся активной, в то время как выбранные публичные представления маршрутизации не показывают анонса. ARIN указывает Expansion Programs International как регистранта, а Thunderstone Software LLC — в технической роли.[1][2][3] RIPEstat предоставляет ограниченное внешнее наблюдение, а не объяснение.[4][5][6][7]
Публичные страницы и руководства Thunderstone раскрывают вторую устойчивую контрольную поверхность: программное обеспечение для корпоративного поиска, чьи возможности зависят от обхода, индексации, блокировок, репликации, TLS, планирования, ёмкости и суждения оператора.[12][18][20][21][22][23][24][25] Эти элементы управления могут поддерживать надёжный сервис, но их существование не доказывает надёжности или результата заказчика.
Наиболее обоснованное прочтение — практическое. Реестры сохраняют уникальные записи и отношения. Рабочая конфигурация определяет, действительно ли выполняются маршруты, обходы и запланированная работа. Внешнее наблюдение даёт проверку реальности. Операторам необходимо сопоставлять все три и сохранять доказательства для исключений.
Эта работа порождает постоянные затраты. Надзор обнаруживает расхождения. Интеграция закрепляет владение за продуктами и источниками данных. Обслуживание удерживает индексы, блокировки, сертификаты, ёмкость и версии в допустимых пределах. Обработка исключений восстанавливает сервис, не превращая частный симптом в бездоказательную историю.
Поэтому AS11321 следует оценивать не как мёртвый номер и не как доказательство живого сервиса. Это зарегистрированная техническая идентичность, чьё текущее назначение и операционное состояние требуют подотчётной, ограниченной во времени проверки. Тот же стандарт применим к поисковому стеку: документируйте, что система может делать, измеряйте, что она делает на самом деле, и избегайте заявлений о результатах, которые не могут быть подтверждены свидетельствами.
Источники
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров