
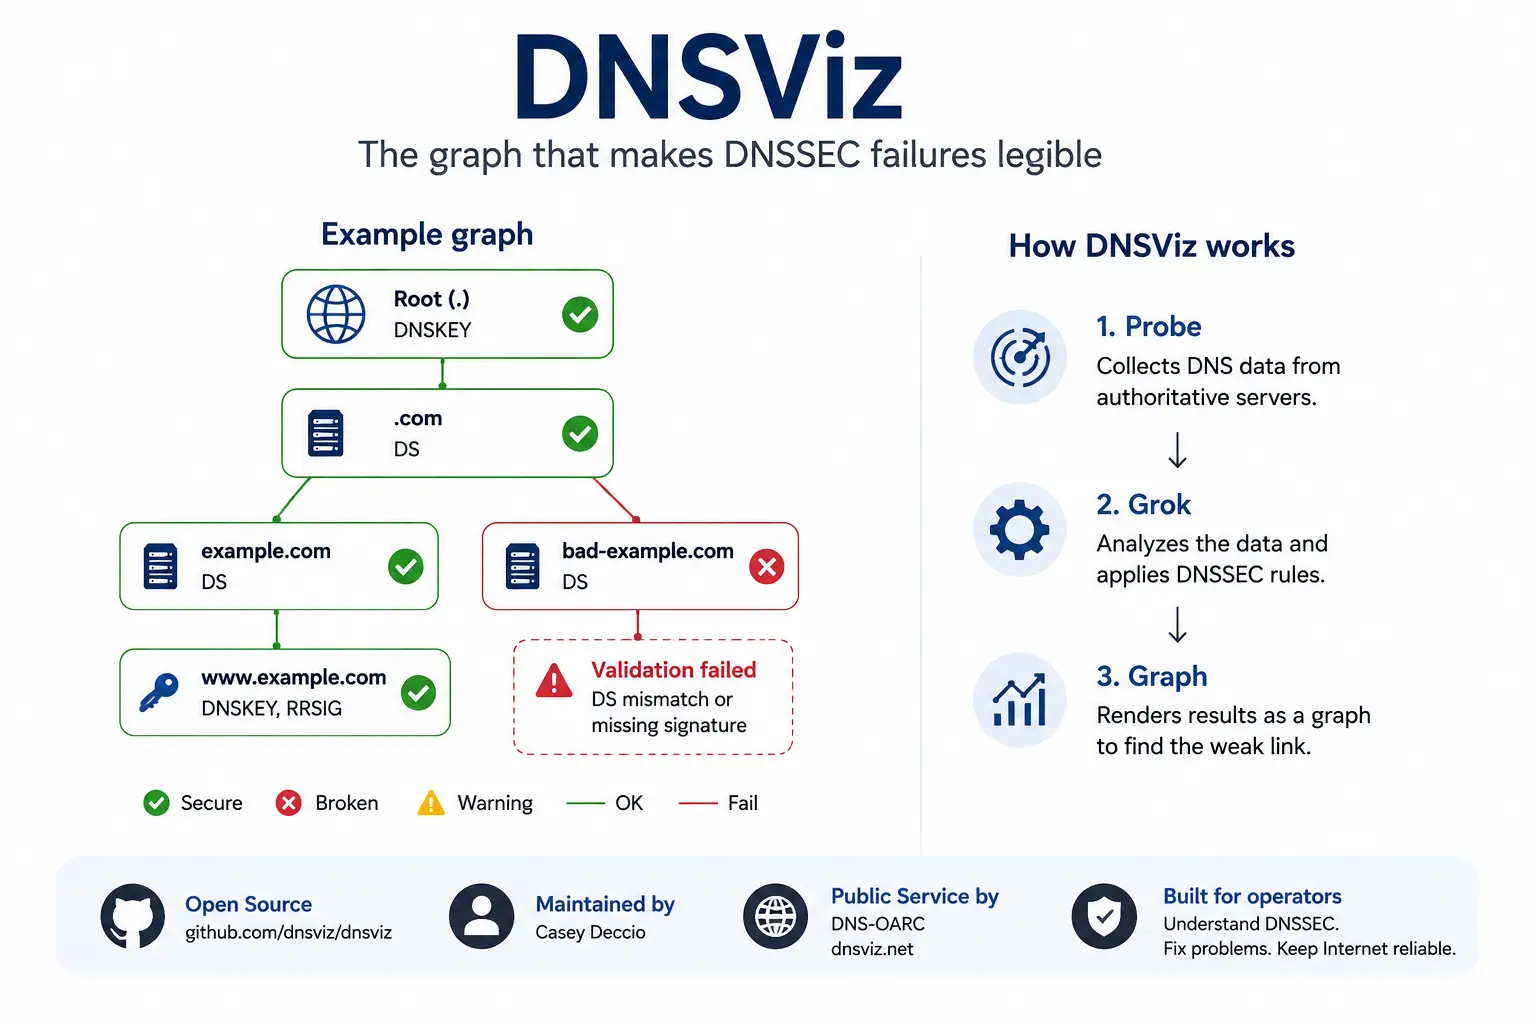
Кратко
- DNSViz — открытый проект для диагностики, визуализации и измерения DNS и DNSSEC. Его создал и поддерживает Casey Deccio; публичный экземпляр на dnsviz.net эксплуатирует DNS-OARC. Однако хостинг и владение программным кодом — не одно и то же.
- Ключевой результат — граф отношений аутентификации и делегирования. Он связывает записи DS родительской зоны, записи DNSKEY дочерней зоны, подписи RRSIG, а также доказательства NSEC или NSEC3 и показывает, какое звено отсутствует, устарело, противоречиво или криптографически недействительно.
- DNSViz — это набор инструментов, а не просто сайт. Интерфейс командной строки разделяет сбор, анализ и визуализацию на этапы
probe,grokиgraph. Это позволяет сохранять наблюдения, автоматизировать проверки и проводить анализ из частных или контролируемых сетей. - Результат — это свидетельство из конкретной точки в конкретное время, а не универсальный сертификат. Anycast, split-horizon DNS, кеши резолверов, якоря доверия, правила алгоритмов, временная потеря пакетов и быстрые ротации ключей могут приводить к расходящимся наблюдениям.
- DNSViz не чинит зону автоматически, и одно предупреждение само по себе не определяет ущерб для бизнеса. Зелёный граф не гарантирует, что каждый резолвер получит успешный ответ; красный граф описывает техническое состояние, не доказывая злого умысла.
- Релиз апреля 2025 года расширил анализ многосигнатурной эксплуатации (multi-signer), сигналов CDS/CDNSKEY, согласованности отрицательных ответов и других современных случаев. Это отражает растущую сложность смены провайдеров и автоматизированных изменений между родительской и дочерней зонами.
- Повторяющиеся публичные диагностики создали и исследовательский массив данных. Исследование 2025 года использовало множество снимков DNSViz за 2020–2024 годы, чтобы изучить ошибки DNSSEC в крупном масштабе. Тем не менее выборка, план сканирования и хранение ограничивают репрезентативность.
- DNSViz важен тем, что операторы доменов, авторитативные провайдеры, регистраторы, регистратуры и команды резолверов могут рассматривать одно и то же объяснение ошибки. Долгосрочная ценность зависит от регулярности релизов, преемственности сопровождения, чётких правил сервиса и сочетания с журналами, точечными запросами и документацией об изменениях.
Когда защищённый домен вдруг оказывается «bogus»
Ошибка DNSSEC часто доходит до эксплуатации в виде сильно сжатого вердикта: валидирующий резолвер помечает ответ какbogus, приложение перестаёт разрешать имя, или мониторинг сообщает, что подписанный домен стал недоступен. Такое сообщение может быть технически верным и при этом мало что давать для эксплуатации. Оно говорит, что цепочка доказательств не прошла валидацию, но не показывает сразу, какая организация, какая запись или какой шаг изменения вызвал сбой.
Проблема в распределённой ответственности. Родительская зона публикует сведения о дочерней зоне, дочерняя зона публикует ключи и подписи, авторитативные серверы отдают данные, а резолверы применяют якоря доверия и локальные правила. Устаревшая запись DS может сделать корректно подписанную дочернюю зону недействительной; истёкшая подпись может сломать правильное делегирование; отрицательный ответ может не пройти проверку, хотя имени действительно не существует. DNSViz расширяет сжатый вердикт: собирает авторитативные данные, реконструирует отношения и помечает предполагаемый разрыв.
Он не делает DNSSEC простым, но делает сложность видимой настолько, что становится понятен следующий шаг проверки.
DNSSEC распределяет решение между несколькими организациями
Обычное разрешение DNS уже пересекает несколько систем; DNSSEC добавляет к административной зависимости криптографическую. Родительская и дочерняя зоны не просто делегируют ответственность. Они должны публиковать записи, математическая связь между которыми сохраняется даже во время смены ключей, миграций провайдеров и сроков жизни кеша. Ни одна сторона не контролирует весь путь. Поэтому сбой может сохраняться, хотя каждая организация считает свою подсистему корректной.
Родительская зона обычно выражает свою роль записью DS, ссылающейся на хеш DNSKEY дочерней зоны. Дочерняя зона публикует DNSKEY и подписывает наборы записей с помощью RRSIG; резолвер следует этой цепочке от якоря доверия до целевого имени. Если регистратор, регистратура, подписант и DNS-провайдер — разные организации, договорная ответственность тоже дробится. DNSViz не решает, кто виноват, но помещает наблюдаемые записи и связи в общую рамку. Это полезнее, чем обмениваться разрозненными выводами команд.
Протокол уже является графом, даже если инструменты выводят его построчно
Классические DNS-инструменты незаменимы, потому что показывают точные записи и поля ответов. Но их вывод обычно линеен: запрос, ответ, одна запись за другой. Оператору приходится собирать зависимости в голове — от делегирования родительской зоны через ключи дочерней зоны и подписи до доказательств отсутствия имён. Во время ротации ключей или миграции между несколькими провайдерами такая реконструкция быстро становится запутанной.
DNSViz делает структуру зависимостей главным объектом. Имена, ключи, наборы записей и отношения доверия становятся узлами и рёбрами; предупреждения привязываются к затронутой связи. Визуализация — не украшение, а отражение формы, в которой реально происходит валидация. От отказавшего участка пользователь может спуститься к базовым записям. Граф облегчает совместную работу специалистов и общего эксплуатационного персонала, но не заменяет экспертизу: плотные диаграммы остаются плотными, и цвет никогда не должен вытеснять сами записи.
Запись DS — это обещание родительской зоны о дочерней зоне
Запись DS мала, но последствия велики. Она находится в родительской зоне и обозначает хеш, полученный из DNSKEY дочерней зоны. Так валидатор связывает аутентифицированные данные родительской зоны с подписывающим материалом дочерней зоны. Если хеш, key tag или алгоритм больше не совпадают, цепочка может разорваться, хотя обе зоны продолжают отвечать на обычные DNS-запросы.
Такие расхождения часто возникают при смене ключей, миграции провайдеров или неполном откате. Дочерняя зона может удалить старый ключ до того, как исчезнет связанный DS, или родительская зона публикует новый DS раньше, чем все авторитативные серверы покажут ожидаемый ключ. DNSViz сравнивает наблюдаемые DS и DNSKEY, но не знает запланированный процесс. Временное перекрытие может быть намеренным, постоянное расхождение — нет. Поэтому граф нужно читать вместе с заявками на изменения, документами провайдера и ожидаемыми сроками распространения.
Записи DNSKEY разделяют роли подписи, но не устраняют эксплуатационный риск
Подписанная зона может публиковать несколько записей DNSKEY, чтобы разделить роли, облегчить ротацию ключей или поддержать нескольких подписантов. Одни ключи защищают сам набор ключей, другие — данные зоны; реализации и операционные модели организуют это разделение по-разному. Архитектура становится гибче, но растёт число состояний, которые должны оставаться согласованными.
DNSViz показывает, какие ключи существуют, какие подписи от них зависят и как они связаны с DS родительской зоны. Так становятся видны ключ без ожидаемой подписи, подпись для отсутствующего ключа или сервер со старым набором ключей. Граф описывает публикацию, а не хранение приватных ключей и не качество внутренних процессов. Зона может быть технически зелёной и плохо управляемой организационно; временное перекрытие может быть полностью легитимным при аккуратной ротации.
Действительность RRSIG зависит от времени, охвата и правильного ключа
RRSIG превращает набор записей в проверяемое утверждение. Каждая подпись указывает покрываемый тип, алгоритм, key tag и окно действия. Проверка может не пройти, потому что не сходится криптография, отсутствует соответствующий DNSKEY, подписан не тот набор записей или момент наблюдения вне окна.
Поэтому время входит в диагностику. Неверные часы, запоздалое обновление или неравномерная публикация на разных серверах могут создавать временные или постоянные ошибки. DNSViz связывает подпись, ключ и запись и показывает проблемы времени в той же модели. Тем не менее важны часы зонда, момент измерения и состояние кешей резолверов. Операторам стоит фиксировать время анализа и сверять его с планом подписания.
NSEC и NSEC3 доказывают отсутствие — и усложняют объяснение ошибки
DNSSEC аутентифицирует не только существующие данные. Он должен доказывать, что имени или типа записи не существует. NSEC и NSEC3 формируют подписанные доказательства для диапазонов пространства имён. Если доказательство не покрывает запрос, не хватает действительной подписи или оно не соответствует делегированию, резолвер может отклонить содержательно корректный отрицательный ответ.
DNSViz исследует эти связи и показывает, почему «не существует» не было принято. NSEC3 добавляет параметры, хеширование и такие опции, какopt-out, что создаёт дополнительные граничные случаи. Релиз апреля 2025 года улучшил проверку согласованности отрицательных ответов и показывает, что эта область требует постоянного ухода. Цель — не ужать всю криптографию в одну картинку, а связать конкретное доказательство с именем, которое оно должно покрывать.
Casey Deccio создал DNSViz там, где теория протокола встретилась с операционной путаницей
DNSViz появился из работы Casey Deccio в Sandia National Laboratories, когда развёртывания DNSSEC вскрыли проблемы, которые трудно объяснить списком отдельных записей. Задача была не просто зафиксировать успех или неудачу, а изложить ход рассуждения так, чтобы оператор нашёл разорванную зависимость и мог действовать осторожно.
Проект следует отличать от всей карьеры Casey Deccio и от его первоначальной организации. Sandia была исследовательской средой; позже Casey Deccio продолжал сопровождать набор инструментов; DNS-OARC управляет публичной инстанцией. Эта распределённая история отражает саму систему: ни одна точка не сводит проект воедино. Точная атрибуция признаёт индивидуальное происхождение, не превращая его в исключительное юридическое или институциональное владение.
Работа в Sandia 2012 года превратила валидацию в модель объяснения
Отчёт 2012 года задокументировал визуальный подход к анализу DNSSEC. Он не изобрёл ни записи, ни процедуру валидации, а представил доказательства как наблюдаемые отношения. Это позволило определить место ошибки и дать более содержательное объяснение, чем один код ошибки.
Исследовательское происхождение определяет метод: собрать данные, построить модель и сохранить достаточно деталей, чтобы другие могли проверить вывод. Оно же задаёт редакционную границу. Отчёт участника — сильный первоисточник о замысле, но не доказательство всеобщего использования или эффекта в каждой сети. Дальнейшее развитие — загружаемый набор инструментов, публичный сервис и исследовательский корпус — показывает, как прототип стал общей инфраструктурой.
Переносимость превратила сайт в переиспользуемую инфраструктуру
Между 2013 и 2014 годами DNSViz был переработан для переносимости и расширяемости. Презентация на воркшопе DNS-OARC познакомила с проектом операторское сообщество; пакет командной строки позволил запускать его за пределами одной веб-демонстрации. Программное обеспечение, хостинг и данные конкретного наблюдения стали чётче разделены.
Это разделение позволяет автоматические измерения, сохранение результатов и анализ в частных сетях. Оно поддерживает воспроизводимость, если фиксируются версия, время, условия запросов и параметры. Архитектура делает такую дисциплину возможной, но не принуждает к ней: результаты разных версий могут применять разные правила. Операционная ценность зависит от процедур вокруг инструмента не меньше, чем от кода.
probeфиксирует то, что авторитативная система говорит на самом деле
Этап сбора опрашивает путь делегирования и соответствующие серверы на предмет NS, DS, DNSKEY, RRSIG, NSEC, NSEC3 и связанных метаданных. Это не то же самое, что спросить резолвер о конечном результате приложения: зонд собирает части, которые валидатор должен был бы связать.
probeотделяет это наблюдение от последующего анализа. Операторы могут сохранять вывод, сравнивать моменты времени или измерять из сети, которая видит внутреннюю картину. Исследователи могут повторно проанализировать те же данные после изменения зоны. Однако измерение зависит от потери пакетов, фильтров, выбора anycast и временного молчания. Ненаблюдаемый ответ не всегда доказывает устойчивое авторитативное состояние.
grokпревращает наблюдения в обоснованную модель зависимостей
Сырые ответы необходимы, но это ещё не диагноз. Нужно проверить, соответствует ли DS ключу, покрывают ли подписи правильные наборы записей и действительны ли они, охватывает ли доказательство отсутствия запрос.grokприменяет правила протокола к собранным свидетельствам и строит модель делегирования и аутентификации.
Здесь DNSViz превращается из сборщика в анализатор. Он может пометить отсутствующие подписи, несовместимые алгоритмы, просроченные данные, ошибочные делегирования или противоречивые ответы. Результат — интерпретация конкретной версии ПО, а не нейтральная транскрипция. Поэтому сырые данные и версию анализа стоит сохранять; ни один предупреждающий цвет не истинен независимо от породивших его правил.
graphпозволяет проверить цепочку, не скрывая записи
Этап визуализации превращает анализ в граф для браузера или файла. Он должен снизить когнитивную нагрузку цепочки и сохранить достаточно деталей, чтобы специалисты могли проверить вывод. Ценность DNSViz — в связи понятного представления с записями, ключами и подписями, а не в замене их одной оценкой.
Узлы и рёбра показывают, какие объекты делегируются или аутентифицируются другими; аннотации указывают на проблемное отношение. Оператор может начать с разорванного пути и открыть лежащие в основе свидетельства. В многосигнатурных зонах, перекрывающихся ротациях или несогласованных серверах картина становится плотной, потому что реальное состояние плотно. Хорошая визуализация помогает навигации и оставляет возможность, что правильный вывод — нужны дополнительные доказательства.
DNS-OARC поддерживает публичный сервис, не владея всем проектом
Публичный диагностический инструмент становится инфраструктурой только тогда, когда кто-то поддерживает его доступность, обновляет зависимости и реагирует на сбои или злоупотребления. DNS-OARC даёт dnsviz.net такое операционное пристанище и связывает сервис с сообществом, которое ежедневно работает с авторитативными серверами, резолверами и DNS-измерениями. Эту непрерывность следует отличать от сопровождения кода и разработки стандартов.
Источники ясны: Casey Deccio разрабатывает и сопровождает DNSViz, DNS-OARC управляет публичной инстанцией. Обсуждение 2021 года повторило это разделение ролей при поддержке новых алгоритмов. Оно не даёт приписывать DNS-OARC каждое программное решение, но требует координации релизов и инцидентов. Собственный бюджет, полное публичное SLA или детальный план преемственности не раскрыты; наблюдаемая стабильность опирается на институциональную работу, рамки которой документированы лишь частично.
Публичная точка и локальный набор инструментов отвечают на разные вопросы
Сайт быстро даёт внешнюю картину. Оператор может проверить имя без установки, поделиться графом с другой организацией и использовать его как общую точку отсчёта при инциденте. Низкий порог входа имеет и образовательную ценность: тот, кто не владеет каждым DNS-инструментом, всё же может проследить цепочку, которая иначе была бы разбросана по множеству отдельных запросов.
Локальная установка решает другие задачи. Она работает в частных сетях, встраивается в процессы развёртывания, сохраняет сырые наблюдения и фиксирует используемую версию. Она также видит split-horizon картины, скрытые от публичного сервиса. Дело не только в удобстве против строгости: публичная точка даёт независимость от собственной сети, локальный запуск — доступ и контроль. Надёжное расследование может использовать оба подхода и сверять их с реальным поведением резолверов.
Результат DNSViz привязан к месту и времени
Каждое активное измерение имеет точку наблюдения. Зонд отправляет запросы из конкретной сети, достигает конкретных авторитативных инстанций и записывает их ответы в условиях маршрутизации этого момента. DNS намеренно распределяет сервисы; DNSSEC добавляет подписи, ограниченные временем, и кешированные данные делегирования. Поэтому граф — это ситуативное наблюдение, даже если интерфейс показывает его как единую картину.
Эта граница не ослабляет вывод, а делает его честным. DNSViz может объяснить, почему наблюдаемая цепочка по его правилам выглядит действительной, небезопасной или разорванной. Он не может подтвердить, что каждый пользователь получил те же записи. Разумная реакция — сравнительные данные: другая точка, журналы авторитативных серверов, трассы резолвера и повторное измерение после истечения кеша. Граф открывает сравнение, но не завершает его.
Anycast может сделать авторитативный сервис похожим на несколько систем
Многие DNS-провайдеры анонсируют один и тот же адрес через anycast из нескольких точек. Маршрутизация направляет разные запросы на разные площадки, что улучшает задержки и отказоустойчивость, но может вскрыть не полностью согласованные зоны, версии или наборы ключей. Два пользователя могут спросить один и тот же IP и получить разный материал DNSSEC, если одна площадка хранит старый ключ или ещё не получила подпись.
DNSViz показывает свидетельства достигнутой площадки, а не всех площадок. Если ключ есть на одних серверах и отсутствует на других, граф должен запустить измерения из нескольких сетей и проверку развёртывания по площадкам. При DNSSEC несогласованность особенно серьезна, потому что резолверы не просто терпят разный контент, а нуждаются в действительной цепочке для полученного контента. Anycast объясняет возможность расхождения, но не оправдывает его устойчивое состояние.
Split-horizon DNS обозначает границу любой публичной диагностики
Split-horizon DNS возвращает разные ответы в зависимости от сети клиента. Внутренние пользователи могут видеть приватные адреса или имена, которых нет в публичной зоне; внешние получают сокращённую картину. Это может быть намеренно, но означает, что публичный анализатор знает внутреннюю картину, только если авторизован и размещён там.
Поэтому зелёный публичный результат ничего надёжного не говорит о приложении с другим делегированием; красный результат для чисто внутреннего имени может быть незначимым. Локальный набор инструментов приносит ту же модель туда, где видна приватная картина, и позволяет не отправлять чувствительные имена в публичный сервис. Открытость облегчает такой контроль, но не заменяет правил доступа, хранения и защиты данных организации.
Зелёный граф — это свидетельство, а не универсальный сертификат доступности
Успешный граф показывает, что наблюдаемые отношения в этом месте и в это время выглядят согласованно. Это веское свидетельство о собранных авторитативных данных, но не доказательство, что каждый резолвер достигает домена. Другие пользователи могут столкнуться с иными маршрутами, кешами, якорями доверия, правилами алгоритмов или сетевыми ошибками.
Резолверы также применяют локальные ограничения, которые универсальный диагностический инструмент не воспроизводит. Одна реализация может отключить старый алгоритм, держать отрицательный ответ в кеше или не достигать площадки; выше DNS могут отказать TLS, транспорт или приложение. Устойчивая формулировка такая: наблюдаемая цепочка прошла валидацию при этой версии, этих правилах и в это время. DNSViz сужает пространство ошибок, но не отбрасывает автоматически сообщения пользователей за пределами своей картины.
Красный граф описывает состояние, а не злоумышленника
Отсутствующий ключ, устаревший DS или недействительный RRSIG могут возникнуть из-за атаки, но также из-за поспешной ротации, задержки у регистратора, неполной миграции или ошибки ПО. Граф показывает, какое отношение не сходится; он не доказывает, кто намеревался создать такое состояние.
Командам безопасности не стоит путать визуальную серьёзность с атрибуцией. Истёкшая подпись важна, но не доказывает компрометацию; неожиданный DS может относиться к авторизованному изменению. Для оценки нужны история изменений, документы регистратора, авторитативные журналы и ответственные контакты. Такая осторожность предотвращает и откат легитимной миграции, и пропуск враждебного изменения. DNSViz даёт технический вывод, который нужно сопоставлять с другими свидетельствами.
Multi-signer DNS создаёт свободу выбора и более плотный граф диагностики
Зона может распределять подписание или авторитативный сервис между несколькими провайдерами, чтобы повысить устойчивость, облегчить миграции или уменьшить зависимость. Системы должны публиковать совместимые ключи, подписи и данные делегирования; при этом растёт число легитимных переходных состояний. Коммерческое преимущество оплачивается дополнительной криптографической и операционной координацией.
Релиз апреля 2025 года расширил анализ multi-signer и сравнение авторитативных ответов. Модели, описанные в IETF, по-разному координируют ключи и подписи; плотный граф поэтому не доказывает плохой дизайн, а показывает цену координации ради устойчивости. Операторам нужны задокументированные роли, проверенные ротации и критерии, чтобы отличать запланированное перекрытие от застрявшей миграции. DNSViz показывает состояние; команда должна вносить намерение.
Миграции между провайдерами создают легитимные состояния, которые выглядят как ошибки
Смена авторитативного или подписывающего провайдера редко происходит атомарно. Новые серверы и ключи добавляются до удаления старых, а DS родительской зоны меняется в другом темпе. Несколько наборов ключей и подписей могут временно корректно сосуществовать; инструмент, ожидающий только конечное состояние, мог бы пометить такое безопасное перекрытие как ошибку.
Опаснее обратное: переход застревает в состоянии, которое планировалось лишь на короткий срок. Провайдер продолжает отдавать старый ключ, изменение у регистратора не доходит до регистратуры, или откат удаляет записи в неверном порядке. DNSViz показывает все наблюдаемые отношения. Оценка должна быть частью плана миграции: измерять до и после каждого шага, сохранять результаты и решать, как долго допустимо предупреждение. Один и тот же вывод может быть ожидаемым внутри окна и поводом для эскалации вне его.
CDS и CDNSKEY автоматизируют изменения делегирования и переносят риск в политику
CDS и CDNSKEY позволяют дочерней зоне сигнализировать желаемые изменения DS родительской зоны. Автоматизация может сократить ручную работу и ошибки при ротациях, но создаёт новые доверительные отношения: регистратура или регистратор должны решать, когда и на каких условиях принимать сигнал.
DNSViz сравнивает сигналы с DNSKEY дочерней зоны и DS родительской; релиз апреля 2025 года расширил этот анализ. Инструмент может показать, что отношение согласовано или неполно, но не может навязать единую политику приёма. Остаются контрольные вопросы: кто авторизует начальное доверие, как обрабатываются сигналы удаления и что происходит при неожиданной публикации провайдером. Безопасность зависит от политики и способности расследовать не меньше, чем от правильной записи.
Релиз апреля 2025 года принёс современные операционные модели в граф
Диагностический инструмент устаревает, если инфраструктура меняется быстрее его правил. Современные развёртывания используют новые алгоритмы, нескольких провайдеров, автоматизированные сигналы делегирования и более сложные отрицательные ответы. Апрельский релиз закрыл часть этого разрыва анализом multi-signer, проверками CDS/CDNSKEY и улучшенной обработкой согласованности.
Примечания к релизу подтверждают наличие кода, но не обновление каждого окружения и не решение каждого граничного случая. Публичный сервис может работать на одной версии, локальные пакеты — на другой, дистрибутивы следуют собственным графикам. При сравнении исторических снимков с текущими диагнозами версию нужно сохранять. Релиз также показывает, что актуальность держится не на разовом изобретении: проект должен постоянно переводить новую практику в логику диагностики.
Продольные снимки превращают устранение ошибок в измерительную инфраструктуру
Один граф помогает при инциденте; серия показывает, сохраняется ли ошибка, как продвигается ротация и как быстро чинится цепочка. Если много имён многократно наблюдается одной моделью, получается исследовательский корпус, а не просто набор отдельных запросов.
Разделение сбора и анализа делает возможными хранение, группировку и сравнение. Такой архив — вторая форма инфраструктуры: он документирует, как DNSSEC работает на практике, а не только как его описывают стандарты. Исторические данные нужно использовать осторожно. Снимок может поймать переход, исправленный через минуту; проблемные имена могут быть перепредставлены; правила хранения определяют, какие траектории остаются. Методическая согласованность не делает выборку автоматически репрезентативной.
Исследование 2025 года показывает, что может выявить согласованный корпус диагностик
Исследование 2025 года использовало большую коллекцию результатов DNSViz за 2020–2024 годы, чтобы изучить ошибки DNSSEC в масштабе. Его ценность в том, чтобы выйти за рамки отдельных историй: стандартизированный анализатор может увидеть повторяющиеся категории, измерить их длительность и проверить, возвращаются ли те же ошибки.
Объяснительная структура так же важна, как объём. Набор из одних меток успеха и ошибки сказал бы меньше о том, затронуты ли делегирование, подпись, доказательство отсутствия или согласованность серверов. DNSViz даёт таксономию из своей графовой модели. Тем не менее исследование не является высказыванием о каждом подписанном домене. Подачи, планы сканирования и выборки определяют популяцию. Большие числа становятся убедительными, когда понятно, как они попали в корпус.
Anycast и точка наблюдения могут развести два честных измерения
Авторитативные провайдеры часто анонсируют один и тот же адрес сервера из нескольких точек. Маршрутизация направляет запрос на площадку в зависимости от состояния сети, поэтому два наблюдателя под одним IP могут достичь разных машин. Если площадки синхронизированы не полностью, зонд DNSViz может увидеть иные ключи или подписи, чем резолвер в другой сети.
Фильтры, фрагментация, транспортный режим и временные потери тоже меняют результат. Система может повторять запросы и сохранять метаданные, но не видит каждый значимый путь. Внешний результат сильнее всего как контролируемое наблюдение, которое сверяется с другими доказательствами. При распределённом сервисе, измеряемом из другой распределённой сети, расхождение должно сначала вызывать вопросы о месте, времени и достигнутой инстанции — а не обвинение инструмента или оператора в ошибке.
Кеши сохраняют старые данные после изменения авторитативной конфигурации
Резолверы кешируют DNS-данные, чтобы снизить задержки и нагрузку. Во время ремонта авторитативные серверы уже могут публиковать новую согласованную цепочку, а часть резолверов продолжает использовать старые DS, DNSKEY или RRSIG до истечения TTL. DNSViz тогда показывает текущее авторитативное состояние, не обязательно воспроизводя картину пострадавшего пользователя.
Возможно и обратное: резолвер держит ранее действительный ответ, хотя текущая публикация сломана, и задерживает видимый ущерб. Инцидент развивается поэтапно и зависит от истории кешей. Нужно сопоставлять время изменения, TTL, сохранённые записи и отрицательные кеши. Граф даёт авторитативное отношение на известный момент; журналы резолверов и инспекция кешей отличают устойчивую ошибку публикации от просто времени распространения.
Политика резолвера и якоря доверия определяют результат, который авторитативный граф предсказывает не полностью
Каждый валидатор стартует с якорей доверия и применяет решения своей реализации и оператора. В публичном DNS обычен корневой якорь, частные окружения могут добавлять свои. Различаются поддержка алгоритмов, обработка исключений, часы и версии ПО. Цепочка, приемлемая при одной политике, может не пройти при другой.
DNSViz использует собственный процесс наблюдения и анализа. Это сильная независимая проверка, но не копия каждого резолвера. При расхождениях оператор должен определить реализацию и версию, прочитать журналы валидации и сравнить кеш с графом. Полезность требует не всеобщего равенства, а воспроизводимых, оспоримых и дополняемых свидетельств. Открытый код и локальный запуск поддерживают именно такую проверку.
Тяжесть нарушения протокола и деловые последствия — разные величины
Разорванное отношение DNSSEC может быть следствием атаки, но также ошибки конфигурации, задержки распространения, неудавшейся автоматизации или человеческой ошибки. Несовпадающий DS доказывает, что состояние родительской и дочерней зон не образует ожидаемый путь доверия; он не сообщает, действовал ли кто-то злонамеренно, неправильно ли использовал интерфейс регистратора или был ли застигнут разворот в середине.
Красный цвет может звучать сильнее, чем сам вывод. DNSViz должен фиксировать факты: какие записи были видны, какое отношение не прошло и когда. Атрибуция требует истории изменений, данных учётной записи, документов регистратора, доказательств провайдера и, возможно, более глубокого расследования безопасности. Предупреждения тоже нужно классифицировать: одни описывают риск или операционный совет, а не недействительность. Цвет указывает на место; записи определяют действие.
Действительность DNSSEC не проверяет остальной путь приложения
Действительная цепочка показывает, что наблюдаемые DNS-данные могут быть аутентифицированы через ожидаемый путь доверия. Она не доказывает, что возвращаемый IP принадлежит приложению, что BGP достигает сервера, что TLS-сертификат действителен, что межсетевой экран пропускает трафик или что приложение здорово. DNSViz может исключить один слой, пока причина лежит в другом.
Даже внутри DNS проверка apex не обязательно покрывает алиасы, служебные записи, отдельные API-имена, почтовую политику или домены третьих сторон. Операторы должны выбирать имена и типы, которые реально использует сбойный процесс. Эта граница не снижает ценность, а заставляет формулировать точные утверждения. DNSViz отвечает о наблюдаемых отношениях DNSSEC и наиболее полезен, когда его не просят поручиться за системы, которых он не видит.
Граф нужен при проверке изменений, а не только при разборе инцидентов
Самый безопасный способ использования DNSViz начинается до и после планового изменения. При ротации, переносе регистратора, миграции провайдера или внедрении multi-signer команда может запускать консольный набор в контролируемом окружении, сохранять ожидаемый граф и определять допустимые промежуточные состояния. Затем каждый производственный шаг сверяется с этим планом.
Так диагностика становится инструментом контроля изменений. Проверка может подтвердить, что новый ключ опубликован, подписи присутствуют, родительские сигналы сходятся и старый материал удаляется только после необходимого перекрытия. Неудачное правило может остановить процесс до того, как пострадают пользователи. Документация проекта позволяет автоматизацию, но разрешение и откат остаются за организацией. Сигнала светофора без контекста недостаточно; нужно сохранять правило, объекты и обоснование переходного состояния.
Реагирование на инциденты улучшается, когда все стороны смотрят на одно и то же разорванное ребро
Инцидент DNSSEC может вовлечь владельца домена, DNS-провайдера, регистратора, регистратуру, оператора резолверов и команду приложения. Каждая сторона видит только часть и сначала может заявить, что её система работает. Граф создаёт общий объект: он может показать, что ключи дочерней зоны есть, а DS родительской устарел, или что один авторитативный сервер не имеет подписи другого.
Общие свидетельства не стирают границы ответственности. Регистратор может изменить родительскую зону, но не подписанта; DNS-провайдер может корректно публиковать ключ, ошибочно предоставленный клиентом; резолвер обнаруживает ошибку, но не может её исправить. Ценность — в точном запросе к каждой стороне. Результат, время, версия и детальные запросы должны сохраняться, чтобы все проверяли одно состояние и подтверждали его исчезновение после исправления.
Безопасная автоматизация требует свидетельств, разрешения и пути отката
Связывать диагностику напрямую с починкой заманчиво, но DNSSEC пересекает кеши и институты, которые инструмент не контролирует. Удаление DS, публикация ключа или отзыв подписи может починить одну точку и сломать другую, если перекрытие ещё было нужно. Высокая уверенность диагноза не делает трудно обратимое действие автоматически безопасным.
Наблюдение можно автоматизировать в значительной степени: собирать, сравнивать, предупреждать и блокировать изменение при отсутствии предпосылок. Более крупные исправления требуют нескольких точек наблюдения, подтверждения целевого состояния, названного ответственного за разрешение и проверенного по TTL пути отката. Аудит должен включать и свидетельства, обосновавшие действие. DNSViz объясняет; авторитет остаётся у тех, кто контролирует ключи, учётные записи и политику.
Открытый код делает метод проверяемым, но не обеспечивает сопровождение автоматически
Публичный репозиторий позволяет увидеть, как собираются, интерпретируются и отображаются данные. Организация может запускать инструмент локально, фиксировать версию, проверять правило и предлагать исправления. Такая прослеживаемость важна, потому что инструмент превращает сырые записи в диагностический вывод.
Лицензия не гарантирует релизы, готовность, вечную совместимость или достаточное число рецензентов. Код может оставаться доступным, пока знания о трудных решениях сосредоточены у немногих людей. Тот, кто встраивает DNSViz в производство, должен относиться к нему как к реальной зависимости: фиксировать версии, поддерживать эталонные тесты, отслеживать изменения и по возможности вносить вклад. Открытый код создаёт возможность действовать, но не автоматическую ответственность.
Небольшая группа мейнтейнеров хранит знания, которыми косвенно пользуются многие операторы
DNSViz — не крупная компания с опубликованным бюджетом, штатом и коммерческой дорожной картой. В документации Casey Deccio назван создателем и мейнтейнером, в репозитории есть другие участники, а DNS-OARC управляет сервисом. Точное число активных ответственных за релизы и полный план преемственности не публичны.
Распространённость пользы контрастирует с размером институции: владельцы доменов, регистратуры, регистраторы, провайдеры, резолверы, исследователи и команды безопасности могут использовать один и тот же граф. Польза распределяется, а обязанность по граничным случаям, релизам и публичной эксплуатации концентрируется. Риск возникает не автоматически из небольшого размера, а когда зависимость растёт быстрее передачи знаний. Тесты, документация и дополнительные рецензенты — подходящая страховка.
У DNSViz нет единственного конкурента, потому что ошибки DNS лежат на нескольких уровнях
dig,delvиdrillпоказывают точные записи; Zonemaster и Internet.nl проводят более широкие тесты; RIPE Atlas распределяет измерения; журналы резолверов объясняют реальные решения. DNSViz отличается графом аутентификации и делегирования, но не заменяет эти взгляды.
Осмысленная конкуренция — это дополнение. Детальный запрос подтверждает RRSIG на ребре, распределённое измерение показывает различия anycast, журнал объясняет локальную политику. Граф ставит вопрос; другие инструменты углубляют или опровергают. Делать его единственным арбитром значило бы ослабить метод. Его авторитет рождается из прозрачности и чётко ограниченных притязаний.
Проект делает криптографическую инфраструктуру читаемой, не претендуя на контроль
Устойчивый вклад DNSViz — в соединении формального протокола и практической работы со сбоями. Делегирования, ключи, подписи и доказательства отсутствия становятся объектом, который несколько организаций могут проверять вместе. Это сокращает путь от сообщенияbogusдо следующего осмысленного вопроса.
DNSViz не управляет зонами, не публикует DS родительской зоны, не определяет политику резолверов и не гарантирует опыт каждого пользователя. Даже публичная эксплуатация и сопровождение кода разделены. Эта институциональная сдержанность позволяет автономным сторонам делиться одними и теми же свидетельствами. Будущее — не в абсолютном вердикте, а в поддерживаемой модели, устойчивом управлении и процедурах, в которых человеческое намерение остаётся проверяемым.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров