
Кратко
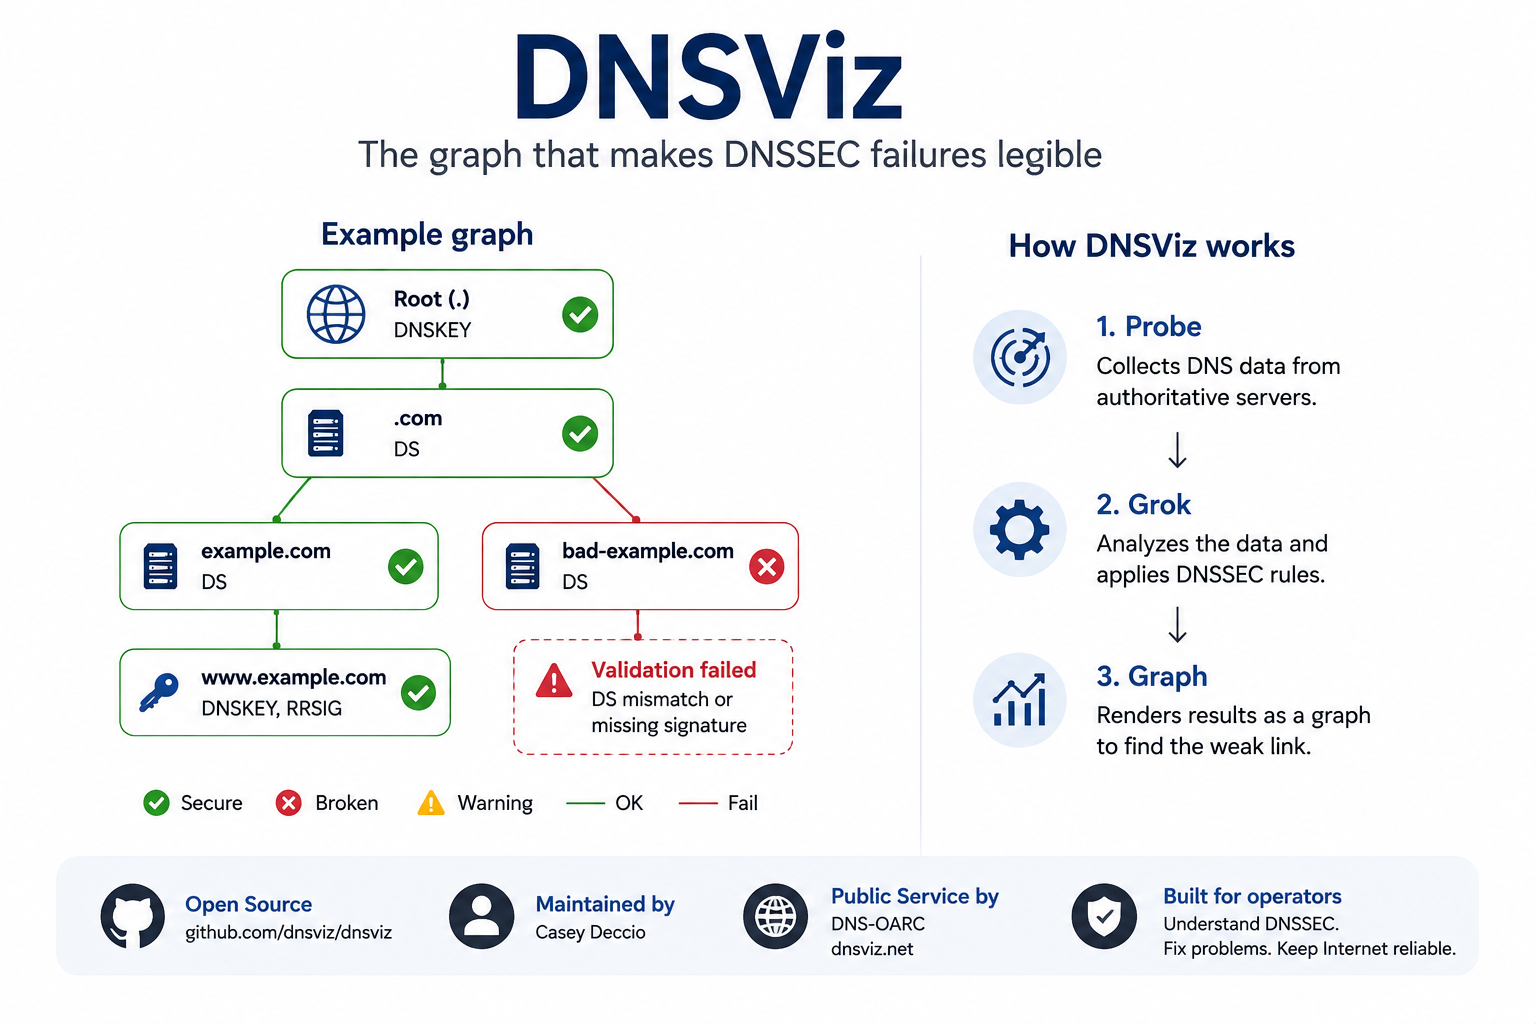
- DNSViz — это проект с открытым исходным кодом для диагностики, визуализации и измерений DNS и DNSSEC, созданный и поддерживаемый Casey Deccio. DNS-OARC управляет публичным экземпляром на dnsviz.net, но хостинг сервиса отличается от контроля над каждым решением в разработке ПО.
- Главный результат проекта — граф отношений аутентификации и делегирования. Он связывает записи DS родительской зоны, записи DNSKEY дочерней зоны, подписи RRSIG и доказательства отсутствия записей NSEC или NSEC3, чтобы оператор мог увидеть, какое звено отсутствует, устарело, противоречиво или криптографически недействительно.
- DNSViz — это набор инструментов, а не только сайт. Работа в командной строке разделена на сбор, анализ и визуализацию с помощью
probe,grokиgraph, что позволяет операторам и исследователям сохранять наблюдения, автоматизировать проверки и запускать инструмент из частных или контролируемых точек наблюдения. - Результат — это доказательство, полученное в конкретном месте и в конкретное время, а не универсальный сертификат. Anycast, раздельный DNS (split-horizon), кэши резолверов, якоря доверия, политика алгоритмов, временные потери пакетов и быстро меняющееся состояние ротации ключей могут привести к тому, что другой наблюдатель увидит иную картину.
- DNSViz не исправляет зону автоматически, и предупреждение не доказывает влияние на бизнес. Зелёный граф не гарантирует, что каждый резолвер добьётся успеха, а красный граф указывает на техническое состояние, а не доказывает злонамеренность.
- Релиз апреля 2025 года расширил анализ для схем с несколькими подписантами, сигнализации CDS и CDNSKEY, согласованности отрицательных ответов и других современных операционных случаев. Эти дополнения отражают растущую сложность смены DNS-провайдеров и автоматизации обновлений делегирования между родительской и дочерней зонами.
- Повторяющиеся публичные диагностики также создали исследовательский ресурс. В академическом исследовании 2025 года использовалась большая коллекция снимков DNSViz за 2020–2024 годы для изучения ошибок DNSSEC в масштабе, хотя корпус остаётся ограниченным перечнем отправленных имён, расписанием сканирования и правилами хранения.
- DNSViz важен, потому что даёт операторам доменов, авторитетным провайдерам, регистраторам, реестрам и командам резолверов общее объяснение сбоя. Его долгосрочная ценность зависит от регулярности релизов, преемственности сопровождения, прозрачной политики сервиса и дисциплинированного использования вместе с логами резолверов, инструментами записи и журналами изменений.
Когда защищённый домен внезапно выглядит «bogus»
Сбой DNSSEC часто доходит до оператора в виде сжатого вердикта. Валидирующий резолвер помечает ответ как bogus, приложение перестаёт разрешать имя, или система мониторинга сообщает, что подписанный домен стал недоступен. Сообщение может быть технически точным и при этом бесполезным с операционной точки зрения. Оно говорит, что цепочка доказательств не прошла валидацию, но не показывает, какая организация, запись или момент в процессе изменений привели к разрыву.
Сложность связана с тем, как DNSSEC распределяет ответственность. Родительская зона публикует информацию о дочерней, дочерняя публикует ключи и подписи, авторитетные серверы доставляют записи, а рекурсивные резолверы применяют якоря доверия и локальную политику. Устаревшая запись DS у родителя может сделать недействительным корректно подписанного потомка. Истёкшая подпись у потомка может сломать корректное делегирование. Отрицательный ответ может оказаться ошибочным, даже если запрошенного имени действительно не существует.
DNSViz создавался, чтобы расширить этот узкий вердикт до объяснения, которое можно изучить. Он собирает соответствующие авторитетные данные, восстанавливает отношения между записями и отмечает места, где наблюдаемая цепочка, судя по всему, не сходится. Проект не делает DNSSEC простым, потому что протокол и его административные границы остаются сложными. Он делает сложность достаточно видимой, чтобы оператор мог решить, что проверять дальше.
DNSSEC распределяет одно решение между несколькими организациями
Обычное разрешение DNS уже пересекает несколько систем, но DNSSEC добавляет криптографическую зависимость к административной. Родитель и потомок не просто передают полномочия: они должны публиковать записи, математическая связь между которыми сохраняется при смене ключей, миграции провайдеров и времени жизни кэша. Ни одна сторона не контролирует весь путь целиком. Поэтому сбой может сохраняться, даже когда каждая организация считает, что её собственная система работает правильно.
Роль родителя обычно выражается записью DS, содержащей дайджест ключа дочерней зоны. Дочерняя зона публикует записи DNSKEY и подписывает свои наборы записей с помощью RRSIG. Валидирующий резолвер следует по этим доказательствам от настроенного якоря доверия к запрошенному имени. Процесс распределён по замыслу, и его надёжность зависит и от криптографии, и от рутинной операционной координации.
Эта структура объясняет, почему инциденты DNSSEC могут превращаться в споры об ответственности. Регистратор мог отправить изменение, реестр ещё не опубликовал его, провайдер ввёл новый набор ключей, а резолвер продолжает держать в кэше старые данные. DNSViz не может урегулировать договорную ответственность, но может поместить наблюдаемые записи и их отношения в одну картину. Такая общая картина часто полезнее, чем обмен изолированными выводами команд между командами.
Протокол уже является графом, даже когда инструменты выводят его строками
Традиционные DNS-инструменты незаменимы, потому что показывают точные записи и детали ответа. Однако их вывод обычно линеен: один запрос, один ответ, один набор полей за раз. Оператор должен держать в голове структуру зависимостей и связывать делегирование родителя с ключами потомка, ключи — с подписями, а доказательства отсутствия — с охватываемым пространством имён. Такая мысленная реконструкция становится трудной во время ротации ключей или миграции между несколькими провайдерами.
DNSViz рассматривает структуру зависимостей как основной объект. Имена, ключи, наборы записей и отношения доверия становятся узлами и рёбрами графа, а предупреждения и ошибки привязываются к соответствующей связи. Визуальный слой не декоративен. Он выражает протокол в той форме, в которой реально происходит валидация, показывая, почему запись, которая выглядит валидной изолированно, может не образовать полный путь.
Граф также меняет разговор между специалистами и операторами общего профиля. Он даёт общий объект, который можно развернуть до уровня отдельных записей, не заставляя каждого участника начинать с криптографической нотации. У этой доступности есть пределы: плотные зоны могут давать плотные диаграммы, и один только цвет не должен быть основанием для изменения в проде. Выигрыш не в отмене экспертизы, а в более надёжном способе направить её.
Запись DS — это обещание родителя о потомке
Запись DS — один из самых значимых небольших объектов в DNSSEC. Она находится в родительской зоне и содержит дайджест, полученный из DNSKEY дочерней зоны, что позволяет валидатору связать аутентифицированные данные родителя с материалом подписи потомка. Когда дайджест, тег ключа или алгоритм больше не совпадают с тем, что публикует потомок, цепочка может разорваться, даже если обе зоны продолжают нормально отвечать на DNS-запросы.
Такое несоответствие часто возникает при замене ключей, миграции провайдера или неполном откате. Потомок может удалить старый ключ до того, как родитель удалит соответствующую запись DS, или родитель может опубликовать новую DS до того, как все авторитетные серверы покажут ожидаемый набор ключей. Распространение и кэширование могут сделать переход разным для разных наблюдателей. DNSViz сравнивает наблюдаемые DS и DNSKEY, чтобы оператор видел, соответствует ли обещание родителя текущему состоянию потомка.
Граф не знает запланированный оператором график изменений. Временное перекрытие может быть намеренным, а устойчивое несоответствие — ошибкой. Это постоянная граница DNSViz: он может показать, что подразумевают опубликованные данные, но не может вывести каждый план обслуживания или процесс регистратора. Оператор должен сочетать граф с заявками на изменения, документацией провайдера и ожидаемыми сроками ротации.
Записи DNSKEY разделяют роли подписи, не устраняя операционные риски
Подписанная зона может публиковать несколько записей DNSKEY, часто отражающих разные операционные роли или этапы ротации. Некоторые ключи могут использоваться для подписи данных зоны, другие защищают сам набор DNSKEY — в зависимости от модели развёртывания. Наличие нескольких ключей само по себе не подозрительно. Оно может улучшить операционное разделение и сделать плановую замену возможной без резкого разрыва доверия.
Сложность в том, чтобы сохранять согласованность всех связанных объектов. Подписи должны создаваться ожидаемыми ключами, валидаторы должны поддерживать соответствующие алгоритмы, а материалы DS родителя должны продолжать указывать на валидный путь к потомку. Старым ключам и подписям нужно достаточное перекрытие, чтобы кэши и удалённые системы могли безопасно устареть. DNSViz помещает эти объекты в одну модель зависимостей, а не заставляет оператора сравнивать несколько отдельных транскриптов запросов.
Это особенно полезно, когда зона не управляется через единую платформу подписи. Граф может показать, что разные авторитетные серверы раскрывают разные наборы ключей или подписей, но не всегда может сказать, запланировано ли это различие. Одни и те же данные могут описывать аккуратную поэтапную миграцию, задержку синхронизации у провайдера или реальный сбой. Операционный контекст остаётся разницей между диагнозом и суждением.
Действительность RRSIG зависит от часов, покрытия и правильного ключа
Запись RRSIG утверждает, что конкретный набор записей DNS был подписан указанным алгоритмом и ключом, и включает время начала и истечения действия. Поэтому валидация зависит не только от криптографического расчёта. Подпись должна покрывать ожидаемые данные, связанный ключ должен быть доступен и доверен через цепочку, а наблюдение должно попадать в окно действия подписи.
Время делает отказы DNSSEC необычно чувствительными к операционной дисциплине. Система подписи с неправильными часами может создавать подписи, которые выглядят ещё не действительными или уже истёкшими. Задержка публикации может оставить новый набор записей без ожидаемой подписи. Ротация может выставить подписи, созданные ключом, который некоторые серверы больше не публикуют. DNSViz проверяет эти отношения и показывает данные о времени рядом с путём аутентификации.
Временная метка результата DNSViz — часть диагноза, а не административное украшение. Граф, построенный до истечения подписи, и граф, построенный после, могут быть точными описаниями разных состояний. Операторам следует сохранять время наблюдения, сравнивать его с журналами подписи и развёртывания и повторять анализ перед изменением, основанным на старом снимке.
NSEC и NSEC3 делают отсутствие доказуемым — а сбой труднее объяснить
DNSSEC должен аутентифицировать не только существующие записи, но и ответы о том, что имени или типа записи не существует. NSEC и NSEC3 дают такое доказательство, описывая диапазоны или хешированные связи внутри подписанного пространства имён. Эта логика необходима, потому что неподписанный отрицательный ответ можно было бы подделать, чтобы скрыть реальную запись. Это также одна из частей DNSSEC, с которой многие операторы сталкиваются только при сбое.
Доказательство отсутствия может не сработать из-за неправильного покрываемого интервала, неподписанной записи, несоответствия параметров NSEC3 работе зоны или неожиданного взаимодействия opt-out с делегированием. Симптом может выглядеть как простой ответ «имя не найдено», но валидирующий резолвер классифицирует его как небезопасный или bogus в зависимости от доказательств. DNSViz анализирует записи об отсутствии в том же графе, что и цепочку положительной аутентификации.
Визуализация здесь особенно ценна, потому что ошибка касается отношения между запросом и покрываемой частью пространства имён. Но и граф не снимает все вопросы политики. Opt-out в NSEC3 и структуры делегирования создают легитимную сложность, а разные валидаторы могут по-разному применять алгоритмы и политические ограничения. Правильная реакция — детальная проверка, а не рефлекторное предположение, что любое предупреждение об отрицательном ответе требует одного и того же исправления.
Casey Deccio создал DNSViz там, где теория протокола встретилась с путаницей операторов
DNSViz появился из работы Casey Deccio в среде исследований безопасности в Sandia National Laboratories. Оригинальный проект закрывал практический разрыв: стандарты DNSSEC определяли, как должно устанавливаться доверие, но операторам нужен был способ понять, почему реальное развёртывание выполняет или не выполняет эти правила. Исследовательский отчёт 2012 года описал модель визуального анализа, а не просто очередную команду валидации.
Это различие важно для профиля проекта. DNSViz не следует сводить к более широкой карьере Deccio, и проект не тождественен институтам, где он позже работал. В то же время его архитектура и долгосрочное сопровождение тесно связаны с опытом одного создателя. Каталог ПО DNS-OARC продолжает отличать роль Deccio в разработке и сопровождении от роли организации в работе публичного экземпляра.
Такая концентрация — одновременно сила и риск. Связная диагностическая модель выигрывает от устойчивого знания протокола и сопровождающего, который понимает его исторические допущения. Но инфраструктура, на которую широко полагаются, нуждается в документации, рецензировании и пути для других участников, чтобы понять код. История DNSViz — это также история того, как небольшой исследовательский инструмент берёт на себя обязанности, которые не были формализованы в момент его создания.
Работа в Sandia в 2012 году превратила валидацию в объяснительную модель
Отчёт Sandia заложил центральную редакционную идею DNSViz: безопасный и небезопасный результат менее полезны, чем объяснение доказательств, связывающих их. Проект представил компоненты и отношения DNSSEC визуально, позволяя аналитику переходить от цепочки верхнего уровня к записям, поддерживающим каждое суждение. Такой подход сделал инструмент одновременно применимым к реагированию на инциденты, обучению и измерениям.
Исследовательские прототипы часто доказывают концепцию, не становясь долговечным операционным ПО. DNSViz должен был выйти за эту стадию, поддерживая больше окружений, развивающиеся алгоритмы и повторяемый сбор данных. Оригинальный интерфейс и архитектура были началом, а не замороженной спецификацией продукта. Более поздняя работа перестроила проект так, чтобы наблюдение, анализ и визуализация могли использоваться отдельно.
Эта эволюция также усложняет исторические утверждения. Sandia обеспечила площадку для оригинальной работы, но это не устанавливает нынешнее спонсорство или контроль. Позже в жизнь проекта вошли общественный оператор сервиса, академическая принадлежность и репозиторий с открытым кодом. Наиболее точное описание — последовательность институциональных контекстов вокруг непрерывной линии развития ПО.
Портируемость превратила DNSViz из одной веб-страницы в переиспользуемую инфраструктуру
Публичный веб-анализатор снижает порог использования, но один хостинг-интерфейс не может закрыть все операционные потребности. Внутренние зоны могут быть невидимы из публичного интернета, автоматизированным конвейерам нужны машиночитаемые результаты, а исследователи могут захотеть сохранить сырые наблюдения перед применением нового анализа. Портируемость поэтому превратила DNSViz из пункта назначения в набор инструментов.
В период 2013–2014 годов проект был переработан для большей портируемости и расширяемости и представлен сообществу DNS-операторов на семинаре DNS-OARC. Пакет командной строки позволил запускать тот же широкий рабочий процесс за пределами публичного сайта. Этот сдвиг создал более чёткое разделение между ПО, публичным сервисом и данными, собранными во время конкретного анализа.
Портируемое ПО не автоматически даёт воспроизводимые выводы. Версии могут менять диагностические правила, зависимости могут менять визуализацию, а сохранённые наблюдения могут устаревать. Воспроизводимость требует фиксации версии пакета, условий запросов, временных меток и настроек анализа. Архитектурное разделение делает такую дисциплину возможной, но пользователи всё равно должны её практиковать.
probeфиксирует то, что авторитетная система говорит на самом деле
Этап сбора начинается с авторитетного наблюдения. DNSViz опрашивает путь делегирования и соответствующие серверы на предмет записей NS, DS, DNSKEY, RRSIG, NSEC и NSEC3, а также метаданных, необходимых для последующего анализа. Это отличается от запроса к одному рекурсивному резолверу за финальным ответом приложения. Цель — показать части авторитетной системы, которые валидатору может понадобиться собрать.
Компонентprobeделает такой сбор отдельным шагом. Оператор может сохранить результат, сравнить наблюдения, сделанные в разное время, или запустить probe из контролируемой сети, где доступны внутренние представления. Исследователи могут собрать данные один раз и применить анализ позже, не опрашивая живую зону многократно. Такое разделение также снижает риск спутать изменившееся состояние DNS с изменившимся правилом анализа.
Сбор остаётся уязвимым к сетевым условиям, в которых он выполняется. Сервер может не ответить, anycast-сервис может направить probe на другой сайт, а фильтрация может подавить пакет. DNSViz может сообщить, что наблюдал, и иногда показать несогласованность между серверами, но не может гарантировать, что каждый отсутствующий ответ отражает постоянное состояние авторитетной системы. Операторам нужно отличать отсутствие в данных от доказательства отсутствия в сервисе.
grokпревращает наблюдения в обоснованную модель зависимостей
Сырые DNS-ответы необходимы, но недостаточны для диагностики. Этап анализа должен определить, как связаны записи, действительны ли подписи, соответствует ли DS опубликованному ключу и покрывают ли доказательства отсутствия запрошенное имя или тип. Компонентgrokвыполняет эту интерпретацию на основе собранных данных.
Именно здесь ценность проекта выходит за рамки простого сбора данных. Анализатор применяет правила протокола и операционные проверки, чтобы построить модель аутентификации и делегирования. Он может выявлять отсутствующие подписи, несовпадение алгоритмов, истёкшие данные, неработающие делегирования, противоречивые ответы и другие состояния, заложенные в диагностическую логику проекта. Результат — обоснованный вывод, а не транскрипт.
Каждая обоснованная модель содержит допущения. Стандарты DNS развиваются, поддержка алгоритмов меняется, а некоторые предупреждения выражают операционный риск, а не строгую недействительность. Более новая версия может точнее классифицировать пограничный случай, чем старая. Поэтому пользователям следует рассматривать версию анализа как часть доказательств и не представлять диагностический цвет так, будто он не зависит от политики ПО.
graphпозволяет операторам изучать цепочку, не скрывая записи
Этап визуализации превращает анализ в граф, который можно просмотреть в браузере или сохранить в файл. Хорошая визуализация должна делать две вещи одновременно: снижать когнитивную нагрузку при следовании цепочке и сохранять достаточно деталей, чтобы специалист мог проверить вывод. Ценность DNSViz — в связи этих уровней, а не в замене технических данных упрощённой оценкой.
Рёбра и узлы показывают, какие объекты аутентифицируют или делегируют друг друга, а аннотации привлекают внимание к проблемной связи. Оператор может начать с разорванного пути, а затем развернуть базовые записи, ключи и подписи. Такой подход особенно эффективен, когда несколько вероятных причин дают один и тот же симптом на стороне пользователя.
Граф может стать перегруженным. Зоны с несколькими подписантами, перекрывающиеся ротации и несогласованные авторитетные серверы создают оправданную визуальную плотность, потому что само состояние плотно. Успешный инструмент не должен скрывать эту сложность ради привлекательности. Он должен помогать оператору ориентироваться в ней, сохраняя возможность правильного вывода «нужно больше доказательств».
DNS-OARC поддерживает публичный сервис, не владея всем проектом
Публичная диагностика становится инфраструктурой, только когда кто-то обеспечивает её доступность, обновляет зависимости и реагирует на злоупотребления или поломки. DNS-OARC — такой операционный дом для dnsviz.net. Роль организации связывает инструмент с сообществом людей, которые управляют авторитетными серверами, резолверами и другими частями DNS, приближая сервис к операционной практике, а не к временной исследовательской демонстрации.
Граница управления в доступных данных необычно чёткая. DNS-OARC сообщает, что Casey Deccio разработал и поддерживает DNSViz, а DNS-OARC управляет публичным экземпляром. Обсуждение операционных вопросов DNS в 2021 году повторило то же разделение, описывая поддержку и обработку новых алгоритмов. Хостинг, сопровождение ПО и полномочия по стандартам, таким образом, принадлежат разным субъектам.
Такое разделение предотвращает распространённую ошибку атрибуции, но также создаёт потребности в координации. Изменение кода может потребовать обновления сервиса, а инцидент сервиса может выявить проблему в ПО. Ни проект, ни DNS-OARC не публикуют полный отдельный бюджет, цель уровня обслуживания или план преемственности для DNSViz. Публичная конечная точка ценна именно потому, что эти неприметные обязанности выполняются, хотя институциональные условия остаются лишь частично видимыми.
Публичная конечная точка и локальный набор отвечают на разные операционные вопросы
Веб-сервис полезен, когда оператору нужен быстрый внешний взгляд. Имя можно отправить без установки пакета, а полученный граф — передать другой организации во время инцидента. Такая лёгкость доступа даёт DNSViz образовательный охват и операционную ценность. Она также побуждает людей за пределами сообщества DNS-специалистов изучать цепочку, которая иначе была бы представлена несколькими командами в командной строке.
Локальное развёртывание служит другой цели. Оно может работать внутри частной сети, быть частью конвейера перед развёртыванием, сохранять сырые данные или использовать контролируемое расписание. Оно также позволяет организации выбрать версию ПО и связать результат с собственными журналами изменений. Дистрибутив PyPI и документация репозитория делают этот рабочий процесс доступным, не превращая DNSViz в платный управляемый сервис.
Выбор не сводится к удобству против сложности. Публичная конечная точка даёт независимость от собственного окружения оператора, а локальный probe может видеть имена и сетевые пути, которые публичный сервис не видит. Сильная работа с инцидентами может использовать оба варианта и сравнивать их с реальным поведением резолвера. Разные ответы не автоматически доказывают, что какой-то инструмент ошибается; они могут выявить границу, которую нужно исследовать.
Результат DNSViz принадлежит месту и моменту
Активное измерение всегда имеет точку наблюдения. Probe отправляет запросы из конкретной сети, достигает конкретных авторитетных экземпляров и фиксирует ответы в условиях маршрутизации этого момента. DNS спроектирован как распределённый сервис, а DNSSEC добавляет зависимые от времени подписи и кэшированные данные делегирования. Поэтому результат — это наблюдение с координатами, даже когда интерфейс показывает его как один граф.
Это ограничение не ослабляет инструмент; оно определяет утверждение, которое инструмент может честно сделать. DNSViz может показать, почему наблюдаемая им цепочка выглядит валидной, небезопасной или разорванной по его правилам анализа. Он не может засвидетельствовать, что каждый резолвер, пользователь или география видели те же записи. Документация проекта и исследовательское использование наиболее надёжны, когда временная метка и контекст сбора остаются прикреплёнными к выводу.
Операторам следует реагировать сбором сравнительных данных, а не требованием невозможной универсальности от одного теста. Вторая точка наблюдения, логи авторитетных серверов, трассы резолвера и повторный запуск после истечения кэша могут показать, является ли состояние локальным, временным или широко опубликованным. Граф — начало этого сравнения, а не его конец.
Anycast может заставить один авторитетный сервис выглядеть как несколько систем
Многие авторитетные DNS-сервисы используют anycast, объявляя один и тот же адрес сервиса из нескольких мест. Маршрутизация направляет разных пользователей и probe-запросы на разные сайты, что повышает устойчивость и снижает задержку. Это также может выявлять несогласованные версии ПО, данные зоны или сетевые условия, когда один сайт не синхронизировался с другими. Одно имя сервиса может поэтому иметь несколько операционных реальностей.
DNSViz может сравнивать ответы авторитетных серверов и показывать несогласованность, но публичный probe достигает только тех экземпляров, которые выбирает маршрутизация на момент запроса. Другой пользователь может попасть на другой anycast-сайт и получить другой ответ. Потеря пакетов или фильтрация трафика также могут сделать здоровый экземпляр невидимым из одной точки. Эти возможности являются частью заявленной границы измерений проекта, а не исключительными оправданиями.
Практический ответ — использовать граф как подсказку о распределении. Если ключ или подпись видны на одних серверах, но не на других, оператору следует проверить состояние развёртывания на всех сайтах и протестировать из нескольких сетей. DNSSEC делает несогласованность особенно разрушительной, потому что валидаторы не могут просто терпеть разный контент; им нужна валидная цепочка для полученного контента.
Split-horizon DNS обозначает границу любой публичной диагностики
Split-horizon DNS намеренно отдаёт разные ответы разным сетям. Внутренний клиент может видеть частные адреса или имена, которые не публикуются наружу, а внешний пользователь видит урезанную публичную зону. Такая схема может быть легитимной, но она означает, что публичный анализатор не может описать внутреннюю картину, если он не авторизован и не размещён внутри соответствующей сети.
Зелёный публичный результат может ничего не говорить о внутреннем приложении, которое зависит от другого делегирования или подписанта. Красный результат для имени, отправленного извне, может быть нерелевантен, если это имя предназначено только для внутреннего использования. Командная версия DNSViz важна, потому что позволяет организации перенести ту же диагностическую модель туда, где видна частная картина.
Эта граница имеет и последствия для безопасности. Внутренние имена, топология и ключевой материал могут быть чувствительными, поэтому организация не должна отправлять их на публичную конечную точку только ради графа. Локальный анализ оставляет процесс запросов и сохранённые данные под контролем организации. Открытость инструмента поддерживает такой выбор, но права доступа и обработка данных остаются ответственностью оператора.
Зелёный граф — это доказательство, а не универсальный сертификат доступности
Успешный граф DNSViz может быть обнадёживающим: он показывает наблюдаемую цепочку, в которой соответствующие отношения аутентификации выглядят согласованными. Это веское доказательство авторитетных данных, собранных probe. Но это не доказательство того, что каждый рекурсивный резолвер может достичь домена, потому что пользователи могут столкнуться с другими маршрутами, кэшированными записями, якорями доверия, политиками алгоритмов или несвязанными сетевыми сбоями.
Резолверы также могут применять локальные ограничения, которые общая диагностика не может воспроизвести. Реализация может отключить старый алгоритм, хранить устаревшую отрицательную запись в кэше или не добраться до одного авторитетного сайта. Приложения могут отказывать по причинам выше DNS, включая транспорт, сертификаты или конфигурацию сервиса. Поэтому DNSViz следует использовать для сужения области сбоя, а не для отклонения сообщений пользователей, не совпадающих с графом.
Самая защищённая операционная формулировка точна: наблюдаемая цепочка DNSSEC прошла валидацию в точке наблюдения и по правилам анализа инструмента в указанное время. Эта формулировка сохраняет ценность результата, не превращая его в гарантию, которую система не была спроектирована давать. Точность особенно важна, когда граф становится доказательством в споре между провайдерами.
Красный граф показывает состояние, а не злоумышленника
DNSViz может выявить отсутствующий, устаревший, несогласованный или недействительный материал, но ни одно из этих состояний само по себе не устанавливает мотив. Разорванная цепочка может быть результатом поспешной ротации ключей, задержки у регистратора, неполной миграции провайдера, дефекта ПО или намеренной попытки помешать разрешению имён. Данные протокола показывают, что изменилось или не сработало, а не кто этого хотел.
Командам безопасности следует сопротивляться соблазну рассматривать визуальную серьёзность как атрибуцию. Подпись, которая больше не валидна, важна, но объяснением может быть истёкший ключ, а не компрометация. Неожиданная запись DS требует расследования, но её причиной может быть недавнее авторизованное изменение. История изменений, записи регистратора, логи авторитетных серверов и контакты организации нужны до классификации инцидента.
Это различие защищает и точность, и восстановление. Оператор, предполагающий атаку, может заморозить или откатить легитимную миграцию, а оператор, предполагающий ошибку, может пропустить враждебное изменение. DNSViz даёт структурированную техническую находку, которую можно сопоставить с другими доказательствами. Он наиболее полезен, когда уменьшает спекуляции, а не становится их источником.
DNS с несколькими подписантами упрощает выбор провайдера и усложняет диагностику
Зона может использовать несколько подписантов или авторитетных провайдеров для повышения устойчивости, поддержки миграции или снижения зависимости от одной платформы. Модели с несколькими подписантами требуют, чтобы участвующие системы публиковали совместимые ключи, подписи и информацию о делегировании. Коммерческая выгода может быть существенной, но криптографическое состояние становится более распределённым, а число легитимных промежуточных состояний растёт.
Недавнее развитие DNSViz отражает эту операционную реальность. Релиз апреля 2025 года добавил или улучшил анализ для развёртываний с несколькими подписантами, позволяя графу лучше сравнивать наборы подписантов и авторитетные ответы. Эта возможность не делает все мультипровайдерные архитектуры эквивалентными; модели, описанные в IETF, включают разные способы координации ключей и подписей.
Плотные графы не доказывают, что multi-signer DNS — ошибка. Они показывают, что устойчивость куплена ценой дополнительной координации. Операторам нужны документированные роли, проверенные процедуры ротации и чёткий способ отличать ожидаемое перекрытие от застрявшего перехода. DNSViz может показать состояние, но команда развёртывания должна предоставить намеренную модель.
Миграции провайдеров создают легитимные состояния, похожие на сбои
Смена авторитетного DNS или провайдера подписи редко происходит одним атомарным шагом. Новые серверы и ключи могут вводиться до удаления старых, а запись DS родителя может меняться в другом темпе, чем дочерняя зона. Во время перехода могут сосуществовать несколько наборов ключей и подписей. Инструмент, ожидающий только конечное состояние, мог бы ошибочно классифицировать безопасное перекрытие как ошибку.
Противоположный риск серьёзнее: переход может застрять в состоянии, которое предполагалось временным. Один провайдер может продолжать обслуживать старый ключ, обновление регистратора может не дойти до реестра, или откат может удалить записи в неправильном порядке. Граф DNSViz помогает, показывая полное наблюдаемое отношение, а не скрывая переходные объекты за одним статусом.
Интерпретацию следует привязывать к плану миграции. Команды могут фиксировать ожидаемые этапы, запускать DNSViz до и после каждого изменения и сохранять результаты как доказательства. Предупреждение, соответствующее одобренному промежуточному состоянию, может приниматься в течение определённого периода, а то же предупреждение вне этого периода становится поводом для эскалации. Инструмент становится безопаснее, когда он связан с управлением изменениями.
CDS и CDNSKEY автоматизируют изменения делегирования, но переносят риск в политику
Записи CDS и CDNSKEY позволяют дочерней зоне сигнализировать о желаемых изменениях материала DS, хранящегося у родителя. Механизм может сократить ручную работу и сделать ротацию ключей надёжнее, особенно в масштабе. Он также переносит доверие в автоматизированные отношения: родитель или регистратор должен решать, когда и как принимать сигнал ребёнка.
DNSViz может сравнивать сигнальные записи с набором DNSKEY ребёнка и опубликованным состоянием DS родителя. Релиз апреля 2025 года расширил этот анализ, упростив проверку того, выглядит ли автоматическое обновление делегирования согласованным или незавершённым. Инструмент реализует отношения протокола, но не может обязать реестр или регистратора принять ту или иную политику.
Автоматизация уменьшает один класс задержек, но создаёт другой класс вопросов контроля. Кто авторизует первоначальные отношения доверия? Как обрабатываются сигналы удаления? Что происходит, когда провайдер публикует запись неожиданно? DNSViz делает доказательства видимыми, но операционная безопасность CDS и CDNSKEY зависит от политики родителя, управления ключами ребёнка и способности расследовать аномальный сигнал до того, как он станет сбоем.
Релиз апреля 2025 года внёс современные модели развёртывания в граф
Диагностический инструмент устаревает, когда инфраструктура, которую он наблюдает, меняется быстрее, чем его правила. Развёртывания DNSSEC теперь включают новые алгоритмы, нескольких провайдеров, автоматическую сигнализацию делегирования и более сложное поведение отрицательных ответов. Релиз DNSViz в апреле 2025 года закрыл часть этого разрыва за счёт анализа с несколькими подписантами, проверок CDS и CDNSKEY, улучшений согласованности отрицательных ответов и других операционных случаев.
Примечания к релизу — веское доказательство существования кода, но не доказательство того, что каждое окружение обновлено или каждый пограничный случай решён. Публичный dnsviz.net может работать на определённой версии, локальные пакеты могут отставать, а производные дистрибутивы могут обновляться по разным графикам. Операторам следует фиксировать версию, использованную для результата, особенно при сравнении исторического снимка с текущим диагнозом.
Релиз также показывает, почему сопровождение важнее единичного изобретения. DNSSEC остаётся движущейся операционной системой, даже когда её основные стандарты стабильны. Инструмент, который когда-то объяснял распространённые сбои, должен продолжать учиться моделям развёртывания, которые операторы реально принимают. Актуальность DNSViz зависит от этого постоянного перевода стандартов и практики в диагностическую логику.
Продольные снимки превращают устранение неполадок в измерение
Один граф помогает одному инциденту. Последовательность графов может показать, сохраняется ли ошибка, как идёт ротация ключей или как быстро оператор чинит разорванную цепочку. Когда многие имена наблюдаются многократно в рамках согласованной диагностической модели, коллекция становится исследовательским корпусом, а не только историей отдельных запросов.
DNSViz поддерживает такой переход, потому что сбор и анализ структурированы и имеют временные метки. Исследователи могут группировать состояния, сравнивать снимки и изучать повторяющиеся классы ошибок. Публичный сервис и автоматизированные запуски создают вторичную форму инфраструктуры: запись того, как DNSSEC ведёт себя в эксплуатации, а не только повторение того, что должно происходить по стандартам.
С историческими данными нужно обращаться аккуратно. Снимок может описывать временную ротацию, исправленную через несколько минут, а повторные наблюдения могут непропорционально представлять имена, которые чаще тестируются. Правила хранения определяют, какие истории остаются доступными. Корпус ценен, потому что его диагностический метод согласован, но согласованность сама по себе не делает выборку репрезентативной.
Исследование 2025 года показывает, что может выявить согласованный диагностический корпус
Исследование 2025 года, описанное в материале, использовало большую коллекцию результатов DNSViz за 2020–2024 годы для изучения ошибок DNSSEC в масштабе. Его важность — в переводе разговора от изолированных анекдотов к систематике. Стандартизированный анализатор может выявить повторяющиеся категории отказов и позволить исследователям спросить, как долго они длятся или возвращаются ли те же ошибки.
Эта работа также демонстрирует роль публичного сервиса как измерительной инфраструктуры. Ценность не только в количестве снимков, но и в прикреплённой к ним объяснительной структуре. Набор данных с финальными метками успеха и неудачи дал бы меньше понимания того, связана ли проблема с делегированием, подписью, доказательством отсутствия или согласованностью. DNSViz предоставляет таксономию, основанную на построенном им графе.
Исследование не следует превращать в утверждение о каждом подписанном домене. Выборки и снимки его авторов определяют наблюдаемую совокупность. Домены, отправленные после проблемы, могут с большей вероятностью содержать ошибки, чем случайно выбранные имена, а плановые сканирования вносят собственное смещение. Более широкий урок методологический: большие числа становятся достоверными только тогда, когда объяснён путь, по которому они попали в корпус.
Anycast и точка наблюдения могут заставить два честных наблюдения разойтись
Авторитетные DNS-провайдеры часто используют anycast, объявляя один и тот же адрес сервера из нескольких мест. Сеть направляет запрос на сайт в зависимости от условий маршрутизации, поэтому два наблюдателя могут достичь разных машин или экземпляров сервиса, обращаясь к одному IP. Если эти сайты не полностью синхронизированы, probe DNSViz в одной сети может увидеть другой набор ключей или подписей, чем резолвер в другом месте.
Маршрутизация — не единственный источник вариаций. Межсетевые экраны могут отбрасывать пакеты определённого размера или режимы транспорта, фрагментированные ответы могут идти разными путями, а временные потери могут помешать серверу ответить за один запуск. Диагностическая система может повторить запрос и собрать метаданные, но не может утверждать, что видит каждый релевантный путь. Внешний результат сильнее всего, когда он рассматривается как одно контролируемое наблюдение, которое можно сравнить с другими доказательствами.
Это общий урок измерений, особенно сильный в DNS. Тестируемый сервис сам распределён, а система, выполняющая тест, находится внутри другой распределённой сети. Разногласие должно вызывать вопросы о точке наблюдения, времени и выборе сервера, прежде чем превратиться в обвинение, что один инструмент или оператор ошибается.
Кэши сохраняют старые истины после изменения авторитетной конфигурации
Рекурсивные резолверы кэшируют DNS-записи для снижения задержки и нагрузки на авторитетные серверы. Во время ротации или ремонта авторитетные серверы могут уже публиковать согласованную новую цепочку, а часть резолверов продолжает использовать старый материал DS, DNSKEY или RRSIG до истечения TTL. DNSViz может показать текущее авторитетное состояние и всё равно не воспроизвести то, что видит пострадавший пользователь через кэш.
Возможна и обратная ситуация. Резолвер может хранить ранее валидный ответ, пока текущее авторитетное состояние сломано, задерживая видимое влияние для части пользователей. Это создаёт «каскадный» инцидент, в котором успех и неудача зависят от истории кэша. Операторам нужно знать, когда было сделано изменение, какие TTL применялись, какие записи хранит резолвер и участвует ли отрицательное кэширование.
DNSViz вносит вклад, сохраняя авторитетные отношения, наблюдаемые в известный момент времени. Логи резолверов и прямая проверка кэша дают другую сторону. Сочетание двух источников позволяет отличить продолжающуюся ошибку публикации от задержки распространения. Относиться к графу как к полному опыту пользователя значило бы стереть то самое распределённое поведение, для создания которого и был спроектирован DNS.
Политика резолверов и якоря доверия определяют результат, который авторитетный граф не может полностью предсказать
Валидатор начинает с якорей доверия и применяет политику реализации и оператора. Корневой якорь доверия обычен для публичной валидации DNSSEC, но частные среды могут добавлять или менять якоря. Резолверы также могут различаться по поддержке алгоритмов, обработке исключительных условий, поведению часов и версии ПО. Цепочка, приемлемая по одной политике, может не пройти по другой.
DNSViz моделирует отношения протокола с помощью собственного ПО и процесса наблюдения. Это делает его мощной независимой проверкой, но не клоном каждого резолвера. Оператору, расследующему расхождение, следует определить реализацию и версию резолвера, изучить его логи валидации и сравнить его кэшированные данные с графом. Цель — объяснить разницу, а не объявить, что публичная диагностика автоматически главнее производственной системы.
Эта граница защищает проект от нереалистичного обещания. Полезной диагностике не нужна универсальная эквивалентность. Ей нужно сделать свои доказательства достаточно ясными, чтобы другой оператор мог их воспроизвести, оспорить или дополнить. Открытый код и работа в командной строке DNSViz поддерживают такую форму проверки.
Строгость протокола и влияние на бизнес — разные измерения
Ошибки DNSSEC могут быть вызваны враждебными действиями, но частыми объяснениями являются неверная конфигурация, задержка распространения, сбой автоматизации и обычные операционные ошибки. Несовпадающая запись DS показывает, что наблюдаемое состояние родителя и ребёнка не может образовать ожидаемый путь доверия. Это не раскрывает, действовал ли кто-то злонамеренно, неправильно понял интерфейс регистратора или следовал плану ротации, который наблюдали в середине выполнения.
Визуальная сила красного ребра или предупреждения может провоцировать чрезмерную интерпретацию. Во время инцидента команды могут находиться под давлением и быстро атрибутировать сбой, особенно если задействован элемент безопасности. DNSViz следует использовать, чтобы сформулировать, что поддерживают доказательства: какие записи наблюдались, какое отношение не сработало и когда. Атрибуция требует журналов изменений, истории аккаунтов, записей регистратора, данных провайдера и в некоторых случаях более широкого расследования безопасности.
Та же дисциплина относится к менее серьёзным предупреждениям. Некоторые аннотации отражают операционные рекомендации или риск, а не недействительную цепочку. Команда должна различать ошибки, предупреждения и рекомендации до запуска исправления. Цвет — навигационный помощник, а не замена деталям базовых записей.
Валидность DNSSEC не проверяет остальной путь приложения
Валидная цепочка DNSSEC отвечает на узкий, но важный вопрос: можно ли аутентифицировать наблюдаемые DNS-данные через ожидаемый путь доверия? Она не доказывает, что возвращённый IP-адрес корректен для приложения, что BGP достигает сервера, что TLS-сертификат действителен, что межсетевой экран пропускает трафик или что приложение здорово. DNSViz может снять один слой неопределённости, пока сбой остаётся в другом месте.
Даже внутри DNS зелёный результат может не покрывать каждое имя или тип записи, который использует приложение. Веб-сервис может зависеть от алиасов, сервисных записей, отдельных имён API, политики электронной почты или сторонних доменов. Проверка вершины зоны не автоматически валидирует всё дерево зависимостей. Операторам нужно выбирать имена и типы записей, соответствующие сбоящему рабочему процессу.
Это ограничение не умаляет инструмент. Диагностика инфраструктуры продвигается за счёт сужения пространства поиска и точности каждого утверждения. DNSViz даёт структурированный ответ о наблюдаемых отношениях DNSSEC. Он наиболее ценен, когда команды сопротивляются просьбе сертифицировать системы, которые он не был спроектирован видеть.
Граф должен появляться в ревью изменений до того, как окажется в разборе сбоя
С DNSViz часто сталкиваются после того, как домен сломался, но безопаснее использовать его до и после планового изменения. Команда, готовящая ротацию ключей, перенос регистратора, миграцию авторитетного провайдера или развёртывание с несколькими подписантами, может запустить набор команд против стейджинга или контролируемого окружения, записать ожидаемый граф и определить, какие промежуточные состояния допустимы. После каждого шага в проде новое наблюдение можно сравнить с планом.
Это превращает диагностику из реактивного сайта в инструмент контроля изменений. Рабочий процесс может включать проверки того, что новый ключ опубликован, подписи существуют, сигнализация родителю согласована, а старый материал удалён только после требуемого перекрытия. Неудачная проверка может остановить изменение до того, как пользователи сообщат о проблеме. Документация проекта даёт основу для скриптов, а каждая организация должна спроектировать собственный процесс утверждения и восстановления.
Автоматизация не должна сжимать результат в одни ворота «красный-зелёный» без контекста. Некоторые переходы намеренно смешанные, и предупреждение может ожидаться ограниченный период. Лучший контроль фиксирует точное правило, наблюдаемые объекты и причину, по которой владелец изменения считает состояние безопасным.
Реагирование на инциденты улучшается, когда все стороны указывают на одно и то же разорванное ребро
Сбой DNSSEC может затрагивать владельца домена, управляемого DNS-провайдера, регистратора, реестр, оператора рекурсивного резолвера и команду приложения. Каждая сторона видит свою часть системы и сначала может сообщить, что её компонент здоров. DNSViz создаёт общий объект для разговора. Граф может показать, что ключи ребёнка на месте, но DS родителя устарела, или что один авторитетный сервер не имеет подписи, найденной на других.
Общие доказательства не стирают границы ответственности. Регистратор может контролировать обновление родителя, но не иметь доступа к подписанту. DNS-провайдер может публиковать корректные записи, пока владелец домена передал устаревший ключ. Оператор резолвера может первым увидеть сбой, но не иметь полномочий его исправить. Полезный процесс инцидента сопоставляет разорванное отношение с организацией, которая может действовать, а затем проверяет результат с точки зрения пользователя.
Граф также поддерживает более чистый посмертный разбор. Команды могут сохранить наблюдение, вызвавшее ремонт, внесённое изменение, время, когда цепочка стала согласованной, и последовавший период кэширования. Такая запись полезнее вывода «DNS не работал», потому что она определяет механизм и контроль, который отказал.
Безопасная автоматизация требует доказательств, утверждения и пути назад
Соблазнительно подключить диагностику прямо к исправлению: удалить устаревшую DS, переиздать ключ, запустить подписант или откатить изменение провайдера, когда граф краснеет. Некоторые организации могут безопасно автоматизировать часть такой последовательности, особенно в контролируемой среде с проверенным владением. Сам DNSViz не позиционируется как система автоматического ремонта, и эта граница разумна.
DNS-изменения пересекают административные системы, которые редко предоставляют одну атомарную транзакцию. API регистратора может принять обновление до того, как каждый родительский сервер его опубликует. Авторитетная платформа может развернуть в одном регионе раньше, чем в другом. Откат может восстановить старую конфигурацию, но столкнуться с кэшами, уже хранящими новое состояние. Автоматизации нужны контрольные точки, таймауты, явные полномочия и доказательства, что предыдущее состояние всё ещё работоспособно.
Продуманный дизайн позволяет DNSViz поставлять наблюдения, а отдельному рабочему процессу решать, что делать. Действия с высоким риском могут требовать утверждения человеком, а проверки с низким риском могут выполняться непрерывно. Цель не в том, чтобы навсегда держать людей в каждом цикле; она в том, чтобы не позволить диагностической классификации быть принятой за разрешение менять инфраструктуру, принадлежащую нескольким сторонам.
Открытый код делает метод проверяемым, но не автоматическим сопровождение
Код DNSViz публично доступен, и набор можно установить или адаптировать без покупки проприетарного сервиса. Это снижает барьер для операторов и исследователей, позволяет локальное развёртывание и делает диагностическую логику открытой для изучения. Это также создаёт путь выхода, если хостинг-сервис недоступен: организация сохраняет возможность запускать метод сама.
Открытый код не поддерживает свои зависимости и не анализирует новые стандарты сам. Версии Python меняются, криптографические библиотеки развиваются, инструменты отрисовки графов ломают совместимость, а практика DNSSEC движется вперёд. Кто-то должен интерпретировать новые RFC, обновлять тесты, обрабатывать отчёты и публиковать релизы. Продолжающаяся активность проекта вплоть до релиза 2025 года и публичная доступность в августе 2026 года — доказательство сопровождения, но не гарантия бесконечной возможности.
Это различие отражает более широкую философию проекта. Видимость создаёт возможность информированного действия; она не обеспечивает действие автоматически. Репозиторий делает стюардство проверяемым. Устойчивое будущее всё равно зависит от людей и институтов, выбирающих выполнять эту работу.
Небольшая база сопровождающих несёт знания, которыми многие операторы пользуются косвенно
Управление DNSViz сосредоточено вокруг Deccio, участников репозитория и операционной работы DNS-OARC. Нет выявленного отдельного фонда, совета или платной продуктовой организации, посвящённой исключительно проекту. Такая лёгкая структура поддерживала более десяти лет полезной работы, но рассмотренные доказательства не устанавливают полный список сопровождающих или план преемственности.
Концентрация имеет значение, потому что качество диагностики зависит от накопленного понимания протокола. Новый алгоритм или пограничный случай с несколькими подписантами — не только задача программирования; нужно решить, как состояние должно быть представлено, какие предупреждения обоснованы и как существующие пользователи интерпретируют изменение. Эти знания можно документировать и передавать, но они остаются уязвимыми, когда рецензирование лежит на очень немногих людях.
Правильный вывод не в том, что проект вот-вот прекратится. Таких доказательств нет. Риск структурный: операционная важность может расти быстрее, чем управление и финансирование. Регулярность релизов, активность контрибьюторов, поддержка DNS-OARC и ясность ролей проекта поэтому заслуживают мониторинга наряду с техническими возможностями.
DNSViz не конкурирует с одним инструментом, потому что у сбоев DNS несколько слоёв
Операторы могут проверять DNS-записи с помощью dig, drill или delv; запускать более широкие тесты зон на платформах вроде Zonemaster; использовать Internet.nl для более широкого взгляда на соответствие стандартам; сравнивать распределённые измерения через такие системы, как RIPE Atlas; и изучать логи резолверов для фактического производственного поведения. Особый вклад DNSViz — графовое объяснение отношений аутентификации и делегирования DNSSEC.
Эти инструменты отвечают на разные вопросы. Команды уровня записей показывают точный ответ и флаги. Широкий набор тестов может выявлять проблемы делегирования, транспорта или политики за пределами DNSSEC. Распределённые probe-запросы улучшают географическое покрытие. Логи резолверов раскрывают решения кэша и политики для конкретного сервиса. DNSViz находится между ними, придавая криптографической цепочке форму, которая может обсуждаться между командами.
Поэтому практический выбор кумулятивен, а не исключителен. Предупреждение DNSViz может сопровождаться прямыми запросами к затронутому серверу, трассой резолвера и проверкой провижининга в реестре. Граф сильнее всего как карта для расследования, а не как аргумент, что все остальные инструменты избыточны.
Проект делает криптографическую инфраструктуру наглядной, не претендуя на контроль над ней
DNSSEC обещает аутентифицированные DNS-данные, но обещание реализуется через последовательность административных и технических решений, принимаемых разными организациями. Ключи должны генерироваться и защищаться. Подписи должны обновляться. Родители должны публиковать корректные записи DS. Авторитетные серверы должны быть согласованы. Резолверы должны реализовывать и применять валидацию. Протокол, спроектированный для распределённого доверия, распределяет и способы, которыми доверие может рушиться.
Вклад DNSViz — сделать это распределение читаемым. Он не управляет корнем, реестрами, регистраторами, авторитетными сетями или резолвером пользователя. Он наблюдает опубликованные доказательства и строит объяснение того, как части сочетаются с его точки наблюдения. Граф может сократить инцидент, потому что говорит людям, куда смотреть, сохраняя факт, что ремонт должен выполнить кто-то другой.
Это скромное утверждение по сравнению с автоматизированными лозунгами безопасности, и оно более прочное. Инфраструктура становится безопаснее, когда операторы умеют отличать наблюдение от полномочий, диагностику от исправления и модель от мира, который она представляет. DNSViz остаётся полезным, потому что делает эти границы видимыми одновременно с самой цепочкой.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров