
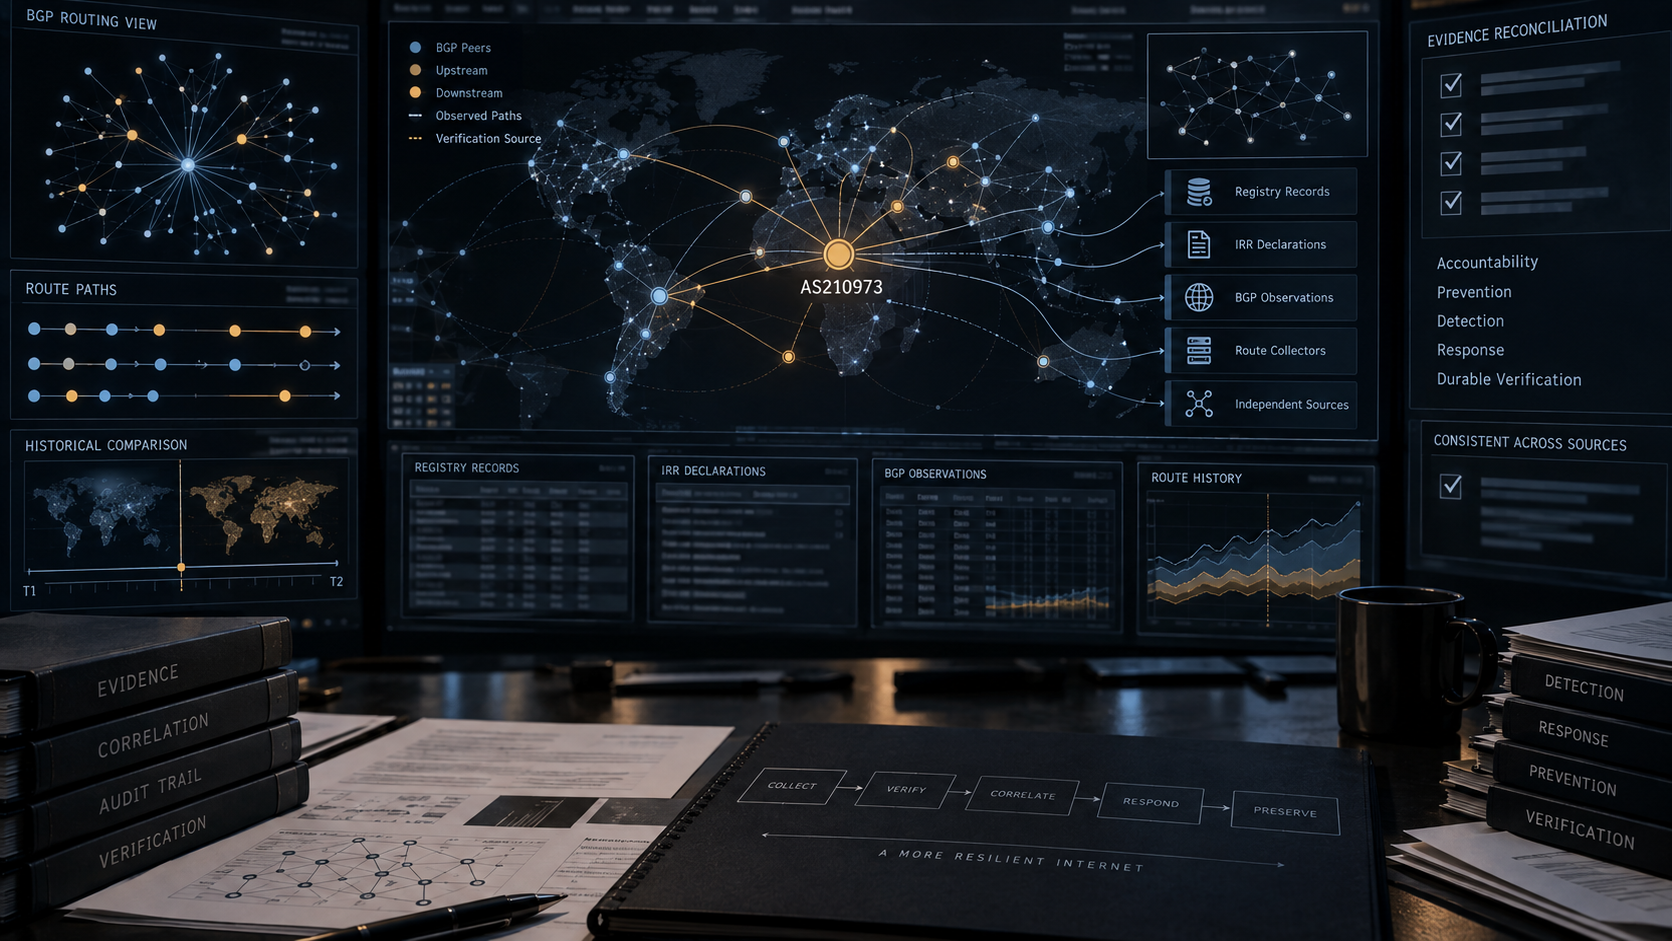
Кратко
- Публичные источники по AS210973 относятся к разным доказательным слоям: регистрационной записи, объектам IRR, наблюдениям BGP, сведениям о соседях и самозаявленной информации PeeringDB.
- Эти слои могут подтвердить наличие записей или наблюдаемой активности, но сами по себе не устанавливают юридическое владение, полномочия на анонсирование префиксов, исключительный контроль или бесперебойную эксплуатацию.
- Поэтому надёжная оценка контроля должна проверять согласованность источников, временные метки, изменения маршрутов и способность оператора объяснить расхождения.
Почему наличие записи не равно контролю
В публичном интернете слово «контроль» часто используется слишком широко. В одном контексте под ним понимают наличие административной записи в реестре. В другом — возможность разместить маршрутный объект в IRR. В третьем — фактическое появление префикса в таблицах маршрутизации. Эти явления связаны, но не идентичны.
Для DATAMATIX исследовательский пакет связывает объект справочника с AS210973 и указывает публичный контекст RIPE NCC как основу покрытия. Локальная запись каталога доступна по адресу DATAMATIX в каталоге. Это полезная точка привязки, но не дополнительное доказательство технического или юридического статуса автономной системы.
Первый слой — запись RIPE Database aut-num. Она предназначена для описания автономной системы и связанных с ней административных атрибутов. Такая запись отвечает на вопрос, какой объект опубликован в базе данных и какие поля с ним связаны. Она не отвечает автоматически на вопросы о том, кто фактически управляет каждым маршрутизатором, кто имеет право использовать конкретный IP-ресурс или насколько непрерывно работает сеть. Исходная запись RIPE NCC должна рассматриваться именно как регистрационный источник, а не как универсальный сертификат собственности: RIPE Database aut-num AS210973.
Второй слой — inverse-origin поиск объектов route и route6 в RIPE IRR. Он показывает, какие декларации связывают префиксы с origin AS210973 в соответствующем реестре. Это уже ближе к заявленной политике маршрутизации, но объект IRR остаётся декларацией в базе данных. Наличие такой декларации не доказывает, что маршрут был принят провайдерами или что лицо, создавшее объект, обладало всеми необходимыми полномочиями. Для проверки нужно сопоставлять IRR с независимыми наблюдениями и временными интервалами: обратный поиск IRR по origin AS210973.
Третий слой — агрегированные данные RIPEstat. WHOIS-представление может объединять регистрационные сведения, тогда как обзор ASN, список объявленных префиксов, статус маршрутизации и данные о соседях отражают разные срезы инфраструктуры. Их нельзя без оговорок складывать в один показатель «надёжности». Например, список объявленных префиксов говорит о наблюдаемой или агрегированной активности, но не устанавливает, что каждый префикс постоянно объявлялся, что все объявления исходили от одной организации или что между регистрацией и наблюдением не было посредников.
Соответствующие источники включают RIPEstat WHOIS, обзор ASN, данные об объявленных префиксах, статус маршрутизации и соседей ASN. Каждый из них полезен для отдельного вопроса: что зарегистрировано, что заявлено, что наблюдалось и с какими сетями могло быть связано.
Как читать расхождения между слоями
В устойчивой сети регистрационные данные, маршрутная политика и наблюдаемая маршрутизация не обязаны совпадать в каждый момент. Возможны задержки обновления, фильтрация, транзит через другую сеть, резервные схемы, изменения поставщиков и временные эксперименты. Поэтому расхождение не является автоматически признаком нарушения. Оно является сигналом для проверки.
Например, маршрут может присутствовать в IRR, но не наблюдаться в конкретной глобальной выборке BGP. Это может быть следствием фильтрации или отсутствия активного анонса. Обратная ситуация — наблюдаемый маршрут без соответствующей своевременной декларации — может указывать на неполноту базы данных, изменение политики или риск с точки зрения маршрутной безопасности. Ни один из этих вариантов нельзя выбрать только по одному источнику.
Наблюдения третьих сторон помогают расширить картину, но не устраняют неопределённость. Сводка bgp.tools для AS210973 и данные BGP HE.net могут показывать видимость маршрутов и связанные атрибуты в своих системах. IRR/BGP-сопоставление IRR Explorer полезно для поиска несоответствий между декларациями и наблюдениями. BGPView по AS210973 даёт ещё один внешний срез. Но сторонние сервисы различаются по методам сбора, времени обновления, охвату наблюдателей и правилам нормализации.
PeeringDB образует другой, частично самозаявленный слой. Запись может помочь понять, как сеть описывает свои точки присутствия, контакты или отношения пиринга. Она не является независимым подтверждением каждого технического или организационного утверждения. Поэтому запись PeeringDB для AS210973 должна использоваться как контекст для проверки, а не как окончательное доказательство контроля.
Что нынешний пакет позволяет утверждать
На основании доступных исследовательских артефактов можно уверенно сказать, что для AS210973 сохранены публичные конечные точки, относящиеся к записи RIPE Database, IRR, RIPEstat, PeeringDB и нескольким независимым агрегаторам маршрутизации. Можно также утверждать, что эти источники представляют разные типы сведений и что их совместное чтение способно выявить расхождения.
Нельзя, однако, достоверно восстановить из имеющегося исследовательского чека точное зарегистрированное имя, статус, организацию, роли контактов, полный набор route и route6 объектов, наблюдавшиеся префиксы, состояние маршрутизации, соседей, наличие записи PeeringDB и временные метки каждого показателя. Эти поля не были проверены в доступном при подготовке пакете. Следовательно, публикация не должна превращать неизвестные значения в конкретные утверждения.
Эта граница особенно важна для институциональной легитимности. Регистрация автономной системы может показать, как ресурс представлен в реестре. IRR может показать, какая маршрутная декларация опубликована. BGP может показать, что определённый маршрут наблюдался. PeeringDB может показать, как участник описывает себя сообществу. Но ни один слой в отдельности не устанавливает юридическое право собственности, исключительное владение, полномочия всех посредников или непрерывность обслуживания.
Механизм риска: когда слабая доказательная связка становится операционной проблемой
Риск возникает не из самого существования нескольких баз данных, а из того, как организации используют их при принятии решений. Если закупщик, оператор фильтра или регулятор рассматривает один сигнал как достаточное доказательство контроля, он может пропустить несоответствие между заявленной политикой и наблюдаемым поведением. Если же команда постоянно сверяет реестр, IRR и BGP, расхождение становится управляемым событием: его можно зарегистрировать, назначить ответственному, проверить во времени и закрыть документированным объяснением.
Такой контроль должен включать четыре практических элемента. Во-первых, фиксировать снимки источников с точным временем и URL. Во-вторых, разделять утверждения о регистрации, декларации и наблюдаемой активности. В-третьих, устанавливать пороги, после которых расхождение требует ручного расследования. В-четвёртых, сохранять решение: кто проверил сигнал, какие источники сравнил и почему риск был принят, устранён или передан дальше.
Долговечность исправления проверяется не обещанием оператора, а повторным наблюдением. После изменения маршрутного объекта следует убедиться, что изменение появилось в ожидаемых слоях, что старый сигнал исчез или получил объяснимый статус и что через согласованный интервал картина остаётся стабильной. Однократная очистка записи не доказывает устойчивость контроля.
Вывод с ограничениями
DATAMATIX и AS210973 можно исследовать через публичную цепочку регистрационных, политических и наблюдаемых сетевых свидетельств. Эта цепочка достаточно сильна, чтобы задать проверяемые вопросы о согласованности контроля и непрерывности. Она недостаточна, чтобы без дополнительных документов объявить подтверждёнными юридическое владение, исключительный контроль или бесперебойную работу.
Самый защищённый вывод поэтому отрицательный по форме, но практический по содержанию: публичные записи показывают, какие утверждения сделаны и какие технические сигналы наблюдаются; они не отменяют необходимости проверять полномочия, временную устойчивость и ответственность за расхождения. Для операторов и регуляторов это означает, что доказательство контроля — не одна запись, а воспроизводимая процедура сопоставления и исправления.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров