
Резюме
- CPN — это точная текущая запись компании в справочнике BTW, связанная с тремя записями автономных систем ARIN: AS11017, AS32764 и AS54533. Во всех трёх используется имя AS CPN и публичная метка регистранта CSN Support Services, однако эти записи не доказывают существование отдельного дочернего предприятия Cisco или полную цепочку владения.
- PeeringDB отдельно обозначает AS11017 как Cisco Public Sector Network, а AS32764 — как CIRL, также известную как Cisco Internet Routing Labs. Эти псевдонимы представляют собой реальный публичный контекст, а не корпоративный устав, частную архитектуру или заявление о развёртывании у клиента.
- На ограниченный момент наблюдения RIPEstat пометил AS11017 и AS32764 как анонсированные, а AS54533 — как неанонсированную. Данные коллекторов формируют внешний слой реальности, а не доказательство глобальной доступности, легитимности маршрутов, договорных отношений или клиентских результатов.
- Надзор, интеграция, обслуживание, поддержание метаданных безопасности, переносимость и обработка исключений остаются регулярными издержками, поскольку идентичность в реестре, целевое состояние, действующие маршруты, публичные справочники и ответственные команды должны оставаться согласованными.
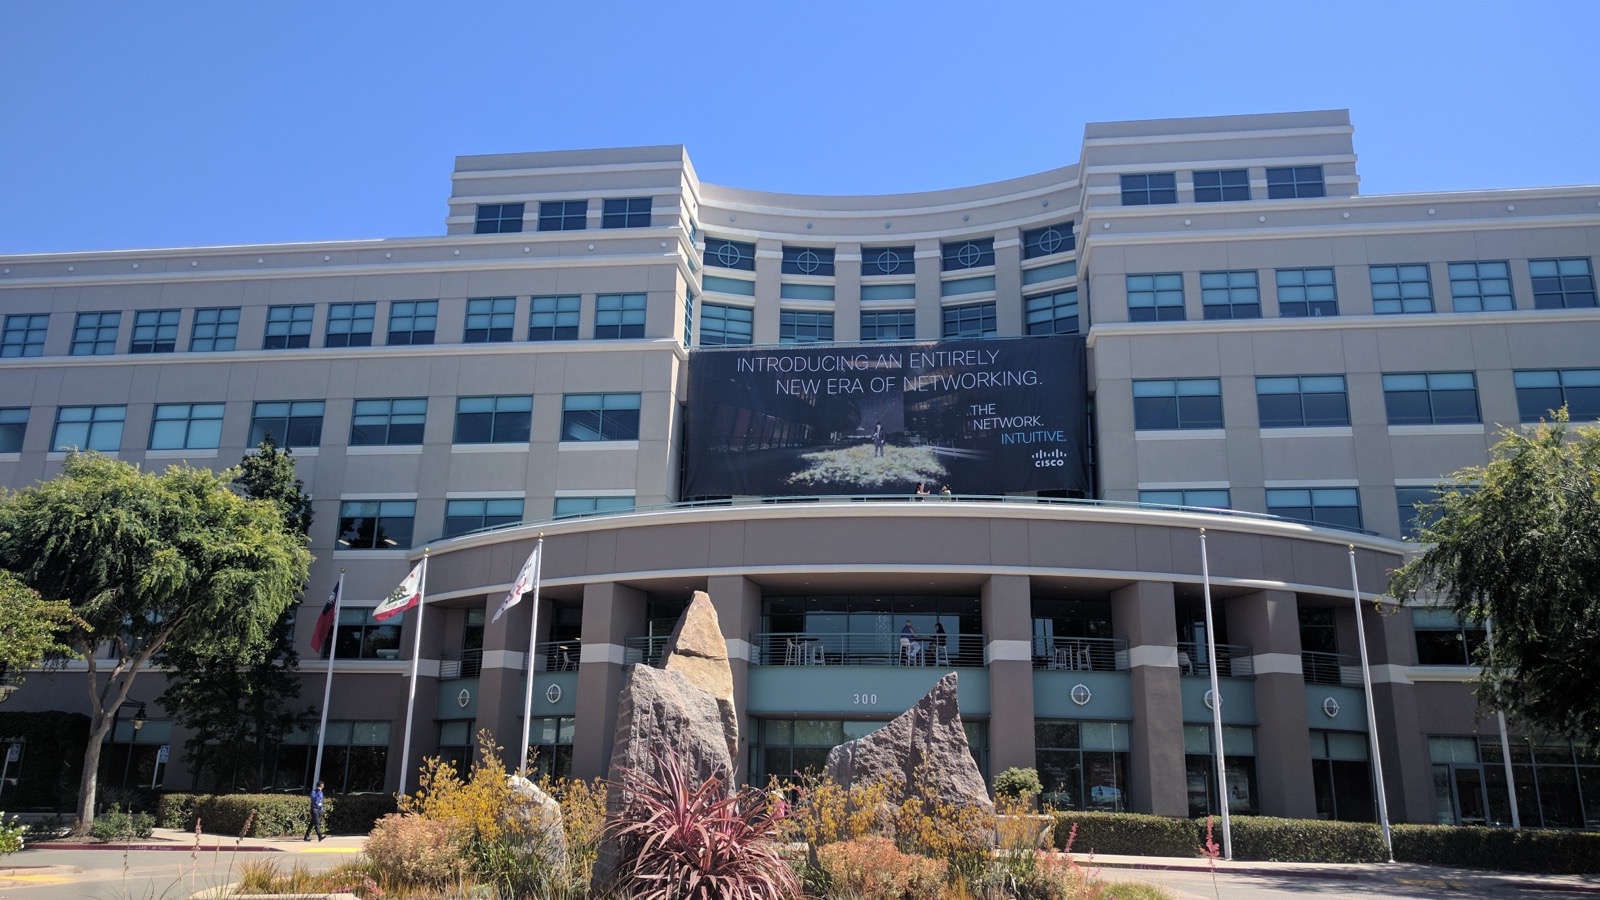
Примечание к изображению:На прилагаемой фотографии в лицензии Creative Commons показано здание 10 штаб-квартиры Cisco в Сан-Хосе. Она даёт контекст только для публичных псевдонимов, связанных с Cisco. Она не показывает операции CPN, CSN Support Services, маршрутизацию AS11017, AS32764 или AS54533, сессию обмена трафиком, частную топологию, текущие средства контроля, инциденты, измеренную надёжность или результаты клиентов.
CPN — это короткая метка справочника, за которой скрывается на удивление обширная поверхность управления сетью. Американский реестр интернет-номеров фиксирует три номера автономных систем с именем AS CPN: AS11017, AS32764 и AS54533. В качестве публичной метки регистранта в этих записях указана CSN Support Services.[1][8][15] В двух отдельных записях PeeringDB используются более описательные названия.
AS11017 указана как Cisco Public Sector Network, а AS32764 — как CIRL, также известная как Cisco Internet Routing Labs.[22][23] Эти факты связывают запись компании BTW с реальными записями реестра и маршрутизации, но они не снимают границы между меткой справочника, регистрантом в реестре, публичным псевдонимом сети и юридическим лицом.
Эта граница занимает центральное место в настоящем материале. Из акронима CPN было бы легко выстроить уверенный корпоративный сюжет или считать запись справочника с меткой Cisco доказательством владения, архитектуры и предоставления услуг. Доступные данные не поддерживают такие скачки. Вместо этого они поддерживают более узкий и полезный вопрос: что поверхность из трёх AS говорит об управлении номерными ресурсами, публичной видимости маршрутизации, метаданных взаимодействия сетей и эксплуатационных издержках поддержания идентичностей согласованными во времени?
Ответ начинается с расщеплённого состояния. На момент наблюдения, использованный для этого материала, RIPEstat пометил AS11017 и AS32764 как анонсированные, а AS54533 — как неанонсированную.[2][9][16] У AS11017 наблюдался заметно больший набор анонсированных префиксов и два наблюдаемых соседа. У AS32764 набор префиксов был меньше и наблюдался один сосед. У AS54533 в выбранных снимках не было ни текущих префиксов, ни соседей.[3][4][6][10][11][13][17][18][20] Это не сравнение времени безотказной работы, не история инцидентов и не тест производительности. Это ограниченное внешнее наблюдение.
Тем не менее различие операционно значимо, поскольку показывает, почему регистрацию, видимость маршрутов, метаданные публичного справочника и результаты для пользователей нужно оценивать как отдельные слои.
Поэтому в настоящем материале различаютсявозможности системы,операционная надёжностьипроизводственный результат для клиента. Зарегистрированный ASN — это идентичность, создающая возможности. Наблюдаемый маршрут — это свидетельство того, что коллекторы в определённый момент видели источник и путь распространения. Надёжный сервис требует устойчивого, намеренного поведения в обычных и исключительных условиях. Результат для клиента или пользователя требует данных о фактических рабочих нагрузках, достижимости, задержках, непрерывности или результатах выполнения задач. Публичные данные сильнее всего отражают внешние сигналы первых двух слоёв и не устанавливают третий.
Границы субъекта, регистранта и псевдонимов
Рассматриваемый объект — CPN, актуальная запись компании в справочнике BTW. Самый надёжный публичный якорь идентичности дают записи RDAP ARIN. Каждая из AS11017, AS32764 и AS54533 несёт имя AS CPN и метку регистранта CSN Support Services.[1][8][15] Записи устанавливают, что эти номерные ресурсы существуют в реестре ARIN и что с ними связана одна и та же публичная метка регистранта. Сами по себе они не доказывают, что CPN — это отдельно зарегистрированное дочернее предприятие Cisco, что CSN Support Services взаимозаменяема с Cisco или что одна управленческая команда в настоящее время управляет каждым ресурсом.
Публичные псевдонимы продуктивно усложняют картину. PeeringDB обозначает AS11017 как Cisco Public Sector Network и связывает её с именем маршрутизационной политики AS-CPN. AS32764 там обозначена как CIRL, этот псевдоним раскрывается как Cisco Internet Routing Labs, а сеть классифицируется как образовательная или исследовательская.[22][23] Эти записи создают доказательственный мост к операционным контекстам, связанным с Cisco, но псевдоним в справочнике — не корпоративный устав. Он может описывать роль сети, историческое операционное название, идентичность для сообщества или поддерживаемое самим оператором соглашение справочника.
Поэтому правильной аналитической единицей является поверхность управления, а не предполагаемая корпоративная группа. Эта поверхность содержит три идентичности в реестре, как минимум два публичных псевдонима, различающиеся по ASN наблюдения за маршрутизацией и снова различающиеся метаданные взаимодействия сетей. Названия важны, потому что помогают операторам и контрагентам опознавать ресурс. Записи важны, потому что дают подотчётные точки отсчёта. Действующие маршруты важны, потому что пользователи воспринимают пакеты, а не метки. Ни один из этих слоёв не обладает верховенством над остальными; у каждого своя доказательственная функция.
Это различие также предотвращает распространённую исследовательскую ошибку: использование реального технического контакта или ссылки на домен Cisco внутри материалов реестра как доказательства всей цепочки владения. Контактные данные могут показывать, кто был назначен для выполнения функции в момент ведения записи. Они не могут доказывать текущий организационный контроль за пределами объёма записи. Аналогично ссылка на сайт Cisco в записи PeeringDB помогает объяснить публичный контекст, но не раскрывает частную топологию, развёртывание продуктов или договорную ответственность.
Для анализа рисков неоднозначность — не дефект, который нужно заполнять спекуляциями. Это управленческое условие. Операторам нужна карта, в которой указано, какая организация несёт обязанность по регистрации, какая команда управляет изменениями маршрутизации, какой псевдоним следует использовать контрагентам и какой путь эскалации применяется, когда эти записи расходятся. Публичные данные доказывают, что такая карта необходима; саму частную карту они не раскрывают.
Что устанавливает поверхность реестра из трёх AS
Номер автономной системы — это глобально уникальный маршрутизационный идентификатор, а не сертификат сервиса. Записи ARIN устанавливают, что AS11017, AS32764 и AS54533 — зарегистрированные номерные ресурсы под именем CPN и меткой регистранта CSN Support Services.[1][8][15] Это существенно, потому что уникальность и фиксация передачи снижают неоднозначность в междоменной маршрутизации. Контрагентам нужны стабильные идентификаторы для политик, фильтрации, мониторинга и коммуникации при инцидентах.
Регистрация создаёт несколько практических возможностей. Она позволяет оператору анонсировать маршруты под опознаваемым ASN, описывать маршрутизационную политику во вспомогательных системах, поддерживать контакты для abuse-сообщений и технических вопросов, а также связывать авторизации источника маршрута с адресными ресурсами. Она также даёт долговечную точку отсчёта, когда меняются названия, поставщики, команды или операционные цели. Это возможности системы: реестр поддерживает координацию и подотчётность.
Регистрация не доказывает текущее использование. Обзорные снимки RIPEstat пометили AS11017 и AS32764 как анонсированные, а AS54533 — как неанонсированную в выбранный момент наблюдения.[2][9][16] Это различие показывает, почему инвентаризация не может остановиться на реестре. Зарегистрированная, но ненаблюдаемая AS может быть намеренно бездействующей, зарезервированной для будущей роли, выведенной не полностью, видимой за пределами выбранных коллекторов или затронутой временным состоянием. Публичные данные не позволяют выбрать одно из этих объяснений.
Трём записям также не следует приписывать одинаковые назначения. PeeringDB даёт ролевые свидетельства для AS11017 и AS32764, но набор источников не содержит эквивалентного описания роли для AS54533.[22][23] Было бы необоснованно делать вывод, что AS54533 — ещё одна сеть государственного сектора, ещё одна маршрутизационная лаборатория, резерв или неудачное развёртывание. Ответственный анализ сохраняет неизвестное, а не превращает общее имя AS в общую архитектуру.
Именно здесь управление реестром становится операционной работой. Кто-то должен знать, активен ли каждый ресурс, бездействует, находится в переходном состоянии или выведен; соответствуют ли этому состоянию публичные контакты и объекты маршрутизационной политики; должно ли мониторинг предупреждать о неожиданном анонсе или об исчезновении ожидаемого. Реестр — это реестр и хранитель записей. Он даёт идентификатор и подотчётные метаданные. Целевое состояние всё равно нужно сверять с действующим кодом, политикой маршрутизаторов и публичным наблюдением.
Публичные наблюдения за маршрутами и их ограничения
RIPEstat даёт полезный внешний обзор через несколько обращений к данным. Для AS11017 выбранное наблюдение за анонсированными префиксами показало шесть префиксов IPv4 и двенадцать префиксов IPv6. Ответ о статусе маршрутизации насчитал 7 168 IPv4-адресов в наблюдаемом пространстве IPv4 и тридцать шесть эквивалентов /48 в наблюдаемом пространстве IPv6, с двумя наблюдаемыми соседями.[3][4] Снимок соседей идентифицировал AS3356 и AS6939 как наблюдаемых левосторонних соседей.[6]
Для AS32764 соответствующее наблюдение показало один префикс IPv4, 199.66.188.0/24, и один префикс IPv6, 2602:f98b:10::/48. Ответ о статусе маршрутизации зафиксировал один префикс IPv4 и один префикс IPv6 и одного наблюдаемого соседа. Снимок соседей идентифицировал AS14618.[10][11][13] Для AS54533 выбранные наблюдения не показали анонсированных префиксов и наблюдаемых соседей.[17][18][20]
Эти числа не эквивалентны полной топологии. Служба маршрутизационной информации RIPE собирает данные BGP от распределённого набора коллекторов маршрутов и пиров. Она даёт исследователям ценный внешний взгляд, но размещение коллекторов, выбор пиров, время и политика влияют на то, что можно увидеть.[27] Маршрут, видимый каждому выбранному пиру RIS, не обязательно достижим из любой сети. Маршрут, отсутствующий в выбранном представлении, не обязательно отсутствует во всех частях интернета.
Наблюдения за соседями также не доказывают контракты. AS3356, AS6939 и AS14618 появляются в данных о смежности, полученных от коллекторов, для выбранного момента.[6][13] Это поддерживает утверждение о наблюдаемых отношениях путей. Это не устанавливает, является ли отношение платным транзитом, пирингом без расчётов, путём через route server, временным тестом или конфигурацией, унаследованной от другой договорённости. Коммерческие условия и частная политика находятся за пределами доказательств.
Исторические API добавляют временное измерение. Они показывают, что наблюдения коллекторов могут меняться между периодами для каждой AS.[7][14][21] История помогает аналитику определить, когда префикс впервые появился, исчез, вернулся или изменил видимость. Она всё же не устанавливает первопричину. Промежуток может отражать действия оператора, политику вышестоящей сети, охват коллекторов, обслуживание, миграцию или ошибку. Приписывать намерение по графику означало бы превращать наблюдение в вымысел.
При правильном использовании данные маршрутизации — это слой реальности. Они позволяют оператору спросить, согласуются ли публичные наблюдения с целевым состоянием. При неправильном использовании они становятся имитацией мониторинга, оценкой доступности или заявлением о клиентском опыте. Правильный вопрос не «доказывает ли публичная панель, что сеть надёжна?», а «какое расхождение между целевым состоянием и внешним наблюдением заслуживает расследования?»
Разделение ролей государственного сектора и маршрутизационной лаборатории
Названия в PeeringDB делают AS11017 и AS32764 похожими на связанные, одновременно сигнализируя о разных ролях. AS11017 указана как Cisco Public Sector Network, с метаданными избирательной политики пиринга и одним присутствием на точке обмена. AS32764 указана как CIRL, или Cisco Internet Routing Labs, и классифицирована как образовательная или исследовательская.[22][23][24] Эти различия следует сохранять, а не сводить к единой «сети Cisco».
Метка сети государственного сектора предполагает координационный контекст, в котором могут иметь значение несколько организаций, стандартов и границ закупок. Историческая публикация Cisco о государственном секторе обсуждала сотрудничество, общие стандарты и давление издержек в государственных технологиях, но она не описывала AS11017 и появилась на много лет раньше текущего наблюдения.[25] Она может объяснить, почему общая связность государственного сектора порождает вопросы управления и интеграции. Она не может доказать, что AS11017 реализует конкретную национальную инициативу, архитектуру продукта или текущую программу.
Метка маршрутизационной лаборатории предполагает иной профиль риска. Образовательная или исследовательская деятельность может требовать гибкости, контролируемых экспериментов и возможности наблюдать необычное поведение маршрутизации. Эти цели могут конфликтовать с ограничениями на изменения, уместными для производственных публичных сервисов. Однако лишь описание PeeringDB не доказывает, что на AS32764 выполняется какой-либо конкретный эксперимент, что сеть изолирована от производственных систем или что опубликованные показатели трафика отражают текущую нагрузку.[23]
Поэтому разделение ролей нужно проверять через контрольные данные. Если AS11017 используется для сервисно-ориентированной роли государственного сектора, операторам потребуются явные полномочия на изменения, маршрутизационная политика, эскалация и ожидания непрерывности. Если AS32764 используется для исследований, им потребуются границы экспериментов, условия отката и защита от непреднамеренного распространения. Если это не настоящие роли, публичные записи следует исправить, чтобы контрагенты не действовали на основе вводящего в заблуждение контекста.
AS54533 — самое сильное напоминание не переподгонять метки. Она разделяет имя CPN в реестре, но не имела видимости маршрутов в выбранных снимках и не имела эквивалентной ролевой записи PeeringDB в зафиксированном наборе источников.[15][16][17][18][19][20][21] Это может быть полностью намеренным. Данные поддерживают вопрос инвентаризации, а не обвинение: каково её утверждённое состояние жизненного цикла и какие средства контроля следует применить, если она неожиданно появится?
Данные о пиринге, смежности и транзите
Метаданные взаимодействия сетей полезны, потому что переводят идентичность из реестра в возможные точки координации. PeeringDB фиксирует одну указанную точку обмена для AS11017 и избирательную общую политику.[22][24] Это сообщает контрагентам, где сеть заявляет о своём присутствии и насколько широко она, по её словам, рассматривает взаимодействие. Это не доказывает, что конкретная двусторонняя BGP-сессия установлена, что трафик идёт или что запись точки обмена непрерывно актуальна.
Данные о соседях RIPEstat и запись PeeringDB отвечают на разные вопросы. Данные коллекторов говорят, какие смежные отношения источников или путей наблюдались. PeeringDB говорит, что сеть публично декларирует о своей идентичности, политике и присутствии на точках обмена. Согласие между ними может повысить уверенность в правдоподобности публичного представления. Расхождение — это повод для расследования, а не автоматическое доказательство того, что какой-то источник ошибочен.
Это различие важно при реагировании на отказы. Если маршрут исчезает, оператору нужно знать, исследовать ли конфигурацию источника, вышестоящую сессию, связность точки обмена, фильтрацию, проверку маршрута или охват наблюдения. Публичный справочник может дать подсказки о контактах и местоположении. Данные коллекторов могут показать последний внешне наблюдаемый путь. Ни то, ни другое не заменяет собственную телеметрию оператора, записи конфигураций, журнал изменений и договорную карту эскалации.
В наблюдаемый набор соседей AS11017 вошли AS3356 и AS6939, а у AS32764 в ограниченном снимке была AS14618.[6][13] Называть эти наблюдения правомерно. Описывать их как текущих поставщиков, законтрактованных транзитных провайдеров или гарантированные пути резервирования нельзя. Поэтому в статье они рассматриваются как данные о путях с явной границей времени и видимости.
Публичные данные о взаимодействии также несут издержки сопровождения. Записи точек обмена, метки политик, имена IRR, контактные данные и конфигурация маршрутизации могут дрейфовать независимо друг от друга. Избирательная политика может по-разному пониматься потенциальными пирами. Устаревшая запись точки обмена может направить специалиста по инцидентам в неверное место. Корректная запись в реестре при устаревших публичных метаданных пиринга может сохранить юридическую подотчётность, одновременно ухудшая операционную координацию.
Возможности, операционная надёжность и производственный результат для клиента
Поверхность CPN показывает, почему технологической журналистике нужны три отдельных утверждения.
Возможности системыкасаются того, что делают возможным компоненты и идентификаторы. Три зарегистрированных ASN могут поддерживать отдельные домены маршрутизации. Публичные наблюдения IPv4 и IPv6 показывают, что AS11017 и AS32764 использовались для анонсирования адресного пространства, видимого коллекторам RIS. Метаданные PeeringDB показывают, что как минимум две идентичности имеют публичные ролевые описания.[1][2][3][8][9][10][15][22][23] Это подтверждённые данными утверждения о возможностях.
Операционная надёжностькасается того, продолжается ли намеренное поведение под нагрузкой, при обслуживании, отказе зависимостей и человеческих ошибках. Снимок статуса маршрутизации релевантен, но недостаточен. Он не измеряет доступность приложений, время конвергенции, качество путей, потери пакетов, успешность изменений, восстановление, реакцию дежурных или согласованность достижимости между пользовательскими сетями. Публичная история может выявить наблюдаемые изменения, но не может сказать, были ли они запланированными или вредными.[4][7][11][14][18][21]
Производственный результат для клиентакасается того, чего реально достигли пользователи или организации. Набор источников не содержит ни клиентского кейса, привязанного к этим ASN, ни контролируемого бенчмарка, ни отчёта об уровне сервиса, ни результата рабочей нагрузки. Обсуждение государственного сектора — это общий контекст, а не доказательство того, что маршрут с меткой CPN снизил издержки или защитил жизненно важные услуги.[25] Метка маршрутизационной лаборатории не является доказательством успеха конкретного эксперимента.[23]
Такое разделение защищает и читателей, и операторов. Утверждения о возможностях могут быть точными, не превращаясь в маркетинг. Вопросы надёжности могут формулироваться без выдумывания инцидентов. Результаты могут оставаться неизвестными, пока не появятся подходящие доказательства. Компания может обладать технически убедительной поверхностью управления, но всё же нуждаться в существенном надзоре, интеграции, обслуживании и обработке исключений для достижения надёжных результатов.
Оно также меняет вопросы закупок и управления. Покупатель или партнёр не должен спрашивать лишь о том, есть ли у сети ASN, IPv6, присутствие на точке обмена или исследовательская метка. Следует спросить, кто поддерживает записи реестра и маршрутизации, как проверяются целевые состояния, какая телеметрия охватывает реальный сервисный путь, как эскалируются исключения и какие результаты измеряются. Публичные данные могут выявить контрольные точки; уверенность требует данных из операционных отношений.
Издержки надзора за поверхностью с несколькими идентичностями
Издержки надзора— это труд, необходимый для понимания состояния и санкционирования изменений. При трёх записях ASN и нескольких публичных псевдонимах первая задача — поддерживать авторитетную карту. Карта должна связывать идентификатор реестра, целевое операционное назначение, ответственную команду, утверждённые префиксы, записи публичных справочников, объекты маршрутизационной политики, метаданные безопасности и контакты эскалации.
Без такой карты обычные изменения становится трудно классифицировать. Отсутствие AS54533 в выбранном представлении маршрутизации может быть намеренным бездействием или проблемой. Публичные данные не могут это решить. Контролирующему нужна внутренняя запись ожидаемого состояния и владелец решения. Оповещения должны сравнивать действующее и наблюдаемое состояние с этим ожиданием, а не относиться одинаково к каждому видимому или невидимому маршруту.
Надзор также означает проверку изменений с высоким влиянием. Анонсирование префиксов, фильтры маршрутов, авторизации RPKI, сессии точек обмена и контактные записи затрагивают разные аудитории, но могут взаимодействовать. Экстренное изменение маршрута, восстанавливающее видимость, может создать несоответствие политики. Обновление контакта, выглядящее административным, может определить, сможет ли контрагент связаться с нужным человеком при abuse-сообщении или маршрутизационном событии.
Эта издержка растёт, когда названия неоднозначны. Заявка «CPN недоступна» не может быть обработана, пока сообщивший не укажет ASN, префикс, точку наблюдения и затронутый сервис. Хороший надзор заменяет неоднозначную метку ограниченным техническим объектом. Он также фиксирует неизвестное, чтобы команда не принимала публичный псевдоним за полную модель владения.
Издержки интеграции между реестрами, маршрутизацией и публичными справочниками
Издержки интеграциивозникают потому, что плоскость управления представлена в нескольких системах. ARIN фиксирует идентичность номерных ресурсов и контакты. RIPEstat показывает наблюдения коллекторов и проекции реестра. PeeringDB хранит самостоятельно поддерживаемые метаданные взаимодействия. Конфигурации маршрутизаторов, данные IRR, мониторинг и организационные записи существуют за пределами публичного набора источников.[1][5][8][12][15][19][22][23][27]
У каждой системы свой механизм обновления, семантика и задержка. Изменение реестра может не сразу появиться в проекции. Изменение на маршрутизаторе может стать видимым коллекторам до обновления публичного справочника. Псевдоним PeeringDB может оставаться узнаваемым после смены ответственной команды. Работа по интеграции — это дисциплина сверки таких представлений без предположения, что одна база управляет всеми остальными.
IPv4 и IPv6 добавляют ещё одно измерение. У AS11017 и AS32764 в выбранных наблюдениях префиксов были оба семейства протоколов, а у AS54533 — ни одного в выбранном представлении.[3][10][17] Фильтры, мониторинг, авторизации источника маршрута и тесты достижимости должны покрывать оба семейства. Рабочий процесс, проверяющий только IPv4, может сообщить об успешном изменении, оставив IPv6 сломанным или неожиданно открытым.
Интеграция также включает контрагентов. Операторы точек обмена, наблюдаемые соседи, реестры и пользователи могут по-разному идентифицировать сеть. Регламенты должны переводить названия и идентификаторы до инцидента. Иначе специалисты теряют время, доказывая, что CPN, Cisco Public Sector Network, CIRL и организация реестра относятся к пересекающимся, но не обязательно одинаковым областям.
Издержки обслуживания и дрейф жизненного цикла
Издержки обслуживания— это регулярная работа по поддержанию записей и средств контроля точными после первоначального развёртывания. Источники истории маршрутизации показывают, что наблюдаемые префиксы и видимость могут меняться на длительных периодах.[7][14][21] Некоторые изменения ожидаемы. Обязательство по обслуживанию — обеспечить, чтобы утверждённое изменение распространилось на все зависимые средства контроля и чтобы устаревшее состояние было безопасно удалено.
Контакты в реестре должны оставаться достижимыми и соответствовать ролям. Инвентаризация префиксов должна совпадать с намерениями маршрутизаторов. Фильтры и объекты маршрутов должны отслеживать выделения. Записи PeeringDB должны отражать фактическую политику и местоположения. Мониторинг должен знать, какие комбинации ASN и префиксов ожидаются. Авторизации RPKI там, где они используются, должны оставаться согласованными с действительными источниками и длинами префиксов.[26]
Бездействующие ресурсы тоже требуют обслуживания. Если AS54533 намеренно неактивна, утверждённое состояние бездействия должно включать средства контроля против несанкционированного появления, пересмотр контактов и последующий вывод или повторную активацию. Забытая ASN не бесплатна. Она может накапливать устаревшие метаданные, сбивать исследователей и контрагентов или стать видимой в условиях, которых не ожидает ни один текущий владелец.
Работа с жизненным циклом относится и к псевдонимам. Название государственного сектора или лаборатории может пережить программу, команду или цель, создавшую его. Слишком быстрое удаление знакомого названия может нарушить узнаваемость; бесконечное сохранение может вводить в заблуждение. Правильное решение зависит от требований непрерывности и должно фиксироваться. Публичные записи должны сообщать достаточно правды для координации, не притворяясь полной организационной историей.
Издержки обработки исключений
Издержки обработки исключенийпоявляются, когда наблюдаемое и целевое состояние расходятся. Дорогая часть редко заключается в том, чтобы заметить изменение числа. Она заключается в определении, является ли изменение безвредным, запланированным, вызванным извне, частично видимым или признаком отказа средств контроля.
Рассмотрим неожиданный анонс AS54533. Первая реакция не должна предполагать захват, восстановление или развёртывание. Следует проверить точный префикс, источник, охват коллекторов, состояние реестра, авторизацию источника маршрута, полномочия на изменение и контакт оператора. И наоборот, если AS11017 исчезает из подмножества коллекторов, специалисты должны отличать отзыв источника, вышестоящую фильтрацию, проверку маршрута, проблему точки обмена и ограничения коллекторов, прежде чем объявлять общетевой отказ.
Исключения пересекают границы владения. Оператор может контролировать источник, но не вышестоящую политику, инфраструктуру точки обмена, коллектор маршрутов или путь удалённого пользователя. Поэтому карте эскалации нужен технический и организационный контекст. Публичные записи реестра и PeeringDB могут помочь найти контакты, но надёжная обработка исключений требует проверенных каналов и полномочий действовать.
Издержка также когнитивна. Похожие названия подталкивают специалистов проверять не ту ASN или применять изменение, предназначенное для одной роли, к другой. Исследовательская сеть может допускать эксперимент, неприемлемый на пути публичного сервиса. Бездействующий ресурс может требовать оповещения при любой видимости, тогда как активному нужны пороги на основе ожидаемых префиксов и соседей. Отношение ко всем трём записям как к одной недифференцированной сети повышает вероятность быстрой, но неверной реакции.
Точность реестра, RPKI и метаданные безопасности
Руководство ARIN по RPKI объясняет, как держатели ресурсов могут создавать авторизации источника маршрута и как операторы могут использовать проверку источника маршрута.[26] Эта система связывает полномочия на номерные ресурсы с метаданными безопасности маршрутизации. Она не устраняет операционную ответственность. Авторизации требуют точного выбора источника и длины префикса, маршрутизаторам нужна явная политика проверки, а исключения требуют контролируемой обработки.
Здесь не делается утверждение о покрытии ROA, специфичном для CPN. Зафиксированный набор данных устанавливает общую систему и три записи реестра, но не даёт полного проверенного перечня авторизаций источника маршрута CPN. На этом основании было бы безответственно называть поверхность защищённой или незащищённой.
Важное различие — между точностью идентичности и действительностью маршрута. Корректный контакт ARIN не делает маршрут действительным. Действительная ROA не доказывает, что маршрут доступен или производителен. Маршрут, наблюдаемый коллекторами, не доказывает, что источник был авторизован. Эти средства контроля дополняют друг друга, поскольку отвечают на разные вопросы.
Метаданные безопасности также имеют требования непрерывности. Ключи, сертификаты, ролевые учётные записи, владение контактами и кэши проверки могут истекать или становиться недоступными. Конфигурация может оставаться технически корректной, пока уполномоченные на её поддержку люди сменились. Процедуры восстановления поэтому должны охватывать и состояние маршрутизации, и полномочия управления.
Для поверхности из трёх AS минимальный ответственный шаблон — намерение по каждому ресурсу. Каждая ASN должна иметь задокументированное ожидаемое состояние, утверждённые источники и префиксы, политику метаданных безопасности, владельца контакта и дату пересмотра. Общие названия могут упрощать обнаружение, но не должны заменять контроль, специфичный для ресурса.
Реестр режимов отказов
Следующий реестр описывает правдоподобные классы отказов и шаги проверки. Это не утверждение о том, что какое-либо событие произошло в сети с меткой CPN.
1. Дрейф контактов в реестре
Указанный технический, маршрутизационный или abuse-контакт может стать недостижимым, пока ASN остаётся корректно зарегистрированной. Периодически проверяйте назначенные каналы, сохраняйте ролевые альтернативы и фиксируйте, кто отвечает за исправления. Публичная точность — часть готовности к инцидентам, а не канцелярская полировка.
2. Схлопывание идентичности справочника и реестра
Специалист может считать CPN, CSN Support Services, Cisco Public Sector Network и CIRL взаимозаменяемыми юридическими названиями. Требуйте, чтобы заявки и регламенты указывали точный ASN и источник записи. Эскалируйте нерешённое владение, а не заполняйте его умозаключениями.
3. Изменение не той AS
Похожие метки могут привести к тому, что изменение маршрута, фильтра или мониторинга будет нацелено на неверную ASN. Используйте перекрёстную проверку, которая одновременно сверяет ASN, семейство префиксов, целевое назначение и владельца изменения. Корректная команда против неверной идентичности — всё равно отказ средств контроля.
4. Исчезает ожидаемо активный маршрут
Ожидаемо видимый префикс AS11017 или AS32764 может пропасть из выбранных коллекторов. Сравните несколько точек наблюдения, телеметрию источника и статус вышестоящей сети, прежде чем объявлять масштабную потерю. Сохраняйте различие между внешней видимостью и сквозным сервисом.
5. Появляется ожидаемо бездействующая ASN
ASN, считавшаяся бездействующей, может начать анонсировать префикс. Проверьте, одобрено ли появление, какой префикс задействован и соответствуют ли метаданные безопасности. Любая автоматизация должна предупреждать и удерживать, а не автоматически подавлять или легитимизировать маршрут.
6. Частичная видимость коллекторов
Маршрут может быть виден одним пирам RIS и отсутствовать у других из-за политики или топологии. Избегайте бинарных глобальных выводов из частичного представления. Соотносите данные коллекторов с точками наблюдения, релевантными для реальных пользователей.
7. Сбой паритета IPv4/IPv6
Операционное изменение может успешно пройти для IPv4 и не пройти для IPv6 или наоборот. Ведите отдельные инвентаризации, фильтры, тесты и оповещения. Не выводите непрерывность dual-stack из статуса маршрута одного протокола.
8. Дрейф инвентаризации префиксов
Утверждённая инвентаризация источников может разойтись с наблюдаемыми префиксами после миграции или деагрегации. Сверяйте выделения реестра, намерения маршрутизации, метаданные безопасности и внешние наблюдения. Рассматривайте необъяснимые лишние и отсутствующие префиксы как разные классы исключений.
9. Несоответствие политики длины префикса
Более специфичный маршрут может быть операционно намеренным, но отклонён проверкой или фильтрами. Проверяйте авторизованные максимальные длины и политику контрагента до изменения. Экстренные исключения требуют срока действия и пересмотра, чтобы временная широта не стала постоянной.
10. Отставание авторизации источника маршрута
Маршрутизация может измениться до готовности соответствующих метаданных безопасности, что вызывает недействительные или отклонённые маршруты. Синхронизируйте изменения авторизаций и маршрутизации с контрольными точками проверки. Откат должен восстанавливать оба слоя, а не только конфигурацию маршрутизатора.
11. Устаревший IRR или объект политики
Метка AS-CPN или связанные данные маршрутизационной политики могут не совпадать с текущими намерениями источника. Контрагенты могут строить фильтры на устаревших объектах. Назначьте владельца для каждого опубликованного представления политики и сверяйте его с утверждённым состоянием.
12. Дрейф точки обмена в PeeringDB
Указанное присутствие на точке обмена может остаться после смены сессии или порта. Специалисты по инцидентам и потенциальные пиры могут следовать устаревшей записи. Проверяйте публичные местоположения и поля политики в рамках пересмотров жизненного цикла взаимодействия.
13. Неверная классификация наблюдаемого соседа
Сосед, полученный от коллектора, может быть описан как поставщик или законтрактованный пир без доказательств. Держите поля наблюдения и коммерческих отношений раздельно. Договорные утверждения требуют договорного или первичного подтверждения, а не только BGP-смежности.
14. Утечка границы между исследованием и сервисом
Если роль маршрутизационной лаборатории и сервисная роль используют общий инструментарий, эксперимент может затронуть более ограниченную среду. Определите границы экспорта маршрутов, адресов, доступа и изменений. Публичный псевдоним не доказывает наличие таких защит; он лишь обозначает вопрос.
15. Чрезмерность экстренной политики
При потере достижимости оператор может расширить фильтры или анонсы за пределы намеченного объёма. Требуйте названные полномочия, ограниченное изменение, проверку телеметрии и срок действия. Давление восстановления не должно стирать ограничения, специфичные для ресурса.
16. Коллизия названий в мониторинге
Панели могут агрегировать все объекты с меткой CPN и скрывать, какая ASN изменилась. Привязывайте ключевые оповещения к неизменяемым идентификаторам и префиксам, а псевдонимы используйте как контекст. Операторы должны иметь возможность проследить каждое оповещение до точного наблюдения.
17. Несовпадение времени наблюдения
Снимки реестра, PeeringDB и RIS могут собираться в разное время и выглядеть противоречивыми. Фиксируйте временные метки и задержку обновления. Более позднее состояние не должно использоваться для переписывания того, что фактически показывал более ранний источник.
18. Неполная передача владения
Переход команды или поставщика может передать доступ к маршрутизаторам, а реестр, справочник или учётные данные безопасности останутся у прежнего персонала. Используйте контрольный список передачи, охватывающий технический контроль, публичные контакты, ключи, документацию и полномочия эскалации.
19. Тупик abuse-контакта
Внешний заявитель может обратиться по устаревшему или неконтролируемому адресу. Проверяйте abuse-каналы независимо от внутренней эскалации. Определите, как сообщения аутентифицируются, сортируются и привязываются к правильной ASN, не раскрывая частную архитектуру.
20. Общая зависимость, скрытая несколькими ASN
Три идентичности могут выглядеть устойчивыми, полагаясь на один вышестоящий канал, объект, систему доступа или оператора. Составьте карту общих зависимостей, прежде чем заявлять о разделении. Разнообразие ASN — свойство идентификатора, а не доказательство физической или организационной избыточности.
21. Состояние восстановления не сохраняется
Рабочая конфигурация может быть восстановлена вручную без обновления долговечного источника истины. Следующее развёртывание может вернуть ошибку. Восстановление должно включать сохранение конфигурации, сверку записей и тест, переживающий обычную автоматизацию.
22. Публичное описание переживает операционную роль
Метка государственного сектора или лаборатории может остаться после смены реального назначения. Контрагенты тогда принимают решения по устаревшему контексту. Пересматривайте псевдонимы и описания с той же серьёзностью, что и маршрутизационные контакты.
23. Видимость принята за действительность
Маршрут, видимый многим коллекторам, всё же может быть непреднамеренным или неверно авторизованным. Сочетайте наблюдение с намерением источника и метаданными безопасности. Популярная видимость — свидетельство распространения, а не легитимности.
24. Отсутствие видимости принято за вывод из эксплуатации
Ненаблюдаемая ASN может оставаться зарезервированной, использоваться частным образом, быть видимой в другом месте или временно отозванной. Не удаляйте записи и средства контроля лишь потому, что один сервис данных не показывает маршрут. Требуйте явных полномочий жизненного цикла.
Координация жизненного цикла и риск привязки к поставщику
Сетевая привязка не ограничивается оборудованием или коммерческими контрактами. Она может возникать из накопленной идентичности, политик и операционных знаний. Команда может знать, что определённый псевдоним соответствует конкретной ASN, что один префикс ожидается только во время события или что контрагенту требуется особый фильтр. Если эти знания существуют только в памяти отдельных людей, смена персонала или поставщиков становится рискованной.
Поверхность CPN из трёх AS делает такую зависимость видимой. ARIN, RIPEstat и PeeringDB используют стабильные идентификаторы, но их семантика различается.[1][8][15][22][23][27] Организация, автоматизирующая одно представление без сохранения остальных, может оказаться привязанной к хрупкому рабочему процессу. Сменный оператор может унаследовать доступ к маршрутизаторам, но не обоснование бездействующего ресурса, публичного псевдонима или исключения.
Снижение привязки требует переносимых доказательств. Полезная единица — досье ресурса, содержащее идентичность, целевое назначение, утверждённые префиксы, публичные представления, политику безопасности, зависимости, тесты, условия отката и ответственных владельцев. Досье должно отличать факты, скопированные из внешних систем, от внутренних решений. Оно также должно указывать, когда данные проверялись в последний раз.
Решения жизненного цикла нуждаются в критериях выхода. Если ASN выводится, какие наблюдения подтверждают отзыв, какие публичные записи остаются для непрерывности и когда можно отозвать учётные данные? Если роль перемещается, какие контрагенты и системы нужно обновить? Если лабораторная идентичность становится значимой для производства, какие средства управления надёжностью и управлением нужно добавить, прежде чем пользователи начнут зависеть от неё?
Такая дисциплина рассматривает номерные ресурсы как операционные активы, ценность которых зависит от точных записей и поддерживаемых работающих систем. Она избегает двух противоположных ошибок: предположения, что реестр сам гарантирует работу, и отношения к регистрации как к несущественной, потому что важны только пакеты. Пакетам нужны уникальные идентичности, подотчётные изменения и восстанавливаемый контроль.
Практическая система оценки
Рецензенту, оценивающему поверхность CPN, следует начать с шести доказательственных вопросов.
Во-первых,идентичность: есть ли задокументированная карта соответствия точного ASN, метки регистранта, псевдонимов и ответственных команд? Публичные источники устанавливают идентификаторы, но намеренно ограниченно оставляют юридические и организационные границы.[1][8][15][22][23]
Во-вторых,целевое состояние: ожидается ли, что каждая ASN активна, бездействует, находится в переходном состоянии или выведена, и какие префиксы и протоколы ей принадлежат? Внешние наблюдения дают точку сравнения, а не ответ.[2][3][9][10][16][17]
В-третьих,действующее состояние: что показывают телеметрия оператора, коллекторы маршрутов и зонды, релевантные пользователям? Данные RIS ценны, потому что наблюдают публичную систему маршрутизации с нескольких коллекторов, но остаются частичными.[4][6][11][13][18][20][27]
В-четвёртых,безопасность и политика: согласованы ли авторизации источника маршрута, фильтры и публичные записи маршрутизационной политики с утверждённым намерением? Общее руководство RPKI объясняет механизм контроля, тогда как уверенность по конкретному ресурсу требует проверенной инвентаризации.[26]
В-пятых,непрерывность: может ли другая уполномоченная команда восстановить работу, контакты и публичные записи без зависимости от недокументированных знаний? Исторические данные показывают, почему изменения состояния должны оставаться объяснимыми во времени.[7][14][21]
В-шестых,результат: какой результат для пользователя или сервиса фактически измеряется? Ни запись реестра, ни публичный псевдоним, ни наблюдаемый маршрут, ни общая статья о технологиях государственного сектора не устанавливают производственный результат для клиента.[24][25] Заявления о результатах требуют прямых данных о рабочей нагрузке, сервисе или заинтересованных сторонах.
Зрелый ответ часто будет содержать неопределённость. Это предпочтительнее ложной точности. Цель системы — превратить неопределённость в названную работу по проверке: идентифицировать ресурс, сравнить целевое и наблюдаемое состояние, проверить контроль, зафиксировать владельца и сохранить путь восстановления.
Изображение — это контекст, а не доказательство о сети
На главной фотографии показано здание 10 штаб-квартиры Cisco в Сан-Хосе. Она используется, потому что публичные данные справочника дают двум записям с номерами CPN псевдонимы, связанные с Cisco. Изображение не показывает CPN, CSN Support Services, AS11017, AS32764, AS54533, точку обмена трафиком, BGP-сессию, маршрутизационную лабораторию, сервис государственного сектора, частную инфраструктуру, средства безопасности, инцидент или измеренную производительность. Его нельзя читать как доказательство того, что изображённое здание размещает или эксплуатирует какой-либо ресурс, обсуждаемый здесь.
Заключение
Публичная технологическая история CPN — не простой корпоративный профиль. Это поверхность управления из трёх AS, чьи идентичности в реестре, публичные псевдонимы, видимость маршрутов и метаданные взаимодействия не складываются в один неоспоримый организационный сюжет. ARIN фиксирует AS11017, AS32764 и AS54533 под одним именем CPN и меткой регистранта CSN Support Services. PeeringDB даёт двум из них ролевые описания, связанные с Cisco. RIPEstat наблюдал две как анонсированные и одну как неанонсированную в выбранное время.[1][8][15][22][23][2][9][16]
Этих данных достаточно для строгого операционного анализа. Они показывают, почему записи номерных ресурсов должны быть точными, почему действующие маршруты важнее названий как доказательство работы и почему публичное наблюдение всё равно требует явной границы видимости. Они также показывают, что надёжный сервис не создаётся одними идентификаторами. Надзор, интеграция, обслуживание и обработка исключений связывают реестр с работающей сетью.
Поэтому самый защитимый вывод ограничен. CPN имеет реальное и технически значимое соответствие в справочнике через поверхности ASN, маршрутизации, пиринга и непрерывности. Публичные данные поддерживают анализ этих средств контроля и их издержек. Они не поддерживают утверждения о частной архитектуре, всеобщей надёжности, клиентских результатах, юридическом владении за пределами записей или назначении каждой ASN. Сохранение этих границ делает материал более операционно полезным, а не менее.
Источники
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров