
- Существуют различные схемы сетевой архитектуры: одноранговые (Peer-to-Peer), клиент-серверные и гибридные модели, каждая из которых адаптирована под конкретные потребности — безопасность, масштабируемость или экономическую эффективность.
- Существует несколько лучших практик для обеспечения безопасной сетевой архитектуры, включая сегментацию сети, многофакторную аутентификацию и роль ИИ в повышении безопасности, производительности и адаптивности к современным вызовам.
Определение и различные типы сетевой архитектуры
Сетевая архитектура служит планом того, как устройства, сервисы и протоколы взаимодействуют для создания эффективных и безопасных систем связи. Эта структурная и логическая схема обеспечивает совместное использование ресурсов и поток данных между компонентами — от традиционных настольных клиентов до современных устройств Интернета вещей (IoT).
Читайте также:Что такое системная сетевая архитектура (SNA)?
Например, базовая сетевая архитектура может включать несколько взаимосвязанных устройств, обменивающихся данными через маршрутизаторы и коммутаторы. Такая структура развивается для удовлетворения различных потребностей — от подключения удалённых офисов до размещения приложений на масштабируемых облачных платформах.
Сетевая архитектура варьируется в зависимости от назначения. Офисная сеть требует схемы, ориентированной на эффективность и безопасность, а глобальная сеть (WAN) — на масштабируемость и скорость. Кроме того, по мере развития технологий архитектуры должны учитывать новые требования: интеграцию IoT, мобильную связь и процессы на основе ИИ. Такая гибкость позволяет каждой конфигурации решать конкретные задачи — задержки, потребности в пропускной способности и управление рисками, помогая организациям эффективно достигать операционных целей.
Компоненты сетевой архитектуры
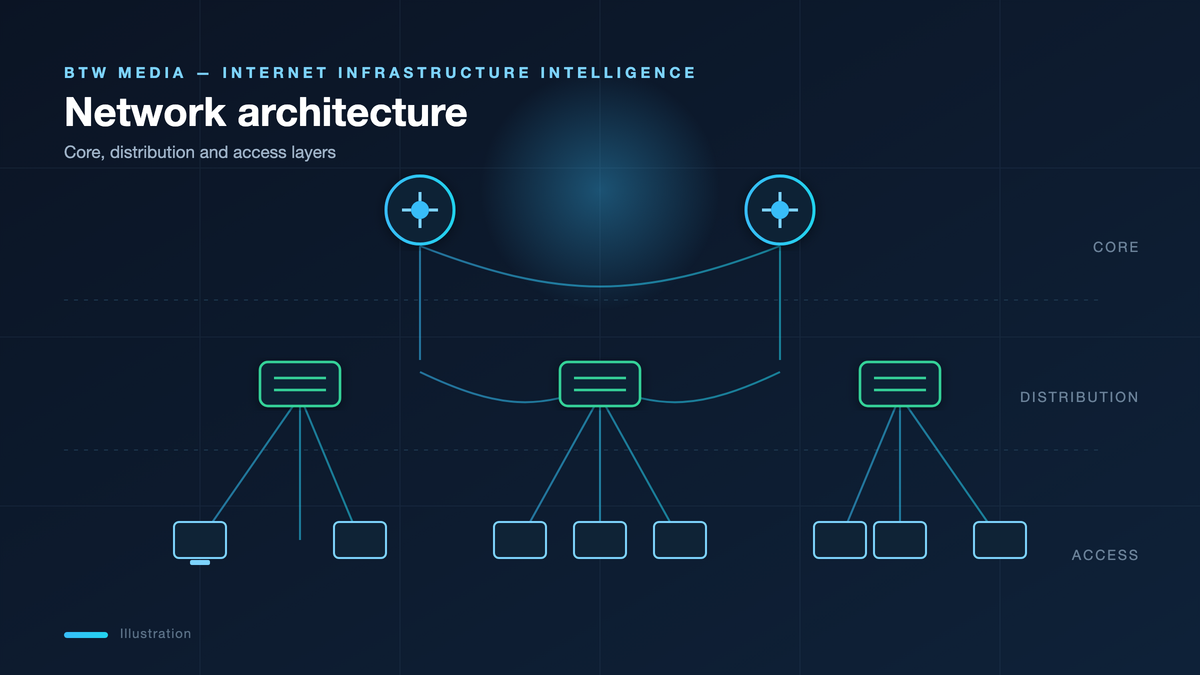
Основа любой сетевой архитектуры — её компоненты, каждый из которых играет решающую роль в общей функциональности и производительности сети:
Читайте также:Сетевая архитектура и топология сети: в чём разница?
Топология сети
Это физическое или логическое расположение устройств в сети. Выбор топологии существенно влияет на производительность, стоимость и масштабируемость сети:
- Звезда:централизованная топология, в которой все узлы подключены к единому центральному концентратору или коммутатору. Её ценят за простоту и удобство управления, но при отказе центрального узла возникает единая точка отказа.
- Ячеистая топология:каждый узел соединяется с каждым другим, что обеспечивает резервирование, но требует больших затрат из-за обширной кабельной инфраструктуры. Такая топология гарантирует высокую надёжность, поскольку данные могут идти до цели несколькими путями.
- Шинная топология:единый кабель, к которому подключены все узлы. Простая, но с ограничениями по масштабируемости и производительности при росте сети.
Читайте также:Руководство для начинающих по сетевой архитектуре и её компонентам
Клиенты и серверы
В этой модели клиенты запрашивают услуги, а серверы предоставляют ресурсы — хранение файлов или размещение приложений. Такая модель обеспечивает масштабируемую и управляемую работу сети.
Маршрутизаторы и коммутаторы
Эти устройства маршрутизируют и управляют трафиком, обеспечивая эффективную передачу данных:
- Маршрутизаторы:направляют трафик между разными сетями, обеспечивая подключение к интернету и сегментацию внутренней сети. Они управляют потоком данных, отправляя пакеты по наиболее эффективным маршрутам.
- Коммутаторы:работают внутри одной сети, управляя трафиком и повышая эффективность за счёт поддержки нескольких одновременных потоков данных.
Протоколы
Это правила, определяющие, как данные передаются по сетям, включая:
- HTTP/HTTPS:для доступа к веб-ресурсам.
- DHCP:автоматизирует настройку сети, назначая IP-адреса.
- DNS:преобразует доменные имена в IP-адреса, делая возможной навигацию в интернете.
Среда передачи
Определяет, как передаются данные:
- Проводные среды:
- Ethernet:известен своей надёжностью в проводных офисных сетях.
- Оптоволокно:обеспечивает высокую пропускную способность и низкую задержку, идеально для магистральных сетей.
- Беспроводные среды:
- Wi-Fi:повсеместно используется благодаря удобству в мобильных и домашних условиях.
- Сотовые сети:необходимы для мобильной связи и развиваются вместе с технологиями вроде 5G.
Каждый из этих компонентов вносит вклад в проектирование и эффективность сетей, обеспечивая плавную и безопасную передачу данных из одной точки в другую. Однако, поскольку нет проверяемых источников для конкретных цитат, я скорректировал содержание, сосредоточившись на общих наблюдениях, а не на приписывании утверждений конкретным лицам.
Типы сетевых архитектур
Сетевые архитектуры проектируются с учётом конкретных операционных, защитных и масштабируемых требований. Вот наиболее распространённые типы:
Одноранговая сеть (P2P):в такой сети каждый узел выступает одновременно и клиентом, и сервером, что делает её идеальной для небольших конфигураций — домашних сетей или платформ для обмена файлами. Эта децентрализованная модель способствует равноправному участию устройств, что особенно полезно для приложений, требующих прямого взаимодействия и совместного использования ресурсов, например совместных проектов или игровых P2P-сетей. СогласноотчётуBlockchain Council, P2P-сети обеспечивают преимущества в надёжности, приватности и масштабируемости благодаря своему распределённому характеру.
Клиент-серверная архитектура:централизованный сервер управляет ресурсами и обрабатывает запросы клиентов. Такая модель преобладает в корпоративной среде, где первостепенное значение имеют контроль, безопасность и эффективность. Централизованное управление данными позволяет организациям повышать безопасность, управлять правами доступа и эффективнее масштабировать сервисы. Хотя преимущества централизованного управления включают улучшенную защиту данных и масштабируемость, существует также вероятность узких мест из-за зависимости от сервера.
Гибридная архитектура:сочетая элементы P2P и клиент-серверной моделей, гибридные архитектуры обеспечивают гибкость и особенно полезны в сценариях IoT, где часть обработки данных может выполняться локально на периферии, снижая задержки и использование пропускной способности. Гибридные модели, такие как периферийные вычисления, балансируют между централизованным контролем и децентрализованной эффективностью, что делает их подходящими для приложений, требующих одновременно масштабируемости и локальной вычислительной мощности.
Облачная архитектура:использует облачные сервисы для предоставления масштабируемых и гибких сетевых решений, позволяя компаниям динамически регулировать ресурсы в зависимости от спроса. Это особенно выгодно для стартапов и глобальных корпораций, которым нужен доступ к данным и сервисам из любой точки.В исследовании IBMговорится: «Гибридная облачная архитектура — это среда, объединяющая локальные, частные облака, публичные облака ипериферийныевычисления для создания единой гибкой управляемойИТ-инфраструктуры».
«Гибридная облачная архитектура — это среда, объединяющая локальные, частные облака, публичные облака и периферийные вычисления для создания единой гибкой управляемой ИТ-инфраструктуры».
IBM
Одноранговая и клиент-серверная архитектуры:
- Наглядное сравнение:при визуальном сравнении видно, что P2P-системы, как правило, более экономичны для небольших конфигураций, поскольку не требуют выделенного сервера, но им может не хватать централизованного контроля и безопасности. С другой стороны, клиент-серверные архитектуры обеспечивают более высокую производительность и безопасность за счёт централизованного управления данными, но при более высоких затратах на инфраструктуру. Выбор между этими моделями часто зависит от конкретных потребностей организации — уровня контроля над данными, требований к масштабируемости и бюджетных ограничений.
- Безопасность и масштабируемость:P2P-сети могут испытывать проблемы с безопасностью из-за отсутствия центрального органа, хотя они отлично масштабируются, поскольку каждый новый узел может увеличивать ёмкость сети. В отличие от них клиент-серверные сети масштабируются за счёт дополнительных серверов, но требуют значительных вложений в инфраструктуру и управление.
Выбор сетевой архитектуры, таким образом, зависит от баланса этих факторов для удовлетворения конкретных потребностей приложения или бизнес-среды.
Читайте также:Как выбрать правильную сетевую архитектуру для вашей организации
Как ИИ меняет традиционные сетевые архитектуры
Искусственный интеллект революционизирует проектирование сетей, переводя системы от реактивного к проактивному управлению. Ключевые инновации включают:
- Автоматизация:алгоритмы ИИ обеспечивают автоматическую настройку и оптимизацию, сводя к минимуму вмешательство человека и снижая число ошибок. Автоматизация распространяется и на рутинные задачи обслуживания — обновление ПО и распределение пропускной способности, которые традиционно требуют больших трудозатрат.
- Прогнозное обслуживание:анализируя модели использования, ИИ может прогнозировать потенциальные проблемы, позволяя действовать на опережение и сокращая простои. Например, системы на основе ИИ могут выявлять отказывающие аппаратные компоненты по тенденциям производительности и планировать замену до полного отказа.
- Повышенная безопасность:модели машинного обучения обнаруживают аномалии в реальном времени, выявляя такие угрозы, как несанкционированный доступ или необычные паттерны трафика. Эти системы постоянно адаптируются к меняющимся угрозам, обеспечивая динамичную защиту от кибератак.
Читайте также:Как ИИ меняет традиционные сетевые архитектуры
Примеры из практики
Телекоммуникационные компании теперь полагаются на контроллеры на основе ИИ для оптимизации распределения пропускной способности и выявления уязвимостей до того, как произойдут инциденты. ИИ также улучшает аварийное восстановление, прогнозируя сбои систем и запуская протоколы переключения на резерв. Кроме того, финансовые учреждения используют ИИ для мониторинга сетей на предмет мошенничества, обеспечивая безопасность чувствительных транзакций.
Лучшие практики безопасной сетевой архитектуры
Безопасность — краеугольный камень любой надёжной сетевой архитектуры. Применяйте эти стратегии для максимальной защиты:
Сегментация сети
Разделите сеть на изолированные сегменты, чтобы ограничить последствия утечек.Сегментация сети подразумевает разбиение более широкой сети на меньшие управляемые подсети или сегменты. Эта практика является основополагающей в кибербезопасности, поскольку помогает сдерживать угрозы, ограничивая их распространение по всей сети. Сегментируя сети, организации могут изолировать чувствительные данные (например, финансовые записи) от менее критичных потоков, таких как обычный пользовательский трафик. Такая изоляция гарантирует, что в случае утечки ущерб будет ограничен конкретным сегментом, снижая общее воздействие. Например, если злоумышленник получит доступ к сегменту, предназначенному для общих административных задач, он не получит автоматически доступ к финансовым системам, где хранятся такие чувствительные данные, как данные кредитных карт или зарплатные ведомости. Сегментация не только способствует безопасности, но и может повысить производительность сети за счёт сокращения ненужного трафика между сегментами. Согласноисследованию Cisco, сегментация сети может значительно повысить соответствие требованиям безопасности, сокращая число систем, требующих строгой защиты, что упрощает аудит и снижает затраты на соответствие.
Многофакторная аутентификация (MFA)
Усильте процессы проверки пользователей, чтобы снизить риск несанкционированного доступа.Многофакторная аутентификация (MFA) — это система безопасности, которая требует более одного способа проверки для предоставления доступа к ресурсам. Обычно она сочетает то, что пользователь знает (например, пароль), то, чем пользователь владеет (например, смартфон для получения кода), и то, чем пользователь является (например, отпечаток пальца или распознавание лица). MFA добавляет дополнительный уровень безопасности, критически важный в современной цифровой среде, где однофакторная аутентификация (например, только пароль) уже недостаточна против сложных кибератак. Внедряя MFA, организации могут значительно снизить вероятность несанкционированного доступа, поскольку злоумышленнику придётся скомпрометировать несколько факторов аутентификации одновременно. Этот метод не только защищает от внешних угроз, но и снижает риски кражи паролей и фишинговых атак. Исследование Google об эффективности MFA показало, что она может блокировать до 100% автоматизированных ботов, 96% массовых фишинговых атак и 76% целевых атак, что делает MFA важнейшим компонентом современных стратегий кибербезопасности.
Читайте также:Всё, что нужно знать об инфраструктуре открытых ключей ресурсов (RPKI)
Регулярные обновления и исправления
Своевременно закрывайте уязвимости, обновляя программное и аппаратное обеспечение.Поддержание ПО и оборудования в актуальном состоянии — основополагающий аспект гигиены кибербезопасности. Киберпреступники часто эксплуатируют известные уязвимости в устаревших системах, что может приводить к серьёзным инцидентам. Регулярные обновления и исправления закрывают эти уязвимости, устраняя бреши в безопасности, которые могут использовать злоумышленники. Эта практика включает не только обновление операционных систем и приложений, но и обновление прошивки сетевых устройств, таких как маршрутизаторы и коммутаторы. Своевременное обновление критически важно: как только уязвимость становится известной, до появления эксплойта в открытом доступе или продажи в даркнете — вопрос времени. Например, атака вымогателя WannaCry в 2017 году использовала системы, которые не были обновлены исправлением, выпущенным Microsoft за несколько месяцев до этого. Поэтому у организаций должна быть проактивная политика обновлений, а по возможности — автоматизация, чтобы минимизировать подверженность киберугрозам.
Архитектура нулевого доверия
Проверяйте каждый запрос независимо от его происхождения, чтобы предотвратить внутренние угрозы.Архитектура нулевого доверия (Zero Trust) — это концепция безопасности, которая принципиально меняет подход организаций к сетевой безопасности. Вместо доверия пользователям и устройствам внутри периметра сети по умолчанию Zero Trust исходит из того, что взлом уже возможен, и проверяет каждую транзакцию как исходящую из недоверенного источника. Эта модель требует постоянной проверки личности каждого пользователя и состояния безопасности каждого устройства, запрашивающего доступ к ресурсам. Внедряя Zero Trust, организации могут эффективно бороться с внутренними угрозами — как намеренными, так и случайными, — предоставляя доступ на основе строгой проверки личности, проверки состояния устройства и таких контекстных факторов, как местоположение или время доступа. Этот подход смещает фокус безопасности с периметра на идентичность, значительно снижая риск горизонтального перемещения злоумышленников внутри сети. Согласноотчёту Forrester, организации, внедрившие Zero Trust, добились сокращения утечек данных и улучшения общего уровня безопасности за счёт постоянной проверки каждого пользователя и устройства, повышая устойчивость к внешним и внутренним угрозам.
Читайте также:Влияние сетевой архитектуры на безопасность и управление данными
Будущее сетевой архитектуры в эпоху связности
В этом обзоре сетевой архитектуры мы прошли путь от базовых определений до сложных практик, определяющих современные сети. От фундаментальных компонентов — топологии сети, клиентов, серверов, маршрутизаторов и коммутаторов — до множества типов архитектур, таких как P2P и клиент-серверная, мы увидели, как развивались сети. Появление ИИ в изменении этих архитектур указывает на сдвиг к более адаптивным, самовосстанавливающимся сетям, способным к динамическому управлению трафиком и усилению безопасности.
Практические применения продемонстрировали практическую значимость и преимущества, а лучшие практики — сегментация сети, многофакторная аутентификация, регулярные обновления и внедрение моделей Zero Trust — подчеркнули важность безопасности в проектировании сетей.
Заглядывая вперёд, будущее сетевой архитектуры будет ещё теснее связано с технологическим прогрессом. Интеграция ИИ, машинного обучения и устройств IoT ещё больше усложнит, но и обогатит сетевые среды, требуя архитектур, которые не только безопасны, но и высокоустойчивы и масштабируемы. По мере роста сложности сетей с появлением 5G, периферийных вычислений и других технологий обсуждаемые здесь принципы останутся актуальными. Однако их придётся постоянно адаптировать для решения новых задач и использования открывающихся возможностей.
Таким образом, сетевая архитектура — это не статичная область, а сфера, которая развивается вместе с технологическими инновациями и меняющимся ландшафтом безопасности. Ключ к успеху в этой области — постоянное стремление учиться, адаптироваться и внедрять новое. Организации должны балансировать между стремлением к связности и скорости и не менее важной потребностью в безопасности и конфиденциальности. Это позволит их сетевым архитектурам не только поддерживать текущие операции, но и прокладывать путь к будущей технологической интеграции, сохраняя конкурентоспособность, безопасность и устремлённость в будущее во всё более взаимосвязанном мире.
Сетевая архитектура — это план того, как устройства, сервисы и протоколы взаимодействуют в сети для обеспечения эффективной и безопасной связи. Она важна, поскольку определяет, как данные передаются и управляются, влияя на производительность, безопасность и масштабируемость сетевых операций.
В статье рассматриваются три основных типа сетевых топологий: «звезда» (центральный концентратор с подключёнными к нему узлами), «ячеистая» (каждый узел соединяется с каждым другим для резервирования) и «шина» (один кабель, к которому подключаются все узлы, с ограничениями по масштабируемости).
ИИ меняет сетевую архитектуру, внедряя автоматизацию настройки и оптимизации, прогнозное обслуживание для предвидения и устранения проблем, а также повышенную безопасность за счёт обнаружения аномалий в реальном времени и адаптации к меняющимся угрозам.
Ключевые практики включают сегментацию сети для ограничения последствий утечек, многофакторную аутентификацию (MFA) для повышения безопасности доступа, регулярные обновления и исправления для устранения уязвимостей, а также внедрение модели Zero Trust, при которой проверяется каждый запрос доступа.
В P2P-сетях каждый узел может выступать и клиентом, и сервером, что делает их идеальными для небольших конфигураций или обмена файлами; они экономичны, но могут иметь меньше централизованного контроля и безопасности. Клиент-серверные конфигурации централизуют управление данными на серверах, обеспечивая более высокую производительность и безопасность, но при более высоких затратах и требованиях к инфраструктуре; они подходят для корпоративной среды.