
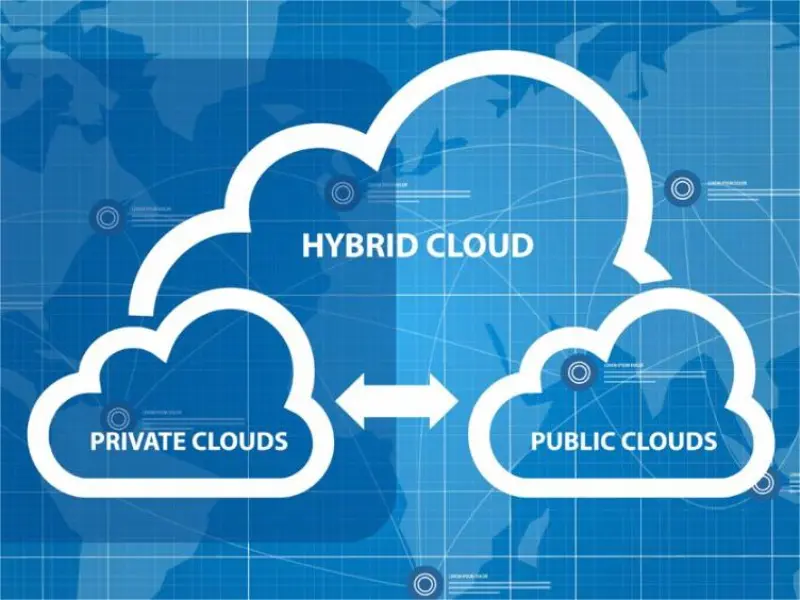
- Гибридная облачная архитектура — это среда, объединяющая локальные конфигурации, частное облако, публичное облако и периферийные вычисления для создания единой, гибкой и управляемой ИТ-инфраструктуры.
- Как архитектурная модель гибридное облако играет ключевую роль в цифровой трансформации, предоставляя компаниям гибкий, переносимый и экономичный способ её достижения.
- С ростом популярности коммерческих облачных вычислений и растущей потребностью в цифровой трансформации компании обращаются к гибридным облачным решениям, чтобы контролировать затраты и повышать общую гибкость.
Как работает гибридная облачная архитектура?
Гибридная облачная архитектура — это среда, объединяющая локальные конфигурации, частное облако, публичное облако и периферийные вычисления для создания единой, гибкой и управляемой ИТ-инфраструктуры.
Как архитектурная модель гибридное облако играет ключевую роль в цифровой трансформации, предоставляя компаниям гибкий, переносимый и экономичный способ модернизации существующих приложений, развёртывания данных и выполнения рабочих нагрузок в нескольких вычислительных средах.
Гибридные облачные архитектуры сложны и зависят от потребностей и сценариев использования каждой компании. Хотя универсального подхода к построению гибридной облачной инфраструктуры не существует, все они объединяют гибридные вычислительные среды (локальные и внешние), в том числе:
Локальная среда («Local»): традиционная форма вычислений, при которой организация управляет и эксплуатирует вычислительные ресурсы, сети, хранилища и программное обеспечение на собственном оборудовании и серверах, расположенных в её физическом месте, например в офисном здании или локальном центре обработки данных.
Среда частного облака: облачная вычислительная среда, в которой все ресурсы изолированы и используются исключительно одной организацией. Частные облака сочетают многие преимущества облачных вычислений с безопасностью и контролем локальной ИТ-инфраструктуры.
Среда публичного облака: тип облачных вычислений, размещаемый сторонним поставщиком облачных услуг (CSP), например Amazon Web Services (AWS), Microsoft Azure, IBM Cloud или Google Cloud. Эти поставщики публичных облачных услуг размещают ресурсы публичного облака, такие как отдельные виртуальные машины (VM) и другие облачные сервисы, в публичном интернете по модели оплаты по мере использования.
Многие средние компании используют более одного из них, а большинство крупных компаний используют все три типа облачных услуг, перечисленных ниже:
Инфраструктура как услуга (IaaS) предоставляет потребителям вычислительные, сетевые и дисковые ресурсы по требованию через интернет с оплатой по мере использования. IaaS позволяет конечным пользователям увеличивать или уменьшать ресурсы по мере необходимости, снижая потребность в крупных первоначальных капитальных затратах или избыточной «собственной» инфраструктуре, особенно при росте рабочих нагрузок.
Платформа как услуга (PaaS) предоставляет полную облачную платформу (оборудование, программное обеспечение и инфраструктуру) для разработки, запуска и управления приложениями без затрат, сложности и ограничений, связанных с созданием и поддержкой такой платформы локально.
Программное обеспечение как услуга (SaaS) — это прикладное программное обеспечение, размещённое в облаке для конечных пользователей (например, Zoom, Dropbox). Поставщики SaaS отвечают за эксплуатацию, управление и сопровождение программного обеспечения и инфраструктуры, на которой оно работает. SaaS — самый распространённый сервис публичного облака и доминирующая модель поставки программного обеспечения.
Компоненты гибридной облачной архитектуры
Идеальная гибридная облачная архитектура обеспечивает компаниям высокопроизводительные вычисления и хранение, низкую задержку сетевого подключения, виртуализацию и надёжную безопасность.
Помимо объединения приложений, работающих на нескольких ресурсах (локальная инфраструктура, частное и публичное облако), гибридные облачные архитектуры включают и другие ключевые компоненты.
1. Сетевое подключение
Сетевое подключение — ключевой компонент гибридной облачной архитектуры. Сетевые соединения обеспечивают совместное использование ресурсов между несколькими площадками.
Подключение гибридного облака опирается на следующие технологии:
VPN (виртуальная частная сеть) устанавливает защищённое соединение «точка-точка» между двумя сетевыми конечными точками (узлами). VPN создаёт зашифрованный канал, который сохраняет конфиденциальность передаваемых пользователем данных, а также учётных данных и сведений для доступа в интернете. С помощью VPN локальная инфраструктура и частное облако могут быть безопасно соединены через частное защищённое подключение по публичной сети.
WAN (глобальная сеть) соединяет компьютеры на большой территории, например из одного региона в другой или даже с одного континента на другой. Интернет — самая большая глобальная сеть, объединяющая миллиарды компьютеров по всему миру. В корпоративном мире WAN связывает офисы, центры обработки данных, облачные приложения и облачные хранилища. Глобальные сети на основе облака позволяют организациям подключать локальные сети офисов и центров обработки данных к облачным хранилищам, приложениям и другим ресурсам.
API (интерфейс прикладного программирования) — это набор определённых правил, который позволяет разным приложениям взаимодействовать друг с другом, выступая промежуточным слоем для обработки передачи данных между системами. API позволяют компаниям открывать данные и функции своих приложений внешним сторонним разработчикам, деловым партнёрам и внутренним сервисам. В архитектуре гибридного облака API вызываются через HTTP-запросы между облаками для подключения приложений, баз данных и сетей.
2. Виртуализация
Современные гибридные облачные архитектуры опираются на технологию виртуализации, которая использует программное обеспечение для создания абстрактного слоя виртуальной вычислительной системы на физическом оборудовании, создавая несколько виртуальных компьютеров, называемых виртуальными машинами (VM). Виртуализация была изначально разработана для предприятий компанией VMware и является ключевым компонентом корпоративных облачных вычислений. Она позволяет организациям запускать несколько виртуальных компьютеров, операционных систем и приложений на одном физическом сервере.
Она также позволяет пользователям приобретать вычислительные ресурсы по мере необходимости и экономично масштабировать их по мере роста рабочих нагрузок.
Помимо виртуальных серверов, гибридные облачные архитектуры используют многие другие виды виртуализации, включая виртуализацию сети. Виртуализация сети включает программно-определяемую сеть (SDN), которая виртуализирует оборудование (так называемую управляющую плоскость), управляющее маршрутизацией сетевого трафика. Виртуализация сетевых функций (NFV) виртуализирует одно или несколько аппаратных устройств, обеспечивающих конкретную сетевую функцию, например межсетевой экран, балансировщик нагрузки или анализатор трафика, что упрощает их настройку, управление и администрирование.
Виртуализация также обеспечивает инфраструктуру как код (IaC), которая автоматизирует настройку инфраструктуры, позволяя разработчикам быстрее, с меньшими рисками и меньшими затратами разрабатывать, развёртывать и масштабировать облачные приложения.
3. Контейнеризация
Контейнеры — это лёгкие исполняемые компоненты приложений, которые объединяют исходный код приложения со всеми необходимыми библиотеками и зависимостями операционной системы для запуска кода в любой среде. Они являются важным элементом современных гибридных облачных архитектур. Вместо виртуализации базового оборудования, как в случае с VM, контейнеры виртуализируют операционную систему (обычно Linux или Windows).
Благодаря лучшей переносимости и эффективности использования ресурсов по сравнению с виртуальными машинами (VM) контейнеры стали фактическим стандартом вычислительной единицы для современных облачных нативных приложений. Облачные нативные приложения специально разработаны для работы в облаке, спроектированы командами DevOps и другими специалистами с расчётом на масштабируемость и состоят из микросервисов, также называемых микросервисной архитектурой. Это означает, что одно приложение состоит из множества более мелких, слабо связанных и независимо развёртываемых компонентов или сервисов.
Микросервисы ускоряют разработку и развёртывание программного обеспечения, поскольку каждый сервис можно разрабатывать и развёртывать отдельно. Многие крупные компании перешли от монолитных приложений к микросервисам; например, Amazon использует микросервисы для отслеживания активности пользователей, их истории и других данных, чтобы предоставлять рекомендации в реальном времени для улучшения клиентского опыта.
4. Единое управление гибридным облаком
Современный подход к гибридному облаку предполагает единую платформу для обнаружения, обработки и управления данными и ресурсами в локальной, частной и публичной облачной средах. Сочетание платформ и инструментов гибридного облака объединяет вычислительные функции, хранение, сеть, базы данных, аналитику и безопасность для обеспечения согласованности и надёжности в разнородной среде гибридного облака.
Читайте также:Hitachi и Cisco запускают новые услуги гибридного облачного хостинга
Распространённые гибридные облачные платформы с предварительно настроенным оборудованием, программным обеспечением и сервисами включают AWS Outposts, Google Cloud Platform, VMware Hybrid Cloud и Red Hat OpenShift. Каждая платформа обычно объединяет стандартные облачные технологии, такие как Kubernetes, для оркестрации контейнерных сервисов и других программных функций. Эти инструменты единого управления используются для мониторинга, выделения и управления ресурсами с единой консоли управления, предлагая стратегию управления ИТ и сетью, которая объединяет несколько инструментов мониторинга и потоков данных в один интерфейс.
Ниже — обзор основных функций платформы управления гибридным облаком:
Управление ресурсами
Инструменты гибридных облачных сервисов помогают заинтересованным сторонам выделять и перераспределять ресурсы в локальной среде и облачных средах в зависимости от потребностей приложений. Например, такие организации, как финансовые учреждения, могут использовать частные облака для хранения конфиденциальной информации о клиентах и публичные облака для тестирования новых приложений, например мобильных банковских приложений.
Оркестрация рабочих нагрузок
Гибридные облачные архитектуры используют инструменты оркестрации контейнеров, такие как Kubernetes или Docker Swarm, для автоматизации контейнерных рабочих нагрузок. Эти технологии помогают разработчикам быстро развёртывать, запускать и синхронизировать контейнеры в кластерах серверов, расположенных в разных местах. Они также повышают масштабируемость контейнерных рабочих нагрузок: команды DevOps и другие специалисты могут автоматически добавлять кластеры Kubernetes, запускающие контейнерные приложения, по мере необходимости, сокращая простои и оптимизируя производительность.
Интеграция данных
Гибридные среды собирают и обрабатывают данные из различных источников, что требует интеграции данных — процесса объединения данных из нескольких систем-источников для создания единого представления.
Решения для управления данными в гибридном облаке включают программные платформы для аналитики данных, которые используют искусственный интеллект (ИИ) и машинное обучение для сбора, организации и анализа данных. Многие из этих инструментов интеграции данных используют концепцию проектирования структур данных, которая работает поверх различных технологий в смешанной среде и объединяет данные из нескольких систем-источников для создания единого представления.
Управление данными
Инструменты управления данными добавляют ещё один технологический уровень в гибридную облачную архитектуру, позволяя организациям создавать и поддерживать политики и протоколы, определяющие, как их данные должны храниться, управляться и использоваться в соответствии с требованиями комплаенса и нормативов.
Безопасность
Безопасность гибридного облака включает технологии и лучшие практики, используемые для защиты конфиденциальной информации организации в среде, где данные и приложения перемещаются между локальными, частными и публичными облачными платформами. Уровень безопасности гибридной облачной архитектуры включает технические меры контроля, такие как шифрование, сетевая аутентификация и программное обеспечение управления:
Шифрование данных
Шифрование данных используется в гибридных облачных средах для защиты конфиденциальных данных от утечек или кибератак, включая вредоносное ПО и программы-вымогатели.
Управление идентификацией и доступом (IAM): инструмент управления IAM — это стандартный метод авторизации, который создаёт цифровые идентификаторы для всех пользователей, чтобы активно отслеживать и ограничивать их при всех взаимодействиях с данными.
Управление информацией и событиями безопасности (SIEM): инструмент управления SIEM предоставляет консоль мониторинга и наблюдаемости безопасности, а также комплексное решение оркестрации безопасности, которое автоматизирует мониторинг угроз, обнаружение угроз в реальном времени и реагирование.
Аварийное восстановление (DR): инструменты аварийного восстановления на базе гибридного облака обеспечивают защиту данных для резервного копирования, хранения и восстановления данных, ускоряя восстановление утраченных данных и возобновление нормальной деловой активности.
Преимущества гибридной облачной архитектуры
Гибридная облачная архитектура даёт ряд преимуществ, в том числе:
Гибкость и масштабируемость
Гибридные облачные архитектуры повышают гибкость, быстро выделяя и освобождая ресурсы в локальных, публичных или частных облаках, чтобы легко реагировать на меняющиеся потребности бизнеса. Благодаря облачным ресурсам по требованию гибридные облака обеспечивают практически неограниченную масштабируемость как в сторону увеличения, так и уменьшения.
Непрерывность бизнеса
Гибридные облачные развёртывания сокращают простои, повышая непрерывность бизнеса за счёт репликации критически важных данных в облако и обеспечения масштабируемости в периоды пикового спроса.
Экономия средств
Стратегия гибридного облака может помочь сократить капитальные расходы за счёт переноса рабочих нагрузок в публичное облако, избегая постоянных затрат на обслуживание и модернизацию существующего оборудования.
Модернизация приложений
Гибридная облачная среда обеспечивает гибкость и безопасность, необходимые для модернизации приложений, то есть перевода существующих приложений в масштабируемую облачную нативную среду. Это позволяет быстро создавать приложения, автоматически развёртывать их и регулярно обновлять, избегая каскадных циклов разработки.
Внедрение генеративного ИИ
Гибридная облачная инфраструктура ускоряет внедрение генеративного ИИ и его сильную зависимость от больших объёмов данных и больших языковых моделей (LLM), предоставляя практически неограниченные возможности хранения, вычислительную мощность и быстрое масштабирование.