
Кратко
- RFC 8799 допускает стандартизацию механизма для взаимодействия внутри ограниченных доменов без обещания работы во всём открытом интернете. За это сужение приходится отвечать точным описанием членства, граничных ролей, утечки, вложенности и соединения доменов.
- Brian Carpenter написал документ вместе с Bing Liu. Это информационная Independent Submission, отражающая исследование авторов, а не консенсус IETF, не интернет-стандарт и не готовый протокол регистрации участников.
Линия, которой нет в таблице маршрутизации
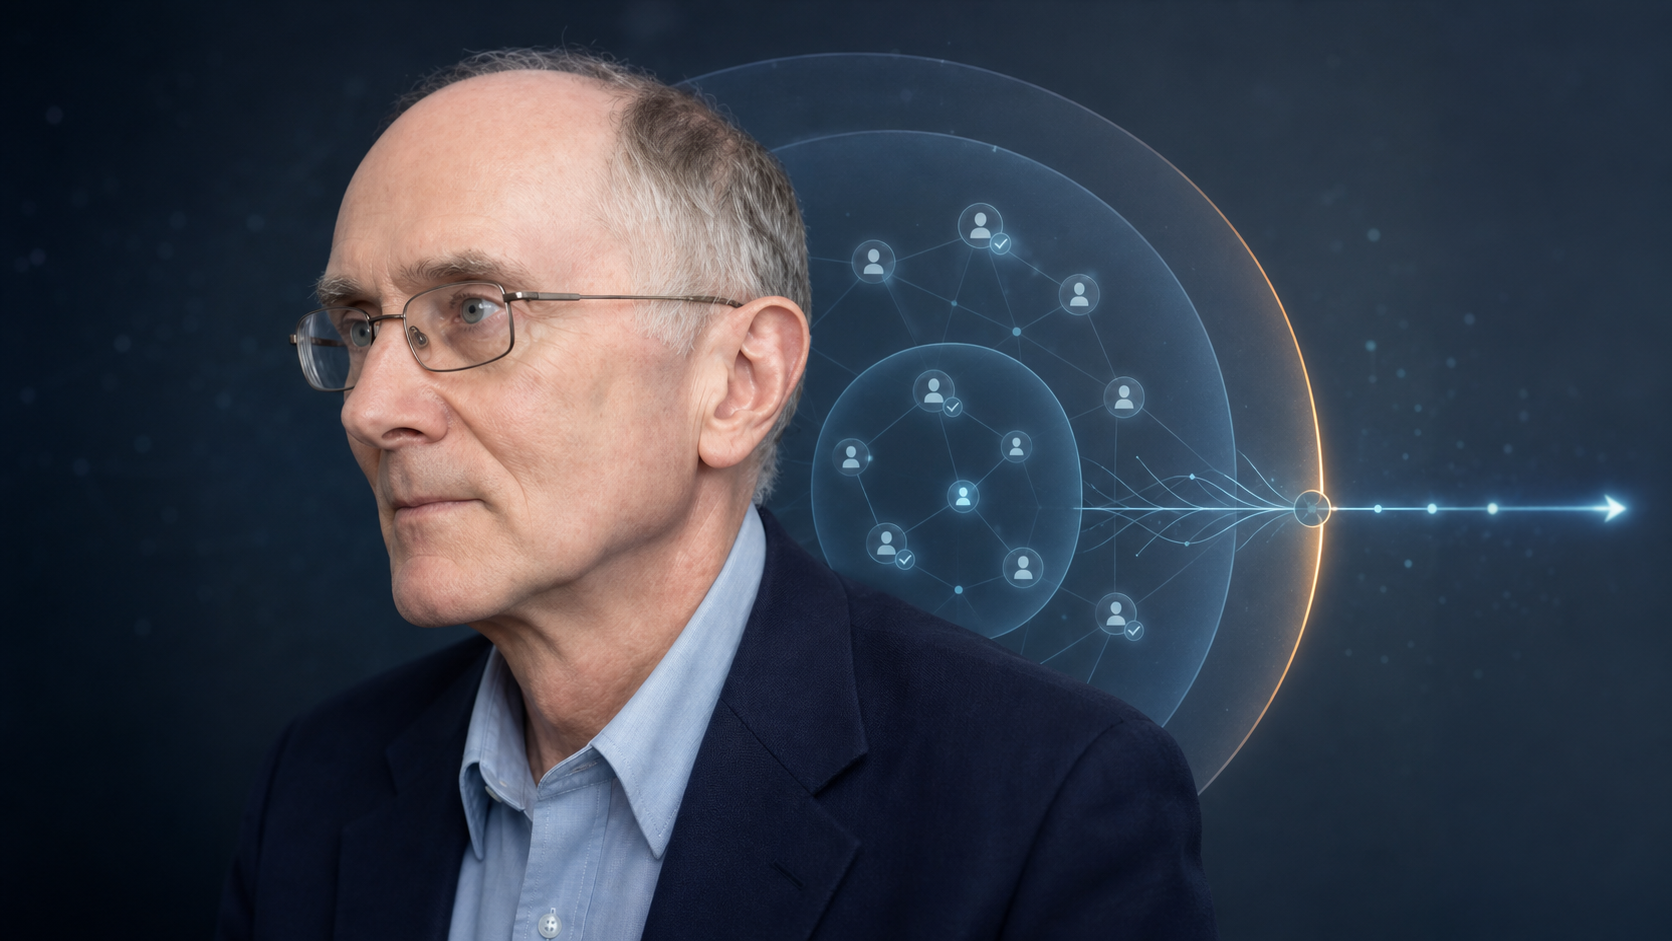
Оператор включает значение, понятное только устройствам внутри управляемой сети. На архитектурной схеме все они находятся в цветном контуре. После изменения маршрута пакет уходит через внешний интерфейс. Соседняя сеть видит синтаксически допустимые биты, но не знает локального соглашения. Она может проигнорировать их, истолковать иначе или перенести дальше служебные сведения, которые не должны были покидать домен.
Ошибка возникла раньше, чем пропущенный фильтр. Административная граница, понятная людям, была принята за факт, доступный машине. Префиксы, межсетевые экраны и единое управление выражают намерение. Однако сами по себе они не доказывают, что узел до сих пор состоит в домене, какой интерфейс обращён наружу и отозвано ли вчерашнее разрешение.
RFC 8799, опубликованная в июле 2020 года, называет ограниченным доменом область, где действуют особые требования, поведение или значения. Это может быть дом, транспортное средство, фабрика, кампус, центр обработки данных, распределённая виртуальная сеть или сетевой срез. Физическая близость необязательна; общим остаётся ограниченный круг, для которого семантика действительна.
Controlled environment документ считает практическим синонимом. Domain здесь не означает имя в DNS. Политическое или языковое раздробление интернета тоже не является предметом. Задача техническая: допустить локальные особенности и сохранить открытый интернет универсальным способом соединения.
Ограниченная применимость не отменяет совместимость
Промышленной системе может требоваться гарантированный предел задержки, датчику — экономия энергии, а операторской сети — внутренний смысл некоторого идентификатора. Универсальный механизм порой слишком сложен или не работает на реальных путях. Carpenter и Bing Liu признают, что специализированные протоколы и расширения будут появляться.
Но специализация не равна произволу. Одну функцию могут реализовать несколько поставщиков для тысяч отдельных доменов. Внутри каждого устройствам всё равно нужны общая грамматика и предсказуемое поведение. Кроме того, изолированную сегодня сеть завтра могут купить, передать подрядчику, перенести в облако или соединить с партнёром.
Поэтому local — утверждение об области действия, а не доказательство безопасности. Разработчик должен определить начало и конец смысла и реакцию внешнего узла. Ручная настройка фильтров и адресов ошибочна; маршрут по умолчанию способен вынести локальное наружу. RFC 8799 подчёркивает, что узкая область не оправдывает слабую защиту. Смена модели доверия на границе часто добавляет сложности.
Четыре разных перехода через край
Раздел 5 различает четыре ситуации.
Протокол ограниченного домена, сохраняющий обычные форматы IP, может пройти между двумя частями одного виртуального домена через открытый интернет. Промежуточная сеть переносит пакет, не понимая значения на концах.
Нестандартная IP-форма, например нестандартный заголовок расширения IPv6, не может рассчитывать на такую прозрачность. Потребуются инкапсуляция, контролируемый транспорт или иной способ удержания.
Если механизм определён как недействительный за пределами исходного домена, туннель может объединить удалённые площадки в единый виртуальный домен. Граничные узлы обязаны отбрасывать выходящие пакеты. Это часть корректности, а не необязательное усиление.
Наконец, два домена могут придавать одному полю несовместимые местные значения. DSCP формально остаётся допустимым, но содержательное взаимодействие требует соглашения операторов или преобразования на шлюзе. После слияния сетей пакет может не вызвать ошибки и всё же получить неверный приоритет.
Нужно отдельно спросить: могут ли биты пройти, разрешено ли им пройти и сохранится ли значение? Ответы определяют туннель, отбрасывание, отображение, версию и испытания. Фраза «для контролируемой среды» не выбирает ни одного решения.
Членство превращает контур в исполнимое правило
Ключевая мысль RFC 8799 состоит в том, что нарисованная граница сама по себе не имеет технического значения. Важны членство узла и его роль. На граничном устройстве одни интерфейсы смотрят внутрь, другие наружу. Отправителю может понадобиться распознать внутреннего адресата, получателю — внутреннее происхождение, а участникам — найти граничный узел.
Документ перечисляет одиннадцать функций. Домену нужен уникальный проверяемый идентификатор, фактически открытый ключ. Узел определяет право на вступление, безопасно регистрируется и получает полномочия. Регистрацию можно отозвать, а членство может быть временно неактивным. Узлы проверяют принадлежность и роли друг друга, обнаруживают границу и получают политику с конфигурацией, включая выходные фильтры.
Домены бывают вложенными и пересекающимися. Устройство одновременно участвует в домене сервиса и домене наблюдения либо относится к разным множествам через разные интерфейсы. Одного признака внутри недостаточно. Полномочие должно быть связано с конкретными доменом, интерфейсом, ролью и временем.
Отзыв столь же важен, как приём. Система, подтверждающая вход, но не выход, накапливает призрачных участников после каждого изменения. Владелец закрытого ключа становится якорем доверия для операций членства, но не безграничной властью. Хранение, делегирование, ротация и восстановление ключа требуют контроля.
RFC 8799 не выдаёт готовую реализацию. Нужен ли указатель домена в каждом пакете и требуется ли индивидуальная криптографическая проверка, оставлено для дальнейшего исследования. Список полезен для проектирования и аудита, но не является продуктом для установки.
IOAM делает выход наблюдаемой операцией
RFC 9197 даёт более поздний пример. IOAM добавляет или обновляет служебные данные в пользовательском пакете по мере прохождения сети и прямо ограничивает применение доменами в смысле RFC 8799. В одном домене могут пересекаться несколько пространств имён IOAM.
Авторы инкапсуляций должны удерживать данные IOAM внутри нужного домена, а оператор — защищать край, например фильтрацией. Пограничные устройства добавляют или удаляют поля. Контур становится проверяемым преобразованием пакета, за которое отвечают определённые узлы.
RFC 9378 разделяет инкапсулирующие, транзитные и декапсулирующие узлы. На границе последний удаляет все опции IOAM и связанные заголовки до продолжения пути. Один аппарат способен иметь разные роли в разных пространствах имён.
Отсутствие утечки необходимо, но недостаточно. Увеличение пакета может изменить ECMP, сократить запас MTU пути и повлиять на ICMP. Приёмка должна наблюдать и чистый выход, и последствия внутри маршрута.
IOAM показывает, что язык RFC 8799 применён в последующих спецификациях. Он не доказывает универсального решения всех вопросов идентичности и членства. Это конкретное использование, а не завершение общей архитектуры.
Карта, которая не скрывает пробелы
University of Auckland представляет Brian Carpenter как почётного исследователя в области интернет-протоколов и истории вычислительной техники. В его биографии — руководство сетью CERN, стандарты в IBM и прежнее председательство в IETF, IAB и Internet Society. IETF Datatracker включает RFC 8799 в обширный список работ.
Этот авторитет не меняет статус источника. RFC 8799 — информационная Independent Submission Brian Carpenter и Bing Liu. Она создавалась с обсуждением и консультациями в IETF, но не является консенсусом IETF или интернет-стандартом. Использование определения в позднейших RFC не переписывает происхождение.
Сдержанность делает документ сильнее. Авторы обозначают поверхность полномочий, не выдавая отсутствующий универсальный механизм за готовый. Так остаются различимы архитектурное требование, последующий выбор реализации и наблюдаемое доказательство.
Local описывает предполагаемую область, а не безопасность. Надёжный домен способен показать, кто состоит в нём, кто отвечает за выход, какой смысл прекращается на границе и что подтверждает это прекращение.
Источники
- Карточка и статус RFC 8799
- Полный текст RFC 8799
- RFC 9197 о полях IOAM
- RFC 9378 о развёртывании IOAM
- Профиль Brian Carpenter в IETF Datatracker
- Профиль Brian Carpenter в University of Auckland
- Карточка RFC 8799 в Datatracker IETF
- Карточка RFC 9197 у RFC Editor
- Карточка RFC 9378 у RFC Editor
- Уточнение Brian Carpenter в списке рассылки IPv6 IETF
- Официальная страница Brian Carpenter в University of Auckland
- Краткая биография Brian Carpenter на сайте University of Auckland
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров