
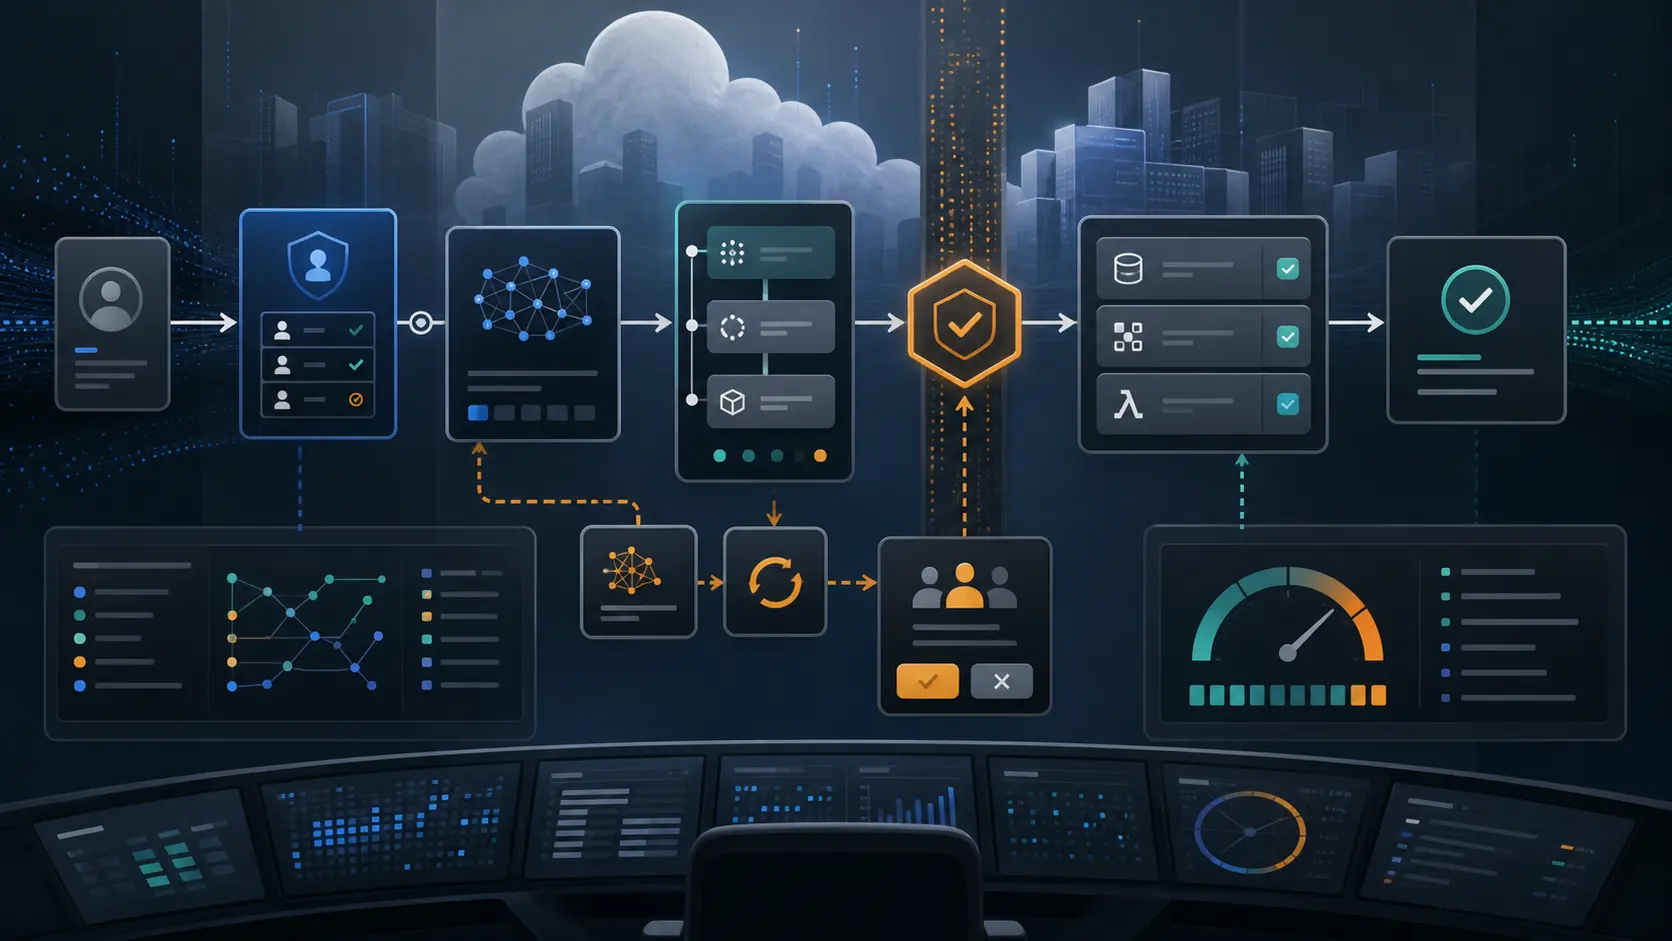
Кратко
- AWS проверяется не широтой одного лишь ИИ-меню. Для корпоративных команд, работающих с Amazon Bedrock, Lambda, Step Functions, IAM, CloudWatch и смежными сервисами, решающая единица измерения — принятое действие: запрос на основе модели, который вызывает нужные инструменты, соблюдает права доступа, оставляет достаточно доказательств, обрабатывает сбои и оказывается достаточно хорош, чтобы человек или нижестоящая система могли его принять.
- Сильнейшая сторона AWS — интеграция. Bedrock обеспечивает управляемый доступ к фундаментальным моделям, поиск, ограничители, журналирование вызовов и функции оценки в том же облачном контуре, где уже работают вычисления, идентичность, хранение и эксплуатация. Это сокращает часть типовой обвязки, но не снимает с заказчика обязанности определять полномочия, проверять сценарии сбоев, рецензировать результаты и измерять затраты.
- Основные сценарии отказа — обычные облачные и автоматизационные проблемы, которые становятся менее простительными из-за неопределённости модели: несоответствие IAM, исчерпание квот, троттлинг Lambda, частичное выполнение Step Functions, устаревший поиск, неполное журналирование, циклы повторных попыток, неконтролируемые расходы, непонятное поведение при сбоях и перегрузка проверяющих.
- Коммерческий вопрос не в том, может ли AWS разместить систему. Вопрос в том, превышают ли выгоды от управляемого ИИ-конвейера плату за платформу, стоимость моделей, затраты на наблюдаемость, работы по интеграции, привязку к вендору, дублирующую работу по отказоустойчивости и время людей на проверку — если считать всё это на одно принятое действие.
Принятое действие — знаменатель
Первая ошибка при оценке AWS для корпоративной ИИ-работы — считать вызовы моделей. Вызов модели — слишком мелкая и слишком лестная единица. Он может завершиться успешно, тогда как бизнес-задача провалится. Ответ может быть беглым и всё равно непригодным: выбрана не та запись о клиенте, у инструмента не хватило прав, нижестоящая система отклонила обновление, проверяющий не увидел доказательств или действие породило больше обработки исключений, чем ручной процесс, который оно заменило.
Лучший знаменатель — принятое действие. Принятое действие — это не просто сгенерированный ответ. Это весь путь от запроса до пригодного результата: модель получает правильный контекст, выбирает или поддерживает правильный шаг, инструмент выполняется с нужными полномочиями, результат фиксируется в журнале, затраты относятся на конкретного владельца, путь отказа можно восстановить, а человек или система, потребляющие результат, могут принять его по установленному стандарту. Это более строгий критерий, но именно он определяет, меняет ли автоматизация реальную работу.
AWS хорошо подходит под этот тест, потому что её ИИ-сервисы находятся внутри зрелой облачной операционной среды. Amazon Bedrock предоставляет управляемый доступ к фундаментальным моделям и связанным возможностям. IAM определяет идентичность и права. Lambda и Step Functions могут выполнять и координировать работу. CloudWatch и CloudTrail фиксируют операционные и аудиторские доказательства. S3, базы данных, очереди и сервисы событий хранят данные и связывают системы. Для компании, уже работающей на AWS, такая широта — реальное преимущество перед прямым API модели, прикрученным к отдельному операционному стеку.
Та же широта создаёт главный риск. Рабочий процесс на основе модели — это не один продукт. Это цепочка: поведение модели, облачные разрешения, оркестрация, поиск, проверка, мониторинг, биллинг и политики конкретного заказчика. Каждый слой может выглядеть здоровым, пока принятое действие не сработает. Модель может ответить, но IAM — запретить инструмент. IAM может разрешить инструмент, но машина состояний — отказать после частичного обновления. Машина состояний может повторить попытку, но повтор создаст дублирующую работу, если идемпотентность не была спроектирована.
Журналирование может существовать, но не быть включено для используемой конечной точки. Человек-проверяющий может одобрить, но потратить столько времени, что экономика автоматизации исчезнет.
Поэтому AWS стоит оценивать не как каталог функций, а как операционную поверхность. Её ценность в том, что многие необходимые механизмы контроля доступны в одном облачном контуре. Слабость для покупателя в том, что доступность — не то же самое, что связность. Заказчикам всё равно приходится превращать сервисы в управляемый путь, который стабильно приносит принятые действия. Экономическое обоснование должно считать принятые и отклонённые результаты, эскалации, исключения, откаты, дублирующие прогоны, минуты проверяющих, хранение журналов, работы по оценке и стоимость поддержания запасного пути.
Эта статья посвящена Amazon Web Services как облачной структуре и эксплуатируемым AWS сервисам для ИИ и облачных рабочих процессов. Она не про розничную торговлю Amazon, не про Amazon Robotics, не про отдельные региональные подразделения AWS и не про качество продукта собственного приложения заказчика. AWS может предоставить доступ к моделям и облачную машинерию вокруг него. Заказчик по-прежнему владеет операционным определением слова «принятое».
AWS выводит выбор моделей в плоскость управления облаком
Amazon Bedrock даёт AWS сильную отправную точку: выбор фундаментальной модели становится управляемой облачной возможностью, а не отдельной интеграцией с вендором. Текущая документация Bedrock описывает полностью управляемый сервис с доступом к более чем 100 фундаментальным моделям от нескольких провайдеров и с паттернами API, включая вызовы в стиле Converse, Invoke, Responses и Chat Completions. Важно не только количество моделей. Важно, что заказчик может разместить выбор модели, код приложения, идентичность, хранение данных, журналирование и биллинг внутри одной и той же облачной операционной модели.
Это важно, когда команды выходят за пределы экспериментов. В демонстрации модель часто в центре внимания. В повторяющейся работе модель — лишь один из компонентов. Команде нужно решить, какая модель разрешена для какой задачи, какие данные можно ей отправлять, какая пользовательская или сервисная идентичность оплачивает вызов, какой выход требует проверки, какой результат может запускать инструмент и какие доказательства нужно хранить. Bedrock помогает, потому что эти решения можно связать с аккаунтами AWS, регионами, ролями IAM, сервисными квотами, журналами CloudWatch, корзинами S3 и инструментами учёта затрат.
Платформа также предлагает функции поиска и привязки к источнику. Bedrock Knowledge Bases могут подключать проприетарную информацию к генерируемым ответам, использовать генерацию с дополнением по извлечённым данным, поддерживать управляемые и клиентские варианты развёртывания, включать ссылки на источники и применять фильтрацию прав на уровне документов для выбранных коннекторов. Это важно, потому что многие корпоративные действия — не задачи на открытое рассуждение. Они зависят от текущего пункта договора, истории обращений, регламента, политики, прайс-листа, разрешения клиента или записи об остатках.
Модель, которая не может надёжно увидеть нужные доказательства, не должна получать право управлять реальным действием.
При этом поиск — не волшебный слой. База знаний настолько хороша, насколько хороши источник данных, разбор, индексирование, сопоставление прав, частота обновления, ранжирование и дисциплина ссылок за ней. Если проиндексирован не тот документ, старая политика всё ещё присутствует, фильтр прав настроен неверно или ссылка на источник игнорируется при проверке, AWS не решил задачу приёмки. Он предоставил путь поиска, которым заказчик должен управлять.
Ограничители создают ещё одну важную границу. Bedrock Guardrails могут применять фильтры контента, запрещённые темы, фильтры слов, фильтры чувствительной информации, проверки контекстной обоснованности и проверки Automated Reasoning. Их можно использовать во время инференса или через отдельный API ApplyGuardrail. Это даёт командам способ определять контроль безопасности и соответствия вне обычного кода приложения. А командам закупок и риска — нечто более конкретное для проверки, чем утверждение, что модель «попросили» вести себя правильно.
Ограничение столь же важно. Guardrails — это механизмы контроля, а не доказательство, что каждое принятое действие корректно. Фильтры контента могут блокировать нежелательные категории текста. Фильтры чувствительной информации могут маскировать или блокировать обнаруженные частные данные. Проверки обоснованности помогают выявлять выходы, не подтверждённые источниками. Проверки Automated Reasoning могут сверять содержимое с логическими правилами.
Но бизнес всё равно должен определить правило, выбрать, что происходит при провале проверки, решить, требуется ли ревью человеком, и измерить, принимает ли получившийся путь достаточно хорошей работы и при этом ловит достаточно плохой.
Иными словами, Bedrock может снизить затраты на сборку модели и плоскости управления. Сам по себе он не может установить стандарт приёмки. Этот стандарт живёт в определении задачи заказчика: какое действие на основе модели разрешено, с какими полномочиями, с какими доказательствами, по какой цене и с каким запасным путём при низкой уверенности.
Оркестрация — где беглость превращается в ответственность
Проблема рабочего процесса начинается, когда системе разрешено делать больше, чем отвечать. Документация Bedrock по оркестрации описывает управляемую моделью последовательность, которая может комбинировать инструкции, группы действий, функции Lambda, базы знаний, историю диалога, трассы и повторяемые шаги. Система может интерпретировать запрос, выбрать действие или путь поиска, вызвать функцию Lambda или вернуть управление, наблюдать результат и продолжать до финального ответа или запроса дополнительной информации.
Это мощно, потому что переносит ИИ от генерации текста к операционной работе. Это рискованно по той же причине. Система на основе модели, которая может выбирать между инструментами, должна оцениваться по выбору инструмента, качеству параметров, границам прав, поведению при повторах и обработке результата. Неверный ответ в окне чата — дефект. Неверный вызов инструмента может создать заявку, изменить запись, раскрыть данные, инициировать платёж, открыть доступ или потратить облачные деньги.
У AWS есть компоненты, чтобы ограничить это. Lambda может изолировать исполняемую работу в функцию. Step Functions делает многошаговую координацию явной. IAM может ограничить, какая роль может вызывать какой сервис. Журналирование Bedrock и CloudTrail создают следы доказательств. Guardrails и политические слои могут блокировать отдельные категории небезопасного поведения. Это лучше, чем позволять модели вызывать произвольные внутренние API из неуправляемого скрипта.
Но контракт между выходом модели и исполняемым действием должен спроектировать заказчик. Недостаточно сказать, что функция Lambda существует. Функция должна проверять входные данные, проверять идемпотентность, обрабатывать частичные сбои, возвращать структурированный результат и показывать ошибки, понятные оркестратору. Недостаточно добавить Step Functions. Машина состояний должна отличать повторяемые ошибки от фатальных, знать, когда нужна компенсация, сохранять доказательства и не допускать дублирующих побочных эффектов. Недостаточно полагаться на IAM.
Роль должна соответствовать намеренным полномочиям и не превращаться в широкий сервисный аккаунт, который превращает неопределённость модели в облачные полномочия.
Документация Step Functions полезна именно тем, что она не романтизирует работу. В ней сказано, что состояния могут падать из-за проблем определения, исключений Lambda и временных проблем, и что при ошибке состояния по умолчанию завершается всё выполнение машины состояний. Поля Retry и Catch могут обрабатывать выбранные ошибки, но ошибки выполнения, проблемы с лимитами данных, таймауты и поведение вложенных выполнений требуют явного проектирования. Это тот тип бытовых деталей надёжности, который определяет, станет ли действие на основе модели принятой работой или кучей исключений.
Lambda добавляет собственную операционную границу. Документация AWS объясняет, что Lambda масштабируется, подготавливая среды выполнения, пока не будет достигнут лимит одновременности аккаунта; по умолчанию региональный лимит одновременности аккаунта составляет 1000 одновременных выполнений. Это щедрый дефолт для многих нагрузок и очевидное узкое место для других. В импульсном ИИ-процессе модель может генерировать запросы быстрее, чем их успевают поглощать нижестоящие инструменты, квоты или базы данных. Сбой может проявиться как троттлинг, задержка, частичное завершение или рост затрат, а не как чистая ошибка модели.
Повторяемый ответ — относиться к каждому вызову инструмента как к контракту. Определите допустимые входные данные. Проверяйте их повторно вне модели. Делайте действия идемпотентными. Помещайте разрушительные или дорогие операции за явное одобрение. Разделяйте права на чтение, предложение и выполнение. Фиксируйте запрос, решение, результат инструмента и действие проверяющего. Заранее решите, какие сбои повторяются, какие эскалируются, а какие прекращаются. AWS даёт многие сервисы для реализации этого. Дисциплина по-прежнему принадлежит заказчику.
Проектирование прав доступа — часть надёжности модели
Для принятых ИИ-процессов IAM — не закулисная инфраструктура. Это часть поверхности надёжности. Система на основе модели, которая не может сделать достаточно, безвредно откажет или создаст ручную работу. Система, которая может сделать слишком много, превратит плохую интерпретацию в несанкционированное или разрушительное действие. Полезная зона узкая: достаточно полномочий, чтобы выполнить принятую задачу, и недостаточно полномочий, чтобы импровизировать за её пределами.
Оценка политик AWS IAM превращает это в формальную задачу. Документация AWS объясняет, что запрос аутентифицируется, обрабатывается его контекст и оцениваются применимые политики. Identity-политики и ресурсные политики могут объединяться в случаях одного аккаунта, тогда как границы разрешений и политики управления сервисами сужают итоговый разрешённый набор. Явный запрет перекрывает разрешение. Это даёт заказчикам AWS зрелый язык авторизации, но также означает, что итоговые полномочия могут быть результатом нескольких слоёв политик, о которых команде приложения сложно рассуждать неформально.
Модель никогда не должна быть источником полномочий. Она может предложить действие, подготовить параметры или обобщить доказательства. Полномочия должны исходить из IAM, политики приложения, одобрения человека и бизнес-правил вне рассуждений модели. Это особенно важно для процессов, затрагивающих выделение аккаунтов, конфигурацию сети, патчинг баз данных, изменение биллинга, исключения по безопасности, возвраты по поддержке, данные клиентов или классификацию соответствия.
Один практичный паттерн — разделять роли по фазам. Фаза чтения может получать записи и доказательства. Фаза подготовки может готовить предлагаемое действие. Фаза валидации может проверять схему, политику и стоимость. Фаза выполнения может запускать только узкий инструмент под узкой ролью. Фаза ревью решает, принимается ли результат. Если процессу нужны более широкие полномочия, он должен требовать более сильного пути проверки и более понятных журналов.
Этот паттерн стоит денег и времени. Он увеличивает число ролей, объём проверок политик, тестовую нагрузку и обработку исключений. Он также может замедлить внедрение: быстрая демонстрация работает с широкой ролью, а боевая версия требует узкой. Но эти затраты не опциональны, если результат должен быть принятой работой. Широкая роль может сделать первую демонстрацию впечатляющей, а первый аудит — неловким.
Преимущество AWS в том, что у многих предприятий уже есть управление IAM, структуры аккаунтов, политики управления сервисами, тегирование ресурсов и практики CloudTrail. Команда, строящая на AWS, может переиспользовать эту институциональную мускулатуру. Её недостаток в том, что ИИ-процессы могут показать, насколько эта мускулатура неровная. Компания с запутанными ролями, слабым тегированием, неясными владельцами и несогласованными границами аккаунтов не станет управляемой только потому, что Bedrock лежит рядом с IAM.
Поэтому стоимость надзора включает архитектуру безопасности. Кто-то должен решить, какие задачи безопасны для автоматического выполнения, какие требуют одобрения, какие только для чтения, какие нуждаются в двойном контроле, а какие должны оставаться ручными. Кто-то должен проверять разрешения после изменений сервисов. Кто-то должен тестировать, что запрещённое действие безопасно падает, а разрешённое не выходит за рамки бизнес-намерения. Эти часы входят в стоимость одного принятого действия.
Наблюдаемость доступна, но это не автоматическое доказательство
Второе крупное преимущество AWS — доказательства. Журналирование вызовов моделей Bedrock может собирать данные запросов, данные ответов и метаданные для поддерживаемых вызовов в аккаунте и регионе, с журналами CloudWatch и S3 в качестве назначений. В документации сказано, что журналирование по умолчанию отключено. Также отмечаются ограничения охвата, включая то, что вызовы через некоторые конечные точки сейчас не фиксируются журналированием вызовов моделей. Формат записи может включать аккаунт, регион, идентификатор запроса, операцию, идентификатор модели, идентичность, метаданные и количество токенов.
Это ценно, потому что работа на основе моделей требует проверки задним числом. Команда должна уметь спросить, кто инициировал запрос, какая модель использовалась, какие доказательства были поданы, что вернулось, сколько токенов потреблено, какой инструмент вызван, какой результат получен и почему проверяющий принял или отклонил его. Без этой записи систему трудно улучшать и ещё труднее доверять ей.
Однако журналирование существует слоями. CloudTrail фиксирует активность API и выбранные события данных. CloudWatch хранит журналы, метрики и алермы. S3 может хранить более крупные записи. Журналы приложений могут фиксировать бизнес-решения. Системы ревью — принятие и отклонение. Полная картина требует, чтобы эти записи совпадали. Если журналы вызовов моделей включены, но вызовы инструментов не соотнесены, проверяющий видит ответ, но не действие. Если CloudTrail фиксирует вызов API, но не бизнес-причину, аудит показывает, что что-то произошло, но не было ли это оправдано.
Если журналы хранятся слишком недолго, доказательства исчезают до ежеквартальной проверки.
Наблюдаемость также меняет затраты. Цены CloudWatch зависят от журналов, метрик, алермов, синтетических проверок, дашбордов и другого использования. Цены Bedrock зависят от провайдера модели, модальности и тарифа. Дополнительные сервисы добавляют свои платежи. Аккуратная команда может использовать эти доказательства эффективно. Небрежная команда может записывать слишком мало для надзора или так много, что наблюдение становится крупным центром затрат. Правильного универсального числа нет.
Предложение по триажу поддержки, исключение по безопасности, финансовая классификация и изменение облачного аккаунта не требуют одинаковой детализации журналов и сроков хранения.
Знаменатель принятого действия помогает и здесь. Вместо вопроса «включено ли журналирование» команда должна спросить, какие доказательства нужны, чтобы принять одно действие и расследовать спорное. Эти доказательства должны включать запрос, ссылки на данные, модель и версию, где доступно, параметры инструмента, контекст прав, результаты валидации, идентичность проверяющего, итоговое действие и подтверждение нижестоящей системы. Затем журналирование и хранение можно спроектировать в обратную сторону от стандарта приёмки.
Более новые возможности оценки и наблюдаемости AWS движутся в правильном направлении, признавая, что живая работа на основе моделей нуждается в трассах, сигналах качества и постоянной оценке. Покупателю всё же стоит относиться к ним как к входам в управление, а не как к автоматическому механизму приёмки. Оценка полезна, только если тестовый набор соответствует задаче, метрика коррелирует с бизнес-вредом, порог соблюдается, а сбои запускают ревью или перепроектирование.
В автоматизации с тяжёлой наблюдаемостью есть культурная ловушка. Команды могут принять видимость за контроль. Красивая трасса плохого действия — всё равно плохое действие. Дашборд низкой задержки ревью может скрывать высокую усталость проверяющих. График стоимости токенов может показывать расходы на модель, игнорируя дорогого инженера, который чинит исключения. AWS может упростить видимость. Он не решает, какая видимость важна.
Квоты и повторные попытки определяют реальную мощность
Мощность ИИ-процесса — это не максимум токенов модели, который может отправить аккаунт. Это мощность всего пути: запросы моделей, поиск, выполнение инструментов, переходы состояний, записи в базы данных, ревью людьми и запасной путь. Документация AWS прямо говорит, что квоты Bedrock специфичны для аккаунта, конечной точки, модели и региона, а инференс модели контролируется потреблением токенов. В общей справке перечислены многие квоты по моделям и регионам, часть регулируется, часть нет. Практический урок прост: планирование мощности нужно делать для выбранной модели, конечной точки, региона и аккаунта, а не для AWS вообще.
Это важно, потому что регулярная ИИ-работа часто имеет всплесковый характер. Новая партия тикетов поддержки, проверок соответствия, изменений кода, запросов продаж или облачных операций может прийти разом. Если каждый запрос разворачивается в поиск, вызовы моделей, вызовы инструментов, проверки валидации и события ревью, скромный деловой бэклог может создать крупный технический всплеск. Первыми симптомами могут быть очередь, троттлинг, частичное завершение или ускорение затрат.
Step Functions и Lambda добавляют дополнительные поверхности квот. У Step Functions есть квоты на размер запроса, открытые выполнения, Map Runs, длительность HTTP Task, переходы состояний и троттлинг API. У Lambda есть лимиты одновременности и контроля на уровне функций. Сами по себе это не препятствия; так управляемые сервисы сохраняют своё поведение. Но проектировщик системы должен решить, что происходит при достижении лимита. Ждёт ли работа? Падает? Повторяется? Уведомляется ли человек? Предотвращаются ли дублирующие действия? Видит ли клиент задержанный или неверный результат?
Повторные попытки особенно опасны в процессах на основе моделей, потому что повторяемый шаг может быть не безвредным. Повтор чтения обычно прост. Повтор записи, патча, обновления заявки, создания аккаунта, изменения политики или возврата может дублировать побочные эффекты, если действие не идемпотентно. Повтор вызова модели может дать другой результат, если нижестоящий контракт не нормализует вывод. Повтор проваленной валидации может сжечь деньги, если входные данные структурно неверны. Повтор после сбоя квоты может создать самоусиливающуюся очередь.
AWS даёт командам компоненты для управления этим: логику повторных попыток и Catch в Step Functions, очереди, пути dead-letter, назначения Lambda, ключи идемпотентности в коде приложения, алермы CloudWatch и инструменты учёта затрат. Бремя — написать операционные правила. Живая система должна знать, какие сбои временные, какие фатальные, какие требуют ревью человеком, а какие нужно остановить немедленно, чтобы избежать затрат или вреда. Она также должна записывать неудачные попытки как часть знаменателя. Процесс, который даёт 10 000 вызовов модели и 6000 принятых действий, — это не система на 10 000 действий.
4000 промахов объясняют реальную экономику.
Планирование квот влияет и на выбор вендора. Компания может обнаружить, что одна модель дешевле за токен, но медленнее в рамках квоты, а другая дороже, но сокращает повторы или время ревью. Прямой API модели может быть проще для одной узкой задачи. Облачный стек может быть лучше, когда задача уже зависит от данных AWS и IAM. Правильный ответ зависит от нагрузки. Масштаб AWS — повод отнестись к нему серьёзно, а не повод пропускать тесты мощности.
Ревью — скрытый центр затрат
Коммерческое обоснование ИИ-процессов AWS часто строится как ускорение разработки. Это разумно. Опубликованный AWS клиентский материал говорит, что Thomson Reuters использовала Bedrock, чтобы расширить доступ к моделям внутри своей платформы Open Arena, и сократила время развертывания моделей с дней или недель до минут или часов для команд разработки. Ещё один опубликованный AWS пример Thomson Reuters описывает автоматизацию платформенной инженерии с проверкой человеком чувствительных операций и сообщает об избранных результатах: рост производительности в 15 раз и уровень автоматизации 70 % при первом запуске.
Эти примеры полезны, потому что показывают корпоративное использование за пределами демо. Они также вскрывают часть, которую нельзя упускать: проверка человеком никуда не делась. В случае платформенной инженерии чувствительные операции по-прежнему требовали одобрения, аудиторских следов и соответствия нормативным требованиям. Так выглядит серьёзное внедрение. Машина может стандартизировать и ускорять работу, но организация по-прежнему решает, когда человек должен принять риск.
У стоимости ревью несколько форм. Есть первичное ревью, когда человек проверяет, можно ли принять результат на основе модели. Есть ревью исключений, когда не хватает контекста, инструменты отказали или результат неопределён и нужен специалист. Есть ревью политик, когда службы безопасности или соответствия инспектируют правила. Есть ревью инцидентов, когда плохие результаты прослеживаются до первопричин. Есть ревью дрейфа, когда изменения данных, моделей, сервисов AWS или бизнес-правил требуют повторного тестирования. Эти затраты могут быть меньше ручного выполнения, но редко равны нулю.
Покупатель должен измерять минуты проверяющих на одно принятое действие, а не только уровень автоматизации. Система, автоматизирующая 70 % запросов, может быть отличной, если оставшиеся 30 % чисто маршрутизируются и быстро проверяются. Она может быть плохой, если каждое принятое действие требует, чтобы старший инженер читал длинную трассу. Точно так же система, отклоняющая многие действия, может быть ценной, если предотвращает вред, но дорогой, если отклонения вызваны слабым поиском, неясными инструкциями или слишком широкими фильтрами.
Интеграция плоскости управления AWS может снизить нагрузку на ревью, упрощая сбор доказательств. Журналы вызовов моделей показывают идентичность и число токенов. CloudTrail показывает активность API. Guardrails дают сигналы о заблокированном или обоснованном выводе. Step Functions показывает переходы состояний. IAM показывает границы ролей. Базы знаний могут включать ссылки на источники. Но проверяющему по-прежнему нужен краткий вид для приёмки. Сырые журналы, разбросанные по сервисам, — это доказательства, а не суждение.
Лучший дизайн ревью отделяет рутинную приёмку от настоящей эскалации. Для низкорисковых действий система может показать исходную запись, предлагаемое изменение, проверки валидации и путь отката. Для среднерисковых действий может потребоваться одобрение владельца ресурса. Для высокорисковых — готовить только рекомендацию. Стоимость такого дизайна входит в бизнес-обоснование AWS. Туда же входит стоимость обучения проверяющих понимать неопределённость модели, облачные права и бизнес-политику.
Здесь важны альтернативы. Ручная работа имеет высокую стоимость труда, но иногда низкую стоимость интеграции. Действующий SaaS может иметь более узкие функции, но более проработанные экраны ревью. Прямой API модели может снизить привязку к облаку, но увеличить работы по журналированию и правам. Собственная разработка может идеально подойти задаче, но нести бремя сопровождения. AWS выигрывает, когда интегрированная плоскость управления сокращает достаточно типовой обвязки и надзора, чтобы улучшить стоимость принятого действия. Она проигрывает, когда организация платит за широкий стек, но всё равно пересобирает критический слой ревью вручную.
Ценообразование нужно читать как стек, а не как отдельную строку
Цены Bedrock — не одно число. AWS представляет цены по провайдеру модели, модальности и тарифу сервиса, с вариантами вроде стандартного, flex, priority и reserved тарифов и с дополнительными платежами за функции. Более новые runtime- и control-сервисы Bedrock тоже используют потребляемое ценообразование. CloudWatch, S3, Step Functions, Lambda, обработка событий CloudTrail, передача данных, хранение и работы по оценке могут добавлять свои суммы. Итог — стоимость стека, а не стоимость модели.
Это не критика, уникальная для AWS. Любой серьёзный ИИ-процесс имеет скрытые затраты. Прямой API модели всё равно требует журналов, очередей, инструментов ревью, аутентификации, извлечения данных, повторов и обработки инцидентов. Стек с открытым исходным кодом всё равно требует вычислений, эксплуатации и поддержки. Ручной процесс всё равно требует людей. Преимущество AWS в том, что многие компоненты уже доступны и знакомы облачным командам. Риск в том, что удобство добавления сервисов может скрывать общую цену, пока трафик не вырастет.
Стоимость одного принятого действия должна включать как минимум шесть корзин. Первая — инференс модели: входные токены, выходные токены, модальность, выбор модели и тариф. Вторая — выполнение: длительность и одновременность Lambda, переходы Step Functions, очереди, хранение и перемещение данных. Третья — поиск и контекст: индексирование, эмбеддинги, реранжирование, коннекторы данных, векторные хранилища и права. Четвёртая — наблюдаемость: журналы, метрики, трассы, алермы, дашборды, хранение в S3 и анализ. Пятая — управление: guardrails, оценки, проверки политик, ревью человеком и аудит.
Шестая — отказоустойчивость: дублирующие проверки, запасные модели, очереди повторов, планы аварийного восстановления и варианты миграции.
Знаменателем должны быть принятые действия, а не запросы. Предположим, команда отправляет 100 000 запросов. Если 70 000 стали принятыми действиями, 20 000 требуют ручной переработки, а 10 000 завершились сбоем или были брошены, реальная стоимость — не счёт за модель, поделённый на 100 000. Это полная стоимость стека плюс переработка, поделённая на 70 000, при этом сбои понимаются как дефекты. Если принятое действие заменяет дорогую работу экспертов, это всё ещё может быть привлекательно. Если оно заменяет дешёвую задачу в действующем SaaS, может и не быть.
Финансовый масштаб AWS даёт ей сильные стимулы и ресурсы. Amazon сообщила о продажах сегмента AWS в размере $128,7 млрд за 2025 год и $37,6 млрд за первый квартал 2026 года, а операционная прибыль AWS за первый квартал составила $14,2 млрд. Этот масштаб помогает объяснить, почему AWS может инвестировать в доступ к моделям, чипы, оркестрацию, управление, наблюдаемость и корпоративную поддержку. Это также означает, что AWS — стратегический платформенный вендор, а не нейтральная коммунальная услуга. Клиенты должны ожидать сильных выгод от интеграции и значительного давления привязки.
Привязка не обязательно плоха. Если стоимость принятого действия на AWS ниже, потому что данные, идентичность, операции и разработчики уже там, оставаться внутри AWS может быть рационально. Но покупатель должен знать, что будет трудно перенести: политики IAM, определения Step Functions, функции Lambda, специфичное для Bedrock журналирование, конфигурацию баз знаний, правила guardrails, данные оценки, дашборды CloudWatch и операционные runbook-и. Правдоподобный план выхода не обязан быть дешёвым. Он должен быть понятным.
Клиентские примеры обнадёживают, но они подобраны
Клиентские свидетельства AWS подтверждают утверждение, что предприятия переносят реальную работу на её ИИ-стек. Thomson Reuters — сильный пример, потому что это искушённая информационная и рабочая компания, а не новинка. AWS говорит, что Thomson Reuters использовала Bedrock, чтобы расширить доступ к моделям, поддержать эксперименты и построить Checkpoint Edge с CoCounsel — генеративное ИИ-приложение для налоговых исследований со встроенными ссылками на источники. Пример позволяет предположить, что Bedrock помогает крупной организации сделать доступ к моделям более безопасным и повторяемым.
Пример платформенной инженерии ещё ближе к рамке принятого действия. В блоге AWS за январь 2026 года сказано, что Thomson Reuters перевела повторяющиеся операционные активности в ИИ-управляемый хаб самообслуживания, охватывающий такие области, как выделение облачных аккаунтов, патчинг баз данных, конфигурация сети и архитектурное ревью. Там сообщается о проверке человеком чувствительных операций и об истории аудита для управления. Также сообщается о результатах по производительности и автоматизации. Эти утверждения опубликованы вендором, и их не стоит считать независимым доказательством, но по направлению они релевантны.
Работа PwC с Automated Reasoning на AWS показывает ещё один паттерн внедрения. Опубликованный AWS материал описывает применение проверок Automated Reasoning в Bedrock Guardrails для классификации по EU AI Act, оркестрации регулируемого контента и поддержки решений при отключениях коммунальных услуг. Важен не маркетинговый язык о математической определённости. Важно, что внедрение ИИ с высокими ставками обрамляется формализованными правилами, проверяемыми артефактами и экспертным человеческим суждением, а не только более свободной генерацией текста.
Эти примеры показывают, почему AWS убедительна. Крупные команды профессиональных услуг, информации и платформенной инженерии используют стек для задач, где важны доказательства, политика и ревью. Они также показывают, почему покупателям стоит быть осторожными. Публичные свидетельства отобраны AWS и её партнёрами. Они не раскрывают полную стоимость, неудачные попытки, время проверяющих, отклонённые результаты, нагрузку на поддержку, смены моделей, ограничения квот, исключения по безопасности или долгосрочное сопровождение. Это доказательство серьёзного использования, а не доказательство универсальной экономики.
Поэтому правильный закупочный вопрос — не «Используют ли другие предприятия AWS для ИИ?» Да. Вопрос: «Можем ли мы определить, регулировать и измерять нашу задачу достаточно хорошо, чтобы управляемый стек AWS улучшил стоимость принятого действия?» Компания с чистыми данными, сильным IAM, зрелой облачной эксплуатацией и ясными правилами ревью может получить сильный рычаг. Компания с неясными владельцами, устаревшими документами и культурой ручных исключений может просто автоматизировать хаос.
Реалистичные альтернативы не дают AWS расслабиться
AWS стоит сравнивать с несколькими заменителями, а не только с отказом от автоматизации. Одна альтернатива — ручная работа. Ручная работа медленна и дорога, но может быть гибкой, подотчётной и легко приостанавливаемой. Если объём задачи низкий или риск высок, ручное ревью с лучшими чек-листами может победить сложный ИИ-процесс.
Другая альтернатива — действующий SaaS. Многие корпоративные системы уже автоматизируют триаж поддержки, управление ИТ-сервисами, проверку соответствия, извлечение данных или облачные операции внутри более узкого продукта. Специализированный SaaS может дать лучший интерфейс ревью и меньше вариантов интеграции. Он также может быть менее гибким и хуже совмещаться с данными и правами нативных для AWS систем.
Третья альтернатива — прямой провайдер моделей. Это может упростить доступ к моделям и иногда улучшить функции или цены. Но заказчику придётся строить или покупать больше окружающей плоскости управления: идентичность, выполнение инструментов, журналирование, поиск, оценку, очереди, отнесение затрат и ревью. Для компании, уже глубоко сидящей в AWS, отдельный стек может быть лишним бременем. Для компании, пытающейся избежать концентрации облака, он может быть оправдан.
Четвёртая альтернатива — оркестрация с открытым исходным кодом и самостоятельно управляемая инфраструктура. Это может снизить привязку к вендору и увеличить кастомизацию. Это также может создать долгосрочное обязательство по сопровождению. Команда должна поддерживать фреймворки, коннекторы, патчи безопасности, наблюдаемость, тестовые окружения и поведение масштабирования в актуальном состоянии. Для узкой стратегической нагрузки с сильным инженерным владением это может быть разумно. Для широкой корпоративной платформы это может стать скрытой продуктовой линейкой.
Последняя альтернатива — делать меньше. Не каждая задача должна становиться действием на основе модели. Часть работы должна остаться результатом поиска, черновиком, рекомендацией или дашбордом. Чем ближе процесс к изменению систем записи, трате денег, выдаче доступа или внешней коммуникации, тем выше должна быть планка приёмки. Широкий стек AWS может соблазнять команды связать всё. Хорошее управление спрашивает, какие действия вообще заслуживают автоматизации.
Эти альтернативы проясняют, где AWS подходит лучше всего. AWS сильнее всего, когда задача уже зависит от данных на AWS, IAM, обработки событий, бессерверного выполнения, журналов и команд облачной инженерии; когда стандарт принятого действия можно закодировать в политике и ревью; и когда объём бизнеса оправдывает инвестиции в управляемый путь. AWS слабее, когда задача узкая, данные находятся вне AWS, организации не хватает облачного управления, экран ревью должен быть высокоспециализированным или покупателю нужна глубокая переносимость больше, чем интегрированный контроль.
За чем следить
Первый пункт наблюдения — полнота аудита. Журналирование вызовов моделей Bedrock документировано, но по умолчанию отключено и имеет ограничения охвата по конечным точкам. CloudTrail может фиксировать важную активность, но отдельные события данных runtime требуют настройки. Покупатель должен проверить, что реальный путь записывает достаточно доказательств для спорных действий, отнесения затрат и разбора инцидентов.
Второй — дрейф прав доступа. Роли IAM, политики управления сервисами, ресурсные политики и границы разрешений могут меняться независимо от приложения на основе модели. Процесс, который был безопасен в прошлом квартале, может стать слишком сильным или слишком слабым после реструктуризации аккаунтов, миграции сервисов или аварийного исключения. Тесты прав должны быть частью релиза и ревью, а не разовым этапом запуска.
Третий — поведение квот. Квоты Bedrock, Lambda и Step Functions — реальные проектные входные данные. Команда должна знать, как система ведёт себя при насыщении токенов модели, одновременных выполнений, переходов состояний, HTTP-задач, нижестоящих API или очередей ревью. Противодавление — фича. Тихий рост очереди и бесконтрольные повторы — дефекты.
Четвёртый — усталость проверяющих. Система должна облегчать приёмку, а не превращать экспертов в читателей журналов. Измеряйте минуты на принятое действие, частоту эскалаций, причины отклонений, повторяющиеся категории сбоев и разногласия проверяющих. Если проверяющие одобряют по привычке, потому что очередь слишком длинная, видимый уровень автоматизации — не сигнал безопасности.
Пятый — отнесение затрат. Документация Bedrock теперь подчёркивает подсчёт токенов и паттерны отнесения затрат, а журналы вызовов могут показывать идентичность и потребление токенов для поддерживаемых путей. Эти данные должны питать командный обзор затрат. Если расходы на модели, наблюдаемость и труд ревьюеров нельзя привязать к принятым действиям, бизнес-обоснование остаётся спекулятивным.
Шестой — запасной путь. Правдоподобному процессу нужен план на недоступность модели, троттлинг квот, сбой поиска, неопределённость политики, бэклог ревью и отклонение нижестоящей системы. Запасной путь может быть моделью поменьше, ручной очередью, отложенным ответом, ответом только для чтения или полной остановкой. Важно, чтобы запасной путь был спроектирован до сбоя, а не импровизирован во время него.
AWS — серьёзная платформа для принятых ИИ-действий, потому что сочетает доступ к моделям с облачными механизмами контроля, которые предприятия уже используют. Это материальное преимущество. Оно может сократить интеграционную работу, упростить сохранение доказательств и дать облачным командам привычные механизмы применения прав и эксплуатации сервисов. Но система настолько сильна, насколько сильна цепочка приёмки вокруг неё.
Вопрос дисциплинированной закупки поэтому узкий и практический. Для этой конкретной задачи может ли AWS помочь произвести больше принятых действий при меньшей общей стоимости, чем ручная работа, действующее ПО, прямой провайдер моделей, стек с открытым исходным кодом или сокращение объёма автоматизации? Посчитайте модель, инструменты, права, журналы, квоты, повторы, ревью и сбои. Если ответ по-прежнему да, AWS не просто размещает ИИ. Он помогает превращать работу на основе модели в принятую работу.