
Кратко
- В апреле 2026 года ARIN назвал ограничения якорей доверия планируемым улучшением RPKI, однако профильный документ IETF всё ещё имеет статус активного Internet-Draft, а имеющиеся материалы не подтверждают промышленное внедрение.
- Реальной контрольной точкой служит локальный файл
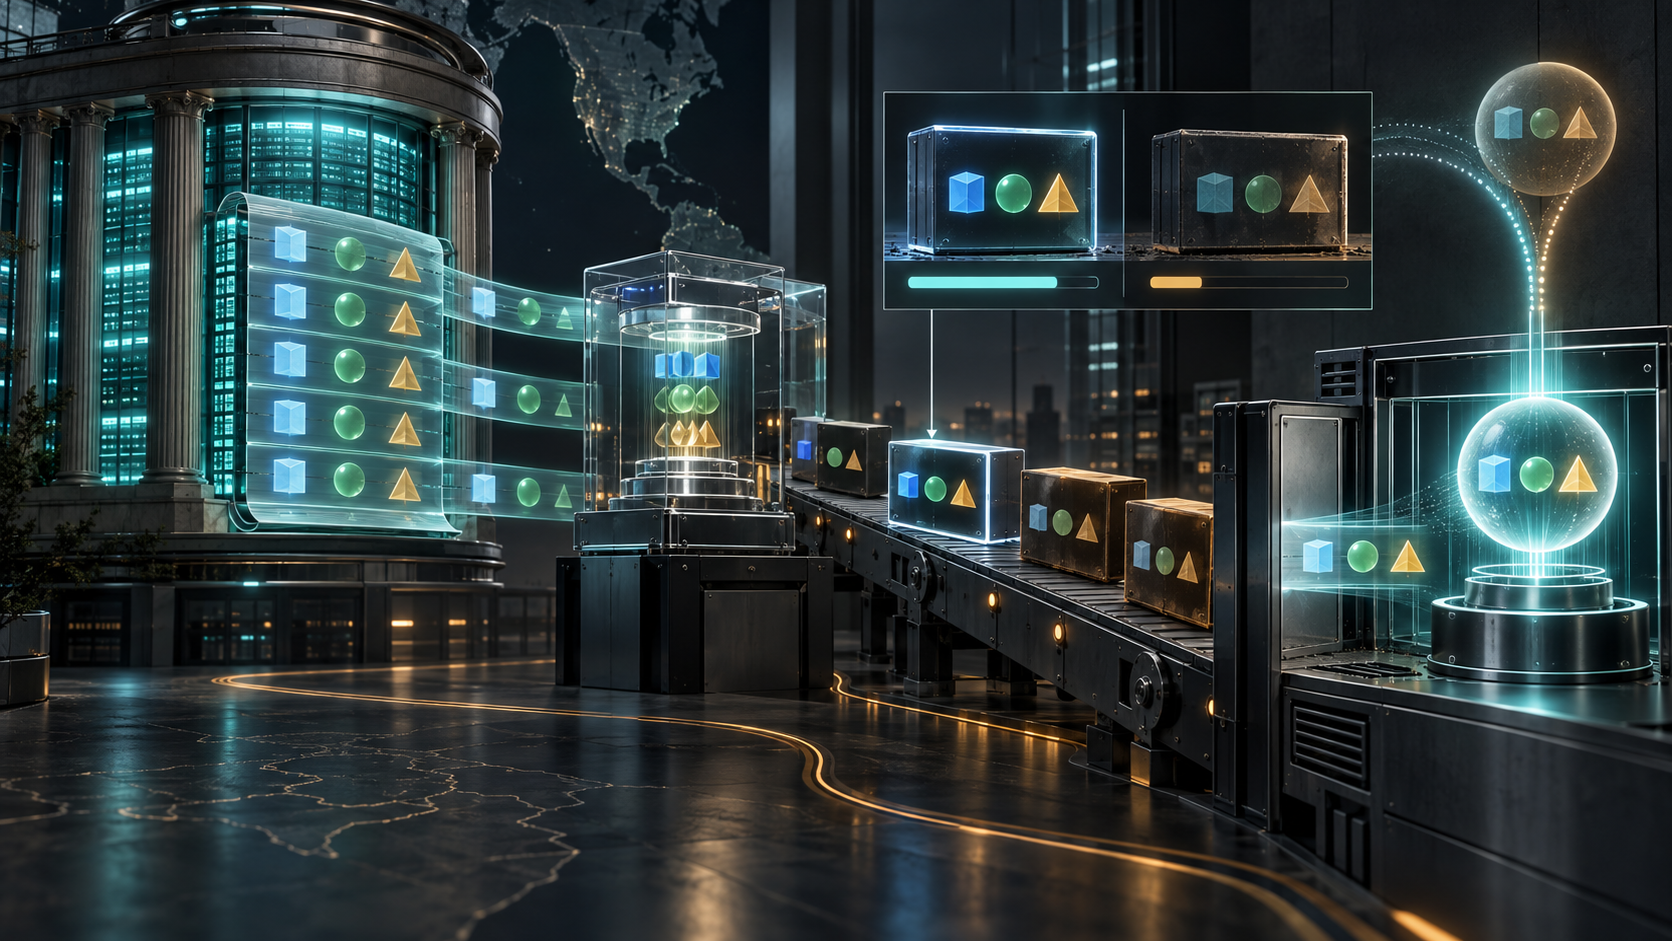
.constraints. Между статистикой реестра и ним находятся фаза передачи ресурса, возможное подписанное состояние NRO, компилятор, выпуск пакета, установка и решение оператора. - Версионная квитанция доставки способна связать эти этапы хешами, временем и измеренным эффектом, не передавая ARIN, NRO или поставщику пакета право определять маршрутную политику сети.
Правильный список, который опоздал
В инфраструктуре бывает два вида актуальности. Источник может верно отражать состояние на сегодняшнее утро, а установленный контроль — состояние прошлого квартала. Текущий проект IETF прямо советует сопровождающим списков, распространяемых через операционные системы или сторонние пакеты, закладывать до шести месяцев на обновление пользователей. Это не статистика реальных установок и не прогноз для каждой сети. Это признание того, что выпуск программного обеспечения задаёт отдельные часы.
Представим передачу ресурса между региональными реестрами. Событие завершается, исходные таблицы меняются, совместное состояние пересчитывается, компилятор формирует новый набор, сопровождающий публикует пакет. Одна сеть устанавливает его сразу, другая ждёт планового окна, третья остаётся на ветке длительной поддержки. Все применяют ограничения якорей доверия, но в один и тот же момент разрешают разные множества ресурсов.
Ссылка на самый новый файл ARIN не отвечает, что работает локально. Существенны версия и хеш файла рядом с TAL, версия валидатора, источник локального переопределения и время решения оператора. Иногда сохранение старого состояния — осознанная мера во время расследования; иногда — незаметное отставание репозитория. В обоих случаях необходимо отличать намерение от результата.
Ровно то, что прозвучало на ARIN 57
На встрече ARIN 57 в апреле 2026 года инженерный отчёт перечислил ограничения якорей доверия среди планируемых публичных улучшений RPKI. Сроки были поставлены в зависимость от работы над стандартом IETF. Следующий слайд отнёс основу проекта к Number Resource Organization: расширенная статистика должна показывать ресурсы внутри каждого реестра, а расширенные журналы передачи — перемещения между RIR. Спецификация журналов ещё разрабатывалась. Эти данные поддерживали бы метод IETF, уже реализованный в rpki-client.
В стенограмме будущий список сравнивался со списком контроля доступа внутри RPKI: он должен перечислять сетевые ресурсы, разрешённые под каждым региональным реестром. Участники говорили о проектах документов и работающем коде. Это подтверждает серьёзную инженерную работу. Но стенограмма не называет дату промышленного включения, число relying parties, версию дистрибутива или хеш загруженной конфигурации.
На дату анализа нормативный статус остаётся предварительным. draft-ietf-sidrops-constraining-rpki-trust-anchors-01 датирован 9 августа 2026 года и записан в Datatracker как активный проект рабочей группы SIDROPS со статусом IESG «I-D Exists». Это не RFC. Проект NRO о построении и подписи общего состояния также остаётся черновиком. Раннее программное воплощение полезно, но его нельзя выдавать за общий эксплуатационный режим.
Широкий якорь был механизмом непрерывности
Нынешнее ограничение отвечает на риск, частично созданный прежним решением о доступности. В сентябре 2017 года ARIN вместе с другими RIR перевёл сертификат якоря доверия в форму, охватывающую все ресурсы; объявление сокращённо называло её 0/0. TAL не изменился. Задача состояла в том, чтобы временная несогласованность при межреестровой передаче не вызвала массовую недействительность нижестоящих продуктов RPKI.
Проект SIDROPS фиксирует: сертификаты всех пяти RIR-якорей перечисляют весь IPv4, IPv6 и ASN. Это не административная претензия каждого реестра на все ресурсы. Широта позволяет криптографической иерархии пережить момент, когда учётные системы меняются не синхронно. Обратная сторона — техническая возможность якоря выпускать продукты для ресурсов за пределами текущего владения реестра.
Локальное ограничение сужает эту возможность до множества, которое оператор ожидает под конкретным якорем. Это принцип минимальных полномочий, наложенный поверх осознанного запаса непрерывности. RFC 6480 оставляет выбор якорей каждому relying party. RFC 8211 рассматривает неблагоприятные действия удостоверяющих центров и операторов репозиториев. Источники описывают архитектурный риск, а не известное злоупотребление ARIN.
Как небольшой файл останавливает сертификат
Документ SIDROPS определяет ограничение как локальное объединение IP-префиксов или диапазонов и номеров или диапазонов AS, которые оператор ожидает увидеть под якорем. Синтаксис использует allow и deny. Запрет сильнее разрешения; записи одного типа не должны пересекаться; порядок не имеет значения; всё не разрешённое явно запрещается неявно.
Проверка применяется к сертификату конечного объекта. Если перечисленные в нём ресурсы не полностью входят в локальное ограничение, relying party должен прекратить обработку и считать сертификат недействительным. Так могут затрагиваться ROA, ASPA, RPKI Signed Checklists, сертификаты маршрутизаторов BGPsec и geofeed. Манифесты, записи Ghostbusters и подписанные TAL с наследуемыми ресурсами не проходят ту же проверку.
Руководство OpenBSD для rpki-client показывает физическое место решения: файл .constraints может иметь то же базовое имя, что соответствующий .tal. TAL указывает на якорь, а constraint выражает локальное ожидание относительно области его выпуска. Соседство файлов не означает одинаковое происхождение и возраст. Без хеша загруженного ограничения невозможно уверенно объяснить, почему объект перестал приниматься.
Компиляция включает и знание политик. Проект отмечает, что сообщество ARIN отказалось от ARIN-2019-4 о межрегиональных передачах IPv6, поэтому выделенный ARIN IPv6 обычно не должен появляться под якорем другого RIR. Частные, документационные и некоторые зарезервированные ресурсы не должны быть ни под одним региональным якорем. Список — результат интерпретации, а не копирования колонки.
«Ежедневно» относится только к исходному файлу
ARIN ежедневно обновляет расширенную статистику делегирования в формате NRO для IPv4, IPv6 и ASN. При этом прямо указывает, что в отчёт не входят reallocations и reassignments. Объединение отчётов RIR может выявить пересечения и пробелы, показать статус переданных адресов и административную ответственность за нераспределённые ресурсы. Это полезное свидетельство, но не установленный .constraints.
Период публикации не сообщает возраст каждого события, момент получения данных компилятором, выпуск пакета и установку у оператора. Снимок владения также не описывает путь между двумя состояниями. Поэтому на ARIN 57 рядом со статистикой фигурировали расширенные журналы передач, чья спецификация ещё создавалась.
Если компилятор слишком рано отдаст ресурс только получателю, он может отклонить ещё законные продукты под исходным якорем. Если опоздает, сохранит лишнее разрешение. All-resources-сертификат должен был защитить непрерывность от временного расхождения. Старое или лишённое фазового контекста локальное ограничение может вернуть тот же разрыв на другом уровне.
Момент, когда два якоря правы одновременно
draft-nro-sidrops-ta-constraints-00 предлагает подписанные объекты Resource Distribution State, Event и Consensus. Начальные множества участников должны быть непересекающимися. Передача проходит инициирование, принятие получателем и завершение источником.
Между принятием и завершением оба якоря могут считаться держателями ресурса. Временное пересечение даёт получателю возможность выпустить соответствующие подписанные объекты без окна недоступности. После завершения он становится единственным держателем для проверки ограничений. Ошибочное завершение не стирается задним числом: ресурс можно вернуть компенсирующей передачей.
Поэтому список, построенный во вторник после принятия, может разрешать оба якоря, а список четверга после завершения — только получателя. Оба верны для своих моментов. Сам номер пакета не объясняет различие. Нужны идентификатор и фаза передачи, хеши источников и время сборки.
Подписанное состояние NRO, если будет принято, укрепит происхождение входа. Оно не станет обязательной локальной политикой. IETF-проект называет его возможным источником и подчёркивает, что каждый relying party решает независимо, по своим критериям и графику. Совместное утверждение реестров информирует сеть, но не принимает решение вместо неё.
Квитанция на всю цепочку
В начале квитанции должны стоять имена исходных файлов, их время и хеши, версии спецификации и схемы, идентификатор компилятора и ссылка на воспроизводимую сборку. Если использовано подписанное состояние NRO, записываются подписант и результат проверки.
Для каждого якоря отдельно хешируются множества IPv4, IPv6 и ASN. Передаваемый ресурс получает идентификатор и фазу, включая временное двойное разрешение. Затем фиксируются имя пакета, версия, время сборки и канал доставки. Время установки, происхождение локального исключения, реализация и версия валидатора, хеш действительно загруженного файла соединяют выпуск с эксплуатацией.
Последний раздел показывает эффект: сколько объектов принято или отклонено именно из-за ограничения по каждому классу; какие предупреждения о возрасте сработали; каков последний известный хороший вариант; какой откат или резервный режим проверен. Решение локального оператора и время его вступления в силу завершают запись. Хеши и агрегированные счётчики дают сравнимость без публикации чувствительной конфигурации маршрутизаторов.
Квитанция исправляет и язык ответственности. Фраза «ARIN отклонил этот ROA» может быть неверной, если локальный валидатор остановил EE-сертификат по файлу, созданному и доставленному третьими сторонами. Реестр публикует сведения, NRO может подписать общий взгляд, сопровождающий компилирует, пакет доставляет, валидатор оценивает, оператор выбирает действие. Эти глаголы нельзя сливать.
Чего доказательства не показывают
Нет оснований утверждать, что ARIN уже развернул ограничения у relying parties, что все валидаторы используют единый список NRO или что старый пакет вызвал маршрутный инцидент. Шесть месяцев — расчётная задержка, не измеренная медиана. Ежедневная статистика имеет явно названные исключения; спецификация журнала передач на ARIN 57 оставалась в работе.
Кроме того, недействительность сертификата в ходе RPKI-валидации не равна автоматическому отзыву маршрута. Валидатор выдаёт состояние, а оператор решает, как включить его в локальную политику. На итог влияют другие действительные объекты и конфигурация. Предлагаемая квитанция — рекомендация анализа, а не действующее требование ARIN или IETF.
Источники
- Инженерный отчёт ARIN 57
- Стенограмма второго дня ARIN 57
- Проект SIDROPS об ограничениях, версия 01
- Проект NRO о подписанном состоянии
- Сообщение ARIN 2017 года о якоре всех ресурсов
- Заявление о применимости якорей всех ресурсов
- Руководство OpenBSD для rpki-client
- Расширенная статистика делегирования ARIN
- Формат расширенной статистики NRO
- RFC 6480: инфраструктура безопасной маршрутизации
- RFC 8211: неблагоприятные действия удостоверяющего центра
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров