
Резюме
- Argonne Network — это актуальный объект каталога BTW типа «компания», привязанный к реальной роли сетевого администрирования. ARIN закрепляет Argonne National Laboratory как регистранта для AS683 и AS75 и определяет Argonne Network Administration как группу технических контактов; это не создаёт отдельного юридического лица.
- Реестровые записи устанавливают подотчётную идентичность номерных ресурсов, тогда как публичные наблюдения маршрутизации дают ограниченное представление о текущем поведении. Ни то, ни другое не является картой частной топологии, показателем уровня обслуживания или доказательством исключительного контроля маршрутов.
- Официальная документация объектов и материалы ESnet описывают реальную поверхность исследовательского трафика, охватывающую приборы, системы хранения, вычисления, идентификацию, кампусную сеть, внешних провайдеров и удалённых соавторов. Описания возможностей и проектные кейсы не доказывают повсеместной надёжности или пользовательских результатов.
- Надзор, интеграция, обслуживание, переносимость и реагирование на исключения остаются повторяющимися затратами, поскольку записи, маршруты, объекты, внешние операторы и исследовательские рабочие процессы требуют постоянного согласования в условиях изменений и сбоев.
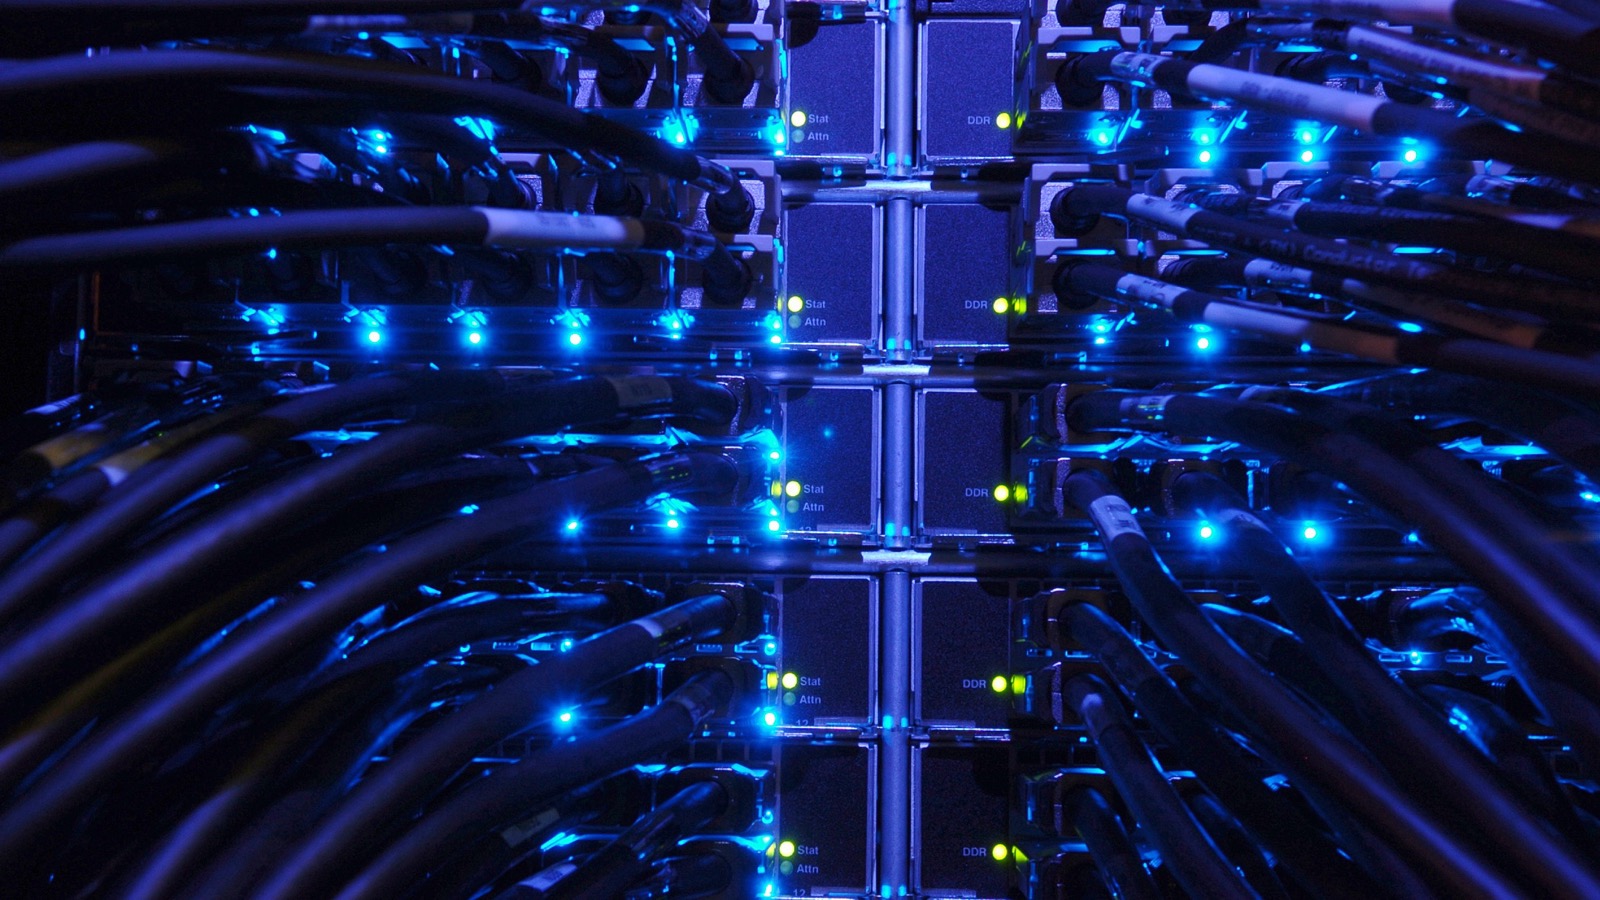
Примечание к изображению:Прилагаемая фотография (Creative Commons) показывает вычислительное оборудование в Center for Nanoscale Materials лаборатории Argonne National Laboratory. На ней не изображены Argonne Network Administration, маршрутизация AS683 или AS75, опорная сеть кампуса, каналы ESnet или MREN, частная топология, текущие элементы управления, инциденты, измеренная надёжность или пользовательские результаты.
Argonne Network представлен в каталоге BTW как объект компании, однако наиболее значимые публичные данные не позволяют рассматривать эту метку как самостоятельного коммерческого сетевого оператора. Американский реестр интернет-номеров (ARIN) фиксирует Argonne National Laboratory в качестве регистранта AS683 и AS75. Те же записи определяют Argonne Network Administration как группу технических контактов.[1][2] Это различие является отправной точкой для ответственного анализа.
Оно связывает объект каталога с реальной ролью управления сетью, не придумывая отдельное юридическое лицо, внутреннюю архитектуру или портфель услуг, которые не раскрыты в публичных источниках.
Два номера автономных систем создают конкретную технологическую поверхность. Записи реестра устанавливают присвоенные идентификаторы и ответственных контактов. Публичные сервисы наблюдения за маршрутизацией показывают, что могли видеть внешние сборщики в ограниченный период времени. Argonne и его объекты описывают системы хранения, локальные и глобальные сети, перемещение данных, контроль доступа, инвестиции в кампусную сеть и исследовательские рабочие процессы.
Energy Sciences Network (ESnet) Министерства энергетики США описывает свою собственную роль и публикует отчёты и тематические исследования, которые помещают Argonne в более широкий контекст исследовательских сетей.[3][4][5][6][7][8][9][10][11][12][13][14][15][16][17][18][19][20][21][22][23][24][25]
Вместе эти источники выявляют проблему управления, а не простой рассказ о продукте. Научные приборы, высокопроизводительные вычислительные системы, общие хранилища, внешние исследовательские сети, системы идентификации, средства безопасности и рабочие процессы, управляемые пользователями, должны обмениваться данными через множество административных границ. Сеть должна сохранять адресную и маршрутную идентичность при изменении оборудования, приложений, провайдеров и исследовательских потребностей. Публичный маршрут может быть видимым, в то время как передача остаётся медленной.
Объект может рекламировать большие возможности, но конкретный рабочий процесс всё равно может давать сбой. Успешная демонстрация способна доказать, что проект реализуем, но не гарантирует повседневной надёжности для каждого пользователя.
Поэтому в настоящей статье на всех уровнях разделяются три аспекта:
- Системные возможностиозначают, что документированный компонент или протокол может выполнять определённую функцию, например, объявлять маршрут, передавать данные, предоставлять хранилище, аутентифицировать пользователя или измерять путь.
- Эксплуатационная надёжностьозначает, что эта функция остаётся доступной, точной, безопасной, наблюдаемой и восстанавливаемой в реальных условиях обслуживания и отказов.
- Пользовательский или исследовательский результатозначает, что поименованная рабочая нагрузка дала измеренный результат за установленный период, с достаточным контекстом, чтобы отделить эффекты сети от эффектов хранилища, ПО, прибора и рабочего процесса.
Публичные данные достаточно богаты, чтобы анализировать возможности и эксплуатационные затраты. Они содержат несколько чётко ограниченных проектных примеров. Однако они не предоставляют общеорганизационного эталона доступности, полной истории инцидентов, карты частной топологии или контролируемого сравнения пользовательских результатов. Эти ограничения — не пробелы, которые нужно заполнять предположениями, а границы того, что можно и чего нельзя утверждать.
Граница субъекта: метка каталога, лаборатория и операционная роль
Записи ARIN для AS683 и AS75 предоставляют наиболее надёжные идентификационные привязки.[1][2] В обоих случаях регистрантом выступает Argonne National Laboratory. Argonne Network Administration фигурирует как группа технических контактов. Запись в реестре — это документ об администрировании номерных ресурсов и контактной ответственности. Она не является корпоративным уставом, схемой архитектуры, соглашением об уровне обслуживания или доказательством того, что каждый маршрут, наблюдаемый под конкретным ASN, управляется исключительно одной командой.
Эта граница важна, потому что названия могут объединять несколько разных вещей. «Argonne Network» неформально может означать инфраструктуру, административную функцию, техническую группу или объект каталога BTW. «Argonne National Laboratory» — это организация, указанная в реестре. Отдельные объекты, такие как Argonne Leadership Computing Facility, Advanced Photon Source и Laboratory Computing Resource Center, публикуют собственную эксплуатационную документацию. ESnet — это отдельный сетевой оператор Министерства энергетики. Рассматривать их все как один продукт означало бы скрыть те стыковки, которые обеспечивают работу системы.
Аккуратный анализ объекта компании ставит вопрос: что может обоснованно представлять данная сущность каталога? Здесь она представляет поверхность управления сетью, связанную с зарегистрированными идентификаторами автономных систем Argonne. Эта поверхность включает поддержание актуальных контактных и регистрационных данных, координацию изменений маршрутизации, обеспечение связности в кампусе и с внешними сетями, а также участие в инцидентах и работе по обеспечению непрерывности. Документы объектов показывают, почему эти обязанности важны.
Они не показывают, что Argonne Network Administration напрямую владеет каждым коммутатором, системой хранения, приложением, службой идентификации или внешним каналом, описанным в этих документах.
Это различие также предотвращает соблазнительный, но ошибочный потребительский нарратив. Исследователи, использующие объект, не обязательно являются клиентами отдельного продукта Argonne Network. Они могут быть пользователями объекта Министерства энергетики, участниками проекта, соавторами или сотрудниками. Их рабочие процессы зависят от сетевых услуг, но результаты также зависят от приборов, хранилищ, вычислительных квот, ПО, учётных данных, политик данных и внешних партнёров. Сеть во многих случаях выступает необходимым, но не единственным причинным фактором.
Такой ролевой подход более полезен, чем широкий брендовый профиль. Он направляет внимание на записи, работающие системы, стыковки и восстановление. ASN имеет операционный смысл только тогда, когда реестровые данные, источник маршрута, восходящая связность, мониторинг, доступ и полномочия по реагированию продолжают согласовываться. Имя группы в реестре помогает при инциденте лишь в том случае, если путь связи актуален и получатели могут действовать. Ценность заключается в непрерывности между зафиксированной ролью и работающей сетью.
Что устанавливают AS683 и AS75, а что — нет
Номер автономной системы идентифицирует домен маршрутизации для междоменной маршрутизации. RDAP-записи ARIN показывают, что регистрации AS683 и AS75 активны и связаны с Argonne National Laboratory.[1][2] Публичные API RIPEstat предоставляют ограниченные по времени внешние наблюдения для этих двух ресурсов, в том числе сводные метки, наблюдения за объявляемыми префиксами и данные о состоянии маршрутизации.[3][4][5][6][7][8] Эти два класса свидетельств служат разным целям.
Реестр — это подотчётная запись. Он указывает присвоенный ресурс, регистранта, статус и контактные роли. Это не монитор маршрутов в реальном времени. Корректная запись в реестре не доказывает, что какой-либо префикс в данный момент доступен, что задуманный источник виден глобально или что трафик следует конкретным путём. И наоборот, сборщик маршрутов может наблюдать маршрут, но не доказывает этим законного присвоения или полномочий. Данные реестра и наблюдений должны совпадать там, где их области действия пересекаются, но ни один не заменяет другой.
Данные RIPEstat представляют собой моментальные снимки. Они могут показывать префиксы, наблюдаемые как исходящие от ASN на момент сбора, и давать ограниченное представление о состоянии маршрутизации.[5][6][7][8] Они не могут установить исключительный контроль над каждым префиксом, полную глобальную видимость, историческую непрерывность, внутреннюю топологию, объём трафика или качество обслуживания. Покрытие сборщиков, политика маршрутизации, преходящие изменения и время наблюдения — всё это влияет на то, что сообщает внешний сервис.
Наличие двух ASN интересно с операционной точки зрения, но не объясняет, почему организация поддерживает оба. Одни лишь публичные записи не доказывают, что номера соответствуют разным объектам, поколениям, политикам, провайдерам или доменам избыточности. Они действительно создают два набора объектов, которые должны оставаться точными и поддерживаемыми. У каждого могут быть собственные политики маршрутизации, история контактов, наблюдаемые префиксы, зависимости и требования к восстановлению.
Для оператора сопровождение двух AS порождает как минимум четыре повторяющиеся задачи. Во-первых, реестровые записи и контакты должны поддерживаться в актуальном состоянии. Во-вторых, необходимо сопоставлять намеченное происхождение маршрутов и внешние наблюдения. В-третьих, изменения должны санкционироваться и проводиться без путаницы одного ресурса с другим. В-четвёртых, персоналу, реагирующему на инциденты, нужен надёжный способ определить, относится ли симптом к конкретному ASN, является общим для обоих или находится вне контроля Argonne.
Критическим активом является не сам номер, а цепочка полномочий и работающей конфигурации вокруг него. Эта цепочка включает доступ к реестру, политику маршрутизации, инвентаризацию префиксов, восходящие и пиринговые отношения, мониторинг, фильтры, метаданные безопасности, эскалацию контактов и доказательства восстановления. Публичные источники раскрывают фрагменты этой цепочки, но не полную реализацию.
Исследовательский трафик — система передачи
Argonne Leadership Computing Facility описывает хранение и сеть как взаимосвязанные ресурсы, а не обособленные продукты.[9] В её открытых материалах обсуждаются системы хранения, локальная инфраструктура, глобальная связность и каналы связи с внешними исследовательскими сетями.
Отдельные руководства ALCF возлагают на пользователей ответственность за хранение, передачу и обмен данными.[10] Страница обмена данными организации описывает сервисы и механизмы, используемые для предоставления или перемещения данных за пределы одной вычислительной задачи.[11] Эти документы подтверждают ясный вывод: полезное перемещение исследовательских данных пересекает границы хранилища, сети, идентификации и приложений.
Этот вывод не следует раздувать до утверждения о доступности. Страница объекта описывает задуманную архитектуру и доступные классы услуг, но не сообщает о каждом событии обслуживания, периоде перегрузки, неудачной передаче или проблеме конфигурации у пользователя. Заявленные показатели пропускной способности относятся к конкретным интерфейсам или системам, а не являются сквозной гарантией. Путь ограничен самым узким или наиболее ослабленным компонентом, который может находиться за пределами объекта.
Политика данных ALCF добавляет ещё одну границу.[12] Среда описывается как открытая исследовательская сеть с определёнными ожиданиями по обработке данных. Эта политика влияет на то, какие технические средства контроля уместны. Исследовательская сеть, оптимизированная для больших научных потоков, имеет иные допущения, нежели платёжная сеть, секретная система или обычный корпоративный офис. Безопасность нельзя оценивать, копируя меры из другого контекста; она должна защищать реальный рабочий процесс и данные, сохраняя при этом законное научное использование.
Laboratory Computing Resource Center публикует руководство по кибербезопасности для своей разделяемой инфраструктуры.[13] В руководстве описываются отдельные методы аутентификации и обязанности пользователей. Такие меры представляют собой возможности и политические обязательства. Они не доказывают, что учётные данные никогда не компрометируются или что каждый пользователь соблюдает политику. Надёжность зависит от принуждения, мониторинга, поддержки, обработки исключений и восстановления, когда обычный путь идентификации отказывает.
Формулировка миссии ИТ-подразделения Advanced Photon Source определяет обязанности по сети, межсетевому экрану, доступу, серверам, резервному копированию и поддержке.[14] Это важно, потому что современный инструментальный рабочий процесс — не просто канал между двумя машинами. Он включает системы сбора, управляющие сети, пользовательский доступ, хранилище, вычислительные сервисы и группы поддержки. Декларация миссии задаёт объём и намерения, но не является отчётом об измеренном качестве обслуживания.
Общая схема представляет собой цепочку:
- Прибор или пользователь создаёт данные.
- Локальные системы буферизуют, именуют и защищают эти данные.
- Идентификация и политики доступа определяют, кто или что может их переместить.
- Кампусные сети переносят данные между объектами или к точке выхода вовне.
- Исследовательские сети и сети-партнёры переносят данные через административные домены.
- Службы хранения и вычислений принимают и обрабатывают их.
- Приложения, механизмы рабочих процессов и люди решают, что делать дальше.
Каждый переход является одновременно точкой интеграции и границей отказа. Сеть может доставлять пакеты, в то время как учётная запись службы недействительна. Хранилище может принять данные, пока метаданные ошибочны. Путь может обладать достаточной номинальной ёмкостью, хотя конечный узел, протокол или настройка рабочего процесса ограничивают пропускную способность. Передача может завершиться, но полученные данные окажутся непригодными. Именно поэтому сетевые возможности, эксплуатационная надёжность и исследовательский результат должны оставаться разделёнными.
Кампусная инфраструктура, внешние провайдеры и непрерывность
Руководство по проектированию объектов Argonne документирует принципы управления и технические стандарты для зданий и инфраструктуры, включая аспекты связи и кабельных систем.[15] Стандарт создаёт общий язык проектирования и точку контроля. Он может снизить количество несовместимых установок и сделать обслуживание более предсказуемым. Однако он не доказывает, что каждый установленный компонент недавно обновлялся, документировался или тестировался.
План развития объектов и инфраструктуры лаборатории на 2024 год описывает кампусное оптоволокно, резервирование опорной сети, дата-центры и запланированные инвестиции.[16] Планы являются ценным свидетельством выявленных потребностей, очерёдности и намеченных мер контроля. Их необходимо рассматривать во временной перспективе. Предложенное или профинансированное улучшение — не то же самое, что завершённое развёртывание. Заявленная цель по избыточности не доказывает, что все домены отказов независимы.
Обзор сетевых требований Министерства энергетики США для программы Basic Energy Sciences даёт более конкретный внешний контекст.[22] Он описывает архитектуру кампуса и глобальной сети Argonne на дату составления отчёта, включая внешних сетевых провайдеров, ёмкости соединений, избыточные узлы и диверсифицированные пути. Отчёт полезен, потому что показывает, как трафик лаборатории выходит за пределы одного кампусного края. Он не является аудитом текущей доступности, а архитектура после публикации может измениться.
Собственное описание ESnet устанавливает, что это исследовательская сеть Министерства энергетики, обслуживающая научное сотрудничество.[21] Эту роль не следует приписывать Argonne. Argonne зависит от внешних операторов и партнёров, тогда как эти операторы обслуживают множество организаций. Ответственность распределена. Команда Argonne может управлять кампусным маршрутом и координировать внешнее изменение, не контролируя каждый промежуточный домен.
Такая распределённая ответственность порождает проблему непрерывности. Сервис может отказать из-за локального оптоволокна, политики маршрутизации, восходящего канала, удалённой организации, конечного узла, хранилища, аутентификации, промежуточного ПО или поведения приложения. Полезная модель эксплуатации требует достаточно общих свидетельств, чтобы сузить круг поиска неисправности, не заставляя каждую организацию раскрывать свою частную сеть.
Измерение пути — один из способов накопления таких общих свидетельств. Тематическое исследование ESnet о передаче данных между Argonne и Мичиганским университетом описывает многоуровневую диагностику с использованием в том числе perfSONAR и нового соединения.[24] Пример показывает, что наблюдаемая производительность может зависеть от нескольких уровней, а диагностика может требовать скоординированных изменений. Это ограниченный случай, а не общеорганизационный эталон производительности.
Исторические документы показывают, что проблема не нова. Отчёт о сетевых требованиях 2007 года зафиксировал более ранний базовый уровень связности Argonne и научных потребностей.[25] ESnet также документирует исторические эксперименты по программно-определяемым сетям, включавшие приоритетную полосу пропускания.[23] Эти источники демонстрируют долговременное давление, направленное на соединение приборов, объектов и удалённых соавторов. Они не устанавливают текущую топологию или текущее производственное поведение.
Следовательно, непрерывность требует большего, чем избыточность каналов. Она требует актуальных записей, политики маршрутизации, разнообразных физических путей там, где это оправдано, независимого наблюдения, проверенной процедуры эскалации, работоспособных учётных данных, восстанавливаемых конфигураций и способа поддерживать критически важные рабочие процессы при недоступности одного компонента или организации. Существование и качество этих мер нельзя полностью вывести из публичных документов. Это правильные вопросы, потому что видимая система пересекает так много границ.
Возможности, надёжность и исследовательские результаты
Публичные материалы содержат несколько примеров интегрированных исследовательских рабочих процессов.
В статье ALCF описывается, как группа под руководством Argonne диагностировала и устранила проблемы сети перед технологической демонстрацией на SC19.[17] В другой статье — объединение суперкомпьютеров и экспериментов для ускорения открытий.[18] Ещё одна статья обсуждает автоматизацию рабочих процессов обработки данных, связывающих приборы, передачу, хранение и вычисления.[19] Годовой отчёт ALCF, посвящённый Nexus и интегрированной исследовательской инфраструктуре, описывает служебные учётные записи, перемещение данных с поддержкой Globus и шаблоны рабочих процессов по требованию.[20]
Это полезные примеры, но они отвечают на разные вопросы.
Рассказ о SC19 подтверждает утверждение обобработке исключений: команда столкнулась с проблемами в сети, исследовала их, внесла изменения и завершила демонстрацию.[17] Он не показывает, как часто возникают подобные проблемы, каково обычное время восстановления и применимо ли решение к каждому пути.
Истории «от прибора к вычислениям» подтверждают утверждение осистемных возможностях: объекты могут подключать источники экспериментальных данных к удалённым или предоставляемым по требованию вычислительным рабочим процессам.[18][19][20] Они иллюстрируют компоненты и операционные шаблоны, но не доказывают, что каждый проект может применить этот шаблон без интеграционной работы.
Утверждение обисследовательском результатепотребовало бы названной рабочей нагрузки, базового уровня, окна измерений и обоснованного объяснения причинности. Некоторые опубликованные проектные истории содержат элементы такого контекста, но они остаются ограничены рамками описанной работы и не являются доказательством того, что Argonne Network как объект каталога гарантирует определённый научный результат или рост производительности.
Это разделение важно при анализе технологических компаний, потому что утверждения о возможностях часто принимают за утверждения о надёжности, а те, в свою очередь, превращают в обещания результатов. Например, 100-гигабитный интерфейс — это атрибут пропускной способности, но он не означает, что приложение сможет устойчиво использовать такую скорость. Успешная передача доказывает, что одна передача завершилась при конкретных условиях, но не доказывает непрерывного обслуживания. Научный результат может зависеть от более быстрой передачи данных, но зависит также от качества приборов, алгоритмов, вычислительной квоты, хранилища, ПО и людей.
Поэтому при строгой оценке следует задавать три группы вопросов.
О возможностях:
- Какие системы, протоколы и интерфейсы документированы?
- Какие части управляются локально, а какие принадлежат внешним операторам?
- Какие идентификаторы и пути авторизации необходимы?
- Какие классы данных, приложения и границы безопасности охвачены?
О надёжности:
- Как задуманная маршрутизация сопоставляется с внешними наблюдениями?
- Как различаются отказы на физическом, маршрутном, хостовом, уровне хранения, идентификации и приложений?
- Какие изменения тестируются, откатываются и пересматриваются?
- Что может продолжать работу, когда обычная поверхность управления недоступна?
О результатах:
- Какая именованная рабочая нагрузка улучшилась?
- Каковы были базовый уровень и период измерения?
- Какие ограничения изменились, а какие остались?
- Можно ли отделить эффект от изменений в вычислениях, хранилище, ПО или экспериментальном методе?
Публичные источники позволяют задавать эти вопросы, но не предоставляют полной системы показателей.
Затраты на надзор
Затраты на надзор — это работа, необходимая для того, чтобы связать технически возможное изменение с санкционированным институциональным намерением. В среде с двумя AS это включает решение о том, кто может изменять реестровые записи, политику маршрутизации, фильтры, мониторинг, контакты и внешние пиринговые или транзитные соглашения. Сюда же входит проверка того, что запрошенное изменение относится к AS683, AS75 или к обоим.
Эти затраты не сводятся к времени согласования. Проверяющему нужен достаточный контекст, чтобы обнаружить префикс, введённый под неправильным ASN, устаревший контакт, политику маршрутизации, выходящую за намеченные рамки, или последовательность обслуживания, одновременно удаляющую оба полезных пути. Этот контекст должен оставаться доступным по мере смены персонала, поставщиков, систем и исследовательских потребностей.
Научная среда добавляет управленческую сложность. Объекты могут иметь разные графики эксплуатации, категории пользователей, требования безопасности и окна для изменений. Общекампусное ограничение, разумное для одного сегмента, может нарушить работу прибора или длительных вычислений в другом месте. Надзор должен сохранять локальную экспертизу при поддержании институциональной подотчётности.
Эффективная модель надзора требует чёткого инвентарного перечня номерных ресурсов, доверенных контактов, задуманной маршрутизации, внешних зависимостей и владельцев решений. Он должен требовать доказательств, соразмерных последствиям. Описательное изменение может требовать одной проверки; изменение, влияющее на происхождение маршрутов, политику безопасности или внешнюю непрерывность, должно требовать независимой верификации и проверенного отката.
Публичные записи не раскрывают внутреннюю модель согласования Argonne. Записи ARIN определяют контактные роли, а документация объектов — сферы ответственности.[1][2][14] Эти источники делают надзор видимой эксплуатационной затратой, хотя и не измеряют её.
Затраты на интеграцию
Затраты на интеграцию возникают там, где раздельно управляемые системы должны вести себя как единая пригодная для использования исследовательская среда. Видимая цепочка включает реестровые данные ARIN, маршрутизацию BGP, кампусную инфраструктуру, сети объектов, ESnet и других внешних провайдеров, системы хранения, идентификации, сервисы передачи данных, приложения, приборы и удалённые организации.
Стандарты снижают неопределённость, но не устраняют необходимость координации. BGP может обмениваться маршрутами, в то время как две организации расходятся в понимании намеченной политики. Инструмент передачи может перемещать байты, но учётные данные или права доступа к файлам делают результат непригодным. Прибор может генерировать данные быстрее, чем нисходящий рабочий процесс способен их валидировать или сохранить. Системы мониторинга могут использовать различающиеся часы, метки и пороги, из-за чего построение общей хронологии инцидента становится трудным.
У интеграции есть техническая сторона и сторона владения. Техническая сторона охватывает интерфейсы, протоколы, именование, аутентификацию, пропускную способность и наблюдаемость. Сторона владения — кто может диагностировать, кто может утверждать, кто может вносить изменения, кто может осуществлять коммуникацию и кто принимает остаточный риск. Отказы становятся дорогостоящими, когда технический путь видим, но полномочий нет, либо когда полномочия ясны, но необходимые доказательства находятся в другом месте.
Поверхность из двух AS добавляет ещё один уровень преобразования. Внутренние команды могут мыслить в терминах объектов или услуг, тогда как внешние операторы видят префиксы, пути AS, интерфейсы и каналы. Полезная запись об инциденте должна связывать эти представления без излишнего раскрытия чувствительных деталей.
Открытые руководства ALCF также делают видимой пользовательскую интеграцию.[10][11][12] Пользователи несут ответственность за управление данными и обмен. Центральная сетевая команда не может по отдельности сделать каждый рабочий процесс надёжным. Документация, инструментарий, поддержка и обратная связь должны помогать пользователям отличать сетевую проблему от проблем хранилища, приложения или политики.
Затраты на интеграцию можно снизить за счёт общих форматов доказательств, стабильных идентификаторов, чётких границ, независимых измерений и отрепетированных эскалаций. Но невозможно полностью устранить их одной лишь закупкой дополнительной ёмкости.
Затраты на обслуживание
Затраты на обслуживание сохраняют разрыв между документированным проектом и работающей службой. Они включают жизненный цикл оборудования и ПО, пересмотр конфигураций, обновление сертификатов и учётных данных, поддержание маршрутов и фильтров, актуализацию контактов в реестре, изменения в мониторинге, проверку резервных копий, документацию, планирование ёмкости и работы с физической инфраструктурой.
Руководство по проектированию и стратегический план показывают, что сетевая инфраструктура встроена в долговечные здания, оптоволоконные системы, дата-центры и институциональные инвестиции.[15][16] Некоторые компоненты можно обновлять программно; другие требуют физических работ, бюджета, разрешений, доступа и скоординированных отключений. Логический проект может пережить несколько поколений оборудования, в то время как физический путь способен ограничить последующий выбор.
Обслуживание также включает знания. Процедура восстановления может быть технически корректной, но неработоспособной, потому что владелец учётной записи ушёл, ключ истёк, устройство заменили или сменился внешний контакт. Редко используемые процедуры нуждаются в проверке именно потому, что могут незаметно приходить в негодность.
Исследовательский спрос не статичен. Новые приборы, большие объёмы данных, другие механизмы рабочих процессов и новые внешние партнёры могут изменить структуру трафика. Планирование ёмкости, основанное только на среднем использовании, способно пропустить всплески и критические сроки. Планирование, основанное только на пиковом спросе, может расточительно использовать ресурсы или игнорировать узкие места в другом месте. Оператору нужны измерения, полезные как для проектирования, так и для расстановки приоритетов.
Обслуживание не следует путать с доказательством надёжности. Опубликованный стандарт или инвестиционный план показывает, что удобство обслуживания принимается во внимание. Для надёжности требуются доказательства того, что эксплуатируемая среда наблюдается, обновляется, тестируется и восстанавливается. Публичные источники не дают таких полных доказательств.
Затраты на обработку исключений
Обработка исключений начинается, когда ожидаемая последовательность перестаёт быть надёжной. Маршрут может быть видим одним сборщикам, но не другим. Передача может быть медленной только в направлении одного удалённого сайта. Токен идентификации может работать для интерактивного пользователя, но отказывать автоматическому рабочему процессу. Событие обслуживания может выявить скрытую зависимость. Панель состояния может оставаться зелёной, в то время как прикладной уровень отказывает.
Пример ESnet с передачей данных показывает, почему важна многоуровневая диагностика.[24] Симптом, описываемый как низкая производительность сети, может быть связан с настройками хоста, локальными условиями пути, глобальной маршрутизацией или удалённой конечной точкой. Добавление ёмкости без обнаружения узкого уровня может оставить проблему неизменной. Одновременное изменение нескольких уровней может лишить возможности понять, что именно сработало.
Обработка исключений потребляет экспертизу, время и координацию. Реагирующим нужны общая хронология, стабильные идентификаторы, внешние наблюдения, история конфигураций и ясные полномочия на изменения. Также им нужна сдержанность. Одиночный сбой проверки — не доказательство отказа. Успешный пинг — не доказательство того, что научный рабочий процесс работает. Объявление маршрута — не доказательство того, что целевой сервис доступен или безопасен.
Публичный рассказ о SC19 показывает, как команда разрешила ограниченную проблему перед демонстрацией.[17] Это доказательство того, что диагностика и исправление были частью работы. Это не доказательство стандартной частоты инцидентов, типичного времени реакции или постоянной невосприимчивости к подобным сбоям.
Хорошая обработка исключений завершается не только восстановлением сервиса. Она должна сохранять, что наблюдалось, что изменилось, почему изменение было санкционировано, какая неопределённость осталась и какую превентивную меру следует пересмотреть. Такие записи снижают стоимость следующего события и помогают отличать повторяющиеся системные сбои от несвязанных симптомов.
Реестр режимов отказов
Следующие режимы отказов представляют собой проверочные тесты, выведенные из публичной поверхности управления. Они не являются утверждениями о том, что эти события происходили в Argonne.
1. Отклонение реестровых контактов
Регистрант остаётся корректным, но технический или административный контакт становится недоступным, неуполномоченным или привязанным к упразднённой учётной записи. Обычная маршрутизация может продолжаться, позволяя слабости оставаться скрытой до тех пор, пока не потребуется важное изменение. Для обнаружения требуются периодические проверки полномочий и доступности, а не просто непустое поле.
2. Нестыковка инвентаризации ASN и префиксов
Внутренняя инвентаризация присваивает префикс не тому ASN или пропускает законный источник. Изменение, основанное на такой инвентаризации, может создать непредусмотренное объявление или фильтр. Сверка должна сопоставлять документированное присвоение, намеченную политику, конфигурацию и внешние наблюдения.
3. Путаница между одной и двумя AS при изменениях
План обслуживания, предназначенный для AS683, применяется к AS75, или общее изменение предполагается действующим для обоих, но не является таковым. Схожесть имён и общая принадлежность делают это обычным операционным риском. Стабильные идентификаторы и утверждение на уровне каждого ресурса уменьшают его.
4. Устаревшие данные маршрутного объекта или фильтра
Вышестоящий оператор или пир применяет политику, основанную на устаревшей регистрационной или фильтрующей информации. Локальная конфигурация может быть корректной, при этом маршрут остаётся отвергнутым. Диагностика требует знания, какой источник данных использует каждая внешняя сторона и когда он обновлялся.
5. Частичная внешняя видимость
Маршрут видим через одних сборщиков или провайдеров, но отсутствует через других. Единичное успешное наблюдение скрывает ограниченный охват. Оператору нужны несколько точек наблюдения и явное определение желаемой доступности.
6. Утечка маршрута или непреднамеренное распространение
Префикс анонсируется за пределами намеченной политики или через неожиданный путь. Реестр сам по себе не предотвращает этого. Обнаружение зависит от наблюдения за маршрутами, сравнения политик и доступности контактов.
7. Отставание авторизации источника
Метаданные безопасности и действующая политика маршрутизации становятся несогласованными во время изменения. Легитимное объявление может рассматриваться как недействительное, или старая авторизация может сохраниться после смены намерений. Ключевыми мерами контроля являются последовательность изменений и независимая верификация.
8. Общий физический путь
Два логических канала, описанные как избыточные, используют общую кабельную канализацию, электропитание, ввод в здание, оборудование или бригаду обслуживания. Проект кажется диверсифицированным до тех пор, пока одно физическое событие не затронет оба. Заявления о диверсификации требуют доказательств о реальных доменах отказов, а не разных имён интерфейсов.
9. Разрыв владения между кампусом и глобальной сетью
Неисправность лежит между границей объекта и границей внешнего провайдера, и ни у одного из первоначальных специалистов нет полных данных. Каждый компонент может выглядеть исправным на собственной панели. Общая запись о разграничении и совместный план тестирования уменьшают разрыв.
10. Передача, ограниченная хостом
Сеть обладает доступной ёмкостью, но отправитель или получатель ограничен процессором, памятью, хранилищем, настройками протокола или интерфейса. Лечение симптома как проблемы ёмкости сети отнимает время и может привести к несвязанным изменениям.
11. Обратное давление хранилища
Данные поступают быстрее, чем уровень хранения может их принять, сбросить или сделать доступными для следующего этапа. Сетевые графики могут показывать незадействованную ёмкость, в то время как рабочий процесс задержан. Сквозная наблюдаемость должна включать состояние хранилища.
12. Истечение учётных данных при автоматизации
Служебная учётная запись, сертификат, токен или делегированные полномочия истекают во время длительного или оставленного без присмотра рабочего процесса. Интерактивные тесты доступа для человека по-прежнему могут работать. Мерой контроля является владение жизненным циклом и тест, который задействует реальную автоматизированную учётную запись.
13. Несогласованность применения политик
Документация разрешает поток данных, а межсетевой экран, список доступа или политика приложения его блокируют, либо наоборот. Письменные и действующие политики расходятся. Сверка должна тестировать как намеченный доступ, так и запрещённые пути.
14. Расхождение меток времени
Системы записывают события с несогласованными часами, часовыми поясами или периодами хранения. Реагирующие не могут сопоставить изменение маршрута, замедление передачи, отказ аутентификации и событие в хранилище. Надёжное время и общие идентификаторы являются базовой инфраструктурой инцидента.
15. Слепая зона мониторинга
Мониторинг зависит от того же пути, учётных данных или плоскости управления, что и наблюдаемый сервис. Общий отказ делает невидимыми оба, либо монитор сообщает об успехе из точки, не представляющей пользователей. Независимое наблюдение снижает этот риск.
16. Семантическое несоответствие панелей мониторинга
Одна команда сообщает о доступности интерфейса, другая — о достижимости пути, а владелец рабочего процесса — о завершённых данных. Все используют слово «работает» для разных условий. Координация инцидентов требует явных метрик и областей охвата.
17. Запланированные работы, представленные как достигнутая устойчивость
Стратегический план описывает будущее резервирование или модернизацию, а позднейшие читатели воспринимают это как текущую архитектуру. Решения затем основываются на защите, которой может ещё не существовать. Планы нуждаются в подтверждении завершения и дате вступления в силу.
18. Стандарт, представленный как установленное состояние
Руководство по проектированию определяет кабельные или сетевые практики, но старые или исключительные установки сохраняются. Стандарт улучшает будущую согласованность; он не является инвентаризацией. Решения по обслуживанию нуждаются в документации «как построено» и проверенных свидетельствах.
19. Отказ эскалации к внешнему провайдеру
Нужный внешний оператор определён, но путь связи, условия поддержки или передача диагностики не срабатывают. Техническая избыточность не помогает, если никто не может авторизовать действие. Пути эскалации следует проверять до инцидента.
20. Чрезмерно широкое аварийное изменение
Реагирующие одновременно изменяют несколько маршрутов, фильтров, хостов или сервисов, чтобы восстановить критический рабочий процесс. Сервис возвращается, но причинность и возможность отката становятся неясными, а ограниченный сбой может распространиться. Контролируемые гипотезы и обратимые шаги уменьшают радиус поражения.
21. Неполная конфигурация восстановления
Резервная копия содержит конфигурацию устройства или сервиса, но не включает учётные данные, сертификаты, внешние политики, версии зависимостей или контекст утверждения. Восстановление даёт синтаксически верную, но неработоспособную систему. Тесты восстановления должны проверять поведение сервиса, а не только наличие файлов.
22. Дрейф зависимостей исследовательского рабочего процесса
Рабочий процесс незаметно добавляет новую конечную точку, формат данных, область идентификации или временное допущение. Сетевые и защитные меры остаются основанными на прежнем проекте. Первый видимый симптом проявляется во время важного запуска. Управление изменениями должно охватывать и приложения, и инфраструктуру.
23. Непонимание политики хранения данных
Пользователи предполагают, что объект или сервис передачи хранит данные дольше документированного срока, либо операторы считают, что пользователи создали долговременную копию. За успешной передачей следует утрата или недоступность. Чёткие границы хранения и проверка являются частью рабочего процесса.
24. Асимметрия удалённого сайта
Путь Argonne работает с одним соавтором, но не с другим, поскольку различаются удалённая сеть, политика, хост или маршрут. Локальный успешный тест считается универсальным доказательством. Перед установлением причины нужны сравнительные данные о путях.
25. Превышение масштабирования: от демонстрации к эксплуатации
Исследовательская демонстрация доказывает, что интеграция может работать в подготовленных условиях, после чего её считают свидетельством того, что обычные пользователи получают ту же надёжность и поддержку. Производственная готовность требует многократной эксплуатации, владения, восстановления и измеренного поведения сервиса.
Практическая система оценки
Ответственный обзор Argonne Network должен начинаться с подотчётных записей и затем переходить к работающему поведению.
Во-первых, проверьте идентификационные данные. Подтвердите объект каталога, регистранта ARIN, номера AS, контактные группы и дату наблюдения. Фиксируйте неоднозначность, а не устраняйте её с помощью предположений об именовании.
Во-вторых, определите намеченную маршрутизацию. Перечислите префиксы, ожидаемые под каждым ASN, авторизованные источники, внешние отношения, необходимые для каждого маршрута, и метаданные безопасности, которые должны их сопровождать. Сравните этот замысел с несколькими внешними наблюдениями.
В-третьих, отобразите рабочий процесс, а не только канал связи. Определите прибор или производителя, локальное хранилище, идентификацию, кампусный путь, внешнюю сеть, удалённое хранилище или вычисления, уровень оркестровки и ответственного владельца на каждой границе. Определите, что означает «работает» на каждом уровне.
В-четвёртых, отделяйте тесты возможностей от доказательств надёжности. Успешный ответ протокола или передача являются наблюдением возможности. Для надёжности нужны многократные измерения, поведение при обслуживании, восстановлении и известное окно наблюдений. Не повышайте единовременный успех до процента доступности.
В-пятых, измеряйте результат только на том уровне, который подтверждается доказательствами. Если поименованный проект сообщает о результате, сохраняйте рамки проекта, базовый уровень и зависимости. Не приписывайте всё улучшение сети, если только исследование не изолирует сетевой вклад.
В-шестых, проверяйте непрерывность. Спросите, что произойдёт, если учётная запись реестра недоступна, контакт устарел, один ASN отозван, кампусный путь отказал, внешний провайдер недоступен, службы идентификации отказала или оконечное хранилище не может принять данные. Проверьте, сохраняются ли полномочия, доказательства и доступ для восстановления при том же событии.
В-седьмых, исследуйте переносимость и зависимость от поставщика. В данном контексте зависимость — не только контракт с вендором. Она включает конфигурации, политики маршрутизации, историю мониторинга, учётные данные, специфические для объекта знания, проприетарные допущения рабочих процессов и внешние зависимости, которые нельзя воспроизвести или передать. Система более переносима, когда другая авторизованная команда способна понять замысел, восстановить основное поведение и проверить результат.
Наконец, сохраняйте неопределённость. Публичные наблюдения маршрутов изменяются. Страницы объектов описывают ограниченные среды. Отчёты имеют даты. В планах может описываться будущая работа. Тематические исследования отбирают заметные события. Обоснованная оценка точно указывает, какой уровень и какой момент времени поддерживает каждый источник.
Изображение — контекст, а не доказательство
Представленная фотография показывает вычислительное оборудование в Center for Nanoscale Materials Аргоннской национальной лаборатории. Она используется как визуальный контекст физических вычислительных и кабельных работ. На ней не изображены Argonne Network Administration, маршрутизация AS683 или AS75, опорная сеть кампуса, каналы ESnet или MREN, частная топология, текущие средства безопасности, инцидент, измеренная надёжность или пользовательский результат.
Эта граница носит содержательный характер. Фотографии инфраструктуры могут создать у статьи ощущение конкретности, подразумевая больше, чем доказывают. Видимые стойки и кабели не раскрывают политику маршрутизации, избыточность, ёмкость, владение, текущую конфигурацию или эксплуатационное качество. Фактические утверждения в данной статье основаны на цитируемых источниках — реестре, объектах, операторах и отчётах, а не на визуальных заключениях.
Заключение
Argonne Network лучше всего понимать как реальную поверхность управления сетью, привязанную к зарегистрированным идентификаторам AS683 и AS75 Аргоннской национальной лаборатории, а не как вымышленного самостоятельного коммерческого оператора.
Записи ARIN фиксируют отношения регистранта и технического контакта.[1][2] Публичные сервисы маршрутизации предоставляют ограниченные по времени наблюдения.[3][4][5][6][7][8] Документы объектов Argonne и материалы ESnet объясняют, почему маршрутная идентичность, кампусная инфраструктура, внешняя связность, хранение, безопасность и интеграция рабочих процессов важны для научной деятельности.[9][10][11][12][13][14][15][16][17][18][19][20][21][22][23][24][25]
Данные подтверждают убедительный рассказ о возможностях: исследовательские объекты могут связывать приборы, хранилища, вычисления и внешние сети через документированные системы и операционные отношения. Они подтверждают примеры диагностики и интегрированных рабочих процессов. Однако они не обосновывают универсальный показатель надёжности, утверждение о частной архитектуре или обещание потребительских результатов.
Долговременный инженерный вопрос — непрерывность. Два AS, несколько объектов, внешние провайдеры, разделяемые хранилища, системы идентификации и исследовательские приложения должны оставаться согласованными во время изменений и сбоев. Эта согласованность сопровождается повторяющимися затратами на надзор, интеграцию, обслуживание и обработку исключений. Точность реестра важна, потому что она фиксирует полномочия. Наблюдение за работающим кодом важно, потому что одни лишь записи не передают трафик. Восстановление важно, потому что научная работа не может полагаться на постоянную доступность каждой нормальной управляющей поверхности.
Для покупателей, соавторов и технических рецензентов полезным тестом является не то, публикует ли Argonne впечатляющее заявление о ёмкости или успешную демонстрацию, а то, можно ли согласовать подотчётные записи, намеченные маршруты, наблюдаемое поведение, зависимости рабочих процессов и полномочия по восстановлению именно в тот момент, когда они нужны. Публичные данные показывают контуры этой ответственности. Утверждения об измеренной производительности требуют эксплуатационных данных, которых нет в открытом доступе.
Источники
Стратегический инвестиционный план объектов и инфраструктуры Argonne
Группа под руководством Argonne устранила проблемы сети перед демонстрацией SC19
Годовой отчёт ALCF: Nexus и интегрированная исследовательская инфраструктура
История ESnet: программно-определяемая функциональность сети
Тематическое исследование ESnet: улучшение передачи данных между Argonne и Мичиганским университетом
Исторический отчёт семинара по сетевым требованиям Basic Energy Sciences
Wikimedia Commons: Nanoscience High-Performance Computing Facility
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров