
Краткое содержание
- Эта статья привязана к текущему объекту справочника BTW для Ally Financial Inc. Ally описывает цифровой бизнес финансовых услуг, охватывающий банковское обслуживание и автокредитование, а запись FDIC даёт отдельную регуляторную идентичность Ally Bank. Эти записи определяют рассматриваемую организацию; они не раскрывают полную частную технологическую архитектуру.
- Публичная страница Ally о генеративном ИИ описывает Ally.ai как внутреннюю среду помощи сотрудникам. Поддерживаемая граница важна: расширение возможностей сотрудника, защищённая информация, управление и сохранённая ответственность человека — это не то же самое, что автономное решение по клиенту, автоматическое одобрение кредита или измеренный результат для клиента.
- Цифровая операционная поверхность шире, чем интерфейс модели. Идентификация клиента, многофакторная аутентификация, контроль сессий, шифрование, мониторинг, сообщения о мошенничестве, защищённые сообщения, настройки конфиденциальности, cookie, устройства и эскалация обращений в поддержку создают постоянную работу вокруг программного обеспечения, которое видят клиенты.
- Текущий годовой отчёт Ally и документ SEC рассматривают информационные технологии, кибербезопасность, данные, модели, поставщиков, операции, комплаенс, непрерывность и обслуживание клиентов как связанные, но отдельные поверхности риска. Контроль может существовать в одном слое, в то время как другой слой продолжает давать сбои.
- Надзор совета директоров сохраняет человеческий слой управления над техническими возможностями. Публичные прокси-материалы возлагают технологии, ИИ, инфраструктуру, данные, кибербезопасность, непрерывность и антикризисные обязанности на формальные структуры надзора. Их существование устанавливает подотчётность, а не доказательство полноты или эффективности каждого контроля в каждом случае.
- Возможности модели, производственная надёжность и результат для клиента требуют разных доказательств. Модель может давать полезный ответ в ограниченной задаче. Продукт должен также оставаться доступным, безопасным, интегрированным и наблюдаемым. Результат для клиента требует определённого клиента, решения, базового уровня, периода и измеренного результата.
- Поэтому операционные издержки включают надзор, интеграцию, сопровождение и обработку исключений. Они также включают управление данными и моделями, контроль поставщиков, управление доступом, изменения программного обеспечения, расследование мошенничества, поддержку клиентов, регуляторные доказательства, учения по непрерывности, корректирующие меры и возможность отката.
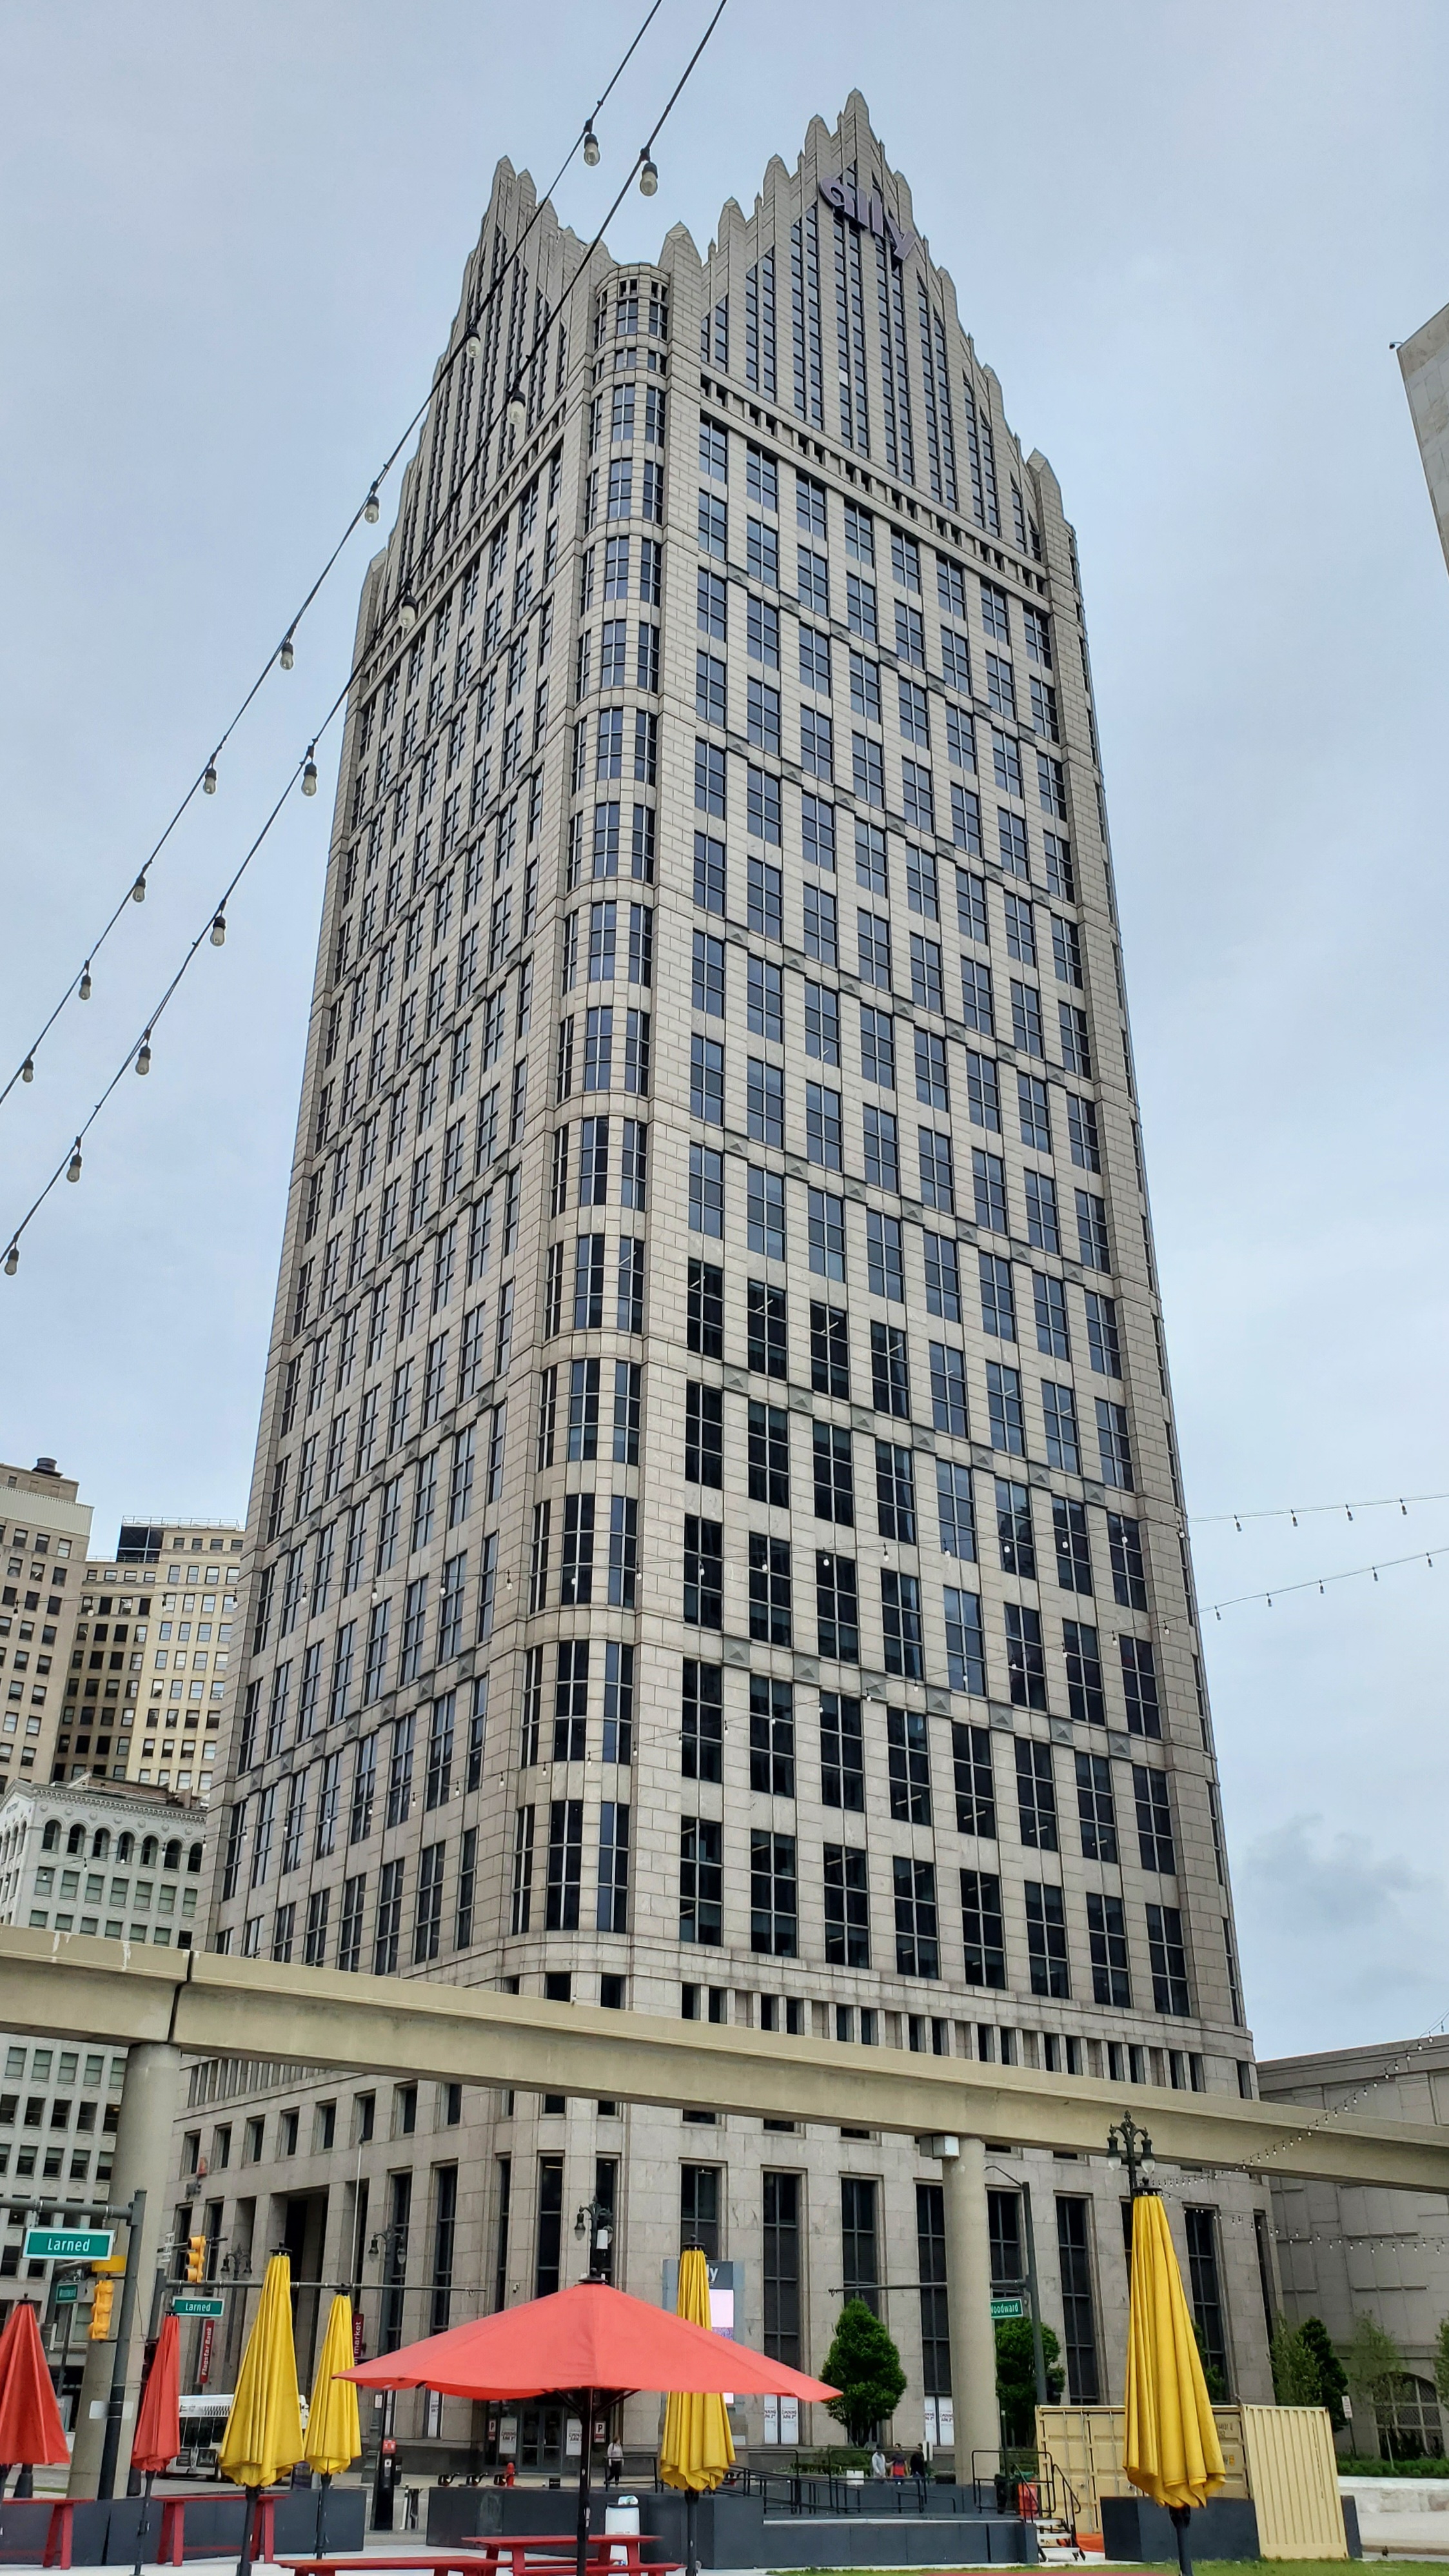
- Показанная фотография — Ally Detroit Center — используется по лицензии CC BY-SA 4.0. Она даёт только публичный физический контекст. Она не изображает системы Ally, внедрение ИИ, меры безопасности, персонал, производственную надёжность или результаты для клиентов.
Привлекательная история об ИИ в цифровом банкинге начинается с масштаба. Финансовая организация получает большие объёмы информации, поддерживает множество взаимодействий с клиентами и просит сотрудников находить, сравнивать и объяснять материалы в условиях нехватки времени. Способная языковая модель может помочь сотруднику получить контекст, обобщить документ или составить первый черновик. Эта возможность может быть ценной. Но её можно продемонстрировать и без доказательства того, что полный банковский сервис надёжен.
Надёжность начинается там, где заканчивается демонстрация. Необходимо установить личность человека, запрашивающего услугу. Нужно обеспечивать права доступа. Чувствительные данные должны оставаться в утверждённых границах. Ответ должен подключаться к авторитетным системам записи. Транзакция, изменение счёта или действие службы поддержки должны иметь проверяемое состояние. Индикаторы мошенничества требуют эскалации. Релизы программного обеспечения требуют отката. Сбой поставщика не должен стирать ответственность. Клиент, который не может выполнить задачу, должен иметь другой маршрут.
Ни одна из этих обязанностей не исчезает, когда внутренняя модель выдаёт беглый текст.
Результат для клиента — третий слой. Быстрый ответ сотрудника может улучшить рабочий процесс, но скорость сама по себе не устанавливает точность, справедливость, разрешение проблемы или финансовую выгоду. Безопасный вход не означает, что каждый законный клиент может восстановить доступ. Контроль мошенничества не устанавливает полный уровень предотвращения. Финансовый результат не определяет технологию, которая его вызвала. Заявления о результатах требуют определённой единицы анализа и доказательств, отделяющих вклад технологии от политики, персонала, поведения клиентов, рыночных условий и других изменений.
Публичная история Ally достаточна, чтобы обозначить эти различия. Страницы компании и инвесторам описывают периметр бизнеса. Материалы Ally.ai описывают ограниченное внутреннее использование генеративного ИИ. Страницы безопасности и конфиденциальности раскрывают клиентские контроли и маршруты исключений. Годовые отчёты и прокси-материалы определяют риски технологий, моделей, данных, третьих сторон, кибербезопасности, непрерывности и регулирования. Федеральная запись о принудительных мерах служит конкретным напоминанием, что вред клиентам, проверка и корректирующие меры не сводятся к возможностям программного обеспечения.
Получившаяся картина — не одобрение и не отклонение банкинга с ИИ-ассистированием. Это операционная модель. ИИ может быть полезен, когда организация рассматривает его как один компонент внутри более крупного контролируемого сервиса. Издержки — это не только доступ к модели. Это постоянная работа, необходимая, чтобы информация была достоверной, изменения обратимыми, решения проверяемыми, а клиентские исключения восстановимыми.
1. Точная граница организации и регулируемого сервиса
Живой объект справочника определяет Ally Financial Inc. как рассматриваемую здесь компанию [S01]. Собственная корпоративная страница Ally описывает сферу финансовых услуг и цифровую направленность [S02]. Запись FDIC отдельно закрепляет идентичность Ally Bank как застрахованного банка [S17]. В совокупности эти записи определяют рабочую границу организации, не утверждая, что холдинговая компания, банковская дочерняя структура и каждый продукт используют одну недифференцированную техническую систему.
Это разделение имеет значение. Банковское обслуживание, автокредитование и смежные финансовые услуги могут использовать общую идентификацию, данные, инфраструктуру и возможности поддержки, сохраняя при этом разные юридические обязательства, правила продуктов и историю операционной деятельности. Депозитный счёт клиента, операция по обслуживанию автокредита и исследовательская задача сотрудника могут затрагивать общие платформы, но это не взаимозаменяемые рабочие нагрузки. У них могут быть разные полномочия, записи, требования к хранению, последствия сбоев и пути эскалации.
Записи справочника и корпоративные описания устанавливают, о какой организации идёт речь в статье. Они не устанавливают, какая частная модель, облачный сервис, хранилище данных или поставщик поддерживает конкретный рабочий процесс. Они также не устанавливают текущий перечень интерфейсов или полную карту корпоративных структур. Любой анализ, который переходит от «компании цифровых финансовых услуг» к точной скрытой архитектуре, вышел бы за пределы доказательств.
Поэтому дисциплинированная техническая оценка начинается с трёх границ. Граница организации спрашивает, какое юридическое лицо владеет сервисом или контролем. Граница продукта спрашивает, какая задача клиента или сотрудника поддерживается. Граница доказательств спрашивает, исходит ли утверждение из публичного описания возможностей, формального раскрытия рисков, измеренной записи о надёжности или исследования результатов для клиентов. Эти границы не позволяют привлекательной функции в одной области превратиться в доказательство для всех остальных.
Они также формируют ответственность за инциденты. Если сервис помощи сотрудникам выдаёт слабое резюме, путь исправления может проходить через владельцев знаний и рецензентов. Если клиент не может пройти аутентификацию, за ответ могут отвечать команды идентификации и доступа. Если действие по счёту неверно, ответственность может сойтись на продукте, операциях, комплаенсе и заботе о клиентах. Полезная модель контроля сохраняет эти различия, делая передачу ответственности явной.
Поэтому граница регулируемого сервиса — не административное украшение. Это часть проектирования системы. Она сообщает операторам, какие записи являются авторитетными, какие политики применяются, какие исключения требуют проверки человеком и какие режимы отказа могут навредить клиенту. Она также ограничивает то, что разумно можно вывести из публичной информации: источники поддерживают широкую поверхность контроля, а не частную схему архитектуры.
2. Цифровой банк, автокредитование и общая платформа
Ally описывает бизнес, включающий банковское обслуживание и автокредитование в рамках более широкой группы финансовых услуг [S02]. Годовой отчёт и его версия для SEC предоставляют текущий формальный контекст для сегментов, технологий, операций и рисков [S08][S09]. Для технологий значение имеет не то, что каждый сервис работает на одной платформе, а то, что цифровая доставка должна согласовывать общие возможности с правилами конкретных продуктов.
Общие возможности могут включать идентификацию клиентов, аутентификацию, коммуникации, обработку данных, мониторинг, финансовые контроли, поддержку сервисов и инфраструктуру. Консолидация может уменьшить дублирование и сделать соблюдение политики более последовательным. Она также может увеличить радиус поражения слабого изменения. Например, общая зависимость от идентификации может затронуть несколько продуктов, даже если их базовые системы счетов остаются доступными. Общее преобразование данных может сделать отчётность единообразной, но ошибка может распространиться на несколько нижестоящих потребителей.
Системы конкретных продуктов создают противоположный компромисс. Они могут сохранять соответствие домену и изолировать некоторые сбои, но требуют интеграции. Определения данных должны быть согласованы. Статус клиента должен оставаться непротиворечивым. События требуют упорядоченной доставки. Пакетные и потоковые процессы могут показывать разные представления одного и того же счёта. Когда клиент переходит между мобильным интерфейсом, каналом поддержки и регулируемой записью, организация должна сохранять связное состояние.
Вот почему цифровой масштаб — не мера надёжности. Сервис может иметь широкий охват клиентов и всё равно требовать обширных ручных исправлений. Высокий уровень автоматизации может сократить повторяющуюся работу, делая редкие исключения более специализированными и дорогими. Общий сервис может улучшить согласованность, концентрируя при этом риск зависимостей. Публичные финансовые и деловые описания устанавливают операционный контекст, но не раскрывают распределения, необходимые для измерения этих эффектов.
Для рабочего процесса с ИИ-ассистированием вопрос общей платформы становится более конкретным. Какие данные доступны модели? Какая версия авторитетна? Является ли вывод консультативным или операционным действием? Как пользователь его проверяет? Что происходит, когда исходная система задерживается? Можно ли позже восстановить взаимодействие? Пересекает ли одна и та же помощь границы юридических лиц или продуктов? Модель может быть способной, в то время как ответы на окружающие вопросы остаются неполными.
Таким образом, модель издержек должна включать как центральную, так и доменную работу. Центральные команды могут обеспечивать общие контроли, инфраструктуру и политику. Продуктовым командам всё равно нужно тестировать доменное поведение, управлять исключениями и нести ответственность за последствия для клиентов. Команды интеграции должны сохранять контракты между ними. Отдельное рассмотрение технологий, операций, поставщиков и комплаенса в годовом отчёте поддерживает такое многослойное прочтение. Оно не приписывает точную стоимость ни одному слою, но показывает, почему одних расходов на модель недостаточно.
3. Что Ally.ai публично заявляет и чего не заявляет
Публичная страница Ally о генеративном ИИ описывает Ally.ai как внутреннюю среду, предназначенную для помощи сотрудникам [S03]. Отчёт об ответственных технологиях добавляет операционную модель технологий, сборник практик по ИИ, очередь внутренних вариантов использования и управление ответственным использованием [S12]. Это поддерживает реальное заявление о возможностях: Ally публично описал организованный внутренний подход к генеративному ИИ, а не просто общий интерес к технологии.
Те же материалы поддерживают не менее важные ограничения. Помощь сотрудникам не является доказательством автономного решения по клиенту. Обобщённый документ — не кредитное решение. Составленный ответ — не завершённое действие клиента. Структура управления — не измерение точности. Публичные источники не раскрывают каждую модель, обучающий корпус, компонент поиска, набор для оценки, правила доступа или частный вариант использования, и эта статья не заполняет эти пробелы предположениями.
Различие между помощью и полномочиями — ядро контроля. Помощь может позволить обученному сотруднику изучить материал, упорядочить вопросы или сократить время подготовки. Полномочия определяют, изменяет ли вывод запись клиента, перемещает ли деньги, сообщает ли регулируемое решение или обязывает ли организацию. Чем ближе вывод к полномочиям, тем больше доказательств требуется для идентификации, происхождения данных, соответствия политике, проверки, журналирования, обработки исключений и отмены.
Беглость может затемнить эту границу. Правдоподобный ответ может выглядеть полным, даже если его базовая информация устарела или неполна. Оператору нужен видимый источник данных и маршрут к авторитетной записи. Сотруднику нужно знать, когда ответ — только отправная точка. Проверка должна быть практичной, а не церемониальной: проверяющему нужны время, соответствующая экспертиза и интерфейс, который делает неопределённость видимой.
Опубликованные рамки вокруг чувствительных данных и ответственности человека также подразумевают постоянную операционную работу. Правила доступа должны отражать роли. Классификации данных должны поддерживаться. Варианты использования должны оцениваться по мере изменения продуктов и политик. Обучение сотрудников должно охватывать разумную степень доверия. Обратная связь и предполагаемые ошибки нуждаются в сортировке. Обновление модели или поставщика может изменить поведение, даже если рабочий процесс не был намеренно перепроектирован.
Поэтому Ally.ai лучше всего оценивать как контролируемый рабочий процесс сотрудника, а не как самостоятельный показатель интеллекта. Публичная запись устанавливает намерение, организацию и границы. Производственная надёжность потребовала бы таких доказательств, как доступность, свежесть поиска, распределение качества ответов, частота эскалаций и поведение при восстановлении. Результат для клиента потребовал бы дальнейшей связи между использованием сотрудником и определённым результатом для клиента. Эти два слоя не устанавливаются одним лишь существованием платформы.
4. Человеческая работа вокруг рабочих процессов сотрудников с ИИ-ассистированием
Публичные материалы Ally.ai и об ответственных технологиях сохраняют человеческую роль вокруг внутреннего использования генеративного ИИ [S03][S12]. Прокси-материалы помещают ИИ и технологии в формальный надзор [S10][S11]. Вместе они поддерживают взгляд на ассистирование, при котором люди остаются ответственными за выбор вариантов использования, обработку информации, проверку и эскалацию.
Этот человеческий слой имеет несколько форм. Владелец домена решает, подходит ли задача для ассистирования. Владелец данных решает, какая информация может быть раскрыта. Владелец безопасности определяет доступ и мониторинг. Функция риска или комплаенса интерпретирует обязательства. Владелец продукта решает, как ассистирование появляется в рабочем процессе. Сотрудник оценивает, полезен ли ответ. Операционная команда занимается сбоями и исключениями. Структуры совета директоров и руководства оспаривают совокупный риск, а не каждый отдельный ответ.
Ничто из этого не означает, что каждое взаимодействие требует комитета. Это означает, что сервису нужен назначенный владелец до того, как что-то пойдёт не так. Самые дорогие сбои часто происходят на границе ответственности: технически обоснованный ответ использует устаревшую политику; правильная политика применяется к неправильному контексту клиента; полезное резюме не имеет записи, необходимой для последующей проверки; сотрудник предполагает, что другая команда уже проверила вывод.
Человеческая проверка также создаёт проблему измерения. Если сотрудники регулярно исправляют слабые выводы перед использованием, ошибки, видимые клиентам, могут оставаться низкими, а скрытые издержки надзора — расти. Если сотрудники чрезмерно доверяют беглым ответам, кажущаяся производительность может вырасти до того, как появится отсроченная ошибка. Если они игнорируют инструмент, технически способный сервис может не создавать производственной ценности. Поэтому внедрение, исправление и эскалацию нужно измерять вместе.
Обучение — это постоянный контроль, а не разовое событие запуска. Приходят новые сотрудники, меняются политики, развиваются продукты, и модель ведёт себя по-разному в разных задачах. Рекомендации должны отличать обобщение от принятия решений, публичную информацию от защищённых данных, а черновик от одобренной коммуникации. Менеджерам нужны сигналы, которые выявляют как недостаточное использование, так и небезопасную зависимость.
Экономический вопрос не просто в том, сколько минут экономит модель. Он в том, снижает ли полный рабочий процесс усилия, сохраняя точность, подотчётность и восстановимость. В числитель должны входить проверка, исправление, мониторинг, поддержка, управление и работа по инцидентам. Знаменатель должен отражать принятый результат, а не просто сгенерированный текст. Без этих границ оценка эффективности может вывести работу из поля зрения, а не устранить её.
5. Клиентские контроли идентичности, доступа и сессий
Материалы Ally по безопасности описывают клиентские меры, включая шифрование коммуникаций, многофакторную аутентификацию, мониторинг, ограничения доступа и управление сессиями [S04]. Справочные материалы по конфиденциальности и безопасности добавляют маршруты для подозрительных сообщений, проблем с мошенничеством, защищённых сообщений и поддержки счетов [S05]. Это конкретные поверхности контроля, но их публикация не устанавливает полный перечень контролей или универсальную эффективность.
Идентичность — это цепочка, а не экран входа. Регистрация должна связывать человека со счётом. Учётные данные и дополнительные факторы должны быть защищены. Устройства и сессии должны интерпретироваться. Восстановление должно отличать законного клиента от злоумышленника. Персоналу поддержки нужны контролируемые способы помощи. Высокорисковые изменения могут требовать дополнительной проверки. Каждый шаг может работать нормально, в то время как другой создаёт исключение.
Цифровой сервис делает цепочку непрерывной. Клиент может начать на одном устройстве, получить сообщение через другой канал и обратиться за помощью через третий. Организация не должна позволять слабому каналу переопределять более сильный без доказательств. Она также не должна делать контроли настолько жёсткими, что законный клиент не может восстановиться после потери устройства, смены номера или ограничений доступности.
Интерфейс ИИ-ассистирования для сотрудников может помочь получить процедуры или организовать ответ поддержки, но не может заменить авторитет записей идентичности и одобренных действий. Сгенерированное объяснение не должно становиться новым источником прав. Если модель не уверена, рабочий процесс должен раскрывать неопределённость и направлять случай дальше. Если авторитетная система недоступна, ответ должен безопасно деградировать, а не выдумывать состояние.
Доказательства надёжности идентичности включают больше, чем доступность сервиса. Операторам нужно понимать неудачные аутентификации, ложные вызовы, завершение восстановления, прекращение сессий, эскалацию подозрительной активности и передачу в поддержку. Эти распределения могут различаться по устройствам, обстоятельствам клиентов и продуктам. Публичные страницы поддерживают существование контролей и маршрутов; они не дают полного текущего набора измерений.
Поэтому обработка исключений — операционная издержка первого класса. Персоналу нужны инструменты и полномочия помогать законным клиентам, не ослабляя защиту. Случаи должны документироваться. Повторяющиеся паттерны должны питать изменения политики и продуктов. Сигналы мошенничества должны обрабатываться без трактовки каждой аномалии как вины. Опубликованные контроли организации дают рамку, а производственные записи потребовались бы, чтобы судить, как рамка работает с течением времени.
6. Мониторинг мошенничества, конфиденциальность и исключения в поддержке
Страницы безопасности и помощи описывают мониторинг, осведомлённость о фишинге, сообщения о мошенничестве, настройки конфиденциальности, устройства, коммуникации и маршруты поддержки [S04][S05]. Эти поверхности показывают, почему мошенничество и конфиденциальность не сводятся к одной модели обнаружения. Они требуют социотехнической системы, включающей клиентов, сотрудников, политики, доказательства и решения, чувствительные ко времени.
Модель мошенничества может ранжировать или помечать активность. Это возможность. Производственная надёжность спрашивает, получает ли модель своевременные и правильно интерпретированные данные, доходят ли оповещения, назначаются ли случаи и продолжает ли сервис работу во время сбоев зависимостей. Результат для клиента спрашивает, была ли вредоносная активность предотвращена без несправедливой блокировки законного использования и получил ли пострадавший клиент правильное и своевременное разрешение.
Эти слои могут двигаться в противоположных направлениях. Более строгий порог может выявлять больше подозрительных событий, увеличивая количество ложных срабатываний. Быстрое автоматическое удержание может ограничить потери, создавая срочные потребности в поддержке. Клиент, получивший убедительное фишинговое сообщение, может передать действительные учётные данные злоумышленнику, превращая технически корректное событие аутентификации во вредный результат. Ни одно число точности не охватывает полный сервис.
Конфиденциальность добавляет вопросы цели и хранения. Данные, полезные для выявления злоупотреблений, могут быть чувствительными. Новый вариант использования может объединять информацию, собранную при разных ожиданиях. Технически возможный доступ может быть неуместным для каждого сотрудника или каждого взаимодействия с моделью. Организации нужны классификация данных, правила разрешённого использования, журналирование, решения о хранении и поведение при удалении, которые остаются согласованными по мере изменения систем.
Поддержка — это место, где абстрактная политика становится операционной. Клиент сообщает о событии с неполной информацией. Организация должна сохранить доказательства, защитить счёт, объяснить следующие шаги и избегать необратимого изменения на основе слабого сигнала. Некоторые случаи пересекают границы продуктов. Некоторые требуют внимания регулятора или юристов. Некоторые раскрывают дефект продукта, а не внешнее мошенничество.
Издержки обработки исключений включают следователей, персонал поддержки клиентов, инструменты эскалации, проверку качества, поддержание политик и корректирующие меры. Автоматизация может сократить рутинную сортировку, но также может создавать новую работу по проверке, когда обоснование неясно или качество данных оспаривается. Публичные материалы устанавливают, что эти маршруты существуют. Они не устанавливают частные правила оповещения, штатную численность, уровень предотвращения или время разрешения, поэтому эти меры должны оставаться открытыми вопросами.
7. Обязательства жизненного цикла данных, моделей и программного обеспечения
Текущий годовой отчёт Ally и документ SEC называют информационные технологии, данные, модели, кибербезопасность, поставщиков, операции и комплаенс материальными областями риска [S08][S09]. Прокси-материалы добавляют надзор за технологиями и ИИ [S10]. Вместе это поддерживает жизненный цикл: полезные технологии должны регулироваться через изменения, а не только одобряться при запуске.
Жизненный цикл данных начинается со значения. Поле имеет владельца, определение, источник, разрешённое использование и ожидание качества. Оно может исправляться, преобразовываться или соединяться с другими данными. Модель или правило может быть чувствительным к изменению, которое выглядит безобидным для вышестоящего производителя. Когда продукт переносится, исторические значения могут не отображаться чисто в новый контракт.
Жизненный цикл модели добавляет определение задачи, оценку, развёртывание, мониторинг и вывод из эксплуатации. Для генеративного ИИ оценка не может быть только грамматической. Она должна отражать фактическую задачу, границу информации и последствия. Ответ, приемлемый для мозгового штурма, может быть неприемлемым для объяснения регулируемого решения. Обновление модели может изменить стиль вывода, поведение отказа или чувствительность к контексту без изменения интерфейса.
Жизненный цикл программного обеспечения связывает эти изменения с зависимостями. Библиотеки, операционные системы, API, сервисы идентификации, хранилища данных и платформы поставщиков развиваются с разной скоростью. Исправления безопасности могут создавать работу по совместимости. Сервис может оставаться без поддержки, даже если он продолжает работать. Координация релизов должна сохранять откат и наблюдаемость. Срочные изменения нуждаются в последующей проверке, чтобы временные исключения не становились постоянной скрытой архитектурой.
Доказательства управления должны следовать за изменением. Операторам нужно знать, что ожидалось, что тестировалось, какие данные и версия использовались, кто принял риск и как отменить развёртывание. Это не требование, чтобы каждое изменение порождало огромный документ. Это требование, чтобы доказательства были соразмерны последствиям и пригодны для использования во время инцидента.
Поэтому операционные издержки являются повторяющимися. Команды поддерживают определения, тесты, мониторинг и инвентаризацию зависимостей. Они расследуют отклонения и проблемы качества. Они переобучают сотрудников и обновляют политику. Они сохраняют записи при переносах. Они выводят старые интерфейсы только после того, как перейдут нижестоящие пользователи. Доступ к модели может становиться дешевле, в то время как окружающий жизненный цикл остаётся более крупным и более долговечным обязательством.
8. Зависимость от третьих сторон и издержки интеграции
Годовой отчёт и документ SEC называют третьи стороны и технологические зависимости среди операционных рисков Ally [S08][S09]. Прокси-материалы помещают инвестиции в инфраструктуру, данные, кибербезопасность и непрерывность в обязанности управления [S10][S11]. Эти раскрытия поддерживают широкий анализ зависимостей, не называя каждого поставщика или частный контракт.
Поставщик может предоставлять инфраструктуру, программное обеспечение, данные, коммуникации или специализированный сервис. Аутсорсинг меняет того, кто выполняет работу, а не того, кто несёт обязательства перед клиентом. Ally всё равно должна знать, какие данные пересекают границу, как контролируется доступ, какая доступность требуется, как сообщается об инцидентах и как записи могут быть восстановлены.
Интеграция — это повседневное выражение этой зависимости. Интерфейсам нужны схемы данных, аутентификация, ограничения частоты, упорядочивание и поведение при сбоях. Поставщик может быть доступен, возвращая при этом задержанные данные. Успешный запрос может нести неполный бизнес-результат. Повторная попытка может дублировать действие, если идемпотентность слаба. Тайм-аут нижестоящего сервиса может оставить истинное состояние неопределённым. Эти условия требуют явной сверки, а не только мониторинга доступности.
ИИ-сервисы добавляют зависимости версий и поведения. Поставщик может изменить модель, политику или лимиты мощности. Модель может продолжать отвечать, в то время как меняется характеристика качества. Границы чувствительной информации могут зависеть от конфигурации и условий контракта. Поэтому организации нужны приёмочные проверки, уведомления об изменениях, запасные варианты и план выхода, соразмерные варианту использования.
Концентрация тоже имеет значение. Несколько внутренних продуктов могут зависеть от одного поставщика идентификации, источника данных или облачного региона. Отдельные панели приложений могут создавать впечатление диверсификации, в то время как общая зависимость создаёт единую зону отказа. И наоборот, чрезмерное дублирование может создавать несогласованные контроли и сложные переходы. Архитектура должна делать этот компромисс видимым.
Издержки контроля третьих сторон включают оценку, заключение контрактов, проверку доступа, мониторинг, координацию инцидентов, тестирование, сверку данных и возможности перехода. Планирование выхода — это не только закупочное упражнение. Данные должны быть переносимыми, записи должны оставаться читаемыми, альтернативные рабочие процессы требуют тестирования, а персоналу нужно время на переход. Низкая начальная цена сервиса может быть компенсирована работой по интеграции и переходу, которая становится видимой только позже.
9. Кибербезопасность, непрерывность и антикризисные операции
Ally публикует клиентские меры безопасности [S04], а годовые и прокси-материалы определяют кибербезопасность, непрерывность бизнеса и антикризисное управление как формальные темы риска и управления [S08][S10][S11]. Доказательства устанавливают многослойную ответственность. Они не раскрывают частную защитную архитектуру и не доказывают текущее распределение показателей инцидентов.
Кибербезопасность часто представляется как предотвращение, но операционной модели также нужны обнаружение, сдерживание, восстановление и обучение. Контроли идентичности могут снизить риск без устранения украденных учётных данных. Шифрование может защитить коммуникации, не доказывая безопасность каждой конечной точки. Мониторинг может генерировать оповещения, не гарантируя своевременную интерпретацию. Сильная программа предполагает, что некоторые контроли дадут сбой, и готовит следующий слой.
Непрерывность спрашивает, какие сервисы должны оставаться доступными и как выглядит безопасная деградация. Клиенту может понадобиться информация о счёте, даже когда несущественная функция недоступна. Сотруднику может понадобиться утверждённый ручной маршрут, когда сервис ассистирования выходит из строя. Продукту может понадобиться режим только для чтения, когда нельзя подтвердить нижестоящее действие. Приоритеты восстановления должны отражать последствия для клиентов и регуляторов, а не техническое удобство.
Антикризисные операции пересекают организационные границы. Безопасность, технологии, продукт, юристы, комплаенс, коммуникации и поддержка клиентов могут нуждаться в общей картине. Доказательства должны отличать подтверждённые факты, гипотезы и решения. Внешние заявления не должны опережать расследование. Корректирующие меры для клиентов могут продолжаться после технического восстановления, поэтому закрытие инцидента нельзя определять только восстановлением сервиса.
Инструменты с ИИ-ассистированием могут помочь организовать информацию в кризисе, но вносят границу надёжности. Резюме может опустить неопределённую деталь или неправильно объединить события. Доступ к чувствительным материалам инцидента должен оставаться контролируемым. Люди-владельцы должны проверять критически важные факты по авторитетным записям. Скорость генерации полезна только тогда, когда она не ослабляет качество доказательств.
Учения и последующий анализ событий создают постоянные издержки. Сценарии должны включать сбои зависимостей, повреждение данных, компрометацию идентичности и перегрузку коммуникаций, а не только полное отключение. Выводы должны попадать в продуктовые бэклоги и к владельцам контролей. Публичная структура управления поддерживает ожидание подготовки, но только внутренние операционные доказательства могли бы показать, как ведут себя конкретные сценарии.
10. Надзор совета директоров и управление доказательствами
Прокси-материалы Ally описывают Комитет по технологиям с обязанностями, охватывающими цифровую стратегию, ИИ, инвестиции в инфраструктуру, информационную безопасность, данные, непрерывность и антикризисное управление [S10][S11]. Это даёт чёткий публичный сигнал управления: технологический риск не ограничен инженерным отделом.
Надзор совета директоров по необходимости агрегирован. Директора не могут проверять каждый ответ модели или изменение программного обеспечения. Им нужны доказательства, что руководство определило аппетит к риску, назначило владельцев, отслеживало ключевые риски и устраняло исключения. Качество такого надзора зависит от того, что попадает к совету и как представлена неопределённость.
Полезный отчёт разделяет возможности, надёжность и результат. Возможности спрашивают, что система предназначена делать. Надёжность спрашивает, как она ведёт себя в нормальных и стрессовых производственных условиях. Результат спрашивает, что произошло с клиентами, сотрудниками и организацией. Объединение их в один благоприятный показатель внедрения может скрыть слабое поведение сервиса. Объединение их в один счётчик инцидентов может скрыть серьёзность и устойчивость вреда.
Доказательствам также нужны знаменатели. Количество эскалаций трудно интерпретировать без количества и типа взаимодействий. Среднее может скрыть хвост тяжёлых случаев. Успешный тест восстановления может не покрывать зависимость, которая позже выходит из строя. Выборка качества модели может не представлять изменённый продукт или популяцию клиентов. Управление должно спрашивать о том, что не измеряется, так же прямо, как о том, что измеряется.
Оспаривание — часть контроля. Руководство может обоснованно подчёркивать доставку и инновации. Структуры риска, аудита и совета нуждаются в достаточном техническом понимании, чтобы проверять допущения, не беря на себя операции. Они должны уметь спрашивать, как измерялось утверждение, что вышло из строя, как быстро это было обнаружено и остаётся ли возможным откат.
Поэтому существование комитета — ни доказательство эффективности, ни пустая формальность. Оно устанавливает подотчётный форум. Его ценность зависит от целостности, своевременности и сопоставимости доказательств. Для банкинга с ИИ-ассистированием ключевой вопрос управления — превращается ли беглая возможность в контролируемый сервис с наблюдаемой надёжностью и ограниченными последствиями для клиентов.
11. Возможности против производственной надёжности
Возможности — самый узкий технический вопрос. Публичные материалы Ally поддерживают внутреннее ассистирование с генеративным ИИ и формальный операционный подход [S03][S12]. Страницы безопасности поддерживают существование клиентских контролей [S04]. Годовые раскрытия поддерживают широкую поверхность технологического и модельного риска [S08]. Эти факты говорят о том, какие виды функций и контролей существуют, а не о том, как каждый из них работает с течением времени.
Производственная надёжность добавляет условия. Сервис должен быть доступен правильному пользователю, связан с актуальной информацией и уметь безопасно отказывать. Его зависимости должны быть наблюдаемыми. Обновления не должны создавать незаметную регрессию. Когда ответ неопределёнен, рабочий процесс должен раскрывать эту неопределённость или направлять задачу. Когда система записи недоступна, ассистирование не должно выдумывать уверенность.
Надёжность многомерна. Доступность без корректности может ускорить вред. Корректность без своевременности может сделать ответ непригодным. Безопасный сервис, недоступный законным пользователям, может создать риск для поддержки. Модель, работающая в среднем, может выходить из строя в крайних случаях с высокими последствиями. Соответствующая мера зависит от продукта и решения.
Для варианта использования ассистирования сотруднику доказательства надёжности могут включать свежесть поиска, частоту неподтверждённых утверждений, частоту исправлений, частоту эскалаций, задержку и восстановление сервиса. Это примеры вопросов, а не утверждения о частных измерениях Ally. Для контролей идентичности и мошенничества распределения были бы другими. Публичные источники не дают полного текущего набора, поэтому эта статья не присваивает оценки.
Архитектура должна делать различие операционным. Выводы моделей следует обрабатывать в соответствии с полномочиями. Консультативный текст может быть проверяемым. Действие, изменяющее регулируемую запись, требует более сильной валидации и отката. Мониторинг должен охватывать сквозную задачу, а не только ответ модели. Ответственность за инциденты должна включать владельцев данных и рабочих процессов, а не только сервис модели.
Вот почему бенчмарк не может решить продуктовый вопрос. Оценка модели на выбранном тесте не включает контракты данных Ally, контроли доступа, поведение сотрудников, сетевые условия, зависимости от поставщиков или процесс восстановления. Возможности могут информировать выбор продукта, но производственная надёжность должна быть продемонстрирована в фактическом контролируемом сервисе.
12. Производственная надёжность против результата для клиента
Текущие страницы результатов Ally и квартальный релиз дают финансовый и операционный контекст [S14][S15]. Страницы конфиденциальности и поддержки показывают поверхности взаимодействия с клиентами и исключений [S05]. Ни один из этих типов доказательств не устанавливает, что конкретная система ИИ или технология вызвала результат для клиента или финансовый результат.
Результат для клиента требует причинной границы. Клиент должен быть определён. Задача и базовый уровень должны быть известны. Период времени и измерение должны быть заявлены. Другие изменения — политика, цены, персонал, дизайн продукта или рыночные условия — требуют рассмотрения. Без такой структуры результат по всей компании нельзя приписать одной технологии.
Даже, казалось бы, прямые меры требуют осторожности. Более быстрый ответ не гарантирует правильное разрешение. Более высокая доля самообслуживания может отражать переход более лёгких задач в онлайн, пока сложные случаи остаются у персонала. Меньше потерь от мошенничества может совпадать с большим количеством заблокированных законных транзакций. Более широкое внедрение сотрудниками может сосуществовать с тяжёлой работой по исправлению. Цель — не отвергать эти меры, а понимать, что они включают и опускают.
Результаты для клиентов также имеют хвосты. Сервис может работать для большинства людей, в то время как меньшая группа сталкивается с серьёзными проблемами доступа или исправления. Доступность, изменённые контактные данные, оспариваемая идентичность и необычная история счёта могут создавать исключения, которые скрывают средние значения. Регулируемый сервис требует маршрута для таких случаев, а не только высокого совокупного показателя завершения.
Производственная надёжность необходима, но недостаточна. Идеально доступная система может последовательно применять несправедливое или неверное правило. Технически правильное решение может быть плохо сообщено. Разрешённый инцидент может оставить клиента с последствиями в будущем. Поэтому проверка результатов связывает технологические доказательства с политикой, процессами и корректирующими мерами.
Публичная запись поддерживает цифровой масштаб Ally и операционный контекст. Она не поддерживает утверждение, что Ally.ai произвёл конкретный финансовый результат, предотвратил заявленную сумму мошенничества или улучшил результат названного клиента. Убедительное технологическое дело потребовало бы ограниченных доказательств «до и после» или другого подходящего дизайна, а также документации надзора и исключений. Пока такие доказательства не представлены, ответственный вывод состоит в том, что возможности, надёжность и результат для клиента остаются отдельными.
13. Регуляторные режимы отказов и корректирующие меры
Запись CFPB о принудительных мерах в отношении Ally Financial и Ally Bank даёт публичный пример обязательств по вреду клиентам, ценообразованию, проверке и исправлению [S16]. Текущий годовой отчёт Ally и документ SEC дают более широкий современный контекст рисков [S08][S09]. Запись о принудительных мерах не должна превращаться в утверждение о недокументированной модели или системе. Её ценность здесь — как конкретная граница режима отказа.
Регуляторный сбой может начаться до дефекта программного обеспечения. Политика может быть несправедливой, неполной или применяться непоследовательно. Данные могут не поддерживать различие, которое делает процесс. Проверка может быть слишком слабой, чтобы обнаружить вред. Жалобы клиентов могут не доходить до нужного владельца. Технически точная реализация может добросовестно воспроизводить проблемное правило.
Технология также может усиливать состояние. Автоматизация может применять решение в масштабе. Общие данные могут распространять неверную классификацию. Модель может затруднять реконструкцию обоснования. Фрагментированный рабочий процесс может скрывать ответственность. Более быстрое исполнение повышает важность проверки перед развёртыванием, мониторинга и обратимых действий.
Сигналы обнаружения включают жалобы, исключения, оверрайды, выводы аудита, различия в результатах и разрывы сверки. Ни одного сигнала недостаточно. Жалобы могут быть неполными, но всё же выявлять паттерн. Оверрайды могут показывать здоровую проверку или плохо работающее правило. Низкий объём исключений может указывать на стабильную работу или барьеры для эскалации. Операторам нужны контекст и независимое оспаривание.
Корректирующие меры выходят за рамки исправления кода. Организации может понадобиться выявить пострадавших клиентов, реконструировать решения, восстановить счета или средства, чётко сообщить, сохранить записи и изменить управление. Может понадобиться проверить, существует ли аналогичная логика в других местах. Издержки могут сохраняться после закрытия непосредственной технической проблемы.
ИИ порождает те же обязательства с дополнительными вопросами доказательств. Если ассистирование влияет на сотрудника, организации нужно знать исходную информацию и действие человека. Если поведение меняется после обновления, мониторингу нужна точка сравнения. Если защищённые данные были раскрыты неправильно, могут потребоваться сдерживание и уведомление. Правильный контроль — не предполагать, что каждое использование высокорисково, а связывать полномочия и последствия с соразмерной проверкой.
Урок точен. Публичное принудительное действие — доказательство того, что вред клиентам и корректирующие меры являются реальными операционными категориями. Это не доказательство того, что Ally.ai вызвал такое действие, и эта статья не делает такой атрибуции. Это подкрепляет, почему производственным системам нужны проверка политики, отслеживаемые решения, маршруты исключений и способность исправлять результаты.
14. Издержки надзора, интеграции, сопровождения и исключений
Публичные материалы Ally по ИИ, безопасности, годовые отчёты, прокси-материалы и принудительные меры вместе поддерживают четыре повторяющиеся группы издержек [S03][S04][S08][S10][S16]. Они не раскрывают частный бюджет, поэтому анализ носит структурный, а не числовой характер.
Надзор включает одобрение вариантов использования, проверку доступа, рекомендации сотрудникам, выборку качества, отчётность руководству, оспаривание советом и регуляторные доказательства. Он включает наблюдение за тем, меняется ли доверие после обновления продукта. Он включает решение о том, когда задача требует более сильных человеческих полномочий. Издержки надзора могут падать на одно взаимодействие по мере улучшения инструментов, но всё же расти в сумме по мере расширения использования.
Интеграция включает идентичность, контракты данных, системы записи, состояние рабочего процесса, мониторинг, поддержку и интерфейсы поставщиков. Кажущийся простым ассистент может потребовать значительной работы для предоставления актуальной, авторизованной и атрибутируемой информации. Интеграция также включает сверку, когда две системы расходятся. Эта работа часто важнее для безопасности клиентов, чем интерфейс модели.
Сопровождение включает обновления программного обеспечения, исправления безопасности, изменения определений данных, версии моделей, обновление оценок, поддержку зависимостей и вывод из эксплуатации. Оно включает сохранение исторических записей и обеспечение того, чтобы старое решение всё ещё можно было понять. Сопровождение — это не просто поддержание работающего сервера; это поддержание стабильности смысла сервиса при изменении компонентов.
Обработка исключений включает неопределённую идентичность, предполагаемое мошенничество, отсутствующие данные, спор клиента, неопределённость модели, сбой зависимости, неоднозначность политики и риск необратимых действий. Цель — не устранить каждое исключение. Цель — обнаруживать, направлять, разрешать и учиться на них. Дизайн автоматизации, скрывающий исключения, может выглядеть эффективным, пока не появятся издержки исправления.
Эти категории взаимодействуют. Слабая интеграция создаёт больше исключений. Плохой надзор позволяет изменению сопровождения незаметно изменить поведение. Недостаточные записи об исключениях ослабляют управление. Чрезмерная ручная работа сама по себе может стать риском надёжности из-за задержек и несогласованности. Операционная модель должна измерять систему, а не вознаграждать одну команду за перенос работы на другую.
Поэтому обоснованное бизнес-обоснование использует принятую единицу работы. Оно учитывает проверку и переделку. Оно отличает рутинные случаи от тяжёлых хвостов. Оно включает непрерывность и возможность выхода. Оно осторожно относится к предотвращённому вреду. Результат всё ещё может быть в пользу ИИ-ассистирования, но решение будет основано на стоимости контролируемого сервиса, а не на цене доступа к модели.
15. Переход, откат и доказательства модернизации
Архив годовых отчётов показывает, что публичная технологическая и рисковая запись Ally меняется со временем [S07]. Текущие годовые документы и документы SEC определяют технологические, данные, модельные, сторонние и операционные зависимости [S08][S09]. Прокси-материалы добавляют инвестиции в инфраструктуру и надзор [S10]. Эти источники поддерживают вопрос модернизации: как организация может менять системы, сохраняя доказательства и обслуживание клиентов.
Переход ограничен данными. Исторические записи могут использовать более старые определения. Новая платформа может требовать преобразования. Нижестоящие отчёты и модели могут зависеть от недокументированного поведения. Поэтому миграции нужны сверка, параллельное наблюдение или другой контролируемый метод, соответствующий последствиям. Завершение нельзя определять только перемещением трафика.
Откат ограничен состоянием. Интерфейс без состояния может быть обратимым, в то время как действие по счёту, коммуникация с клиентом или решение с помощью модели могут создавать записи, которые сохраняются. Отмена программного обеспечения не отменяет автоматически последствия для клиента. Операторам нужно знать, какие изменения технически обратимы, какие требуют деловых корректирующих мер, а какие необратимы.
Выход от поставщика добавляет права и возможности. Данные должны быть экспортируемыми в пригодной форме. Персоналу нужно знание альтернативы. Контроли безопасности и комплаенса должны пережить переход. Интерфейсы могут требовать двойной работы. Контракты имеют значение, но инженерная и операционная готовность определяет, может ли выход фактически произойти.
Модернизация также меняет наблюдаемость. Новая платформа может давать более богатую телеметрию, разрывая преемственность с историческими мерами. Более низкое количество инцидентов после миграции может отражать новую классификацию, а не улучшение. Дизайн доказательств должен сохранять сопоставимость или объяснять разрыв.
Для рабочих процессов с ИИ-ассистированием переход включает замену модели, изменения поиска, обновления политик и редизайн интерфейса. Того же набора оценок может быть недостаточно, если задача изменилась. Запасная модель может иметь другие ограничения. Ручной запасной вариант может быть медленнее и требовать персонала. Возможность выхода должна тестироваться на уровне рабочего процесса, а не предполагаться из абстракции поставщика.
Поэтому правильное доказательство модернизации многомерно: сверка данных, принятое поведение, карта зависимостей, тесты восстановления, планы клиентских исключений и чёткая запись решений. Публичные документы не раскрывают частный план миграции Ally. Они устанавливают, почему жизненный цикл технологий и риск зависимостей заслуживают постоянного внимания и почему блокировку следует оценивать как операционное ограничение, а не только как условие контракта.
16. Структура решений для технических покупателей и операторов
Покупатель или оператор, оценивающий цифровой банкинг с ИИ-ассистированием, должен начинать с точной задачи. Получает ли система информацию, обобщает ли текст, составляет ли коммуникацию, рекомендует ли действие или выполняет его? Полномочия и последствия для клиента определяют требуемые доказательства. Широкое утверждение об интеллекте менее полезно, чем точная граница рабочего процесса.
Затем нанесите на карту записи. Какая система авторитетна для идентичности, состояния счёта, политики и коммуникаций с клиентом? Насколько свежа информация, представленная пользователю? Можно ли проверить происхождение материального утверждения? Что происходит, когда записи расходятся? Беглый ответ без авторитета записи — это удобство, а не безопасная поверхность действий.
Затем разделите три табло. Табло возможностей охватывает производительность задачи в определённых условиях. Табло производственной надёжности охватывает доступность, свежесть, корректность, безопасность, восстановление и исключения в развёрнутом рабочем процессе. Табло результата для клиента охватывает разрешение, вред, справедливость, доступность и другие определённые результаты. Ни одно табло не должно молча заменять другое.
Модель издержек должна включать надзор, интеграцию, сопровождение и обработку исключений. Она должна включать управление данными, контроль поставщиков, киберзащиту, непрерывность, обучение, хранение доказательств и корректирующие меры. Она должна фиксировать работу, перенесённую в поддержку или комплаенс, а не считать её устранённой. Она должна изучать хвостовые случаи, а также средние значения.
Режимы отказов должны быть записаны до внедрения: недоступная зависимость, устаревшие данные, неверные права, неподтверждённое утверждение, неоднозначная политика, спор клиента, изменение поведения модели, изменение поставщика и невозможность отменить действие. Для каждого нужны детектор, владелец, безопасная реакция и путь обучения. Заявление о риске без операционного владельца — не контроль.
Наконец, определите выход. Знайте, как данные, оценки, записи и рабочие процессы перемещаются при смене модели или платформы. Тестируйте безопасную деградацию. Сохраняйте человеческие полномочия там, где этого требуют последствия. Делайте доказательства понятными для руководства и надзора совета. Публичные материалы Ally — сильный пример того, почему эти вопросы принадлежат друг другу [S02][S06][S08][S10][S16].
Вердикт ограничен. Ally публично установил возможности цифровых финансовых услуг, внутреннюю программу генеративного ИИ, клиентские меры безопасности и формальное технологическое управление. Сохранённые источники не устанавливают полной записи о производственной надёжности или причинного результата для клиентов от Ally.ai. Поэтому инвестиционное обоснование зависит от качества окружающей операционной системы: управляемых данных, надёжной интеграции, человеческой проверки, наблюдаемых исключений, обратимых изменений и достоверных корректирующих мер.
Вердикт
Ally Financial не следует оценивать вопросом, есть ли у неё доступ к способному ИИ. Её публичная запись уже поддерживает более осмысленный вопрос: может ли внутреннее ИИ-ассистирование работать внутри регулируемого цифрового сервиса, не сливая полномочия, надёжность и результат для клиента в одно утверждение.
Доказательства поддерживают ограниченную внутреннюю программу, широкий цифровой бизнес, клиентские меры безопасности, формальное раскрытие рисков и надзор совета директоров. Они также поддерживают существование постоянных операционных обязательств вокруг данных, моделей, поставщиков, киберзащиты, непрерывности, комплаенса и корректирующих мер для клиентов. Эти обязательства — не доказательство того, что технология неэффективна. Это условия, при которых ей можно доверять.
Ключевое различие устойчиво. Возможность модели описывает, что компонент может делать в определённых условиях. Производственная надёжность описывает, остаётся ли полный сервис доступным, актуальным, безопасным, наблюдаемым и восстановимым. Результат для клиента описывает, что произошло с определённым человеком или группой при определённом сравнении. Ответственная техническая и инвестиционная оценка требует доказательств для каждого слоя.
Публичные раскрытия Ally не дают полной частной архитектуры, инвентаризации моделей, плана персонала, истории инцидентов, распределения надёжности или исследования влияния на клиентов для Ally.ai. Их не следует растягивать, чтобы заполнить эти пробелы. Они дают достаточно доказательств, чтобы определить работу, которую любая достоверная программа должна финансировать: надзор, интеграцию, сопровождение, обработку исключений, управление жизненным циклом, непрерывность, переход и корректирующие меры.
Это и есть вывод об операционных издержках. ИИ-ассистирование может улучшить рабочий процесс, но ценность создаёт контролируемый сервис вокруг него. Организация должна сохранять авторитетные записи, ответственность человека и возможность отмены по мере изменения моделей и платформ. Там, где эти контроли измеримы, а исключения исправимы, возможность может стать надёжной производственной ценностью. Там, где они предполагаются, беглость может скрывать издержки и риск, а не устранять их.
Источники
- S01:https://btw.media/en/directory/ally-financial-inc
- S02:https://www.ally.com/about/
- S03:https://www.ally.com/about/generative-ai/
- S04:https://www.ally.com/security/our-approach/
- S05:https://www.ally.com/help/privacy-security/
- S06:https://www.ally.com/about/investor/
- S07:https://www.ally.com/about/investor/annual-reports/
- S08:https://www.ally.com/content/dam/pdf/investor-relations/2025-10k.pdf
- S09:https://www.sec.gov/Archives/edgar/data/40729/000004072926000005/ally-20251231.htm
- S10:https://www.ally.com/content/dam/pdf/investor-relations/2026-proxy.pdf
- S11:https://www.sec.gov/Archives/edgar/data/40729/000119312526113819/ally-20260318.htm
- S12:https://www.ally.com/content/dam/pdf/corporate/ally-purpose-people-impact-report-2024.pdf
- S13:https://www.ally.com/about/social-impact/purpose-people-impact-report/
- S14:https://www.ally.com/about/investor/earnings-releases-and-events/
- S15:https://media.ally.com/2026-07-21-Ally-Financial-reports-second-quarter-2026-financial-results
- S16:https://www.consumerfinance.gov/enforcement/actions/ally-financial-ally-bank/
- S17:https://banks.data.fdic.gov/bankfind-suite/FinancialReporting/details/57803
- S18:https://commons.wikimedia.org/wiki/File:Ally_Detroit_Center.jpg
Автор изображения: «Ally Detroit Center» — JJonahJackalope, фото 2022 года, CC BY-SA 4.0, через Wikimedia Commons. Фотография даёт только публичный физический контекст и не устанавливает технологии Ally, внедрение ИИ, безопасность, персонал, производственную надёжность или результат для клиентов.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров