
Кратко
- Редакция 07
draft-ietf-lsr-l2-bundle-member-remote-idпредлагает удалённые идентификаторы интерфейсов для OSPF, IS-IS и BGP-LS. Они позволяют связать каждого локального участника L2-агрегата с соответствующим участником соседа; сам факт видимости или работоспособности агрегата такой пары не даёт. - A→X и X→A — квитанция корреляции, а не измерение кабеля. Получение исходного соответствия находится вне протокола маршрутизации, аутентификация IGP защищает уже созданное объявление, а совпавшая пара не доказывает текущую активность, свежесть метрик, фактическую пересылку или успех TE-действия.
Логический канал скрыл физический вопрос
Агрегация превращает несколько физических портов в одну логическую смежность. Это упрощает маршрутизацию и позволяет сервису пережить отказ одного участника. Но абстракция теряет важную деталь, когда оператору нужно отнести задержку, потери, полосу или отказ к конкретной линии.
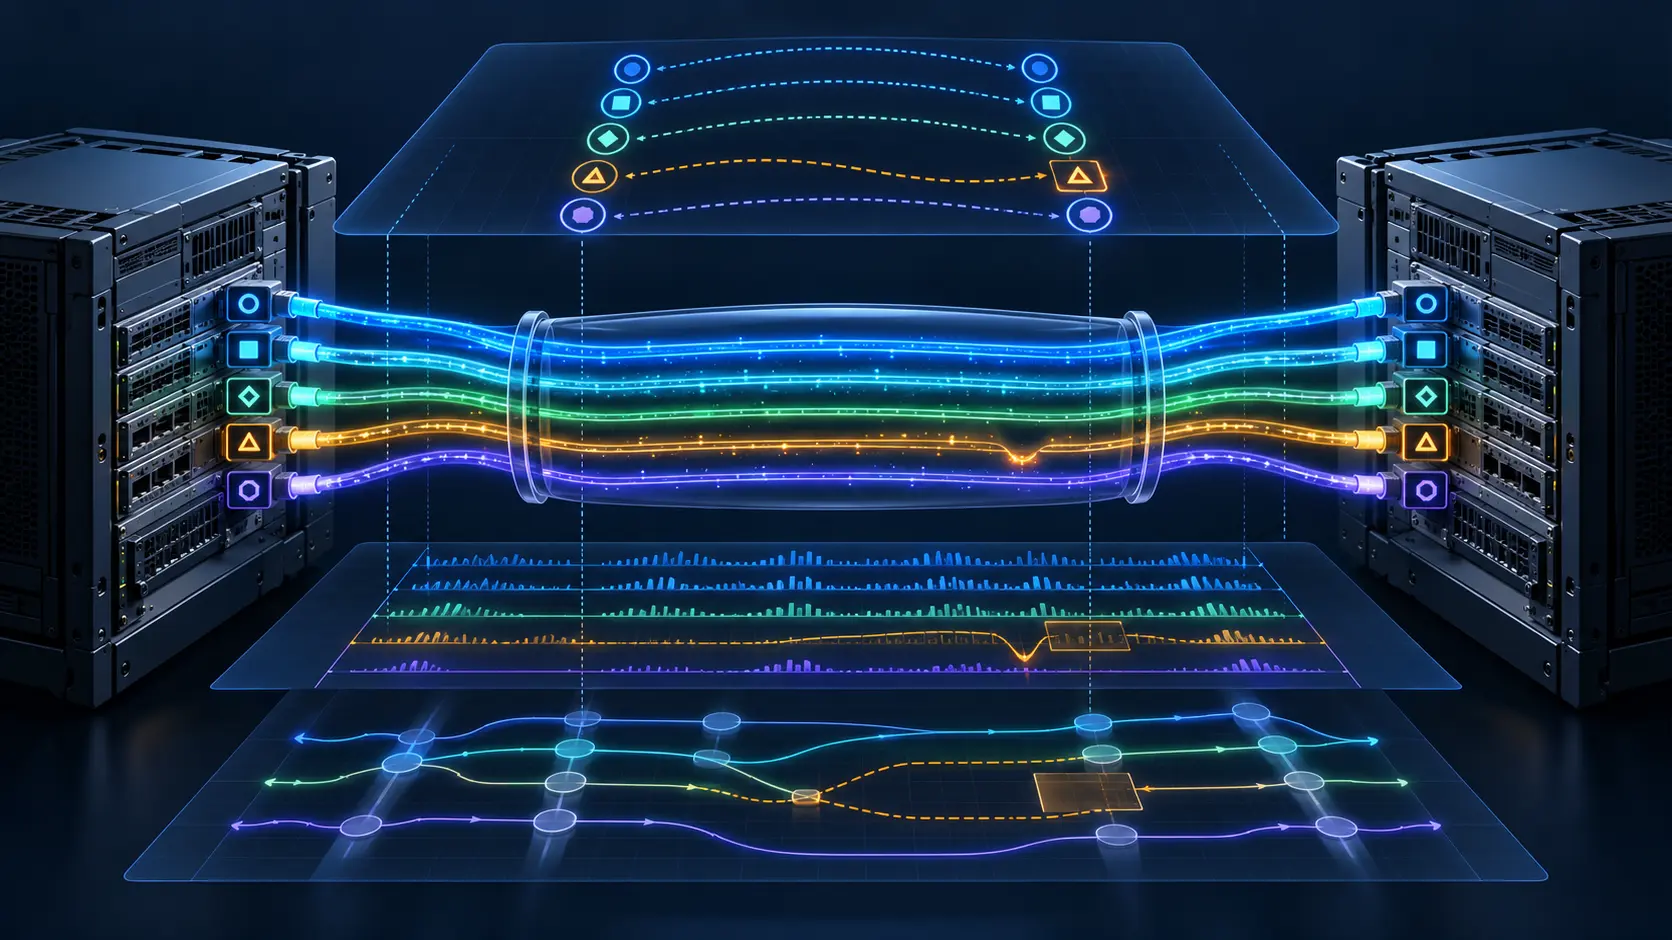
R1 может объявить локальные ID A, B и C, а R2 — X, Y и Z. Оба списка могут быть точны, родительский канал — зелёным, но ни один факт не отвечает, приходит ли A в X или Y. Верная метрика, присоединённая к неверному дальнему концу, создаёт ложный вывод из по отдельности правдивых данных.
Редакция 07 добавляет недостающую половину. Для локального A маршрутизатор R1 объявляет ненулевое 32-битное значение, которым R2 обозначает тот же участник локально. Если это X, R2 должен симметрично объявить A как удалённый ID для своего X. Потребитель видит A→X и X→A.
Это полезный ключ для метрик по участникам и двунаправленных расчётов. Однако он описывает утверждение маршрутизатора, а не непосредственное наблюдение физической линии.
Аутентификация начинается после формирования соответствия
Главная граница доверия изложена в разделе безопасности: аутентификация IGP защищает объявление после того, как исходный маршрутизатор его создал. Она не аутентифицирует локальную информацию второго уровня, из которой был получен удалённый ID.
OSPF и IS-IS работают на родительском L3-канале, а не на каждом участнике агрегата. У них нет встроенного запроса к дальнему порту: «какой 32-битный локальный ID ты выбрал для этой линии?» Поэтому получение значения оставлено за рамками проекта. Реализация может использовать конфигурацию или собственное обнаружение, возможно на основе LLDP либо LACP.
Но эти протоколы не выдают нужное число в готовом виде. LLDP Port ID зависит от подтипа и не обязательно является 32-битным числом. Номера портов Actor и Partner в LACP — независимо назначенные 16-битные значения. Их преобразование в локальный ID из L2 Bundle Member Descriptor остаётся задачей продукта.
Возникает тонкая ошибка: LLDP действительно сообщил метку, локальная таблица действительно содержит запись, OSPF аутентифицировал LSA, BGP-LS без изменений перенёс атрибут — но таблица относится к старой коммутации. Все компоненты подлинны, а связь между ними ложна. Криптография подтверждает автора и целостность высказывания; она не может задним числом проверить сенсор или преобразование.
Взаимность выявляет расхождение, но не общую ошибку
Если R1 говорит A→X, контроллер должен найти у R2 отношение X→A. Отсутствие обратной записи может выявить неправильную настройку, сбой обнаружения или вмешательство в получение данных. Это сильная проверка согласованности.
Тем не менее оба конца могут использовать одну устаревшую таблицу. Во время перестройки сравниваемые объявления могут относиться к разным эпохам топологии. Симметрия повышает уверенность в корреляции, но не доказывает, что порт сейчас подключён, пересылает трафик или измерялся в тот же момент.
Зрелая цепочка доказательств сохраняет отдельные шаги:
- объявлен родительский L3-канал;
- оба конца публикуют ненулевые локальные ID;
- система получения создаёт удалённое соответствие с источником и возрастом;
- OSPF или IS-IS аутентифицирует объявление маршрутизатора;
- BGP-LS сохраняет правильного родителя и порядок;
- потребитель проверяет A→X и X→A в одной эпохе;
- живое состояние подтверждает подключение участников;
- свежая метрика относится к нужной паре;
- действие контроллера достигло этих участников, а наблюдаемая пересылка подтвердила результат.
Новый ID усиливает середину цепочки, но не превращает шестой шаг в девятый.
Неизвестно не означает отсутствует
Отсутствующий удалённый ID означает, что значение не было изучено или объявлено. Это не доказательство отсутствия соответствующего участника у соседа. Такое состояние ожидаемо при поэтапном внедрении на одном конце.
Ноль имеет узкий смысл: неизвестно. Это не допустимый ID интерфейса. Источник OSPF не должен объявлять ноль, а получатель рассматривает его как отсутствие. IS-IS может использовать ноль лишь как позиционный заполнитель, когда другие значения того же дескриптора известны. BGP-LS ноль не экспортирует.
В IS-IS число и порядок удалённых ID должны точно совпадать с участниками внешнего дескриптора. Нулевая длина, длина не кратная четырём или несовпадение числа элементов делает неизвестным весь набор. Признать неопределённость безопаснее, чем угадать частичную связь.
Для дубликатов задано детерминированное правило: OSPF и BGP-LS используют первое появление, IS-IS — первое появление в LSP-фрагменте с наименьшим номером. Это стабилизирует разбор переходного состояния, но не делает первый вариант физически вернее.
Телеметрия должна различать: не поддерживается, не изучено, не объявлено, нулевой заполнитель, повреждённый набор, проигнорированный дубликат, нарушение взаимности, устаревший источник и допустимая взаимная пара. Единое «канала нет» стирает диагностическую информацию.
BGP-LS переносит утверждение, а не снимает ответственность
Producer BGP-LS создаёт новый sub-TLV как атрибут Link NLRI родительского L3-канала. Propagator не выполняет предлагаемые семантические проверки. Consumer проверяет взаимность и решает, как приложение обрабатывает ошибку.
Так посреднику не приписывают понимание всей топологии. Одновременно контроллер не может считать приход через BGP-LS доказательством, что проверку уже выполнили выше. Последняя семантическая проверка остаётся у того, кто собирается перемещать трафик.
Детализация по участникам раскрывает больше физической топологии, чем сам агрегат. Поэтому объявление по умолчанию выключено и включается для выбранных каналов; BGP-LS должен оставаться в доверенном домене. Наблюдаемость даёт контроль и одновременно увеличивает поверхность утечки.
Свежесть — обязанность источника. Узнав, что удалённый ID недействителен, маршрутизатор должен отозвать или заменить его. Способ обнаружения и срок старения зависят от реализации. Одно 32-битное число без происхождения и времени не описывает текущую коммутацию.
Last Call ещё не означает внедрение
Datatracker показывает редакцию 07 как активный документ рабочей группы LSR, направленный на публикацию в статусе Proposed Standard. IETF Last Call заканчивается 13 октября 2026 года, проверка IANA ещё требуется. Текст датирован 29 сентября 2026 года и истекает 2 апреля 2027 года. Это не RFC.
Новые типы sub-TLV для OSPFv2, OSPFv3, IS-IS и BGP-LS по-прежнему обозначены TBA. Запись не доказывает назначение номеров, поддержку вендорами, эксплуатационное внедрение, точность или выигрыш TE. Доказан более узкий результат: проект определяет перенос ограниченного утверждения о корреляции и указывает границу его доверия.
Источники
- Карточка редакции 07 в Datatracker
- Точный текст редакции 07
- RFC 9356: атрибуты участников L2-агрегата в OSPF
- RFC 8668: атрибуты участников L2-агрегата в IS-IS
- RFC 9085: атрибуты участников L2-агрегата в BGP-LS
- RFC 9552: архитектура BGP-LS
- RFC 4202: локальные и удалённые ID каналов
- RFC 8537: связанные двунаправленные LSP
- RFC 9059: двунаправленные пути пересылки
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров