
Кратко
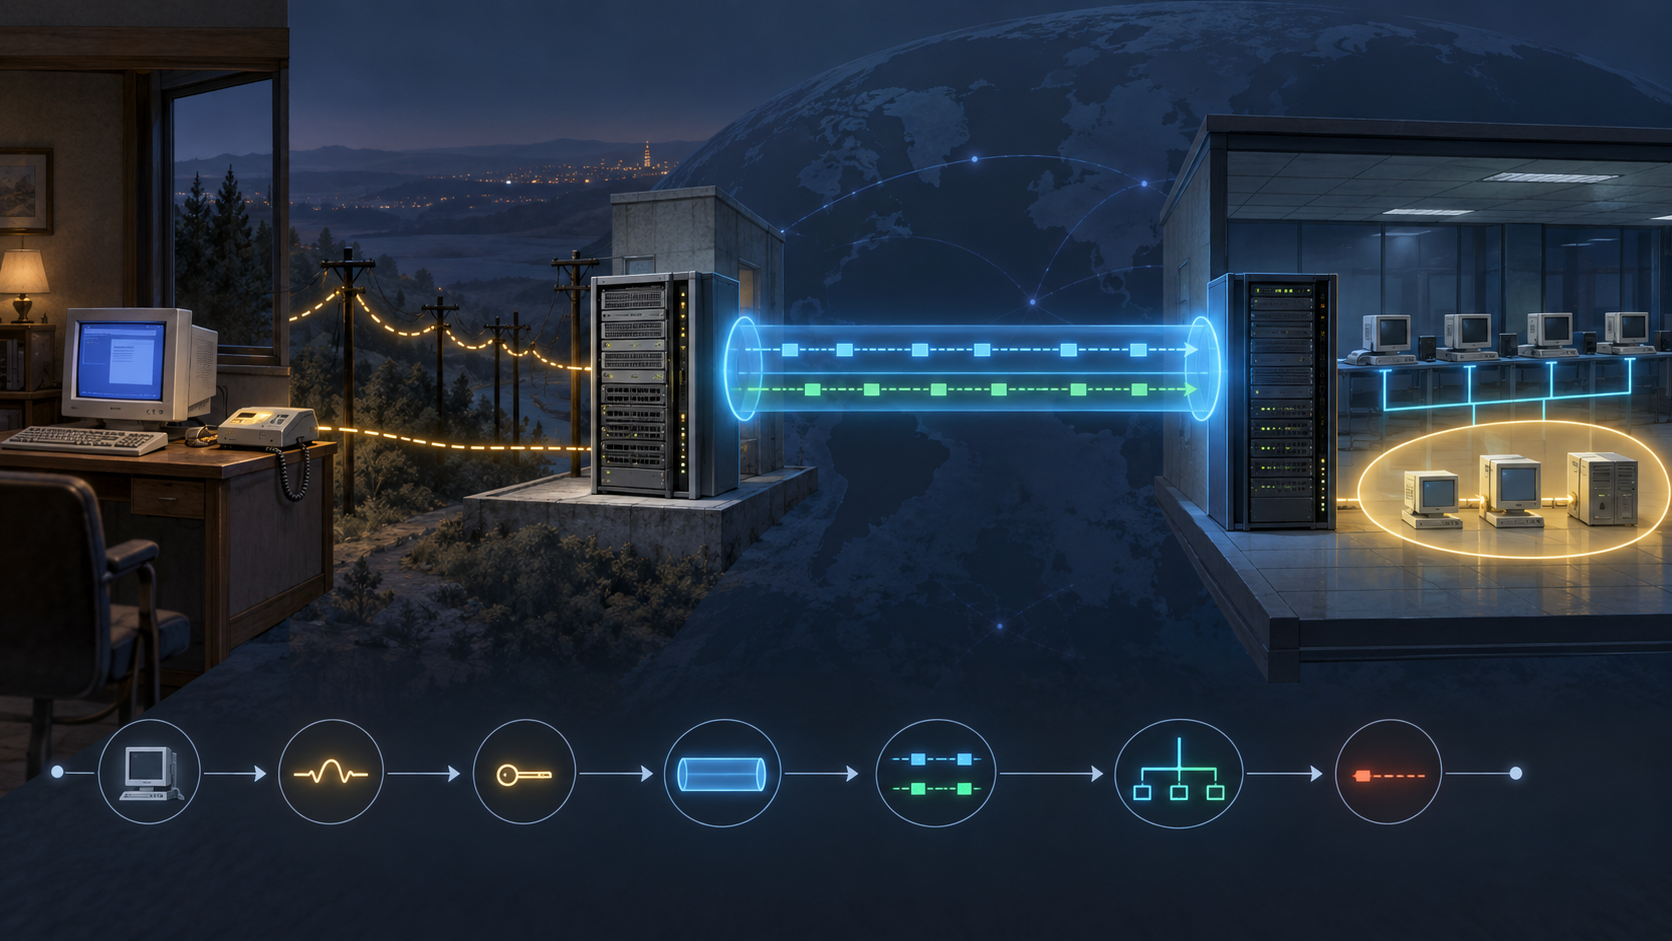
- ATMP позволял обычному PPP- или SLIP-клиенту использовать адрес домашней сети, пока удалённый NAS/Foreign Agent и Home Agent незаметно для клиента поддерживали туннель.
- Регистрация, CHAP-подобная проверка общего секрета, локальный для пары агентов Tunnel ID и GRE создавали рабочую видимость локального подключения для IP или IPX.
- Адрес, успешный ответ и GRE Key подтверждали ограниченное состояние протокола, но не физическое место, человека, полномочие приложения, доставку или консенсус IETF.
«Дом» был решением маршрутизации
В 1997 году пользователь мог дозвониться до удалённого сервера доступа и всё же предъявить адрес своей домашней сети. Телефонная линия заканчивалась в другом месте; маршрутизация сообщала, что пользователь дома.
Это противоречие и определяет ATMP. Протокол не перемещал рабочую станцию. Foreign Agent внутри NAS регистрировал клиента у Home Agent в домашней сети, после чего два агента переносили трафик по туннелю. Остальные системы могли обращаться с клиентом как с локальным.
Сам клиент ATMP не исполнял; хватало обычного PPP или SLIP. Механизм принадлежал NAS и Home Agent. Простота на краю была куплена концентрацией решения о маршруте на границе.
Домашний адрес мог задаваться клиентом, связываться с идентификатором пользователя или выдаваться из пула. RFC оставлял вне рамок и назначение адреса, и решение NAS включить ATMP. Протокол переносил выбранный адрес, но не доказывал, кто разрешил выбор и по-прежнему ли адрес относится к нужному пользователю.
Регистрация создавала подключение
Mobility binding объединял Home Address, IP Foreign Agent и Tunnel ID. Это была не география, а компактная инструкция маршрутизации.
Foreign Agent получал из конфигурации адрес Home Agent и общий секрет. Каждые две секунды он отправлял Registration Request; после десяти попыток без вызова фиксировал отказ и отключал клиента.
Home Agent посылал authenticator. Foreign Agent соединял его с секретом, вычислял MD5 и возвращал результат. Home Agent повторял вычисление. Совпадение позволяло принять регистрацию; ошибка или нехватка ресурсов давали ненулевой код.
Проверялась настроенная связь между агентами. Она не устанавливала личность человека у модема, не разрешала действие приложения и не шифровала данные. Слова «похоже на CHAP» описывали конструкцию, а не расширяли доказательную силу.
Tunnel ID превращал состояние в путь
После принятия Home Agent назначал ID, уникальный лишь внутри пары FA–HA. Он создавал control block с маршрутом, а Foreign Agent сохранял тот же ID у клиентской сессии.
Данные шли в GRE, ID занимал поле Key. Home Agent находил по нему маршрут; Foreign Agent распределял пакеты активным клиентам. Неизвестный ID вызывал Error Notification и молчаливое удаление пакета.
Перенос полномочий становился очевиден. Клиент создавал трафик, но агенты выбирали домашний контекст, имя локального состояния и срок жизни подключения. Адрес выглядел стабильным, потому что control blocks скрывали смену физического доступа.
IPX показывал дополнительную цену. Управление туннелем всё равно требовало IP. Каждому Home Agent нужен был уникальный в предприятии номер IPX-сети, отличный от LAN; клиенты разделяли номер, сохраняя уникальные адреса узлов. Переносимость одного слоя требовала новой координации другого.
Завершение тоже входило в истину
Виртуальное присутствие существовало, пока обе стороны согласовывали жизненный цикл. Foreign Agent повторял Deregistration Request раз в две секунды. Правильный ответ удалял binding и освобождал ID. После десяти неудач ошибка фиксировалась, а клиент всё равно отключался.
Клиент мог исчезнуть локально до подтверждения удаления удалённого состояния. После перезапуска ID мог быть действителен с одной стороны и отсутствовать с другой. Рабочая истина заключалась в согласованности двух control blocks, истории повторов, текущего подключения и фактической обработки пакета, а не в одном поле.
Частный протокол как открытый исторический урок
IESG сформулировала прямо: RFC 2107 описывал частный протокол, не был продуктом рабочей группы и не относился к Standards Track. Современный Datatracker помечает его Legacy и лишённым формального положения в процессе IETF.
Это усиливает историческую ценность. До L2TP продуктовая архитектура сделала сетевое местоположение переносимым, сосредоточив состояние между доступом и домашней сетью, аутентифицировав границу и выдав туннелю локальное имя. Mobile IP охватывал более широкую мобильность; L2F и L2TP разделяли доступ и завершение канала; GRE давал оболочку. ATMP собрал более узкий набор. Номер RFC сохранил проект, но не превратил внедрение в консенсус.
Источники
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров